
- Puntos Clave
- Resumen ejecutivo y lista de verificación rápida
- ¿Qué es un almacén de claves de Java y por qué es importante para la gestión del ciclo de vida de los certificados?
- Por qué la gestión manual del almacén de claves de Java falla a gran escala.
- Requisitos previos antes de automatizar la gestión del almacén de claves de Java
- Paso a paso: Automatización de la administración de JKS con el agente CLI de CertSecure
- Antes y después: Flujo de trabajo JKS manual frente a automatizado
- Matriz de requisitos previos para la acción: ¿Quién es el dueño de qué?
- Guía de reversión y errores comunes
- Métricas de éxito a seguir tras la implementación
- Gestión de entornos PKI híbridos y multinube
- Cómo puede ayudar la consultoría de cifrado
- Conclusión
- Preguntas frecuentes
Respuesta rápida: CertSecure Manager automatiza la gestión de certificados Java KeyStore (JKS) y PKCS12 mediante un agente de línea de comandos que solicita certificados, los importa al almacén de claves con el alias y el orden de cadena correctos, envía las cadenas de confianza de la CA y activa las renovaciones automáticamente, reemplazando el flujo de trabajo manual de keytool que se vuelve ineficiente a medida que la vida útil de los certificados se reduce a 47 días.
Casi la mitad de las empresas, el 45 %, reportaron interrupciones del servicio relacionadas con certificados durante el último año, y el 37.5 % atribuyeron una interrupción directamente a un certificado caducado, según la encuesta Trust Pulse de DigiCert de julio de 2025. Para cualquier aplicación Java que almacene sus certificados y claves privadas en un archivo Java KeyStore (JKS) o PKCS12, ese riesgo está a solo una renovación no realizada de distancia.
Java KeyStore es el formato de almacenamiento que la mayoría de las aplicaciones Java, incluidos los servicios de Spring Boot, Tomcat, JBoss, Kafka y Hadoop, utilizan para certificados, claves privadas y anclas de confianza. Ya sea que se trate de proteger puntos finales HTTPS, habilitar TLS mutuo o implementar archivos JAR firmados, el contenido de este archivo de claves determina si la aplicación se inicia, gestiona el tráfico y supera la siguiente auditoría de seguridad.
Generar manualmente una CSR, esperar la emisión de la CA, verificar la cadena de certificados y volver a ejecutar los comandos de importación de keytool en docenas de aplicaciones era manejable cuando los certificados duraban de uno a dos años. No es manejable a 90 días, y no sobrevivirá con certificados TLS de 47 días . El agente CLI de CertSecure Manager automatiza todo ese flujo de trabajo de principio a fin, desde la solicitud de certificado hasta la importación del almacén de claves y la renovación, dentro de un programa de administración del ciclo de vida de certificados (CLM) que trata a JKS como uno de los muchos puntos finales de certificados que necesita controlar.
Puntos Clave
- Las aplicaciones Java almacenan certificados TLS y claves privadas en un Java KeyStore (.jks) o en el formato más moderno PKCS12 (.p12), ambos gestionados históricamente con la utilidad keytool del JDK.
- El 45 % de las empresas reportaron tiempos de inactividad relacionados con certificados durante el último año, y el 37.5 % atribuyeron una interrupción a un certificado caducado (Encuesta DigiCert Trust Pulse, julio de 2025).
- La validez de los certificados TLS públicos se está reduciendo según un calendario fijo del Foro CA/Browser: 200 días para marzo de 2026, 100 días para marzo de 2027 y 47 días para marzo de 2029 (Sectigo / Foro CA/B, abril de 2025).
- El agente CLI de CertSecure Manager solicita certificados, los importa a JKS o PKCS12 con el alias y el orden de cadena correctos, envía las cadenas de confianza de la CA y automatiza la renovación sin necesidad de comandos manuales de keytool.
- La automatización de este flujo de trabajo reduce el esfuerzo manual asociado a las interrupciones relacionadas con los certificados y genera el registro de auditoría que los reguladores exigen cada vez más en el marco de normativas como DORA y PCI DSS.
Resumen ejecutivo y lista de verificación rápida
Para los responsables de seguridad, PKI, plataformas y cumplimiento normativo: la gestión de Java KeyStore es un proceso manual recurrente y de alto riesgo que abarca la generación de CSR, el envío a CA, la verificación de la cadena, la importación de keytool, los reinicios del servicio y el registro de auditoría. A medida que la vida útil de los certificados se reduce a 47 días, repetir este proceso cada pocas semanas a escala empresarial resulta insostenible sin automatización. El agente CLI de CertSecure Manager soluciona este problema gestionando la emisión de certificados, la importación de JKS o PKCS12, la implementación de la cadena de confianza de CA y la renovación desde un único flujo de trabajo auditable.
- Inventarie todas las aplicaciones que almacenan certificados en un archivo .jks o .p12, y registre la ruta de su almacén de claves y la convención de nombres de alias.
- Confirme la conectividad con CertSecure Manager y un token de autenticación antes de implementar el agente de la CLI.
- Realice una copia de seguridad de todos los almacenes de claves antes de la primera importación automatizada.
- Asigne un responsable para la automatización de JKS dentro de cada uno de los equipos de PKI, seguridad, plataforma y cumplimiento normativo.
- Establezca una periodicidad de renovación que coincida con el calendario actual del CA/Browser Forum, y no con el ciclo anterior de uno o dos años.
- Defina los pasos para revertir los errores y las respuestas comunes antes del primer lanzamiento en producción, no después de un incidente.
¿Qué es un almacén de claves de Java y por qué es importante para la gestión del ciclo de vida de los certificados?
Un Java Keystore es un repositorio seguro basado en archivos que las aplicaciones Java utilizan para almacenar claves privadas, sus cadenas de certificados y certificados de CA de confianza, al que se accede generalmente a través de la utilidad keytool del JDK.
- Claves privadas y sus correspondientes cadenas de certificados
- Certificados públicos de confianza de CA
La mayoría de las aplicaciones Java, incluidas las de Spring Boot, Tomcat, JBoss, Kafka, Hadoop y los microservicios, requieren que los certificados y las claves se almacenen en un Java KeyStore o en formato PKCS12. Un programa de gestión del ciclo de vida de los certificados debe interactuar con dicho almacén de claves para distribuir los certificados emitidos, automatizar las renovaciones antes de su vencimiento, distribuir de forma segura las claves y los certificados actualizados y garantizar el cumplimiento de los estándares de validez vigentes.
JKS vs. PKCS12: ¿Qué formato debería usar?
JKS era el formato de almacén de claves original de Java; PKCS12 es el formato multiplataforma basado en estándares que ha sido el predeterminado del JDK desde Java 9. Para obtener la sintaxis oficial de los comandos, consulte la documentación de keytool de Oracle.
| Aspecto | JKS | PKCS12 |
|---|---|---|
| Natural | Formato propietario de Java | Estándar multiplataforma (RFC 7292) |
| Fuerza de cifrado | Protección de claves más débil y propietaria | Cifrado más robusto y basado en estándares |
| Interoperabilidad | Herramientas Java únicamente | Funciona con OpenSSL, navegadores y otras herramientas de infraestructura de clave pública (PKI). |
| Valor predeterminado en el JDK actual | Legado, todavía con soporte | Predeterminado desde JDK 9 |
| Recomendación | Emigrar a otro lugar siempre que sea posible. | Formato preferido para nuevas implementaciones |
Por qué la gestión manual del almacén de claves de Java falla a gran escala.
La gestión manual de JKS resulta ineficiente a gran escala porque cada actualización de certificado requiere varios pasos estrechamente interrelacionados, que se repiten en todas las aplicaciones y entornos, ahora cada pocas semanas en lugar de cada pocos años.
Los pasos ocultos detrás de cada actualización manual de certificados
-
Generar la CSR (Solicitud de Firma de Certificado):
- Utilice keytool o openssl para crear una clave privada y una CSR.
- Almacene la clave privada en un dispositivo HSM cuando sea necesario.
-
Envíe el CSR y espere su emisión:
- Envíe el CSR a su contador público o privado.
- Espere a que la CA valide la CSR y emita el certificado.
-
Reciba y verifique la cadena de certificados:
- Descargue el certificado emitido, los certificados intermedios y el certificado raíz.
- Confirme que la cadena esté en el orden correcto (hoja, luego intermedio y finalmente raíz) en la pestaña Ruta de certificación de las propiedades del certificado.
-
Importar al almacén de claves:
- Usar
keytool -importcerto un comando equivalente. - Importe el certificado con su cadena completa en el orden correcto.
- Mantenga la asignación correcta de alias a la clave privada existente.
- Confirme la compatibilidad con el formato del almacén de claves de la aplicación (.jks o .p12).
- Usar
-
Reinicie o recargue el servicio:
- Los servicios vinculados a un conector HTTPS (Tomcat, Apache) a menudo necesitan reiniciarse para vincular el nuevo certificado.
- En entornos agrupados, esta actualización debe coordinarse en todos los nodos.
-
Auditar y registrar el cambio:
- Registre cuándo se actualizó el certificado, quién realizó la actualización y qué sistemas se vieron afectados.
- Realizar un seguimiento de esto en una hoja de cálculo no resulta práctico más allá de un puñado de aplicaciones.
El plazo de 47 días para la obtención del certificado aumenta la presión.
Los certificados TLS públicos están dejando atrás el antiguo ciclo de renovación de uno o dos años y adoptando un calendario fijo para toda la industria. La votación del CA/Browser Forum, respaldada por Sectigo (14 de abril de 2025), reduce gradualmente la validez máxima de los certificados TLS públicos de los 398 días actuales a 47 días.
| Fecha de vigencia | Validez máxima del certificado TLS | Período de reutilización del DCV |
|---|---|---|
| Marzo 15, 2026 | 200 días | 200 días |
| Marzo 15, 2027 | 100 días | 100 días |
| Marzo 15, 2029 | 47 días | 10 días |
Si combinamos ese cronograma con los datos de tiempo de inactividad mencionados anteriormente, el riesgo es evidente: casi la mitad de las empresas ya experimentan tiempo de inactividad relacionado con certificados en los períodos de validez más largos actuales, y más de un tercio de esos incidentes se deben a certificados que simplemente se dejaron caducar. Un proceso de renovación de JKS basado en recordatorios anuales no funcionará con una periodicidad de 47 días.
Requisitos previos antes de automatizar la gestión del almacén de claves de Java
Confirme lo siguiente antes de ejecutar el agente CLI de CertSecure en un almacén de claves de producción:
- Una cuenta activa de CertSecure Manager con un token de autenticación de API o CLI.
- Permisos de lectura y escritura a nivel del sistema operativo en cada archivo .jks o .p12 que la CLI modifique.
- La contraseña actual del almacén de claves para cada almacén de claves en el ámbito
- Una convención documentada para nombrar alias, de modo que las importaciones automatizadas no entren en conflicto con las entradas existentes.
- Acceso a la red desde el host que ejecuta la CLI tanto al backend de CertSecure Manager como a la CA emisora.
- Una copia de seguridad reciente de cada almacén de claves, realizada antes de la primera ejecución automatizada.
- Una asignación de rol RBAC en CertSecure Manager que coincida con las responsabilidades del operador.
Paso a paso: Automatización de la administración de JKS con el agente CLI de CertSecure
Una vez que se cumplen los requisitos previos mencionados anteriormente, el agente de la CLI gestiona la solicitud de certificado, la importación del almacén de claves y la implementación de la cadena de confianza en ocho pasos.
Paso 1: Configurar el agente CLI
Ejecute el archivo de configuración para conectar la interfaz de línea de comandos (CLI) a su instancia de CertSecure Manager:
./configure_certsecure.exeConfirme que la cuenta del sistema operativo que ejecuta este archivo ejecutable tenga permisos de lectura y escritura en el almacén de claves de destino. Cuando se le solicite, pegue el token de autenticación obtenido en su portal de CertSecure Manager.
Paso 2: Conéctese a CertSecure Manager.
Una vez verificado el token, la interfaz de línea de comandos (CLI) se conecta a CertSecure Manager y hereda la política de control de acceso basado en roles (RBAC), el registro de auditoría y el flujo de trabajo de emisión de certificados asignados por el operador, tal como están configurados en el portal central.
Paso 3: Inicie la CLI y elija una operación.
./certsecure_cli.exeLa interfaz de línea de comandos (CLI) presenta un menú para solicitar nuevos certificados, ver el estado de las solicitudes enviadas, descargar los certificados emitidos o administrar un Java KeyStore.
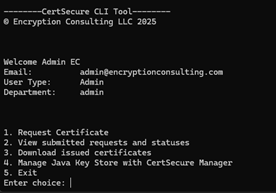
Paso 4: Solicitar y descargar un certificado.
Desde la terminal, sin necesidad de iniciar sesión en un navegador o portal, proporcione el Nombre Común (CN), los Nombres Alternativos del Sujeto (SAN), el tipo de clave y el algoritmo. Una vez aprobada la solicitud, el certificado firmado y su cadena completa se descargarán automáticamente en uno de los cinco formatos compatibles: .txt, .zip, .p7b, .pfx o .cer.
Paso 5: Importar certificados al almacén de claves
Al seleccionar "Administrar Java Key Store" se abren opciones para comprobar la configuración de JKS, integrar el almacén de claves con CertSecure Manager, insertar un certificado .pfx en JKS, insertar certificados CA desde un archivo .p7b e imprimir el contenido actual del almacén de claves para su verificación.
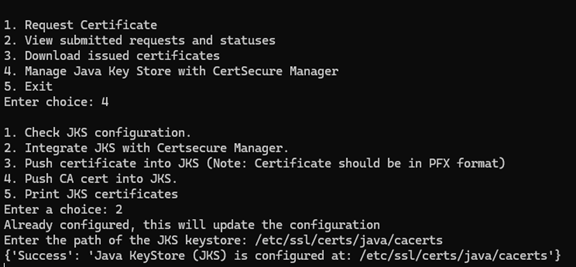
La interfaz de línea de comandos (CLI) asigna el certificado al alias especificado, conserva las entradas existentes y mantiene automáticamente la protección por contraseña del almacén de claves, sin necesidad de utilizar comandos directos de keytool.
Paso 6: Inserte los certificados CA en el almacén de confianza.
Al subir un certificado de CA, indique a la interfaz de línea de comandos (CLI) la ruta al directorio que contiene el archivo .p7b. Esto extraerá y asignará automáticamente los certificados de dominio, intermedios y raíz. Si alguno de estos alias ya existe en el almacén de claves, la CLI le pedirá que lo elimine antes de volver a importarlo, evitando así entradas duplicadas o conflictivas.
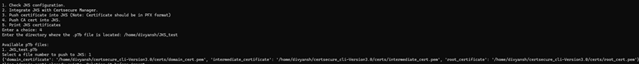
Si el destino es un archivo .jks heredado, como cacerts, la interfaz de línea de comandos muestra una advertencia de migración que recomienda pasar a PKCS12.
Paso 7: Verificar la cadena de confianza
Tras la importación, la interfaz de línea de comandos (CLI) confirma cada certificado individualmente (dominio, intermedio y raíz) con un mensaje de éxito. La opción "imprimir contenido del almacén de claves" permite confirmar el alias, la fecha de caducidad y el orden de la cadena antes de volver a poner el almacén de claves en servicio.
Paso 8: Automatizar la rotación de certificados
Una vez configurada, la interfaz de línea de comandos (CLI) puede automatizarse mediante scripts con parámetros para entornos de integración y entrega continua (CI/CD), de modo que la renovación, la notificación de reemisión y la reimportación al almacén de claves se ejecuten automáticamente en lugar de manualmente. Este paso automatizado es lo que permite que un ciclo de renovación de 47 días sea viable para una amplia gama de aplicaciones.
Antes y después: Flujo de trabajo JKS manual frente a automatizado
| Paso del flujo de trabajo | Manual (herramienta clave) | Automatizado (CLI de CertSecure Manager) |
|---|---|---|
| Generación de CSR | Ejecute keytool u openssl por aplicación, por entorno. | Generado bajo demanda desde el menú de la CLI |
| emisión de certificados | Enviar a CA, esperar, descargar manualmente | Solicitado y descargado a través de la CLI según la política existente. |
| Verificación de la cadena | Confirme manualmente el orden de las hojas, los intermedios y las raíces. | Extraído y mapeado automáticamente del archivo .p7b |
| Importación de almacén de claves | keytool -importcert por alias, por almacén de claves | Operación de CLI única con asignación automática de alias. |
| Actualizaciones de la tienda de confianza | Reimportación manual para cada cambio de CA | Enviado en bloque con manejo automático de conflictos de alias. |
| Reiniciar o recargar el servicio | Manual, coordinado por separado en todos los nodos. | Sin cambios; aún requiere recarga a nivel de aplicación a menos que se ejecute mediante un script por separado. |
| Cadencia de renovación | Configurar manualmente según las expectativas heredadas de uno a dos años | Programable para ajustarse al calendario actual del Foro CA/Navegador. |
| Registro de auditoría | Basado en hojas de cálculo o tickets. | Registro centralizado y con control de acceso basado en roles (RBAC) en CertSecure Manager. |
Matriz de requisitos previos para la acción: ¿Quién es el dueño de qué?
| Equipo | Antes del lanzamiento | Acción en curso |
|---|---|---|
| Equipo PKI | Confirme los conectores CA y las políticas de emisión en CertSecure Manager. | Aprobar las plantillas de certificados y supervisar el volumen de emisiones. |
| Equipo de seguridad | Validar los roles RBAC y el alcance del token para el agente CLI. | Revisar los registros de auditoría e investigar las anomalías de alias o cadenas. |
| Equipo de plataforma/DevOps | Inventariar las rutas del almacén de claves y realizar copias de seguridad de los archivos .jks/.p12 existentes. | Ejecutar la configuración de la CLI, ejecutar las importaciones, rotar el script en CI/CD |
| Equipo de cumplimiento | Confirme que la retención de registros de auditoría cumple con los requisitos reglamentarios. | Extraer registros de certificados para DORA, PCI DSS o evidencia de auditoría interna |
Guía de reversión y errores comunes
Planifique la reversión antes de la primera tanda de producción, no después de un incidente.
Cómo revertir una importación de certificado fallida
Restaure la copia de seguridad del almacén de claves realizada antes de ejecutar la CLI; la CLI no sobrescribe el archivo original hasta que se confirma la importación. Si una importación parcial ya ha reemplazado un alias, utilice la opción print-contents de la CLI para confirmar qué entradas cambiaron, elimine solo el alias afectado y vuelva a importar el certificado y la cadena anteriores desde su copia de seguridad antes de reiniciar el servicio afectado.
Errores comunes y cómo solucionarlos
| Error | Causa probable | Resolución |
|---|---|---|
| Alias ya existe | Ya existe un certificado previo asociado a ese alias. | Confirme la solicitud de eliminación antes de volver a importar, o elija un alias distinto. |
| Cadena de certificados fuera de servicio | El paquete .p7b enumera los intermedios antes de la hoja | Reexportar la cadena desde la CA en orden hoja, intermedio, raíz. |
| Contraseña del almacén de claves incorrecta | La contraseña almacenada en la configuración de la CLI está desactualizada. | Vuelva a ejecutar el archivo de configuración para actualizar la contraseña almacenada. |
| Permiso denegado en el archivo de almacén de claves | La cuenta del sistema operativo que ejecuta la CLI no tiene permisos de escritura. | Conceda permisos de lectura y escritura a la cuenta antes de volver a ejecutar la importación. |
| Advertencia de archivos .jks heredados | El almacén de claves de destino está en el formato JKS antiguo. | Migre a PKCS12 siguiendo las instrucciones de la CLI o continúe si se requiere compatibilidad con versiones anteriores. |
Métricas de éxito a seguir tras la implementación
El modelo de retorno de la inversión (ROI) de CertSecure Manager de Encryption Consulting estima una reducción de hasta un 25 % en el esfuerzo operativo manual y un ahorro promedio de 887 080 $ gracias a la automatización de la gestión del ciclo de vida de los certificados. Sin embargo, el ahorro real varía según el volumen de certificados y la complejidad del entorno. Compare estas cifras con su propia base de referencia antes y después de la implementación:
- Tiempo promedio del ciclo de renovación, desde la solicitud del certificado hasta la importación del almacén de claves.
- Número total de certificados bajo gestión activa JKS o PKCS12
- Tickets de soporte manual relacionados con la caducidad de certificados o errores de importación, por trimestre
- Incidentes de tiempo de inactividad relacionados con certificados, antes y después de la automatización.
- Tiempo necesario para recopilar un registro de auditoría de certificados para una revisión de cumplimiento.
Gestión de entornos PKI híbridos y multinube
Los entornos híbridos y multinube añaden un problema de descubrimiento al problema de automatización: los certificados residen simultáneamente en almacenes de balanceadores de carga en la nube, secretos de contenedores y almacenes de claves locales, a menudo emitidos por diferentes CA. El agente CLI de CertSecure Manager gestiona la parte JKS y PKCS12 de este entorno, pero funciona mejor en combinación con el descubrimiento continuo de certificados , de modo que ningún almacén de claves, nativo de la nube o local, quede fuera del flujo de trabajo automatizado.
Esa misma capa de descubrimiento alimenta la planificación de agilidad criptográfica , ya que conocer el algoritmo y el tamaño de clave de cada certificado hoy en día es también el punto de partida para una migración post-cuántica. El Centro de Excelencia PQC de Encryption Consulting y la evaluación de preparación PQC se basan en el mismo CBOM subyacente , por lo que el trabajo de inventario realizado para la automatización JKS no necesita repetirse posteriormente. Para ver con más detalle cómo convertir ese inventario en un programa funcional, consulte cómo una lista de materiales criptográficos convierte el inventario en inteligencia.
Cómo puede ayudar la consultoría de cifrado
La gestión de certificados en entornos Java ha sido durante mucho tiempo una tarea compleja y que requiere mucho tiempo. Desde la generación de solicitudes de firma de certificado (CSR) y la importación de certificados firmados hasta el mantenimiento de la integridad del almacén de claves y las cadenas de confianza, cada paso introduce una sobrecarga operativa y margen de error. Aquí es donde entra en juego la integración de la interfaz de línea de comandos (CLI) de CertSecure Manager : no solo simplifica las tareas de automatización de certificados individuales , sino que las estandariza y automatiza en todos los almacenes de claves JKS y PKCS12 de su entorno.
Ya sea que sea un ingeniero de plataformas que integra certificados en un flujo de trabajo de CI/CD, un administrador de seguridad que garantiza la confianza en cientos de servicios o un responsable de cumplimiento que necesita un registro de certificados listo para auditorías, la plataforma CertSecure Manager de Encryption Consulting, alineada con las normas ISO/IEC 27001:2022 y SOC 2, y respaldada por nuestros servicios de asesoramiento sobre PKI, le proporciona las herramientas y la experiencia necesarias para lograrlo.
Conclusión
La transición del sector hacia certificados de corta duración no es una preocupación futura; el calendario ya está definido y la validez de 47 días llegará en marzo de 2029, con dos pasos intermedios previos. Un proceso de renovación JKS que dependa de comandos manuales de keytool y de la memoria humana ya era frágil con ciclos de uno o dos años. No puede sobrevivir a una cadencia de renovación que se mida en semanas. Automatizar ese flujo de trabajo ahora, mientras el cronograma aún permite una prueba piloto cuidadosa y un plan de reversión, marca la diferencia entre una migración controlada y una desorganización.
Preguntas frecuentes
¿Cuál es la principal conclusión de la automatización de la gestión de Java KeyStore con CertSecure Manager?
La gestión manual de los almacenes de claves de Java deja de ser viable una vez que la validez del certificado se reduce a unos 47 días. El agente CLI de CertSecure Manager automatiza la solicitud de certificados, la importación del almacén de claves, la implementación de la cadena de confianza de la CA y la renovación en un único flujo de trabajo auditable, reemplazando los comandos keytool repetitivos en todas las aplicaciones y entornos.
¿Por qué es importante esto para la gestión del ciclo de vida de los certificados empresariales?
Las aplicaciones Java se integran en un programa más amplio de gestión del ciclo de vida de los certificados, y JKS es uno de los muchos puntos finales que requieren políticas, renovaciones y auditorías consistentes. Dejar la gestión de JKS en modo manual mientras otros puntos finales están automatizados crea una brecha por la que se filtran certificados caducados y cadenas sin seguimiento.
¿Qué equipos son responsables de poner en práctica estas directrices?
Los equipos de PKI son responsables de los conectores de CA y la política de emisión; los equipos de seguridad son responsables del alcance del RBAC y la revisión de auditoría; los equipos de plataforma o DevOps gestionan la CLI y la rotación de scripts; y los equipos de cumplimiento obtienen el registro de auditoría resultante como evidencia regulatoria. Los cuatro necesitan una función definida antes de la implementación.
¿Qué riesgos aumentan si este tema se aborda manualmente?
La gestión manual de JKS aumenta la probabilidad de una interrupción por certificados caducados, ya que el 37.5 % de las interrupciones relacionadas con certificados se deben a certificados caducados. También incrementa la probabilidad de una cadena de confianza mal ordenada, un alias mal aplicado y la falta de un registro de auditoría durante una revisión de cumplimiento.
¿Cómo reduce la automatización el riesgo de interrupción de los certificados?
La automatización elimina los pasos manuales con mayor probabilidad de fallar bajo presión de tiempo: generación de CSR, verificación de la cadena e importación de keytool. El agente CLI de CertSecure Manager asigna alias automáticamente, conserva las entradas de almacén de claves existentes y se puede programar para renovar los certificados antes de que caduquen, en lugar de después.
¿Qué métricas deberían monitorizar los equipos tras la implementación?
Realizar un seguimiento del tiempo promedio del ciclo de renovación, el número total de certificados bajo gestión activa JKS o PKCS12, los tickets de soporte manual relacionados con problemas de certificados por trimestre, los incidentes de tiempo de inactividad relacionados con certificados antes y después de la implementación, y el tiempo necesario para recopilar un registro de auditoría para una revisión de cumplimiento.
¿Cómo se relaciona esto con el plazo de 47 días para la obtención del certificado TLS?
El calendario aprobado por el Foro CA/Browser reduce la validez máxima de los certificados TLS públicos a 200 días para marzo de 2026, a 100 días para marzo de 2027 y a 47 días para marzo de 2029. Un certificado JKS renovado manualmente cada uno o dos años no puede seguir el ritmo de un ciclo de 47 días sin automatización.
¿Cómo debería gestionarse esto en entornos PKI híbridos o multinube?
Los entornos híbridos y multinube requieren la detección de certificados junto con la automatización de JKS, ya que los certificados también residen en balanceadores de carga en la nube y secretos de contenedores fuera de cualquier almacén de claves único. La combinación del agente CLI de CertSecure Manager con la detección continua mantiene todos los almacenes de claves, nativos de la nube o locales, dentro de la misma política automatizada.
¿Qué requisitos previos son necesarios antes de la implementación?
Los equipos necesitan una cuenta activa de CertSecure Manager con un token de autenticación, permisos de lectura y escritura en cada archivo de almacén de claves de destino, contraseñas actuales del almacén de claves, una convención documentada para nombrar alias, acceso a la red del backend de CertSecure Manager y de la CA emisora, y una copia de seguridad de cada almacén de claves.
¿Qué capturas de pantalla o ejemplos de configuración deberían incluirse?
La documentación debe incluir el menú principal de la CLI, el submenú de administración de Java KeyStore y la solicitud de importación de certificados CA, ya que estos muestran con precisión dónde los operadores eligen una operación, seleccionan una acción de almacén de claves y confirman una asignación de alias. Los comandos de configuración, como ./configure_certsecure.exe, deben acompañar cada paso.
- Puntos Clave
- Resumen ejecutivo y lista de verificación rápida
- ¿Qué es un almacén de claves de Java y por qué es importante para la gestión del ciclo de vida de los certificados?
- Por qué la gestión manual del almacén de claves de Java falla a gran escala.
- Requisitos previos antes de automatizar la gestión del almacén de claves de Java
- Paso a paso: Automatización de la administración de JKS con el agente CLI de CertSecure
- Paso 1: Configurar el agente CLI
- Paso 2: Conéctese a CertSecure Manager.
- Paso 3: Inicie la CLI y elija una operación.
- Paso 4: Solicitar y descargar un certificado.
- Paso 5: Importar certificados al almacén de claves
- Paso 6: Inserte los certificados CA en el almacén de confianza.
- Paso 7: Verificar la cadena de confianza
- Paso 8: Automatizar la rotación de certificados
- Antes y después: Flujo de trabajo JKS manual frente a automatizado
- Matriz de requisitos previos para la acción: ¿Quién es el dueño de qué?
- Guía de reversión y errores comunes
- Métricas de éxito a seguir tras la implementación
- Gestión de entornos PKI híbridos y multinube
- Cómo puede ayudar la consultoría de cifrado
- Conclusión
- Preguntas frecuentes


