- ¿Por qué la autenticación tradicional de un solo factor resulta insuficiente?
- ¿Por qué es esencial la autenticación multifactor (MFA)?
- ¿Cómo integrar una MFA centralizada al acceso de la organización?
- Gestión del ciclo de vida de las credenciales: inscripción, recuperación y deshabilitación.
- ¿Es suficiente una integración MFA centralizada?
- ¿Cómo mejorar las fortalezas y la gestión del Ministerio de Asuntos Exteriores?
- Mapeo de cumplimiento para MFA
- Creación de un marco de autenticación multicapa
- Equilibrar la seguridad y la experiencia del usuario para evitar la fatiga de MFA
- Limitaciones
- Conclusión
- Preguntas frecuentes
Respuesta rápida: La autenticación multifactor (MFA) centralizada mejora la seguridad al requerir más de un factor verificado antes de otorgar acceso, lo que elimina la vulnerabilidad que dejan las contraseñas filtradas o reutilizadas. Se convierte en un control de nivel empresarial solo cuando se combina con la clasificación de nivel de garantía, la gobernanza del ciclo de vida de las credenciales (registro, recuperación y desactivación) y la monitorización continua. PCI DSS 4.0.1 exige la MFA para todo acceso al entorno de datos del titular de la tarjeta desde el 31 de marzo de 2025.
Puntos clave:
- La autenticación de un solo factor figura en la lista de "malas prácticas" de CISA; la autenticación multifactor centralizada cierra la vía de explotación más común.
- Clasifique los recursos según el nivel de garantía NIST SP 800-63B (AAL1-AAL3) antes de elegir un método de autenticación multifactor (MFA), en lugar de aplicar una misma política en todas partes.
- La recuperación deficiente de cuentas y la lenta desactivación son las formas más comunes en que se elude la autenticación multifactor (MFA) robusta en la práctica.
- Los requisitos 8.4.2 y 8.5.1 de PCI DSS 4.0.1, vigentes desde el 31 de marzo de 2025, hicieron que la autenticación multifactor (MFA) para todos los accesos a CDE y el diseño con factor anti-bypass fueran obligatorios, no opcionales.
Publicado: julio de 2024. Actualizado: agosto de 2026. Revisado por el equipo asesor de Gestión de Identidad y Acceso de Encryption Consulting.
Las filtraciones de datos son más frecuentes que nunca, lo que debilita las defensas de seguridad de las organizaciones y exige actualizaciones constantes en su planificación estratégica y medidas de seguridad para contener las amenazas en constante evolución. Según IT Governance, solo en 2023 se registraron aproximadamente 2,814 incidentes de filtraciones de datos. Un estudio de Harvard Business Review muestra que estos incidentes aumentaron un 20 % entre 2022 y 2023.
Diversas vulnerabilidades en la infraestructura de autenticación actual han dado lugar a numerosos casos de ataques. Entre los ejemplos más destacados se encuentran la mala configuración de la nube, como los depósitos S3 mal protegidos que exponen datos confidenciales; ataques de ransomware más sofisticados, como los ataques de Ryuk dirigidos a instituciones sanitarias; y una mayor explotación de sistemas de proveedores, como los ataques a la cadena de suministro de SolarWinds , que comprometen software de uso generalizado.
En la mayoría de los casos, las razones detrás de estas acciones maliciosas radicaban en la ausencia de una capa de autenticación robusta, lo que generaba vulnerabilidades fáciles de explotar. La falta de una monitorización adecuada agrava aún más la situación, debilitando las defensas de seguridad de las organizaciones y permitiendo que los sistemas comprometidos permanezcan sin ser detectados durante demasiado tiempo. Estos incidentes ponen de manifiesto la necesidad crítica de un proceso de autenticación sólido y seguro que proteja a las organizaciones incluso de los ataques más sofisticados.
¿Por qué la autenticación tradicional de un solo factor resulta insuficiente?
Como sabemos, el sistema de autenticación tradicional utiliza la coincidencia de nombre de usuario y contraseña de un solo factor. Este sistema fue fiable durante mucho tiempo, pero con el rápido avance de las tecnologías, ha surgido una necesidad sin precedentes para que las organizaciones hagan más para proteger sus datos. En las últimas décadas, hemos visto avances significativos en la capacidad de procesamiento y las tecnologías, incluyendo la inteligencia artificial (IA) y las unidades de computación de alto rendimiento como las GPU, las DPU y otras.
Estos avances han hecho que los sistemas de un solo factor sean cada vez más vulnerables a diversas estrategias de explotación, como ataques de fuerza bruta acelerados por GPU, robo de credenciales por bots con IA y ataques de ingeniería social o phishing. Esto aumenta la probabilidad de que los atacantes logren descifrar una contraseña, lo que les da acceso completo a todas las cuentas en las que el usuario ha reutilizado las credenciales. Las noticias recientes destacan los peligros a los que se enfrentan las organizaciones:
- En junio de 2024, el proveedor de la nube Copo de nieve informaron de una amenaza cibernética Dirigido a clientes que dependían de la autenticación de un solo factor. Si bien los detalles exactos aún están por definirse, es evidente que las organizaciones necesitan medidas de autenticación más robustas para evitar vulnerabilidades.
- La CISA (Agencia de Seguridad de Infraestructura y Ciberseguridad) de EE. UU. añadió la autenticación de un solo factor a su lista de “Malas Prácticas” en agosto de 2021. Esto pone claramente de relieve el creciente consenso entre los expertos en seguridad de que la autenticación de un solo factor ya no es suficiente para la seguridad en línea.
¿Por qué es esencial la autenticación multifactor (MFA)?
La autenticación multifactor (MFA) funciona como una medida de seguridad que prioriza la verificación de la identidad del usuario mediante más de un método de autenticación. Estos métodos adicionales incluyen una huella digital o un código de un solo uso enviado al teléfono del usuario para iniciar sesión en una cuenta o sistema. La idea se centra fundamentalmente en identificar al usuario a partir de múltiples fuentes autenticadas antes de permitirle acceder al recurso al que intenta acceder.
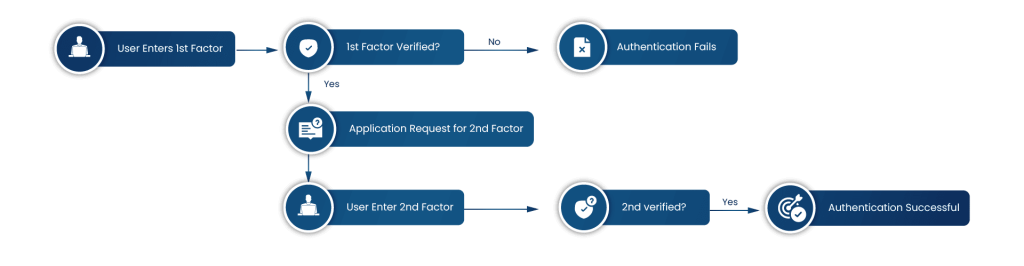
En una autenticación simple de un solo factor, solo existe un criterio de autenticación, pero la autenticación multifactor (MFA) añade múltiples capas de seguridad, lo que la convierte en una opción ideal para las organizaciones. Sin embargo, la pregunta clave es cómo pueden las organizaciones proteger sus recursos con MFA. Para responder a esto, podemos considerar los siguientes ejemplos:
-
Todos conocemos situaciones en nuestras organizaciones donde los empleados a veces se van en condiciones poco amigables. Con un sistema de autenticación de contraseña única, un ex empleado descontento podría causar estragos en los sistemas de la organización si aún conserva las credenciales de inicio de sesión.
La MFA presenta un obstáculo a este problema, ya que requiere un paso de verificación adicional (como la identidad de la máquina o la coincidencia de geolocalización). Ahora bien, incluso si se filtran las credenciales, no tendrán acceso a los datos confidenciales de la empresa.
-
Otro escenario implica que, si un sistema o dispositivo corporativo se ve comprometido, los archivos, servicios y recursos confidenciales de la empresa quedan expuestos a amenazas externas. Un método de autenticación simple fallará si se guarda la contraseña. Sin embargo, en un sistema con MFA habilitado, iniciar sesión en los recursos requeriría más de una autenticación, lo que dificultaría considerablemente el acceso al sistema comprometido.
Existen varias razones por las que consideramos la autenticación multifactor (MFA) como la solución más eficaz que las organizaciones necesitan actualmente para evitar que los atacantes accedan sin autorización a sus sistemas, incluso si las credenciales son falsificadas. Entonces, ¿qué aspectos se deben tener en cuenta para integrar una MFA centralizada en la gestión de accesos de una organización? Lo veremos a continuación.
¿Cómo integrar una MFA centralizada al acceso de la organización?
Identificar el diseño y los criterios correctos de MFA puede ser un desafío. Si comprendemos bien los requisitos y la planificación, la integración de MFA con la gestión de acceso organizacional se vuelve sencilla. Descubriremos los pasos y estrategias clave que debe seguir para una integración fluida de MFA:
Paso 1: Comprender su postura de seguridad
En primer lugar, es importante saber con qué trabaja, lo que comienza con la evaluación de sus sistemas actuales. En este caso, buscamos posibles vulnerabilidades en los protocolos de inicio de sesión existentes y en la seguridad general. Esta evaluación le ayudará a identificar áreas donde medidas de autenticación más robustas, como la MFA, pueden ser más beneficiosas.
Paso 1b: Clasificación de los métodos de autenticación por nivel de seguridad
Antes de elegir un método de autenticación multifactor (MFA), clasifique lo que está protegiendo del mismo modo que clasificaría los datos: por nivel de seguridad, no por conveniencia. La norma NIST SP 800-63B define tres niveles de seguridad del autenticador (AAL1, AAL2, AAL3), y asignar los recursos a un nivel proporciona al diseño de MFA una base objetiva en lugar de una suposición.
| Nivel de seguridad | Requisito típico | Modelos compatibles |
|---|---|---|
| AAL1 | Factor único o multifactor básico con menor rigor. | Herramientas internas de baja sensibilidad, aplicaciones de colaboración general |
| AAL2 | Dos factores de autenticación distintos, al menos uno resistente a la repetición. | Acceso estándar para empleados, la mayoría de las aplicaciones empresariales. |
| AAL3 | Autenticador basado en hardware con resistencia a la suplantación de identidad del verificador. | Cuentas privilegiadas, acceso administrativo, entornos de datos de titulares de tarjetas |
Paso 2: Elegir el método MFA adecuado
Hay varios métodos de MFA disponibles, cada uno con sus ventajas y consideraciones.
- Autenticación de dos factores (2FA): El sistema requiere que el usuario ingrese su contraseña y una forma adicional de identificación, como un código de verificación enviado a su teléfono o correo electrónico.
- Aplicación de autenticación de terceros: En lugar del propio sistema, una aplicación de terceros (aplicación de autenticación) verifica la identidad del usuario generando un código de acceso que el usuario debe ingresar para confirmar la identidad del sistema.
- Autenticación biométrica: La información biométrica, como el escaneo de una huella dactilar, retina u otras características fisiológicas únicas, sirve como autenticación del sistema.
- Reconocimiento de dispositivo: El sistema solicita múltiples autenticaciones solo al acceder por primera vez desde un dispositivo nuevo. Los accesos posteriores desde dispositivos reconocidos solo requieren la contraseña del usuario, ya que el sistema recuerda la identidad del dispositivo.
Le recomendamos que considere varios parámetros al elegir una opción de MFA, como la facilidad de uso, la seguridad y la compatibilidad con la infraestructura existente de la organización. Según los requisitos de seguridad identificados, varias opciones de MFA también pueden ser una buena decisión.
Paso 3: Integración del sistema de gestión de identidad
Una vez seleccionada la solución MFA, es necesario integrarla con el sistema de gestión de identidades existente (p. ej., Active Directory, Azure AD). Es preferible tener una gestión de usuarios centralizada desde un único punto de control. Esto permite la aplicación uniforme de las políticas de MFA en toda la organización.
Paso 4: Pruebas y Refinamiento
Además, también debería ser necesario realizar pruebas exhaustivas de la implementación de MFA para identificar y abordar cualquier problema potencial con la implementación.
Gestión del ciclo de vida de las credenciales: inscripción, recuperación y deshabilitación.
La seguridad de la autenticación multifactor (MFA) en el momento del inicio de sesión se ve comprometida si el ciclo de vida circundante es débil. Tres momentos son tan importantes como el propio método de autenticación:
- Inscripción. Verifique la identidad antes de vincular un factor de autenticación multifactor (MFA) a una cuenta, ya sea en persona o mediante un proceso de verificación de identidad remota igualmente sólido; un factor MFA registrado con una verificación de identidad débil hereda esa debilidad.
- Recuperación de cuenta. Una vía de recuperación débil, como una pregunta de seguridad o un SMS que redirige a un número no verificado, es una forma común en que los atacantes eluden por completo la autenticación multifactor (MFA) robusta. La recuperación debe requerir un nivel de seguridad equivalente al del factor que se está recuperando, no uno inferior.
- Deshabilitando. Revoca inmediatamente todos los factores de autenticación y tokens de sesión registrados al dar de baja al empleado, no solo la contraseña principal, cerrando así el escenario descrito anteriormente en el que un empleado que se marcha aún conserva credenciales válidas.
¿Es suficiente una integración MFA centralizada?
Sin duda, un sistema centralizado de autenticación multifactor ofrece una seguridad robusta para los valiosos activos de la organización. Simplifica la gestión de usuarios y ofrece numerosas ventajas, al tiempo que implementa directrices de seguridad uniformes en toda la empresa. Sin embargo, existen diversas restricciones que requieren precauciones de seguridad adicionales:
-
Condiciones para la autenticación estática
Las soluciones de MFA centralizadas suelen utilizar factores de autenticación preestablecidos, como códigos de un solo uso enviados por SMS o aplicaciones de autenticación. Si bien estas técnicas suponen una gran mejora respecto al uso exclusivo de contraseñas, no son lo suficientemente flexibles como para contrarrestar las amenazas de seguridad avanzadas.
Un elemento MFA más fuerte, como un token de hardware o una verificación biométrica, es necesario para un intento de inicio de sesión de alto riesgo, como uno realizado desde un lugar, hora o dispositivo inusual, mientras que los inicios de sesión de bajo riesgo, como un usuario normal que ingresa desde su red de oficina típica, no lo son.
-
Granularidad de control de acceso limitada
Recomendamos no utilizar una política de MFA uniforme que se aplique a todas las unidades de la organización, ya que ignora las diferencias en los requisitos de acceso entre departamentos o roles de usuario. Podemos usar, por ejemplo, usuarios con privilegios que gestionan datos extremadamente sensibles, como registros bancarios o propiedad intelectual.
Cuando se trata de programas internos regulares, como el correo electrónico o las herramientas de colaboración, deberían exigir procedimientos de autenticación más estrictos que los asociados con los inicios de sesión de usuarios básicos.
-
Vulnerabilidad del elemento humano
Aunque se supone que los métodos de autenticación multifactor (MFA) ofrecen una seguridad robusta, los usuarios que no estén suficientemente instruidos en las mejores prácticas de seguridad pueden ser víctimas de ingeniería social y phishing. Los usuarios pueden ser víctimas de un correo electrónico engañoso que se hace pasar por una fuente confiable (como un gerente o un técnico de TI) y los incita a revelar sus credenciales de MFA o a hacer clic en un enlace malicioso que compromete su equipo.
Estas restricciones permiten un mayor desarrollo, aunque no representan un riesgo grave de seguridad. A continuación, analizaremos cómo subsanar estas deficiencias y mejorar la seguridad de nuestra empresa.
¿Cómo mejorar las fortalezas y la gestión del MFA?
Ya hemos hablado de las desventajas de las soluciones de seguridad implementadas con MFA. Investigaremos diversos enfoques innovadores que van más allá de los criterios estáticos y ofrecen una estrategia granular y basada en el riesgo para abordar estas dificultades. Examinemos estas tácticas y las situaciones en las que se aplican:
-
Autenticación adaptable
Utilizando datos contextuales que se actualizan en tiempo real, un sistema de autenticación adaptativo modifica dinámicamente los requisitos de MFA.
-
Autenticación basada en riesgos
Esta técnica evalúa el posible peligro que implica cada intento de iniciar sesión.
-
Autenticación biométrica
Las técnicas de autenticación biométrica, como la huella dactilar, el escaneo del iris o el reconocimiento facial, proporcionan una sólida capa de seguridad, especialmente para cuentas de usuarios con privilegios o para el acceso a datos extremadamente sensibles. Cada persona posee estas características biométricas distintivas, lo que reduce considerablemente la probabilidad de robo de contraseñas o abuso de tokens.
Al utilizar software de reconocimiento facial o escáneres de huellas dactilares para la autenticación biométrica, se reducen los riesgos asociados a ataques comunes como el robo de credenciales y la pulverización de contraseñas. Numerosas empresas, como Suprema y HID Global, ofrecen soluciones biométricas a empresas.
La regulación de la autenticación biométrica varía según la región, y es fundamental reconocer que la recopilación y el almacenamiento de datos biométricos plantean problemas de privacidad. Es recomendable evaluar exhaustivamente las implicaciones éticas y legales antes de implementar sistemas de autenticación biométrica.
-
Entrenamiento de Conciencia de Seguridad
Un programa eficaz de concienciación sobre seguridad puede tener un impacto positivo a largo plazo en la empresa, al capacitar al personal sobre las mejores prácticas de ciberseguridad. Es recomendable que las empresas realicen campañas de formación y concienciación para sus empleados sobre las mejores prácticas y funcionalidades de los procedimientos seguros de inicio de sesión con MFA.
-
Geo-cercado
El sistema rastrea la geolocalización habitual del usuario, como su domicilio u oficina. Los intentos de inicio de sesión desde fuera de esta zona utilizan una autenticación multifactor (MFA) más robusta, como un token de hardware o un escaneo de huellas dactilares, que los inicios de sesión desde ubicaciones conocidas durante el horario laboral habitual. Para ello, puede utilizar herramientas como Azure Active Directory Geofencing con Azure Maps o Google Maps Platform.
-
Reconocimiento de dispositivos
El sistema reconoce y considera confiables los intentos de iniciar sesión desde dispositivos conocidos, como una computadora portátil de trabajo o un teléfono personal. Se requieren pasos de verificación adicionales para iniciar sesión desde dispositivos no identificados, como una computadora pública o un teléfono nuevo. La administración e identificación de dispositivos se facilita mediante programas de administración de dispositivos móviles (MDM), como VMware Workspace ONE y Microsoft Intune.
-
Factores basados en el tiempo
Los intentos repetidos de iniciar sesión por parte de una sola persona en un corto período de tiempo, particularmente los intentos fallidos, indican actividad sospechosa y es necesario implementar una autenticación multifactor más sólida.
-
Comportamiento histórico
Los intentos repetidos de iniciar sesión por parte de una sola persona en un corto período de tiempo, particularmente los intentos fallidos, indican actividad sospechosa y es necesario implementar una autenticación multifactor más sólida.
-
Monitoring
Es necesario implementar un método continuo de monitoreo del sistema MFA. Esto ayudará a identificar el uso y a examinar los intentos de inicio de sesión para detectar actividad inusual. La información obtenida con este enfoque ayudará a generar informes que identifiquen posibles brechas de seguridad y áreas de mejora.
-
Fuentes de inteligencia sobre amenazas
Servicios como Palo Alto Networks Threat Intelligence y Cisco Talos ofrecen información en tiempo real sobre nuevas amenazas y vectores de ataque. Para modificar dinámicamente los requisitos de autenticación según las amenazas más recientes, estos datos pueden conectarse con las regulaciones de autenticación multifactor (MFA).
-
Anomaly Detection
Los intentos de inicio de sesión que se originan en ubicaciones sospechosas, fuentes de malware conocidas o que implican horarios de acceso inusuales se marcan como de alto riesgo y activan pasos adicionales de autenticación multifactor (MFA). Los sistemas de gestión de información y eventos de seguridad (SIEM) , como Splunk, Palo Alto Cortex o Elastic SIEM, pueden analizar los registros de seguridad de diversas fuentes (firewalls, endpoints, sistemas MFA) para identificar patrones inusuales.
-
Identificar intentos de phishing
Los correos electrónicos de phishing suelen intentar engañar a los destinatarios para que revelen su información de inicio de sesión o hagan clic en enlaces dañinos. Los usuarios pueden detectar señales de advertencia, como saludos genéricos, direcciones de remitente dudosas o URL mal escritas, con la ayuda de la educación y la concienciación adecuadas.
-
Mantenga una higiene de contraseñas segura
Los usuarios pueden reducir drásticamente el riesgo de vulnerabilidad de sus contraseñas creando contraseñas complejas (combinando mayúsculas y minúsculas, números y símbolos) y evitando reutilizarlas en diferentes plataformas. Las herramientas para gestionar contraseñas, como 1Password o LastPass, son beneficiosas.
-
Evite las tácticas de ingeniería social
La ingeniería social implica manipular a los usuarios para que revelen información confidencial o realicen acciones que comprometan la seguridad. La capacitación puede ayudar a los empleados a identificar estas tácticas y evitar ser víctimas de ellas.
-
Informar actividad sospechosa
Los procedimientos para gestionar brechas de seguridad anticipadas que involucren credenciales MFA comprometidas deben estar claramente delineados en un plan de respuesta a incidentes. Es recomendable motivar al personal para que notifique rápidamente al equipo de seguridad informática sobre cualquier actividad sospechosa, incluyendo estafas de phishing o intentos de inicio de sesión inusuales.
-
Gestión de Cumplimiento
Se debería exigir a las organizaciones que garanticen que la solución de autenticación multifactor (MFA) que han instalado cumple con toda la legislación de seguridad y las normas de cumplimiento aplicables, como PCI DSS y HIPAA.
Mapeo de cumplimiento para MFA
Los requisitos de la MFA ya no son una guía opcional en varias normativas importantes; son requisitos obligatorios y vigentes. La siguiente tabla relaciona los elementos de la lista de verificación anterior con su normativa de referencia.
| Requisito | Conductor regulador | Lo que se requiere |
|---|---|---|
| Autenticación multifactor para todo acceso al entorno de datos del titular de la tarjeta. | Requisito 8.4.2 de PCI DSS 4.0.1, en vigor desde el 31 de marzo de 2025. | Se requiere la autenticación multifactor (MFA) para todo acceso al CDE, no solo para el acceso remoto, incluyendo el acceso administrativo interno a servidores, cortafuegos y equipos de red; el acceso a la consola física está exento. El requisito 8.4.3 es un control independiente y más específico que abarca la MFA para el acceso remoto a la red desde fuera de la red de la entidad. |
| Diseño de factor anti-bypass | Requisito 8.5.1 de PCI DSS 4.0.1, en vigor desde el 31 de marzo de 2025. | Todos los factores de autenticación deben ser válidos antes de que se confirme la autenticación, y el sistema no debe revelar qué factor específico falló. |
| Autenticación adecuada al nivel de seguridad | Norma NIST SP 800-63B | Nivel de autenticación (AAL1 a AAL3) adaptado a la sensibilidad del recurso al que se accede. |
| El control de acceso está vinculado a la solidez de la autenticación. | Regla de seguridad de HIPAA | El acceso a los sistemas que manejan información sanitaria protegida requiere controles de autenticación adecuados a la sensibilidad de los datos. |
Creación de un marco de autenticación multicapa
Si bien la MFA tradicional proporciona una capa de seguridad esencial, no todos los riesgos pueden abordarse con ella. Incluso los métodos de autenticación multifactor (MFA) más tradicionales deben reforzarse contra ciberataques más complejos. Aprenderemos a integrar el sistema centralizado de MFA actual con un marco de autenticación multicapa:
-
Integración con sistemas de gestión de eventos e información de seguridad (SIEM)
Se puede obtener información importante sobre posibles amenazas y actividades sospechosas mediante un procedimiento centralizado de registro y análisis de eventos de autenticación de muchas fuentes (registros de MFA, registros de firewall y registros de seguridad de puntos finales).
Los sistemas SIEM brindan la capacidad de detectar anomalías, correlacionar intentos de inicio de sesión con otras actividades de la red y enviar notificaciones ante cualquier problema de seguridad.
-
Integración de seguridad de endpoints
Las organizaciones pueden mejorar la autenticación integrando la autenticación multifactor (MFA) con soluciones de seguridad de endpoints como Microsoft Defender for Endpoint o CrowdStrike Falcon. Esto permite verificar los intentos de acceso basándose no solo en las credenciales del usuario, sino también en la seguridad del dispositivo. Antes de proporcionar acceso, es necesario evaluar aspectos como el estado del dispositivo, la disponibilidad de actualizaciones de software de seguridad y el cumplimiento de las normas de seguridad corporativas.
-
Políticas de autenticación contextual
Para personalizar los requisitos de MFA en función de factores como los roles de usuario, la confidencialidad de los datos a los que se accede o la ubicación desde la que se solicita el acceso, sugerimos que las empresas creen reglas de autenticación contextual. Con menos fricción para el usuario en el día a día, nuestro enfoque modular garantiza la implementación de mecanismos de autenticación más robustos cuando más se necesitan.
-
Monitoreo y respuesta continuos
Para identificar actividades sospechosas (como intentos fallidos de inicio de sesión repetidos desde una dirección IP prohibida) o anomalías durante el proceso de autenticación en tiempo real, se deben utilizar capacidades de monitoreo continuo. También se pueden implementar contramedidas automáticas para mitigar rápidamente cualquier brecha de seguridad. Estas podrían incluir requisitos de autenticación más estrictos o impedir el acceso hasta obtener una verificación más completa.
-
Integración avanzada de inteligencia sobre amenazas
También recomendamos considerar los servicios de feeds para inteligencia de amenazas avanzada. Proporcionar información en tiempo real sobre nuevos riesgos y rutas de ataque mejora la seguridad de MFA. Las organizaciones pueden responder dinámicamente a riesgos de seguridad sofisticados ajustando sus tácticas de autenticación mediante la integración de inteligencia de amenazas con las reglas de MFA.
-
Auditorías de seguridad periódicas y pruebas de penetración
Para detectar debilidades en la infraestructura de autenticación, se deben realizar auditorías de seguridad y pruebas de penetración periódicas. Mediante la simulación de ciberataques reales, estas evaluaciones de vulnerabilidades detectan fallos y vulnerabilidades, y confirman la eficacia de las reglas y procesos de autenticación multifactor (MFA). Las organizaciones pueden mejorar eficazmente sus procedimientos de autenticación contra ataques potenciales más sofisticados y peligrosos mediante auditorías periódicas.
Equilibrar la seguridad y la experiencia del usuario para evitar la fatiga de MFA
Hemos hablado de la importancia de la MFA para obtener recursos organizacionales. Además, ahora conocemos los enfoques y procedimientos para implementar la autenticación robusta. Priorizar la experiencia del usuario en el proceso de autorización para que sea más sencillo para los empleados es tan crucial como mantener los estándares de seguridad. La fatiga de los usuarios con la MFA debido a la cantidad excesiva de pasos necesarios para acceder a los recursos que necesitan puede deberse a un flujo de trabajo de autenticación excesivamente complejo.
La fatiga de MFA tiene un impacto negativo en el rendimiento y el tiempo de finalización de las tareas urgentes. Elegir contraseñas más débiles o infringir los procedimientos de seguridad son dos comportamientos peligrosos que suelen derivar de esta insatisfacción. Podemos considerar las siguientes sugerencias para evitar estos problemas en el futuro:
-
Equilibrio de seguridad y usabilidad
Creemos que es fundamental lograr un equilibrio entre una seguridad robusta y una interfaz fácil de usar. La autenticación contextual, en la que la técnica MFA se ajusta según los factores de riesgo, puede utilizarse para lograrlo. Los intentos rutinarios de inicio de sesión desde dispositivos o redes conocidos, por ejemplo, requieren técnicas de autenticación menos complejas, pero la actividad sospechosa requiere procedimientos de verificación más exhaustivos.
-
Las pruebas de usabilidad
Para detectar y reducir cualquier punto de fricción o complicación en el proceso de autenticación, también sugerimos realizar pruebas de usabilidad periódicas para prevenir la fatiga de MFA. La entrada del usuario es un componente clave de este enfoque. Al mejorar los flujos de trabajo, las organizaciones pueden optimizar los procedimientos de autenticación y, al mismo tiempo, mejorar la experiencia del usuario y la seguridad. Mediante un proceso iterativo, se mantienen las protecciones de seguridad sin sacrificar la usabilidad.
-
Educación y Concientización
Los usuarios deben ser siempre conscientes de los peligros de comprometer la seguridad por conveniencia, así como de la importancia de utilizar procedimientos de autenticación robusta. Es fundamental que las organizaciones prioricen la difusión de las ventajas de un sistema centralizado de autenticación multifactor, el análisis de los posibles riesgos y la orientación clara sobre cómo utilizar los procedimientos de autenticación.
Limitaciones
- La autenticación multifactor (MFA) reduce las vulnerabilidades basadas en credenciales, pero no las elimina; un ataque de phishing o de fatiga por MFA suficientemente convincente aún puede engañar a un usuario para que apruebe una notificación push fraudulenta.
- La clasificación del nivel de garantía y la correspondencia con PCI/HIPAA son un punto de partida; los requisitos exactos aplicables a una organización determinada dependen de su ámbito normativo específico y deben confirmarse con un asesor legal o de cumplimiento normativo.
- Las deficiencias en la recuperación y el desaprovisionamiento son la forma más común en que se elude la autenticación multifactor (MFA) robusta en la práctica, razón por la cual la gobernanza del ciclo de vida merece la misma atención que el propio método de autenticación.
Conclusión
La autenticación multifactor centralizada es una medida de seguridad importante, pero recomendamos que no sea la única línea de defensa. Las empresas deben adoptar un enfoque multicapa y reconocer sus limitaciones. Recuerde siempre que mantener la seguridad es un proceso continuo. Podemos establecer un entorno de seguridad más robusto para nuestras organizaciones combinando la autenticación por capas con capacitación en concientización sobre seguridad y monitoreo continuo de amenazas.
La implementación y migración de la autenticación multifactor pueden ser procesos complejos que no pueden permitirse errores. Incluso el más mínimo error durante la fase de ejecución o implementación puede abrir una puerta trasera a los atacantes. En Encryption Consulting LLC, contamos con una amplia experiencia en la implementación de soluciones de MFA para nuestros clientes en todo el mundo. Nuestros servicios van más allá de la protección básica de contraseñas.
Hemos colaborado con empresas líderes de la lista Fortune 500 para implementar y gestionar soluciones de autenticación multifactor (MFA), incluyendo la implementación de Windows Hello para empresas . Esta solución utiliza datos biométricos prácticos, como el reconocimiento facial o las huellas dactilares, como segundo factor de autenticación para el inicio de sesión de los usuarios.
Para fortalecer aún más su entorno de autenticación multifactor (MFA), también ofrecemos una integración perfecta de Microsoft PKI con Intune . Gracias a nuestra amplia experiencia en el sector, garantizamos una implementación exitosa y segura de MFA en su organización, adaptándola a las necesidades específicas de cada cliente.
Preguntas frecuentes
¿La norma PCI DSS exige la autenticación multifactor (MFA) para todo el acceso interno o solo para el acceso remoto? El requisito 8.4.2 de la norma PCI DSS 4.0.1, vigente desde el 31 de marzo de 2025, exige la MFA para todo el acceso al entorno de datos del titular de la tarjeta, incluido el acceso administrativo interno, no solo el acceso externo o remoto. El acceso a la consola física está exento, ya que la presencia física funciona como segundo factor.
¿Qué es un Nivel de Garantía del Autenticador (AAL)? AAL es una clasificación NIST SP 800-63B que indica la solidez necesaria de un evento de autenticación, desde AAL1 (básico) hasta AAL3 (basado en hardware y resistente al phishing). Asignar recursos a un AAL proporciona una base objetiva para decidir qué método de autenticación multifactor (MFA) necesita un sistema determinado.
¿Cómo prevenimos los ataques de fatiga por MFA? Utilice la aprobación mediante coincidencia numérica o con contexto en lugar de una simple solicitud de aprobación/rechazo, limite la frecuencia de las notificaciones push repetidas y combine la MFA con la detección de anomalías para que las solicitudes de aprobación repetidas, fallidas o inusuales, se marquen en lugar de dejarlas únicamente al criterio del usuario.
¿Cuál es la forma más común de eludir la autenticación multifactor (MFA) robusta? Una vía de recuperación de cuenta débil, como un SMS a un número no verificado o una pregunta de seguridad, que ofrece un nivel de seguridad inferior al del factor principal que se supone que debe recuperar.
Referencias
- Consejo de Estándares de Seguridad PCI, Requisitos 8.4.2 y 8.5.1 de PCI DSS v4.0.1: https://www.pcisecuritystandards.org/document_library/
- NIST SP 800-63B, Directrices sobre identidad digital: Autenticación y gestión del ciclo de vida: https://pages.nist.gov/800-63-3/sp800-63b.html
- Malas prácticas de CISA: https://www.cisa.gov/BadPractices
- ¿Por qué la autenticación tradicional de un solo factor resulta insuficiente?
- ¿Por qué es esencial la autenticación multifactor (MFA)?
- ¿Cómo integrar una MFA centralizada al acceso de la organización?
- Gestión del ciclo de vida de las credenciales: inscripción, recuperación y deshabilitación.
- ¿Es suficiente una integración MFA centralizada?
- ¿Cómo mejorar las fortalezas y la gestión del Ministerio de Asuntos Exteriores?
- Mapeo de cumplimiento para MFA
- Creación de un marco de autenticación multicapa
- Equilibrar la seguridad y la experiencia del usuario para evitar la fatiga de MFA
- Limitaciones
- Conclusión
- Preguntas frecuentes