
Los errores de clúster de CipherTrust Manager durante la instalación y configuración suelen producirse cuando el dispositivo no puede resolver los nombres de host de los nodos porque estos aún no están presentes en la tabla interna de hosts DNS del dispositivo. Los códigos de error NCERRInternalServerConnectFailed (código 8) aparecen tanto en la creación inicial del clúster como en la adición de nodos secundarios. Esto es distinto de un problema de DNS externo: incluso con el DNS externo configurado correctamente, el dispositivo CipherTrust Manager utiliza su propia resolución interna de nombres de host para las operaciones del clúster. La acción recomendada es añadir todos los nombres de host de los nodos del clúster a la tabla Hosts DNS en Configuración administrativa de cada dispositivo antes de intentar la creación del clúster o la adición de nodos.
Respuesta rápida: ¿Cómo se soluciona el error de agrupación de CipherTrust Manager?
En cada dispositivo CipherTrust Manager, vaya a Configuración de administración > Hosts DNS y agregue la asignación de nombre de host a IP para cada nodo del clúster (incluido el nombre de host del propio dispositivo). A continuación, vuelva a intentar la creación del clúster o la adición de nodos utilizando los nombres de host. Una vez que el clúster esté configurado y verificado correctamente, puede eliminar las entradas de Hosts DNS. El procedimiento completo paso a paso se encuentra en la sección Solución a continuación. Para obtener orientación sobre la implementación de CipherTrust Manager y la integración de la administración de claves, consulte la descripción general de los servicios HSM de Encryption Consulting y la administración de claves.
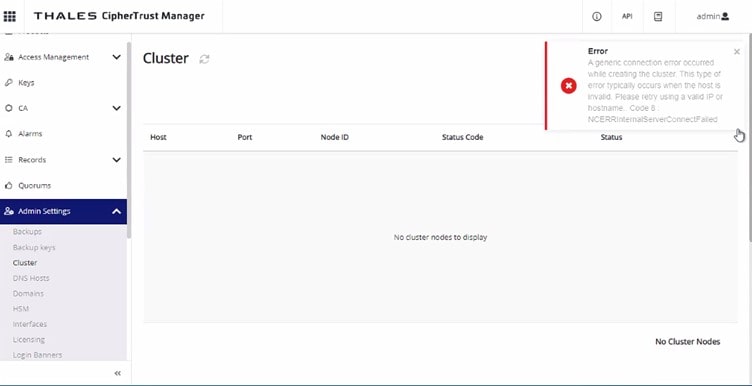
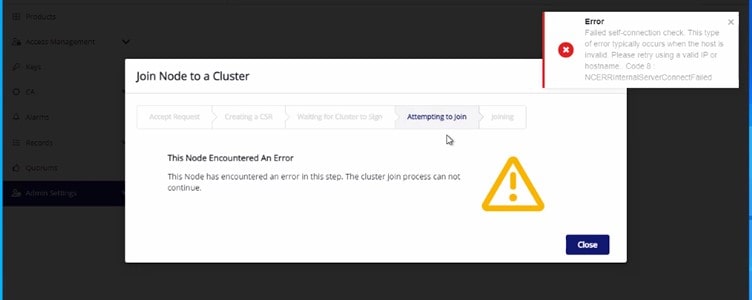
Mensajes de error
- Se produjo un error de conexión genérico al crear el clúster. Este tipo de error suele ocurrir cuando el host no es válido. Vuelva a intentarlo con una IP o nombre de host válidos. Código 8: NCERRInternalServerConnectFailed
- Error en la comprobación de autoconexión. Este tipo de error suele ocurrir cuando el host no es válido. Vuelva a intentarlo con una IP o nombre de host válidos. Código 8: NCERRInternalServerConnectFailed
Descripción: El escenario
Consideremos una implementación con 4 nodos de CipherTrust Manager (cm01.ec.com, cm02.ec.com, cm03.ec.com, cm04.ec.com) que se agregarán a un clúster. El procedimiento estándar consiste en seleccionar un nodo como principal, crear el clúster a partir de él y, a continuación, agregar todos los nodos restantes a ese clúster utilizando el nombre de host o la dirección IP de cada nodo.
Desde el punto de vista de la configuración de redes, se recomienda utilizar nombres de host en lugar de direcciones IP para la configuración de clústeres: los nombres de host se mantienen estables ante cambios de IP (migraciones de infraestructura, renovaciones de DHCP) y son más fáciles de gestionar a gran escala. Sin embargo, los errores mencionados anteriormente se producen cuando se utilizan nombres de host durante la creación del clúster, incluso en entornos donde el DNS externo está configurado correctamente.
Causa principal
El dispositivo CipherTrust Manager no puede resolver el nombre de host del nodo al que se hace referencia durante las operaciones del clúster. CipherTrust Manager utiliza su propia pila de red interna para la comunicación del clúster y no depende exclusivamente del resolvedor DNS externo configurado para la red del host. Si los nombres de host de los nodos del clúster no están presentes en la tabla de hosts DNS local del dispositivo (Configuración de administración > Hosts DNS), el dispositivo no puede resolverlos, lo que genera el error NCERRInternalServerConnectFailed, independientemente de si el DNS externo está configurado correctamente.
Esta es una fuente común de confusión: los administradores verifican que el DNS externo funcione, confirman que el nombre de host se resuelve desde una estación de trabajo y, aun así, se encuentran con el error porque no se ha configurado la resolución interna del nombre de host del dispositivo.
Solución: Resolución paso a paso
Este ejemplo utiliza cm01.ec.com como nodo principal desde el cual se crea el clúster y cm02.ec.com, cm03.ec.com y cm04.ec.com como nodos secundarios que se agregarán.
-
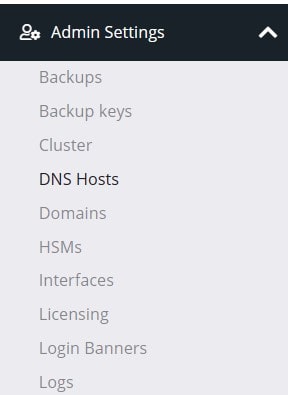
En cm01.ec.com, vaya a Configuración de administración > Hosts DNS.
-
Agregue los nombres de host de los 4 nodos de CipherTrust Manager con sus direcciones IP correspondientes a la tabla de hosts DNS en cm01.ec.com. Incluya el nombre de host de cm01.ec.com en la tabla.
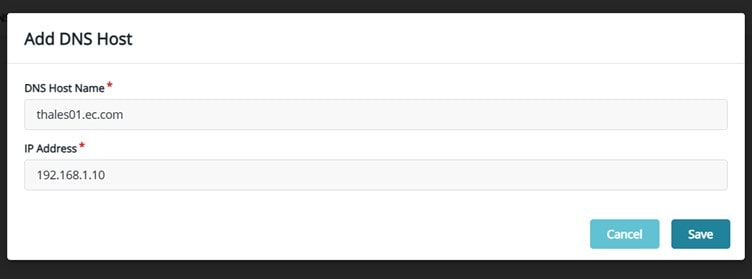
-
Navegue hasta la sección de Agrupación en cm01.ec.com y cree el clúster utilizando el nombre de host de cm01.ec.com como dirección del nodo principal.
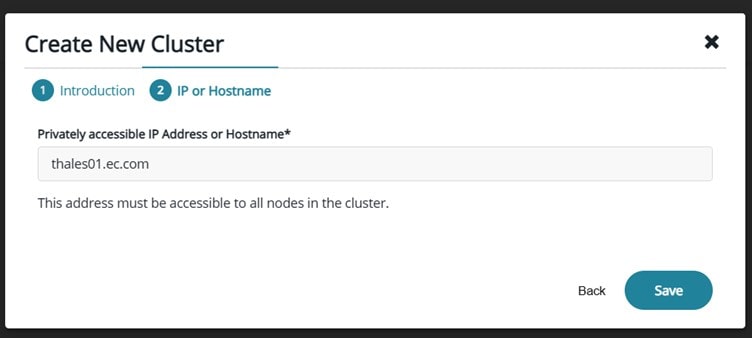
-
Antes de agregar cada nodo secundario desde cm01.ec.com, acceda a cada uno de ellos (cm02.ec.com, cm03.ec.com, cm04.ec.com) y agregue dos entradas de Hosts DNS: el nombre de host del nodo principal (cm01.ec.com) y el nombre de host del nodo secundario. Por ejemplo, en cm02.ec.com, agregue entradas tanto para cm01.ec.com como para cm02.ec.com. Esto garantiza que ambos nodos puedan resolver los nombres de host del otro para la comunicación bidireccional del clúster necesaria durante la adición de nodos.
-
Una vez que todas las entradas de host DNS estén configuradas en los nodos primario y secundario, vuelva a cm01.ec.com y agregue cada nodo secundario utilizando su nombre de host. Realice las pruebas de los nodos para confirmar que el clúster esté operativo.
-
Una vez creado el clúster, añadidos todos los nodos y verificada su funcionalidad, elimine las entradas de Hosts DNS de todos los dispositivos CipherTrust Manager y confirme que el clúster sigue funcionando correctamente con la resolución DNS externa de los nombres de host.
Guía de modos de falla
- El error persiste después de agregar entradas de hosts DNS: Verifique que las entradas se hayan guardado correctamente y que la asignación de nombre de host a IP sea precisa. Un error tipográfico en el nombre de host o la dirección IP produce el mismo error que una entrada faltante. Confirme esto volviendo a Configuración de administración > Hosts DNS y revisando cada entrada antes de intentar crear el clúster nuevamente.
- La adición del nodo secundario falló, pero la creación del clúster se realizó correctamente: La tabla de hosts DNS del nodo secundario no incluye el nombre de host del nodo principal ni su propio nombre de host. Ambos deben agregarse al nodo secundario antes de que pueda agregarse al clúster desde el nodo principal.
- El clúster falla tras eliminar las entradas de hosts DNS: El servidor DNS externo no resuelve correctamente los nombres de host desde la perspectiva de la red del dispositivo. Como solución temporal, restaure las entradas de host DNS o investigue por qué el servidor DNS externo no es accesible o no devuelve los registros correctos desde la pila de red del dispositivo.
- Estado parcial del clúster tras la adición fallida de un nodo: Si la adición de un nodo falla a mitad del proceso, no lo intente de nuevo sin antes eliminar la entrada del nodo incompleto de la configuración del clúster. Agregar un nodo parcialmente unido por segunda vez puede dejar al clúster en un estado más difícil de recuperar.
- NCERRInternalServerConnectFailed en un clúster que funcionaba correctamente: Si este error aparece en un clúster que antes estaba operativo, compruebe si las entradas de Hosts DNS se eliminaron prematuramente (antes de que se verificara el DNS externo), si las direcciones IP de algún nodo cambiaron (rompiendo los registros DNS externos) y si la conectividad de red entre los nodos sigue funcionando en los puertos necesarios.
CipherTrust Manager en el contexto de la gestión de claves
CipherTrust Manager es una plataforma de gestión de claves que centraliza la administración del ciclo de vida de las claves criptográficas: generación, almacenamiento, distribución, rotación, revocación y aplicación de políticas de control de acceso en entornos empresariales. La agrupación de nodos de CipherTrust Manager proporciona alta disponibilidad para las operaciones de gestión de claves: si un nodo deja de estar disponible, los demás nodos del clúster continúan atendiendo las solicitudes de claves sin interrupción.
Para las organizaciones que utilizan CipherTrust Manager, se integra con HSM para la protección de claves mediante hardware, con infraestructura PKI para la gestión de claves de la autoridad de certificación y con flujos de trabajo de gestión de claves empresariales que abarcan todo el ciclo de vida de las claves. Un clúster correctamente configurado es la base para operaciones de gestión de claves auditables y de alta disponibilidad. Consulte nuestra publicación sobre las 10 mejores prácticas de gestión de claves de cifrado empresarial para obtener una guía más completa sobre la gestión de claves.
Conclusión
El error de clúster NCERRInternalServerConnectFailed (Código 8) de CipherTrust Manager casi siempre se debe a la falta de entradas de nombre de host en la tabla DNS Hosts interna del dispositivo, en lugar de a un fallo de DNS externo. La solución es sencilla: añada todos los nombres de host de los nodos a la tabla DNS Hosts en cada dispositivo que participe en la operación de clúster, cree o únase al clúster utilizando los nombres de host, verifique el funcionamiento del clúster y, a continuación, borre las entradas de DNS Hosts. Seguir el orden correcto para añadir nodos (añadir el nombre de host del nodo principal y del secundario a cada nodo secundario antes de iniciar la adición del nodo desde el principal) evita los fallos más comunes en la adición de nodos secundarios. Para la configuración continua de CipherTrust Manager, la integración de HSM y la asistencia para la gestión de claves, consulte los servicios de Encryption Consulting.
Preguntas frecuentes
¿Qué causa el error de agrupación NCERRInternalServerConnectFailed del administrador de CipherTrust?
El dispositivo no puede resolver el nombre de host del nodo al que se hace referencia durante la creación del clúster o la adición de nodos. Incluso con el DNS externo configurado correctamente, CipherTrust Manager utiliza su propio sistema interno de resolución de nombres de host. Agregar los nombres de host de los nodos en Configuración de administración > Hosts DNS en cada dispositivo resuelve el problema.
¿Debo usar direcciones IP o nombres de host para la agrupación en clústeres de CipherTrust Manager?
Se recomienda el uso de nombres de host: estos se mantienen estables ante cambios de dirección IP y facilitan su gestión a gran escala. Sin embargo, es necesario agregar los nombres de host a la tabla de hosts DNS de cada dispositivo antes de las operaciones del clúster, ya que CipherTrust Manager utiliza su propia resolución interna en lugar de depender únicamente del DNS externo.
¿Puedo eliminar las entradas de Hosts DNS después de configurar el clúster?
Sí. Una vez creado el clúster, añadidos todos los nodos y verificada su funcionalidad, se pueden eliminar las entradas de host DNS de cada dispositivo. Verifique que las operaciones del clúster continúen correctamente tras la eliminación, confirmando que el DNS externo resuelve los nombres de host desde la red del dispositivo.
¿Cuál es el orden correcto para agregar nodos a un clúster de CipherTrust Manager?
1. Seleccione el nodo principal y agregue todos los nombres de host de los nodos a su tabla de hosts DNS; cree el clúster utilizando el nombre de host del nodo principal. 2. En cada nodo secundario, agregue el nombre de host del nodo principal y su propio nombre de host a la tabla de hosts DNS. 3. Desde el nodo principal, agregue cada nodo secundario por nombre de host. 4. Verifique el funcionamiento del clúster y, a continuación, elimine las entradas de hosts DNS de todos los dispositivos.
¿Qué ocurre si la agrupación de CipherTrust Manager falla a mitad del proceso?
Verifique las entradas de host DNS en todos los dispositivos involucrados; revise los registros de los dispositivos para detectar códigos de error específicos; confirme la conectividad de red entre los nodos; y si el clúster se creó parcialmente, elimine las entradas de nodos incompletas antes de volver a intentarlo. No intente agregar un nodo parcialmente unido sin antes eliminarlo completamente de la configuración del clúster.
¿Por qué CipherTrust Manager necesita su propia tabla de hosts DNS si se ha configurado un DNS externo?
CipherTrust Manager utiliza su propia pila de red interna para la comunicación del clúster, que puede no enrutarse a través del mismo servidor DNS que la red externa. Agregar nombres de host a la tabla de hosts DNS garantiza que la resolución para las operaciones del clúster se gestione localmente, independientemente de la disponibilidad del DNS externo, lo cual es especialmente importante durante la configuración inicial o en entornos aislados de la red.

