
- ¿Qué causa el error de certificado en la interfaz web de CipherTrust Manager?
- Causas comunes del error de certificado en la interfaz web de CipherTrust Manager
- Cómo solucionar el error de certificado de la interfaz web de CipherTrust Manager
- Tabla de decisiones: Síntoma, causa y solución
- Propiedad del ciclo de vida del certificado de la interfaz web
- Activadores de rotación para este certificado
- Política de acceso: ¿Quién debería poder reemplazar este certificado?
- Evidencia de auditoría para cambios en certificados
- Sustitución manual de certificados frente a gestión automatizada del ciclo de vida de los certificados.
- Respuesta ante incidentes: ¿Caducidad inofensiva o compromiso real?
- Limitaciones
- ¿Qué recomendaría Encryption Consulting?
- Conclusión
- Preguntas Frecuentes
Respuesta rápida: El error de certificado de la interfaz web de CipherTrust Manager aparece cuando el navegador no puede validar el certificado TLS presentado por la consola de administración, generalmente mostrado como NET::ERR_CERT_AUTHORITY_INVALID, NET::ERR_CERT_DATE_INVALID o NET::ERR_CERT_COMMON_NAME_INVALID. La causa principal suele ser una CA emisora no confiable, un certificado caducado o aún no activo, una discrepancia en el nombre de host o una diferencia horaria entre el nodo de CipherTrust Manager y el cliente.
Puntos clave:
- Por defecto, CipherTrust Manager genera automáticamente un certificado de interfaz web autofirmado desde su CA local, que la mayoría de los navegadores marcan como no confiable.
- La regeneración automática se reactiva en cada reinicio del servicio si la CA emisora del certificado activo no coincide con la CA local configurada, deshaciendo silenciosamente las correcciones manuales.
- Para sustituir el certificado, se requiere una solicitud de firma de certificado (CSR), un certificado firmado externamente y la carga de la cadena de CA raíz e intermedia en la lista de CA externas de confianza antes de que la interfaz lo acepte.
- Considere este certificado como un activo gestionado con un propietario, un calendario de rotación y un registro de auditoría, no como un paso de configuración único.
- Un cambio inesperado en el certificado fuera del período de mantenimiento programado es una señal que merece ser investigada como una posible vulnerabilidad, y no solo como una renovación.
Publicado: abril de 2023. Actualizado: agosto de 2026. Revisado por el equipo de Asesoría en Gestión de Claves de Encryption Consulting.
Una implementación de CipherTrust Manager es el plano de control de las claves de cifrado de una organización, por lo que una advertencia en su interfaz web suele llamar la atención rápidamente. Esta guía explica por qué se produce el error de certificado en la interfaz web de CipherTrust Manager, cómo solucionarlo y cómo dejar de tratar la solución como una tarea puntual, aplicando a este certificado el mismo ciclo de vida que a cualquier otro certificado que proteja una interfaz administrativa.
¿Qué causa el error de certificado en la interfaz web de CipherTrust Manager?
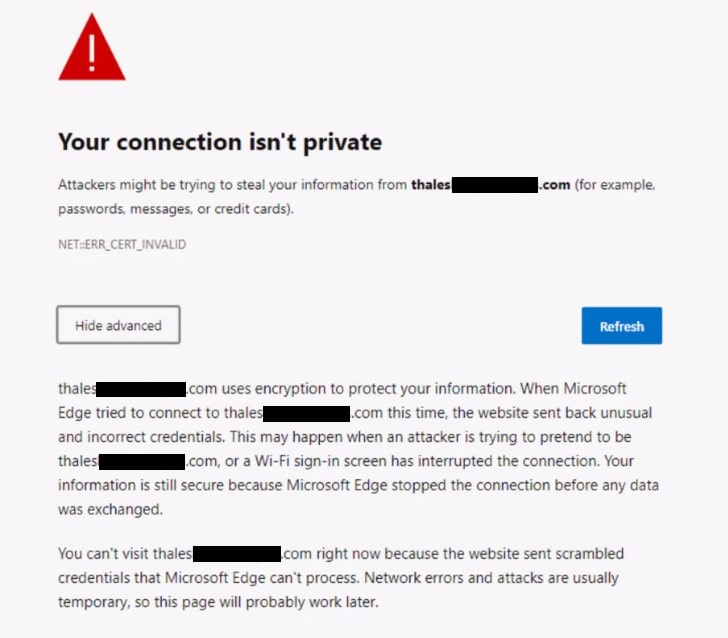
El error se debe a que la comprobación de confianza TLS de su navegador falla, no a un mal funcionamiento de CipherTrust Manager. Cada nodo de CipherTrust Manager incluye un certificado para su interfaz web, y por defecto, este certificado se genera automáticamente y lo firma la CA local del dispositivo (generalmente denominada KeySecure Root CA en la interfaz). Los navegadores no confían en esta CA local de forma predeterminada, por lo que el primer inicio de sesión en un nodo nuevo suele mostrar una advertencia de certificado, aunque no haya ningún problema. La misma advertencia aparece por un motivo diferente cuando una organización reemplaza ese certificado predeterminado por uno de una CA externa o empresarial: si la carga está incompleta, mal configurada, ha caducado o se ha emitido para un nombre de host incorrecto, el navegador la rechaza por un motivo específico y diagnosticable.
Causas comunes del error de certificado en la interfaz web de CipherTrust Manager
La mayoría de los casos se deben a cuatro causas. Cada una corresponde a un código de error de navegador distinto, lo que permite diferenciarlas rápidamente antes de empezar a solucionar el problema.
CA no confiable o autofirmada (NET::ERR_CERT_AUTHORITY_INVALID)
El certificado es válido y no ha caducado, pero el navegador o el sistema operativo no confía en la CA que lo firmó. Este es el estado predeterminado para un nuevo nodo de CipherTrust Manager, y también aparece si el certificado raíz o intermedio de una CA externa nunca se agregó a la lista de CA externas de confianza de la interfaz.
Certificado caducado o aún no válido (NET::ERR_CERT_DATE_INVALID)
Esto se manifiesta de dos maneras: el certificado realmente caducó sin ser renovado, o el reloj del sistema del nodo CipherTrust Manager se desincronicó con NTP. La lógica de emisión de certificados de Thales ajusta la fecha del campo notBefore aproximadamente 24 horas para compensar las pequeñas diferencias horarias y de reloj entre los nodos, por lo que los errores de fecha persistentes casi siempre se deben a un problema de NTP y no al certificado en sí.
Discrepancia en el nombre de host (NET::ERR_CERT_COMMON_NAME_INVALID)
El nombre común o el nombre alternativo del sujeto del certificado no coinciden con el nombre de host o la dirección IP introducidos en el navegador. Esto suele ocurrir después de cambiar el nombre o la dirección IP de un nodo, o cuando se añade a un clúster, o cuando se solicita un certificado para un nombre de host con balanceo de carga al que también acceden directamente los nodos individuales.
Certificado subido pero aún no activo
Inmediatamente después de cargar un nuevo certificado y reiniciar el servicio web, es posible que el navegador siga mostrando la advertencia anterior durante unos minutos. Según la experiencia de nuestros ingenieros, esto se debe casi siempre a la caché de certificados del navegador o a que el reinicio del servicio aún no se ha completado, y no a un retraso inherente de CipherTrust Manager, ya que la documentación de Thales indica que los certificados recién emitidos se activan de inmediato. Actualizar la página o usar una ventana de navegación privada después de que finalice el reinicio suele solucionar el problema.
Cómo solucionar el error de certificado de la interfaz web de CipherTrust Manager
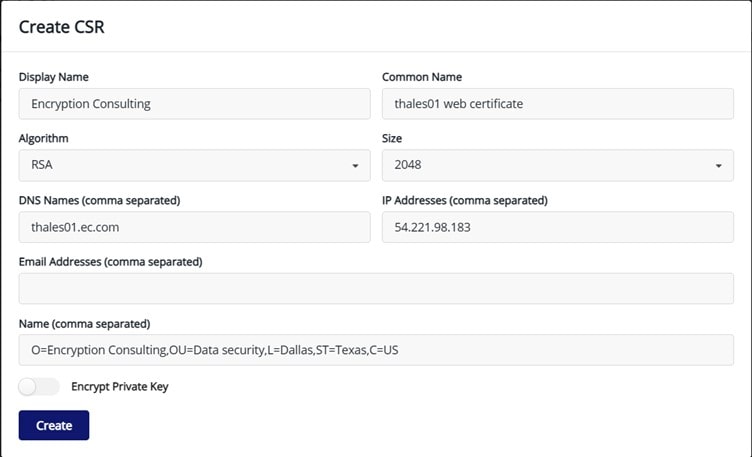
Los pasos que se describen a continuación reemplazan el certificado predeterminado, que no es de confianza para el navegador, por uno firmado por una CA externa o empresarial. Este ejemplo configura un certificado para un nodo llamado thales01.ec.com; sustituya el nombre de host por el suyo propio.
-
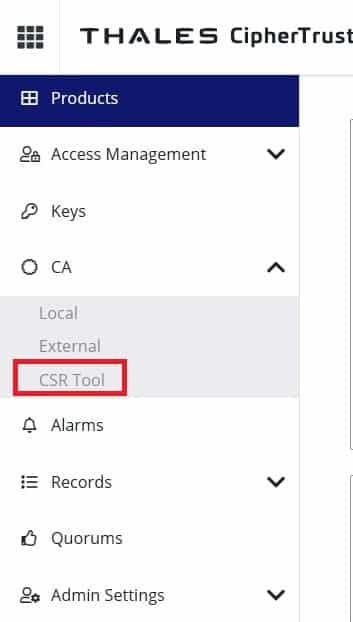
Inicie sesión en CipherTrust Manager. Desde el panel de control, haga clic en Herramienta CSR en CA.
-
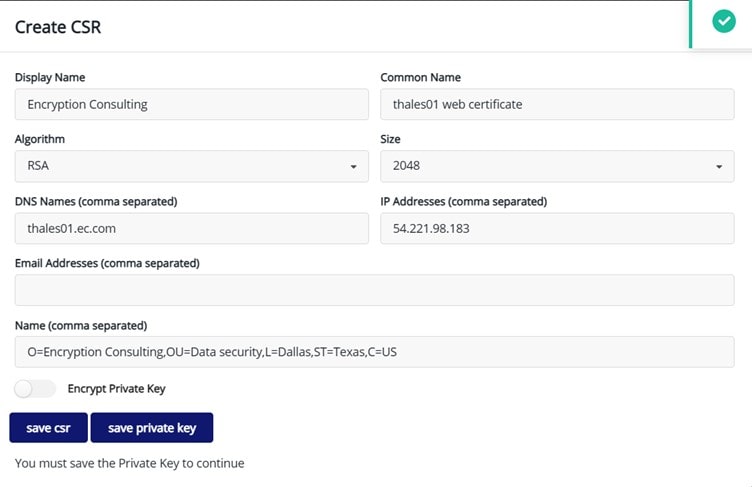
Haga clic en + Crear CSR e introduzca la información requerida, incluido un Nombre común que coincida con el nombre de host exacto (y Nombres alternativos del sujeto para cualquier nombre DNS o IP adicionales) que utilizará para acceder a este nodo.
-
Verifique la información y haga clic en Crear.
-
Guarde la clave privada y la CSR. Para obtener el máximo nivel de seguridad, Thales recomienda generar la CSR completamente fuera de CipherTrust Manager, de modo que la clave privada nunca quede expuesta al dispositivo; la herramienta CSR integrada es la opción más sencilla para la mayoría de las implementaciones.
-
Envíe la solicitud de firma de certificado (CSR) a su autoridad de firma para que genere el certificado firmado.
Nota: El formato de certificado preferido es PEM. También se admite PKCS12 para la cadena combinada y la clave privada.
-
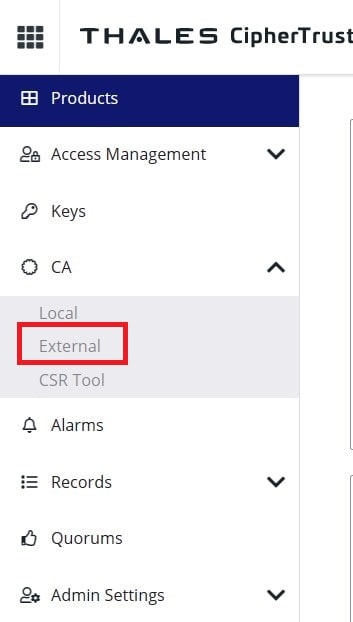
Cargue los certificados raíz e intermedios de la CA. Desde el panel de control, haga clic en Externo en la sección CA.
-
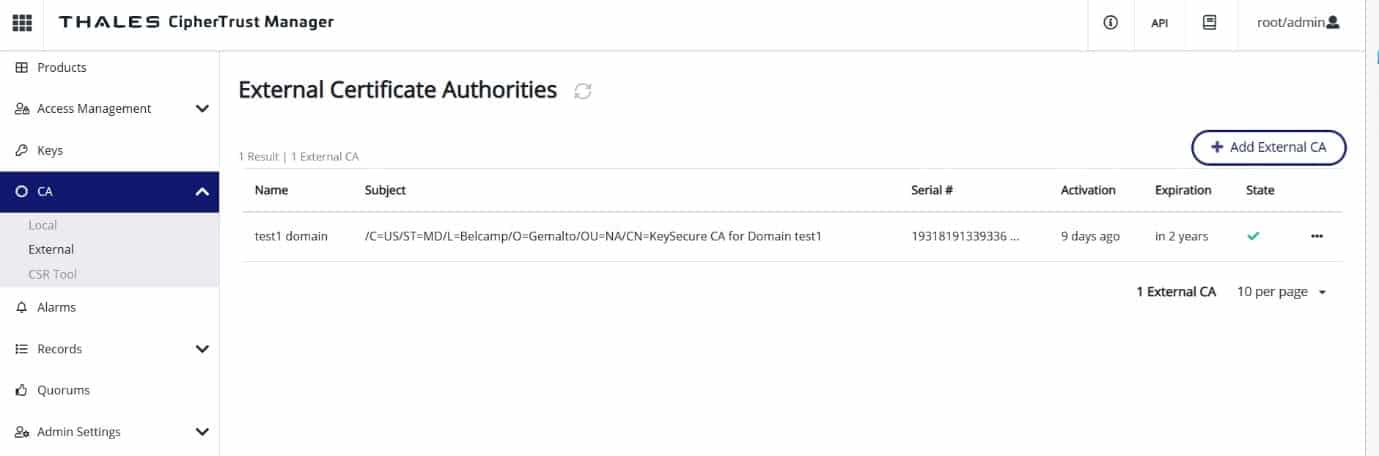
Haga clic en + Agregar CA externa.
-
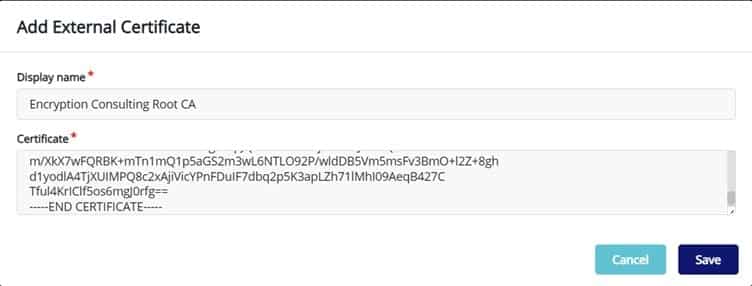
Introduzca un nombre para mostrar y pegue el certificado de la CA raíz en el cuadro; a continuación, haga clic en Guardar.
-
Repita los mismos pasos para agregar la CA intermedia o emisora.
-
Navegue hasta Interfaces en Configuración de administrador.
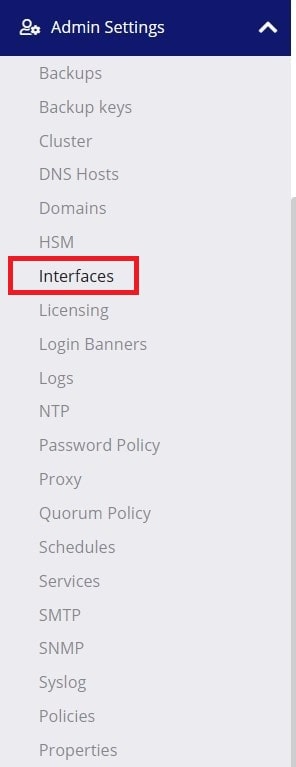
-
Haz clic en el menú de tres puntos junto a Web y selecciona Editar.
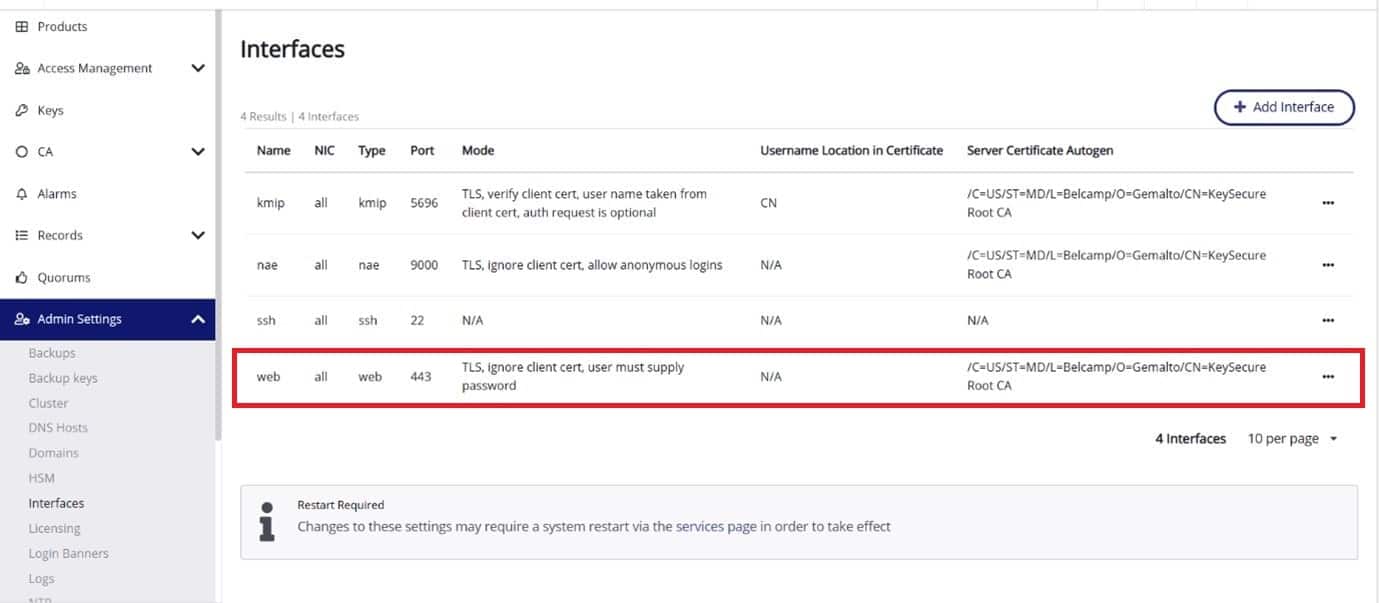
-
En Generación automática de certificados de servidor, desactive la generación automática desde la CA local. Este paso es más importante de lo que parece: si lo omite, CipherTrust Manager puede regenerar un certificado autofirmado la próxima vez que se reinicie el servicio web y deshacer silenciosamente el resto del proceso.
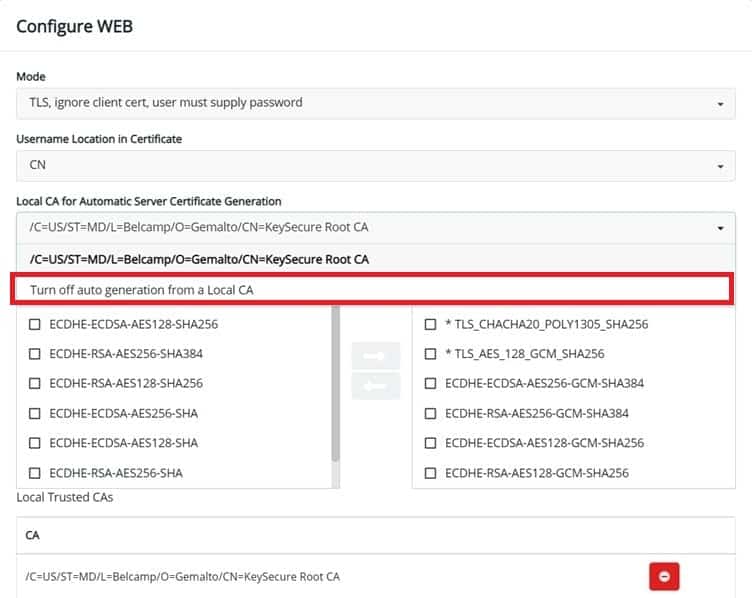
-
Agregue la CA raíz y la CA intermedia a la lista de CA externas de confianza para esta interfaz.
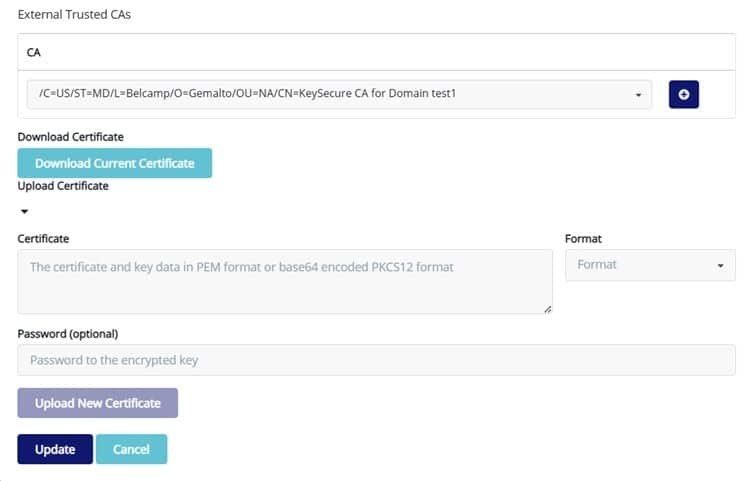
- Expanda la opción Cargar certificado y pegue la cadena completa de certificados (certificado hoja seguido del intermedio y el raíz) en el cuadro.
- Seleccione PEM como formato.
- Introduzca la contraseña de la clave privada, si se configuró alguna durante la generación del CSR.
- Haz clic en Cargar nuevo certificado. El certificado firmado externamente ya está asignado a la interfaz web.
- Navegue a Servicios en Configuración de administrador.
-
Haz clic en Reiniciar sistema para aplicar el cambio.
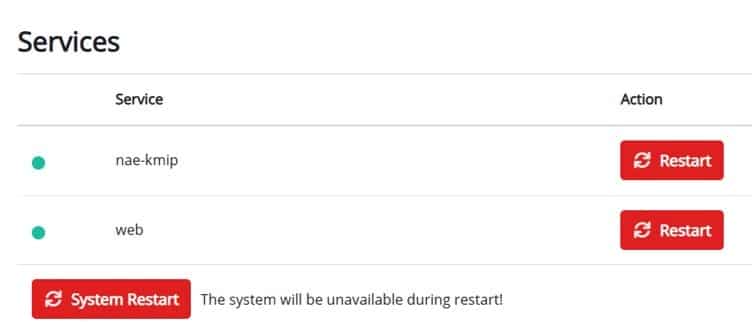
-
Una vez que los servicios terminen de reiniciarse, acceda al nombre de host de CipherTrust Manager. Si aún aparece un error de certificado, espere unos minutos a que el reinicio se complete por completo y se borre la caché de certificados del cliente; luego, actualice la página antes de continuar con la solución de problemas.
En una implementación de CipherTrust Manager en clúster, repita este proceso en cada nodo individualmente. Los certificados de interfaz se configuran por nodo y no se replican automáticamente en todo el clúster, del mismo modo que las claves de respaldo no se comparten automáticamente entre nodos, como se explica en nuestra guía de errores de respaldo de CipherTrust Manager.
Tabla de decisiones: Síntoma, causa y solución
| Síntoma | Causa probable | Solución |
|---|---|---|
| Advertencia NET::ERR_CERT_AUTHORITY_INVALID o "no confiable" | Certificado firmado por la CA local predeterminada, o la cadena de CA externa nunca se agregó a las CA externas de confianza. | Agregue la CA raíz e intermedia a las CA externas de confianza, o reemplace el certificado predeterminado por uno firmado externamente. |
| NET :: ERR_CERT_DATE_INVALID | El certificado ha caducado realmente, o el reloj del nodo del Administrador de CipherTrust se ha desincronizado con respecto a NTP. | Compruebe las fechas de validez del certificado en la interfaz; primero realice la sincronización NTP correcta y, a continuación, renueve el certificado solo si ha caducado. |
| NET :: ERR_CERT_COMMON_NAME_INVALID | El CN o SAN del certificado no coincide con el nombre de host o la IP utilizada para acceder a la interfaz. | Vuelva a emitir el certificado con las entradas CN y SAN correctas para cada nombre de host e IP con la que se accede al nodo. |
| La advertencia vuelve a aparecer justo después de una carga exitosa y un reinicio. | La generación automática desde la CA local se dejó habilitada y se volvió a activar al reiniciar, o el navegador almacenó en caché el certificado antiguo. | Desactive la generación automática de certificados de servidor antes de cargar; reinicie el servicio; borre la caché de certificados del navegador o utilice una ventana privada. |
| El error es idéntico en todos los nodos de un clúster. | El certificado solo se cargó en un nodo; los certificados de interfaz no se replican en todo el clúster. | Repita los pasos de generación y carga del CSR individualmente en cada nodo. |
Propiedad del ciclo de vida del certificado de la interfaz web
Dado que CipherTrust Manager es el plano de control de las claves de cifrado, su certificado de interfaz web merece el mismo modelo de propiedad que se aplicaría a un certificado que proteja cualquier consola administrativa privilegiada. En la práctica, esto significa designar a un equipo específico, generalmente el grupo de gestión de claves u operaciones de PKI, en lugar de un servicio de asistencia técnica general, como propietario de este certificado en cada nodo y clúster que la organización utilice. Dicho propietario es responsable de realizar un seguimiento del emisor del certificado, la fecha de caducidad y la cobertura de nombres de host; renovarlo antes de su caducidad en lugar de reaccionar a una advertencia del navegador; y mantener la CSR, el certificado firmado y la cadena de CA en la misma ubicación gestionada por cambios que otros materiales TLS de producción. Tratar este certificado como un artefacto de configuración única y sin propietario es precisamente la forma en que las organizaciones terminan redescubriéndolo a través de una consola administrativa bloqueada.
Activadores de rotación para este certificado
El propio CipherTrust Manager registra avisos de caducidad 91, 7 y 0 días antes de que caduque un certificado, lo que constituye una base razonable para un calendario de rotación. Además de la caducidad rutinaria, planifique rotar el certificado de la interfaz web siempre que ocurra alguno de los siguientes eventos:
- El certificado se está acercando a uno de los umbrales de caducidad de 91, 7 o 0 días que CipherTrust Manager monitoriza internamente.
- La autoridad de certificación emisora está comprometida, ha sido deshabilitada por los almacenes de confianza del navegador o se está retirando como parte de una migración de infraestructura de clave pública (PKI).
- Se cambia el nombre de un nodo, se le asigna una nueva dirección IP o se le agrega detrás de un nuevo nombre de host con equilibrio de carga, lo que modifica el CN o el SAN que debe cubrir el certificado.
- La organización pasa del certificado autofirmado predeterminado a uno emitido por una autoridad de certificación externa o interna.
- Se sospecha que una credencial de administrador con acceso a las secciones de Interfaces o CA está comprometida, ya que ese acceso es suficiente para reemplazar este certificado.
- Una auditoría o prueba de penetración programada detecta que la longitud de la clave, el algoritmo de firma o el período de validez del certificado no cumplen con la política establecida.
Política de acceso: ¿Quién debería poder reemplazar este certificado?
Cargar un nuevo certificado en la interfaz web, agregar una entrada a las CA externas de confianza y reiniciar el servicio web son acciones administrativas que se realizan en la configuración de administración. Esto significa que quien tenga acceso a dicha configuración puede modificar unilateralmente los certificados en los que confía cada navegador al conectarse a la consola de administración de claves. Esta capacidad debería recaer en un grupo reducido y específico, generalmente los administradores del sistema de CipherTrust Manager o un rol dedicado a las operaciones de PKI, en lugar de en el amplio conjunto de usuarios con derechos de administrador general en el dispositivo. Separe la capacidad de solicitar y aprobar un cambio de certificado de la capacidad de ejecutarlo, siempre que el proceso de control de cambios de la organización lo permita, y exija un ticket de cambio documentado antes de cualquier modificación de las interfaces o las CA externas de confianza, incluso para renovaciones rutinarias.
Evidencia de auditoría para cambios en certificados
Cada reemplazo de certificado en la interfaz web debe dejar un rastro que un auditor pueda seguir sin necesidad de que un administrador recuerde lo sucedido. Como mínimo, conserve la CSR original, el certificado firmado y su cadena de CA, el ticket de cambio o el registro de aprobación que autoriza la actualización, y una marca de tiempo que indique cuándo se reinició el servicio para aplicarla. Compare estos registros con el registro de actividad administrativa de CipherTrust Manager, que registra los cambios de configuración realizados a través de la interfaz, de modo que un cambio de certificado inexplicable se detecte durante una revisión rutinaria del registro en lugar de durante una llamada de respuesta a incidentes. Para las organizaciones que gestionan certificados a esta escala en múltiples dispositivos, una plataforma centralizada de ciclo de vida de certificados que registre automáticamente la fecha y hora de emisión, renovación e implementación genera esta evidencia sin depender de que alguien la documente manualmente.
Sustitución manual de certificados frente a gestión automatizada del ciclo de vida de los certificados.
El procedimiento descrito anteriormente es un proceso manual, y para un único nodo de CipherTrust Manager es manejable. Deja de ser manejable cuando una organización opera un clúster de varios nodos, múltiples entornos o docenas de dispositivos en diferentes regiones, ya que cada certificado debe ser rastreado, renovado y auditado individualmente sin visibilidad compartida entre los nodos.
| Consideración | Reemplazo Manual | Gestión automatizada del ciclo de vida de los certificados |
|---|---|---|
| Seguimiento de vencimientos | Depende de que las alertas de registro de 91/7/0 días del propio CipherTrust Manager sean detectadas y procesadas por nodo. | Monitoreo continuo y renovación proactiva en cada nodo antes de su vencimiento. |
| Esfuerzo a gran escala | Lineal con el número de nodos; cada uno requiere su propio CSR, carga y reinicio. | Emisión y despliegue centralizados en toda la flota, con aplicación coherente de la política. |
| Registro de auditoría | Registro manual fuera del aparato, fácil de retrasar | Registro automático con marca de tiempo de emisión, renovación y despliegue. |
| Riesgo de error humano | Más alto; un paso omitido (como dejar la generación automática habilitada) puede revertir silenciosamente la solución. | Inferior; el flujo de trabajo impone la secuencia correcta en cada ocasión. |
| Mejor ajuste | Un único nodo o una implementación pequeña y estática. | Implementaciones de CipherTrust Manager en clúster, en varias regiones o en crecimiento. |
Respuesta ante incidentes: ¿Caducidad inofensiva o compromiso real?
La mayoría de las advertencias de certificados en esta interfaz son inofensivas: una fecha de vencimiento que nadie controló, un nodo al que nunca se le asignó un certificado de confianza o una desviación de NTP. Trate el error de manera diferente y escálelo si se cumple alguna de las siguientes condiciones:
- El certificado cambió inesperadamente, sin que existiera ningún ticket de cambio o ventana de mantenimiento registrado que lo confirmara.
- El certificado está firmado por una CA que nadie reconoce como emisor autorizado para este entorno.
- El registro de actividad administrativa muestra un cambio en Interfaces o CA externas de confianza realizado por una cuenta que no debería tener ese acceso, o en un momento en que nadie estaba trabajando.
- Los usuarios informan que la advertencia aparece de forma intermitente en lugar de constante, lo que puede indicar que el tráfico está siendo interceptado por un certificado no autorizado en lugar de un simple problema de configuración.
Si se da alguna de estas situaciones, no ignore la advertencia ni emita un certificado de reemplazo sin más. Consulte el registro de actividad administrativa del nodo afectado, confirme quién realizó el cambio y desde dónde, cambie las credenciales de cualquier cuenta con acceso a Interfaces o CA, y considere la consola de CipherTrust Manager como un posible objetivo, dado que se encuentra frente al material de clave de cifrado de la organización. Solo después de que se cierre la investigación se debe volver a emitir el certificado y documentar el incidente junto con la evidencia de auditoría descrita anteriormente.
Limitaciones
Esta guía abarca el certificado TLS que protege el acceso del navegador a la interfaz web de CipherTrust Manager. No cubre la autenticación de usuario basada en certificados para acceder a dicha interfaz, los certificados que CipherTrust Manager emite o gestiona en nombre de otros sistemas a través de sus propios servicios de CA, ni las interfaces KMIP y NAE-XML, que se configuran de forma independiente en la misma sección de Interfaces. Las etiquetas de los menús y las rutas de acceso pueden variar ligeramente entre las distintas versiones de CipherTrust Manager; consulte la documentación oficial de Thales para su versión específica antes de realizar cambios en un entorno de producción.
¿Qué recomendaría Encryption Consulting?
No dejaríamos el certificado de la interfaz web en un ciclo manual de configuración y olvido, especialmente cuando una organización ejecuta más de un nodo de CipherTrust Manager. Nuestra plataforma CertSecure Manager proporciona a los equipos de gestión del ciclo de vida de los certificados un seguimiento centralizado de la detección, renovación y auditoría para este tipo de certificado de interfaz administrativa, de modo que la expiración se convierte en un evento programado en lugar de una advertencia del navegador con la que alguien se encuentra por casualidad. Para las organizaciones que aún no cuentan con una CA interna capaz de emitir certificados de confianza para dispositivos como CipherTrust Manager, nuestra oferta de PKI como servicio (PKI-as-a-Service) implementa esa capacidad de emisión sin la sobrecarga de operar una CA privada internamente. Y si su equipo está solucionando problemas en una implementación de CipherTrust Manager más allá de este error específico, nuestros servicios de soporte de CipherTrust Manager aportan la experiencia práctica de Thales para problemas de configuración, migración y clustering.
Conclusión
El error de certificado en la interfaz web de CipherTrust Manager casi siempre se debe a una de estas cuatro causas: una CA no confiable, un certificado caducado o aún no válido, una discrepancia en el nombre de host o una caché del navegador obsoleta tras un cambio legítimo. La solución es sencilla una vez que se identifica la causa. Lo que distingue una implementación resiliente de una que volverá a presentar este error el próximo año es tratar el certificado como un activo administrado, con un propietario designado, un calendario de rotación vinculado a las alertas de caducidad de CipherTrust Manager, acceso restringido para modificarlo y un registro de auditoría que explica cada cambio a posteriori.
Preguntas Frecuentes
¿Qué significa NET::ERR_CERT_AUTHORITY_INVALID en la interfaz web de CipherTrust Manager?
Esto significa que el navegador no pudo verificar la CA que firmó el certificado presentado por la interfaz. Esto es normal la primera vez que se accede a un nuevo nodo de CipherTrust Manager, ya que viene con un certificado autofirmado de su CA local. También aparece después de instalar un certificado firmado externamente si los certificados raíz e intermedios de esa CA nunca se agregaron a las CA de confianza externas.
¿Por qué CipherTrust Manager utiliza un certificado autofirmado por defecto?
El dispositivo necesita un certificado HTTPS válido antes de que un administrador pueda acceder a la interfaz para configurar cualquier otra cosa, por lo que genera uno automáticamente a partir de su propia CA local durante la inicialización. Este certificado es funcional, pero los navegadores externos y los sistemas operativos no lo consideran de confianza hasta que se reemplace por uno firmado por una CA en la que su entorno ya confíe.
¿Con qué frecuencia se debe renovar el certificado de la interfaz web de CipherTrust Manager?
Rote el certificado antes de que alcance los umbrales de caducidad de 91, 7 y 0 días que registra internamente CipherTrust Manager, y trate cualquier desencadenante organizacional, como una posible vulneración de credenciales, un cambio de nombre de host o la retirada de una CA, como un evento de rotación inmediata, independientemente de la etapa de validez en la que se encuentre el certificado.
¿Puedo usar un certificado de CA de confianza pública para la interfaz de administración de CipherTrust Manager?
Sí, siempre y cuando el nombre de host de CipherTrust Manager sea resoluble y la CA pueda validarlo, pero la mayoría de las organizaciones emiten este certificado desde una CA interna empresarial o privada, ya que la interfaz de administración suele estar restringida a redes internas y no necesita la validación de una CA pública.
¿Al cargar un certificado en un nodo, este se aplica a todo el clúster de CipherTrust Manager?
No. Los certificados de la interfaz web se configuran por nodo y no se replican automáticamente en todo el clúster, del mismo modo que las claves de respaldo requieren un manejo independiente en cada nodo. Cada nodo necesita su propia CSR, certificado firmado y carga a través de la configuración de administración.
Referencias
- ¿Qué causa el error de certificado en la interfaz web de CipherTrust Manager?
- Causas comunes del error de certificado en la interfaz web de CipherTrust Manager
- Cómo solucionar el error de certificado de la interfaz web de CipherTrust Manager
- Tabla de decisiones: Síntoma, causa y solución
- Propiedad del ciclo de vida del certificado de la interfaz web
- Activadores de rotación para este certificado
- Política de acceso: ¿Quién debería poder reemplazar este certificado?
- Evidencia de auditoría para cambios en certificados
- Sustitución manual de certificados frente a gestión automatizada del ciclo de vida de los certificados.
- Respuesta ante incidentes: ¿Caducidad inofensiva o compromiso real?
- Limitaciones
- ¿Qué recomendaría Encryption Consulting?
- Conclusión
- Preguntas Frecuentes

