
- Respuesta rápida: ¿Cuáles son los parámetros ocultos de Certutil y Certreq?
- Puntos Clave
- ¿A quién debería importarle Certutil y Certreq?
- Requisitos previos, comandos, comprobaciones de validación y reversión por categoría de interruptor
- Certutil.exe
- Certreq.exe
- -ImportPFX en Certreq frente a -importPFX en Certutil
- Cómo puede ayudar la consultoría de cifrado
- Conclusión
- Preguntas frecuentes
En los últimos 20 años, certutil.exe y certreq.exe se han consolidado como dos de las herramientas más fiables de Windows. Estas herramientas han demostrado ser esenciales para la gestión de claves y certificados criptográficos , especialmente en entornos de servidor donde la seguridad es fundamental. No es ningún secreto que el uso básico de estas herramientas ofrece una amplia gama de potentes funcionalidades.
Más allá de sus funciones de uso común, existe un conjunto más profundo de capacidades avanzadas y opciones menos conocidas, diseñadas para administradores que necesitan un control preciso sobre las solicitudes y la emisión de certificados. En esta guía, analizaremos estas funciones a menudo ignoradas y descubriremos las opciones ocultas que liberan todo el potencial de estas herramientas.
Respuesta rápida: ¿Cuáles son los parámetros ocultos de Certutil y Certreq?
Interruptores ocultos de Certutil y certreq Los parámetros avanzados de la línea de comandos en certutil.exe y certreq.exe no se muestran en la ayuda estándar. Se revelan al ejecutar el comando que distingue entre mayúsculas y minúsculas. -uSAGE bandera. Certutil expone 24 interruptores adicionales para la administración de PKI de Active Directory, diagnósticos de HSM y configuración de CNG. Certreq expone 5 interruptores adicionales, incluida la importación directa del proveedor de hardware a través de -ImportPFX.
Puntos Clave
- El
-uSAGELa bandera (sensible a mayúsculas y minúsculas) es la clave para revelar interruptores ocultos tanto en certutil como en certreq. Combinado con-vpara certutil (certutil -v -uSAGE), produce la ayuda más completa con sintaxis completa. Sin ella, 24 parámetros de certutil y 5 parámetros de certreq permanecen completamente invisibles. - Los conmutadores ocultos no están documentados por diseño y pueden comportarse de manera diferente en distintas versiones de Windows Server. Quedan fuera del soporte estándar de Microsoft. Siempre pruébelos en un entorno que no sea de producción antes de implementarlos en una CA activa o crítica. Conmutadores como
-dsDel,-delkey, y-SetCATemplatesSon irreversibles y pueden eliminar permanentemente objetos PKI de Active Directory o restringir la emisión de plantillas de CA. - El
-csplisty-csptestEl emparejamiento es la forma más rápida de diagnosticar problemas con el HSM y el proveedor de tarjetas inteligentes: si el proveedor no aparece en-csplist, el conductor no está registrado; si aparece pero-csptestSi falla, el problema reside en los permisos, el PIN o la ruta de la biblioteca. Este flujo de trabajo reemplaza horas de resolución de problemas con el proveedor mediante un diagnóstico estructurado en dos pasos. - El
-v -dstemplateLa combinación es el comando correcto para la auditoría de seguridad de plantillas de certificados. Sin-v, obtienes nombres de plantillas. Con ello, obtienes la expansión completa que incluye indicadores de inscripción, indicadores de clave privada, políticas de emisión y OID de EKU, que es lo que se necesita para identificar configuraciones incorrectas de ESC1 a ESC16 en entornos AD CS. - Certutil
-importPFXy certreq-ImportPFXCumplen diferentes funciones. Utilice certutil para importar certificados estándar de Windows con control de modificadores. Utilice certreq al importar directamente a un proveedor de hardware, HSM KSP o lector de tarjetas inteligentes específico, ya que certreq selecciona el proveedor por su nombre en lugar de por el almacén de Windows.
¿A quién debería importarle Certutil y Certreq?
Estos interruptores ocultos son principalmente una herramienta de administración de PKI, pero sus implicaciones operativas y de seguridad afectan a varios equipos. Cada rol que se describe a continuación tiene motivos para comprender qué pueden hacer estos interruptores y dónde deben establecerse sus medidas de seguridad.
| Rol | POR QUÉ ES IMPORTANTE | Acción |
|---|---|---|
| Administradores de PKI | Operaciones diarias propias de certutil y certreq: comprobaciones de estado de CA, auditorías de plantillas a través de -v -dstemplate, validación CRL y AIA mediante -URL, limpieza de la base de datos y diagnósticos de HSM a través de -csplist y -csptestLos interruptores ocultos son el conjunto de herramientas principal para la resolución de problemas avanzados de AD CS. | Aprenda y pruebe los 24 conmutadores ocultos de certutil y los 5 conmutadores ocultos de certreq en un entorno de laboratorio; cree un manual de diagnóstico que asigne escenarios comunes de fallas de AD CS al conmutador oculto correcto; confirme que Administrador de CertSecure El inventario de CLM está actualizado, por lo que los datos de plantilla e inscripción de -dstemplate Las auditorías pueden ser referenciadas cruzadamente. |
| Arquitectos de seguridad | Es responsable de la política que rige qué interruptores ocultos se aprueban para su uso en producción sin control de cambios; -dsDel, -delkey, y -SetCATemplates son irreversibles y requieren autorización formal; -v -dstemplate Es la herramienta de diagnóstico para la auditoría de configuración incorrecta de plantillas de certificados ESC1 a ESC16. | Definir y documentar qué interruptores ocultos requieren aprobación de control de cambios antes de su uso en producción; incluir certutil -v -dstemplate Resultados en auditorías trimestrales de seguridad de plantillas de certificados junto con Locksmith y PSPKIAudit; revisión CBOM seguro Inventario criptográfico junto con los resultados de la auditoría de la plantilla |
| Equipos de Active Directory | Gestión propia de objetos de contenedor PKI en Active Directory; -ds, -dsDel, -dsCert, -dsCRL, y -dsTemplate Los conmutadores operan directamente en objetos PKI de AD y requieren la coordinación del administrador de AD; eliminación accidental a través de -dsDel Elimina objetos de forma permanente sin mostrar mensajes de confirmación de MMC. | Requerir la aprobación del equipo de AD antes de cualquier -dsDel, -dsAddTemplate, o -SetCATemplates operaciones en producción; confirme que las copias de seguridad del contenedor AD PKI estén disponibles antes de cualquier operación de conmutación oculta que modifique objetos de AD. |
| Equipos de cumplimiento | Se debe demostrar que los cambios de configuración de CA se realizaron a través de conmutadores autorizados con un estado documentado antes y después; las entradas del registro de auditoría de CA para modificaciones de plantillas (ID de evento 4899/4900) y eliminaciones de claves deben conservarse como evidencia de auditoría. | incluyen certutil -v -dstemplate Resultados de referencia en la evidencia de cumplimiento trimestral; confirme que el registro de auditoría de CA está habilitado (certutil -setreg ca\auditfilter 127); documentar la política de conmutación aprobada como un control operativo de PKI |
| CISO | Los conmutadores ocultos incluyen capacidades que pueden alterar permanentemente la configuración de confianza de la CA; sin una política definida sobre qué conmutadores requieren control de cambios, un solo conmutador mal configurado -SetCATemplates or -dsDel puede interrumpir la emisión de certificados en toda la empresa. | Exigir una política formal de autorización de conmutación certutil/certreq como parte de la documentación de gobernanza de PKI; financiar la capacitación de administradores de PKI sobre capacidades ocultas de conmutación y medidas de seguridad; incluir eventos de cambio de configuración de AD CS en la monitorización de SIEM. |
Requisitos previos, comandos, comprobaciones de validación y reversión por categoría de interruptor
Utilice esta tabla antes de ejecutar conmutadores ocultos en un entorno de producción. Cada fila relaciona una categoría de conmutador con su requisito previo, el comando exacto, la comprobación de validación que confirma el funcionamiento correcto, el error común a tener en cuenta, la acción de reversión y el responsable.
| Cambiar categoría | Requisito previo | Comando | Verificación de validación | Error común | Rollback | Propietario |
|---|---|---|---|---|---|---|
| Revelar interruptores ocultos | certutil.exe disponible (incluido en Windows por defecto); solicitud de administrador | certutil -v -uSAGE (más completo) o certutil -uSAGE (solo nombres) | La salida es significativamente más larga que certutil -?Aparecen interruptores adicionales que no están presentes en la ayuda estándar. | Bandera escrita en minúsculas (-usage) devuelve la ayuda estándar; debe ser -uSAGE (distingue mayúsculas y minúsculas) | N/A — operación de solo lectura | Administrador de PKI |
| Auditoría de plantillas (-dstemplate) | AD CS instalado; máquina unida al dominio; el usuario tiene acceso de lectura a los contenedores de AD PKI. | certutil -v -dstemplate (todas las plantillas) o certutil -v -dstemplate WebServer (plantilla única) | La salida incluye los valores msPKI-Certificate-Name-Flag, msPKI-Private-Key-Flag, pKIExtendedKeyUsage y msPKI-Enrollment-Flag para cada plantilla. | Acceso denegado: el usuario no tiene permisos de lectura para CN=Certificate Templates en AD; se requiere un usuario de dominio con acceso de lectura PKI como mínimo. | N/A — operación de solo lectura | Administrador de PKI / Arquitecto de seguridad |
| Diagnóstico de HSM/CSP (-csplist, -csptest) | Controlador del proveedor de HSM o tarjeta inteligente registrado como CSP o KSP en la máquina; solicitud de administrador | certutil -csplist y luego en certutil -csptest "ProviderName" | El proveedor objetivo aparece en -csplist producción; -csptest Devuelve éxito sin errores de acceso denegado o proveedor no encontrado. | Proveedor ausente de -csplist: controlador no registrado, reinstale el controlador del proveedor; -csptest Fallo: Problema con el PIN o los permisos, compruebe la configuración de autenticación del HSM. | N/A — Diagnóstico de solo lectura; si la reinstalación del controlador causa problemas, restaure desde la instantánea del sistema. | Administrador de PKI |
| Validación de URL CRL/AIA (-URL) | Acceso a la red a los puntos finales CRL y AIA desde el servidor CA; interruptor oculto certutil disponible | certutil -URL <CertificateFile> or certutil -URL <CRLFile> | Todas las URL de CDP y AIA devuelven un estado accesible; la descarga de CRL se realiza correctamente y la firma se valida; el respondedor OCSP devuelve una respuesta válida. | URL inaccesible: regla de firewall que bloquea el puerto CRL o AIA; firma CRL no válida: discrepancia en la clave CA intermedia; tiempo de espera de OCSP agotado: el respondedor está inactivo o mal configurado. | N/A — solo lectura; resolver el problema del firewall o de publicación por separado | Administrador de PKI |
| Eliminación de objetos PKI de AD (-dsDel) | Derechos de administrador de dominio o administrador empresarial; copia de seguridad del contenedor AD PKI completada; aprobación de control de cambios obtenida; prueba de no producción completada | certutil -dsDel <ObjectDN> | El objeto ya no aparece en certutil -ds Salida; no se informaron fallos de inscripción inesperados en el registro de eventos de CA después de la eliminación. | Se especificó un DN incorrecto: elimina permanentemente el objeto PKI de AD incorrecto sin posibilidad de recuperación mediante certutil; no se muestra ninguna solicitud de confirmación antes de la eliminación. | Restaurar el objeto de AD eliminado desde la Papelera de reciclaje de AD si está habilitada; o restaurar desde la copia de seguridad de AD; no existe ninguna reversión de certutil. | Administrador de PKI + Equipo de AD (autorización conjunta) |
| Restricción de plantilla CA (-SetCATemplates) | Derechos de administrador de CA; lista de plantillas actual documentada a través de certutil -catemplates; aprobación del control de cambios | certutil -SetCATemplates +TemplateName (agregar) o certutil -SetCATemplates -TemplateName (eliminar) | certutil -catemplates Refleja la lista de plantillas prevista; la prueba de inscripción desde un equipo cliente confirma que las plantillas esperadas están disponibles y que no se bloquea ninguna plantilla no deseada. | Nombre de plantilla incorrecto: se eliminó la plantilla prevista, lo que provocó fallos de inscripción para los sistemas dependientes; verifique que los nombres de las plantillas sean exactos antes de ejecutarlas. | Vuelva a agregar las plantillas eliminadas a través de certutil -SetCATemplates +TemplateName; restaurar la lista completa de plantillas desde la línea base anterior al cambio | Administrador de PKI |
| certreq -ImportPFX (importación HSM) | HSM KSP registrado y confirmado a través de certutil -csplist; Archivo PFX accesible; solicitud de administrador; prueba de no producción completada | certreq -ImportPFX PFXFile "ProviderName" | El certificado aparece en el contenedor de claves HSM de destino; las operaciones de clave (firma, cifrado) se realizan correctamente utilizando la clave importada a través del proveedor especificado. | Proveedor no encontrado: el controlador HSM no está registrado; error de PIN: la autenticación con HSM falló; usar certutil -csplist para confirmar la ortografía del nombre del proveedor y la disponibilidad antes de ejecutar | Elimine el contenedor de claves importadas del HSM utilizando la herramienta de administración del proveedor; no utilice certutil -delkey en contenedores HSM sin la guía del proveedor | Administrador de PKI |
Certutil.exe
Certutil.exe es una potente herramienta de línea de comandos integrada en Windows que se utiliza para administrar, solucionar problemas y validar componentes de la infraestructura de clave pública (PKI). Ampliamente utilizada por administradores de PKI, ingenieros de seguridad y administradores de sistemas, admite una amplia gama de operaciones relacionadas con certificados, incluyendo la administración e inspección de almacenes de certificados, la verificación de cadenas de certificados y pares de claves, la comprobación del estado de revocación mediante la Lista de Revocación de Certificados (CRL) y el Protocolo de Estado de Certificados en Línea (OCSP) , la codificación y decodificación de archivos, el cálculo de hashes de archivos, la configuración de los ajustes del registro de la Autoridad de Certificación (CA), la interacción con contenedores PKI de Active Directory, la conversión de certificados entre diferentes formatos y la solución de problemas de inscripción o confianza de certificados. Gracias a su amplia funcionalidad y flexibilidad, certutil.exe se ha convertido en una de las herramientas más esenciales para trabajar con entornos PKI de Microsoft.
Para consultar la documentación oficial, siga este enlace: documentación de certutil
Explorando Certutil
Además de las operaciones con certificados, certutil.exe se puede utilizar para realizar copias de seguridad y restaurar componentes de CA, mostrar información de configuración para las CA y configurar los Servicios de certificados.
Un aspecto importante a tener en cuenta es que, al ejecutar `certutil` sin parámetros en un servidor de Autoridad de Certificación (CA) , muestra información sobre la configuración local de la CA. En un equipo que no sea una CA, ejecuta de forma predeterminada el comando equivalente a `certutil -dump`. Comprender esta diferencia es fundamental al analizar la salida de `certutil` durante la resolución de problemas o la revisión de registros.
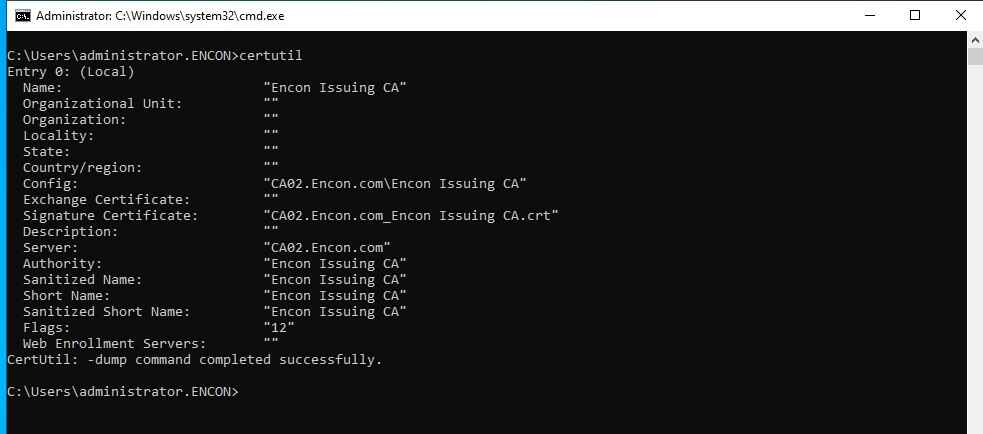
certutil proporciona una amplia gama de interruptores, que se pueden explorar usando certutil -? o certutil
Bueno, tal vez te estés preguntando qué gran diferencia podría suponer el modificador "-v", así que aquí tienes la salida de una cadena comparada entre certutil -? y certutil -v -?
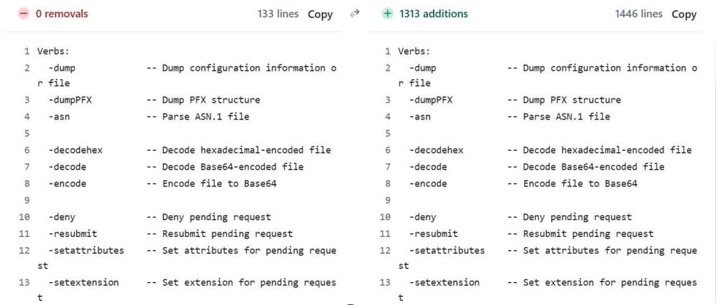
El lado izquierdo muestra la salida del comando “ certutil -? ”, mientras que el lado derecho muestra la salida del comando “ certutil -v -? ”. La diferencia es inmediatamente perceptible. La salida detallada es significativamente más larga, extendiéndose mucho más allá de la lista concisa que devuelve certutil -?. Si bien la ayuda predeterminada se centra en los comandos de uso común con descripciones breves, agregar el modificador -v amplía significativamente la salida para incluir comandos adicionales e información más detallada. Esto ilustra claramente cuánta funcionalidad de certutil.exe permanece oculta a menos que se solicite explícitamente la ayuda detallada.
Explorando los interruptores ocultos de Certutil
La forma más completa de explorar todo lo que ofrece certutil es con la siguiente combinación de indicadores:
certutil -v -uSAGE
Esto combina la salida detallada (-v) con la vista de uso extendida (-uSAGE), lo que produce la ayuda más detallada con sintaxis completa y comandos adicionales que no se muestran en la ayuda estándar.
Si solo necesita la lista de nombres de interruptores ocultos sin todos los detalles de la sintaxis, el siguiente comando proporciona un subconjunto más rápido:
certutil -uSAGE
Cabe destacar que ambos parámetros distinguen entre mayúsculas y minúsculas y deben escribirse exactamente como se muestra. Además, los parámetros ocultos de `certutil` y `certreq` no están documentados por una razón: su comportamiento puede variar según la versión de Windows y quedan fuera del alcance del soporte estándar de Microsoft. Por ello, siempre es recomendable probarlos en un entorno que no sea de producción antes de implementarlos en cualquier sistema crítico o en producción.
Analicemos en detalle la diferencia entre ambos. A la izquierda, tenemos la salida estándar de `certutil -?` , mientras que a la derecha, la salida de `certutil -uSAGE` . La comparación resalta claramente opciones adicionales ocultas que no se muestran en la ayuda predeterminada. Estas opciones adicionales se resaltan en verde en la vista `-uSAGE` para una mejor identificación.
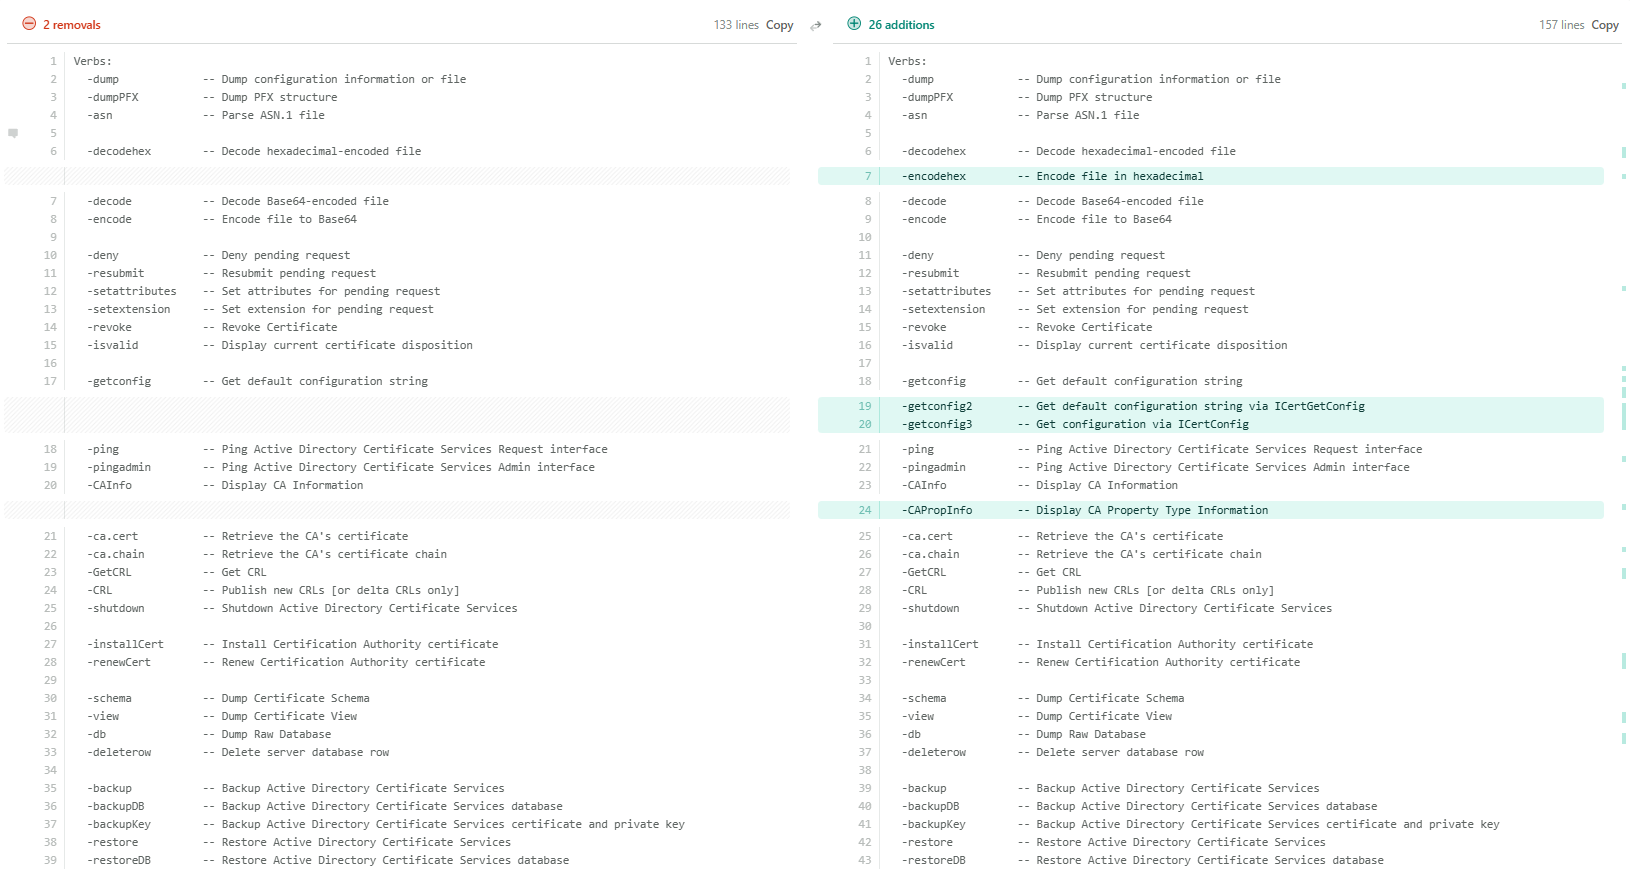
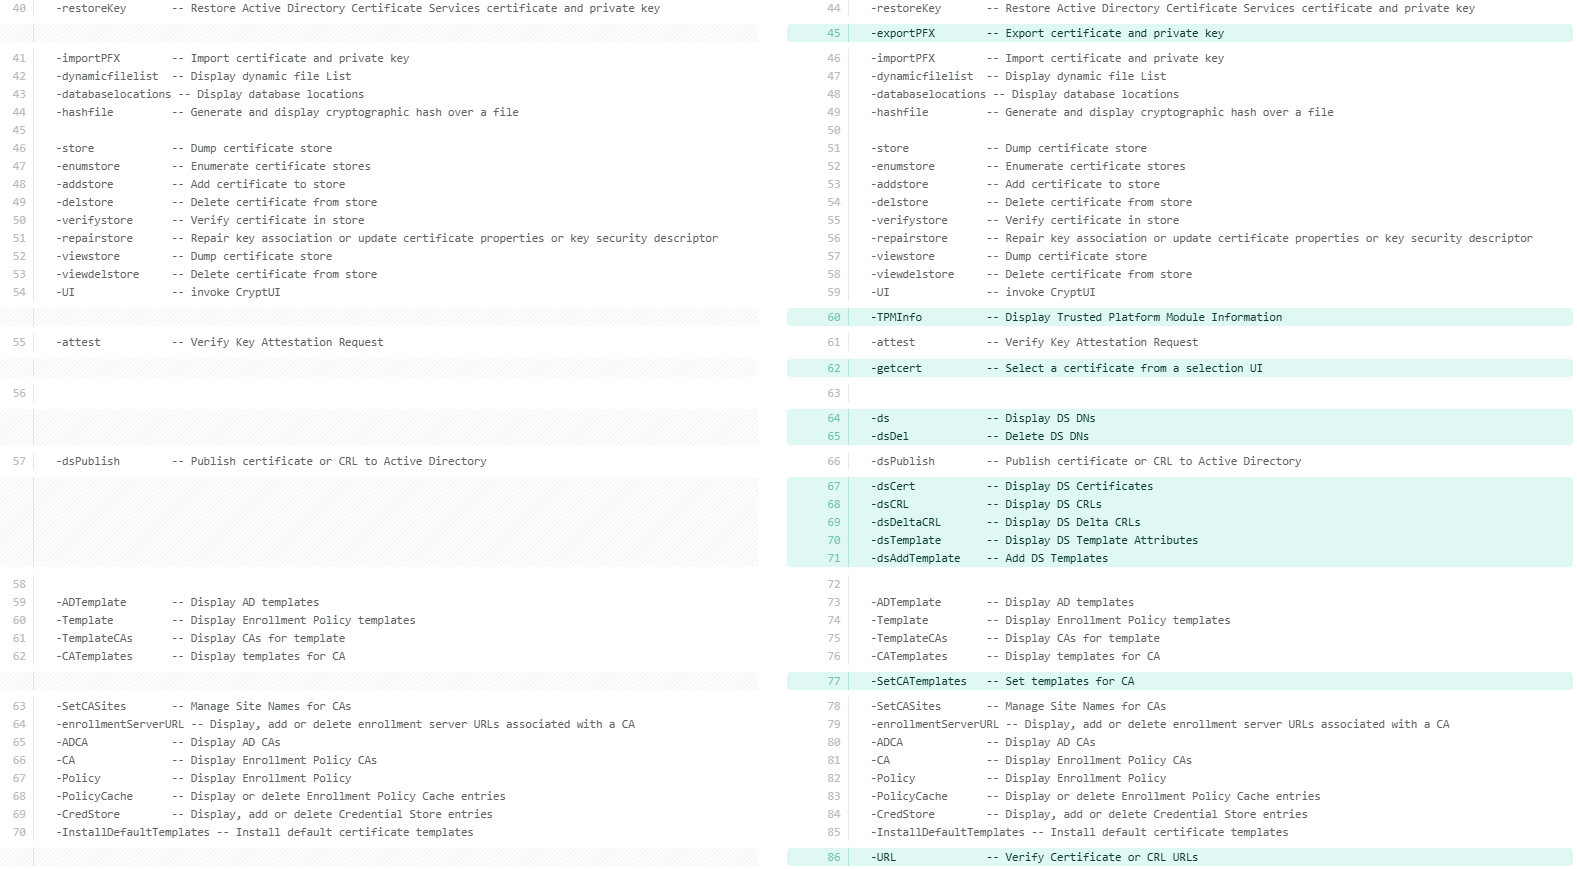
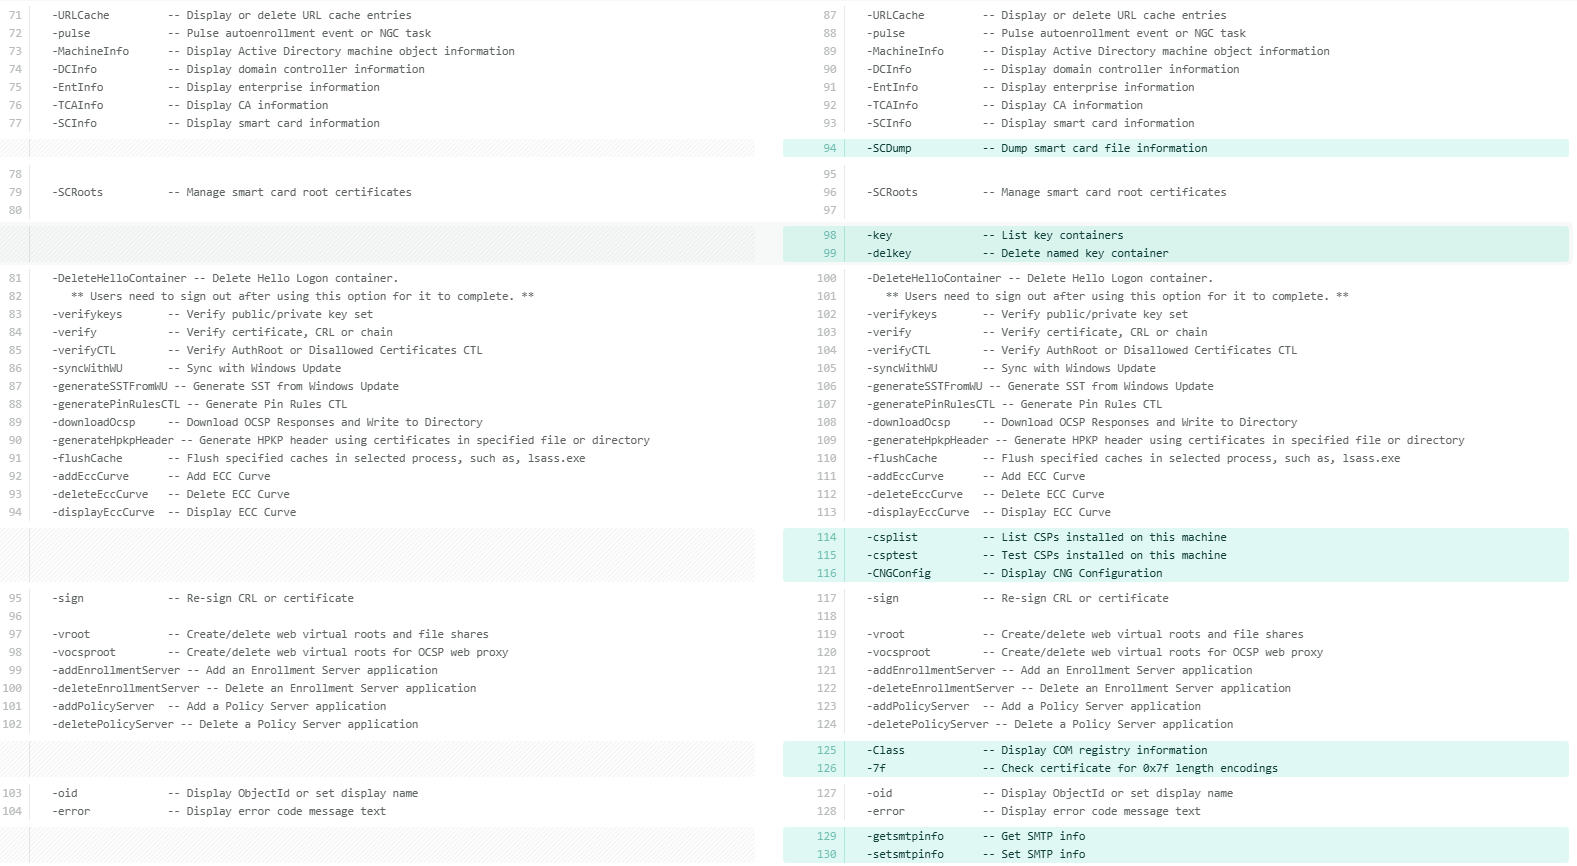
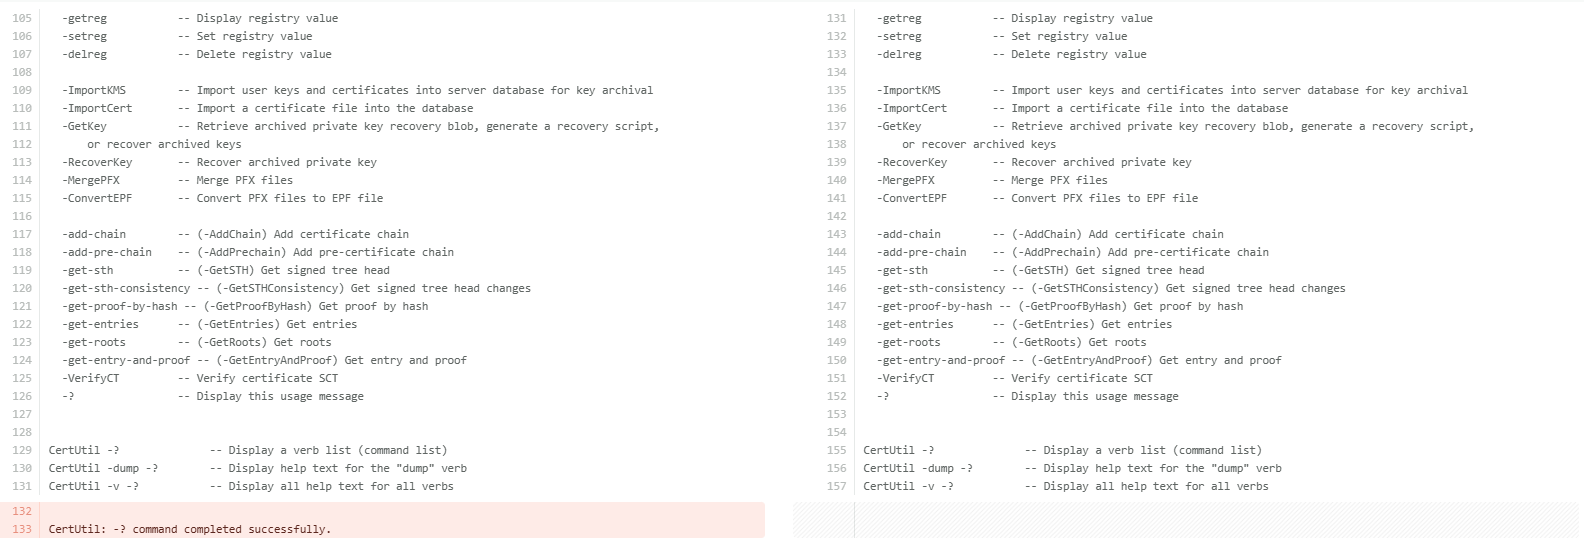
Ahora que las diferencias son claramente visibles, analicemos en detalle cada comando adicional disponible con `certutil -uSAGE`. La siguiente tabla explica cada parámetro oculto y su función para mayor claridad.
| Parámetro | Mareas Ideales para Lecciones |
|---|---|
| -codificarhexadecimal | Codifica un archivo en formato hexadecimal. |
| -obtener configuración2 | Obtiene la cadena de configuración CA predeterminada a través de la interfaz ICertGetConfig. |
| -obtener configuración3 | Obtiene la configuración de CA a través de la interfaz ICertConfig. |
| -CAPropInfo | Muestra información sobre el tipo de propiedad de la CA, como los tipos de datos y los indicadores de cada propiedad que expone la CA. Se utiliza para la creación de scripts avanzados de CA. |
| -exportPFX | Exporta un certificado y su clave privada a un archivo PFX. |
| -TPMInfo | Muestra información del Módulo de Plataforma Segura (TPM). Indica la versión, el fabricante y las capacidades del TPM, lo cual resulta útil al implementar claves respaldadas por TPM. Se utiliza para la validación de claves respaldadas por TPM y tarjetas inteligentes virtuales (VSC). |
| -obtener certificado | Abre una interfaz de usuario para seleccionar un certificado de forma interactiva. La sintaxis completa es certUtil [Opciones] -getcert [ObjectId | ERA | KRA [CommonName]]. |
| -ds | Muestra los nombres distintivos (DN) de Active Directory para los contenedores PKI (AIA, CDP, etc.). Ayuda a comprender dónde se almacenan los objetos PKI en AD. |
| -dsDel | Elimina una entrada específica de un contenedor PKI de Active Directory. Úselo con extrema precaución, ya que elimina objetos de AD de forma permanente. |
| -dsCert | Muestra los certificados almacenados en los contenedores PKI de Active Directory. |
| -dsCRL | Muestra las listas de revocación de certificados (CRL) almacenadas en Active Directory. |
| -dsDeltaCRL | Muestra las listas de revocación de certificados (CRL) delta almacenadas en Active Directory. Se utiliza cuando una CA publica listas de revocación incrementales. |
| -dsTemplate | Muestra los atributos de la plantilla de certificado de Active Directory. Añada -v antes para expandir completamente los indicadores de inscripción, los indicadores de clave privada, las políticas de emisión y los OID de EKU. Se utiliza para la auditoría de plantillas y la revisión de seguridad. |
| -dsAddTemplate | Agrega plantillas de certificados a Active Directory. Se utiliza durante la configuración de la CA o al publicar nuevas plantillas. |
| -Establecer plantillas CA | Establece o restringe la lista de plantillas que una CA puede emitir. |
| -URL | Verifica las URL de los certificados y las CRL (Listas de Revocación de Certificados) para garantizar que sean accesibles y devuelvan datos válidos. Ayuda a solucionar problemas de accesibilidad de la cadena, las CRL y el protocolo OCSP. |
| -SCDump | Extrae la información del archivo de la tarjeta inteligente. Se utiliza para solucionar problemas de inicio de sesión y aprovisionamiento de tarjetas inteligentes. |
| -llave | Muestra todos los contenedores de claves criptográficas en la máquina. Incluye tanto los contenedores de claves CryptoAPI (heredados) como los de claves CNG. |
| -delkey | Elimina (de forma permanente) un contenedor de claves criptográficas específico del equipo. |
| -csplist | Muestra todos los proveedores de servicios criptográficos (CSP) y proveedores de almacenamiento de claves (KSP) instalados en el equipo. Útil para verificar la disponibilidad de proveedores de HSM/tarjetas inteligentes. |
| -csptest | Prueba un CSP/KSP cargándolo y verificando sus operaciones criptográficas. Se utiliza comúnmente para la resolución de problemas en HSM y tarjetas inteligentes. |
| -CNGConfig | Muestra la configuración de CNG (Criptografía de Nueva Generación), como los algoritmos registrados, los proveedores y los ajustes de CNG. |
| -Clase | Muestra información del registro COM para las clases COM relacionadas con certificados. |
| -7f | Comprueba si un certificado tiene codificaciones de longitud 0x7f. |
| -obtenersmtpinfo | Muestra la configuración de notificaciones SMTP (correo electrónico) configurada en la CA. |
| -setsmtpinfo | Configura los ajustes de notificación SMTP en la CA, como por ejemplo, configurar alertas por correo electrónico para eventos de la CA, como la emisión, la caducidad o los fallos de los certificados. |
Nota: Estos comandos operan a un nivel administrativo sensible. El uso incorrecto de parámetros como -dsDel, -delkey o -SetCATemplates puede afectar los servicios de certificados, romper las cadenas de confianza o eliminar objetos PKI críticos de Active Directory. Siempre verifique el destino y comprenda el impacto antes de ejecutarlos en un entorno de producción.
Dicho esto, echemos un vistazo más de cerca a algunos de los interruptores ocultos más utilizados, aquellos que los administradores de PKI encontrarán más útiles en las operaciones diarias y en la resolución de problemas.
- -csplist y -csptest: Estas dos opciones funcionan mejor juntas. Primero, ejecute -csplist para ver todos los CSP y KSP registrados en la máquina; luego, use -csptest para cargar y verificar un proveedor específico. Esta es la forma más rápida de diagnosticar problemas con el HSM o la tarjeta inteligente: si el proveedor no aparece en -csplist, el controlador no está registrado; si aparece, pero -csptest falla, el problema se debe a permisos, PIN o ruta de la biblioteca. Cada parámetro también se puede expandir individualmente para obtener más detalles.
certutil -v -csplist -? certutil -v -csptest -?
- -dstemplate con -v: Agregar -v antes de -dstemplate marca una diferencia significativa. Sin él, se obtienen los nombres de las plantillas. Con él, se obtiene la expansión completa, incluyendo indicadores de inscripción, indicadores de clave privada, políticas de emisión y OID de EKU. Este es el comando que se debe ejecutar al auditar plantillas para detectar configuraciones de seguridad incorrectas:
certutil -v -dstemplate certutil -v -dstemplate Servidor web
Otro aspecto importante a tener en cuenta es que cada interruptor oculto, al igual que los públicos, puede expandirse individualmente. Esto funciona para cualquier interruptor de la lista -uSAGE:
certutil -URL -? certutil -v -SCDump -?
En conjunto, estos interruptores brindan a los administradores de PKI un nivel de visibilidad y control que simplemente no está disponible a través de la consola MMC ni de la ayuda estándar de certutil. Cuanto más familiarizado esté con ellos, más rápido podrá diagnosticar y resolver problemas en su entorno PKI.
Certreq.exe
Certreq.exe es una potente herramienta de línea de comandos integrada en Windows para gestionar el ciclo de vida completo de la inscripción de certificados. Mientras que certutil.exe se encarga de la inspección de certificados y la administración de la CA, certreq.exe se centra en la parte de la solicitud: generar, enviar, recuperar e instalar certificados de una CA.
Para consultar la documentación oficial, siga este enlace: documentación de certreq
Explorando Certreq
En esencia, certreq.exe es el puente entre el solicitante del certificado y la CA. Gestiona todas las etapas del proceso de inscripción desde una única interfaz de línea de comandos, lo que resulta especialmente valioso en entornos de servidor donde la inscripción mediante interfaz gráfica no está disponible o no es práctica.
Esto es lo que puede hacer certreq y cómo encaja cada capacidad en las operaciones de PKI del mundo real:
- Solicitar un certificado a una CA: Mediante un archivo de política INF, certreq genera una solicitud de firma de certificado (CSR) y un par de claves privadas. El archivo INF define el sujeto, el algoritmo de clave, el tamaño de la clave, el uso previsto y las extensiones solicitadas, lo que permite a los administradores un control preciso sobre lo que se solicita.
certreq -nueva solicitud.inf solicitud.csr
- Envíe una solicitud a una CA: Una vez que la solicitud de firma de certificado (CSR) está lista, certreq la envía directamente a una CA empresarial a través de RPC/DCOM o a una CA externa mediante un archivo. El indicador -config especifica a qué CA dirigirse cuando existen varias CA en el entorno.
certreq -submit -config "ServerName\CAName" request.csr issued.cer
- Recuperar un certificado pendiente: Cuando una CA requiere la aprobación del administrador, el certificado no se emite de inmediato. certreq puede consultar a la CA y recuperar el certificado emitido una vez que haya sido aprobado, utilizando el ID de solicitud devuelto al momento del envío.
certreq -retrieve -config "ServerName\CAName"
emitido.cer - Acepte e instale el certificado emitido: Tras su recuperación, certreq instala el certificado en el almacén de certificados de Windows correspondiente y lo vincula a su clave privada, completando así el proceso de inscripción.
certreq -accept emitido.cer
- Cree una solicitud de certificación cruzada o subordinación calificada: Para las organizaciones que crean jerarquías PKI, certreq puede generar solicitudes de certificación cruzada a partir de un certificado CA existente. Esto se utiliza al establecer la confianza entre dos jerarquías PKI independientes o al crear una CA subordinada cualificada con espacios de nombres y restricciones de políticas limitados.
- Firme una solicitud de certificación cruzada o subordinación calificada: certreq también puede firmar una solicitud de certificación cruzada pendiente utilizando un certificado de CA existente, completando así el establecimiento de la confianza entre las jerarquías PKI sin necesidad de la consola MMC CA.
Parámetros del comando Certreq
| Parámetro | Mareas Ideales para Lecciones |
|---|---|
| -entregar | Envía una solicitud a una autoridad de certificación. |
| -recuperar | Recupera una respuesta a una solicitud anterior de una autoridad de certificación. |
| -nuevo | Crea una nueva solicitud a partir de un archivo .inf. |
| -aceptar | Acepta e instala una respuesta a una solicitud de certificado. |
| -política | Establece la política para una solicitud |
| -firmar | Firma una solicitud de certificación cruzada o subordinación calificada. |
| -inscribirse | Se inscribe o renueva un certificado. |
| -? | Muestra una lista de la sintaxis, las opciones y las descripciones de certreq. |
| Muestra la ayuda para el parámetro especificado. | |
| -v -? | Muestra una lista detallada de la sintaxis, las opciones y las descripciones de certreq. |
Entre ellos, los parámetros -submit y -retrieve son los más utilizados para enviar una solicitud de certificado y recuperar los certificados emitidos por la Autoridad de Certificación a través de la línea de comandos.
Explorando los interruptores ocultos de Certreq
Al igual que certutil, certreq tiene su propio conjunto de parámetros ocultos, que se revelan utilizando el mismo parámetro -uSAGE que distingue entre mayúsculas y minúsculas:
certreq.exe -uSAGE
Las capturas de pantalla que aparecen a continuación comparan la salida de `certreq -?` a la izquierda con la salida estándar de `certreq -uSAGE` a la derecha. Los parámetros ocultos adicionales solo son visibles a la derecha.
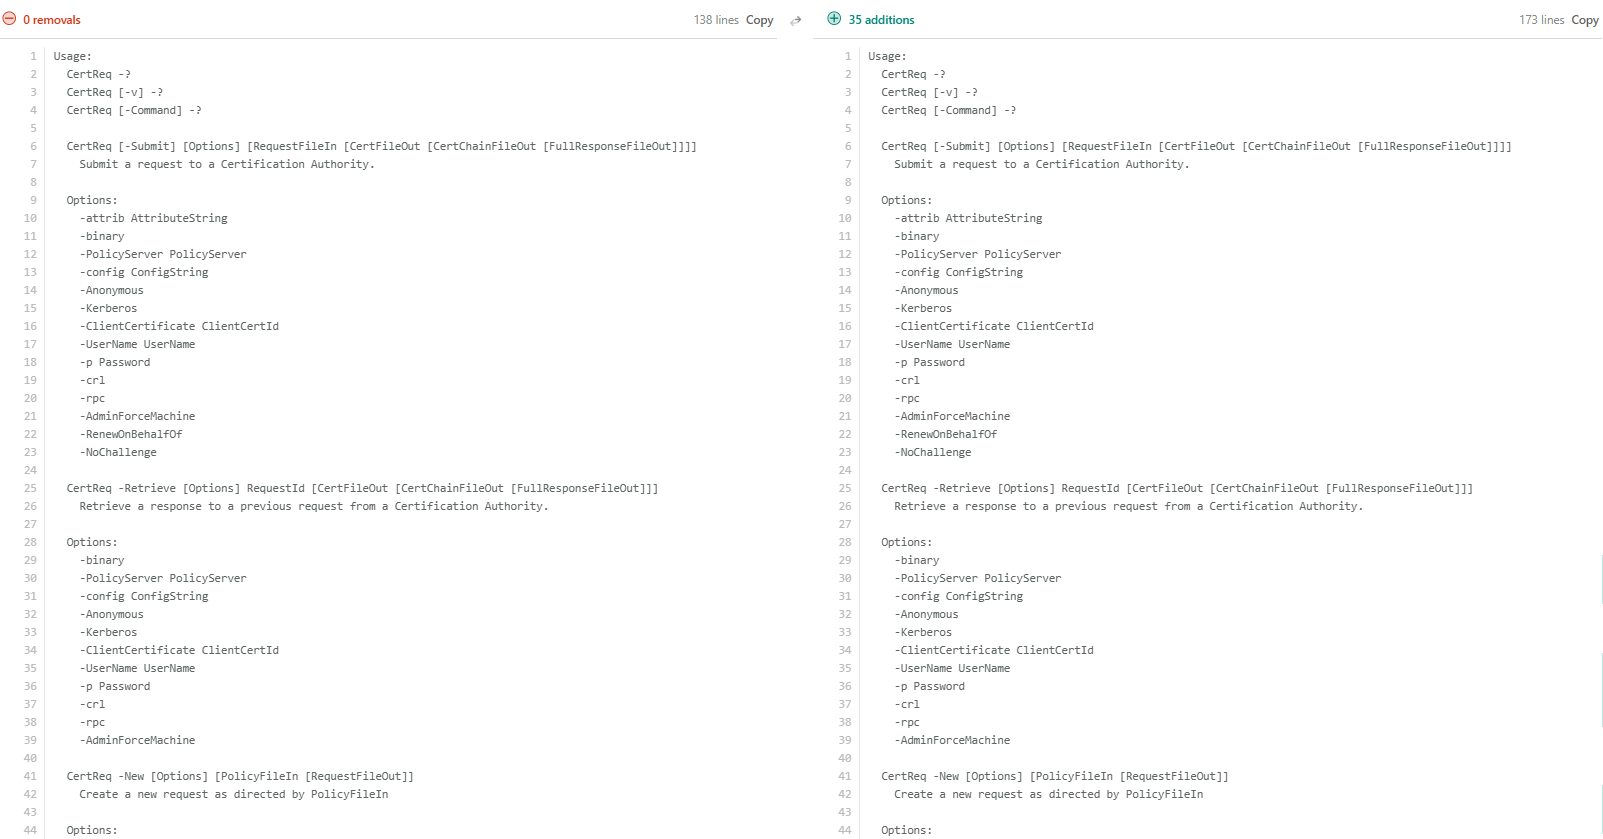
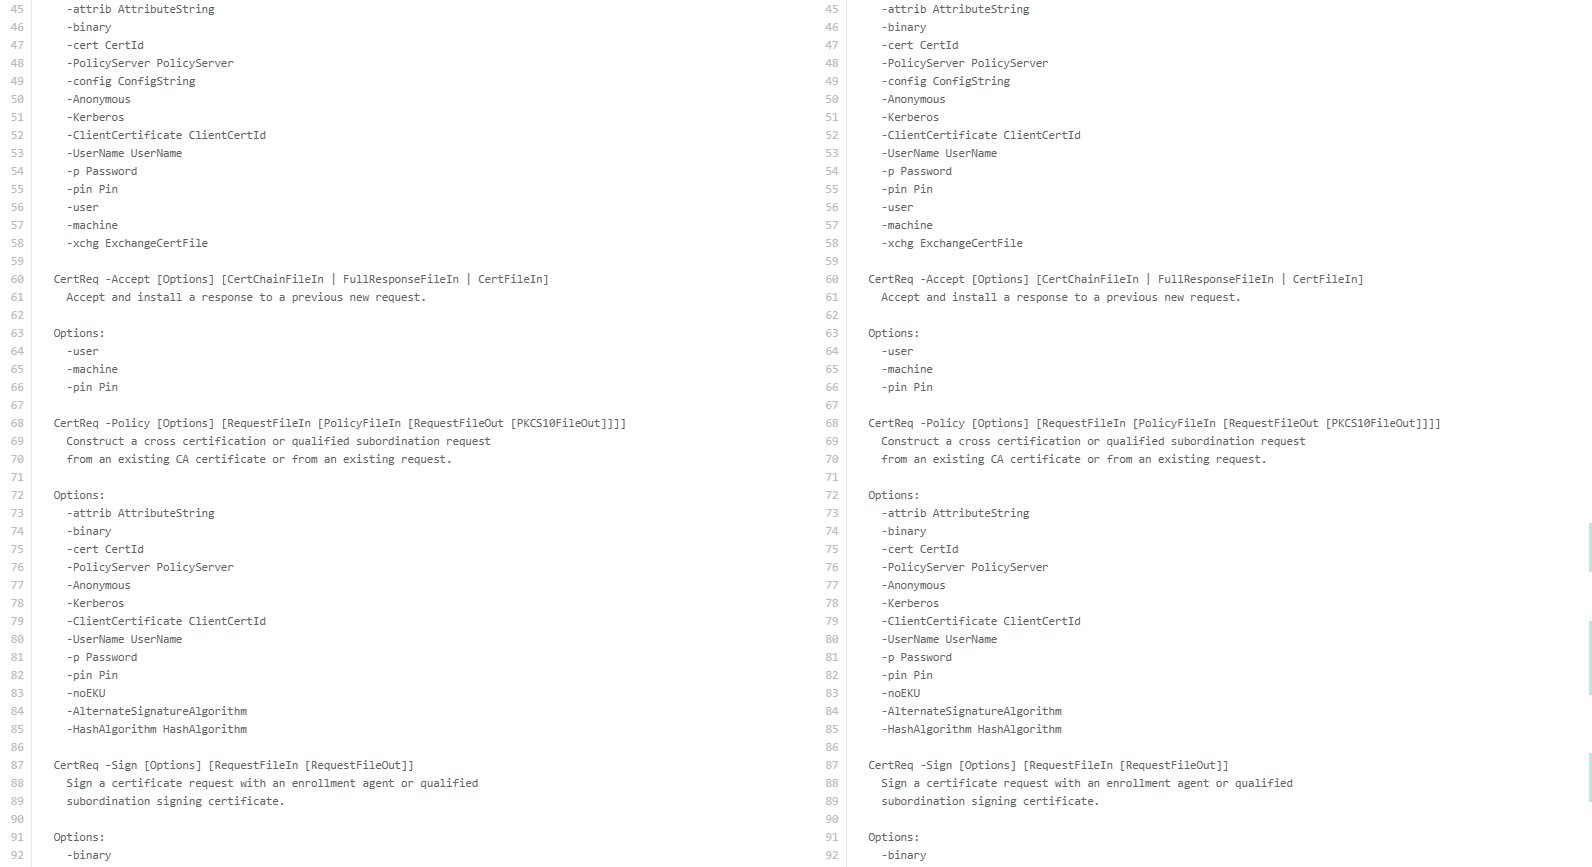
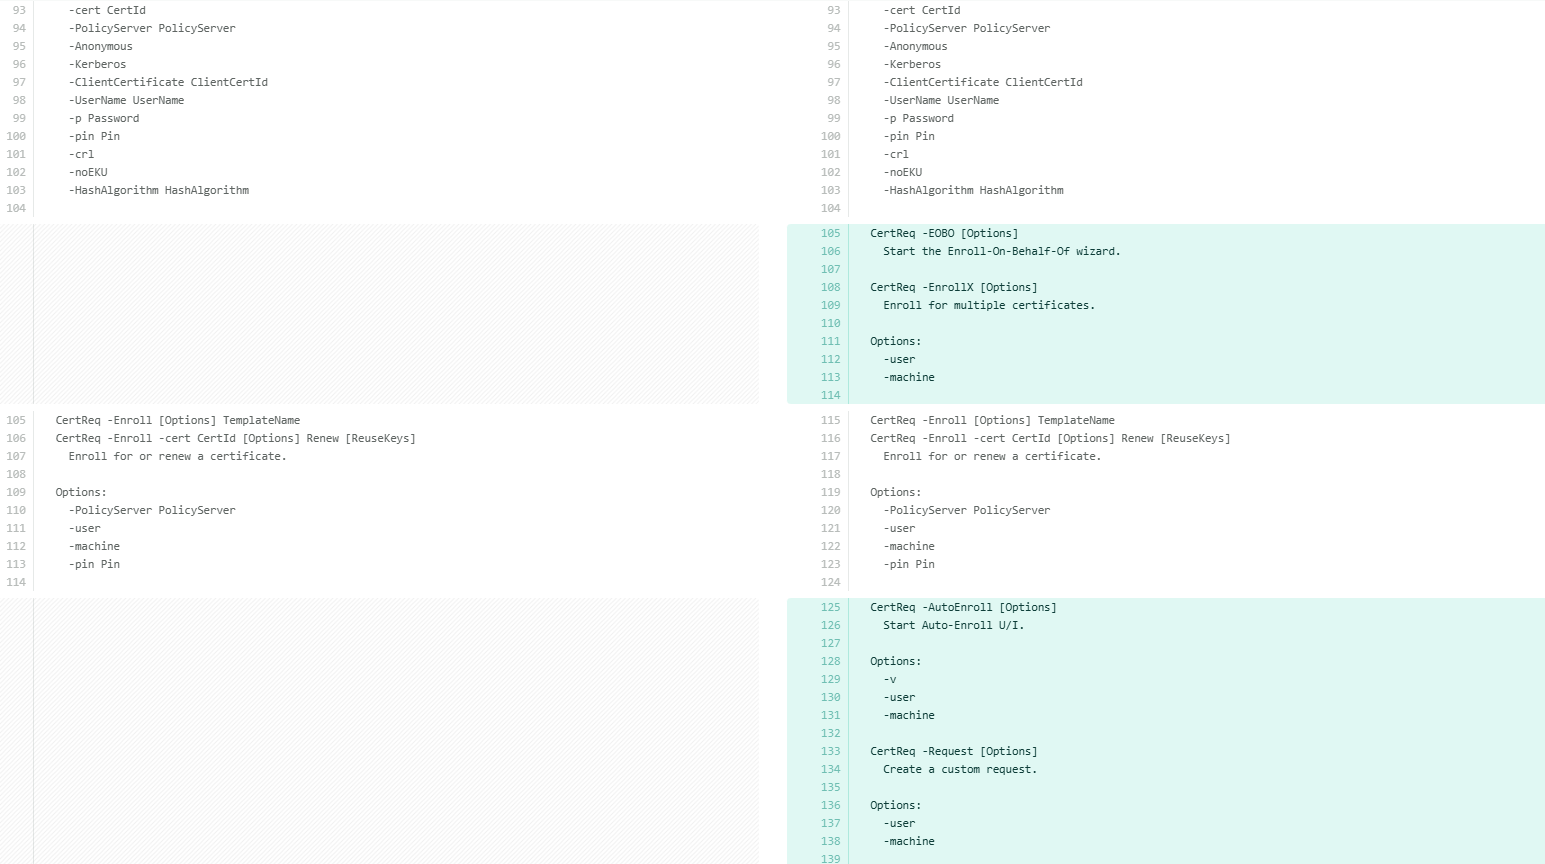
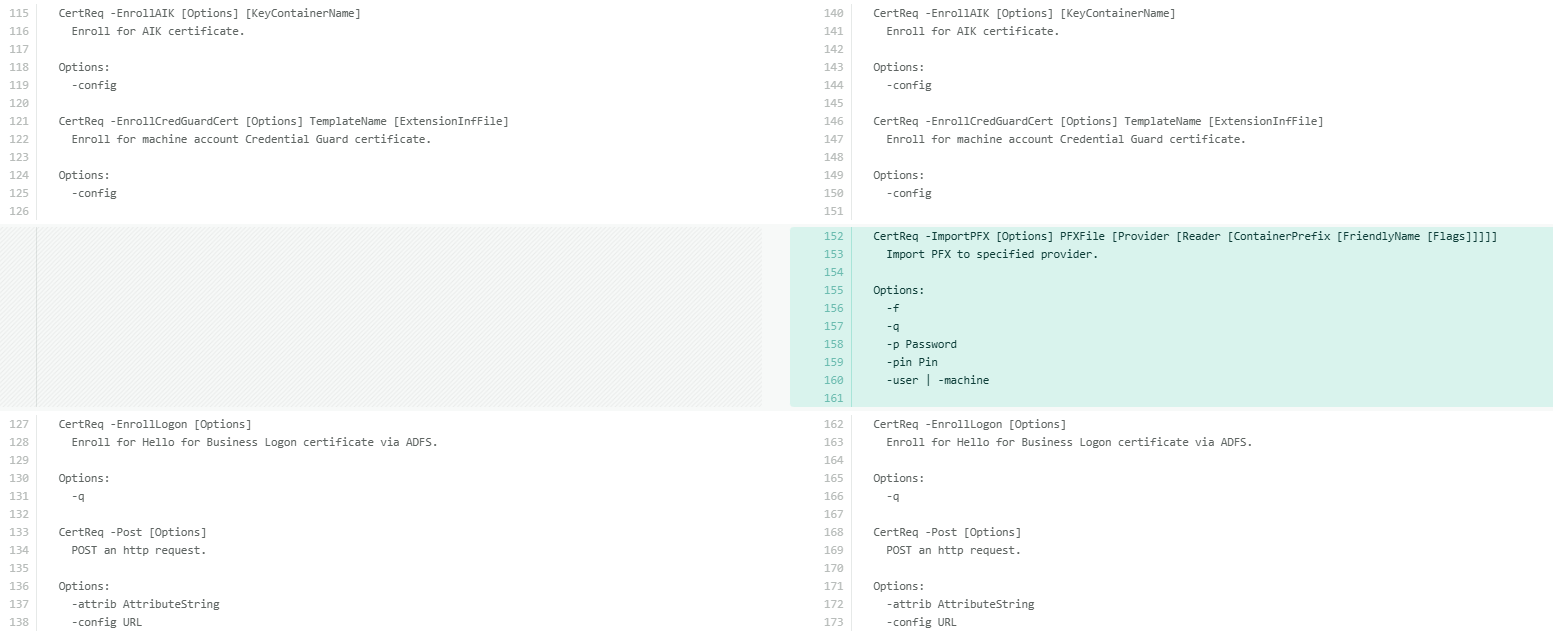
Una vez establecidas las diferencias, examinemos en detalle cada comando adicional disponible con `certreq -uSAGE`. La siguiente tabla explica cada parámetro oculto y su función para mayor claridad.
| Interruptor oculto | Que hace |
|---|---|
| -EOBO | Inicia el asistente de inscripción en nombre de otro usuario. Permite que un agente de inscripción solicite certificados en nombre de otro usuario. Requiere que se configure un certificado de agente de inscripción. |
| -EnrollX | Solicita varios certificados en una sola operación. Acepta los parámetros -Accept user y -machine para controlar el almacén de certificados de destino. |
| -Inscripción automática | Inicia la interfaz de usuario de inscripción automática. Admite las opciones -v, -user y -machine. |
| -Pedido | Crea una solicitud de certificado personalizada con control extendido sobre el contenido de la solicitud. Admite las opciones de contexto -user y -machine. |
| -ImportPFX | Importa un archivo PFX directamente a un proveedor criptográfico específico, incluidos proveedores de hardware como HSM y tarjetas inteligentes. |
Cada uno de ellos se puede expandir individualmente para obtener la sintaxis completa:
certreq -ImportPFX -? certreq -AutoEnroll -? certreq -EOBO -?
De todas ellas, -ImportPFX merece un análisis más detallado, sobre todo por cómo difiere de sus homólogas en certutil.
-ImportPFX en Certreq frente a -importPFX en Certutil
De entre todas las opciones ocultas, certreq -importPFX y certutil -importPFX resultan particularmente interesantes. Si bien ambas funcionan con archivos PFX, cumplen funciones diferentes y se comportan de manera muy distinta en la práctica.
La principal diferencia radica en cómo se dirigen al destino. certutil -importPFX opera con almacenes de certificados de Windows con nombre y ofrece una amplia lista de modificadores, que incluye AT_SIGNATURE, AT_KEYEXCHANGE, NoExport, NoChain, NoRoot, Protect, ProtectHigh, Pkcs8, VSM y más, lo que permite un control preciso sobre cómo se importan el certificado y la clave.
certutil [opciones] -importPFX [nombreAlmacénDeCertificados] ArchivoPFX [Modificadores]
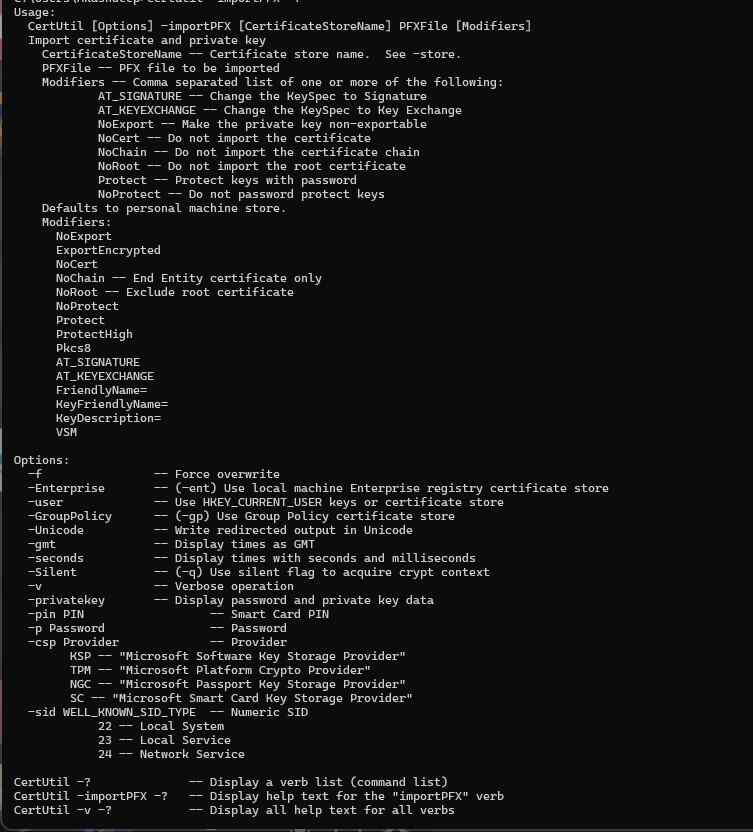
Por otro lado, `certreq -ImportPFX` apunta directamente a un proveedor criptográfico específico por su nombre, incluyendo proveedores de hardware como HSM y lectores de tarjetas inteligentes. Su sintaxis es posicional en lugar de estar basada en modificadores:
certreq -ImportPFX PFXFile [Proveedor [Lector [Prefijo de contenedor [Nombre descriptivo [Indicadores]]]]]
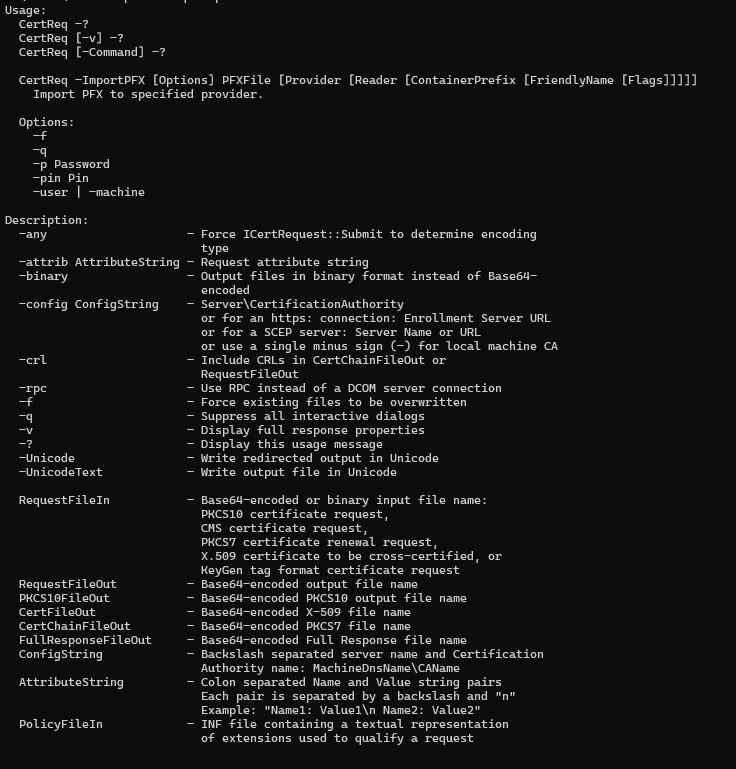
Nota: La opción -importPFX en certutil es un parámetro totalmente documentado y compatible. En cambio, -ImportPFX en certreq no aparece en la ayuda estándar y se considera una funcionalidad no documentada o poco conocida. Úsela con precaución y siempre verifique su comportamiento en entornos que no sean de producción.
En la práctica, utilice `certutil -importPFX` para importar certificados estándar de Windows, donde el control de modificadores es importante. Utilice `certreq -ImportPFX` al importar directamente a un proveedor de hardware con nombre, un KSP de HSM o un lector de tarjetas inteligentes específico.
Cómo puede ayudar la consultoría de cifrado
Encryption Consulting ofrece servicios especializados diseñados para identificar vulnerabilidades y mitigar riesgos mediante servicios PKI . Nuestro asesoramiento estratégico alinea las soluciones PKI con los objetivos organizacionales, mejorando la eficiencia y minimizando los costos. Al asociarse con Encryption Consulting, las organizaciones pueden aprovechar al máximo el potencial de las soluciones PKI, obteniendo beneficios financieros tangibles y manteniendo sólidas medidas de seguridad.
La solución PKIaaS de Encryption Consulting ofrece una infraestructura de clave pública (PKI) flexible y segura, adaptada a sus necesidades específicas. Brinda ventajas como opciones personalizables, altos estándares de seguridad y un enfoque gestionado de bajo riesgo. PKIaaS automatiza la gestión de claves y certificados, reduciendo la carga operativa y minimizando el riesgo de errores humanos. Además, mejora la visibilidad de la red al requerir certificados para el acceso. Se encargará de la creación de la infraestructura PKI para liderar y gestionar el entorno PKI (en la nube, híbrido o local) de su organización.
CertSecure Manager cuenta con un conjunto integral de funciones para la gestión del ciclo de vida. Desde el descubrimiento y el inventario hasta la emisión, el despliegue, la renovación, la revocación y la generación de informes, CertSecure ofrece una solución completa. La generación inteligente de informes, las alertas, la automatización, el despliegue automático en servidores y el registro de certificados añaden un nivel de sofisticación que lo convierte en una herramienta versátil e inteligente. Para una visibilidad criptográfica completa en todos los entornos PKI, incluidas las fuentes de CA nativas de la nube e híbridas, CBOM Secure crea la lista de materiales criptográficos que complementa los diagnósticos de línea de comandos certutil y certreq con una capa de inventario automatizada y continua.
Conclusión
Certutil y certreq son herramientas potentes para la gestión de certificados en entornos Windows. Si bien sus funciones básicas son ampliamente conocidas, profundizar en sus características sofisticadas y opciones ocultas revela una gran cantidad de capacidades avanzadas.
Estas herramientas ofrecen un nivel de visibilidad y control sobre la gestión de certificados que va mucho más allá de lo que proporciona la consola MMC. Los administradores de servidores que dediquen tiempo a comprender todas las capacidades de certutil y certreq, en particular las opciones ocultas que se exponen mediante -uSAGE, diagnosticarán y resolverán los problemas de PKI con mucha mayor rapidez. Si la gestión y la seguridad de su infraestructura de certificados requieren conocimientos especializados, el equipo de PKI de Encryption Consulting está a su disposición.
Preguntas frecuentes
¿Cuál es la principal conclusión de "Explorando los interruptores ocultos de Certutil y Certreq"?
Tanto certutil.exe como certreq.exe ofrecen un conjunto de capacidades mucho más amplio mediante la opción -uSAGE, que distingue entre mayúsculas y minúsculas y que resulta completamente invisible en la ayuda estándar. Certutil revela 24 parámetros ocultos adicionales que abarcan la administración de contenedores PKI de Active Directory, el diagnóstico de HSM y tarjetas inteligentes, la configuración de CNG y la configuración de notificaciones de CA. Certreq revela 5 parámetros adicionales, incluido -ImportPFX para la importación directa de proveedores de hardware. Estos parámetros brindan a los administradores de PKI un nivel de visibilidad y control que no está disponible a través de la consola MMC ni de la ayuda estándar.
¿Por qué son importantes los parámetros ocultos de certutil y certreq para los equipos de PKI empresariales?
Los equipos de PKI empresariales que administran entornos Microsoft AD CS se enfrentan regularmente a situaciones de resolución de problemas que las herramientas estándar certutil y certreq no abordan: fallos en el registro del proveedor HSM, auditoría de seguridad de plantillas de certificados, inspección del contenedor PKI de Active Directory y revisión de la configuración de CNG. Los parámetros ocultos documentados en esta guía proporcionan las capacidades de diagnóstico y administración precisas necesarias para estas situaciones. Dado que la validez de los certificados se reducirá a 47 días en marzo de 2029 según la propuesta SC-081v3 del Foro CA/Navegador, los equipos de PKI necesitan herramientas más rápidas y precisas para diagnosticar y resolver problemas de inscripción y estado de la CA con mayor frecuencia de renovación.
¿Qué riesgos aumentan si se utilizan certutil y certreq sin comprender las opciones de configuración ocultas?
Sin conocer los parámetros ocultos, los administradores de PKI se enfrentan a: una resolución de incidentes más lenta debido a que se desconocen parámetros de diagnóstico como -csplist, -csptest, -URL y -dstemplate; la resolución de problemas de HSM y tarjetas inteligentes mediante ensayo y error; auditorías de seguridad de plantillas de certificados que no incluyen la expansión de indicadores detallada necesaria para mostrar los indicadores de inscripción y los OID de EKU; y el uso de certutil -importPFX para importaciones de proveedores de hardware cuando certreq -ImportPFX es la herramienta correcta para apuntar a un KSP de HSM o lector de tarjetas inteligentes específico. También se pueden ejecutar parámetros peligrosos como -dsDel, -delkey y -SetCATemplates sin comprender su impacto permanente e irreversible en los objetos PKI de Active Directory.
¿Qué equipos deberían dominar los comandos de línea de comandos certutil y certreq?
Los administradores de PKI son responsables de las operaciones diarias de la línea de comandos certutil y certreq: comprobaciones de estado de CA, auditorías de plantillas mediante -v -dstemplate, validación de CRL y AIA mediante -URL, limpieza de la base de datos y diagnósticos de HSM mediante -csplist y -csptest. Los arquitectos de seguridad son responsables de la política que rige qué conmutadores ocultos están aprobados para su uso en producción y cuáles requieren control de cambios (en particular -dsDel, -delkey y -SetCATemplates). Los equipos de Active Directory son responsables de la gestión de objetos de contenedores PKI y deben participar siempre que se utilicen los conmutadores -ds, -dsDel, -dsCert, -dsCRL o -dsTemplate. Los equipos de cumplimiento son responsables de la evidencia de auditoría de que los cambios de configuración de CA se realizaron mediante conmutadores autorizados con un estado documentado antes/después.
¿Cómo se conectan los parámetros ocultos certutil y certreq con la gestión del ciclo de vida de los certificados?
Los parámetros ocultos Certutil y certreq conforman la capa de diagnóstico y administración que permite la gestión del ciclo de vida de los certificados en entornos Microsoft AD CS. El parámetro -dstemplate muestra la configuración de la plantilla que determina qué certificados pueden solicitar y renovar las plataformas CLM, como CertSecure Manager . El parámetro -URL valida la accesibilidad de la CRL y la AIA, de la que depende la supervisión del estado de CLM. Los parámetros -csplist y -csptest verifican la disponibilidad del proveedor HSM que requiere la protección de claves de hardware integrada en CLM.
¿Cómo deberían las organizaciones medir el éxito en el dominio de las herramientas de línea de comandos certutil y certreq?
Métricas clave: tiempo medio para diagnosticar y resolver fallos de inscripción en AD CS (objetivo: menos de 30 minutos para administradores de PKI familiarizados con -csplist, -csptest, -URL y -dstemplate); porcentaje de auditorías de seguridad de plantillas de certificados que incluyen la expansión detallada de -v -dstemplate (objetivo: 100%); y porcentaje de fallos de inscripción relacionados con HSM diagnosticados mediante -csplist y -csptest antes de escalar al soporte del proveedor (objetivo: 100%). Las organizaciones también deben realizar un seguimiento de si -dsDel, -delkey y -SetCATemplates tienen requisitos de control de cambios formales definidos.
¿Qué aspectos de las operaciones de certutil y certreq deben auditarse o supervisarse periódicamente?
Supervise continuamente: los registros de auditoría de CA para detectar el uso de parámetros administrativos que modifican la configuración de CA (-setreg, -SetCATemplates, -dsDel, -delkey); y los cambios en las plantillas de certificados mediante el ID de evento 4899/4900 en el registro de auditoría de CA. Realice una auditoría trimestral: ejecute certutil -v -dstemplate en todas las plantillas publicadas y compárelas con la línea base aprobada; ejecute certutil -csplist para confirmar que los proveedores de HSM y tarjetas inteligentes estén registrados; y ejecute certutil -URL en todas las URL de AIA y CDP para confirmar la accesibilidad de CRL y OCSP.
¿Cómo afectan los parámetros ocultos de certutil y certreq a los entornos PKI en la nube, híbridos o con múltiples autoridades de certificación?
En entornos híbridos, certutil y certreq operan únicamente sobre la capa de AD CS local y no se aplican a las API de CA nativas de la nube. Para el inventario criptográfico en todas las fuentes de CA en entornos híbridos, CBOM Secure proporciona la visibilidad entre entornos que certutil por sí solo no puede ofrecer. En entornos con múltiples CA emisoras, los parámetros -dstemplate y -SetCATemplates deben ejecutarse individualmente para cada CA, ya que la publicación de plantillas es específica de cada CA. Las organizaciones que evalúan una capa de CA administrada pueden usar PKI como servicio junto con AD CS local para una cobertura híbrida.
¿Qué requisitos previos se necesitan antes de usar los parámetros ocultos certutil y certreq?
Requisitos previos: privilegios administrativos en el servidor Windows de destino; para los parámetros relacionados con CA, los Servicios de certificados de Active Directory deben estar instalados y el usuario debe tener derechos de administrador de CA; para los parámetros relacionados con HSM (-csplist, -csptest, certreq -ImportPFX), el controlador del proveedor de HSM o tarjeta inteligente debe estar registrado como CSP o KSP; las banderas -uSAGE y -v distinguen entre mayúsculas y minúsculas y deben escribirse exactamente como se muestra; y todos los parámetros ocultos deben probarse en un entorno que no sea de producción antes de usarlos en una CA en vivo, ya que no están documentados y pueden comportarse de manera diferente en las distintas versiones de Windows Server.
¿Qué errores comunes deben tener en cuenta los administradores al usar las opciones ocultas certutil y certreq?
Errores comunes: -uSAGE devuelve la salida de ayuda estándar porque la bandera se escribió en minúsculas (-usage en lugar de -uSAGE); certutil -csptest falla con acceso denegado o proveedor no encontrado porque el controlador HSM no está registrado como un KSP (verifique primero con -csplist); certutil -dsDel elimina permanentemente un objeto PKI de AD sin una ruta de recuperación porque no se realizó ninguna copia de seguridad antes de la operación (siempre ejecute certutil -backupDB y exporte los objetos PKI de AD relevantes antes de usar -dsDel, -delkey o -SetCATemplates); y se utiliza certutil -importPFX cuando se requería certreq -ImportPFX porque el destino es un KSP de HSM con nombre en lugar de un almacén de certificados de Windows.
- Respuesta rápida: ¿Cuáles son los parámetros ocultos de Certutil y Certreq?
- Puntos Clave
- ¿A quién debería importarle Certutil y Certreq?
- Requisitos previos, comandos, comprobaciones de validación y reversión por categoría de interruptor
- Certutil.exe
- Certreq.exe
- -ImportPFX en Certreq frente a -importPFX en Certutil
- Cómo puede ayudar la consultoría de cifrado
- Conclusión
- Preguntas frecuentes


