
Respuesta rápida: La migración a PQC es un proceso que dura varios años y que consiste en reemplazar RSA y ECC con algoritmos post-cuánticos estandarizados por NIST en todos los certificados, claves y sistemas de una empresa. Es importante porque los ataques de obtención de datos y descifrado posterior ya exponen los datos cifrados actuales al descifrado cuántico futuro, y alrededor del 65 % de las organizaciones ya lo consideran una amenaza crítica. Se recomienda seguir una hoja de ruta de cuatro fases: preparación, evaluación inicial, planificación e implementación, y seguimiento y evaluación, en lugar de tratar la migración como un proyecto único.
Pensemos en los grandes cambios que hemos presenciado a lo largo de los años. Cada pocas décadas, surge una nueva ola tecnológica que transforma todo a nuestro alrededor. Internet conectó a las personas de formas inimaginables, los teléfonos inteligentes pusieron el mundo en nuestros bolsillos y la computación en la nube cambió la forma en que operan las empresas. Y ahora, le toca el turno a la computación cuántica . Sin embargo, a diferencia de aquellas revoluciones pasadas, esta no comenzará con el lanzamiento de un producto llamativo ni con una aplicación viral. En cambio, llegará discretamente, en el momento en que las computadoras cuánticas sean lo suficientemente potentes como para romper los sistemas criptográficos que protegen nuestro mundo digital.
Hoy en día, el cifrado protege todo, desde transacciones financieras y secretos corporativos hasta mensajes personales y actualizaciones de software, basándose en problemas matemáticos que son muy difíciles de resolver para las computadoras clásicas, como la factorización de números primos grandes ( RSA ) o la resolución de ecuaciones de curvas elípticas ( ECC ).
Pero las computadoras cuánticas funcionan con principios totalmente diferentes. Una vez que alcancen cierto umbral, podrán resolver estos problemas complejos exponencialmente más rápido utilizando algoritmos como el de Shor. Tareas que a las máquinas clásicas les llevarían miles de años podrían realizarse en minutos o menos. De hecho, en diciembre de 2024, Google anunció su procesador cuántico Willow de 105 cúbits, que realizó un cálculo en menos de cinco minutos que a la supercomputadora más rápida del mundo le habría llevado aproximadamente 10 septillones de años resolver. Eso es casi un cuatrillón de veces más que la edad del universo.
Este tipo de avance ha captado la atención de investigadores, gobiernos, líderes tecnológicos y expertos en ciberseguridad. Los sistemas que utilizamos hoy en día nunca fueron diseñados para resistir las amenazas cuánticas, y parchearlos no es suficiente. Necesitamos una nueva base para la seguridad digital, una que pueda soportar el poder de la computación cuántica. Aquí es donde entra en juego la criptografía postcuántica (PQC) .
Puntos Clave
- El NIST ha estandarizado ML-KEM (FIPS 203), ML-DSA (FIPS 204) y SLH-DSA (FIPS 205); FN-DSA (FIPS 206) y HQC siguen pendientes de estandarización.
- La migración a PQC se desarrolla a lo largo de cuatro fases coordinadas: preparación, evaluación inicial, planificación e implementación, y seguimiento y evaluación.
- Un inventario criptográfico centralizado es la base de la fase de evaluación inicial; no se pueden priorizar ni migrar activos que no se hayan descubierto.
- La reducción de riesgos a corto plazo, la menor duración de los certificados, el mayor tamaño de las claves y la adopción de TLS 1.3 pueden implementarse en paralelo con el despliegue de PQC a largo plazo durante la fase de planificación.
- El objetivo final es la criptoagilidad, no una migración única; las organizaciones necesitan una monitorización continua para adaptarse a medida que evolucionan las amenazas y los estándares cuánticos.
¿Qué es PQC?
La criptografía postcuántica se refiere a una nueva generación de algoritmos criptográficos diseñados para resistir ataques cuánticos. Estos algoritmos se basan en problemas matemáticos como retículos estructurados, construcciones basadas en funciones hash y ecuaciones multivariadas, que siguen siendo difíciles tanto para las computadoras clásicas como para las cuánticas. Una de las preocupaciones crecientes que impulsan la adopción de la criptografía postcuántica es el riesgo de ataques de " recopilación inmediata, descifrado posterior ", en los que los adversarios recopilan datos cifrados hoy con la expectativa de poder descifrarlos en el futuro una vez que las capacidades de computación cuántica estén disponibles. De hecho , alrededor del 65 % de las organizaciones ya están preocupadas por esta amenaza, lo que la convierte en una motivación fundamental para iniciar la transición a soluciones resistentes a la computación cuántica lo antes posible.
Para ayudar a todos a prepararse, el Instituto Nacional de Estándares y Tecnología de EE. UU. (NIST) ha liderado una iniciativa global para estandarizar los algoritmos post-cuánticos. Tras años de análisis, pruebas y revisión pública, estos son los principales algoritmos que se han seleccionado:
| Nombre de la especificación actual | Nombre de la especificación inicial | Nombre FIPS | Conjuntos de parámetros | Tipo |
|---|---|---|---|---|
| ML-KEM-512 | CRISTALES – Kyber | FIP 203 | Kyber512 | Criptografía basada en celosía |
| ML-KEM-768 | CRISTALES – Kyber | FIP 203 | Kyber768 | Criptografía basada en celosía |
| ML-KEM-1024 | CRISTALES – Kyber | FIP 203 | Kyber1024 | Criptografía basada en celosía |
| ML-DSA-44 | CRISTALES – Dilitio | FIP 204 | Dilitio2 | Criptografía basada en celosía |
| ML-DSA-65 | CRISTALES – Dilitio | FIP 204 | Dilitio3 | Criptografía basada en celosía |
| ML-DSA-87 | CRISTALES – Dilitio | FIP 204 | Dilitio5 | Criptografía basada en celosía |
| SLH-DSA | SPHINCS + | FIP 205 | ESFINCAS+ – 128s ESFINCAS+ – 192s ESFINCAS+ – 256s |
Criptografía basada en hash |
| FN-DSA | FALCON | FIP 206 | Halcón – 512 Halcón – 1024 |
Criptografía basada en celosía |
| HQC | HQC (Hamming Cuasi-Cíclico) | Pendiente de estandarización | Sede central – 128 Sede central – 192 Sede central – 256 |
Criptografía basada en código |
Estos algoritmos estandarizados sirven de base para un cifrado a prueba de futuro y ya están listos para integrarse en sistemas del mundo real.
Hoja de ruta para la migración de PQC
Adoptar la criptografía poscuántica no es una solución única. Es un proceso gradual que abarca todas las capas de la infraestructura digital de una organización. Para facilitar esta transición, las organizaciones pueden seguir una hoja de ruta de migración de PQC bien definida, dividida en cuatro fases coordinadas. Si bien la secuencia exacta y el cronograma pueden variar según las necesidades de la organización, las fases suelen estar estrechamente relacionadas y se complementan para garantizar una transición fluida y eficaz. Estas cuatro fases son:
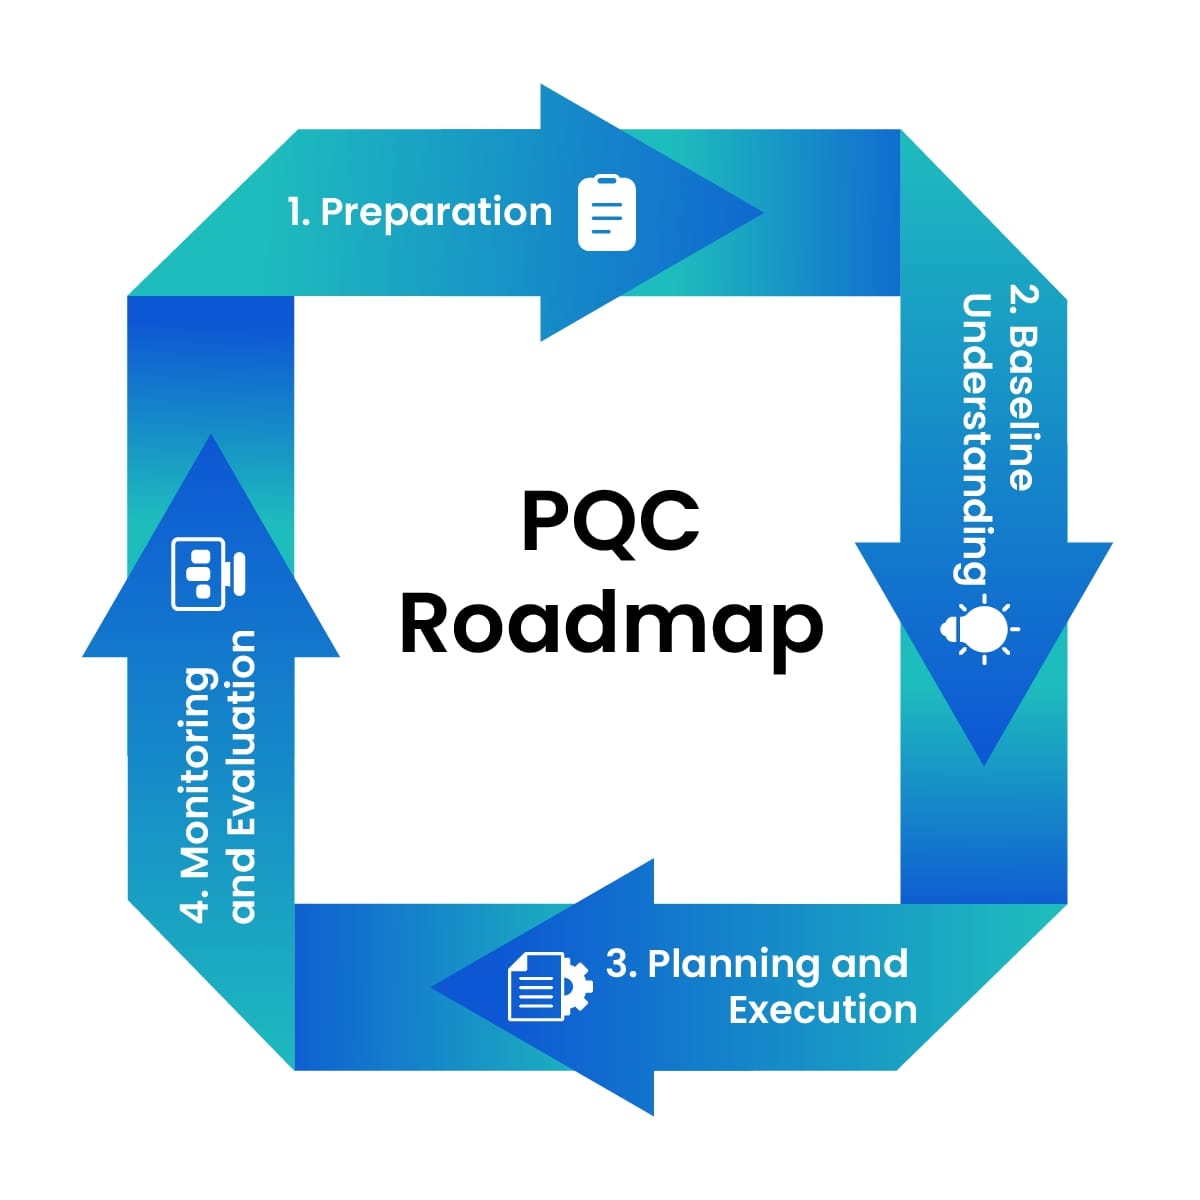
Fase 1: Preparación
Este primer paso sienta las bases. Implica establecer objetivos de migración claros, nombrar un líder responsable, identificar a las partes interesadas clave y alinear a los equipos en torno a una estrategia compartida. Una base sólida en esta etapa garantiza un progreso más fluido en el futuro.
Fase 2: Evaluación de referencia
Con el liderazgo establecido, el enfoque se centra en comprender el entorno criptográfico de la organización. Esto incluye la creación de un inventario detallado de los activos criptográficos, como certificados digitales, algoritmos, protocolos y claves, en toda la organización y su priorización según su sensibilidad, vida útil prevista, necesidades comerciales y exposición a... amenazas cuánticas.
Fase 3: Planificación e implementación
Aquí es donde la estrategia se une a la ejecución. Las organizaciones comienzan a diseñar, adquirir e implementar soluciones de PQC. Ya sea que estas soluciones se desarrollen internamente o se adquieran a través de socios, esta fase se centra en la integración, las pruebas y la implementación segura en todos los sistemas.
Fase 4: Seguimiento y evaluación
La fase final garantiza la solidez de la postura criptográfica a lo largo del tiempo. Incluye el seguimiento del progreso, la validación de la eficacia de las implementaciones, la alineación con los estándares de cumplimiento y la adaptación continua a la evolución de la tecnología cuántica.
Ahora que se ha delineado la hoja de ruta completa para la migración a PQC , examinemos más de cerca cada fase y exploremos las actividades clave que implica la creación de una ruta de migración segura y preparada para el futuro.
Preparación
La primera fase se centra en establecer una base sólida para la migración de PQC. Esto implica definir objetivos, establecer metas claras, asignar liderazgo, comprender el entorno criptográfico actual y coordinar a todas las partes interesadas en torno a la migración.
Para construir esta base, se deben seguir los siguientes pasos clave:
Comprenda por qué es importante el PQC y defina sus objetivos
Comience por determinar si su organización debería comenzar la migración ahora o más adelante. Esto depende del tiempo que sus datos necesiten permanecer seguros, la complejidad de sus sistemas y la duración del proceso de migración de PQC. Si bien no hay un plazo exacto para que las computadoras cuánticas se conviertan en una amenaza real, es probable que suceda antes de lo que muchos esperan.
Aunque sus datos no corran peligro hoy, podrían ser almacenados por atacantes y descifrados en el futuro una vez que las computadoras cuánticas alcancen un nivel de desarrollo avanzado. Por lo tanto, al definir los objetivos de la migración, es fundamental considerar factores como la superficie de ataque de la organización, la interdependencia, la sensibilidad de los datos y la urgencia de actuar.
Asignar un líder de migración de PQC
Seleccione a alguien para liderar el proceso de migración de PQC. Esta persona o equipo será responsable de establecer plazos claros, coordinarse con los proveedores, gestionar la comunicación interna e impulsar el esfuerzo. Dado que PQC afecta a muchas áreas de la organización, el líder debe ser capaz de trabajar con distintos departamentos y comunicarse con los equipos técnicos y comerciales.
Además de nombrar a un líder, también se recomienda establecer un equipo de PQC dedicado. Este equipo debe asignar responsabilidades claras, supervisar el mapeo de riesgos, alinear los esfuerzos con la estrategia empresarial general y actuar como el centro neurálgico del proyecto de migración de PQC. Juntos, el líder y el equipo desempeñan un papel activo en la integración de los objetivos de PQC en todas las iniciativas empresariales, garantizando que la preparación cuántica se convierta en un componente fundamental de la planificación de seguridad y tecnología a largo plazo de la organización, a la vez que facilita un enfoque coordinado y preparado para el futuro.
Revisar los activos criptográficos existentes y sus dependencias
El siguiente paso es comprender la configuración criptográfica actual de su organización. Comience por revisar los inventarios, las evaluaciones de riesgos y las listas de materiales criptográficas existentes. Estos pueden haberse creado en diferentes momentos para diversos fines. Al revisarlos, documente dónde se encuentran sus datos y activos, quién es responsable de ellos, quién tiene acceso a ellos, por qué se crearon y cómo se utilizan.
Esta revisión exhaustiva proporciona una visión completa de su entorno criptográfico y ayuda a identificar cualquier deficiencia. También ayuda a evitar la duplicación de esfuerzos durante la migración y puede revelar si existen infraestructuras, plataformas o bibliotecas que ya admitan la criptografía poscuántica.
Identificar a las partes interesadas clave y comenzar la participación
Es fundamental identificar e involucrar a las partes interesadas relevantes desde el principio del proceso. Estas pueden incluir propietarios de sistemas, equipos de aplicaciones, administradores de infraestructura, responsables de cumplimiento normativo y proveedores externos. Involucrar a estos grupos desde el principio ayuda a evaluar la disponibilidad de la solución, comprender los posibles desafíos de integración y descubrir consideraciones prácticas como las limitaciones del hardware, las implicaciones de costos o las limitaciones del software.
Documente los objetivos y el alcance de la migración, comparta resúmenes claros de los cambios planificados y supervise la coordinación y la respuesta de los equipos. Esta comunicación fomenta el apoyo interno y reduce la fricción durante la implementación.
Resultados
Al finalizar esta fase, la organización habrá establecido una base sólida para la migración de PQC, definiendo claramente su justificación para la transición a la criptografía poscuántica y estableciendo un cronograma realista basado en su perfil de riesgo único y la sensibilidad de los datos. Se designa un líder de migración cualificado y un equipo para coordinar el esfuerzo, garantizando la coordinación entre departamentos y con socios externos.
Los inventarios criptográficos existentes se revisan y documentan exhaustivamente, lo que proporciona una visión clara de la situación y preparación criptográficas actuales de la organización. Se identifican las principales partes interesadas, incluyendo equipos internos y proveedores externos, y se les involucra activamente mediante una comunicación constante, lo que ayuda a alinear prioridades, recopilar información esencial y generar un amplio apoyo. Como resultado, la organización cuenta con la claridad, el liderazgo y la alineación de las partes interesadas necesarios para avanzar con confianza a la siguiente fase de la migración de PQC.
Evaluación de referencia
Partiendo de las bases establecidas en la Fase 1, la siguiente fase se centra en desarrollar una comprensión integral del entorno criptográfico de la organización. Esto incluye identificar los activos criptográficos existentes, su nivel de criticidad y los recursos necesarios para facilitar un mayor descubrimiento y priorización. La información obtenida durante esta fase permite al responsable de la migración y a los equipos de soporte tomar decisiones informadas sobre dónde comenzar la implementación y cómo asignar los esfuerzos en función del riesgo, la sensibilidad de los datos, las dependencias del sistema y la urgencia.
Para respaldar esta fase, las siguientes actividades son fundamentales para comprender el panorama criptográfico actual de la organización y los riesgos potenciales:
Definir una estrategia de descubrimiento y asignar recursos
En este paso, el responsable de migración de PQC verifica si el inventario existente de la Fase 1 es suficientemente detallado o si se requiere un mayor descubrimiento de activos criptográficos y su uso. Con base en esta evaluación, se establece un plan de descubrimiento que define si se debe continuar explorando los activos criptográficos o avanzar con la priorización. Como parte de este proceso, es importante relacionar los activos criptográficos con el riesgo empresarial para comprender qué sistemas o datos son más críticos y requieren atención inmediata. El responsable también determina el presupuesto y los recursos necesarios para los siguientes pasos.
En esta etapa, colaborar con socios o proveedores externos especializados en evaluaciones de preparación para PQC , como Encryption Consulting , puede brindar una valiosa orientación y acelerar significativamente las labores de descubrimiento. Estas colaboraciones ofrecen una visión más profunda del uso de la criptografía, ayudan a descubrir vulnerabilidades ocultas y validan las evaluaciones internas. Un plan de descubrimiento claro y realista, adaptado a los recursos disponibles, ayuda a mantener el proceso enfocado, evita esfuerzos innecesarios y sienta las bases para un progreso fluido en fases posteriores.
Desarrollar un inventario criptográfico centralizado
Con el plan de descubrimiento implementado, el enfoque se centra en crear o refinar un inventario centralizado de activos criptográficos. Este inventario es crucial para gestionar la migración de PQC a gran escala, identificar dónde se utiliza la criptografía heredada y garantizar que no se pase por alto ningún sistema crítico. El responsable de migración y su equipo trabajan en estrecha colaboración con los operadores del sistema para documentar detalles técnicos clave, como los algoritmos en uso, los activos que protegen y la arquitectura de los sistemas.
Para respaldar este esfuerzo, las organizaciones pueden utilizar herramientas automatizadas que escanean hardware, software y componentes integrados para detectar algoritmos criptográficos y el uso de claves. La elección de las herramientas depende de la tolerancia al riesgo de la organización y del nivel de visibilidad necesario. Además, los equipos recopilan información detallada sobre cada activo, incluyendo quién lo gestiona, los datos que protege y los protocolos o interfaces de los que depende. También es importante identificar las incógnitas, como claves fuera de línea o sin documentar, para identificar puntos ciegos que podrían afectar la migración de PQC. Agrupar los activos por proveedor ayuda a la organización a prepararse para la coordinación con proveedores en las próximas fases.
Identificar y priorizar activos criptográficos críticos
Con un inventario claro, el siguiente paso es determinar qué activos son los más críticos y deben priorizarse para la migración de PQC. El responsable de migración evalúa los activos según la sensibilidad de los datos, la vida útil prevista, la exposición a amenazas, la complejidad de las dependencias y el papel del activo en las iniciativas clave del negocio. Priorizar los activos según su impacto en las operaciones del negocio garantiza que las iniciativas de migración se alineen con los objetivos empresariales y la tolerancia al riesgo. Esta evaluación ayuda a identificar los sistemas que requieren actualizaciones inmediatas de PQC y los que pueden implementarse en etapas posteriores. El responsable colabora con los proveedores y operadores de sistemas para definir estas prioridades.
También se puede realizar una evaluación de riesgos detallada para detectar riesgos de seguridad, operativos y de cumplimiento, especialmente considerando las amenazas de las futuras computadoras cuánticas. Independientemente de si se realiza o no una evaluación de riesgos formal, el equipo debe utilizar cronogramas de urgencia de migración y vida útil de los activos para crear un plan de migración práctico y priorizado que equilibre el riesgo y los recursos. En los casos en que se identifiquen claramente sistemas de alto riesgo durante la fase de descubrimiento, se pueden iniciar los esfuerzos de migración temprana en esta fase, especialmente si cuentan con el respaldo de soluciones del proveedor. Este enfoque proactivo ayuda a reducir la exposición mientras continúa la planificación general.
Resultados
Al finalizar la Fase 2, la organización ha adquirido una comprensión estructurada y práctica de su entorno criptográfico. El responsable de migración ha desarrollado un plan de descubrimiento, ha evaluado la necesidad de un inventario adicional y ha identificado un presupuesto adecuado para ello. Se ha creado un inventario centralizado y categorizado que captura los detalles técnicos esenciales y revela las deficiencias de visibilidad.
La organización también ha identificado los activos criptográficos más críticos y ha establecido prioridades de migración basadas en la sensibilidad de los datos, la vida útil del sistema y la exposición al riesgo cuántico. En los casos en que se hayan identificado claramente sistemas de alto riesgo, también se pueden iniciar las primeras iniciativas de migración en esta etapa. Con esta claridad, la organización está lista para avanzar en la fase de planificación e implementación con precisión y propósito.
Planificación e implementación
Esta fase es donde la planificación se une a la acción. Con una lista de activos priorizada, su organización comienza a definir cómo migrar cada activo a la criptografía poscuántica (PQC). Esta etapa marca la implementación completa de PQC en la empresa, incluyendo el inicio del desmantelamiento de los sistemas criptográficos heredados. Junto con estas estrategias de migración a PQC a largo plazo, se implementan medidas de seguridad inmediatas para reducir el riesgo durante el período de transición. La elaboración de presupuestos, las evaluaciones técnicas, la coordinación con los proveedores y la implementación de soluciones se integran en esta fase para garantizar que la transición a PQC sea práctica y se ajuste a las necesidades de la organización.
Para prepararse para la implementación, las organizaciones deben centrarse en los siguientes esfuerzos coordinados de planificación e implementación:
Establecer un plan de migración y un presupuesto
Utilizando la lista priorizada de la Fase 2, el responsable de migración decide los siguientes pasos para cada activo: si mitigar el riesgo, iniciar la migración a PQC o aceptar el riesgo cuántico por ahora. Esto incluye la coordinación con los proveedores para comprender mejor los riesgos y requisitos de cada activo, especialmente si las soluciones provendrán de proveedores externos.
El equipo estima los costos de migración, identifica los recursos necesarios y establece un presupuesto realista. Para una planificación eficaz, es importante definir qué trabajo se debe realizar, cuándo se realizará y cuánto podría costar cada tarea.
Identificar soluciones adecuadas y fortalecer las defensas a corto plazo
A continuación, el enfoque se centra en encontrar las soluciones técnicas adecuadas. El responsable de migración trabaja con los operadores del sistema para determinar qué se puede hacer internamente y qué se debe adquirir de los proveedores. Para cada sistema, es importante identificar si la migración puede realizarse mediante actualizaciones de software o si se requerirán actualizaciones de hardware. El equipo también debe verificar si las soluciones disponibles cumplen con los estándares PQC reconocidos, como los del NIST. Explorando la agilidad. criptografía Se recomienda utilizar opciones para facilitar futuras actualizaciones y evitar la dependencia del proveedor.
Durante este proceso, la interacción con los proveedores sigue siendo crucial. Las preguntas clave que deben abordarse incluyen: ¿Cuándo estarán disponibles los productos compatibles con PQC? ¿Requerirán las actualizaciones cambios de hardware? ¿Cuál será su costo? ¿Qué tan disruptiva será la implementación? ¿Proporcionarán los proveedores una lista de materiales criptográfica (CBOM) para mayor visibilidad?
Mientras se espera la migración completa de PQC, se implementan medidas a corto plazo para reducir el riesgo. Esto puede incluir acortar la vida útil de los certificados, aumentar el tamaño de las claves, modernizar protocolos como TLS 1.3, reforzar la seguridad física y añadir capas adicionales de protección de datos. Cuando aún no existen soluciones comerciales, se inicia el desarrollo interno en paralelo, con el apoyo de una planificación detallada, plazos realistas y un seguimiento continuo del mercado.
Implementar soluciones PQC
Con la planificación, el presupuesto y las evaluaciones técnicas establecidas, la organización avanza hacia la ejecución. El responsable de la migración comienza a adquirir soluciones comerciales de PQC o a asignar recursos para el desarrollo interno, según las prioridades de activos establecidas previamente.
Finalmente, comienza la implementación. Esto incluye la instalación de actualizaciones de PQC, la implementación de soluciones internas y la aplicación de medidas de mitigación a corto y largo plazo. El responsable de migración gestiona los plazos, supervisa el progreso y se prepara para cualquier interrupción que puedan causar las iniciativas de migración. Si los sistemas se implementan por fases, es importante garantizar la compatibilidad con versiones anteriores y posteriores entre los componentes heredados y los actualizados. A medida que se implementan las actualizaciones, la organización actualiza su inventario para reflejar el nuevo estado criptográfico de cada sistema. Cuando corresponda, este también es el momento de comenzar a desmantelar los sistemas criptográficos heredados que ya no se necesitan, reduciendo así la exposición a riesgos a largo plazo.
Resultados
Al final de esta fase, la organización pasa de la planificación a la ejecución práctica. Un plan y un presupuesto claros de migración de PQC impulsan el proceso. La organización identifica las soluciones adecuadas, determina cómo se implementarán e implementa protecciones a corto plazo para los sistemas sensibles. Esta etapa también marca el inicio del desmantelamiento de los sistemas criptográficos heredados, lo que reduce la exposición a largo plazo a vulnerabilidades conocidas.
Se involucra a los proveedores, se documenta el cumplimiento normativo y se consideran estrategias criptográficas ágiles para lograr flexibilidad a largo plazo. Se adquieren o desarrollan soluciones de PQC e implementan en todos los sistemas. El inventario de la organización se actualiza constantemente, ofreciendo una visión actual y precisa del progreso y la preparación para la siguiente fase.
Monitoreo y Evaluación
La fase final se centra en mantener el impulso y garantizar la eficacia a largo plazo. A medida que se implementan las soluciones PQC, la organización se enfoca en el seguimiento, la validación y el mantenimiento del progreso de su migración PQC. Esto incluye asegurar la eficacia de las actualizaciones criptográficas, documentar el cumplimiento, medir el éxito de los esfuerzos de migración y mantenerse alineado con los estándares de la industria en constante evolución. El responsable de la migración también reevalúa la preparación del personal y crea procesos continuos para adoptar la agilidad criptográfica , es decir, la capacidad de adaptar rápidamente los sistemas criptográficos a medida que surgen nuevas amenazas y tecnologías. Este enfoque garantiza que la organización mantenga su resiliencia ante futuros desafíos.
Para esta fase son esenciales los siguientes pasos operativos:
Validar la implementación y garantizar la alineación con los estándares
El primer paso de esta fase es verificar que las soluciones PQC implementadas funcionen correctamente. El responsable de migración colabora con los operadores del sistema para validar que los sistemas cumplan con sus requisitos criptográficos y operativos, como la compatibilidad con versiones anteriores y posteriores, y que se hayan resuelto los problemas identificados. Una vez verificado, el inventario debe actualizarse para reflejar el estado actual.
Además de la validación técnica, la organización debe asegurarse de que sus iniciativas de migración se ajusten a las normativas pertinentes del sector. Por ejemplo, los proveedores de servicios de salud podrían necesitar cumplir con la HIPAA, mientras que las organizaciones que operan en la UE deberían consultar la NIS2. Estas normas fomentan actividades como las evaluaciones periódicas de riesgos, la resiliencia del sistema y la preparación para el futuro, y su cumplimiento fortalece tanto la seguridad como la preparación para auditorías.
Seguimiento del progreso y apoyo a la fuerza laboral
El responsable de migración define indicadores de rendimiento que monitorean la implementación de la PQC. Esto puede incluir métricas sobre la cantidad de datos confidenciales protegidos con criptografía postcuántica o la cantidad de sistemas migrados. Estos indicadores están vinculados a la estrategia de migración establecida previamente y pueden compararse con las directrices del NIST o la NSA para garantizar su relevancia y coherencia.
Al mismo tiempo, es importante evaluar si los equipos internos están preparados para dar soporte y mantenimiento a los sistemas de PQC. Si se identifican deficiencias, se debe impartir capacitación específica para garantizar que los equipos cuenten con los conocimientos y las habilidades necesarios para gestionar, operar y solucionar problemas de las soluciones criptográficas post-cuánticas de forma eficaz. El responsable de migración colabora con los propietarios y operadores de los sistemas para identificar cualquier deficiencia de habilidades o dificultades en el flujo de trabajo, y ayuda a desarrollar capacitación específica, ajustar responsabilidades o incorporar nuevos talentos. Esto garantiza que el soporte posterior a la migración no solo sea técnicamente sólido, sino también sostenible a lo largo del tiempo.
Establecer un seguimiento continuo y una preparación futura
La migración de PQC no es un esfuerzo único. La organización debe mantenerse ágil mediante la supervisión regular del entorno criptográfico, la actualización de su inventario, el seguimiento del cumplimiento de los nuevos estándares y la reevaluación de riesgos. El responsable de la migración debe establecer un proceso rutinario para documentar los cambios, retirar sistemas obsoletos, mantenerse a la vanguardia de los desarrollos cuánticos y mantener la resiliencia criptográfica a largo plazo mediante la adaptación a la criptoagilidad.
Resultados
Al finalizar esta fase, la organización ha validado el éxito de su migración a PQC y garantizado el cumplimiento de los requisitos normativos aplicables. El progreso se monitoriza mediante indicadores claros y medibles, y el personal está capacitado para gestionar eficazmente los sistemas post-cuánticos. Se establecen procesos de monitorización continua para actualizar los inventarios, adaptarse a los nuevos riesgos y mantenerse al día con los estándares en constante evolución.
Gracias a la integración de la agilidad criptográfica en su estrategia, la organización está preparada para adaptarse rápidamente a los futuros desafíos criptográficos y mantenerse segura y adaptable en un panorama de amenazas en constante evolución.
¿Cómo puede ayudar Encryption Consulting?
Si aún se pregunta dónde y cómo comenzar su viaje poscuántico, Encryption Consulting está aquí para apoyarle. Puede contar con nosotros como su socio de confianza y le guiaremos en cada paso con claridad, confianza y experiencia práctica.
-
Evaluación PQC
Comenzamos ayudándole a comprender claramente su configuración criptográfica actual. Esto incluye descubrir y mapear todos sus activos criptográficos, como certificados, claves y otras dependencias criptográficas. Identificamos qué sistemas están en riesgo ante amenazas cuánticas y evaluamos la preparación de su configuración actual, incluyendo su infraestructura de clave pública (PKI), módulos de seguridad de hardware (HSM) y aplicaciones. ¿El resultado? Un plan de acción claro y priorizado, respaldado por un informe detallado de inventario criptográfico y un análisis del impacto del riesgo cuántico.
-
Estrategia y hoja de ruta de PQC
Desarrollamos una estrategia de migración paso a paso que se adapta a las operaciones de su negocio. Esto incluye alinear sus políticas criptográficas con las directrices del NIST y la NSA, definir marcos de gobernanza y establecer principios de agilidad criptográfica para garantizar que sus sistemas puedan adaptarse con el tiempo. El resultado es una estrategia integral de control de calidad de la información (PQC), un marco de agilidad criptográfica y una hoja de ruta de migración por fases diseñada en función de sus prioridades y plazos específicos.
-
Evaluación de proveedores y prueba de concepto
Elegir las herramientas y los socios adecuados es fundamental. Le ayudamos a definir los requisitos para las RFP o RFI, a seleccionar a los proveedores más adecuados para algoritmos PQC de seguridad cuántica, gestión de claves y soluciones PKI, y a realizar pruebas de concepto en sus sistemas críticos. Recibirá un informe comparativo detallado de proveedores y recomendaciones para ayudarle a elegir el mejor.
-
Implementación de PQC
Una vez que el plan esté en marcha, es hora de ponerlo en práctica. Nuestro equipo le ayuda a integrar sin problemas algoritmos poscuánticos en su infraestructura actual, ya sea su PKI, aplicaciones empresariales o un ecosistema de seguridad más amplio. También ofrecemos soporte para modelos criptográficos híbridos que combinan algoritmos clásicos y de seguridad cuántica, garantizando así un funcionamiento fluido en entornos en la nube, locales e híbridos. Durante el proceso, validamos la interoperabilidad, proporcionamos documentación detallada e impartimos capacitación práctica para garantizar que su equipo esté completamente capacitado para gestionar y mantener el nuevo sistema.
-
Pruebas piloto y escalamiento
Antes de implementar PQC en toda la empresa, probamos todo en un entorno seguro y de bajo riesgo. Esto ayuda a validar el rendimiento, detectar problemas de integración con antelación y perfeccionar el enfoque antes de la implementación completa. Una vez que todo se prueba correctamente, facilitamos una implementación fluida y escalable, reemplazando gradualmente los algoritmos criptográficos heredados, minimizando las interrupciones y garantizando que los sistemas se mantengan seguros y conformes. Monitoreamos continuamente el rendimiento y ofrecemos optimización continua para mantener su defensa cuántica sólida, eficiente y preparada para el futuro.
Póngase en contacto con nosotros en [email protected] y permítanos crear una hoja de ruta personalizada que se ajuste a las necesidades específicas de su organización.
Conclusión
La era cuántica no está por llegar; ya está en el horizonte. Aunque no sepamos con exactitud cuándo llegarán las computadoras cuánticas a gran escala, sí sabemos que es ahora el momento de prepararse. Esperar hasta el último minuto simplemente no es una opción cuando sus datos y sistemas podrían ser vulnerables durante años.
La transición a la criptografía postcuántica puede parecer compleja, pero con el plan y los socios adecuados, se vuelve manejable e incluso empoderadora. Siguiendo un enfoque por fases, su organización puede tomar el control del proceso y construir una estrategia de seguridad preparada para el futuro que proteja sus activos más valiosos.
Ya sea que aún estés pensando por dónde empezar o estés listo para adentrarte en la implementación, lo más importante es dar el primer paso y mantener el impulso. Y si buscas un socio que te acompañe en ese camino, estamos aquí.
En Encryption Consulting, estamos listos para ayudarle a avanzar con claridad, confianza y un plan que se ajuste a sus objetivos. Permítanos empezar y garantizar la seguridad de su organización, no solo hoy, sino también en el futuro.
Preguntas frecuentes
¿Cuáles son las cuatro fases de la migración de PQC?
Preparación, donde se establecen los objetivos y el liderazgo; evaluación inicial, donde se inventarían y priorizan los activos criptográficos; planificación e implementación, donde se despliegan las soluciones PQC; y seguimiento y evaluación, donde se valida el progreso y se integra la criptoagilidad a largo plazo.
¿Qué algoritmos post-cuánticos ha estandarizado el NIST?
ML-KEM (FIPS 203, basado en CRYSTALS-Kyber), ML-DSA (FIPS 204, basado en CRYSTALS-Dilithium) y SLH-DSA (FIPS 205, basado en SPHINCS+). FN-DSA (basado en FALCON) y HQC siguen pendientes de estandarización.
¿Qué es el método harvest-now-decrypt-later y por qué es importante para la planificación de la migración?
Describe cómo los adversarios recopilan datos cifrados hoy con la intención de descifrarlos una vez que las computadoras cuánticas sean lo suficientemente capaces. Esto es importante porque hace que las decisiones criptográficas actuales tengan consecuencias inmediatas, no solo cuando exista una computadora cuántica relevante para la criptografía. Por lo tanto, esperar a tener certeza sobre los plazos cuánticos implica aceptar la exposición de datos que deben permanecer confidenciales durante años.
¿Qué debería ocurrir primero en una migración de PQC?
Preparación: definir los objetivos de migración en función de la sensibilidad de los datos y la complejidad del sistema, asignar un responsable y un equipo de migración, y revisar los inventarios criptográficos existentes y a las partes interesadas. Sin esta base, las fases posteriores carecen de la dirección y la responsabilidad necesarias para una ejecución eficaz.
¿Qué medidas a corto plazo pueden reducir el riesgo mientras se lleva a cabo la migración completa de PQC?
Reducir la vigencia de los certificados, aumentar el tamaño de las claves, modernizar protocolos como TLS 1.3, reforzar la seguridad física y añadir capas adicionales de protección de datos. Estas medidas no sustituyen la migración, pero reducen la exposición mientras se planifica y ejecuta la implementación a largo plazo de PQC.
¿La migración a PQC es un proyecto que se realiza una sola vez?
No. El objetivo final es la criptoagilidad, la capacidad de adaptar rápidamente los sistemas criptográficos a medida que surgen nuevas amenazas, algoritmos y estándares. La fase de monitoreo y evaluación establece procesos continuos para actualizar inventarios, controlar el cumplimiento y reevaluar el riesgo, en lugar de considerar la migración como completada una vez finalizado el despliegue inicial.


