
- Resumen Ejecutivo
- TL; DR
- ¿Qué es una solución de gestión del ciclo de vida de los certificados (CLM)?
- Desafíos comunes para las organizaciones sin CLM
- Gestión de políticas durante la emisión y revocación de certificados
- Requisitos previos y flujo de trabajo de implementación
- CertSecure Manager: Solución para la gestión del ciclo de vida de los certificados
- ¿Quién es el responsable?: Impacto y acciones del equipo
- Errores comunes y guía para revertir cambios
- Métricas de éxito
- Qué hacer a continuación
- Cómo puede ayudar la consultoría de cifrado
- Conclusión
- Preguntas frecuentes
Respuesta rápida: CertSecure Manager es la plataforma de gestión del ciclo de vida de los certificados (CLM) de Encryption Consulting. Automatiza la detección, emisión, renovación y revocación de certificados en todas las autoridades de certificación públicas y privadas, reemplazando el seguimiento manual basado en hojas de cálculo que deja a la mayoría de las empresas expuestas a interrupciones relacionadas con los certificados.
Un solo certificado caducado puede provocar la caída de una VPN, un portal de clientes o los lectores de tarjetas de un edificio sin previo aviso, y esto ocurre con más frecuencia de la que la mayoría de los equipos de seguridad quisieran admitir. El 72 % de las organizaciones experimentaron al menos una interrupción relacionada con certificados el año pasado , y el 45 % reportó interrupciones semanales, según el Informe sobre el estado de la seguridad de la identidad de las máquinas de CyberArk de 2025. Al mismo tiempo, las identidades de máquinas que requieren certificados superan ahora a las identidades humanas en una proporción de 109 a 1 , según el Informe sobre el panorama de la seguridad de la identidad de Palo Alto Networks de 2026, frente a la proporción de 82:1 de tan solo un año antes. El seguimiento manual de certificados mediante hojas de cálculo simplemente no puede seguir el ritmo de este crecimiento, que es precisamente la brecha que una solución de gestión del ciclo de vida de los certificados (CLM) está diseñada para cerrar.
Resumen Ejecutivo
CertSecure Manager es la plataforma de gestión del ciclo de vida de certificados (CLM) de Encryption Consulting: automatiza el descubrimiento, la emisión, la renovación y la revocación de certificados en todas las CA públicas y privadas de un entorno, reemplazando el seguimiento mediante hojas de cálculo que deja al 72 % de las organizaciones expuestas a al menos una interrupción relacionada con certificados al año. La urgencia se agrava. La encuesta Trust Pulse de DigiCert de julio de 2025 reveló que el 45 % de las organizaciones sufrieron tiempo de inactividad relacionado con certificados el año anterior, y el 37.5 % se debió a un certificado caducado (Fuente: Encuesta Trust Pulse de DigiCert, julio de 2025). Además, el Foro CA/Browser ya aprobó el calendario que reduce gradualmente la validez máxima de los certificados TLS públicos a 200 días en marzo de 2026, 100 días en marzo de 2027 y 47 días para marzo de 2029 (Fuente: Votación del Foro CA/Browser, vía Sectigo). La renovación manual no puede sobrevivir a este ritmo. CertSecure Manager cierra la brecha con el descubrimiento automatizado de certificados y la automatización de certificados en Microsoft AD CS y las CA públicas por igual, y el mismo inventario que impulsa la gestión del ciclo de vida de los certificados también sustenta la agilidad criptográfica y la preparación para PQC : un CBOM en tiempo real proporciona a los equipos de seguridad y cumplimiento la visibilidad a nivel de algoritmo de la que dependen ambas disciplinas.
Ir a: Requisitos previos y flujo de trabajo de implementación | Impacto por equipo | Errores comunes y reversión | Métricas de éxito | Qué hacer a continuación | Cómo puede ayudar la consultoría en cifrado | Preguntas frecuentes
TL; DR
- La gestión manual de certificados está fallando: el 72 % de las organizaciones sufrieron una interrupción en el servicio de certificados el año pasado, y las identidades de las máquinas ahora superan en número a las de los humanos en una proporción de 109:1.
- Una solución CLM automatiza el descubrimiento, la emisión, la renovación y la revocación en todas las CA de su entorno, tanto públicas como privadas.
- CertSecure Manager añade gestión automatizada del ciclo de vida, visibilidad centralizada, aplicación de políticas, acceso con privilegios mínimos e informes programados, además de Microsoft AD CS y cualquier CA pública.
- Con la reducción de la duración de los certificados públicos a 47 días según la propuesta SC-081v3 del Foro de Autoridades de Certificación/Navegadores, y con la migración posterior a la era cuántica en el horizonte, la gestión de la vida de los certificados (CLM) se está convirtiendo en un requisito básico en lugar de una característica deseable.
Los certificados se han convertido en un elemento clave del ciberespacio actual, donde cada componente requiere un certificado para confirmar su identidad. Desde usuarios hasta servidores y aplicaciones, cada parte de la organización necesita un certificado para funcionar correctamente. Si bien esto mejora la seguridad general de la organización, a medida que esta crece, resulta difícil gestionar dichos certificados, lo que incluye renovarlos, revocarlos y, en ocasiones, emitirlos a gran escala.
Si bien las soluciones MDM como Intune pueden facilitar la emisión de los certificados necesarios a las máquinas, y tecnologías como la inscripción automática pueden proporcionar certificados tanto a usuarios como a máquinas, el problema surge cuando necesitamos emitir esos certificados a servidores y aplicaciones.
La infraestructura de clave pública ( PKI) constituye la base de estos certificados. Si bien algunos certificados son emitidos por autoridades de certificación públicas , la mayoría son emitidos por autoridades de certificación privadas, y la gestión de estas últimas recae en el equipo del centro de operaciones de seguridad (SOC) (u otro equipo de seguridad), lo que incrementa la complejidad operativa del proceso general.
En este blog, profundizaremos en el mundo de la gestión de certificados, algunas de las mejores prácticas, algunos desafíos comunes y, finalmente, cómo Encryption Consulting puede ayudar con su experiencia, así como con nuestra propia solución CertSecure Manager.
¿Qué es una solución de gestión del ciclo de vida de los certificados (CLM)?
Como ya hemos mencionado, toda organización necesita un certificado válido y adecuado para funcionar, en el que confíe toda la organización. Estos certificados se emiten a entidades finales como usuarios, ordenadores, equipos de red, servidores, aplicaciones, etc. Si la infraestructura de clave pública (PKI) subyacente , que proporciona confianza y visibilidad a estos certificados, sufre una interrupción, ninguno de los componentes de la organización funcionará. Los empleados no podrán acceder a los edificios sin las tarjetas inteligentes correspondientes, no se podrán usar las VPN, los equipos, servidores y aplicaciones dejarán de funcionar y se producirá un caos total.
La gestión de estos certificados y su infraestructura subyacente es fundamental para el correcto funcionamiento de la organización. Estos certificados pasan por diversas fases, desde su emisión hasta su revocación, y cada una de ellas es crucial para un mantenimiento adecuado. Si un certificado próximo a caducar no se supervisa ni se renueva a tiempo, puede provocar interrupciones imprevistas en el servidor o la aplicación que lo utiliza. Por lo tanto, la correcta supervisión, titularidad y renovación de los certificados resultan esenciales.
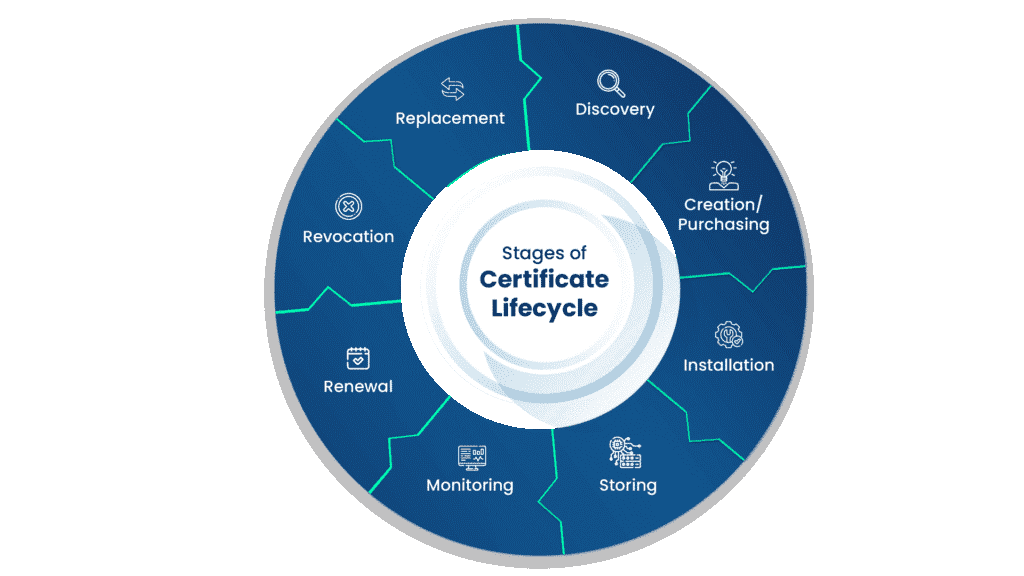
Las etapas del ciclo de vida del certificado son las siguientes:
-
Descubrimiento:
La fase de descubrimiento del ciclo de vida del certificado implica la búsqueda en la red de certificados faltantes, caducados, comprometidos o sin usar que deban revocarse, renovarse o reemplazarse. Esta es una parte importante del proceso, ya que detecta vulnerabilidades en la seguridad de los certificados y las transmite a la fase de monitorización, lo que permite corregirlas. Normalmente, esta fase también se encarga del inventario de certificados para facilitar futuras fases de descubrimiento, así como de las auditorías de certificados que puedan realizarse.
-
Creación/Compra
En esta fase se crea el certificado. Un usuario, organización o dispositivo en línea solicita un certificado a una Autoridad de Certificación (AC), que contiene la clave pública y demás información necesaria para registrar al usuario. La AC puede pertenecer a la organización que lo solicita o a un tercero. Si el certificado se obtiene de un tercero, deberá adquirirse directamente de él.
-
Instalación
La instalación del certificado es sencilla, pero igualmente importante. El certificado debe instalarse en una ubicación segura y accesible, ya que los usuarios que intenten verificar su autenticidad deben tener acceso a él. Una vez instalado, la CA implementa políticas para garantizar su seguridad y su correcta gestión.
-
Almacenaje
Como se mencionó anteriormente, una vez instalado el certificado, debe ubicarse en un lugar seguro para evitar que se vea comprometido. Sin embargo, no debe estar tan protegido que los usuarios que necesiten leerlo no puedan acceder a él. Las políticas y regulaciones adecuadas para el almacenamiento de certificados se tratarán más adelante en este documento.
-
Monitoring
La monitorización es una de las etapas más importantes del ciclo de vida de los certificados. Se trata de una fase casi constante en la que los sistemas de gestión de certificados, ya sean automáticos o manuales, detectan infracciones, vencimientos o riesgos de los certificados digitales. La etapa de monitorización utiliza el inventario creado en la fase de descubrimiento para controlar cuándo deben revocarse, renovarse o reemplazarse los certificados. A continuación, el sistema de gestión de certificados los traslada a la siguiente fase, que puede ser de renovación, revocación o reemplazo.
-
Renovaciones
La renovación de un certificado se produce cuando llega su fecha de caducidad. Esto sucede de forma natural, ya que se recomienda no utilizar un certificado durante más de 5 años. Los certificados pueden configurarse para renovarse automáticamente o bien se puede mantener una lista de fechas de caducidad para que el administrador los renueve cuando corresponda.
-
Revocación
Si se detecta que un certificado ha sido comprometido, robado o afectado negativamente de alguna otra manera, dicho certificado será revocado. Cuando se revoca un certificado, se incluye en una Lista de Revocación de Certificados (CRL) . Esta lista garantiza que otras autoridades de certificación sepan que dicho certificado ya no es válido.
-
DE MOLARES
El certificado se reemplaza cuando los usuarios dejan de pagar por certificados y comienzan a crear sus propias Infraestructuras de Clave Pública (PKI) y CA. Esto es poco frecuente, ya que renovar un certificado del proveedor original es mucho más sencillo que reemplazarlo.
Desafíos comunes para las organizaciones sin CLM
Dado que Microsoft AD CS se utiliza ampliamente en la industria sin una solución CLM adecuada integrada, muchas organizaciones suelen enfrentarse a dificultades al operar sus PKI privadas y públicas, como Digicert. Estas dificultades no hacen más que intensificarse: según la propuesta SC-081v3 del Foro CA/Browser , aprobada en abril de 2025, la validez de los certificados TLS públicos se reducirá gradualmente hasta alcanzar tan solo 47 días en marzo de 2029, lo que hace que el seguimiento manual basado en hojas de cálculo sea prácticamente inviable a gran escala.
-
Manual CLM
Sin una solución CLM adecuada, los equipos suelen ser responsables de emitir, renovar y revocar certificados manualmente, hacer seguimiento de sus propietarios y renovarlos a tiempo antes de su vencimiento. Este tipo de proceso es propenso a errores humanos, lo que puede provocar interrupciones e ineficiencias operativas.
-
Falta de visibilidad central/Compras
Las organizaciones suelen tener varias autoridades de certificación (CA), incluyendo al menos una CA de Microsoft que actúa como CA privada y una CA pública, como Digicert. Gestionar certificados de diferentes CA puede resultar complejo, ya que implica realizar un seguimiento de los certificados que caducan, renovarlos individualmente mediante procesos específicos y controlar la propiedad de los mismos.
-
Informes y conocimientos limitados
ADCS por sí solo puede no proporcionar los informes detallados y la información necesaria para una gestión proactiva de certificados. Una solución CLM mejora la visibilidad del uso y el estado de los certificados.
-
Gestión inadecuada de políticas
Al utilizarse múltiples autoridades de certificación para gestionar y emitir certificados, la implementación de las políticas organizativas y garantizar su cumplimiento puede resultar un desafío, ya que cada autoridad de certificación funciona de manera diferente y, en ocasiones, no existen mecanismos para aplicar dichas políticas, lo que hace que los procedimientos sean propensos a errores humanos.
| Capacidad | Sin CLM (Manual / Solo AD CS) | Con CertSecure Manager |
|---|---|---|
| Descubrimiento de certificados | Hojas de cálculo o scripts manuales; puntos ciegos en todas las CA | Descubrimiento e inventario automatizados en todos los centros de CA conectados. |
| Renovación y emisión | Seguimiento manual de las fechas de vencimiento; alto riesgo de que no se renueven correctamente. | Agentes de renovación automatizada para servidores, balanceadores de carga y aplicaciones. |
| Visibilidad en todas las CA | Vistas aisladas, por cada CA, sin un solo panel de vidrio. | Panel de control centralizado para autoridades de certificación públicas y privadas. |
| Politica de ACCION | Inconsistente, depende de cada administrador. | Aplicación automática de las políticas globales y departamentales |
| Flujo de trabajo de aprobación | Aprobaciones ad hoc y no documentadas | Flujos de trabajo configurables con múltiples aprobadores |
| Preparación para certificados de 47 días | No es sostenible a gran escala. | Diseñado para la renovación automatizada de alta frecuencia. |
Gestión de políticas durante la emisión y revocación de certificados
Cada organización tiene sus políticas internas que debe cumplir. Estas políticas suelen contener restricciones como las siguientes:
- ¿Cuál debe ser el tamaño mínimo de clave del certificado?
- ¿Qué información debe contener el certificado, como organización, unidad organizativa, etc., y debe incluirse una identificación de correo electrónico dentro del certificado para rastrear a su propietario?
- El proceso de aprobación para ciertos tipos de certificados es esencial. Las propias políticas suelen especificar quién debe aprobar el tipo de certificado antes de su emisión, incluyendo cuántas aprobaciones se requieren para ciertos tipos de certificados.
- If certificados comodín Se permite su emisión.
- If RSE se puede reutilizar para emitir certificados nuevamente
- ¿Qué dominios deberían permitirse como? Atributos SAN ¿en el certificado?
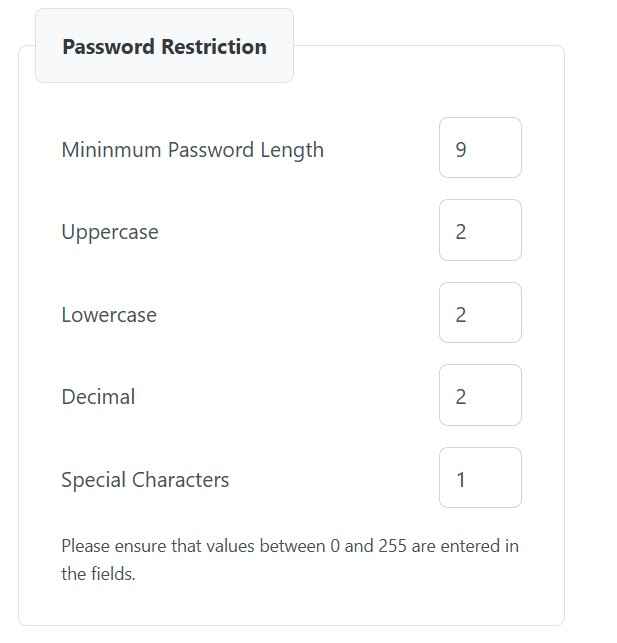
- Políticas de contraseñas en casos de certificado PFX
La gobernanza basada en estas políticas suele ser un desafío para los equipos que no utilizan ninguna solución CLM. En el pasado, hemos tenido clientes que no verifican estos detalles ni realizan un seguimiento adecuado de la propiedad del certificado. Esto aumenta significativamente los riesgos y el potencial de ataques internos dentro de la organización.
CertSecure Manager también incluye procedimientos de renovación y revocación con un solo clic, mediante los cuales los propietarios y administradores autorizados pueden renovar o revocar un certificado con un solo clic. Una vez que los certificados con los permisos necesarios se renuevan o revocan en la CA, se envía un mensaje de confirmación a los propietarios por correo electrónico y Teams.
Requisitos previos y flujo de trabajo de implementación
Antes de conectar una CA o implementar un agente de renovación, confirme que se cumplen los requisitos previos que se describen a continuación. Omitirlos es la causa más común de que una implementación de CLM se estanque o sufra una interrupción inesperada.
Lista de verificación de prerrequisitos
- Acceso administrativo o mediante API a todas las CA incluidas en el ámbito de aplicación, incluidas Microsoft AD CS y cualquier CA pública como DigiCert.
- Un inventario actualizado de servidores, balanceadores de carga y aplicaciones que actualmente poseen certificados emitidos fuera de un sistema central.
- Conectividad de red desde CertSecure Manager a cada punto final de la CA, ya sea en la nube o en las instalaciones.
- Políticas de certificados definidas: tamaño mínimo de clave, campos de asunto obligatorios, reglas de reutilización de comodines y CSR, lista blanca SAN y política de contraseñas PFX.
- Una estructura de grupos de Active Directory o Azure AD para asignar el acceso a las plantillas de incorporación y departamentales.
- Un propietario o equipo designado deberá aprobar las políticas y los flujos de trabajo de aprobación antes de su puesta en marcha.
Flujo de trabajo de implementación de un vistazo
- Descubre y conecta tus CA. Vincula todas las instancias de Microsoft AD CS y las CA públicas en un único panel antes de cambiar cualquier proceso de renovación. Ver Visibilidad y control centralizados.
- Implementar agentes de renovación automatizados. Instale agentes en servidores, balanceadores de carga y aplicaciones para que los certificados roten sin solicitudes manuales. Consulte Gestión automatizada del ciclo de vida.
- Definir y hacer cumplir las políticas. Configure el tamaño de la clave, SAN, comodín, reutilización de CSR y reglas de contraseña PFX globalmente y por departamento. Consulte Politica de ACCION.
- Asigne los roles con menos privilegios. Aprobación de mapas y derechos de acceso a roles específicos en lugar de credenciales de administrador compartidas. Ver Principio de menor privilegio.
- Configurar la monitorización y las alertas. Enruta alertas de vencimiento y tiempo de inactividad a Teams, correo electrónico o ServiceNow con rutas de escalamiento. Ver Monitoreo integral y alertas.
- Programar informes periódicos. Active la generación de informes semanales o mensuales para obtener evidencia de auditoría y cumplimiento. Ver Informes programados.
- Incorporar usuarios a través de grupos de Active Directory. Utilice grupos de Active Directory o Azure AD para que la propiedad se transfiera automáticamente cuando el personal cambie de rol. Consulte Fácil incorporación.
- Ampliar el inventario hasta que esté listo para el control de calidad precompra (PQC). Utilice el mismo certificado y el mismo inventario de algoritmos para planificar una migración post-cuántica. Ver Preparación para la postura post-cuántica y criptográfica.
CertSecure Manager: Solución para la gestión del ciclo de vida de los certificados
Al interactuar con nuestros clientes, conocimos muchos de sus problemas. Si bien existen numerosas soluciones de gestión del ciclo de vida de clientes (CLM), ninguna se centra principalmente en Microsoft AD CS, que aún gestiona manualmente la operación y la monitorización de la infraestructura de clave pública (PKI). Esto nos impulsó a crear nuestra propia solución, que ayudaría a nuestros clientes con los problemas que encontraban con sus propias soluciones de CLM.
Al construir nuestra solución, nos centramos primero en resolver los desafíos clave.
1. Gestión automatizada del ciclo de vida
Con CertSecure Manager , los clientes pueden integrar agentes de renovación con sus servidores, como Tomcat , Apache, ISS, balanceadores de carga como F5 , así como con sus propias aplicaciones internas. Esto permitirá que los servidores y las aplicaciones roten los certificados automáticamente sin intervención humana, minimizando así las interrupciones y garantizando que los certificados correctos se envíen al servidor de forma oportuna.
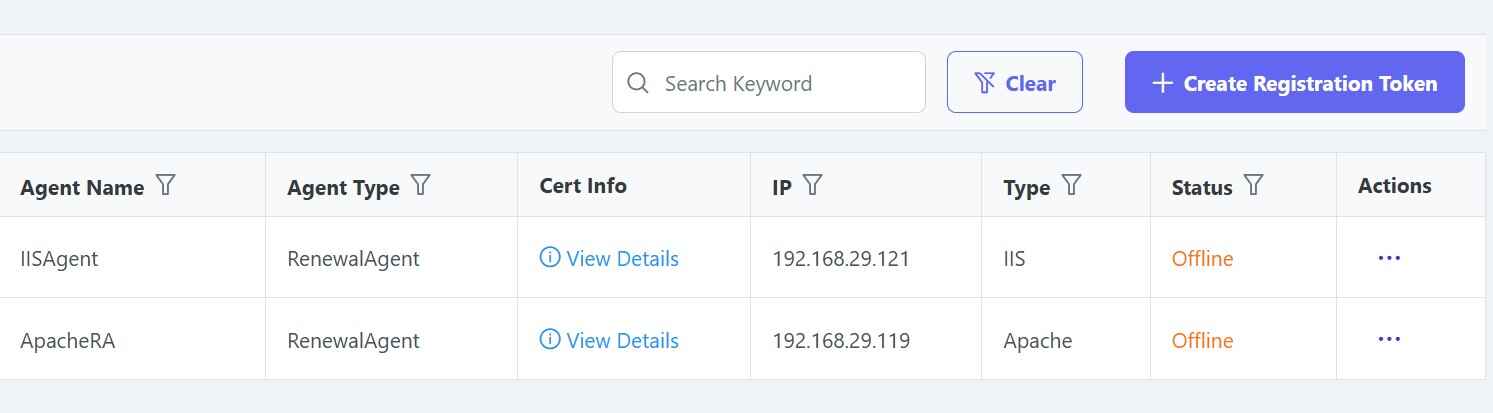
Los clientes también pueden integrar sus propias soluciones con las API ACME o Rest, lo que facilitará la obtención de certificados para su aplicación.
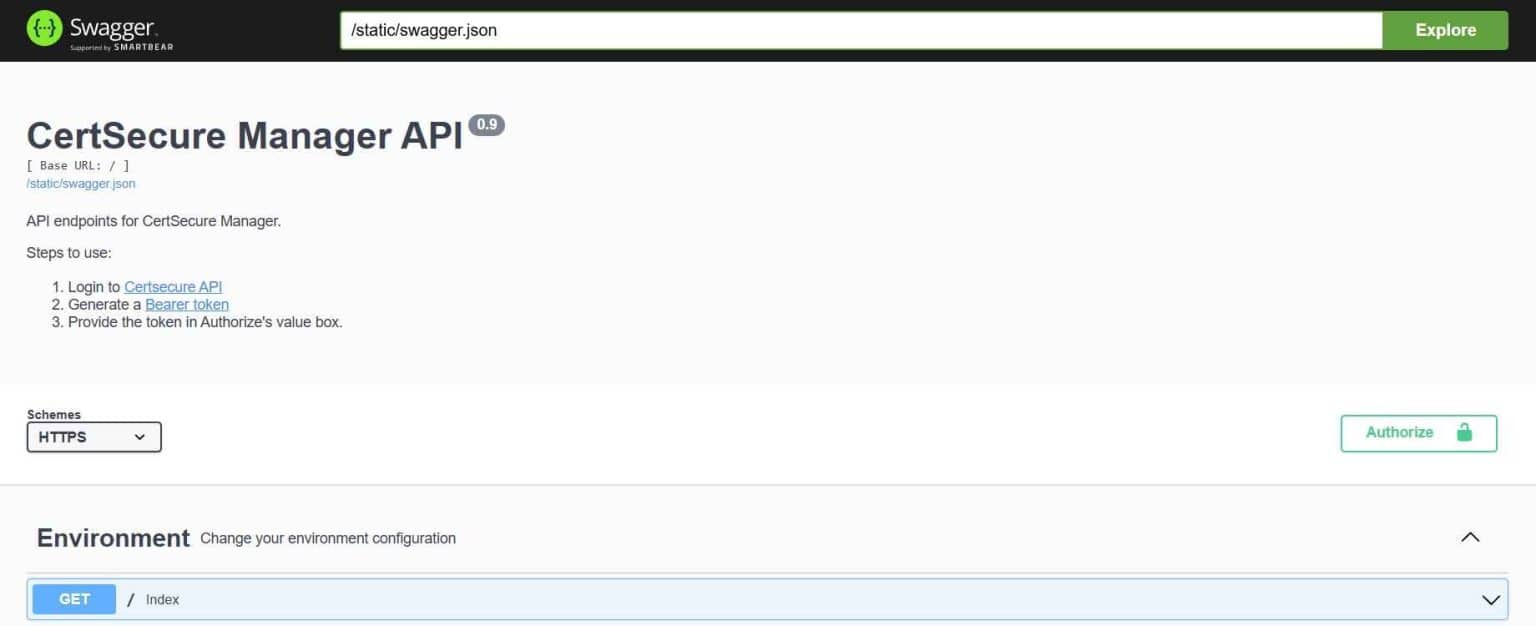
2. Visibilidad y control centralizados
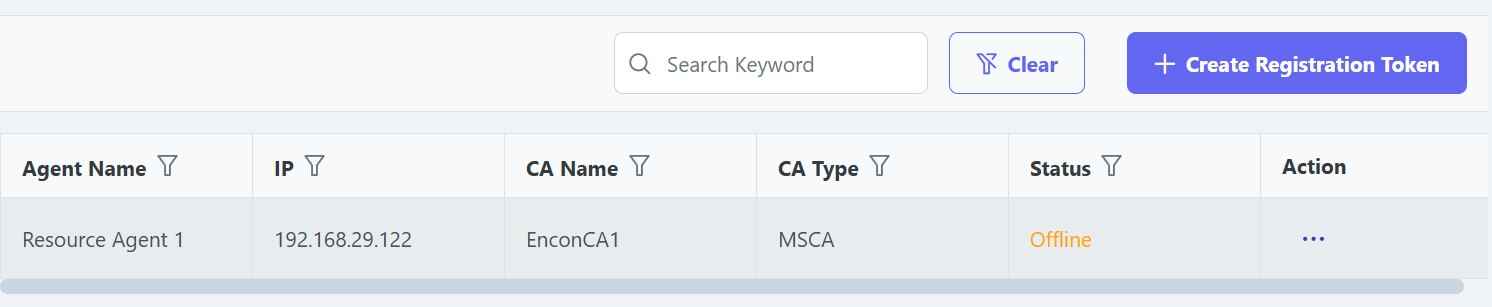
Gracias a la arquitectura de alta disponibilidad y los conectores de CertSecure, los clientes pueden integrar todas sus autoridades de certificación (CA) con CertSecure sin necesidad de realizar configuraciones de red complejas. Esto garantiza que todas las CA, ya sean en la nube o en las instalaciones, puedan integrarse con CertSecure. De esta forma, se ofrece una plataforma centralizada para la gestión y emisión de certificados en múltiples CA, tanto públicas como privadas.
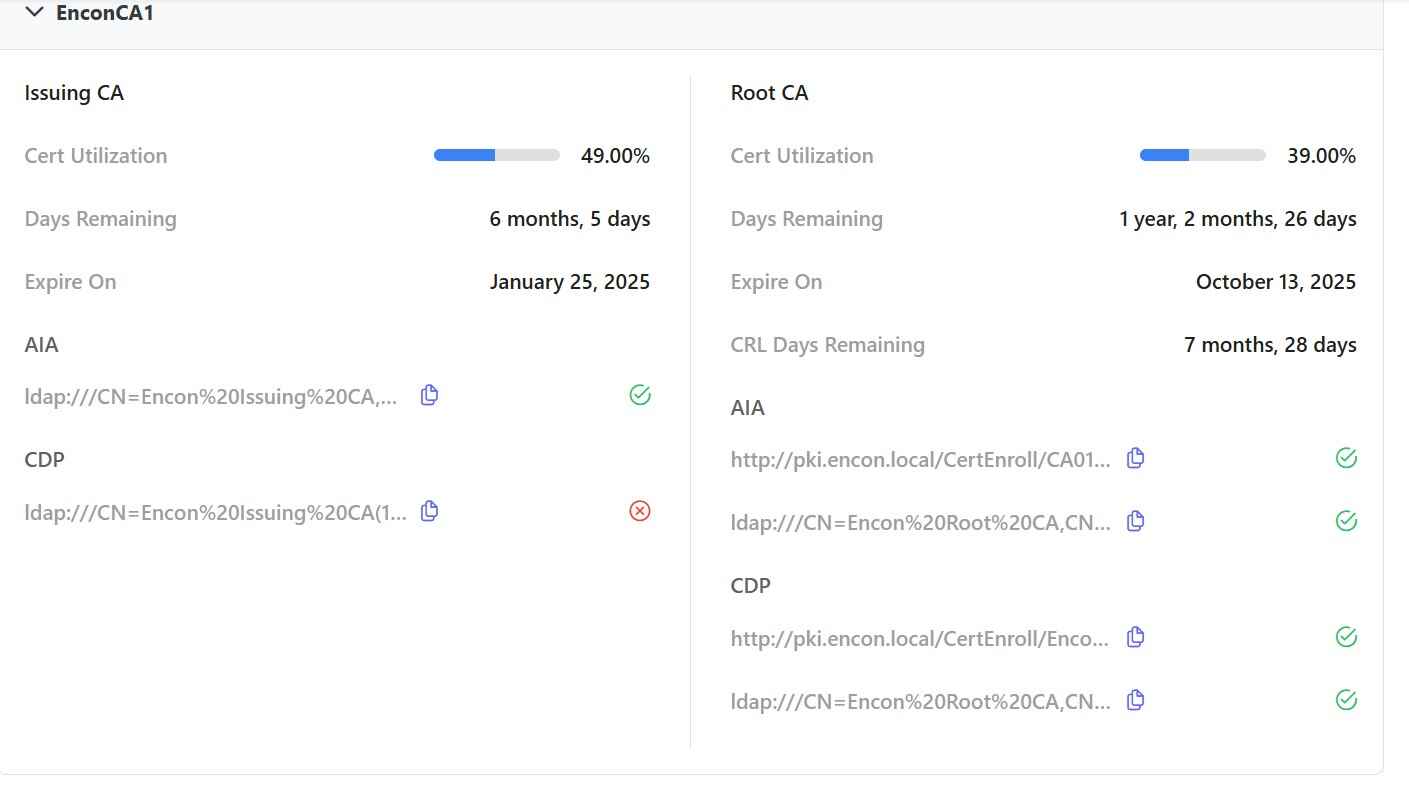
Esto también permite al equipo de operaciones supervisar su infraestructura de clave pública (PKI) directamente desde el panel de control. De esta forma, se garantiza que todos los puntos CDP/AIA relacionados con la CA permanezcan activos, a la vez que se proporcionan actualizaciones importantes sobre la renovación de la lista de revocación de certificados (CRL) y de la CA.
3. Cumplimiento de políticas
CertSecure puede ayudar a sus clientes a establecer políticas tanto a nivel global como departamental. Esto garantiza que todos los usuarios cumplan con las políticas definidas. Estas políticas ayudan a regular información como:
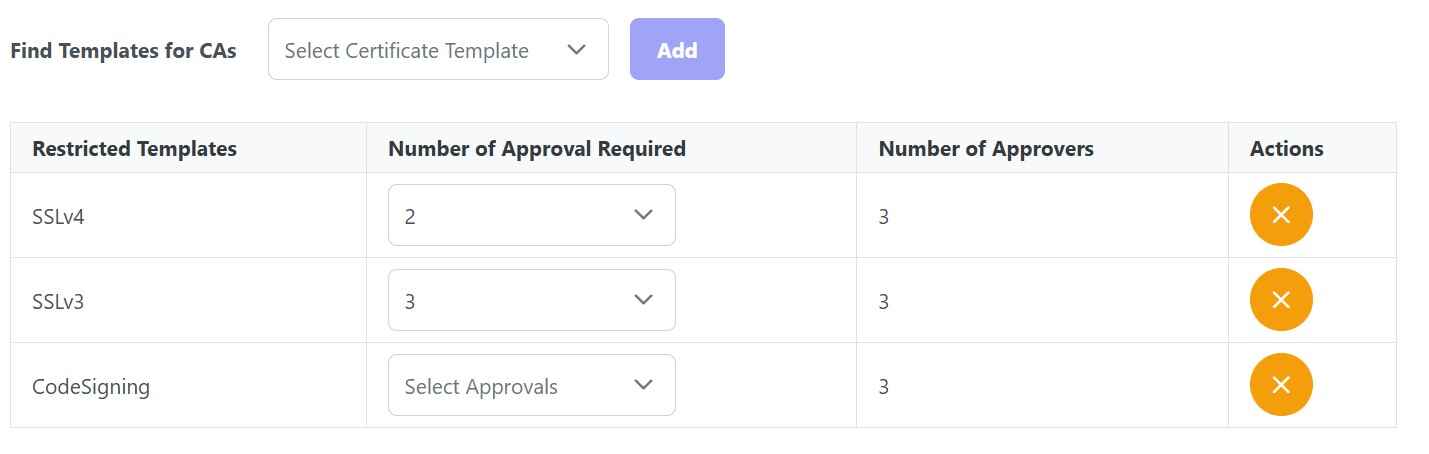
a. ¿Cuántas aprobaciones se necesitan para emitir un certificado?
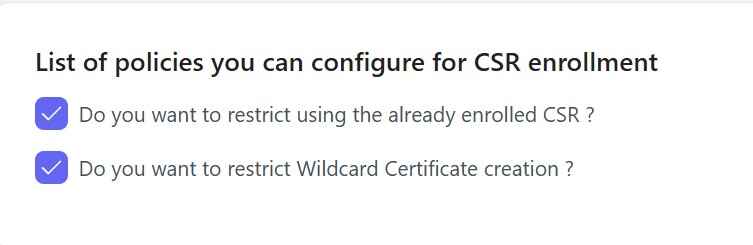
b. Si se puede reutilizar el CSR y si los usuarios pueden solicitar certificados comodín
c. ¿Qué nombres DNS están en la lista blanca y se pueden agregar a los certificados?
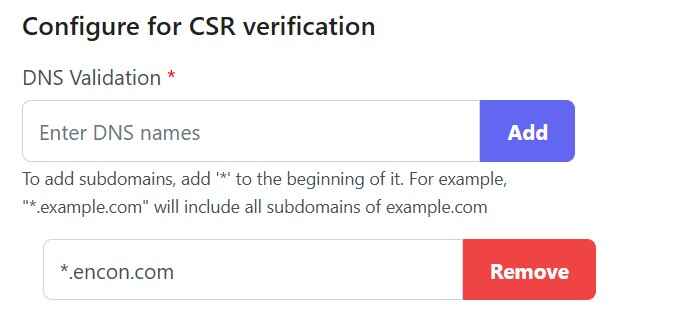
d. Y finalmente, las políticas de contraseñas para los archivos PFX
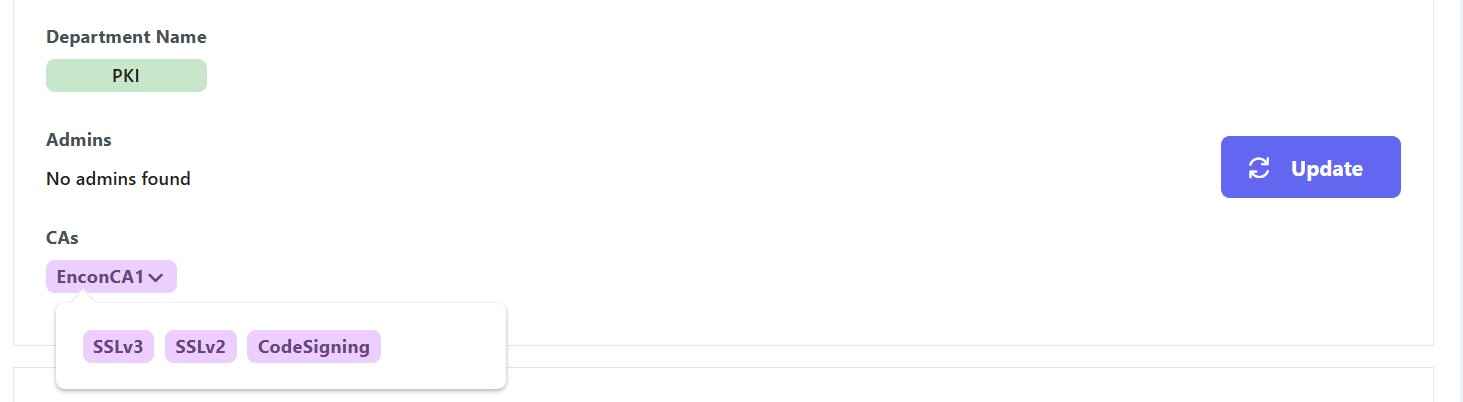
Además, podemos definir qué departamento tiene acceso a qué plantillas, lo que impone restricciones adicionales sobre las plantillas a las que puede acceder un usuario. Por ejemplo, el equipo de producción necesitará acceso a DigiCert, mientras que el equipo de desarrollo no. Del mismo modo, el equipo de TI podría necesitar acceso a las plantillas del servidor web, pero no a los certificados de firma de código.
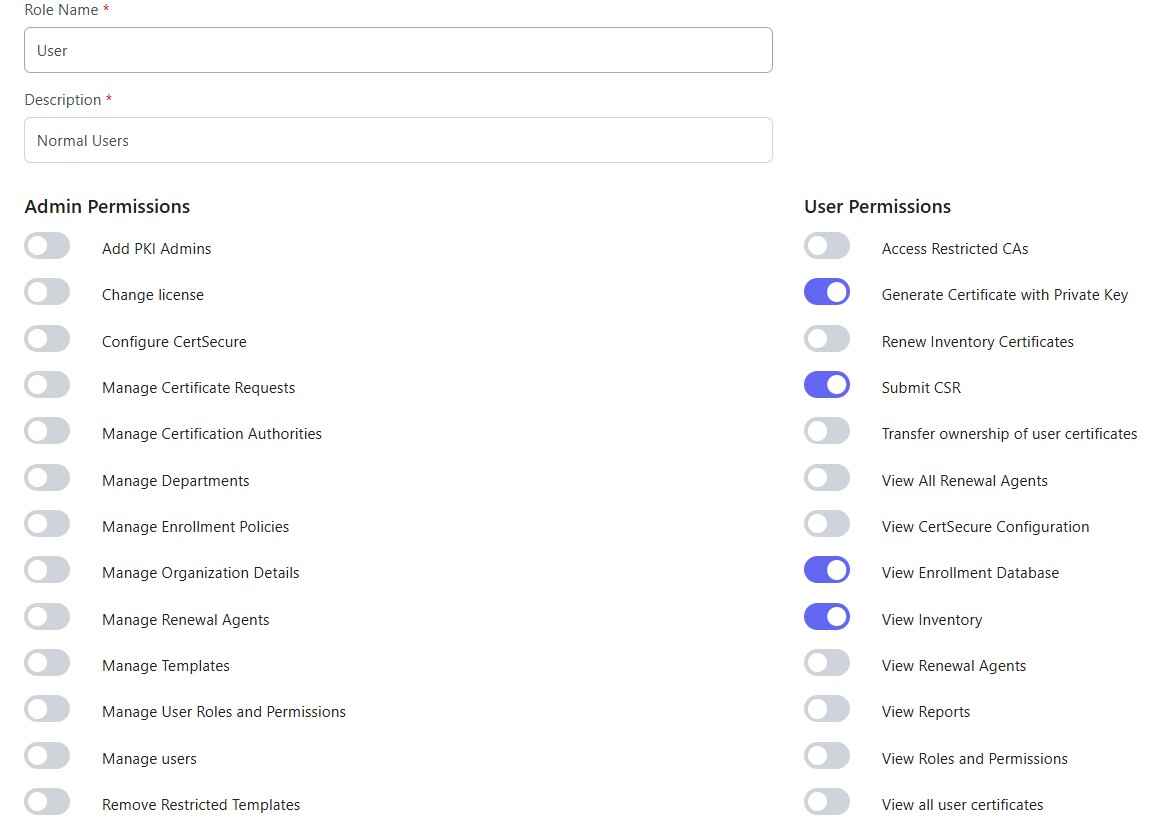
4. Principio del Mínimo Privilegio
Una vez definidas las políticas, los clientes también pueden definir roles que se pueden asignar a los usuarios. Los usuarios pueden entonces realizar funciones que solo están definidas por los permisos establecidos por el administrador.
5. Monitoreo y alertas integrales
Con CertSecure , los clientes pueden integrar alertas con Teams, correo electrónico y ServiceNow, con un protocolo de escalamiento adecuado para garantizar que los certificados a punto de caducar o las interrupciones de la infraestructura de clave pública (PKI) se detecten lo antes posible. Esto ayuda a las organizaciones a minimizar el tiempo de inactividad y, al mismo tiempo, les brinda la tranquilidad de mantener la seguridad y la funcionalidad de la infraestructura subyacente, así como de los certificados que emite.
6. Informes programados
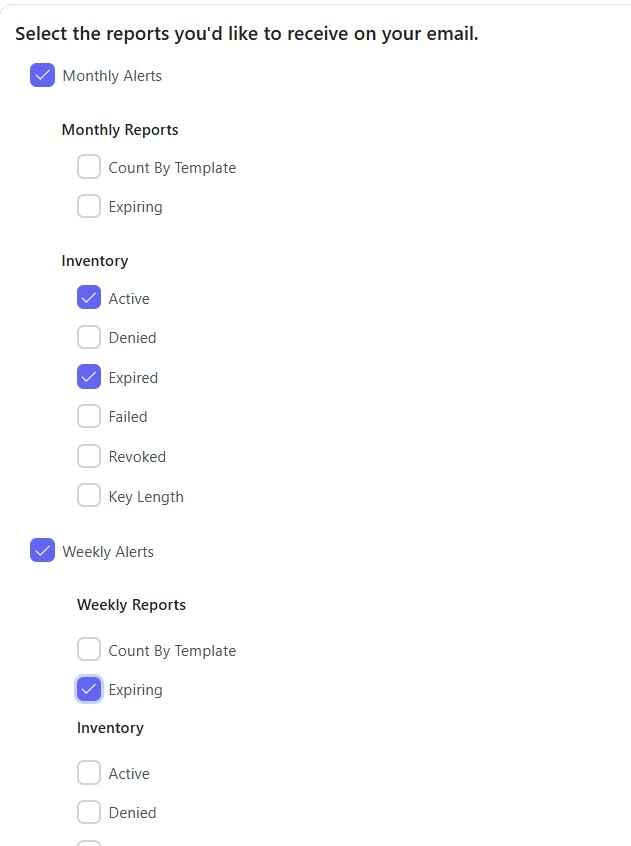
Con CertSecure, los usuarios pueden programar informes que se enviarán directamente a su correo electrónico semanal o mensualmente. Esto simplificará la gestión operativa y proporcionará visibilidad y un registro de las operaciones realizadas por la infraestructura de clave pública (PKI).
7. Fácil incorporación
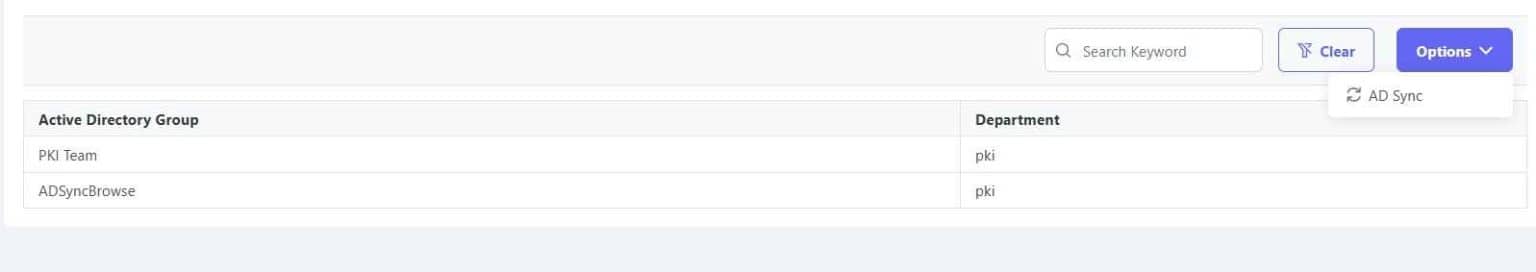
Los usuarios pueden incorporarse fácilmente a CertSecure mediante grupos de AD (incluidos los grupos de Azure AD), lo que permite a CertSecure supervisar y agregar o eliminar usuarios a medida que se añaden o se eliminan del grupo. Al dar de baja al usuario, la propiedad de los certificados se transfiere a los administradores del departamento, lo que facilita la gestión y el control de la propiedad de los certificados, así como el procesamiento de las alertas definidas.
8. Preparación para la postura post-cuántica y criptográfica
La gestión del ciclo de vida de los certificados no existe de forma aislada del resto de su infraestructura criptográfica. A medida que las organizaciones comienzan a migrar a la criptografía postcuántica , contar con una visibilidad centralizada de cada certificado, su algoritmo y su CA emisora se convierte en la base para una transición exitosa. Las capacidades de inventario e informes de CertSecure Manager facilitan la identificación de qué certificados aún dependen de algoritmos clásicos y cuáles han migrado a ML-DSA y otros algoritmos PQC estandarizados por NIST en la infraestructura de clave pública de Microsoft.
Esta misma visibilidad también contribuye directamente a los esfuerzos más amplios de gestión de la postura criptográfica y facilita la creación de una lista de materiales criptográficos (CBOM) precisa , un requisito cada vez más común para las organizaciones reguladas que necesitan demostrar con exactitud qué algoritmos criptográficos y tamaños de clave se utilizan, dónde y durante cuánto tiempo. Considerar la gestión de la postura criptográfica (CLM) como la capa operativa subyacente a la estrategia de migración de CBOM y control de calidad criptográfico (PQC) reduce las sorpresas a la hora de cambiar algoritmos o rotar claves a gran escala.
¿Quién es el responsable?: Impacto y acciones del equipo
La implementación de CLM afecta de manera diferente a las funciones de PKI, seguridad, plataforma y cumplimiento, y cada una requiere una acción distinta en lugar de un memorando compartido.
| Equipo | ¿Qué cambia para ellos? | Acción inmediata |
|---|---|---|
| Equipo PKI | Administra las conexiones de CA, las plantillas de certificados y la configuración de políticas dentro de CertSecure Manager. | Inventaría todas las CA y plantillas de certificados antes de conectarlas a la plataforma. |
| Seguridad | Depende de una detección y monitorización precisas para identificar certificados caducados o no válidos. | Confirme que el enrutamiento de alertas y las rutas de escalamiento estén activos antes de desactivar cualquier hoja de cálculo de seguimiento manual. |
| Equipo de Plataforma e Infraestructura | Gestiona los servidores, los balanceadores de carga y las aplicaciones donde se instalan los agentes de renovación. | Priorice primero el despliegue de agentes en los sistemas con mayor tráfico y más críticos para el negocio. |
| Equipo de cumplimiento | Utiliza informes programados y el inventario de certificados como evidencia de auditoría. | Confirme que la frecuencia de los informes y la salida de CBOM cumplen con los marcos de referencia a los que se somete su organización. |
Errores comunes y guía para revertir cambios
La mayoría de los problemas de implementación se deben a requisitos previos omitidos, más que a un fallo en la plataforma en sí. Presta atención a lo siguiente:
- Conectar una CA antes de que se definan sus plantillas y políticas de certificados produce certificados inconsistentes que deben volver a emitirse.
- Implementar agentes de renovación en sistemas de producción antes de probarlos en un entorno de prueba puede interrumpir un servicio en vivo si un agente configura incorrectamente la vinculación de un certificado.
- Se omite el paso de asignación de grupos de AD o Azure AD, lo que deja la propiedad del certificado sin asignar cuando el personal cambia de función.
- Habilitar la revocación automatizada sin un paso de aprobación por parte del fabricante o verificador conlleva el riesgo de una revocación masiva accidental.
Guía de reversión: Si una renovación automática o un cambio de política provoca un problema inesperado, los agentes de CertSecure Manager se pueden pausar por servidor o aplicación sin afectar al resto del entorno, y el certificado anterior seguirá siendo válido hasta su fecha de caducidad original, a menos que se haya revocado explícitamente. Mantenga activa la hoja de cálculo o exportación de seguimiento manual anterior durante al menos un ciclo de renovación completo después de la puesta en marcha, y retírela solo cuando el panel de control automatizado haya confirmado un inventario completo y actualizado.
Métricas de éxito
La preparación no es un estado de implementación único. Es necesario realizar un seguimiento continuo de estas métricas después de la implementación. A modo de ejemplo, una organización que actualmente realiza un seguimiento manual de 5,000 certificados se enfrentaría a aproximadamente 39 000 renovaciones al año una vez que la validez de 47 días esté plenamente vigente, que es la capacidad de la renovación automatizada.
- Porcentaje de certificados renovados automáticamente frente a los renovados manualmente.
- Número de certificados que se encuentran en fase activa de búsqueda e inventario, y cómo varía esa cifra trimestre tras trimestre.
- Tiempo medio para desplegar un agente de renovación en un servidor o aplicación recién incorporado.
- Número de interrupciones o incidentes cercanos relacionados con certificados por trimestre, en comparación con la línea de base previa a la implementación.
- Tiempo necesario para producir un inventario completo de certificados, listo para auditoría, bajo demanda.
Qué hacer a continuación
- Equipos PKI: Antes de realizar cualquier cambio en las políticas, ejecute un análisis exhaustivo de cada CA y confirme la propiedad de la plantilla.
- Equipos de seguridad: Valide las rutas de enrutamiento y escalamiento de alertas y, una vez completado el panel de control, elimine formalmente el seguimiento manual mediante hojas de cálculo.
- Equipos de plataforma e infraestructura: Realizar pruebas piloto de los agentes de renovación en un sistema pequeño y no crítico antes de implementarlos en producción.
- Equipos de cumplimiento: Confirme que la información generada durante el proceso de generación de informes coincida con la evidencia que requieren sus auditores, incluida la visibilidad del algoritmo a nivel de CBOM.
Cómo puede ayudar la consultoría de cifrado
El equipo de asesoría de PKI de Encryption Consulting ayuda a las organizaciones a planificar y ejecutar una implementación de CertSecure Manager de principio a fin: auditando las CA y los inventarios de certificados existentes, definiendo las políticas antes de la puesta en marcha y secuenciando el despliegue de agentes para evitar interrupciones en los sistemas de producción. Cuando la preparación de certificados se cruza con la planificación post-cuántica, nuestro Centro de Excelencia de PQC utiliza el mismo inventario de certificados y algoritmos para ayudar a secuenciar una migración estructurada de PQC en lugar de empezar desde cero, y nuestra guía para convertir un CBOM en una capacidad operativa mantiene ese inventario actualizado mucho después de la implementación inicial.
Conclusión
CertSecure Manager se distingue como una solución integral diseñada para abordar los complejos desafíos de la gestión de certificados (CLM). Gracias a su perfecta integración con autoridades de certificación tanto públicas como privadas, CertSecure Manager ofrece una visibilidad y un control centralizados sin precedentes, lo que permite a las organizaciones gestionar sus certificados con mayor eficiencia y seguridad.
Gracias a funciones como la gestión automatizada del ciclo de vida, la aplicación de políticas, la monitorización integral y la generación de informes programados, CertSecure Manager garantiza que su infraestructura de certificados no solo sea robusta, sino también resistente a posibles interrupciones. Su enfoque en el principio de mínimo privilegio mejora aún más la seguridad, garantizando que los usuarios accedan únicamente a los recursos que necesitan, minimizando así el riesgo de amenazas internas.
La facilidad de incorporación, junto con las integraciones con Microsoft AD y Azure AD, simplifica la gestión de usuarios y agiliza los procesos del ciclo de vida de los certificados. Con alertas y protocolos de escalamiento, CertSecure Manager ofrece tranquilidad, garantizando la pronta resolución de problemas críticos, minimizando el tiempo de inactividad y manteniendo la integridad de su infraestructura de PKI.
El compromiso de Encryption Consulting con la mejora continua y las soluciones centradas en el cliente se refleja en el desarrollo de CertSecure Manager. Seguimos dedicados a ayudar a las organizaciones a alcanzar estándares más altos de seguridad, cumplimiento normativo y eficiencia operativa. Permita que CertSecure Manager sea su socio de confianza para gestionar las complejidades de la administración de certificados , garantizando que sus activos digitales permanezcan seguros, cumplan con la normativa y estén plenamente operativos.
Preguntas frecuentes
¿Cuál es la principal conclusión de la Introducción a CertSecure Manager: la solución insignia de Encryption Consulting para la gestión de certificados?
CertSecure Manager reemplaza el seguimiento manual de certificados mediante hojas de cálculo con la detección, emisión, renovación y revocación automatizadas en todas las autoridades de certificación, tanto públicas como privadas, de un entorno. La conclusión principal es que el seguimiento manual no puede seguir el ritmo del 72 % de las organizaciones que ya experimentan interrupciones relacionadas con certificados y donde las identidades de máquinas superan en número a las humanas en una proporción de 109 a 1, por lo que la gestión automatizada del ciclo de vida es ahora un requisito básico en lugar de una actualización opcional.
¿Por qué es importante esto para la gestión del ciclo de vida de los certificados empresariales?
La gestión del ciclo de vida de los certificados determina si un certificado que caduca o está mal configurado provoca una renovación automática rutinaria o una interrupción imprevista. A medida que el CA/Browser Forum reduce gradualmente la validez máxima de los certificados TLS públicos a 47 días para 2029, el margen operativo para los procesos manuales se reduce cada vez más, lo que convierte la gestión automatizada del ciclo de vida de los certificados en un requisito básico para cualquier organización que utilice infraestructura de clave pública (PKI) en producción.
¿Qué equipos son responsables de poner en práctica estas directrices?
Los equipos de PKI gestionan las conexiones con las CA, las plantillas de certificados y la configuración de políticas. Los equipos de seguridad gestionan el enrutamiento y la escalada de alertas, así como la detección de certificados no oficiales. Los equipos de plataforma e infraestructura operan los servidores, los balanceadores de carga y las aplicaciones donde se implementan los agentes de renovación. Los equipos de cumplimiento utilizan los informes programados y el inventario de certificados como evidencia de auditoría.
¿Qué riesgos aumentan si este tema se aborda manualmente?
La gestión manual de certificados aumenta el riesgo de que no se renueven, de que se apliquen políticas de forma inconsistente entre las autoridades de certificación, de que no se asigne la propiedad de los certificados cuando el personal cambia de funciones y de que se produzcan interrupciones del servicio que solo se manifiestan una vez que este ya ha fallado. La encuesta Trust Pulse de DigiCert de julio de 2025 reveló que el 45 % de las organizaciones sufrieron interrupciones del servicio relacionadas con certificados durante el último año, y que el 37.5 % de estas se debieron a un certificado caducado.
¿Cómo reduce la automatización el riesgo de interrupción de los certificados?
El descubrimiento automatizado encuentra todos los certificados en las CA conectadas sin depender de que alguien recuerde su existencia, mientras que los agentes de renovación y las integraciones con las API ACME o REST reemiten certificados antes de que caduquen sin necesidad de una solicitud manual. Esta combinación elimina la demora humana que suele causar la mayoría de las interrupciones relacionadas con los certificados.
¿Qué métricas deberían monitorizar los equipos tras la implementación?
Realizar un seguimiento del porcentaje de certificados renovados automáticamente frente a los renovados manualmente, el número de certificados en fase de detección activa y cómo cambia ese recuento trimestre tras trimestre, el tiempo medio para implementar un agente de renovación en un sistema recién incorporado, el número de interrupciones o incidentes relacionados con certificados por trimestre y el tiempo necesario para generar un inventario completo y listo para auditorías bajo demanda.
¿Cómo se relaciona esto con el plazo de 47 días para la obtención del certificado TLS?
Los agentes de renovación automatizada y las integraciones de API de CertSecure Manager están diseñados para la renovación frecuente, que es precisamente lo que exige el cambio del CA/Browser Forum a certificados TLS de 47 días para marzo de 2029. Las organizaciones que ya automatizan la detección y renovación de certificados no tendrán que modificar sus procesos cuando entren en vigor los períodos de validez más cortos.
¿Cómo debería gestionarse esto en entornos PKI híbridos o multinube?
Los entornos PKI híbridos y multinube deben conectar todas las CA, ya sean Microsoft AD CS locales o CA públicas en la nube, a un panel centralizado en lugar de gestionarlas individualmente. Los conectores de CertSecure Manager están diseñados para integrarse con las CA, independientemente de si se ejecutan en la nube o en infraestructura local, sin necesidad de una reconfiguración importante de la red.
¿Qué requisitos previos son necesarios antes de la implementación?
Antes de la implementación, confirme el acceso administrativo o de API a cada CA incluida en el ámbito de aplicación, haga un inventario de los servidores y las aplicaciones que actualmente poseen certificados fuera de un sistema central, verifique la conectividad de red desde CertSecure Manager a cada punto final de CA, defina las políticas de certificados con anticipación y asigne grupos de AD o Azure AD para la incorporación.
¿Qué capturas de pantalla o ejemplos de configuración deberían incluirse?
Los ejemplos de configuración deben mostrar la ventana del agente de CertSecure Manager, la vista de integración de la API, el panel de control de CA y CRL, los flujos de trabajo de aprobación y políticas, las reglas de validación de DNS y CSR, la configuración de la política de contraseñas PFX, los controles de acceso departamentales, la asignación de roles y permisos, la configuración de informes programados y la incorporación de grupos de Active Directory, cada uno con un texto alternativo descriptivo que identifique la pantalla específica que se muestra.
- Resumen Ejecutivo
- TL; DR
- ¿Qué es una solución de gestión del ciclo de vida de los certificados (CLM)?
- Desafíos comunes para las organizaciones sin CLM
- Gestión de políticas durante la emisión y revocación de certificados
- Requisitos previos y flujo de trabajo de implementación
- CertSecure Manager: Solución para la gestión del ciclo de vida de los certificados
- 1. Gestión automatizada del ciclo de vida
- 2. Visibilidad y control centralizados
- 3. Cumplimiento de políticas
- a. ¿Cuántas aprobaciones se necesitan para emitir un certificado?
- b. Si se puede reutilizar el CSR y si los usuarios pueden solicitar certificados comodín
- c. ¿Qué nombres DNS están en la lista blanca y se pueden agregar a los certificados?
- d. Y finalmente, las políticas de contraseñas para los archivos PFX
- 4. Principio del Mínimo Privilegio
- 5. Monitoreo y alertas integrales
- 6. Informes programados
- 7. Fácil incorporación
- 8. Preparación para la postura post-cuántica y criptográfica
- ¿Quién es el responsable?: Impacto y acciones del equipo
- Errores comunes y guía para revertir cambios
- Métricas de éxito
- Qué hacer a continuación
- Cómo puede ayudar la consultoría de cifrado
- Conclusión
- Preguntas frecuentes


