
- Introducción
- Puntos Clave
- ¿Qué es la firma de código?
- Por qué la firma de código es importante para el cumplimiento de la CRA
- Arranque seguro: construyendo la cadena de confianza
- El papel crucial de los HSM
- Mejores prácticas para la firma de código alineada con la CRA
- Cómo puede ayudar la consultoría de cifrado
- Conclusión
- Preguntas frecuentes
Introducción
La Ley de Resiliencia Cibernética (CRA, por sus siglas en inglés) es una normativa de la UE destinada a mejorar la ciberseguridad y la resiliencia digital de todos los productos con componentes digitales, incluidos los dispositivos IoT, los dispositivos médicos y los sistemas industriales. Establece estándares comunes para los productos de hardware y software que se conectan directa o indirectamente a un dispositivo o red.
Según la CRA, los fabricantes deben garantizar la seguridad durante todo el ciclo de vida del producto (Artículo 13) cumpliendo requisitos como la notificación de incidentes de seguridad y la provisión de actualizaciones de seguridad automáticas, lo que destaca la importancia crítica de las prácticas de codificación y desarrollo seguras en estos diversos productos digitales.
El incumplimiento de la CRA es costoso, con posibles multas de hasta 15 millones de euros o el 2.5 % de la facturación global. Esto subraya la necesidad de contar con sólidos controles criptográficos, firma de código segura e integridad integral de la cadena de suministro de software para garantizar el cumplimiento continuo de la CRA y la confianza digital.
Firma de código alineada con la CRA, definida como: un programa de firma de código donde cada control, almacenamiento de claves, separación de acceso, sellado de tiempo, revocación y registro de auditoría se corresponde con un artículo específico de la CRA, estableciéndose una clara distinción entre lo que la normativa exige explícitamente y lo que es una práctica altamente recomendada para cumplir con sus objetivos más amplios de seguridad desde el diseño, respaldada por pruebas que una evaluación de conformidad puede verificar.
Puntos Clave
- No todas las buenas prácticas de firma de código son un requisito literal de la CRA; varias, como la autenticación multifactor (MFA) para el acceso a la firma o el uso de claves separadas para pruebas y producción, son métodos altamente recomendados para cumplir con una obligación más amplia basada en el riesgo que la CRA sí establece explícitamente. Esta distinción es importante para la forma en que se documenta el cumplimiento.
- Esta página relaciona las prácticas individuales de firma de código alineadas con la CRA con artículos específicos, requisito por requisito. Para la arquitectura de régimen dual que combina la CRA con los requisitos de votación del CA/Browser Forum y una lista de verificación de acciones consolidada, consulte Arquitectura de cumplimiento de la CRA para la firma segura de código.
- El mandato HSM del CA/Browser Forum (FIPS 140-2 Nivel 2 o superior, vigente a partir del 1 de junio de 2023) se aplica a todas las claves de firma de código de confianza pública, independientemente del alcance de la CRA; el cumplimiento de la CRA no reemplaza esa base, sino que se superpone a ella.
- Una cadena de confianza rota no requiere una clave robada: la vulnerabilidad BootHole comprometió el arranque seguro a través de un fallo en la propia lógica de verificación de firmas de GRUB2, con claves válidas y arranque seguro habilitados en todo momento.
¿Qué es la firma de código?
La firma digital de código es como un sello que certifica que el software o las actualizaciones provienen de una fuente confiable y no han sido modificadas. Funciona mediante un par de claves especiales, una privada y otra pública, que ayudan a verificar la identidad del software y garantizan su seguridad.
Hay dos tipos principales de certificados de firma de código:
- Certificados estándar: Estos proporcionan una prueba básica de que el software proviene del editor correcto y no ha sido alterado.
- Certificados de validación extendida (EV)Estas medidas van un paso más allá al exigir controles de identidad más estrictos y medidas de seguridad adicionales, como el almacenamiento de claves en hardware seguro. Los productos que cumplen con la Ley de Resiliencia Cibernética suelen utilizar Certificados EV porque ofrecen mayor confianza y reducen las advertencias cuando los usuarios instalan el software.
En resumen, la firma de código ayuda a los usuarios a confiar en el software al confirmar de dónde proviene y garantizar que es seguro y no ha sido manipulado.
Cómo funciona la firma de código
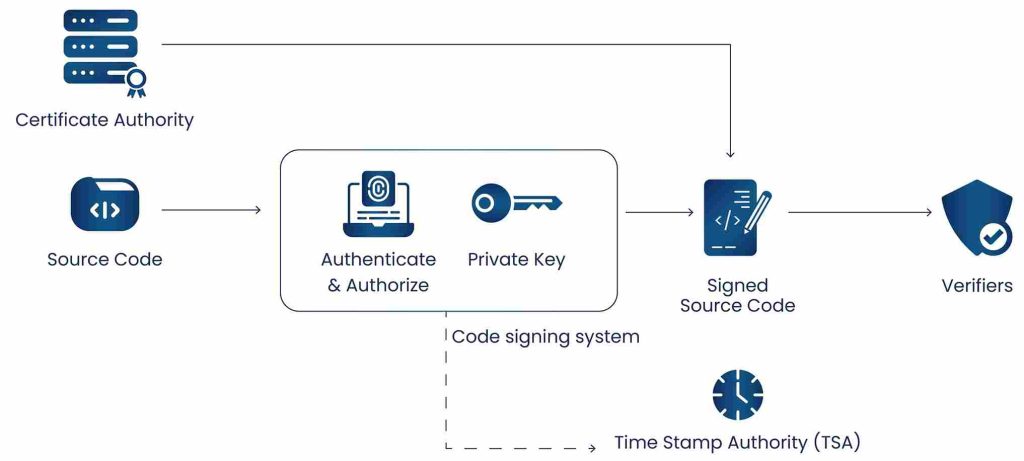
- Creando una huella dactilar única: Un hash criptográfico (como SHA-256) se genera mediante software. Este hash actúa como una huella digital única; si cambia incluso un solo byte, la huella digital también cambia.
- Generando la Firma Digital: El editor cifra ese hash utilizando su clave privada, creando una firma digital que es única tanto para el software como para el firmante.
- Adjuntar prueba de identidad: La firma digital y un certificado de firma de código (que incluye la clave pública del editor y la identidad verificada) se incluyen con el software.
- Verificando el Código: Cuando los usuarios descargan o instalan el software, su sistema utiliza la clave pública para verificar la firma. Si coincide con el hash actual del software, se confirma que el código es genuino y no ha sido manipulado.
Por qué la firma de código es importante para el cumplimiento de la CRA
La firma de código desempeña un papel fundamental para cumplir con los requisitos de la CRA, ya que garantiza que el software sea auténtico, confiable y esté protegido contra manipulaciones. Contribuye directamente a varias áreas clave del cumplimiento:
- Seguridad en la cadena de suministroLa firma de código es vital para el cumplimiento de la CRA, ya que refuerza directamente la seguridad de la cadena de suministro al verificar la autenticidad e integridad de cada componente de software, incluidas las dependencias propensas a manipulaciones o inserciones maliciosas. Esto garantiza que el software entregado a los usuarios sea confiable y esté libre de manipulaciones, cumpliendo así con los requisitos críticos de la CRA en materia de integridad, trazabilidad y... cadena de suministro la reducción de riesgos.
- Protección de la integridad: La CRA exige que el software, los comandos y las configuraciones se mantengan seguros frente a cambios no autorizados (el Artículo 6 y el Anexo I especifican los requisitos técnicos de ciberseguridad). La firma de código cumple con este requisito mediante el uso de firmas criptográficas para demostrar que el software no ha sido modificado desde su firma, protegiendo así tanto a los desarrolladores como a los usuarios finales de código comprometido.
- Arranque seguro: Según la CRA, los dispositivos deben verificar la autenticidad del software en cada etapa del arranque (Artículos 6 y 13, con el apoyo del Anexo I). Los mecanismos de arranque seguro se basan en la firma de código para establecer una cadena de confianza, que comienza con las raíces del hardware y se extiende a cada capa de firmware y software que se carga durante el arranque.
- Actualizaciones seguras: Para cumplir con los estándares de la CRA, los dispositivos solo deben aceptar actualizaciones de software auténticas y confiables (Artículos 5, 6 y 13). La firma de código garantiza la verificación de las actualizaciones antes de su instalación, protegiendo así los sistemas de modificaciones maliciosas o no autorizadas.
- Auditabilidad y Trazabilidad: El cumplimiento de la CRA exige que las organizaciones demuestren control y rendición de cuentas sobre los procesos de firma de software (Artículos 13 y 31). Los sistemas de firma de código generan registros de auditoría exhaustivos que registran quién firmó qué, cuándo y con qué claves, lo que proporciona evidencia clara durante las evaluaciones de conformidad de la CRA.
Arranque seguro: construyendo la cadena de confianza
El arranque seguro es un pilar fundamental del cumplimiento de la CRA, ya que garantiza que solo se ejecute código autenticado y sin modificar cada vez que se enciende un dispositivo. Establece una cadena de confianza, un proceso de validación paso a paso que comienza en el hardware y se extiende a través de todas las capas de software del sistema.
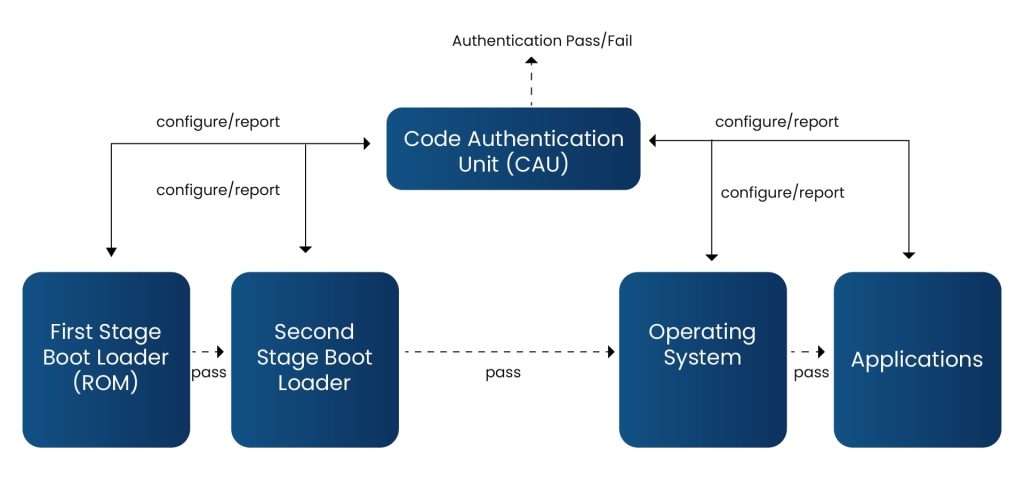
- Raíz de confianza del hardware (RoT): El proceso de arranque seguro comienza con la raíz de confianza del hardware, generalmente una ROM de arranque inmutable integrada directamente en el silicio del dispositivo. Las implementaciones reales de la raíz de confianza del hardware incluyen tecnologías como el Módulo de Plataforma Segura (TPM) y Secure Enclave. Estos módulos almacenan y protegen hashes de clave pública o claves de firma raíz codificadas de forma rígida, que no se pueden modificar después de la fabricación. Al iniciar el dispositivo, esta ROM o módulo seguro es el primero en ejecutarse, consolidando la cadena de confianza para todo lo que se carga a continuación.
- Verificación del cargador de arranque y agilidad criptográficaTras iniciarse el arranque seguro, la ROM de arranque verifica la firma digital del gestor de arranque mediante una clave pública de confianza almacenada en hardware seguro (p. ej., TPM o Secure Enclave). Si la verificación falla, el dispositivo se detiene o entra en modo de recuperación para bloquear código no autorizado. Una vez validado, el gestor de arranque comprueba los componentes de software subsiguientes, como los gestores de arranque secundarios o el núcleo del sistema operativo. Estas etapas pueden actualizarse para mejorar la seguridad o adoptar nuevos algoritmos criptográficos sin romper la cadena de confianza.
- Verificación del sistema operativo y de la aplicación: Tras cargar el kernel y los componentes principales del sistema operativo, el arranque seguro continúa su cadena de validación. Verifica la integridad de los sistemas de archivos raíz, los controladores de dispositivos y las aplicaciones de usuario, ejecutándolas solo si sus firmas criptográficas son válidas. En sistemas más avanzados, esta protección puede extenderse al firmware, los sistemas de archivos cifrados y las aplicaciones individuales, garantizando así la confianza en cada capa de la operación.
- Implementación en el mundo real: En la práctica, el arranque seguro utiliza criptografía estándar de la industria, comúnmente RSA o ECC para firmas digitales y SHA-256 para hash. Cada etapa del proceso de arranque está firmada por una autoridad de confianza, y cualquier actualización o cambio de configuración debe validarse antes de su ejecución. Muchos dispositivos modernos también implementan jerarquías de claves basadas en certificados y aprovechan... Módulos de seguridad de hardware (HSM) para almacenar claves privadas de forma segura.
Si esta cadena de confianza se rompe, por ejemplo, si una clave filtrada o sin parchear permite a un atacante introducir un gestor de arranque malicioso, las protecciones de arranque seguro pueden fallar por completo. La vulnerabilidad "BootHole" es un claro ejemplo de cómo los atacantes aprovecharon fallos en las comprobaciones de firmas de GRUB2 para tomar el control de los dispositivos, a pesar de tener habilitado el arranque seguro. Esto demuestra por qué los dispositivos protegidos por CRA deben utilizar criptografía robusta, proteger las claves de firma y mantener los parches de seguridad actualizados para evitar estos riesgos.
El papel crucial de los HSM
Proteger las claves privadas utilizadas para la firma de código es fundamental. Si estas claves se ven comprometidas, los atacantes podrían lanzar software malicioso aparentemente legítimo. Para evitarlo, las claves de firma de código deben almacenarse en HSM, dispositivos a prueba de manipulaciones que generan, almacenan y utilizan claves criptográficas de forma segura sin exponerlas al software ni al acceso externo.
Desde el 1 de junio de 2023, el CA/Browser Forum exige que todas las claves privadas de firma de código se almacenen en hardware certificado según FIPS 140-2 Nivel 2 o superior (o un estándar equivalente) para obtener certificados de firma de código confiables. Muchos HSM modernos también cumplen con el nuevo estándar FIPS 140-3, lo que ofrece una opción con garantía de futuro. Además, estos HSM suelen ser compatibles con la firma remota y en la nube con certificación segura, lo que permite a los equipos distribuidos gestionar claves criptográficas de forma segura sin comprometer la seguridad. Esto mejora la seguridad de la cadena de suministro de software y se alinea con los estándares de ciberseguridad más recientes.
Los beneficios de los HSM incluyen:
- Claves no extraíbles protegidas dentro del HSM.
- Detección de manipulaciones con destrucción automática de claves en caso de intentos de intrusión.
- Control de acceso basado en roles, garantizando que sólo el personal autorizado tenga acceso a las claves.
- Registros de auditoría inmutables de todas las operaciones criptográficas.
Mejores prácticas para la firma de código alineada con la CRA
La tabla que aparece a continuación separa lo que la CRA exige realmente de lo que se recomienda encarecidamente para cumplir con dicha exigencia, ya que confundir ambos conceptos es un error común en la documentación durante una evaluación de conformidad.
| Práctica | Estado | Base de la CRA |
|---|---|---|
| Control de acceso y gestión segura de claves | Obligatorio | Artículo 13, apartado 1, letra c) |
| Mecanismo específico: autenticación multifactor o acceso basado en roles. | Recomendado (no es un mandato específico de la CRA) | Apoya la obligación general del artículo 13(1)(c) |
| Marcado con fecha y hora de los artefactos firmados | Recomendado | Apoya los objetivos de trazabilidad del artículo 6/anexo I. |
| Claves de firma independientes para pruebas y producción. | Recomendado (no especificado explícitamente) | Apoya la separación del entorno basada en el riesgo del Artículo 13. |
| Registro de auditoría y documentación técnica a prueba de manipulaciones | Obligatorio | Artículo 31 |
| Escaneo de malware/vulnerabilidades antes de la firma | Requisito indispensable (los productos deben enviarse sin vulnerabilidades conocidas que puedan ser explotadas). | Anexo I |
| Rotación periódica de teclas | Recomendado | Admite el tratamiento de vulnerabilidades del artículo 13(1)(c) y del Anexo I, parte II. |
| Firma automatizada en pipelines de CI/CD controlados | Requerido (control riguroso de los procesos de producción/actualización) | Artículo 13 (1) (b) |
| Procedimiento de revocación documentado y probado | Requerido (respuesta inmediata ante incidentes) | Artículo 13, apartado 1, letra e) |
Ritmo de renovación según las normas electorales vigentes
Independientemente de la propia CRA, el CA/Browser Forum ha reducido la validez máxima de los certificados de firma de código de confianza pública a 460 días para los certificados emitidos a partir del 1 de marzo de 2026. Cualquier proceso de gestión de claves alineado con la CRA que se desarrolle debe asumir una renovación aproximadamente cada 15 meses, y no la cadencia de 39 meses a la que muchos equipos estaban acostumbrados, ya que la caducidad de un certificado impide firmar nuevas versiones, independientemente de cuán compatible con la CRA sea el resto del proceso.
Cómo puede ayudar la consultoría de cifrado
Encryption Consulting ofrece CodeSign Secure , una solución integral de firma de código de nivel empresarial diseñada para ayudar a las organizaciones a cumplir con los estrictos requisitos de ciberseguridad, como los exigidos por la CRA de la UE.
CodeSign Secure aborda los desafíos clave de cumplimiento de la CRA al proporcionar:
- Protección de claves respaldada por HSMLas claves de firma privada permanecen almacenadas de forma segura dentro de HSM con certificación FIPS 140-2 Nivel 3, lo que garantiza cero riesgos de exposición o robo de claves y se alinea totalmente con los requisitos de la industria y las mejores prácticas esenciales para el cumplimiento de la CRA.
- Integración de automatización y CI/CDLa solución se integra perfectamente con los pipelines DevOps más populares y los flujos de trabajo de compilación automatizados, lo que garantiza que la seguridad nunca impida la velocidad del desarrollo ni la innovación.
- Aplicación de políticas y control de acceso granular:Las organizaciones pueden definir y aplicar políticas de seguridad detalladas, automatizar permisos de firma y controlar la gestión del ciclo de vida de la firma en todos los equipos, respaldando las demandas de auditoría y responsabilidad de la CRA.
- Pistas de auditoría integralesEl registro detallado de eventos, las aprobaciones de múltiples niveles y los controles de quórum garantizan que cada acción de firma sea rastreada, validada y compatible, lo que simplifica las evaluaciones de conformidad de la CRA.
- Modelos de implementación escalablesEncryption Consulting admite implementaciones en la nube, híbridas y locales, lo que permite a las organizaciones de todos los tamaños adoptar una firma de código sólida sin una sobrecarga excesiva de infraestructura.
- Admite algoritmos de firma híbridos (tradicionales y PQC): Permitimos el uso de algoritmos criptográficos tradicionales como RSA y ECC (ECDSA) y criptografía poscuántica (PQC) Algoritmos como ML-KEM, ML-DSA, LMS y otros en flujos de trabajo de firma híbridos. Esto garantiza la resiliencia a largo plazo de las firmas digitales frente a las amenazas cuánticas emergentes.
Una organización que fabrica dispositivos IoT se enfrentó a desafíos para cumplir con la normativa de la CRA, en particular en la gestión segura de las claves de firma de código y la trazabilidad de cada lanzamiento. Abordamos estos problemas integrando HSMs en su entorno para la protección de claves, la autenticación multifactor para el acceso y la firma de código automatizada en su canalización de CI/CD. También se habilitaron registros de auditoría a prueba de manipulaciones para cumplir con los estrictos requisitos de trazabilidad y documentación de la CRA, mientras que los sólidos procedimientos de revocación de claves garantizaron la rápida invalidación de cualquier clave comprometida, un aspecto crucial para la gestión de vulnerabilidades y la respuesta a incidentes de la CRA.
Conclusión
Cumplir con la normativa CRA de la UE implica generar confianza en cada línea de código que su organización entrega. La firma de código, junto con el arranque seguro y los HSM, garantiza que solo el software verificado y libre de manipulaciones llegue a los usuarios y dispositivos. Se recomienda a las organizaciones realizar un análisis de deficiencias de la normativa CRA o auditar sus flujos de trabajo actuales de firma de código para identificar y corregir las deficiencias de cumplimiento.
La correcta implementación del cumplimiento de la CRA reduce los riesgos de la cadena de suministro, permite actualizaciones seguras y fomenta la confianza del usuario, mientras que la protección de las claves de firma, el mantenimiento de los registros de auditoría y la integración de la firma de código en los flujos de trabajo de desarrollo fortalecen la postura de seguridad y garantizan la plena alineación con los requisitos de la CRA.
Con CodeSign Secure de Encryption Consulting, puede automatizar y simplificar el cumplimiento normativo, proteger su cadena de suministro de software y mantener la innovación en marcha de forma segura. En el mundo conectado actual, la firma segura de código no es solo una medida de cumplimiento normativo; es la forma de demostrar que su software es confiable.
Preguntas frecuentes
¿La Agencia Tributaria canadiense (CRA) exige específicamente la firma de códigos?
La CRA no menciona la firma digital como un requisito específico, pero en la práctica, sus obligaciones de integridad, actualización segura y trazabilidad, según los artículos 6, 13 y el Anexo I, son difíciles de cumplir sin ella. La firma digital es el mecanismo práctico que la mayoría de los fabricantes utiliza para cumplir con dichas obligaciones, no un requisito específico.
¿Es la autenticación multifactor para el acceso mediante firma un requisito de la CRA?
No explícitamente. El artículo 13(1)(c) exige un control de acceso adecuado y una gestión segura de claves en general; la autenticación multifactor es una forma muy recomendable de cumplir con esa obligación, no un requisito explícito en sí misma.
¿En qué se diferencia esto del otro artículo de Encryption Consulting sobre el cumplimiento de la CRA?
Esta página relaciona las prácticas individuales de firma de código con artículos específicos de la CRA, un requisito a la vez. La Arquitectura de Cumplimiento de la CRA para la Firma Segura de Código abarca la arquitectura general, incluyendo cómo las obligaciones de la CRA interactúan con las reglas de certificados separadas de CA/Browser Forum en la misma infraestructura de firma, y proporciona una lista de verificación de acciones consolidada.
¿Puede romperse la cadena de confianza sin que se haya robado una clave de firma?
Sí. La vulnerabilidad BootHole comprometió el arranque seguro mediante un fallo en la forma en que GRUB2 verificaba las firmas, no mediante el robo de claves. Las claves permanecieron válidas y el arranque seguro se mantuvo habilitado en todo momento; la lógica de verificación en sí misma fue el punto débil.
- Introducción
- Puntos Clave
- ¿Qué es la firma de código?
- Por qué la firma de código es importante para el cumplimiento de la CRA
- Arranque seguro: construyendo la cadena de confianza
- El papel crucial de los HSM
- Mejores prácticas para la firma de código alineada con la CRA
- Cómo puede ayudar la consultoría de cifrado
- Conclusión
- Preguntas frecuentes

