- ¿Qué es la criptoagilidad, según el NIST?
- ¿Por qué las transiciones criptográficas tardan tanto?
- ¿Cómo se relaciona la criptoagilidad con los controles, los propietarios y las pruebas?
- ¿Qué es el Modelo de Madurez de Agilidad Criptográfica (CAMM)?
- ¿Cuáles son los pasos de implementación para desarrollar la criptoagilidad?
- ¿Qué cambió cuando el NIST finalizó esta guía?
- ¿Cuáles son las limitaciones de las iniciativas de criptoagilidad?
- Lista de verificación para la preparación ante auditorías en materia de criptoagilidad
- ¿Cómo pueden ayudar los servicios de asesoramiento PQC de Encryption Consulting?
- Preguntas frecuentes
La guía de agilidad criptográfica del NIST, finalizada como CSWP 39upd1, «Consideraciones para lograr la agilidad criptográfica: estrategias y prácticas», define las capacidades que las organizaciones necesitan para reemplazar algoritmos criptográficos sin reconstruir sistemas completos. Esto es importante porque la migración post-cuántica y la reducción de la vida útil de los certificados exigen precisamente esa capacidad, y la mayoría de las organizaciones aún no la poseen. Acción recomendada: utilice el Modelo de Madurez de Agilidad Criptográfica del NIST para evaluar honestamente sus sistemas actuales antes de comprometerse con un cronograma de migración que no pueda cumplir.
Puntos Clave
- El NIST finalizó su libro blanco sobre criptoagilidad como CSWP 39upd1 el 19 de diciembre de 2025, con una actualización publicada el 29 de junio de 2026, que reemplaza la versión preliminar anterior (ipd) que este contenido cubrió previamente.
- La agilidad criptográfica es la capacidad de reemplazar algoritmos criptográficos en diferentes protocolos, aplicaciones, software, hardware, firmware e infraestructura sin interrumpir el funcionamiento del sistema.
- El Modelo de Madurez de Agilidad Criptográfica (CAMM) del NIST define cinco niveles, desde el Nivel 0 (No posible) hasta el Nivel 4 (Sofisticado), para evaluar qué tan preparado está realmente un sistema para cambiar algoritmos.
- Las transiciones históricas ilustran por qué esto es difícil: Triple DES tardó 23 años en desaparecer gradualmente después de que AES se estandarizara en 2001, en gran parte porque estaba integrado directamente en las aplicaciones en lugar de estar abstraído detrás de una API criptográfica.
- Los algoritmos post-cuánticos agravan directamente el problema de los recursos: una firma ML-DSA (FIPS 204) ocupa aproximadamente 2,420 bytes, frente a una firma RSA de 3072 bits con el mismo nivel de seguridad de 128 bits, lo que supone más de seis veces su tamaño.
Publicado: abril de 2025. Actualizado: agosto de 2026. Revisado por el equipo asesor de PQC de Encryption Consulting.
Para obtener información sobre el inventario criptográfico del que dependen las evaluaciones de criptoagilidad, consulte Cómo se diferencia CBOM de SBOM y por qué es crucial para la industria . Para saber cómo se integra la criptoagilidad en un catálogo de control federal más amplio, consulte Mejore su seguridad con NIST 800-53 . Para conocer las consecuencias específicas de los certificados derivadas de transiciones criptográficas lentas, consulte AWS Certificate Manager (ACM): Mejores prácticas.
¿Qué es la criptoagilidad, según el NIST?
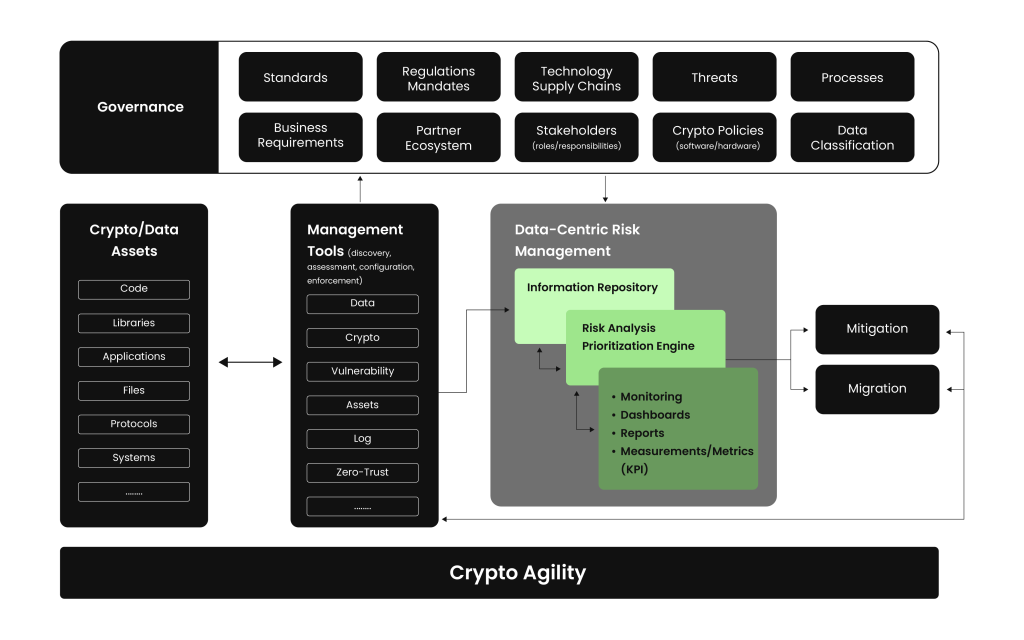
El NIST define la agilidad criptográfica como la capacidad necesaria para reemplazar y adaptar algoritmos criptográficos en protocolos, aplicaciones, software, hardware, firmware e infraestructuras sin interrumpir el funcionamiento del sistema, con el fin de lograr resiliencia. En términos más sencillos, se trata de la capacidad de cambiar rápidamente a un algoritmo más robusto cuando el actual se vuelve vulnerable, sin necesidad de reconstruir el sistema circundante. El NIST finalizó su guía sobre este tema, CSWP 39upd1, «Consideraciones para lograr la agilidad criptográfica: estrategias y prácticas», el 19 de diciembre de 2025, con una actualización posterior publicada el 29 de junio de 2026, que sustituye a la versión preliminar que muchas organizaciones habían estado considerando.
¿Por qué las transiciones criptográficas tardan tanto?
Triple DES se concibió como una solución temporal para el obsoleto DES. Incluso después de que AES se estandarizara en 2001, Triple DES siguió utilizándose y no se eliminó oficialmente hasta 2024, una transición de 23 años para algo que se suponía que era temporal. Las razones se repiten en cada transición lenta: algoritmos codificados directamente en el código fuente de la aplicación en lugar de estar abstraídos tras una API criptográfica, requisitos de retrocompatibilidad que mantienen vigentes algoritmos débiles como SHA-1 años después de su retiro recomendado, y compensaciones en cuanto a recursos o rendimiento que empeoran, en lugar de mejorar, a medida que entran en juego algoritmos postcuánticos con claves y firmas mucho más grandes.
¿Cómo se relaciona la criptoagilidad con los controles, los propietarios y las pruebas?
| Requisito | Capa | Control | Propietario | Artefacto de evidencia |
|---|---|---|---|---|
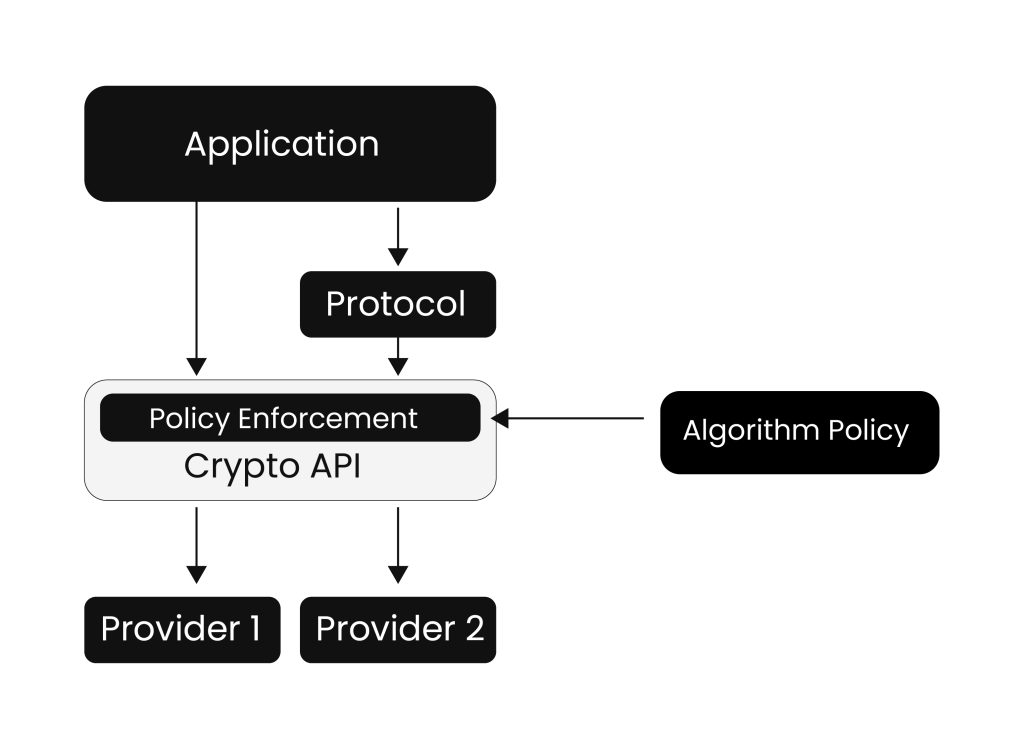
| Operaciones criptográficas abstractas de la lógica de la aplicación | Aplicación | API de criptografía (no llamadas a algoritmos codificadas directamente) para cifrado, firma y hash. | Seguridad/ingeniería de aplicaciones | Revisión del código que confirma el uso de la API criptográfica, no las llamadas a algoritmos integrados. |
| Negociación de algoritmos de soporte | Protocolo | Identificadores de algoritmos claros y con versiones (como los que utilizan los conjuntos de cifrado TLS 1.3) en lugar de nombres reutilizados o ambiguos. | Ingeniería de protocolos/redes | Documentación de configuración del protocolo, inventario de conjuntos de cifrado |
| Aplicar la política criptográfica en tiempo de ejecución. | Política empresarial | Un proveedor de servicios criptográficos (CSP) que aplica restricciones de algoritmos definidas por el CISO. | CISO / gobernanza de seguridad | Documento de política criptográfica, configuración del CSP y registros de aplicación. |
| Evaluar la madurez a nivel del sistema | En toda la organización | Evaluación formal conforme al Modelo de Madurez de Agilidad Criptográfica (CAMM) del NIST. | Arquitectura de seguridad / Asesoría PQC | Informe de evaluación CAMM por sistema, con una puntuación de 0 a 4. |
¿Qué es el Modelo de Madurez de Agilidad Criptográfica (CAMM)?
El CAMM del NIST define cinco niveles para evaluar la preparación de un sistema para modificar algoritmos criptográficos: Nivel 0 (Imposible), Nivel 1 (Posible), Nivel 2 (Preparado), Nivel 3 (Experimentado) y Nivel 4 (Sofisticado). Un sistema de Nivel 2 puede reemplazar componentes criptográficos individuales sin afectar al resto del sistema; la mayoría de los sistemas heredados evaluados se sitúan en el Nivel 0 o 1. Actualmente, el CAMM es principalmente descriptivo, más que una certificación, pero proporciona a las organizaciones un vocabulario común para describir las deficiencias en criptoagilidad, en lugar de abordar el concepto de forma binaria.
¿Cuáles son los pasos de implementación para desarrollar la criptoagilidad?
- Cree un inventario criptográfico (CBOM) para saber exactamente dónde se utiliza cada algoritmo, clave y certificado antes de evaluar la agilidad.
- Evalúe cada sistema incluido en el ámbito de aplicación según el Modelo de Madurez de Agilidad Criptográfica del NIST para establecer una línea de base honesta del estado actual, en lugar de una supuesta.
- Reemplace las llamadas a algoritmos codificadas directamente en el código con API criptográficas en la capa de aplicación, dando prioridad a los sistemas que obtuvieron una puntuación de Nivel 0 o 1.
- Adopte identificadores de algoritmos claros y con versiones en los protocolos para que la negociación y la reversión futuras no dependan de nombres ambiguos.
- Implemente la política de algoritmos de forma centralizada a través de un proveedor de servicios criptográficos regido por reglas definidas por el CISO, en lugar de dejar su aplicación en manos de los equipos de aplicaciones individuales.
- Trate la agilidad criptográfica como una función de gobernanza continua, reevaluando los niveles de CAMM a medida que surgen nuevos algoritmos, estándares y amenazas, y no como un proyecto puntual.
¿Qué cambió cuando el NIST finalizó esta guía?
Las directrices en las que se basa este contenido pasaron de ser un borrador (ipd) de un libro blanco abierto a comentarios públicos en talleres a una publicación finalizada, CSWP 39upd1, el 19 de diciembre de 2025, con una actualización posterior el 29 de junio de 2026. Las organizaciones que solo leyeron el borrador anterior deben consultar directamente el texto finalizado, ya que los libros blancos del NIST suelen incorporar los comentarios de los talleres y del público entre el borrador y la versión final. Los conceptos centrales, la definición de agilidad criptográfica, los niveles CAMM y el énfasis en las API criptográficas se mantuvieron en la versión final.
¿Cuáles son las limitaciones de las iniciativas de criptoagilidad?
- La agilidad criptográfica es más limitada en la capa del núcleo y del hardware que en la capa de la aplicación, ya que los algoritmos compatibles suelen estar fijados en el momento de la compilación o la fabricación.
- La compatibilidad con múltiples opciones de algoritmos aumenta la complejidad de la configuración y la superficie de ataque para ataques de degradación si la negociación en sí misma no está protegida.
- Los entornos en la nube pueden limitar la agilidad criptográfica debido a la dependencia de proveedores específicos de API criptográficas y servicios de gestión de claves.
- Actualmente, CAMM es una norma descriptiva, no un estándar de certificación; una autoevaluación de nivel 2 o 3 no conlleva ninguna verificación independiente a menos que una organización la encargue.
Lista de verificación para la preparación ante auditorías en materia de criptoagilidad
- Un inventario criptográfico actualizado (CBOM, por sus siglas en inglés) que abarque algoritmos, claves y certificados en cada sistema incluido en el ámbito de aplicación.
- Una puntuación de evaluación CAMM documentada para cada sistema incluido en el alcance, no un nivel de madurez asumido.
- La abstracción de la API criptográfica se confirmó mediante una revisión de código para los sistemas que obtuvieron una puntuación de Nivel 0 o 1.
- Una política criptográfica de aplicación centralizada a través de un proveedor de servicios en la nube (CSP), con restricciones algorítmicas documentadas y aprobadas por el CISO.
- Se trata de un ciclo de reevaluación integrado en la gobernanza, no de un proyecto puntual de criptoagilidad que se dé por finalizado.
¿Cómo pueden ayudar los servicios de asesoramiento PQC de Encryption Consulting?
La mayoría de las organizaciones que evaluamos nunca han calificado formalmente sus sistemas según los niveles CAMM del NIST, lo que significa que su plan de migración a PQC se basa en una suposición de madurez que no se corresponde con la realidad. Nuestros Servicios de Asesoramiento PQC realizan la evaluación CAMM en su entorno real, nuestra plataforma CBOM Secure crea el inventario criptográfico en el que se basa la evaluación y proporcionamos estimaciones de gestión de proyectos, capacitación interna y validación posterior a la implementación una vez que la migración está en marcha.
Preguntas frecuentes
¿Se ha finalizado el libro blanco del NIST sobre criptoagilidad?
Sí. Se finalizó como CSWP 39upd1, “Consideraciones para lograr agilidad criptográfica: estrategias y prácticas”, el 19 de diciembre de 2025, con una actualización posterior el 29 de junio de 2026, que reemplaza la versión preliminar anterior (ipd).
¿Qué es el Modelo de Madurez de Agilidad Cripto?
El NIST define un marco de cinco niveles (del 0 al 4, desde Imposible hasta Sofisticado) para evaluar qué tan preparado está un sistema específico para reemplazar sus algoritmos criptográficos sin interrumpir las operaciones.
¿Por qué tardó tanto en retirarse el Triple DES?
Estaba integrado directamente en el código de muchas aplicaciones en lugar de accederse a través de una API criptográfica, por lo que reemplazarlo requirió reescribir y volver a probar las propias aplicaciones, un proceso que duró 23 años incluso después de que AES se estandarizara en 2001.
¿Cuánto mayores son las firmas post-cuánticas que las clásicas?
Una firma ML-DSA (FIPS 204) ocupa aproximadamente 2,420 bytes, frente a unos 384 bytes para una firma RSA con el mismo nivel de seguridad de 128 bits utilizando una clave de 3072 bits, más de seis veces mayor, lo que supone una carga para el almacenamiento, el procesamiento y el ancho de banda de la red.
¿La agilidad criptográfica solo es relevante para la migración post-cuántica?
No. Es una capacidad general que también importa para retirar algoritmos débiles como SHA-1, responder a nuevos análisis criptográficos y cumplir con los requisitos cada vez menores de validez de los certificados, independientemente de la transición post-cuántica en particular.
¿Necesita una evaluación basada en CAMM para determinar el grado de agilidad criptográfica de su entorno actual antes de comprometerse con un cronograma de migración a PQC? Hable con el equipo de asesoría de PQC de Encryption Consulting.
Referencias
NIST CSWP 39upd1, Consideraciones para lograr agilidad criptográfica – csrc.nist.gov
Consideraciones para lograr la agilidad criptográfica: estrategias y prácticas – nist.gov
- ¿Qué es la criptoagilidad, según el NIST?
- ¿Por qué las transiciones criptográficas tardan tanto?
- ¿Cómo se relaciona la criptoagilidad con los controles, los propietarios y las pruebas?
- ¿Qué es el Modelo de Madurez de Agilidad Criptográfica (CAMM)?
- ¿Cuáles son los pasos de implementación para desarrollar la criptoagilidad?
- ¿Qué cambió cuando el NIST finalizó esta guía?
- ¿Cuáles son las limitaciones de las iniciativas de criptoagilidad?
- Lista de verificación para la preparación ante auditorías en materia de criptoagilidad
- ¿Cómo pueden ayudar los servicios de asesoramiento PQC de Encryption Consulting?
- Preguntas frecuentes