- Introducción
- ¿Cuál es la principal diferencia entre el cifrado simétrico y el asimétrico?
- ¿Qué es el cifrado simétrico y qué algoritmo debería utilizar?
- ¿Qué es el cifrado asimétrico y qué algoritmo debería utilizar?
- ¿Qué modelo de amenazas se aplica, incluyendo el riesgo cuántico, a los algoritmos asimétricos?
- ¿Cómo elegir entre cifrado simétrico y asimétrico?
- Cifrado simétrico frente a cifrado asimétrico: Tabla de decisiones
- ¿Cómo combina el cifrado híbrido ambos enfoques?
- ¿Cuáles son las ventajas y desventajas en términos de rendimiento e interoperabilidad?
- ¿Qué dependencias de gestión clave tiene cada enfoque?
- ¿Dónde se implementarán el cifrado simétrico y asimétrico en 2026?
- Limitaciones
- ¿Qué recomendaría Encryption Consulting?
- Conclusión
- Preguntas frecuentes
Respuesta rápida: El cifrado simétrico utiliza una clave compartida tanto para el cifrado como para el descifrado, lo que lo hace suficientemente rápido para grandes volúmenes de datos, como el cifrado de discos y bases de datos (AES-256). El cifrado asimétrico utiliza un par de claves, una pública y otra privada, para el intercambio seguro de claves y firmas digitales (RSA-3072+, ECC P-256+). Los sistemas modernos, incluido TLS 1.3, combinan ambos en el cifrado híbrido.
Puntos clave:
- AES-256 (simétrico) y RSA-3072+ o ECC P-256+ (asimétrico) son las recomendaciones de referencia actuales según la revisión 2 de NIST SP 800-131A.
- El cifrado híbrido es la práctica habitual. TLS 1.3, Signal y SSH utilizan el intercambio de claves asimétricas para establecer una clave de sesión simétrica.
- RSA y ECC cuentan con un cronograma documentado de riesgo cuántico. El borrador del informe IR 8547 del NIST propone su descontinuación después de 2030 y su prohibición total después de 2035 para los sistemas federales.
- AES-256 no se ve amenazado de forma significativa por las computadoras cuánticas. El algoritmo de Grover solo reduce a la mitad su margen de seguridad efectivo, hasta unos aún seguros 128 bits.
- Elija el cifrado simétrico para grandes volúmenes de datos en reposo o en tránsito, y el cifrado asimétrico para el intercambio de claves, la identidad y la no repudiación.
Publicado: julio de 2025. Actualizado: agosto de 2026. Revisado por el equipo de asesoría en criptografía y PKI de Encryption Consulting.
Introducción
Cada conexión segura, disco cifrado y software firmado depende de uno de dos enfoques criptográficos: cifrado simétrico o asimétrico. La naturaleza de la clave define la diferencia entre ambos . El cifrado simétrico requiere una única clave compartida; el asimétrico requiere un par de claves pública y privada vinculadas matemáticamente. Ninguno de los dos enfoques es universalmente superior. Los sistemas de producción, desde TLS hasta las aplicaciones de mensajería, utilizan ambos conjuntamente, y elegir el incorrecto para una tarea específica genera problemas reales de rendimiento, gestión de claves o cumplimiento normativo. Esta guía abarca las recomendaciones actuales sobre algoritmos, un modelo de amenazas que incluye el riesgo cuántico, un proceso de selección práctico y la implementación de cada enfoque en 2026.
¿Cuál es la principal diferencia entre el cifrado simétrico y el asimétrico?
El cifrado simétrico utiliza una clave secreta para cifrar y descifrar datos, por lo que quien posea la clave puede realizar ambas operaciones. El cifrado asimétrico utiliza dos claves relacionadas matemáticamente: una clave pública que cualquiera puede poseer y usar para cifrar o verificar, y una clave privada que solo el propietario posee y usa para descifrar o firmar. Esta diferencia estructural es la que determina las demás ventajas y desventajas de ambos: el cifrado simétrico es rápido, pero requiere que la clave llegue a ambas partes de forma segura con antelación, mientras que el cifrado asimétrico resuelve el problema de la distribución de claves a costa de la velocidad.
¿Qué es el cifrado simétrico y qué algoritmo debería utilizar?
El cifrado simétrico cifra y descifra datos con una única clave compartida. Una entidad de confianza genera la clave, el remitente la utiliza para cifrar el texto plano, este se transmite por la red o se almacena, y el receptor lo descifra con la misma clave. La seguridad de todo el sistema depende por completo de que dicha clave nunca llegue a manos no autorizadas.
Algoritmo y tamaño de clave recomendados: utilice AES-256 (Estándar de Cifrado Avanzado, clave de 256 bits) como valor predeterminado. AES fue estandarizado por el NIST en FIPS 197 en 2001 y sigue siendo el estándar federal actual para el cifrado simétrico por bloques; no presenta ninguna vulnerabilidad criptoanalítica práctica con ningún tamaño de clave. AES-128 aún se considera seguro, pero AES-256 es la recomendación estándar cuando se trata de marcos de cumplimiento, el alcance de PCI DSS o datos de larga duración, y prácticamente no afecta al rendimiento en hardware moderno con aceleración AES-NI.
Cuándo usar ChaCha20: ChaCha20-Poly1305 , estandarizado en RFC 8439 , es un cifrado de flujo con un autenticador incorporado (una construcción AEAD, de la misma categoría que AES-GCM) que funciona bien en software sin hardware AES dedicado. Es el cifrado preferido en dispositivos móviles, hardware IoT de bajo consumo y cualquier plataforma que carezca de AES-NI, y es una de las dos familias de conjuntos de cifrado que toda implementación de TLS 1.3 debe admitir. Retire los cifrados simétricos heredados: DES y DES simple están rotos, 3DES está obsoleto por NIST y no se permite su uso después de 2023, y RC4 tiene sesgos conocidos que lo descartan por completo.
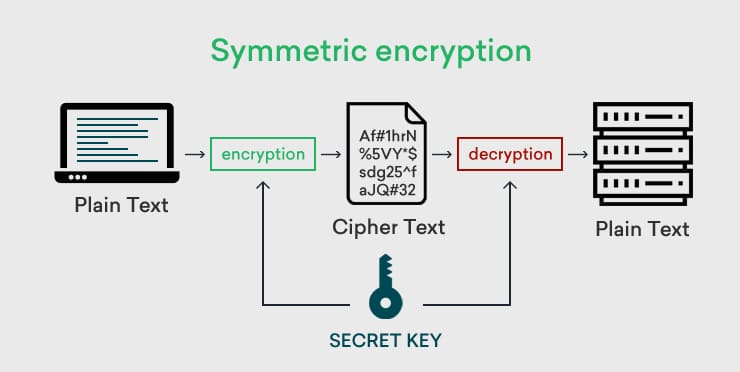
El cifrado simétrico es muy adecuado para cualquier sistema cerrado donde la clave pueda distribuirse y almacenarse bajo su propio control:
Datos de pago y bancarios : las redes de tarjetas y los emisores utilizan AES para proteger los datos de los titulares de tarjetas tanto en reposo como en tránsito, un requisito de la norma PCI DSS.
Datos en reposo : las herramientas de cifrado de disco completo, como BitLocker (Windows) y FileVault (macOS), utilizan AES-256-XTS para proteger los datos en portátiles y unidades de disco cuando el dispositivo está apagado o bloqueado.
Cifrado de bases de datos : el cifrado transparente de datos (TDE) en las extensiones de SQL Server, Oracle y PostgreSQL cifra los archivos de datos y las copias de seguridad con AES para proteger los registros de los clientes contra el acceso directo a los archivos.
Mensajería segura : Signal y WhatsApp cifran el contenido de los mensajes con AES-256 dentro del protocolo Signal, después de utilizar un intercambio de claves asimétricas para establecer esa clave de sesión.
Copias de seguridad y almacenamiento en la nube : proveedores como iCloud, Google Workspace, AWS S3 y Azure Blob Storage cifran los datos en reposo con AES-256, generalmente con claves gestionadas a través de un sistema de gestión de claves (KMS) en la nube.
¿Qué es el cifrado asimétrico y qué algoritmo debería utilizar?
El cifrado asimétrico utiliza un par de claves vinculadas matemáticamente. Los datos cifrados con la clave pública solo pueden descifrarse con la clave privada correspondiente, por lo que la clave pública puede compartirse libremente, mientras que la clave privada permanece secreta para su propietario.
- Llave públicaSe distribuye abiertamente y se utiliza para cifrar datos o verificar una firma. Dado que no puede descifrar nada por sí mismo, no conlleva ningún riesgo de confidencialidad si se expone.
- Llave privadaMantenida en secreto por su propietario y utilizada para descifrar datos o generar una firma. Es el único punto de fallo en todo el sistema, razón por la cual las claves privadas de producción deben estar en un módulo de seguridad de hardware (HSM) en lugar de en un disco.
Algoritmos y tamaños de clave recomendados: para el cifrado y el intercambio de claves, utilice RSA de 3072 bits o superior , o ECC en la curva P-256 (secp256r1) o superior . Ambos proporcionan aproximadamente la misma seguridad, unos 128 bits, pero las claves ECC son mucho más pequeñas y su cálculo es más rápido, razón por la cual la mayoría de las implementaciones modernas de TLS utilizan ECDHE en lugar del intercambio de claves RSA clásico. La revisión 2 de NIST SP 800-131A considera aceptable RSA de 2048 bits hasta 2030, pero recomienda pasar a claves de 3072 bits ahora para cualquier cosa con una larga vida útil de seguridad, y prohíbe por completo RSA y DSA de 1024 bits.
En lo que respecta a las firmas digitales , la norma FIPS 186-5 , publicada en febrero de 2023, es el estándar vigente. Conserva RSA y ECDSA, elimina DSA para la generación de nuevas firmas (solo verificación) y añade formalmente EdDSA (Ed25519 y Ed448) como algoritmos de firma aprobados, que ahora son comunes en SSH y en la firma de código porque son rápidos y resistentes a varios problemas de implementación que históricamente han afectado a la generación de nonce de ECDSA.
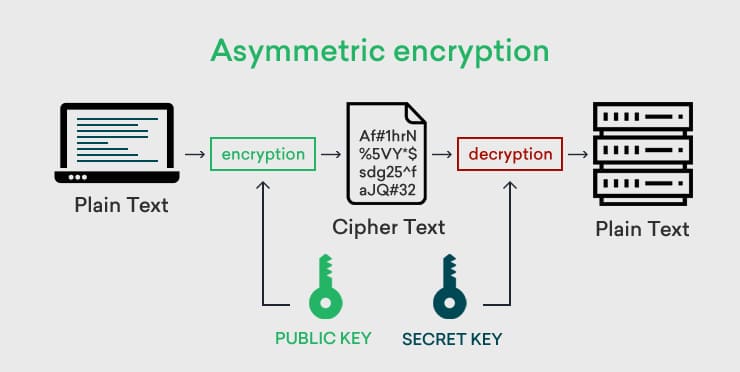
Correo electrónico seguro : PGP y S/MIME utilizan cifrado asimétrico, por lo que solo la clave privada del destinatario previsto puede abrir un mensaje.
Las firmas digitales , como RSA, ECDSA y, cada vez más, Ed25519, firman correos electrónicos, transacciones financieras y versiones de software, lo que proporciona al destinatario una integridad y una no repudiación que el cifrado simétrico no puede ofrecer por sí solo.
Intercambio de claves : Diffie-Hellman y su variante de curva elíptica ECDHE permiten que dos partes acuerden una clave simétrica compartida a través de una red abierta sin necesidad de transmitir directamente dicha clave.
Navegación web segura : TLS 1.3 utiliza ECDHE para el intercambio de claves y certificados RSA o ECDSA para la autenticación del servidor durante el protocolo de enlace, y luego cambia a un cifrado simétrico para la sesión propiamente dicha.
Banca en línea, comercio electrónico y blockchain : la firma de transacciones (ECDSA en la curva secp256k1 en Bitcoin, por ejemplo) demuestra la propiedad y autoriza una transferencia sin exponer la clave privada.
Infraestructura de clave pública (PKI) : las autoridades de certificación vinculan las claves públicas a identidades verificadas mediante certificados X.509, que es la forma en que los navegadores confían en la clave pública de un servidor.
¿Qué modelo de amenazas se aplica, incluyendo el riesgo cuántico, a los algoritmos asimétricos?
Los algoritmos simétricos y asimétricos se enfrentan a amenazas muy diferentes. Comprender ambos aspectos es fundamental para tomar una decisión de selección acertada, no solo la velocidad y el tamaño de la clave.
Las amenazas clásicas al cifrado simétrico se centran casi exclusivamente en el manejo de claves, más que en el propio algoritmo de cifrado: la generación débil de claves, la reutilización de claves, la rotación deficiente y el almacenamiento inseguro provocan muchas más brechas de seguridad reales que cualquier ataque teórico a AES. El algoritmo AES-256 en sí mismo no presenta ningún ataque criptoanalítico práctico.
Las amenazas clásicas al cifrado asimétrico incluyen la generación débil de claves, el tamaño insuficiente de la clave (el RSA de 1024 bits se puede factorizar con suficiente capacidad de cómputo y está formalmente prohibido), el relleno deficiente (el RSA sin procesar, sin OAEP ni PSS, es vulnerable) y la exposición de la clave privada a través de HSM, repositorios de código o copias de seguridad mal configurados.
El riesgo cuántico es asimétrico y específico. Una computadora cuántica tolerante a fallos suficientemente grande, que ejecute el algoritmo de Shor, podría factorizar los módulos RSA y resolver el problema del logaritmo discreto de la curva elíptica, rompiendo directamente RSA y ECC/ECDSA/ECDH. Aún no existe tal máquina, pero el riesgo no es puramente futuro: el tráfico cifrado capturado hoy puede descifrarse más tarde cuando exista esa capacidad, un patrón conocido como "recopilar ahora, descifrar después". Por eso, el NIST IR 8547 , que a mediados de 2026 aún era un borrador público inicial, propone desaprobar RSA, ECDSA, ECDH y Diffie-Hellman de campo finito para nuevos usos federales después de 2030 y prohibirlos por completo después de 2035. El NIST finalizó los primeros estándares post-cuánticos en agosto de 2024: FIPS 203 (ML-KEM, para el establecimiento de claves), FIPS 204 (ML-DSA, para firmas) y FIPS 205 (SLH-DSA, un esquema de firma basado en hash conservador). El algoritmo de Grover también afecta a los cifrados simétricos, pero solo de forma cuadrática, reduciendo a la mitad el margen de seguridad efectivo de AES-256 a unos robustos 128 bits y el de AES-128 a 64 bits, que es precisamente la razón por la que AES-256, en lugar de AES-128, es la recomendación con visión de futuro.
Resultado final: los algoritmos simétricos prácticamente no requieren cambios impulsados por la computación cuántica, más allá de la preferencia por claves de 256 bits. Los algoritmos asimétricos son los que necesitan un plan de migración, y dicho plan debería estar en marcha ahora, en lugar de comenzar en 2030. Consulte la guía de migración de criptografía postcuántica de 9 fases de Encryption Consulting para obtener la hoja de ruta completa.
¿Cómo elegir entre cifrado simétrico y asimétrico?
Utilice esta secuencia para llegar a una elección justificable en lugar de optar por el primer algoritmo que la biblioteca incluya:
- Identifique el volumen de datos. Los datos masivos (archivos, bases de datos, copias de seguridad, discos) apuntan al cifrado simétrico para la carga útil real.
- Determinar si las partes ya comparten un secreto. De lo contrario, y si el canal no es de confianza, necesitará un intercambio de claves asimétricas o un certificado emitido por una infraestructura de clave pública (PKI) antes de que pueda comenzar el cifrado simétrico.
- Determina si necesitas una declaración de identidad o una declaración de no repudio. Para demostrar quién envió algo, o que un documento no ha sido alterado, se requiere una firma digital, que es asimétrica por naturaleza.
- Verifique el presupuesto de rendimiento. Las rutas de alto rendimiento y sensibles a la latencia (transferencia masiva, motores de almacenamiento, planos de datos VPN) deben minimizar las operaciones asimétricas, limitándolas únicamente al paso de establecimiento de la conexión o de cifrado de claves.
- Confirmar la capacidad de gestión clave. El cifrado simétrico a gran escala requiere un almacén de claves respaldado por KMS o HSM y una política de rotación; el cifrado asimétrico requiere una infraestructura de clave pública (PKI) con gestión del ciclo de vida de los certificados, revocación y claves privadas protegidas por HSM.
- Por defecto, se utilizará el modo híbrido. En la práctica, casi todos los protocolos modernos (TLS, SSH, Signal, IPsec/IKEv2) utilizan métodos asimétricos para establecer la confianza y una clave simétrica, para luego recurrir al cifrado simétrico para los datos. Es recomendable desarrollar nuevos sistemas de la misma manera, en lugar de optar exclusivamente por un único tipo de algoritmo.
Cifrado simétrico frente a cifrado asimétrico: Tabla de decisiones
El cifrado simétrico y el asimétrico resuelven problemas diferentes, por lo que la comparación adecuada no es "¿cuál es mejor?", sino "¿cuál se ajusta mejor a esta tarea?". La siguiente tabla resume las ventajas y desventajas más importantes para tomar una decisión.
| Aspecto | Cifrado simétrico | Cifrado asimétrico |
|---|---|---|
| Uso de claves | Una clave para el cifrado y el descifrado | La clave pública cifra o verifica; la clave privada descifra o firma. |
| Velocidad | Muy rápido; adecuado para grandes volúmenes de datos, con aceleración por hardware (AES-NI). | Mucho más lento; se usa con moderación, principalmente para apretones de manos y firmas. |
| Distribución de claves | Requiere un canal seguro o KMS para compartir la clave secreta. | La clave pública se puede compartir abiertamente; no se necesita un canal seguro para distribuirla. |
| Caso de uso común | Cifrado de disco y base de datos, plano de datos VPN, cargas útiles de mensajes, copias de seguridad | Protocolo TLS, firmas digitales, firma de código, emisión de certificados, intercambio de claves |
| Algoritmos recomendados actualmente | AES-256 (FIPS 197), ChaCha20-Poly1305 (RFC 8439) | RSA-3072+, ECC P-256+ (FIPS 186-5), Ed25519 |
| Vulnerabilidad cuántica | Bajo; el algoritmo de Grover solo reduce a la mitad la seguridad efectiva (AES-256 mantiene una seguridad de 128 bits). | Alto; el algoritmo de Shor rompe por completo RSA y ECC una vez que exista una computadora cuántica capaz. |
¿Cómo combina el cifrado híbrido ambos enfoques?
El cifrado híbrido utiliza criptografía asimétrica para resolver el problema de la distribución de claves y, posteriormente, recurre al cifrado simétrico para optimizar la velocidad. Los algoritmos asimétricos autentican a las partes y establecen una clave simétrica compartida; esta clave cifra los datos de la aplicación. TLS es el ejemplo más claro: durante el protocolo de enlace TLS 1.3, el servidor verifica su identidad con un certificado RSA o ECDSA, ambas partes derivan un secreto compartido mediante ECDHE y, a partir de ese momento, cada byte de la sesión se cifra con AES-GCM o ChaCha20-Poly1305.
El mismo patrón se observa más allá de TLS. Signal y WhatsApp utilizan el acuerdo de clave X3DH del Protocolo Signal (asimétrico) para iniciar una sesión, y luego el algoritmo Double Ratchet deriva nuevas claves AES-256 (simétricas) para cada mensaje. Las VPN IPsec utilizan IKEv2, un intercambio de claves asimétrico o precompartido, para negociar las claves de sesión AES-GCM para el túnel propiamente dicho; la guía de Encryption Consulting sobre la migración a VPN post-cuánticas explica cómo se está reforzando este paso de intercambio de claves con el establecimiento de claves PQC híbridas según la RFC 9370. A partir de 2026, los principales navegadores y CDN también han comenzado a implementar el intercambio de claves post-cuánticas híbridas en TLS (que combina ECDHE con ML-KEM) precisamente para cerrar la brecha de obtención de datos y descifrado posterior en la parte asimétrica del protocolo de enlace, sin modificar el conjunto de cifrado simétrico.
¿Cuáles son las ventajas y desventajas en términos de rendimiento e interoperabilidad?
Los cifrados simétricos procesan grandes volúmenes de datos mucho más rápido que los asimétricos para una seguridad equivalente, razón por la cual ningún sistema de producción cifra grandes cargas útiles directamente con RSA o ECC. En las CPU modernas con instrucciones AES-NI, AES-256-GCM añade una sobrecarga insignificante; los entornos exclusivamente de software que no cuentan con esa aceleración suelen obtener mejores resultados con ChaCha20-Poly1305.
Las operaciones asimétricas cuestan mucho más por byte y su escalabilidad es peor con el tamaño de los datos, razón por la cual se reservan para un intercambio de claves único, una firma o el encapsulado de una clave simétrica pequeña en lugar de la carga útil en sí. El tamaño de la clave también afecta la interoperabilidad: los certificados y firmas RSA-3072 son notablemente más grandes en la red que sus equivalentes ECC P-256, lo cual es importante en enlaces limitados y en protocolos con presupuestos de paquetes ajustados. ECC requiere compatibilidad con versiones modernas de bibliotecas y TLS (TLS 1.2 y 1.3, OpenSSL actual, BoringSSL y SDK de proveedores de la nube); algunas pilas empresariales antiguas o integradas solo admiten RSA, lo que representa una verdadera limitación de interoperabilidad al planificar una migración. Los algoritmos post-cuánticos agravan este problema: las claves públicas y las firmas ML-KEM y ML-DSA son considerablemente más grandes que sus contrapartes RSA o ECC, lo que aumenta el tamaño del protocolo de enlace TLS y puede afectar la latencia y el comportamiento de la MTU en redes con recursos limitados, un factor que vale la pena probar antes de una implementación híbrida de PQC.
¿Qué dependencias de gestión clave tiene cada enfoque?
Ninguno de los dos tipos de algoritmos es seguro sin una gestión de claves disciplinada que lo respalde.
El cifrado simétrico requiere un método para que todas las partes autorizadas reciban la misma clave sin exponerla durante la transmisión, así como una política para la rotación y la retirada de claves. En la práctica, esto implica un sistema centralizado de gestión de claves, ya sea un KMS en la nube (AWS KMS, Azure Key Vault, Google Cloud KMS) o un HSM local, con controles de acceso, registro de auditoría y cifrado de sobre, de modo que la clave de datos esté protegida por una clave maestra que nunca salga del perímetro del HSM.
El cifrado asimétrico requiere una infraestructura completa de clave pública: una autoridad de certificación que vincule las claves públicas a identidades verificadas, perfiles de certificado y periodos de validez definidos, revocación mediante CRL u OCSP, y claves privadas generadas y almacenadas en HSM validados según FIPS 140-3 en lugar de en servidores de uso general. Perder el control de una clave privada es catastrófico y, por lo general, irreversible sin revocar y volver a emitir el certificado; perder el control de una clave simétrica es grave, pero normalmente se limita a los datos que protege dicha clave.
¿Dónde se implementarán el cifrado simétrico y asimétrico en 2026?
- Tráfico web y de API: TLS 1.3 en todas partes, con ECDHE (cada vez más híbrido con ML-KEM) para el intercambio de claves y AES-256-GCM o ChaCha20-Poly1305 para la sesión.
- PKI empresarial: gestión del ciclo de vida de los certificados mediante la emisión de certificados RSA-3072 o ECC P-256 para servidores, usuarios e identidades de máquinas, con períodos de validez de certificados más cortos que aumentan la carga operativa en la emisión manual.
- Firma de código: Firmas RSA o ECDSA sobre artefactos de compilación, con marca de tiempo y cada vez más requeridas para originarse a partir de claves respaldadas por HSM en lugar de estaciones de trabajo de desarrolladores.
- VPN y acceso remoto: IKEv2/IPsec utiliza autenticación asimétrica o precompartida para derivar claves de túnel AES-GCM, con opciones de intercambio de claves PQC híbridas que ahora se incluyen en el firmware actual de los principales proveedores de VPN.
- Almacenamiento en la nube y en el punto final: Cifrado AES-256 de disco completo y almacenamiento de objetos por defecto, no como opción de activación, en los principales proveedores de servicios en la nube.
- Mensajes: El protocolo de enlace asimétrico X3DH de Signal Protocol, junto con el cifrado de mensajes AES-256, utilizado por Signal, WhatsApp y Google Messages (RCS).
- Sistemas gubernamentales y de defensaLas directrices de la CNSA 2.0 ya están orientando a los sistemas de seguridad nacional hacia el aprendizaje automático basado en la tecnología (ML-KEM) y el aprendizaje automático basado en la seguridad (ML-DSA) para nuevos casos de uso asimétricos, antes del calendario previsto para el ámbito civil.
Limitaciones
El cifrado simétrico no escala bien la distribución de claves: cada nuevo par de partes que se comunican y que no pueden usar una infraestructura de clave pública (PKI) o un sistema de gestión de claves (KMS) compartidos necesita su propia clave entregada de forma segura, y el algoritmo no ofrece ninguna forma de probar quién cifró un mensaje, solo que quien posee la clave podría haberlo hecho. El cifrado asimétrico resuelve ambos problemas, pero a un costo computacional y operativo real: es demasiado lento para grandes volúmenes de datos, sus algoritmos actuales (RSA, ECDSA, ECDH) se enfrentan a un cronograma de riesgo cuántico definido que aún no ha producido un estándar de transición obligatorio y finalizado, y los reemplazos post-cuánticos implican claves y firmas más grandes que complican los dispositivos con recursos limitados y la compatibilidad con protocolos heredados. Ninguno de los dos enfoques es una solución completa para la gestión de claves por sí solo, y ningún artículo sustituye un inventario criptográfico de lo que su organización realmente utiliza hoy en día.
¿Qué recomendaría Encryption Consulting?
Comience por tratar las claves privadas, ya sean claves maestras simétricas o claves de firma asimétricas, como el activo que realmente necesita protección, no la elección del algoritmo. El servicio HSM de Encryption Consulting integra tanto las claves maestras simétricas como las claves privadas asimétricas en hardware validado según FIPS 140-3, sin el costo de capital que implica operar HSM internamente.
Para las organizaciones que emiten y gestionan certificados a gran escala, nuestro equipo de Servicios PKI diseña perfiles de certificados, políticas de tamaño de clave y documentación CP/CPS para que la emisión de claves asimétricas se ajuste a las directrices actuales del NIST en lugar de a las configuraciones predeterminadas heredadas de una CA de hace una década.
Y dado que el riesgo cuántico reside específicamente en los algoritmos asimétricos, nuestro servicio de asesoramiento en criptografía de predicción cuántica (PQC) implementa una hoja de ruta de migración de 9 fases, que comienza con un inventario criptográfico para determinar la ubicación exacta de RSA, ECDSA, ECDH y Diffie-Hellman en su entorno, de modo que las decisiones de migración se basen en evidencia en lugar de conjeturas antes del período de obsolescencia de 2030.
Conclusión
El cifrado simétrico y el asimétrico resuelven diferentes aspectos del mismo problema. El cifrado simétrico, basado en AES-256 o ChaCha20-Poly1305, ofrece la velocidad necesaria para el procesamiento de grandes volúmenes de datos en sistemas bancarios, cifrado de discos, bases de datos y aplicaciones de mensajería, siempre que la clave se distribuya y almacene de forma segura. El cifrado asimétrico, basado en RSA-3072+, ECC P-256+ o Ed25519, proporciona el intercambio de claves, la identidad y la no repudiación que el cifrado simétrico no puede ofrecer, a costa de la velocidad y, a largo plazo, la exposición a la computación cuántica mediante el algoritmo de Shor. El cifrado híbrido, el modelo subyacente a TLS, Signal y las VPN modernas, es la forma en que prácticamente todos los sistemas reales resuelven esta disyuntiva hoy en día. La cuestión clave para la próxima década no es simétrico frente a asimétrico, sino con qué rapidez las organizaciones adaptan sus algoritmos asimétricos a la era post-cuántica antes del periodo de transición de 2030 a 2035 que el NIST ya ha planteado.
Preguntas frecuentes
¿El cifrado AES es simétrico o asimétrico?
AES (Estándar de Cifrado Avanzado) es simétrico. Utiliza una clave compartida, de 128, 192 o 256 bits, tanto para el cifrado como para el descifrado, según lo definido en FIPS 197.
¿Seguirá siendo seguro utilizar RSA en 2026?
Sí, siempre que se utilicen claves de 3072 bits o superiores con el relleno adecuado (OAEP para cifrado, PSS para firmas). La revisión 2 de la norma NIST SP 800-131A considera aceptable el cifrado RSA de 2048 bits hasta 2030, pero las organizaciones deberían planificar una migración post-cuántica ahora en lugar de esperar, ya que el cifrado RSA se encuentra en la ruta de desuso propuesta por la norma NIST IR 8547 después de 2030.
¿Pueden las computadoras cuánticas descifrar el protocolo AES-256?
No con ningún algoritmo conocido. El algoritmo de Grover solo proporciona una aceleración cuadrática frente a cifrados simétricos, lo que reduce la seguridad efectiva de AES-256 a 128 bits, todavía considerada segura. El riesgo cuántico se concentra en algoritmos asimétricos como RSA y ECC, que el algoritmo de Shor puede vulnerar por completo.
¿Qué es el cifrado híbrido y por qué lo utilizan la mayoría de los sistemas?
El cifrado híbrido utiliza criptografía asimétrica para autenticar a las partes y establecer de forma segura una clave simétrica compartida, para luego usar dicha clave simétrica para cifrar los datos. TLS, SSH, Signal e IPsec funcionan de esta manera, ya que combinan la robustez de la distribución de claves del cifrado asimétrico con la velocidad del cifrado simétrico.
¿Necesitamos migrar a la criptografía postcuántica ahora mismo?
Para la mayoría de las organizaciones, no de inmediato, pero la planificación debería comenzar ya. El NIST ha finalizado ML-KEM (FIPS 203), ML-DSA (FIPS 204) y SLH-DSA (FIPS 205), y el informe IR 8547 del NIST propone dejar de usar RSA y ECC después de 2030. Crear un inventario criptográfico hoy mismo es un paso previo indispensable, independientemente de la fecha final de migración.
Referencias
- NIST FIPS 197, Estándar de Cifrado Avanzado (AES)
- NIST FIPS 186-5, Estándar de Firma Digital (DSS)
- NIST SP 800-131A Revisión 2, Transición en el uso de algoritmos criptográficos y longitudes de clave
- NIST IR 8547 (Borrador público inicial), Transición a los estándares de criptografía postcuántica
- NIST FIPS 203, Estándar de mecanismo de encapsulación de clave basado en retículos de módulos (ML-KEM)
- NIST FIPS 204, Estándar de firma digital basado en retículos de módulos (ML-DSA)
- IETF RFC 8439, ChaCha20 y Poly1305 para protocolos IETF
- IETF RFC 8446, Protocolo de seguridad de la capa de transporte (TLS) versión 1.3
- Introducción
- ¿Cuál es la principal diferencia entre el cifrado simétrico y el asimétrico?
- ¿Qué es el cifrado simétrico y qué algoritmo debería utilizar?
- ¿Qué es el cifrado asimétrico y qué algoritmo debería utilizar?
- ¿Qué modelo de amenazas se aplica, incluyendo el riesgo cuántico, a los algoritmos asimétricos?
- ¿Cómo elegir entre cifrado simétrico y asimétrico?
- Cifrado simétrico frente a cifrado asimétrico: Tabla de decisiones
- ¿Cómo combina el cifrado híbrido ambos enfoques?
- ¿Cuáles son las ventajas y desventajas en términos de rendimiento e interoperabilidad?
- ¿Qué dependencias de gestión clave tiene cada enfoque?
- ¿Dónde se implementarán el cifrado simétrico y asimétrico en 2026?
- Limitaciones
- ¿Qué recomendaría Encryption Consulting?
- Conclusión
- Preguntas frecuentes