Este artículo le guiará en el proceso de renovación de un certificado en un sitio web alojado en un servidor web Apache Tomcat, solicitándolo a CertSecure Manager . Los pasos descritos explican cómo renovar manualmente los certificados en el servidor.
Introducción a CertSecure Manager
CertSecure Manager de Encryption Consulting es una solución robusta de gestión del ciclo de vida de los certificados (CLM) diseñada para abordar los importantes desafíos que enfrentan las organizaciones al administrar entornos PKI complejos . A medida que las organizaciones crecen y aumenta el número de certificados digitales, la tarea de supervisarlos puede volverse abrumadora. La arquitectura de alta disponibilidad (HA) de CertSecure Manager simplifica este proceso al integrar sin problemas las autoridades de certificación (CA) públicas y privadas, proporcionando una plataforma unificada para la gestión de certificados. Ya sea que su configuración incluya entornos multinube o una combinación de CA públicas y privadas, CertSecure Manager garantiza una integración completa.
Con funciones como los agentes de renovación, CertSecure Manager automatiza la renovación de certificados en plataformas como IIS, Tomcat y balanceadores de carga F5, garantizando que los certificados se mantengan actualizados sin intervención manual. Su función de detección realiza un seguimiento de todos los certificados implementados en sus servidores, independientemente de su ubicación. Además, CertSecure Manager admite integraciones con ACME y API REST, lo que permite a las organizaciones gestionar fácilmente los certificados de sus aplicaciones.
Guía paso a paso para renovar el certificado
Para renovar un certificado en el servidor web Apache para cualquier sitio web alojado en él, podemos generar una CSR desde el propio administrador de CertSecure o podemos inscribir un certificado directamente a partir de una CSR preexistente. CertSecure Manager ayuda a reducir los pasos laboriosos y que consumen mucho tiempo necesarios para obtener un certificado de una autoridad de certificación (CA).
Siguiendo los pasos indicados, se puede adquirir fácilmente un certificado de CertSecure Manager y renovarlo en el sitio web deseado que se ejecuta en el servidor web Apache.
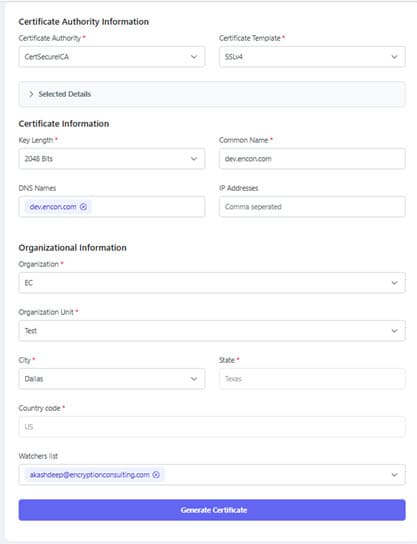
Inicie sesión en su Administrador de CertSecure y diríjase a Generar certificado en la sección Inscripción, ubicada en el lado izquierdo. Generaremos un certificado y descargaremos el archivo PFX directamente desde el Administrador de CertSecure.
-
Seleccione la autoridad de certificación, la plantilla, los atributos SAN y demás información necesaria. A continuación, haga clic en "Generar certificado".
Vaya al Inventario de Inscripciones y busque su certificado (consulte las tareas para obtener su ID de inscripción). Descargue el PFX y acceda al servidor Apache.
-
Coloque el archivo PFX en la ruta donde se almacenan el certificado y la clave de su sitio. Si es necesario, actualice la ruta y la contraseña del almacén de claves en el archivo server.xml.
Por ejemplo, el archivo PFX que utilizó nuestro servidor Tomcat estaba en la unidad C, así que coloque el archivo en ese directorio o simplemente actualice la ruta al archivo PFX y su contraseña en el archivo server.xml.
- Reinicie su servidor para que los cambios surtan efecto.
Conclusión
Si ha seguido el proceso descrito en los pasos anteriores, puede renovar manualmente el certificado de cualquier sitio web que opere en un servidor Apache Tomcat. Esto se puede hacer sin complicaciones. Siguiendo los pasos necesarios, puede garantizar la renovación del certificado y que su sitio web se mantenga seguro y confiable.