
- Puntos Clave
- Requisitos previos y lista de verificación rápida
- Gestión de certificados con CertSecure Manager
- Guía paso a paso para renovar un certificado en Apache
- Flujo de trabajo operativo antes y después
- Matriz de propietario y acción
- Guía de reversión
- Errores comunes y cómo evitarlos
- Métricas de éxito a seguir
- Por qué esto es importante para la gestión del ciclo de vida de los certificados empresariales.
- Conexión con la preparación para la certificación TLS de 47 días
- Qué hacer a continuación
- Conclusión
- Preguntas frecuentes
Respuesta rápida: Renovar un certificado en Apache con CertSecure Manager implica generar o volver a registrar un certificado TLS a través de CertSecure Manager, descargar el archivo PFX firmado, extraer la clave privada y el certificado con OpenSSL, e implementar ambos archivos en el servidor Apache antes de reiniciar el servicio para aplicar el cambio. Este mismo proceso, realizado manualmente en cientos de servidores, es la principal causa de interrupciones del servicio de certificados que podrían haberse evitado.
Apache sigue siendo uno de los servidores web más utilizados en entornos empresariales, y cada sitio que aloja depende de un certificado TLS válido y correctamente instalado. Esta guía describe el proceso completo de renovación mediante CertSecure Manager, la plataforma de gestión del ciclo de vida de certificados (CLM) de Encryption Consulting, e incluye los requisitos previos, los pasos de reversión, el manejo de errores y las métricas de éxito que un equipo de PKI, seguridad, plataforma o cumplimiento necesita para ejecutar este proceso de forma segura a gran escala.
Puntos Clave
- CertSecure Manager admite dos métodos de inscripción: generar una nueva solicitud de firma de certificado (CSR) o inscribirse a partir de una CSR existente.
- La renovación afecta a cuatro archivos del lado de Apache: el archivo PFX de CertSecure Manager, la clave privada extraída, el certificado extraído y la configuración de Apache que hace referencia a ambos.
- Los certificados TLS públicos tienen un periodo de validez cada vez menor según la propuesta SC-081v3 del Foro CA/B: 200 días a partir de marzo de 2026, 100 días a partir de marzo de 2027 y 47 días a partir de marzo de 2029, lo que hace que la renovación manual con esta periodicidad sea poco práctica a gran escala.
- Según la encuesta Trust Pulse de DigiCert de julio de 2025, el 45 % de las organizaciones reportaron tiempos de inactividad relacionados con certificados durante el último año, y el 37.5 % de las interrupciones estuvieron vinculadas específicamente a certificados caducados.
- Los flujos de trabajo del agente de renovación de CertSecure Manager eliminan por completo los pasos manuales que se describen a continuación para los tipos de servidor compatibles, incluido Apache.
Requisitos previos y lista de verificación rápida
Confirme los siguientes puntos antes de iniciar la renovación. La omisión de cualquiera de ellos es la causa más común de una renovación fallida o retrasada.
Lista de verificación de prerrequisitos
- Cuenta activa de CertSecure Manager con permisos de inscripción y acceso a la CA de destino y a la plantilla de certificado.
- Acceso administrativo o sudo al servidor Apache de destino.
- OpenSSL instalado en la máquina utilizada para extraer la clave y el certificado (v1.1.1 o posterior; v3.x compatible con el
-legacybandera para compatibilidad con PKCS#12) - Conocimiento de la contraseña de exportación PFX establecida durante la generación del certificado.
- Configuración actual del host virtual Apache que muestra la configuración existente
SSLCertificateFileySSLCertificateKeyFilecaminos - Una ventana de mantenimiento o un período de bajo tráfico, ya que Apache debe reiniciarse para cargar el nuevo certificado.
- Realizar una copia de seguridad del certificado y los archivos de clave actuales antes de sobrescribirlos.
Tabla de requisitos previos para la acción
| Requisito previo | Medidas previas a la renovación | Propietario |
|---|---|---|
| Acceso a CertSecure Manager | Confirmar el rol de inscripción y la asignación de CA/plantilla. | Equipo PKI |
| Acceso al servidor Apache | Verifique las credenciales de sudo/admin y el acceso SSH. | equipo de la plataforma |
| Disponibilidad de OpenSSL | Confirme la compatibilidad con la versión y los proveedores heredados. | equipo de la plataforma |
| Rutas de configuración existentes | Localice SSLCertificateFile y SSLCertificateKeyFile en la configuración del host virtual. | equipo de la plataforma |
| Información | Copie los archivos .crt y .key actuales a una ubicación de reversión. | equipo de la plataforma |
| Cambiar ventana | Reinicio programado durante el período de bajo tráfico | Gestión de seguridad/cambios |
| Historial de cumplimiento | Registre la renovación en el inventario de certificados/CBOM para el registro de auditoría. | Equipo de cumplimiento |
Gestión de certificados con CertSecure Manager
CertSecure Manager es la plataforma de gestión del ciclo de vida de certificados (CLM) de Encryption Consulting. Aborda el principal desafío que enfrentan las organizaciones al administrar la infraestructura de clave pública (PKI): la enorme cantidad de certificados en toda la infraestructura, desde el descubrimiento y la renovación automatizada hasta la aplicación de políticas de emisión a nivel organizacional. Las integraciones con ServiceNow y Microsoft Teams permiten gestionar flujos de trabajo de alertas e incidentes, de modo que la fecha de vencimiento ya no depende de que alguien recuerde una hoja de cálculo.
CertSecure Manager separa los datos de los usuarios por departamento y rol. Los administradores definen las políticas y asignan roles, y los usuarios solo pueden realizar las acciones que les permiten sus permisos, lo que garantiza la auditabilidad de las operaciones con certificados en equipos numerosos.
Gracias a su arquitectura de alta disponibilidad (HA), los clientes conectores de CertSecure Manager integran todas las CA públicas y privadas en una única interfaz. Los flujos de trabajo del agente de renovación son compatibles con Apache, Tomcat, nginx y balanceadores de carga como F5, implementando certificados renovados sin intervención manual en los puntos finales compatibles. Esta automatización también elimina la necesidad de seguir los pasos manuales descritos en esta guía: cada paso manual que se detalla a continuación es un paso que el agente de renovación de CertSecure Manager elimina para las implementaciones de Apache compatibles.
La gestión del ciclo de vida de los certificados no se limita a TLS. El mismo problema de descubrimiento e inventario se aplica a todos los activos criptográficos de un entorno, y es aquí donde cobra relevancia una lista de materiales criptográficos (CBOM). CBOM Secure de Encryption Consulting amplía el descubrimiento de certificados a un inventario completo de activos criptográficos, y la guía CBOM, que transforma dicho inventario en información útil, explica cómo se convierte en agilidad criptográfica práctica.
Guía paso a paso para renovar un certificado en Apache
Existen dos métodos compatibles para renovar un certificado para un sitio web alojado en Apache. Primero, generar una nueva Solicitud de Firma de Certificado (CSR) en CertSecure Manager, lo que crea una clave privada nueva y una CSR con el nombre de dominio, el nombre de la organización y otros detalles del sujeto, para luego enviarla a una autoridad de certificación (CA) para su validación y emisión. Segundo, inscribirse directamente a partir de una CSR ya existente, omitiendo la generación de una nueva CSR y enviándola directamente a la CA.
CertSecure Manager automatiza las partes más laboriosas de este proceso de adquisición, reduciendo los pasos manuales que se describen a continuación a la configuración y el despliegue en el lado de Apache.
Paso 1: Generar el certificado en CertSecure Manager.
Inicie sesión en CertSecure Manager y vaya a Generar certificado en la sección Inscripción del menú de la izquierda. Seleccione la CA, la plantilla de certificado, los atributos SAN y cualquier otro campo obligatorio, y luego haga clic en Generar certificado.
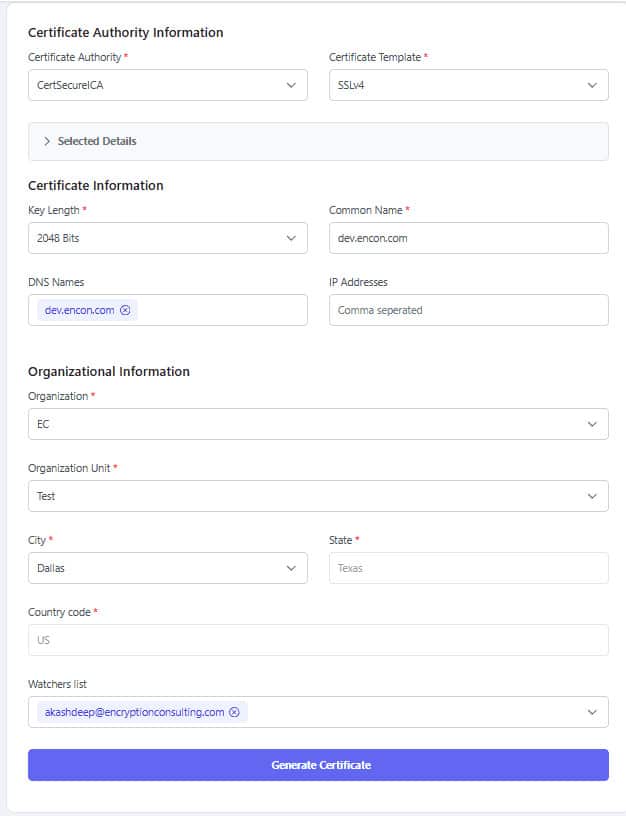
Resultado esperado: aparece una nueva tarea de inscripción en el Inventario de Inscripciones con estado pendiente o emitido.
Paso 2: Descargue el certificado del inventario de inscripciones.
Acceda al Inventario de Inscripciones y localice el certificado mediante su ID de inscripción (consulte Tareas si no lo ve de inmediato). Descargue el archivo PFX y transfiéralo al servidor Apache o a la estación de trabajo que utilizará para preparar los archivos.
Gastos esperados: a .pfx Archivo que contiene el certificado, su cadena y la clave privada, protegido por la contraseña de exportación que usted estableció durante la inscripción.
Paso 3: Extraer la clave privada y el certificado con OpenSSL.
Apache necesita la clave privada y el certificado como archivos PEM separados, no como un archivo PFX combinado. Primero extraiga la clave privada:
openssl pkcs12 -in nombre_archivo.pfx -nocerts -out clave.pem -legacy
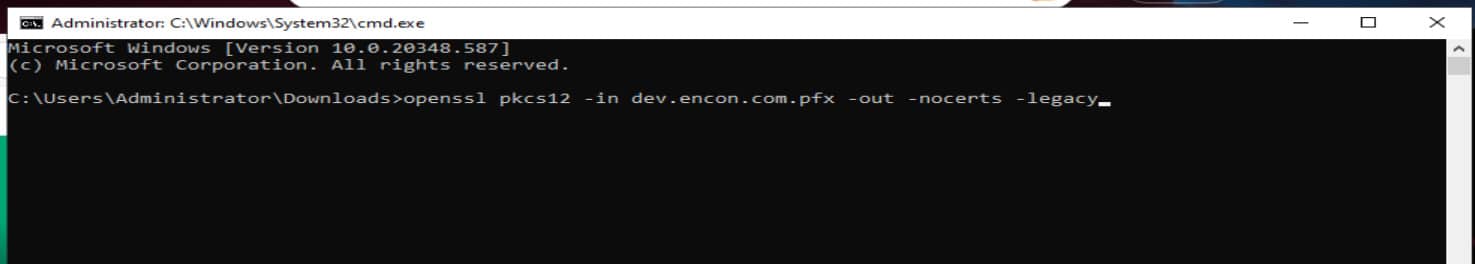
Este comando produce una clave privada cifrada. Para una clave sin cifrar, agregue -nodes:
openssl pkcs12 -in nombre_archivo.pfx -nocerts -nodes -out clave.pem -legacy
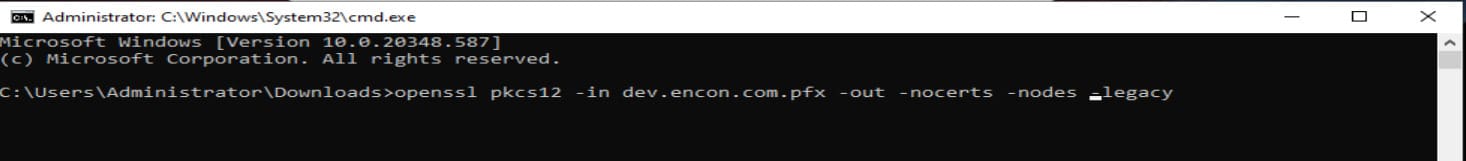
OpenSSL solicitará la contraseña de exportación PFX establecida cuando se generó el certificado. A continuación, extraiga el certificado en sí, ya sea con OpenSSL o cambiando el nombre de la exportación del certificado a un .pem extensión:
openssl pkcs12 -in myfile.pfx -out certificate.pem -nokeys -legacy
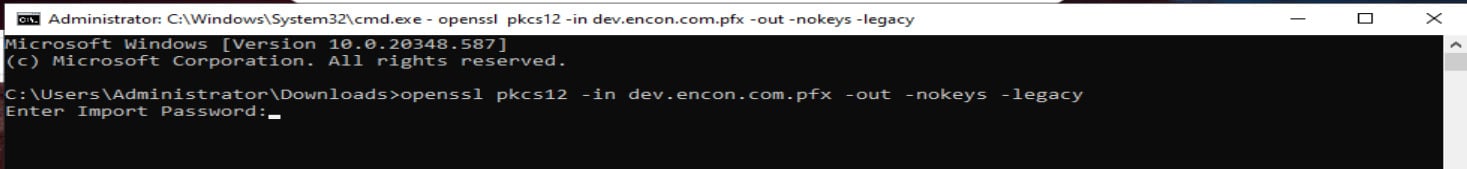
Gastos esperados: dos archivos, key.pem y certificate.pem, listo para desplegarse.
Error común: en OpenSSL 3.x, omitiendo -legacy puede provocar un “error de verificación de Mac” cuando el PFX se generó con cifrado RC2/3DES heredado. Agregar -legacy Carga el proveedor heredado y lo resuelve.
Paso 4: Implementar el certificado y la clave en el servidor Apache.
Especial certificate.pem y key.pem en la misma ruta donde se almacenan el certificado y la clave actuales para el sitio, coincidiendo con los nombres de archivo y los permisos que Apache ya espera (normalmente referenciados por SSLCertificateFile y SSLCertificateKeyFile en la configuración del host virtual). Realice una copia de seguridad de los archivos anteriores antes de sobrescribirlos.
Gastos esperados: La configuración del host virtual apunta al nuevo certificado y clave, y los permisos de archivo coinciden con los archivos anteriores (comúnmente 600 para la clave privada, propiedad del usuario del servicio Apache).
Paso 5: Reinicie Apache y verifique.
Pruebe la configuración antes de reiniciar:
apachectl configtest
Si la prueba se supera, reinicie el servicio:
sudo systemctl restart apache2
Verifique que el nuevo certificado esté activo y compruebe su fecha de vencimiento:
openssl s_client -connect yourdomain.com:443 -servername yourdomain.com | openssl x509 -noout -dates
Gastos esperados: apachectl configtest devuelve “Sintaxis correcta”, el sitio se carga sin una advertencia de certificado y se imprime notAfter La fecha coincide con el período de validez del nuevo certificado.
Flujo de trabajo operativo antes y después
| Fase | Proceso manual (antes) | Con CertSecure Manager Automation (Después) |
|---|---|---|
| Descubrimiento: | Seguimiento mediante hoja de cálculo, fácil de pasar por alto un certificado. | Inventario centralizado en todas las CA conectadas |
| Inscripción | Generación y envío manual de CSR por certificado | Inscripción basada en políticas a través de CertSecure Manager |
| Extracción de clave/certificado | Comandos manuales de OpenSSL por servidor | Gestionado por el agente de renovación para servidores compatibles, incluido Apache. |
| Despliegue | Colocación manual de archivos y comprobación de permisos | Despliegue automatizado mediante agente de renovación |
| Reanudación | Programado y ejecutado manualmente | Coordinado como parte del flujo de trabajo automatizado |
| Alertando | Recordatorios puntuales o ninguno | Alertas de ServiceNow/Teams sobre vencimientos y fallos. |
| Registro de auditoría | Mantenimiento manual, a menudo incompleto. | Registrado automáticamente en el inventario de CertSecure Manager y CBOM. |
Matriz de propietario y acción
| Equipo | Responsabilidad en este flujo de trabajo | Acción clave |
|---|---|---|
| Equipo PKI | Es propietario de las relaciones con CA, las plantillas y la política de inscripción. | Configure las plantillas de CertSecure Manager y apruebe el alcance de la inscripción. |
| Equipo de seguridad | Es responsable de la evaluación de riesgos y la respuesta ante incidentes por fallos en la certificación. | Establezca umbrales de alerta de vencimiento y revise los análisis posteriores a las interrupciones. |
| Equipo de plataforma/infraestructura | Es propietario de los servidores Apache y de la ejecución del despliegue. | Ejecutar o automatizar los pasos de implementación, reinicio y verificación. |
| Equipo de cumplimiento | Posee evidencia de auditoría para los controles del ciclo de vida de los certificados. | Confirme que los eventos de renovación se registren en el inventario/CBOM para su revisión de auditoría. |
Guía de reversión
Si el nuevo certificado provoca una interrupción o una configuración incorrecta, revierta los cambios con la copia de seguridad realizada durante el paso 4:
- Restaurar el anterior
certificate.pemykey.pemdesde la copia de seguridad hasta las rutas de archivo originales. - Confirme que la propiedad y los permisos del archivo coinciden con el estado anterior al cambio (normalmente
600para la clave privada). - Ejecutar
apachectl configtestpara confirmar que la configuración es válida antes de reiniciar. - Reinicie Apache y vuelva a verificar que el sitio se carga con el certificado restaurado.
- Investigue la causa del fallo (cadena caducada, clave incorrecta, SAN erróneo) antes de intentar la renovación de nuevo.
- Registre el evento de reversión en el inventario de certificados para que el registro de auditoría refleje lo que realmente sucedió.
Errores comunes y cómo evitarlos
| Error | Causa probable | Solución |
|---|---|---|
| “Error de verificación de Mac: ¿contraseña no válida?” durante la extracción de PKCS#12 | OpenSSL 3.x utiliza por defecto un proveedor que no admite el cifrado heredado de PFX. | Agregar el formulario -legacy indicador para el comando OpenSSL |
| Apache no se inicia después de la implementación. | Certificado y clave privada no coincidentes, o ruta de archivo incorrecta en la configuración del host virtual. | Verificar SSLCertificateFile/SSLCertificateKeyFile rutas y confirme que la clave coincide con el certificado con openssl x509 -noout -modulus y openssl rsa -noout -modulus |
| El navegador sigue mostrando el certificado antiguo. | Apache no se reinició, o un proxy de caché/CDN delante de él todavía sirve el certificado antiguo. | Confirme que el reinicio se haya completado y borre cualquier caché de CDN/proxy. |
| El certificado vuelve a caducar antes de lo previsto. | Período de validez malinterpretado bajo el calendario cada vez más reducido del Foro CA/B | Confirme el período de validez emitido en función de la fase actual del Foro CA/B (200/100/47 días) en lugar de asumir el incumplimiento anterior de 398 días. |
Métricas de éxito a seguir
- Incidentes de tiempo de inactividad relacionados con certificados por trimestre (objetivo: cero, comparado con el 45 % de las organizaciones que informaron al menos uno en la encuesta de DigiCert de 2025)
- Porcentaje de renovaciones completadas antes del vencimiento frente a después (objetivo: 100% antes)
- Tiempo medio de renovación por certificado, manual frente a automático
- Número de certificados con renovación automatizada frente a seguimiento manual
- Reducción en los tickets de renovación manual trimestre tras trimestre
- Hallazgos de auditoría relacionados con certificados caducados o mal configurados (objetivo: cero)
Por qué esto es importante para la gestión del ciclo de vida de los certificados empresariales.
Un solo certificado caducado en un servidor Apache de producción puede provocar la caída de un sitio web orientado al cliente, y esto no es un caso aislado. La encuesta Trust Pulse de DigiCert de julio de 2025 reveló que el 45 % de las organizaciones experimentaron interrupciones del servicio relacionadas con certificados durante el último año, y el 37.5 % de esas interrupciones fueron causadas específicamente por certificados caducados ( DigiCert, 2 de julio de 2025 ). Si bien es necesario comprender los flujos de trabajo de renovación manual, como el descrito anteriormente, estos no son escalables para el volumen de certificados que la mayoría de las empresas gestionan actualmente.
Nuestra opinión: los equipos deben considerar los pasos manuales de esta guía como un plan de respaldo documentado y una referencia de capacitación, no como el modelo operativo predeterminado. Toda empresa que utilice Apache a gran escala debería migrar la renovación de certificados a un flujo de trabajo CLM automatizado, tanto para eliminar el riesgo de interrupción mencionado anteriormente como porque el período de validez del certificado se reduce constantemente, lo que hace que la renovación manual sea insostenible independientemente de la disciplina del equipo.
Conexión con la preparación para la certificación TLS de 47 días
La propuesta SC-081v3 del Foro CA/B, patrocinada por Sectigo y aprobada en abril de 2025, reduce gradualmente la validez máxima de los certificados TLS públicos de 398 días a 200 días a partir del 15 de marzo de 2026, a 100 días a partir del 15 de marzo de 2027 y a 47 días a partir del 15 de marzo de 2029 ( Sectigo, 14 de abril de 2025 ). Con una periodicidad de 47 días, un proceso de renovación manual como el descrito en esta guía tendría que ejecutarse aproximadamente ocho veces al año, por certificado, en cada instancia de Apache del entorno.
Este es el mismo problema de agilidad criptográfica que la migración post-cuántica: ambos requieren conocer con precisión qué certificados y activos criptográficos existen antes de poder gestionarlos con rapidez. CBOM Secure de Encryption Consulting crea ese descubrimiento de certificados e inventario de activos criptográficos, y el Centro de Excelencia PQC y los programas de preparación PQC extienden esa misma disciplina a la migración de algoritmos seguros para la computación cuántica. Automatizar la renovación de certificados Apache a través de CertSecure Manager ahora es una preparación directa para el plazo de 47 días de este cronograma.
Qué hacer a continuación
Para equipos PKI
Audite qué servidores Apache aún dependen de la renovación manual y confirme que las plantillas de CertSecure Manager y las conexiones de CA los cubren a todos.
Para equipos de seguridad
Establezca umbrales de alerta de vencimiento con suficiente antelación al plazo de 47 días y revise los incidentes relacionados con certificados de los últimos cuatro trimestres comparándolos con las métricas de éxito mencionadas anteriormente.
Para equipos de plataforma
Pruebe el agente de renovación de CertSecure Manager en una instancia de Apache no crítica antes de implementarlo en toda la flota y documente el procedimiento de reversión junto con el manual de procedimientos estándar.
Para equipos de cumplimiento normativo
Confirme que los eventos de renovación y reversión se registran en el inventario de certificados para que la evidencia de auditoría para los controles del ciclo de vida se genere automáticamente en lugar de reconstruirse a posteriori.
Conclusión
Renovar un certificado en Apache con CertSecure Manager es sencillo una vez que se documentan y practican los pasos de inscripción, extracción e implementación descritos anteriormente. Sin embargo, a medida que los periodos de validez de los certificados se reducen a 47 días y el volumen de certificados sigue creciendo, la ejecución manual de estos pasos deja de ser un modelo operativo viable a largo plazo. Considere esta guía como referencia sobre cómo funciona el proceso y la automatización de renovación de CertSecure Manager como la vía para ejecutarlo de forma segura a gran escala. Consulte cómo se ejecuta el mismo flujo de trabajo en otros tipos de servidores en nuestra guía para renovar y revocar certificados en Microsoft PKI.
Preguntas frecuentes
¿Cuál es la principal conclusión sobre la renovación de certificados en Apache con CertSecure Manager?
La renovación de un certificado Apache implica generarlo o registrarlo en CertSecure Manager, descargar el archivo PFX, extraer la clave y el certificado con OpenSSL, implementarlos en el servidor y reiniciar Apache. El proceso manual funciona, pero no es escalable, por lo que el agente de renovación de CertSecure Manager lo automatiza para las implementaciones de Apache compatibles.
¿Por qué es importante esto para la gestión del ciclo de vida de los certificados empresariales?
Las interrupciones en la certificación son frecuentes y costosas. La encuesta Trust Pulse de DigiCert de julio de 2025 reveló que el 45 % de las organizaciones experimentaron interrupciones relacionadas con certificados durante el último año, y que el 37.5 % de los incidentes se debieron a certificados caducados. Las implementaciones de Apache a escala empresarial amplifican este riesgo, ya que una sola renovación no realizada puede provocar la caída de un sitio de producción.
¿Qué equipos son responsables de poner en práctica estas directrices?
Por lo general, cuatro equipos comparten la responsabilidad: el equipo de PKI se encarga de las relaciones con las CA y las plantillas de inscripción, el equipo de seguridad se encarga de los umbrales de alerta y la revisión de incidentes, el equipo de plataforma ejecuta la implementación y los reinicios, y el equipo de cumplimiento confirma que los eventos de renovación se registran con fines de auditoría.
¿Qué riesgos aumentan si este tema se aborda manualmente?
La renovación manual aumenta el riesgo de que se pasen por alto las fechas de vencimiento, que haya incompatibilidad entre claves y certificados, permisos de archivo incorrectos y registros de auditoría incompletos. A medida que los períodos de validez se reducen según el calendario gradual del Foro CA/B, aumenta la frecuencia de renovaciones manuales necesarias por certificado, lo que multiplica la probabilidad de error humano en cada paso.
¿Cómo reduce la automatización el riesgo de interrupción de los certificados?
El flujo de trabajo del agente de renovación de CertSecure Manager elimina los pasos manuales de extracción, implementación y reinicio para los servidores compatibles, incluido Apache, y reemplaza el seguimiento ad hoc con alertas de vencimiento centralizadas mediante integraciones como ServiceNow y Microsoft Teams. Esto reduce el tiempo que transcurre entre la fecha de vencimiento de un certificado y el momento en que se realiza la acción correspondiente.
¿Qué métricas deberían monitorizar los equipos tras la implementación?
Realizar un seguimiento trimestral de los incidentes de inactividad relacionados con los certificados, el porcentaje de renovaciones completadas antes y después del vencimiento, el tiempo medio de renovación, el número de certificados gestionados de forma automatizada frente a la gestión manual, la reducción de las solicitudes de renovación manual y cualquier hallazgo de auditoría relacionado con certificados caducados o mal configurados.
¿Cómo se relaciona esto con el plazo de 47 días para la obtención del certificado TLS?
La votación SC-081v3 del Foro CA/B reduce gradualmente la validez máxima de los certificados TLS públicos a 200 días en marzo de 2026, 100 días en marzo de 2027 y 47 días en marzo de 2029. Con una periodicidad de 47 días, la renovación manual se vuelve impracticable, por lo que la automatización descrita en esta guía se convierte en un requisito indispensable para cumplir con el calendario cada vez más ajustado.
¿Cómo debería gestionarse esto en entornos PKI híbridos o multinube?
En entornos multinube e híbridos, se recomienda gestionar la inscripción y renovación de certificados, independientemente de dónde se ejecute la instancia de Apache, a través de una única plataforma CLM como CertSecure Manager, en lugar de administrar cada entorno (en la nube o local) por separado. Esto garantiza la coherencia de las relaciones con las CA, las plantillas y los registros de auditoría en todos los entornos, en lugar de que estén fragmentados por plataforma.
¿Qué requisitos previos son necesarios antes de la implementación?
Los equipos necesitan acceso de inscripción a CertSecure Manager, acceso administrativo al servidor Apache, OpenSSL instalado con soporte para proveedores heredados, las rutas de configuración de vhost actuales, la contraseña de exportación de PFX, una ventana de mantenimiento programada para el reinicio y una copia de seguridad de los archivos de certificado y clave existentes.
¿Qué capturas de pantalla o ejemplos de configuración deberían incluirse?
La documentación debe incluir la pantalla Generar certificado de CertSecure Manager, la vista Inventario de inscripción utilizada para localizar y descargar el archivo PFX, la salida del terminal para cada comando de extracción de OpenSSL y las líneas de configuración de host virtual de Apache relevantes que hagan referencia a las rutas de los archivos de certificado y clave.
- Puntos Clave
- Requisitos previos y lista de verificación rápida
- Gestión de certificados con CertSecure Manager
- Guía paso a paso para renovar un certificado en Apache
- Flujo de trabajo operativo antes y después
- Matriz de propietario y acción
- Guía de reversión
- Errores comunes y cómo evitarlos
- Métricas de éxito a seguir
- Por qué esto es importante para la gestión del ciclo de vida de los certificados empresariales.
- Conexión con la preparación para la certificación TLS de 47 días
- Qué hacer a continuación
- Conclusión
- Preguntas frecuentes


