
- Puntos Clave
- Requisitos previos antes de automatizar la renovación del certificado IIS
- Paso a paso: Automatización de la renovación de certificados IIS con CertSecure Manager
- Renovación manual frente a renovación automatizada del certificado IIS
- Renovación del certificado IIS en cifras
- ¿Quién es el responsable?: Matriz de responsabilidades y acciones del equipo
- Guía de reversión y errores comunes
- Métricas de éxito a seguir tras la implementación
- Consideraciones sobre infraestructura de clave pública (PKI) híbrida y multinube
- Más allá de la renovación: criptoagilidad para la era de los 47 días.
- ¿Cómo puede ayudar la consultoría de cifrado?
- Qué hacer a continuación
- Conclusión
- Preguntas frecuentes
Respuesta rápida: Automatizar la renovación de certificados de IIS implica instalar el Agente de renovación de IIS de CertSecure Manager en el mismo servidor Windows que ejecuta IIS. De esta forma, el agente solicita, emite y vincula automáticamente cada nuevo certificado antes de que caduque el anterior, eliminando los pasos manuales que suelen causar la mayoría de las interrupciones relacionadas con certificados. Esta guía abarca los requisitos previos, los pasos de configuración exactos, qué hacer si falla la renovación y las métricas que conviene monitorizar una vez que la automatización esté en marcha.
La renovación manual ya resultaba tediosa con una vigencia de certificado de 398 días. Dejará de ser viable una vez que la reducción gradual del CA/Browser Forum alcance los 47 días en 2029. Mediante un enfoque basado en agentes, CertSecure Manager automatiza por completo la solicitud, emisión, renovación e implementación de certificados IIS, eliminando así la dependencia de que alguien recuerde una fecha límite para la renovación.
Puntos Clave
- El agente de renovación de IIS de CertSecure Manager automatiza la solicitud, emisión, renovación y actualización de la vinculación de certificados en IIS, por lo que las renovaciones ya no dependen de que alguien recuerde una fecha límite.
- La reducción gradual del Foro CA/Browser limita la validez de los nuevos certificados TLS públicos a 200 días a partir del 15 de marzo de 2026, reduciéndose a 100 días en marzo de 2027 y a 47 días para el 15 de marzo de 2029.
- El 45 % de las empresas reportaron tiempos de inactividad debido a incidentes relacionados con certificados durante el último año, y el 37.5 % atribuyó esos tiempos de inactividad a certificados caducados (Encuesta DigiCert Trust Pulse, 2 de julio de 2025).
- El 76 % de las organizaciones sufrieron al menos una interrupción relacionada con certificados en 2025, con un coste medio aproximado de 540 000 dólares por incidente una vez contabilizadas la pérdida de ingresos, la mano de obra de emergencia y las medidas correctivas (Start With Identity, febrero de 2026).
- El mismo modelo de agente de renovación se extiende más allá de IIS a NGINX, Apache y F5, y los ciclos de vida de los certificados más cortos crean ventanas más frecuentes y con pocas interrupciones para implementar algoritmos resistentes a la computación cuántica.
Requisitos previos antes de automatizar la renovación del certificado IIS
Confirme cada uno de los siguientes puntos antes de instalar el Agente de renovación de IIS. Omitir alguno de estos pasos es la razón más común por la que falla el primer intento de configuración.
| Requisito previo | Por qué es necesario | Acción: |
|---|---|---|
| Cuenta de administrador de CertSecure Manager | Es necesario configurar la CA, la plantilla y los ajustes del agente. | Confirme el acceso de inicio de sesión a la interfaz de CertSecure Manager. |
| Agente de renovación de IIS instalado en el host de IIS. | El agente realiza localmente la generación, emisión y actualización de enlaces de CSR. | Descargue el archivo zip del agente desde la interfaz de CertSecure Manager y siga las instrucciones del archivo readme incluido. |
| Autoridad de certificación accesible | El agente envía solicitudes de renovación a la CA configurada. | Confirme la conectividad saliente desde el host IIS a la CA, interna o pública. |
| Plantilla de certificado definida | Las solicitudes de renovación necesitan una plantilla con el uso de clave y el período de validez correctos. | Cree o confirme la plantilla en CertSecure Manager antes de configurar el agente. |
| Permisos de la cuenta de servicio | El agente se ejecuta como un servicio de Windows y necesita permisos para actualizar las configuraciones de IIS. | Ejecute el agente con una cuenta que tenga derechos de administrador local en el servidor IIS. |
| Ruta de red a CertSecure Manager | El agente informa del estado de la tarea al servidor CertSecure Manager. | Confirme que las reglas del firewall permiten el tráfico del agente al servidor, especialmente para hosts IIS en la nube o híbridos. |
Paso a paso: Automatización de la renovación de certificados IIS con CertSecure Manager
El agente de renovación se puede descargar desde la interfaz de CertSecure Manager. El archivo Léame, que explica la instalación, viene incluido en el archivo ZIP descargado. Una vez instalado el agente, puede gestionarlo desde la consola de Servicios de Windows. Complete primero los requisitos previos mencionados anteriormente y, a continuación, siga los cinco pasos que se indican a continuación.
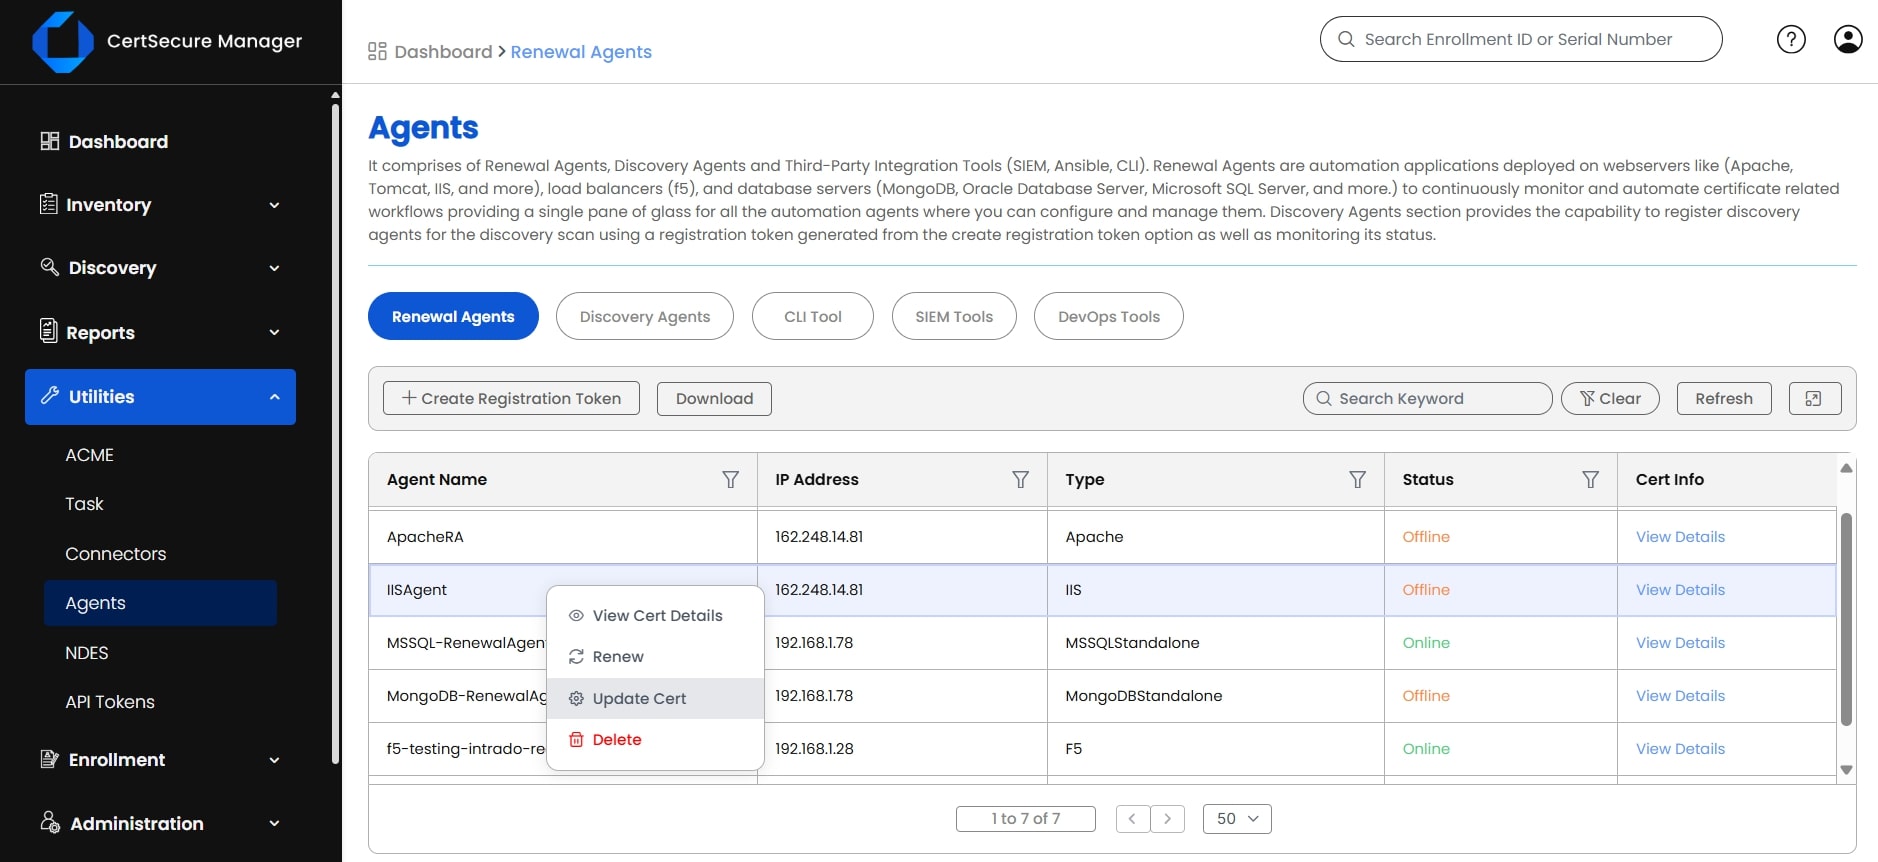
Paso 1: Abra la consola de agentes y confirme el estado del agente.
Inicie sesión en CertSecure Manager y vaya a Utilidades , luego a Agentes . Confirme el estado del Agente de renovación de IIS, luego haga clic con el botón derecho sobre él y seleccione Actualizar certificado.
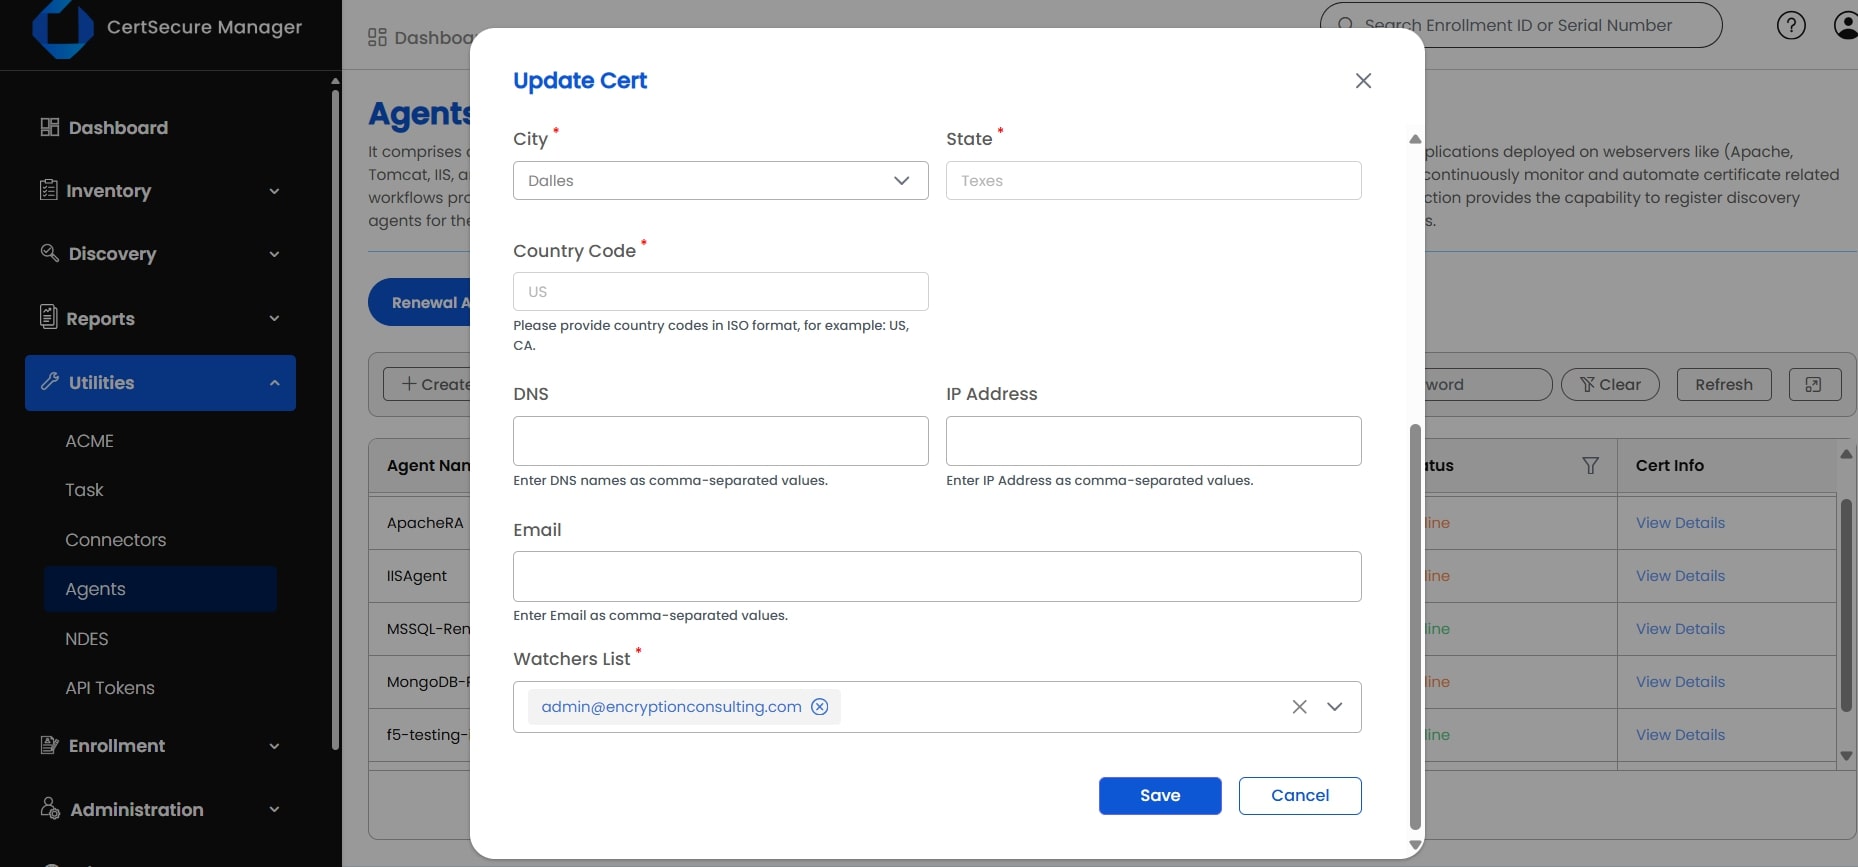
Paso 2: Configure la Autoridad de Certificación y la Plantilla, y luego guarde.
Seleccione la autoridad de certificación, la plantilla de certificado y cualquier otra información necesaria, y luego haga clic en Guardar.
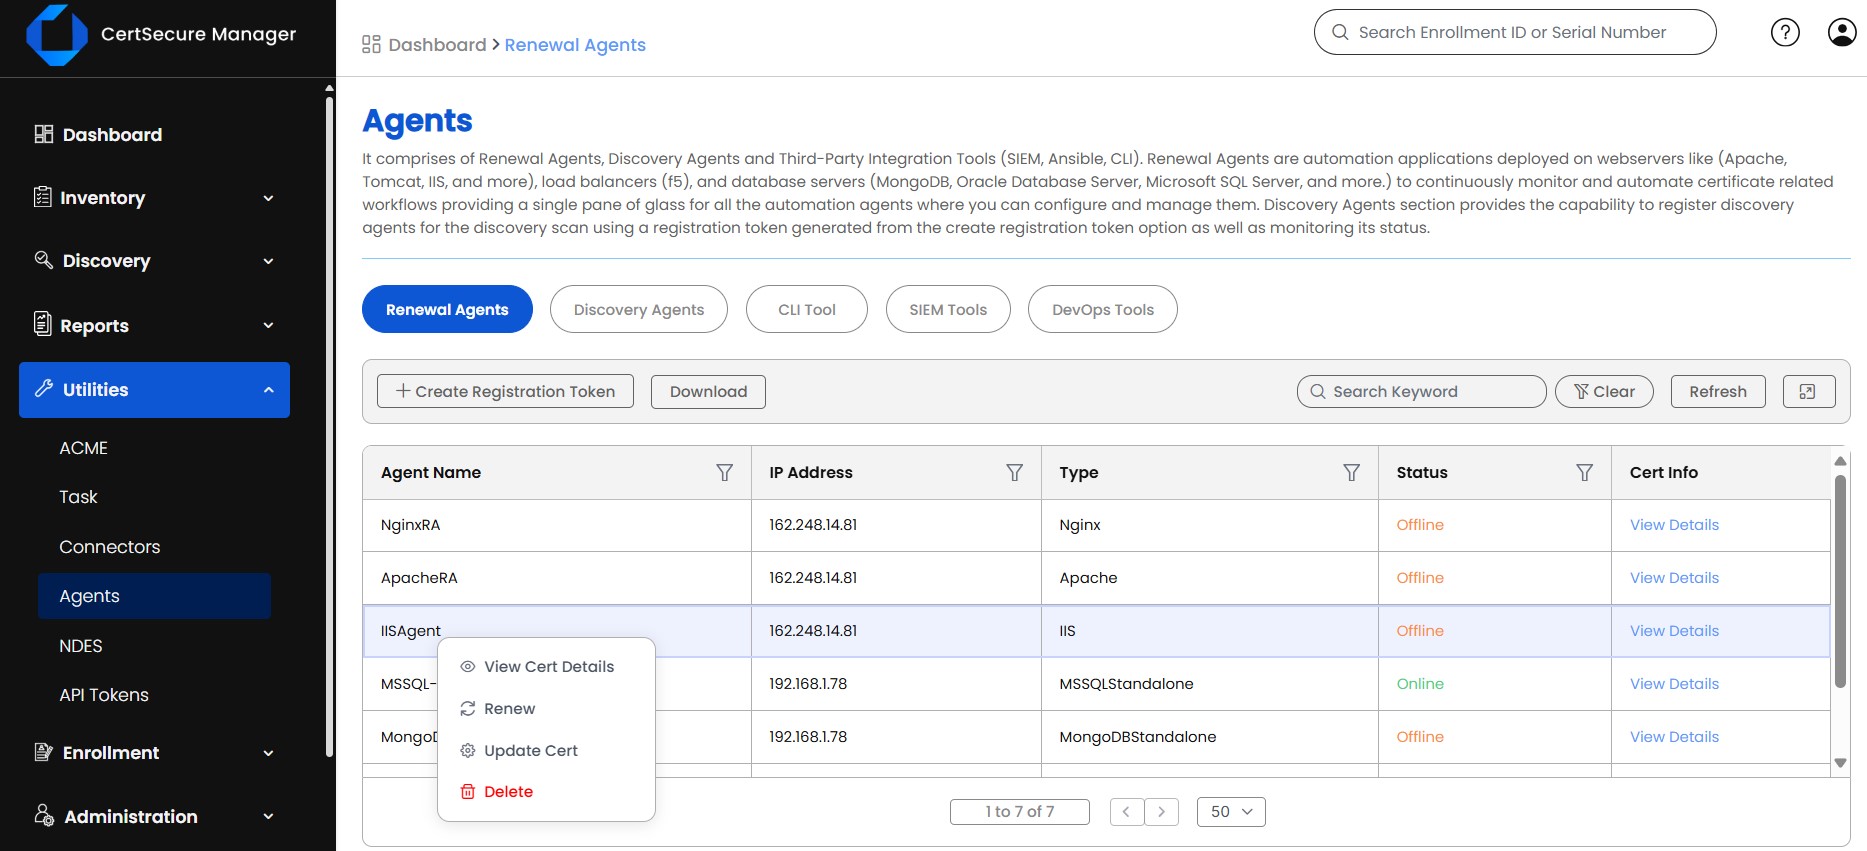
Paso 3: Desencadenar la renovación
Vuelva a hacer clic con el botón derecho en el agente, seleccione Renovar y confirme para iniciar la renovación.
Paso 4: Supervisar la tarea de renovación
Ve a Utilidades y luego a Tareas para supervisar el proceso de renovación y confirmar que se haya completado.
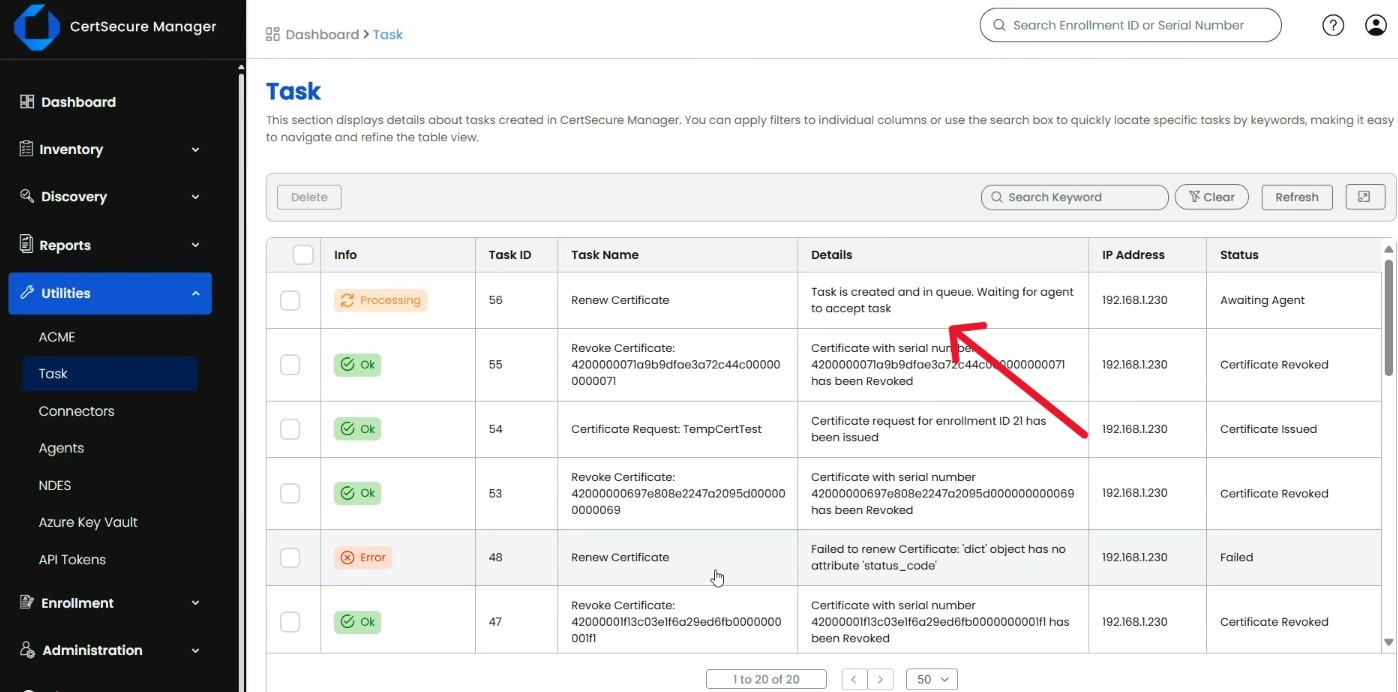
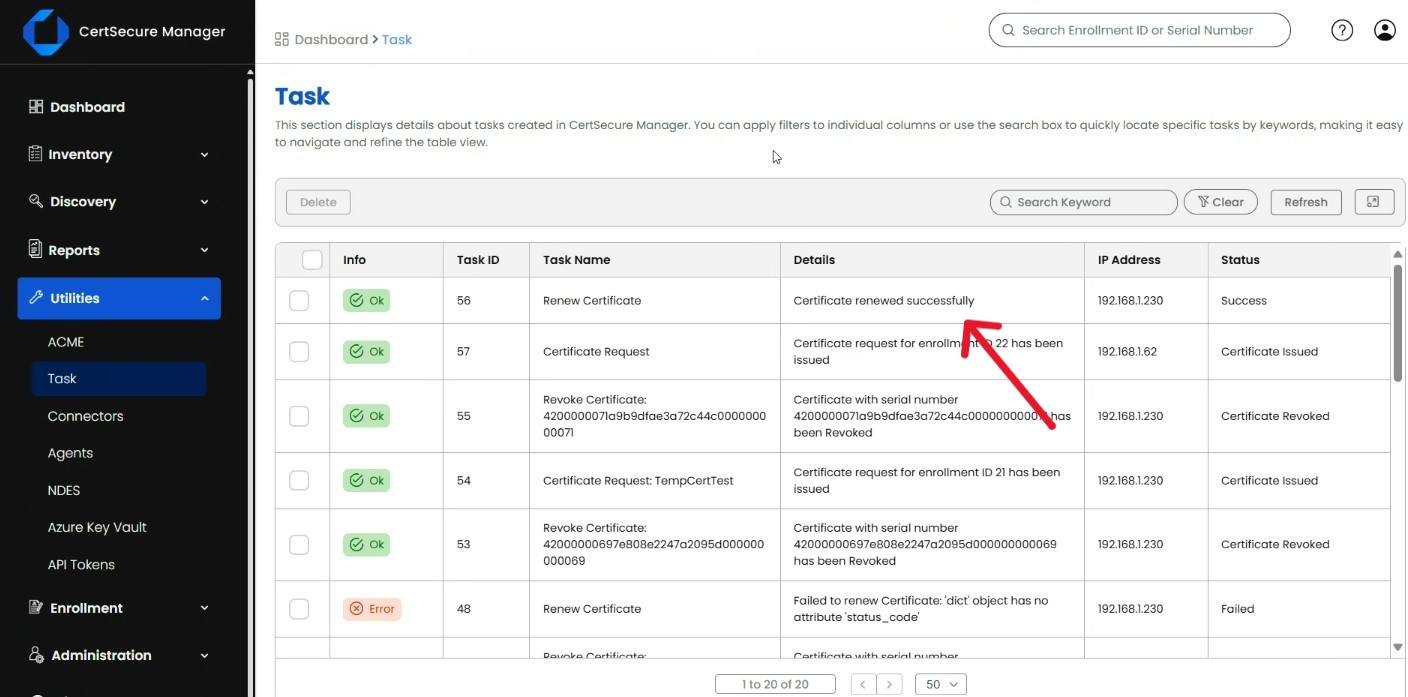
Paso 5: Verifique el certificado y revise los registros si la renovación falla.
Una vez que la renovación se haya realizado correctamente, visite el sitio web correspondiente en su navegador y confirme los detalles del certificado. Si la renovación falla, revise el archivo de registro del agente de renovación, que por defecto se encuentra en la ruta que se indica a continuación.
C:\CertSecure\logs\EC_IIS_RenewalAgent.logEn el propio host IIS, puede confirmar qué certificado está actualmente vinculado a un sitio desde un símbolo del sistema con privilegios de administrador:
%windir%\system32\inetsrv\appcmd.exe list sslcertRenovación manual frente a renovación automatizada del certificado IIS
Antes de la automatización, renovar un certificado IIS implicaba generar manualmente una CSR, enviarla a la CA, esperar su emisión y actualizar la vinculación de IIS manualmente, lo que llevaba entre 30 y 60 minutos por vinculación y se repetía en cada ciclo de renovación. Tras la automatización, la misma renovación se realiza con un clic derecho, el agente la completa y registra automáticamente. A continuación, se muestra una comparación entre ambos enfoques a medida que se reduce el período de validez.
| Aspecto | Renovación manual | Renovación automatizada (Agente de renovación de IIS) |
|---|---|---|
| Tiempo por certificado | De 30 a 60 minutos o más por fijación, repetido en cada ciclo de renovación. | Minutos para activarse; el agente gestiona la generación y emisión de CSR, así como la actualización del enlace de IIS. |
| Riesgo de no renovar | Alto, y aumenta a medida que los períodos de validez se reducen hacia los 47 días. | Bajo; las renovaciones son supervisadas por el agente con seguimiento del estado a nivel de tarea. |
| Preparación para la era de los 47 días (2029) | Insostenible a gran escala una vez que las renovaciones se repiten aproximadamente cada seis semanas. | Diseñado para la reemisión de alta frecuencia sin necesidad de personal adicional. |
| Visibilidad en todos los servidores | Hojas de cálculo, recordatorios del calendario o conocimiento tribal | Vista centralizada en las pantallas de Agentes y Tareas de CertSecure Manager. |
| Evidencia de auditoría y cumplimiento | Reconstruido a posteriori, si es que se reconstruye. | Historial de tareas y registros disponibles bajo demanda |
| Cobertura más allá del IIS | Un proceso manual independiente para cada tipo de servidor. | El mismo modelo de agente se extiende a NGINX, Apache y F5. |
Renovación del certificado IIS en cifras
La renovación manual no solo es tediosa. Los datos demuestran que es una fuente cuantificable de interrupciones y costes en los sistemas informáticos empresariales.
- Tiempo de inactividad debido a incidentes con certificados: El 45% de las empresas experimentaron tiempo de inactividad debido a incidentes relacionados con certificados en el último año, y el 37.5% de ese tiempo de inactividad se atribuyó directamente a certificados caducados (Encuesta DigiCert Trust Pulse(publicado el 2 de julio de 2025).
- Coste por interrupción: El 76% de las organizaciones experimentaron al menos una interrupción relacionada con certificados en 2025, con un costo promedio de aproximadamente $540,000 por incidente una vez que se contabilizan los ingresos perdidos, la mano de obra de emergencia y la remediación (Comience con el análisis de identidad de máquinas.(publicado el 8 de febrero de 2026).
- Compromiso del lector: Esta guía ha recibido más de 2,800 lecturas de equipos de TI y PKI (análisis interno de Encryption Consulting, tercer trimestre de 2026), lo que coincide con la frecuencia con la que la renovación de certificados de IIS causa problemas a equipos que gestionan entornos que, de otro modo, estarían consolidados.
Nada de esto sorprende si se tiene en cuenta la evolución de la validez de los certificados TLS. A partir del 15 de marzo de 2026, el Foro CA/Browser limita la validez de los certificados TLS públicos recién emitidos a 200 días ( Boletín SC-081v3 del Foro CA/Browser, Sectigo, 14 de abril de 2025 ). Este máximo se reduce a 100 días el 15 de marzo de 2027 y a 47 días el 15 de marzo de 2029, fecha a la que se refieren la mayoría de los proveedores cuando hablan de la era de los "certificados de 47 días". Los certificados emitidos antes de cada fecha límite conservan su validez original hasta su vencimiento natural, pero cada renovación posterior a esa fecha se rige por el plazo más corto. Con una periodicidad de 47 días, realizar manualmente los pasos anteriores aproximadamente cada seis semanas, por servidor, no es una buena idea; es seguro que algo se pasará por alto.
¿Quién es el responsable?: Matriz de responsabilidades y acciones del equipo
La automatización de la renovación de certificados IIS involucra a más de un equipo. Utilice esta matriz para asignar la responsabilidad antes de comenzar a configurar el agente.
| Equipo | Responsabilidad primaria | Acciones durante el despliegue |
|---|---|---|
| Equipo PKI | Posee conexiones con CA, plantillas de certificados y validez de la cadena de confianza. | Configure la CA del agente y los ajustes de plantilla en Utilidades > Agentes. |
| Equipo de seguridad | Define la automatización como política y realiza un seguimiento del riesgo relacionado con los certificados. | Revise la cola de tareas e investigue cualquier fallo de renovación para detectar posibles problemas de seguridad. |
| Equipo de plataforma/infraestructura | Instala y mantiene el agente de renovación en los hosts IIS. | Instale el agente de renovación de IIS, confirme que el servicio de Windows se esté ejecutando y administre los permisos de la cuenta de servicio. |
| Equipo de cumplimiento | Confirma la auditabilidad conforme a los requisitos internos y reglamentarios. | Consulte el historial de tareas como evidencia de renovación y realice un seguimiento del cumplimiento de los plazos del Foro CA/Browser. |
Guía de reversión y errores comunes
Guía de reversión
Si la renovación falla a mitad del proceso, el certificado existente permanece vinculado al sitio hasta que se reemplace explícitamente, por lo que una tarea fallida no suele provocar la caída del sitio por sí sola. Si la renovación se completa, pero el nuevo certificado causa un problema inesperado (una cadena rota, una plantilla incorrecta o una vinculación que apunta al sitio equivocado), revierta la vinculación de IIS al certificado anterior mientras investiga y, a continuación, vuelva a ejecutar la renovación una vez que se haya corregido la causa subyacente en CertSecure Manager.
- Comprobar Utilidades > Tareas por la razón de la falla antes de tomar cualquier acción manual.
- Si es necesario, vuelva a vincular el certificado anterior en el Administrador de IIS para que el sitio permanezca accesible mientras soluciona el problema.
- Solucione la causa raíz (conectividad de la CA, plantilla o permisos) en CertSecure Manager antes de volver a activar la renovación.
- Confirme el sitio en un navegador después de volver a ejecutar la renovación, el mismo paso de verificación que se utilizó en el paso 5 anterior.
Errores y soluciones comunes
- Tiempo de espera de conectividad de CA agotado: Confirme que el host IIS pueda acceder a la autoridad de certificación a través de la red; revise las reglas del firewall y del proxy, especialmente en entornos de nube o híbridos.
- Plantilla mal configurada: Verifique que la plantilla de certificado seleccionada en el paso 2 coincida con el uso de clave y el período de validez que espera la CA.
- Pendiente de aprobación de CA: Algunas autoridades de certificación requieren la aprobación manual de las solicitudes enviadas; compruebe la consola de la autoridad de certificación si una tarea permanece en cola más tiempo del esperado.
- Errores de permisos en la actualización del enlace de IIS: Confirme que la cuenta de servicio de Windows que ejecuta el agente tenga derechos de administrador local en el servidor IIS.
- El servicio del agente se ha interrumpido: Compruebe el estado del agente de renovación en la consola de Servicios de Windows si deja de aparecer en Utilidades > Agentes.
La mayoría de los fallos se remontan a la conectividad de la CA, una plantilla mal configurada o un paso de aprobación aún pendiente en el lado de la CA, y el registro en C:\CertSecure\logs\EC_IIS_RenewalAgent.log Registra el punto exacto de la falla.
Métricas de éxito a seguir tras la implementación
Revise estos aspectos trimestralmente e inmediatamente después de cualquier cambio en las versiones de CA/Browser Forum, navegador o CertSecure Manager:
- Incidentes de tiempo de inactividad relacionados con certificados: una tendencia hacia cero una vez que se implemente la automatización.
- Tiempo medio de renovación por certificado: Compare la línea base manual de 30 a 60 minutos con el tiempo de activación y monitoreo automatizado.
- Cobertura del agente: Número de certificados IIS gestionados por el agente de renovación en relación con el inventario total de certificados IIS.
- Tasa de fallos en las tareas de renovación: Extraído de Utilidades > Tareas.
- Boletos de renovación manual: Reducción en el número de incidencias de TI o seguridad registradas para la renovación de certificados tras la implementación.
Nota: Encryption Consulting aún no dispone de cifras oficiales publicadas sobre el tiempo de renovación ahorrado, los certificados gestionados o la reducción de incidencias específicas de este flujo de trabajo. Realice un seguimiento interno de las métricas anteriores y añada una cifra trimestral con fecha una vez que esté disponible; esta cifra se marca para su seguimiento, no se incluye aquí como estimación.
Consideraciones sobre infraestructura de clave pública (PKI) híbrida y multinube
El modelo de agente por host funciona de la misma manera, ya sea que IIS se ejecute en las instalaciones, en Azure, AWS u otra nube. Algunos aspectos a tener en cuenta en entornos multinube o híbridos:
- Ruta de red: Confirme que las reglas del firewall, del grupo de seguridad de red (NSG) o del grupo de seguridad permiten que el agente acceda al servidor de CertSecure Manager y a la CA configurada a través de los límites de la VPC o la VNet.
- Accesibilidad de CA: Tanto una CA privada detrás de una VPN como una CA pública accesible a través de Internet funcionan, pero la ruta de red debe confirmarse para cada entorno en lugar de asumirse.
- Visibilidad centralizada: Dirija todos los agentes, tanto locales como en la nube, a la misma instancia de CertSecure Manager para que Utilidades > Agentes y Tareas ofrezcan una vista de inventario unificada en lugar de paneles aislados por proveedor de nube.
- Cuentas de servicio con privilegios mínimos: Utilice una cuenta de servicio distinta por host en lugar de compartir credenciales entre servidores IIS locales y en la nube.
Más allá de la renovación: criptoagilidad para la era de los 47 días.
La automatización de la renovación resuelve el aspecto operativo de los ciclos de vida de certificados más cortos, pero también abre una oportunidad: cada renovación permite incorporar algoritmos más robustos o resistentes a la computación cuántica sin necesidad de un período de mantenimiento independiente. Para aprovechar esta ventaja, es necesario saber qué certificados, claves y algoritmos se utilizan realmente en producción, y para eso está diseñada una plataforma de descubrimiento e inventario criptográfico como CBOM Secure . Descubra cómo este trabajo de inventario evoluciona con el tiempo en « De CBOM Inventory a Intelligence».
Al combinar el descubrimiento de certificados con el Centro de Excelencia PQC de Encryption Consulting y la guía de preparación para PQC , el ciclo de renovación frecuente y automatizado descrito anteriormente se convierte en el mecanismo de entrega para su migración post-cuántica en lugar de un proyecto separado que compite por las mismas ventanas de mantenimiento del servidor.
¿Cómo puede ayudar la consultoría de cifrado?
Encryption Consulting amplía las capacidades de CertSecure Manager ofreciendo renovación automatizada de certificados no solo para IIS, sino también para entornos NGINX, Apache y F5. Esto reduce el trabajo manual, elimina errores de configuración y garantiza la implementación segura de certificados en toda su infraestructura. Con la reducción gradual del plazo de renovación de certificados del CA/Browser Forum, que ya se sitúa en 200 días y se prevé que alcance los 47 días en marzo de 2029, la automatización ya no es opcional, sino esencial para mantener la continuidad operativa.
Más allá de la automatización, Encryption Consulting ofrece infraestructura de clave pública como servicio (PKIaaS) y consultoría experta en PKI para construir, administrar y optimizar entornos PKI seguros y escalables adaptados a sus necesidades: locales, híbridos o en la nube.
Qué hacer a continuación
- Equipo PKI: Confirme la CA y la plantilla de certificado que debe usar el agente de renovación y valídelas con la tabla de requisitos previos anterior.
- Equipo de seguridad: Agregue el tiempo de inactividad relacionado con los certificados y la tasa de fallas en las tareas de renovación a las métricas que ya monitorea para el riesgo de infraestructura.
- Equipo de la plataforma: Primero, instale el Agente de renovación de IIS en un host que no sea de producción, siga los cinco pasos y confirme la ruta de reversión antes de implementarlo de forma generalizada.
- Equipo de cumplimiento: Confirme que la retención del historial de tareas cumple con su período de auditoría y ajuste su cadencia de renovación a las fechas límite del CA/Browser Forum de marzo de 2026, marzo de 2027 y marzo de 2029.
Conclusión
La automatización de la renovación de certificados para IIS mediante CertSecure Manager y su agente de renovación de IIS reduce el esfuerzo manual y mejora notablemente la fiabilidad y la seguridad de su infraestructura web. Con los requisitos previos confirmados de antemano, una configuración repetible de cinco pasos y una ruta de reversión clara, sus certificados se mantienen actualizados con un riesgo mucho menor de interrupción del servicio causada por un certificado caducado. A medida que los periodos de validez de TLS se reducen progresivamente hasta alcanzar los 47 días en 2029, este mismo ciclo de renovación también le proporciona un punto de control integrado para incorporar algoritmos más robustos y resistentes a la computación cuántica.
Preguntas frecuentes
¿Cuál es la principal conclusión sobre la automatización de la renovación de certificados IIS con CertSecure Manager?
La principal conclusión es que la renovación manual de certificados IIS no resulta escalable a medida que los períodos de validez de TLS se reducen hasta alcanzar los 47 días en marzo de 2029. El agente de renovación de IIS de CertSecure Manager automatiza las solicitudes a la autoridad de certificación, la emisión y las actualizaciones de enlace de IIS, eliminando el trabajo manual recurrente que causa la mayoría de las interrupciones relacionadas con los certificados.
¿Por qué es importante esto para la gestión del ciclo de vida de los certificados empresariales?
La gestión del ciclo de vida de los certificados empresariales ahora debe tener en cuenta ciclos de renovación tan cortos como cada seis semanas. La encuesta Trust Pulse de DigiCert de julio de 2025 reveló que el 45 % de las empresas experimentaron interrupciones del servicio relacionadas con certificados durante el último año, y el 37.5 % de estas se debieron directamente a certificados caducados, lo que convierte la automatización en un requisito de gestión del ciclo de vida, en lugar de una simple comodidad.
¿Qué equipos son responsables de poner en práctica estas directrices?
Por lo general, cuatro equipos comparten la responsabilidad: el equipo de PKI se encarga de las conexiones y plantillas de la autoridad de certificación, el equipo de plataforma o infraestructura instala y mantiene el agente de renovación en los hosts IIS, el equipo de seguridad supervisa las tareas de renovación para detectar riesgos y el equipo de cumplimiento conserva los registros de tareas como evidencia de auditoría.
¿Qué riesgos aumentan si este tema se aborda manualmente?
La renovación manual aumenta el riesgo de incumplimiento de plazos, actualizaciones inconsistentes de la vinculación de IIS y cambios no documentados que no superan una auditoría. A medida que los periodos de validez se reducen de 200 a 100 días y, finalmente, a 47 días, un proceso que depende de que alguien recuerde una fecha se convierte en una fuente casi segura de tiempo de inactividad.
¿Cómo reduce la automatización el riesgo de interrupción de los certificados?
El agente de renovación de IIS solicita, emite y vincula cada certificado mediante una tarea supervisada, en lugar de una lista de verificación manual. De esta forma, las renovaciones se realizan según un calendario preestablecido y su estado se muestra en Utilidades y Tareas. Esto elimina el riesgo de que una persona olvide la fecha de renovación.
¿Qué métricas deberían monitorizar los equipos tras la implementación?
Realizar un seguimiento de los incidentes de inactividad relacionados con los certificados, el tiempo medio de renovación por certificado, el número de certificados cubiertos por el agente de renovación en comparación con el inventario total, la tasa de fallos de las tareas de renovación en Utilidades y Tareas, y la reducción de los tickets de renovación registrados manualmente, revisados trimestralmente.
¿Cómo se relaciona esto con el plazo de 47 días para la obtención del certificado TLS?
El calendario por fases del CA/Browser Forum reduce la validez máxima de TLS público a 200 días en marzo de 2026, a 100 días en marzo de 2027 y a 47 días en marzo de 2029. Con una periodicidad de 47 días, la renovación manual por servidor se vuelve operativamente imposible, por lo que la automatización desarrollada ahora es la misma que permitirá a un equipo operar durante la era de los 47 días.
¿Cómo debería gestionarse esto en entornos PKI híbridos o multinube?
El agente de renovación funciona de la misma manera en cualquier host IIS, ya sea que se ejecute localmente, en Azure, AWS u otra nube, siempre que el agente pueda acceder al servidor de CertSecure Manager y a la autoridad de certificación configurada. Configure todos los agentes, tanto locales como en la nube, para que apunten a la misma instancia de CertSecure Manager y así mantener la visibilidad de los certificados centralizada en lugar de aislada por entorno.
¿Qué requisitos previos son necesarios antes de la implementación?
Antes de configurar el agente, confirme el acceso de administrador a CertSecure Manager, una autoridad de certificación y una plantilla a las que el agente pueda solicitar certificados, la conectividad de red desde el host IIS tanto a la CA como al servidor de CertSecure Manager, y los derechos de administrador local para la cuenta de servicio que ejecuta el agente.
¿Qué capturas de pantalla o ejemplos de configuración deberían incluirse?
Un recorrido completo debería mostrar la pantalla de Utilidades y Agentes que confirma el estado del agente, el cuadro de diálogo de configuración para seleccionar una autoridad de certificación y una plantilla, la acción Renovar al hacer clic con el botón derecho, la pantalla Tareas que muestra el progreso y la finalización de la renovación, y la ruta del registro del agente de renovación que se utiliza para solucionar problemas de fallos.
- Puntos Clave
- Requisitos previos antes de automatizar la renovación del certificado IIS
- Paso a paso: Automatización de la renovación de certificados IIS con CertSecure Manager
- Paso 1: Abra la consola de agentes y confirme el estado del agente.
- Paso 2: Configure la Autoridad de Certificación y la Plantilla, y luego guarde.
- Paso 3: Desencadenar la renovación
- Paso 4: Supervisar la tarea de renovación
- Paso 5: Verifique el certificado y revise los registros si la renovación falla.
- Renovación manual frente a renovación automatizada del certificado IIS
- Renovación del certificado IIS en cifras
- ¿Quién es el responsable?: Matriz de responsabilidades y acciones del equipo
- Guía de reversión y errores comunes
- Métricas de éxito a seguir tras la implementación
- Consideraciones sobre infraestructura de clave pública (PKI) híbrida y multinube
- Más allá de la renovación: criptoagilidad para la era de los 47 días.
- ¿Cómo puede ayudar la consultoría de cifrado?
- Qué hacer a continuación
- Conclusión
- Preguntas frecuentes


