
- Respuesta rápida: ¿Qué son CDP y AIA?
- Resumen ejecutivo: Conclusiones clave
- ¿A quién debería importarle la configuración de CDP/AIA?
- Por qué esto importa: Datos y plazos de entrega
- Requisitos previos
- Configuración de puntos CDP/AIA
- Configuración de AIA
- Configuración de CDP
- Tokens de reemplazo de CRL
- Solución de problemas de ubicación de CDP/AIA
- Comprobaciones de validación después de la configuración
- Errores comunes y códigos de error
- Pasos de retroceso
- Tabla de referencia de configuración de CDP/AIA
- Gestión del ciclo de vida de los certificados y modernización de la infraestructura de clave pública (PKI)
- Medición del éxito y auditorías continuas
- Conclusión
- Preguntas frecuentes
Los puntos CDP y AIA pueden resultar confusos, pero son pilares fundamentales de un entorno PKI funcional . Una configuración adecuada de los puntos CDP y AIA contribuye a un entorno PKI más robusto y estable, aunque la resolución de problemas puede ser igualmente compleja. Este artículo pretende ofrecer una solución a los problemas de CDP/AIA que puedan surgir durante la configuración y la depuración de la infraestructura PKI.
Respuesta rápida: ¿Qué son CDP y AIA?
CDP (Punto de Distribución de CRL) y AIA (Acceso a Información de la Autoridad) son extensiones de certificado que indican a los clientes dónde encontrar las listas de revocación y los certificados emisores de una CA. Configurarlas correctamente implica establecer los indicadores de publicación decimales adecuados en la CA, hacer coincidir los tokens de reemplazo, como %1 y %3, con los nombres de archivo reales y verificar que cada URL se resuelva antes de que los certificados entren en producción.
Última actualización: agosto de 2026 · Última verificación: agosto de 2026 · Frecuencia de actualización recomendada: trimestral, ya que el comportamiento de CDP/AIA está vinculado a los cambios en el período de validez de CA/Browser Forum y a las actualizaciones del proveedor (Windows CA).
Resumen ejecutivo: Conclusiones clave
- Dos prórrogas, dos trabajos: AIA indica a los clientes dónde obtener el certificado de la CA emisora o raíz; CDP les indica dónde obtener la CRL para la comprobación de revocación.
- Los indicadores decimales controlan el comportamiento: AIA utiliza 1, 2 y 32; CDP utiliza 1, 2, 4, 8 y 64, y se combinan (65, 79, 6) para representar múltiples configuraciones a la vez.
- Los tokens de reemplazo construyen el nombre del archivo: Los valores %1 a %11 se corresponden con el nombre DNS, el nombre corto, el nombre de la CA y el sufijo CRL de la CA, por lo que cambiar el nombre de un archivo publicado interrumpe la búsqueda.
- La depuración comienza en PKIView.msc: Muestra qué ubicación específica (AD/LDAP, HTTP o recurso compartido de archivos) está fallando antes de que modifique cualquier configuración.
- Las correcciones suelen consistir en un solo comando o una sola copia:
certutil -dspublishpara brechas de AD, o copiando el certificado al servidor web para brechas HTTP.
¿A quién debería importarle la configuración de CDP/AIA?
La configuración de CDP y AIA es fácil de ignorar hasta que falla la comprobación de revocación. A continuación, se detallan las responsabilidades de cada rol.
Administradores de PKI
Controla la configuración del indicador decimal en la CA, mantén los nombres de archivo de los tokens de reemplazo sincronizados con lo que se publica realmente y ejecuta PKIView.msc después de cada cambio en la CA.
Arquitectos de seguridad
Decida qué ubicaciones de CDP/AIA son internas (LDAP) y cuáles están expuestas a Internet (HTTP), y asegúrese de que los puntos finales con equilibrio de carga o en clúster estén excluidos de la publicación directa de CA.
Equipos de plataforma
Mantenga sincronizados los servidores web que alojan archivos HTTP AIA/CDP con la carpeta CertEnroll de la CA y supervise la disponibilidad de los certificados y los archivos CRL como en cualquier otro punto final de producción.
Equipos de cumplimiento
Confirme que los intervalos de publicación de la CRL y la disponibilidad de la CDP cumplen con la Política de Certificación de la organización y con cualquier requisito reglamentario de verificación de revocación.
CISO
Realizar un seguimiento de las interrupciones de CDP/AIA como un riesgo de verificación de revocación: una CRL inaccesible puede permitir silenciosamente que una aplicación acepte un certificado que debería haber sido rechazado.
Por qué esto importa: Datos y plazos de entrega
Según la encuesta Trust Pulse de DigiCert (publicada el 2 de julio de 2025), casi la mitad de las empresas sufrieron una interrupción relacionada con certificados el año pasado, y más de la mitad (56.6 %) mencionó el seguimiento de los datos de certificados y su caducidad como una de sus principales preocupaciones. Un fallo en la plataforma de datos de certificados (CDP) o en la ubicación de la autenticación de clientes (AIA) es precisamente el tipo de fallo silencioso que produce este resultado, ya que la comprobación de revocación falla silenciosamente hasta que una aplicación comienza a rechazar certificados válidos o a aceptar los que no debería.
La propuesta SC-081v3 del Foro CA/Browser (aprobada el 11 de abril de 2025) establece una reducción en la validez de los certificados TLS: 200 días a partir del 15 de marzo de 2026, 100 días a partir del 15 de marzo de 2027 y 47 días a partir del 15 de marzo de 2029. Una menor duración implica que las listas de revocación de certificados (CRL) y los puntos finales AIA se vean afectados con mucha más frecuencia, por lo que una configuración incorrecta del indicador decimal o un archivo renombrado provocan fallos visibles mucho antes de lo que habría ocurrido con el anterior máximo de 398 días.
En el ámbito de la criptografía, el NIST finalizó sus tres primeros estándares post-cuánticos , FIPS 203 (ML-KEM), FIPS 204 (ML-DSA) y FIPS 205 (SLH-DSA), el 13 de agosto de 2024. Cualquier diseño de CDP/AIA creado hoy en día debe asumir que el tamaño de los certificados y las CRL aumentará una vez que se implementen los algoritmos post-cuánticos, lo que constituye una razón más para obtener las banderas de publicación y los tokens de reemplazo ahora mismo en lugar de aplicar parches posteriormente.
Requisitos previos
Antes de configurar o solucionar problemas de CDP/AIA, confirme que se cumplen los siguientes requisitos:
- Acceso administrativo al servidor CA y a su línea de comandos (
certutil). - Acceso a las herramientas de Active Directory (
ADSIEdit.msc) si alguna ubicación de CDP/AIA utiliza LDAP. - Una lista documentada de todas las URL de CDP/AIA que se utilizan actualmente, e indicando si cada una es HTTP, LDAP o un recurso compartido de archivos.
- Un cliente de prueba fuera de la red de la CA, para que pueda verificar que las URL se resuelven de la misma manera en que las experimentarán los clientes reales.
Configuración de puntos CDP/AIA
La configuración correcta de los puntos CDP y AIA puede ser compleja. Implica la autorización correcta de dónde se deben publicar las CRL y dónde se accederá a ellas.
Una configuración incorrecta del CDP puede dar lugar a dos escenarios
- La CRL no se publica, o
- No se puede acceder a las CRL
De manera similar, si AIA no está configurado correctamente, no se podrá acceder a los certificados de las CA raíz y emisoras.
En ambos escenarios, la PKI no funciona correctamente.
Configuración de AIA
AIA es el más fácil de configurar. Si se usa OCSP, el punto decimal de AIA puede ser 34; de lo contrario, siempre es 2.
| Nombre que se ve en la pagina | Valor decimal |
|---|---|
| Publicar en esta ubicación | 1 |
| Incluir en la AIA la extensión de los certificados emitidos | 2 |
| Incluir en la extensión del Protocolo de estado de certificado en línea (OCSP) | 32 |
El valor decimal 1 se incluye al publicar en la ubicación %windir%\System32\certsrv\CertEnroll . También se puede incluir para publicar directamente en la ubicación AIA si se proporcionan los permisos adecuados.
[Nota: Si la ubicación está detrás de un balanceador de carga, la CA no puede acceder a ambos servidores y podría causar un fallo. No publique en esas ubicaciones; se recomienda copiar manualmente.]
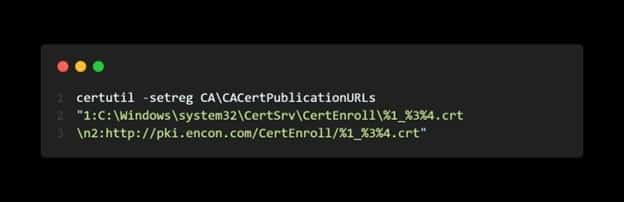
Se incluye el valor decimal 2 cuando se añade la URL a los certificados emitidos. Estas URL actúan como puntos AIA desde donde se pueden extraer los certificados.
Ejemplo:
Aquí, proporcionamos una carpeta local CertEnroll con el valor decimal 1, ya que es donde se publicará el certificado AIA. La ubicación HTTP tiene el valor decimal 2, donde no se publicarán los certificados, pero servirá como ubicación AIA desde donde otros clientes podrán acceder a su certificado.
Configuración de CDP
La configuración de CDP puede depender de cómo esté configurada la CA, cómo se publiquen y accedan las CRL y si se publican CRL Delta .
| Nombre que se ve en la pagina | Mareas Ideales para Lecciones | Valor decimal |
|---|---|---|
| Publicar CRL en esta ubicación | Utilizado por la CA para determinar si se deben publicar las CRL base en esta ubicación | 1 |
| Incluir en el Punto de Distribución CRL (CDP) de los certificados emitidos | Utilizado por los clientes durante la comprobación de revocación para encontrar la ubicación de la CRL base | 2 |
| Incluir en las CRL [base] | Utilizado por los clientes durante la comprobación de revocación para encontrar la ubicación de la CRL delta a partir de las CRL base | 4 |
| Incluir en todas las CRL | Una CA sin conexión puede usarlo para especificar la URL LDAP para la publicación manual de CRL. También debe configurar el contenedor de configuración explícita en la URL o DSConfigDN valor en el registro. certutil -setreg CA\DSConfigDN CN= |
8 |
| 16 | ||
| 32 | ||
| Publicar CRL de Delta en esta ubicación | Utilizado por la CA para determinar si se deben publicar las CRL Delta en esta ubicación | 64 |
Los valores decimales se utilizan según cómo se deba configurar el CDP.
El valor decimal 1 se usa principalmente para publicar CRL en la ubicación %windir%\System32\certsrv\CertEnroll o en aquellas ubicaciones donde la CA tiene los permisos adecuados para acceder. Si también se publican CRL Delta, se usa 65 (1+64).
[Nota: Si la ubicación está detrás de un balanceador de carga, la CA no puede acceder a ambos servidores y podría causar un fallo. No publique en esas ubicaciones; se recomienda copiar manualmente.]
El valor decimal 2 incluye la URL o ubicación y le permite actuar como una ubicación CDP desde donde se accede a las CRL base o delta.
Ejemplo
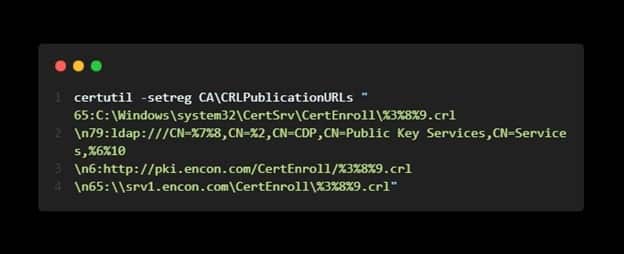
Valor decimal 79 = Las CRL se publican en esa ubicación (1) + La ubicación se agrega a CDP (2) + Ubicación de la CRL delta (4) + Incluir en todas las CRL (8) + Publicar la CRL delta en esta ubicación (64)
Valor decimal 65 = Publicar CRL en esta ubicación (1) + Publicar CRL Delta en esta ubicación (64)
Valor decimal 6 = Se agrega la ubicación al CDP (2) + Ubicación de Delta CRL (4)
Tokens de reemplazo de CRL
En los ejemplos anteriores, es posible que haya observado %1, %3, %4, %8 y %9. Esto representa cómo está configurada la CA y cuál debería ser el nombre del archivo. Si se renombran los archivos, los puntos AIA y CDP podrían fallar debido a que la convención de nomenclatura no coincide.
| Nombre del token | Mareas Ideales para Lecciones | Valor del mapa |
|---|---|---|
| NombreDNS del servidor | El nombre DNS del servidor CA | %1 |
| Nombre corto del servidor | El nombre NetBIOS del servidor | %2 |
| Nombre de CA | El nombre de la CA | %3 |
| Sufijo de certificado | La prórroga de la renovación de la CA | %4 (según la asignación de Windows 2000) |
| Nombre del certificado | %4 (según la asignación de Windows 2003 | |
| Contenedor de configuración | La ubicación del contenedor de configuración en AD | %6 |
| CATruncadoNombre | El nombre “saneado” de la CA | %7 |
| Sufijo del nombre CRL | La prórroga de la renovación de la CRL | %8 |
| DeltaCRLAllowed | Si se permite Delta CRL, se agrega + al final del archivo para indicar un delta crl | %9 |
| Clase de objeto CDPObject | 10% | |
| Clase de objeto CA | 11% |
En función del valor de mapeo, a los puntos AIA y CDP se les asigna una convención de nombres para encontrar el archivo correcto desde esas ubicaciones.
Solución de problemas de ubicación de CDP/AIA
Si las ubicaciones de CDP/AIA están configuradas correctamente, estos pasos ayudarán a resolver los problemas temporalmente. Por ejemplo, usaremos problemas de AIA, que también funcionan para los problemas de CDP.
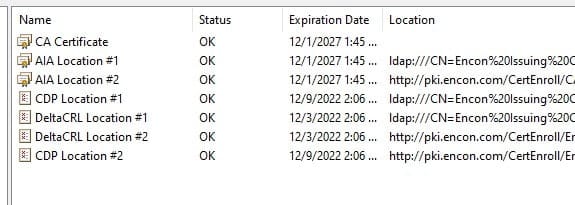
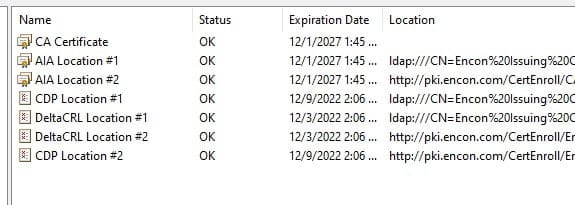
Tras abrir y comprobar PKIView.msc, podemos ver dónde está el problema. Podemos copiar la URL a un bloc de notas para investigarlo más a fondo.
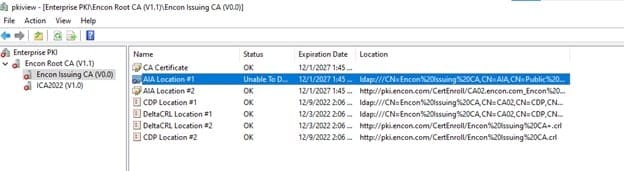
El AD no tiene nuestro certificado si el problema está en la ubicación LDAP. La solución es bastante sencilla.
Los certificados obtenidos mediante LDAP se recuperan del controlador de dominio. Si abrimos el controlador de dominio y ADSIEdit.msc, podemos navegar a Servicios > Servicios de clave pública > AIA y verificar los certificados presentes. Dado que nuestro certificado de CA emisor no está presente, el entorno PKI no puede recuperarlo desde esa ubicación.
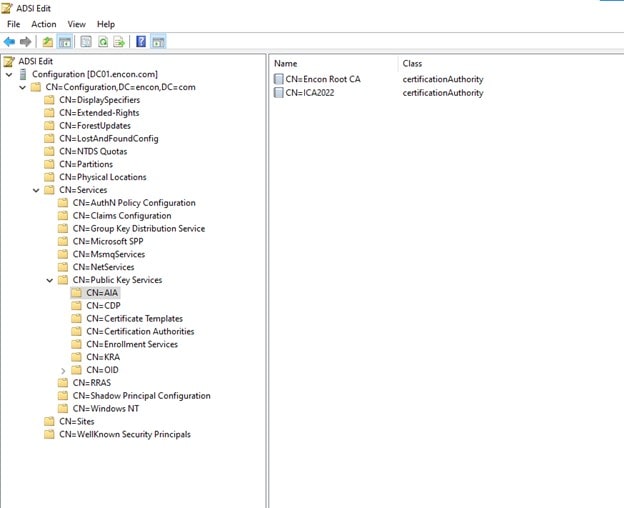
Para resolver esto, navegamos a nuestra CA emisora y ejecutamos el comando
certutil -dspublish -f SubCA
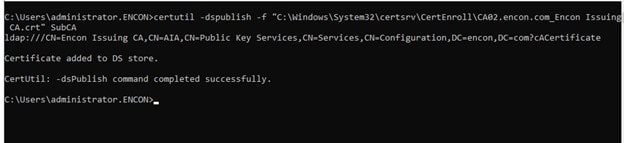
Una vez que el comando se ejecuta correctamente, podemos actualizar nuestro PKIView.msc para verificar si el problema se resolvió y deberíamos ver un borrón y cuenta nueva.
Sin embargo, si la ubicación AIA n.° 2 o la ubicación HTTP están causando errores, este error se debe a que el certificado no está presente en ese punto final del servidor.
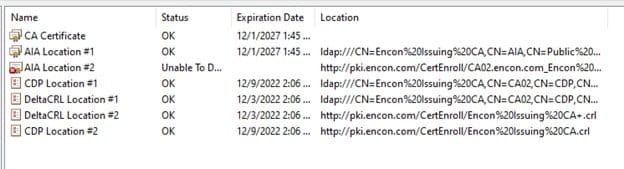
Para resolver esto, copiamos el certificado de la ubicación %windir%\System32\certsrv\CertEnroll a nuestro servidor web, que aloja nuestro certificado.
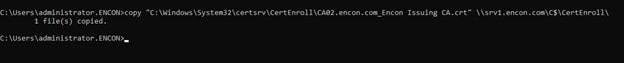
Esto resolvería nuestro problema, que podemos comprobar nuevamente en PKIView.msc.
Comprobaciones de validación después de la configuración
- Ejecute PKIView.msc después de cualquier cambio en CDP/AIA y confirme que todas las filas muestren OK, y no "No se puede descargar" ni un estado de error.
- Desde un cliente externo, obtenga directamente cada URL HTTP AIA/CDP y confirme que devuelve el archivo .crt o .crl esperado.
- Confirme que el campo NextUpdate de la CRL se encuentra en el futuro abriendo el archivo CRL o comprobándolo con certutil.
- Para los certificados publicados en LDAP, abra ADSIEdit.msc y confirme que el certificado se encuentra en el contenedor de Servicios de clave pública esperado.
Errores comunes y códigos de error
- “No se puede descargar” en PKIView.msc: La ubicación es inaccesible, tiene un nombre incorrecto o el token de reemplazo no coincide con el archivo publicado.
- CRL_E_REVOCATION_OFFLINE (0x80092013): Un cliente no puede acceder a una ubicación HTTP CDP, generalmente debido a un problema con el firewall, el DNS o el balanceador de carga.
- Certificado faltante en AD (fallo de LDAP AIA): El certificado CA nunca se publicó en Active Directory; resuelto con
certutil -dspublish -f <path> SubCA(oRootCApara una CA raíz). - CertUtil: El comando -dsPublish FALLÓ (acceso denegado): La cuenta que ejecuta el comando carece de permisos de escritura en el contenedor de Servicios de clave pública en Active Directory.
- El nombre del archivo no coincide después de una copia manual: Se cambió el nombre de un certificado o CRL durante la copia y ya no coincide con el patrón de token de reemplazo %1-%11 que espera la URL de CDP/AIA.
Pasos de retroceso
- Si un nuevo valor de indicador decimal interrumpe la publicación, revierta la extensión CDP/AIA a su valor anterior con
certutil -setreg CA\CACertPublicationURLsorCA\CRLPublicationURLsUtilice la cadena guardada previamente y, a continuación, reinicie los Servicios de certificados. - Si al copiar manualmente un archivo se produjo una discrepancia en el nombre, elimine el archivo con el nombre incorrecto y vuelva a copiarlo utilizando el patrón exacto %1-%11 documentado para esa CA.
- If
certutil -dspublishSi se ha introducido una entrada duplicada no deseada en AD, elimínela mediante ADSIEdit.msc desde el mismo contenedor de Servicios de clave pública. - Si una ubicación con equilibrio de carga se configuró erróneamente para la publicación directa de CA, elimine el valor decimal 1 de esa ubicación y vuelva a la copia manual.
Tabla de referencia de configuración de CDP/AIA
Utilice esta tabla como resumen de referencia rápida de cada tarea de configuración de CDP/AIA.
| Requisito previo | Comando / Configuración | Verificación de validación | Error común | Rollback | Propietario |
|---|---|---|---|---|---|
| Banderas decimales AIA establecidas en el CA | certutil -setreg CA\CACertPublicationURLs con los valores 1, 2 y 32 según sea necesario | PKIView.msc muestra la fila AIA como OK. | 0x80070005 Acceso denegado si no se ejecuta con privilegios de administrador. | Restaure la cadena CACertPublicationURLs anterior y reinicie los Servicios de certificados. | Administrador de la infraestructura de clave pública (KPI) |
| Indicadores decimales de CDP configurados en el CA | certutil -setreg CA\CRLPublicationURLs con valores combinados como 65, 79 o 6 | Nueva CRL publica con certutil -crl y PKIView.msc muestra la fila CDP como OK. | 0x80092013 CRL_E_REVOCATION_OFFLINE si la ubicación no es accesible | Restaurar la cadena CRLPublicationURLs anterior | Administrador de la infraestructura de clave pública (KPI) |
| Tokens de reemplazo que coinciden con los nombres de archivo | Confirme que %1 (ServerDNSName), %3 (CAName), %8 (CRLNameSuffix) y %9 (DeltaCRLAllowed) se corresponden con el nombre de archivo publicado real. | Los nombres de archivo en la ubicación HTTP/LDAP coinciden exactamente con el patrón de token esperado. | Discrepancia en el nombre del archivo después de una copia o cambio de nombre manual. | Vuelva a copiar el archivo utilizando el patrón de token documentado. | Administrador de la infraestructura de clave pública (KPI) |
| Publicación de LDAP AIA/CDP en Active Directory | certutil -dspublish -f <path to certificate> SubCA (o RootCA) | ADSIEdit.msc muestra el certificado en Servicios > Servicios de clave pública > AIA | Certificado no encontrado en AD o acceso denegado en -dspublish | Elimine la entrada de AD duplicada o incorrecta mediante ADSIEdit.msc. | Administrador de PKI / Equipo de plataforma |
| HTTP AIA/CDP alojado en un servidor web | Copie el certificado/CRL de %windir%\System32\certsrv\CertEnroll al servidor web | curl -I La URL HTTP devuelve el archivo esperado. | Certificado no presente en el punto final del servidor (404) | Vuelva a copiar el archivo desde CertEnroll y confirme los permisos del servidor web. | Equipo de la plataforma |
| Los puntos finales de CDP/AIA con equilibrio de carga o agrupados quedan excluidos de la publicación directa de CA. | Utilice la copia manual en lugar del valor decimal 1 para ubicaciones con equilibrio de carga. | Ambos nodos detrás del balanceador de carga sirven el mismo archivo. | Fallo en la publicación de la CA porque no puede llegar a ambos nodos. | Elimine el valor decimal 1 para esa ubicación y reanude la copia manual. | Arquitecto de seguridad / Equipo de plataforma |
Gestión del ciclo de vida de los certificados y modernización de la infraestructura de clave pública (PKI)
La configuración de CDP y AIA es fundamental para la gestión del ciclo de vida de los certificados: si se configuran incorrectamente los indicadores decimales y los tokens de reemplazo, todas las renovaciones, comprobaciones de revocación e inventarios de identidad de máquinas posteriores, basados en esa CA, heredarán el problema. CertSecure Manager automatiza la gestión del ciclo de vida de los certificados, incluyendo la automatización de la emisión, renovación y comprobación de revocación compatible con CDP/AIA, de modo que los equipos no tengan que verificar manualmente los indicadores decimales en cada CA. Las organizaciones que abandonan por completo la infraestructura CDP/AIA autogestionada deberían evaluar PKI como servicio para la modernización de PKI con puntos de distribución alojados y prevalidados.
Dado que la reducción de la duración de los certificados acelera la aparición de errores en CDP/AIA, este es un buen momento para desarrollar un plan de agilidad criptográfica más amplio: el Centro de Excelencia PQC ofrece pruebas prácticas posteriores a la computación cuántica, y una evaluación de la preparación para PQC puede indicar dónde aumentará el tamaño de los certificados y las CRL una vez que se implementen los algoritmos posteriores a la computación cuántica. Combine ambos con CBOM Secure para mantener un inventario actualizado de descubrimiento de certificados e identidades de máquinas, en lugar de redescubrir manualmente cada ubicación de CDP/AIA durante el próximo incidente.
Para obtener más información sobre el ciclo de vida relacionado, consulte ¿Cuáles son las etapas en el ciclo de vida de un certificado? y Cómo evitar interrupciones en el servicio de certificados.
Medición del éxito y auditorías continuas
Realice un seguimiento de estas señales durante al menos 30 días después de cualquier cambio de CDP/AIA: cero filas de "No se puede descargar" en PKIView.msc, cero errores CRL_E_REVOCATION_OFFLINE en los registros del cliente o del firewall, y fechas de NextUpdate de CRL que se mantengan actualizadas sin intervención manual.
Esta es una guía relacionada con las políticas y los proveedores, por lo que conviene volver a verificar trimestralmente los valores de los indicadores decimales y la asignación de tokens de reemplazo, especialmente en torno a cualquier cambio en el período de validez de CA/Browser Forum, y volver a comprobar el procedimiento completo de depuración cada vez que se configure una nueva CA.
Conclusión
Los problemas con las ubicaciones de CDP y AIA pueden ser complejos. Una configuración incorrecta suele causar problemas, que a menudo son difíciles de rastrear. Con esta guía, esperamos simplificar la configuración de los puntos CDP/AIA con pasos de depuración para solucionar cualquier problema técnico. Si su organización desea que el estado de CDP/AIA se supervise automáticamente en lugar de verificarse manualmente en PKIView.msc, consulte cómo CertSecure Manager gestiona el ciclo de vida de los certificados, incluida la verificación de revocación, en todas las CA de su entorno.
Preguntas frecuentes
¿Cuál es la principal conclusión de la guía "Configuración y resolución de problemas de los puntos de distribución de CRL (CDP) y el acceso a la información de la autoridad (AIA)"?
La conclusión principal es que CDP y AIA se controlan mediante indicadores de publicación decimales y tokens de reemplazo que deben coincidir exactamente con los nombres de archivo publicados. Si un indicador es incorrecto o se cambia el nombre de un archivo, los clientes no logran recuperar el certificado o la CRL de la CA, lo que se muestra en PKIView.msc como un error de "No se puede descargar" mucho antes de que alguien más lo note.
¿Por qué es importante esto para los equipos de PKI empresariales?
Los equipos de PKI empresariales suelen gestionar estas ubicaciones durante años sin modificarlas, por lo que un solo cambio pasado por alto, un archivo renombrado, un equilibrador de carga desactivado o un servidor web movido pueden interrumpir silenciosamente la comprobación de revocación o la creación de la cadena de certificados en todas las aplicaciones que confían en esa CA.
¿Qué riesgos aumentan si este tema se aborda manualmente?
La configuración manual y no documentada de CDP/AIA aumenta el riesgo de que los valores de los indicadores decimales se desvíen de lo que realmente se necesita, de que se produzcan discrepancias en los tokens de reemplazo después de una copia manual de archivos y de que las ubicaciones con equilibrio de carga se configuren erróneamente para la publicación directa de la CA, a la que la CA no puede acceder y que, por lo tanto, interrumpe por completo la publicación.
¿Qué equipos deberían asumir la responsabilidad de este cambio?
Los administradores de PKI son responsables de la configuración del indicador decimal y la asignación de tokens de reemplazo, los arquitectos de seguridad deciden qué ubicaciones son internas y cuáles están expuestas a Internet, los equipos de plataforma mantienen sincronizados los servidores web que alojan puntos finales HTTP con la carpeta CertEnroll de la CA, y los equipos de cumplimiento confirman que la disponibilidad de la CRL cumple con la política de certificados de la organización.
¿Cómo se relaciona esto con la gestión del ciclo de vida de los certificados?
CDP y AIA son el mecanismo de recuperación que subyace a cada etapa de la gestión del ciclo de vida de los certificados: la emisión depende de AIA para construir una cadena de confianza, y la comprobación de revocación depende de CDP para encontrar una CRL actual, por lo que un punto de distribución defectuoso socava el ciclo de vida incluso si la emisión en sí funciona correctamente.
¿Cómo deberían las organizaciones medir el éxito?
El éxito significa cero filas de "No se puede descargar" en PKIView.msc, cero errores CRL_E_REVOCATION_OFFLINE en los registros del cliente o del firewall, fechas de NextUpdate de CRL que se mantienen actualizadas y que cada nombre de archivo publicado coincide con su patrón de token de reemplazo documentado.
¿Qué se debe auditar o supervisar periódicamente?
Las organizaciones deben supervisar PKIView.msc después de cualquier cambio en la CA o el servidor de archivos, auditar trimestralmente los valores de los indicadores decimales de CDP/AIA comparándolos con la documentación, confirmar que los intervalos de publicación de CRL no se hayan desviado y verificar que las ubicaciones con equilibrio de carga o en clúster sigan excluidas de la publicación directa de la CA.
¿Cómo afecta este tema a las infraestructuras de clave pública (PKI) en la nube, híbridas o con múltiples autoridades de certificación (CA)?
La infraestructura de clave pública (PKI) híbrida y en la nube agrega puntos finales HTTP y balanceadores de carga adicionales que requieren el mismo tratamiento de copia manual que los servidores en clúster locales, y las jerarquías de múltiples CA requieren que cada CA emisora y raíz tenga sus propias ubicaciones CDP/AIA configuradas correctamente, ya que una sola CA mal configurada en la cadena rompe la confianza para todo lo que emitió.
¿Qué requisitos previos son necesarios antes de la implementación?
Antes de configurar o solucionar problemas de CDP/AIA, los equipos necesitan acceso administrativo a la CA y a su línea de comandos, acceso a ADSIEdit.msc si alguna ubicación utiliza LDAP, una lista documentada de todas las URL actuales de CDP/AIA y su tipo, y un cliente de prueba fuera de la red de la propia CA para verificar la resolución en un entorno real.
¿Qué errores comunes deben tener en cuenta los administradores?
Esté atento a "No se puede descargar" en PKIView.msc, CRL_E_REVOCATION_OFFLINE (0x80092013) en ubicaciones HTTP, un certificado faltante en Active Directory para LDAP AIA (resuelto con certutil -dspublish), errores de acceso denegado al ejecutar certutil sin privilegios elevados y discrepancias en los nombres de archivo después de una copia manual que ya no coinciden con el patrón de token %1-%11.
- Respuesta rápida: ¿Qué son CDP y AIA?
- Resumen ejecutivo: Conclusiones clave
- ¿A quién debería importarle la configuración de CDP/AIA?
- Por qué esto importa: Datos y plazos de entrega
- Requisitos previos
- Configuración de puntos CDP/AIA
- Configuración de AIA
- Configuración de CDP
- Tokens de reemplazo de CRL
- Solución de problemas de ubicación de CDP/AIA
- Comprobaciones de validación después de la configuración
- Errores comunes y códigos de error
- Pasos de retroceso
- Tabla de referencia de configuración de CDP/AIA
- Gestión del ciclo de vida de los certificados y modernización de la infraestructura de clave pública (PKI)
- Medición del éxito y auditorías continuas
- Conclusión
- Preguntas frecuentes
- ¿Cuál es la principal conclusión de la guía "Configuración y resolución de problemas de los puntos de distribución de CRL (CDP) y el acceso a la información de la autoridad (AIA)"?
- ¿Por qué es importante esto para los equipos de PKI empresariales?
- ¿Qué riesgos aumentan si este tema se aborda manualmente?
- ¿Qué equipos deberían asumir la responsabilidad de este cambio?
- ¿Cómo se relaciona esto con la gestión del ciclo de vida de los certificados?
- ¿Cómo deberían las organizaciones medir el éxito?
- ¿Qué se debe auditar o supervisar periódicamente?
- ¿Cómo afecta este tema a las infraestructuras de clave pública (PKI) en la nube, híbridas o con múltiples autoridades de certificación (CA)?
- ¿Qué requisitos previos son necesarios antes de la implementación?
- ¿Qué errores comunes deben tener en cuenta los administradores?


