
- ¿Por qué automatizar la supervisión del conector Intune?
- ¿Cómo Intune Connector para la supervisión de registros NDES ayuda a los profesionales y organizaciones de seguridad?
- Guía paso a paso para configurar la supervisión de registros del conector Intune
- Monitoreo y análisis avanzados
- Mejores prácticas y consideraciones para la supervisión de registros NDES con Intune Connector
- ¿Cómo puede ayudar Encryption Consulting?
- Conclusión
¿Eres administrador y te cuesta mantener al día la supervisión manual de cada registro y evento en tu infraestructura de Intune? No estás solo. A medida que las organizaciones dependen cada vez más de las soluciones de administración de dispositivos móviles (MDM), la tarea de garantizar un entorno seguro y saludable puede resultar abrumadora. Este blog te ayudará.
Imagínese esto: un sistema optimizado que supervisa automáticamente los registros del Conector de Intune, alertándole de forma proactiva sobre posibles problemas y liberándole un valioso tiempo. Parece demasiado bueno para ser verdad. ¡Pero no lo es! En esta guía, profundizaremos en la importancia de la supervisión automatizada para Intune, centrándonos específicamente en el Conector de Certificados de Intune en su servidor NDES dentro de un entorno Windows Server 2019.
¿Por qué automatizar la supervisión del conector Intune?
Imagine un escenario en el que se retrasan actualizaciones críticas, los dispositivos no se registran o se pasan por alto las políticas de cumplimiento debido a un pequeño problema de Intune que pasa desapercibido. En tales situaciones, las repercusiones pueden ser significativas y afectar tanto la seguridad como la eficiencia de su infraestructura de administración de dispositivos.
-
Identificar y abordar problemas de forma proactiva
Al automatizar la supervisión de registros, puede detectar problemas de forma proactiva antes de que se agraven. La identificación temprana permite a los administradores abordar los problemas con rapidez, evitando así efectos adversos en los usuarios y la productividad.
-
Reducir el tiempo de resolución de problemas
La revisión manual de los registros puede llevar mucho tiempo y retrasar la resolución de problemas. La monitorización automatizada agiliza este proceso, reduciendo el tiempo dedicado a la resolución de problemas y garantizando una respuesta más rápida a posibles problemas.
-
Mejorar la seguridad y el cumplimiento normativo
La monitorización automatizada garantiza la rápida implementación de actualizaciones críticas, lo que previene vulnerabilidades de seguridad. Los dispositivos que no se registran pueden solucionarse rápidamente, manteniendo así la integridad del sistema de gestión de dispositivos y garantizando el cumplimiento de las políticas de la organización.
-
Optimizar la utilización de recursos
Al obtener información sobre los patrones de uso mediante el análisis de registros, los administradores pueden optimizar la configuración de Intune. Esto permite un uso más eficiente de los recursos y mejora el rendimiento general de la infraestructura de administración de dispositivos.
-
Minimizar las interrupciones del usuario
Los retrasos en actualizaciones críticas o problemas de registro pueden afectar la experiencia del usuario. La monitorización automatizada ayuda a minimizar estas interrupciones al abordar los problemas en sus primeras etapas, lo que garantiza un entorno de gestión de dispositivos más fluido y fiable.
-
Garantizar la integridad de los datos
La falta de cumplimiento de las políticas de cumplimiento puede generar problemas de integridad de los datos. La monitorización automatizada actúa como protección, garantizando que las políticas de cumplimiento se apliquen de forma coherente y que los datos se mantengan seguros e intactos.
-
Facilitar la mejora continua
Al analizar continuamente los datos de registro, los administradores obtienen información valiosa sobre el funcionamiento de la infraestructura de Intune. Esta información puede utilizarse para implementar mejoras, refinar configuraciones y adaptar estrategias para una gestión de dispositivos aún mejor con el tiempo.
¿Cómo Intune Connector para la supervisión de registros NDES ayuda a los profesionales y organizaciones de seguridad?
El Conector Intune para la monitorización de registros NDES va más allá de los beneficios generales del análisis de registros de seguridad y ofrece ventajas específicas tanto para profesionales de seguridad como para organizaciones. A continuación, le explicamos cómo:
Para profesionales de la seguridad
-
Detección de amenazas específicas de NDES
Monitoree actividades sospechosas relacionadas con la emisión, inscripción y revocación de certificados NDES. Esto incluye la detección de solicitudes de inscripción no autorizadas, intentos fallidos con patrones de fuerza bruta o solicitudes de certificados inusuales que no cumplen con las políticas establecidas.
-
Solución más rápida de problemas de NDES
Identifique y diagnostique rápidamente problemas como configuraciones incorrectas, problemas de conectividad o errores en el proceso de emisión de certificados, minimizando el tiempo de inactividad y garantizando una inscripción fluida del dispositivo.
-
Cumplimiento de las políticas de certificación
Supervisar el cumplimiento de las políticas internas de certificación y los estándares de la industria, como PKCS#7 y SCEP , garantizando un ciclo de vida seguro de los certificados y reduciendo los riesgos de incumplimiento.
-
Detección de amenazas internas
Esté atento a las anomalías en el comportamiento del usuario relacionadas con la gestión de certificados NDES , ya que podrían indicar un acceso no autorizado o una intención maliciosa.
Para organizaciones
-
Seguridad reforzada del dispositivo
La supervisión proactiva de las actividades de NDES minimiza el riesgo de que se emitan certificados comprometidos o de que dispositivos no autorizados obtengan acceso, lo que mejora la seguridad general del dispositivo.
-
Reducción de infracciones relacionadas con los certificados
La detección temprana de actividades sospechosas o configuraciones incorrectas evita que los atacantes exploten vulnerabilidades en el proceso de emisión de certificados, lo que reduce el riesgo de violaciones de datos.
-
Mayor eficiencia en la inscripción de dispositivos
Al identificar y abordar rápidamente los problemas de NDES, las organizaciones pueden garantizar una inscripción de dispositivos fluida y sin inconvenientes, minimizando interrupciones y demoras.
-
Costos operativos optimizados
La resolución oportuna de problemas y la mitigación proactiva de riesgos minimizan la necesidad de una respuesta reactiva a incidentes, lo que reduce los costos operativos asociados con violaciones e interrupciones de seguridad.
-
Gestión de NDES basada en datos
Los conocimientos obtenidos del análisis de registros informan las decisiones sobre la configuración de NDES, las políticas de seguridad y la asignación de recursos, lo que conduce a una gestión de NDES más eficiente y segura.
Guía paso a paso para configurar la supervisión de registros del conector Intune
Imagine un escenario en el que se retrasan actualizaciones críticas, los dispositivos no se registran o se pasan por alto las políticas de cumplimiento, todo debido a un pequeño problema de Intune que pasa desapercibido. En tales situaciones, las repercusiones pueden ser significativas y afectar tanto la seguridad como la eficiencia de su infraestructura de gestión de dispositivos.
Requisitos previos
-
Conector Intune: Instalado y configurado en su servidor NDES.
-
Script de recopilación de registros: Preparado con las funcionalidades de filtrado y análisis que usted desee.
-
Acción de supervisión: Definida, como guardar registros en una ubicación específica o activar alertas.
-
Privilegios administrativos: En el servidor NDES para configuración.
Tarea 1: Crear una nueva tarea en el Programador de tareas
- Abra Ejecutar (o presione CTRL + R), escriba taskschd.msc y presione OK.
- Vaya a Biblioteca del Programador de tareas > Monitor de eventos (cree una nueva carpeta si no está disponible)
- Haga clic derecho en Monitor de eventos y seleccione “Crear tarea ..."
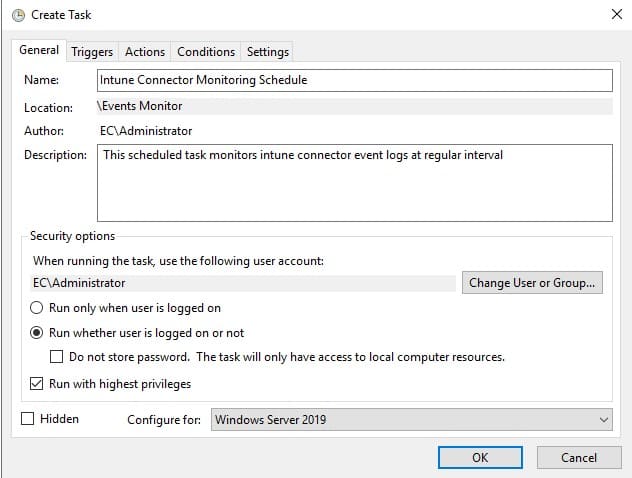
Tarea 2: Configurar ajustes generales de la tarea
- En la pestaña “General”, ingrese el nombre y la descripción de la tarea.
- Seleccione la cuenta de administrador de dominio para la cuenta de usuario.
- Seleccione “Ejecutar independientemente de que el usuario haya iniciado sesión o no”.
- Opte por “Ejecutar con los máximos privilegios”.
- Configurar para “Windows Server 2019”.
- Cierre todas las casillas necesarias y salga.
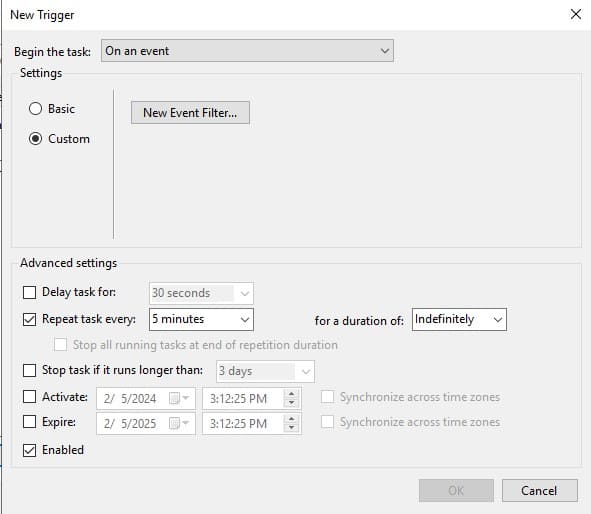
Tarea 3: Configurar los ajustes de los activadores
- Vaya a la disparadores pestaña y haga clic en “Nuevo…".
- Seleccionar En un evento desde el menú desplegable para iniciar el campo de tareas.
- Seleccionar Repetir la tarea cada y asignar un valor de 5 minutos por una duración de Indefinidamente.
- Deseleccione todas las demás opciones.
- mark I Los usuarios de la app Smart Spaces con Google Wallet disfrutan de acceso móvil sin contacto con cualquier lector HID® Signo™ con NFC.
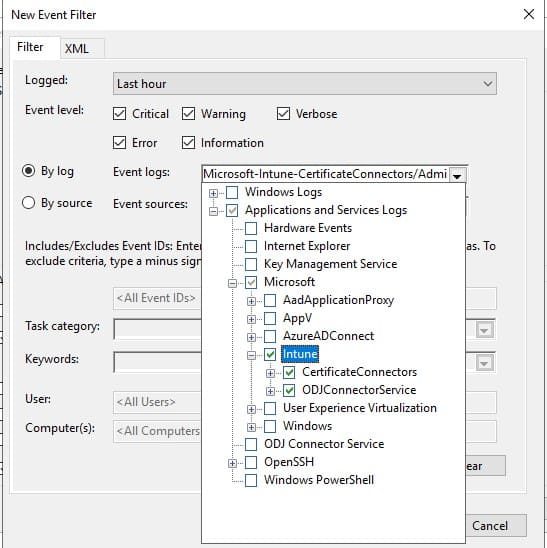
Tarea 4: Configurar el filtrado de eventos
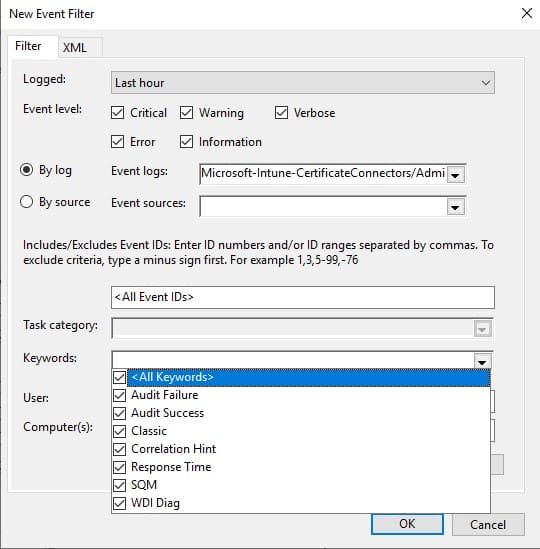
- En la configuración de Nuevo disparador, seleccione la opción Filtro de evento personalizado.
- Haga clic en "Nuevo filtro de eventos…".
- En la pestaña Filtro, seleccione Última Hora para registrado.
- Seleccione los niveles de eventos necesarios para monitorear.
- Seleccionar Por Logs Opción, expanda el menú desplegable y navegue a:
Registros de aplicaciones y servicios > Microsoft > Intune. - Mark comprobó si hay Intune.
- En el campo Palabras clave, seleccione las palabras clave requeridas para registrar.
- Prensa OK .
- Prensa OK Botón en la ventana Nuevo disparador.
Tarea 5: Definir acciones para el monitoreo y diagnóstico
- Vaya a la Acciones pestaña y haga clic en “Nuevo…".
- En Acción, seleccione el tipo de acción que se debe activar. (En este ejemplo, se ejecuta un programa personalizado con PowerShell).
- En Configuración, complete los detalles de las acciones requeridas que se realizarán.
- Para el programa/script con PowerShell, complete "powershell.exe". (Reemplace con su programa personalizado)
- Para los argumentos, busque y seleccione el script de PowerShell que se debe ejecutar. Escriba "-Archivo .ps1". (Reemplazar con la ruta original del archivo del programa si está utilizando un script de PowerShell)
Nota: En este ejemplo, estamos utilizando un script que guarda los registros en un archivo ' .json ' en el escritorio del servidor.
tratar {
# Especifique el directorio del escritorio del usuario
$desktopPath = [System.IO.Path]::Combine([System.Environment]::GetFolderPath('Escritorio'))
# Define la ruta del archivo local para guardar y actualizar los registros
$filePath = [System.IO.Path]::Combine($desktopPath, 'intune_monitor_logs.json')
#Comprueba si el archivo ya existe
si (Ruta de prueba $filePath) {
# Leer los registros existentes del archivo
$existingLogs = Obtener contenido - Ruta $filePath | Convertir desde Json
} Else {
# Inicializar con una matriz vacía si el archivo no existe
$existingLogs = @()
} # Defina el comando para recuperar nuevos registros del Visor de eventos para el servicio de conector de certificados de Microsoft Intune
$comando = 'Get-WinEvent -LogName “Microsoft-Intune-CertificateConnectors/Operational” | Convertir a JSON'
# Ejecute el comando de PowerShell y capture la salida
$salida = Invocar-Expresión -Comando $comando
# Analizar la salida JSON para nuevos registros
$newLogs = $salida | Convertir de Json
# Verificar duplicados y agregar nuevos registros
foreach ($logEntry en $newLogs) {
si ($logEntry -notin $existingLogs) {
$existingLogs += $logEntry
}
}
# Guardar los registros actualizados en el archivo local
$existingLogs | Convertir a JSON | Establecer contenido - Ruta $filePath - Forzar
# Mostrar un mensaje indicando que los registros se han actualizado
Write-Host “Los registros se actualizaron correctamente con nuevos registros”.
Write-Host “Se produjo un error: $_”
}
Tarea 6: Establecer configuraciones de tareas adicionales
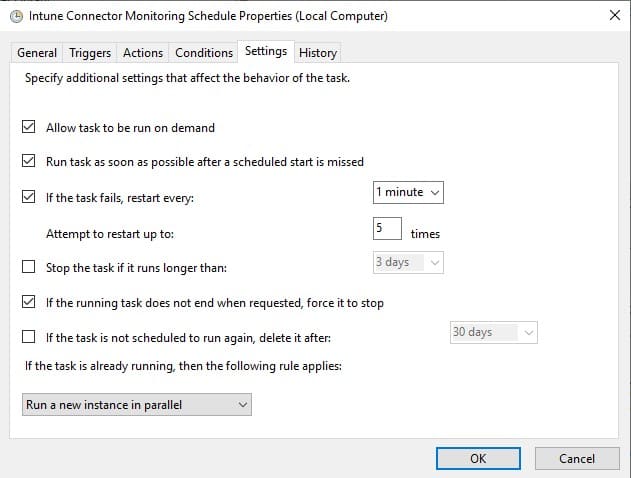
- Vaya a la Condiciones pestaña y deseleccione todas las opciones.
- En la sección Configuración pestaña, seleccione “Permitir que la tarea se ejecute a pedido”.
- Marque la opción “Ejecutar la tarea lo antes posible si se pierde un inicio programado”.
- Si la tarea falla, reinicie cada 1 minuto, intenta reiniciar hasta 5 equipos.
- Seleccione “Si la tarea en ejecución no finaliza cuando se le solicita, forzar su detención”.
- Si la tarea ya se está ejecutando, seleccione Ejecutar una nueva instancia en paralelo.
- Prensa OK .
Tarea 7: Credenciales y confirmación
Al activar la tarea, aparecerá un cuadro de diálogo que solicita las credenciales. Introduzca las credenciales del administrador de dominio.
Tarea 8: Ejecutar la nueva tarea
- Al guardar la tarea, se mostrará “Ready"Estado.
- En el panel Acciones de la derecha, haga clic en Ejecutar.
- La tarea programada ahora funcionará y supervisará los registros de Intune Connector.
Tarea 9: Verificar y monitorear
- Asegúrate de leer Nuestra historia Pestaña de la tarea para ver eventos de ejecución y garantizar la recopilación exitosa de registros.
- Acceda a la ubicación donde su script guarda los registros (por ejemplo, el escritorio del servidor) para confirmar que se están escribiendo los datos.
- Supervise y analice continuamente los registros recopilados para identificar posibles amenazas de seguridad, problemas de cumplimiento o información operativa.
Estos pasos le permitirán configurar un sistema automatizado para supervisar los registros de Intune Connector de su organización. Este sistema, impulsado por el Programador de Tareas, actúa como un guardián vigilante, detectando problemas a tiempo, ahorrándole tiempo en la resolución de problemas y brindándole información para optimizar su configuración de Intune. Es una forma sencilla de garantizar la fluidez de la administración de dispositivos.
Monitoreo y análisis avanzados
Si bien los pasos básicos para configurar la monitorización de registros de Intune Connector sientan las bases, el verdadero valor reside en el análisis avanzado para descubrir amenazas de seguridad, problemas de cumplimiento y obtener información valiosa. Esta sección explora técnicas que optimizan sus prácticas de monitorización de NDES.
Dominando el filtro
El filtrado es tu superpoder para navegar por el vasto océano de registros de NDES. Aquí te explicamos cómo usarlo eficazmente:
-
Filtros predefinidos: utilice los filtros integrados basados en la gravedad del evento, el origen del registro o las categorías de palabras clave para delimitar áreas de interés específicas.
-
Filtros personalizados: Cree filtros dirigidos a eventos específicos, como solicitudes de certificados de dispositivos no autorizados, intentos fallidos que superen un umbral o certificados revocados que no aparezcan en los registros.
-
Combinar filtros: Aproveche el poder de combinar filtros, por ejemplo, para encontrar solicitudes fallidas de un rango de IP específico durante un período de tiempo determinado.
Busca como un profesional
Mientras que los filtros te permiten enfocar, la búsqueda amplía tu alcance. Domina estas técnicas de búsqueda:
-
Búsqueda por palabras clave: Encuentre menciones de dispositivos, usuarios, certificados o códigos de error específicos.
-
Expresiones regulares: Libere el poder de las expresiones regulares para la coincidencia de patrones complejos en los detalles de los eventos.
-
Búsqueda basada en el tiempo: aísle eventos dentro de un período de tiempo específico para identificar incidentes o realizar un seguimiento de los cambios.
Scripting para la eficiencia
Para tareas repetitivas o análisis complejos, aproveche el poder de los scripts personalizados:
-
Scripts de PowerShell: Utilice PowerShell para automatizar tareas como exportar registros específicos, resumir eventos o activar alertas según criterios personalizados.
-
Scripts de Python: Aproveche las capacidades avanzadas de análisis de datos de Python para una exploración exhaustiva de registros y la detección de amenazas.
-
Integración con SIEM: Conecte sus datos de registro a una plataforma de Gestión de Información y Eventos de Seguridad (SIEM) para una correlación de amenazas y una respuesta a incidentes más amplias.
Ejemplos: Poniendo la teoría en práctica:
Veamos cómo estas técnicas pueden identificar:
-
Posible vulnerabilidad: Filtrar las solicitudes de certificados fallidas que superen un umbral procedentes de direcciones IP inusuales, seguidas de solicitudes exitosas para el mismo usuario; esto podría constituir un ataque de fuerza bruta.
-
Problema de cumplimiento: Buscar eventos que indiquen certificados emitidos fuera del horario aprobado o que excedan los períodos de validez, resaltando las violaciones de la política.
-
Amenaza interna: combine filtros y analice los registros de actividad del usuario junto con los eventos NDES para identificar solicitudes de certificados anómalas o intentos de acceso no autorizados.
Herramientas e integraciones para un análisis mejorado:
Varias herramientas e integraciones pueden potenciar aún más su análisis de registros NDES:
-
Herramientas de análisis de registros: Las plataformas especializadas en análisis de registros, como Splunk o Sumo Logic, ofrecen capacidades avanzadas de filtrado, visualización y detección de amenazas.
-
Herramientas de automatización de seguridad: Intégrelas con herramientas de automatización de seguridad como Azure Sentinel o Palo Alto Networks Cortex XSOAR para la respuesta automatizada a incidentes y la búsqueda de amenazas.
-
Integración del aprendizaje automático: Aproveche los modelos de aprendizaje automático entrenados con datos históricos para identificar de forma proactiva comportamientos anómalos y posibles amenazas a la seguridad.
Mejores prácticas y consideraciones para la supervisión de registros NDES con Intune Connector
Contar con un sistema de monitoreo sólido es solo el primer paso. A continuación, se presentan algunas prácticas recomendadas y consideraciones para garantizar que su proceso de monitoreo de registros NDES sea fluido y exitoso:
-
Almacenamiento y retención de registros
-
Defina una política de retención: Decida cuánto tiempo almacenar los registros en función de los requisitos normativos, las necesidades de cumplimiento y las evaluaciones de riesgos de seguridad. Evite el almacenamiento indefinido debido a las implicaciones en el espacio y el rendimiento.
-
Archivar registros antiguos: Implementar mecanismos para archivar los registros inactivos en un almacenamiento separado para necesidades de cumplimiento normativo o análisis forense a largo plazo.
-
Optimización del almacenamiento: Utilice técnicas de compresión o soluciones de almacenamiento en la nube para optimizar la eficiencia del almacenamiento de los registros activos.
-
-
Control de acceso y seguridad
-
Conceda acceso con privilegios mínimos: limite el acceso a los registros de NDES según las funciones y responsabilidades laborales. Implemente la autenticación multifactor y políticas de contraseñas seguras.
-
Supervisar los intentos de acceso: Rastree y analice el acceso de los usuarios a los registros para detectar posibles actividades anómalas o intentos de acceso no autorizados.
-
Proteja el script: Almacene su script de recopilación de registros de forma segura y restrinja el acceso para evitar modificaciones no autorizadas o un uso malintencionado.
-
-
Procedimientos de respuesta a incidentes
-
Desarrolle un plan claro: defina los pasos para identificar, investigar y responder a los incidentes de seguridad detectados mediante el análisis de registros.
-
Capacite a su equipo: Asegúrese de que su equipo de seguridad informática comprenda el sistema de monitoreo de registros NDES y sus funciones en los procedimientos de respuesta a incidentes.
-
Prueba y perfecciona: Pon a prueba periódicamente tu plan de respuesta ante incidentes para identificar y solucionar cualquier deficiencia o ineficiencia.
-
-
Desafíos potenciales y soluciones
-
Sobrecarga de volumen de registros: Supervise el volumen de registros e implemente estrategias como el filtrado, la agregación y el archivado para gestionar grandes conjuntos de datos de forma eficaz.
-
Falsos positivos: Ajuste sus filtros y técnicas de análisis para minimizar los falsos positivos que generan alertas innecesarias y consumen recursos.
-
Fatiga por exceso de alertas: Priorice y clasifique las alertas según su gravedad e impacto potencial para evitar saturar a su equipo de seguridad.
-
Manténgase al día con las actualizaciones: Manténgase informado sobre las actualizaciones de NDES, Intune Connector y sus herramientas de análisis de registros para garantizar la compatibilidad y abordar posibles vulnerabilidades.
-
-
Mejora continua
-
Revisión y perfeccionamiento: Revise periódicamente la configuración de su sistema de monitorización, los filtros y las prácticas de análisis en función de las nuevas amenazas, vulnerabilidades y necesidades de seguridad en constante evolución.
-
Aproveche la automatización: explore herramientas de automatización para tareas repetitivas como el análisis de registros, la elaboración de informes y la generación de alertas para mejorar la eficiencia.
-
Compartir información: Fomentar la comunicación y la colaboración entre los equipos de seguridad informática y de gestión de dispositivos para aprovechar los datos de registro y lograr mejoras más amplias en la postura de seguridad.
-
¿Cómo puede ayudar Encryption Consulting?
Utilice la guía experta de Encryption Consulting para automatizar la monitorización de Intune Connector. Ofrecemos experiencia relevante para automatizar la monitorización de Intune Connector de diversas maneras:
-
Desarrollo y personalización de guiones
Podemos diseñar o adaptar scripts para tareas como recopilación de registros, análisis y generación de alertas, garantizando las mejores prácticas de seguridad.
-
Integración SIEM
Podemos ayudarle a integrar los registros de Intune Connector con una plataforma SIEM para una gestión centralizada y una detección avanzada de amenazas.
-
Automatización de la respuesta a incidentes
Podemos ayudar a automatizar acciones basadas en alertas, como notificaciones, escaladas o pasos de remediación.
-
Evaluaciones de seguridad y optimización
Podemos evaluar su configuración actual y recomendar mejoras para la efectividad de la automatización y el cumplimiento de la seguridad.
-
Soporte y formación continua
Podemos brindar soporte y capacitación continuos a su equipo sobre el mantenimiento y la optimización de su monitoreo automatizado.
Conclusión
En pocas palabras, la monitorización automatizada de registros de Intune Connector es crucial para fortalecer el sistema de gestión de dispositivos. Esta medida deliberada proporciona a los administradores capacidades proactivas para anticipar y abordar con prontitud posibles problemas, garantizando así el estricto cumplimiento de los protocolos de seguridad y optimizando la eficiencia general de la gestión de dispositivos de la organización.
Al adoptar la monitorización automatizada, los administradores optimizan la detección de problemas, agilizan las resoluciones y minimizan el impacto en los usuarios finales, mejorando así la productividad general. El análisis continuo de los datos de registro sirve de guía para futuras mejoras, fomentando un enfoque dinámico y ágil para la gestión de dispositivos.
Esta inversión estratégica en automatización va más allá de una actualización tecnológica; se convierte en un facilitador práctico que impulsa un ecosistema de dispositivos perfectamente administrado y preparado para el futuro para la organización, enfatizando un compromiso con la excelencia operativa y una postura proactiva para garantizar un panorama de gestión de dispositivos seguro, eficiente y en continua evolución.
- ¿Por qué automatizar la supervisión del conector Intune?
- ¿Cómo Intune Connector para la supervisión de registros NDES ayuda a los profesionales y organizaciones de seguridad?
- Guía paso a paso para configurar la supervisión de registros del conector Intune
- Requisitos previos
- Tarea 1: Crear una nueva tarea en el Programador de tareas
- Tarea 2: Configurar ajustes generales de la tarea
- Tarea 3: Configurar los ajustes de los activadores
- Tarea 4: Configurar el filtrado de eventos
- Tarea 5: Definir acciones para el monitoreo y diagnóstico
- Tarea 6: Establecer configuraciones de tareas adicionales
- Tarea 7: Credenciales y confirmación
- Tarea 8: Ejecutar la nueva tarea
- Tarea 9: Verificar y monitorear
- Monitoreo y análisis avanzados
- Mejores prácticas y consideraciones para la supervisión de registros NDES con Intune Connector
- ¿Cómo puede ayudar Encryption Consulting?
- Conclusión

