
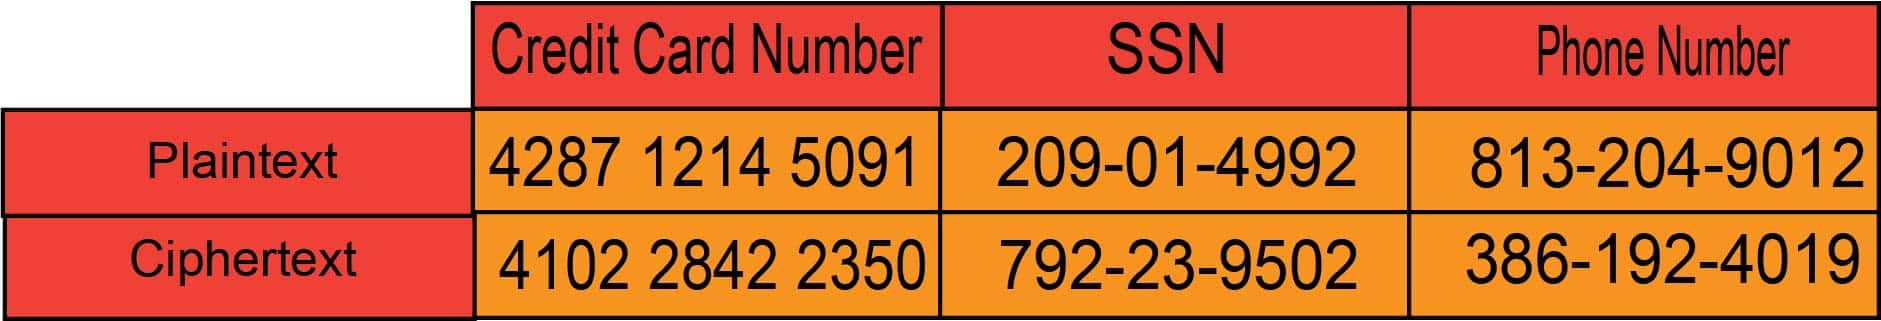
El cifrado que preserva el formato (FPE) es un método de cifrado que mantiene los datos cifrados con el mismo formato y longitud que los originales. Un número de tarjeta de 16 dígitos se cifra en otro número de 16 dígitos, por lo que los datos protegidos se adaptan a las bases de datos y aplicaciones existentes sin necesidad de modificar el esquema. El FPE está definido por la norma NIST SP 800-38G (modos FF1 y FF3-1) y se basa en AES.
El cifrado que preserva el formato (FPE, por sus siglas en inglés) es un método de cifrado que conserva el formato y la longitud de los datos que protege: un número de tarjeta de crédito de 16 dígitos se convierte en otro número de 16 dígitos, y un número de la Seguridad Social de 9 dígitos se convierte en otro valor de 9 dígitos. Esto permite cifrar datos confidenciales sin dañar las bases de datos y las aplicaciones que requieren un formato específico. El FPE está estandarizado en la norma NIST SP 800-38G y se basa en el algoritmo de cifrado AES.
Puntos Clave
- FPE cifra los datos manteniendo su formato y longitud originales, de modo que el texto cifrado se ajusta a los mismos campos de la base de datos y a las mismas reglas de la aplicación que el texto sin cifrar.
- Está estandarizado por el NIST en la norma SP 800-38G, que define los modos FF1 y FF3-1 (que en conjunto forman parte de la construcción FFX), todos ellos basados en AES.
- FPE es ideal para datos sensibles estructurados: números de tarjetas de crédito (PAN), números de la Seguridad Social y otra información de identificación personal (PII), y ayuda con el cumplimiento de PCI DSS y normativas similares.
- Se diferencia de la tokenización: FPE es una criptografía reversible que utiliza una clave, mientras que la tokenización intercambia datos por tokens no relacionados que se almacenan en una bóveda.
- Debido a que FPE se basa en AES y es simétrico, es resistente a la computación cuántica de la misma manera que AES; sus vulnerabilidades de seguridad (dominios pequeños, la anterior falla FF3) son clásicas, no cuánticas.
¿Qué es el cifrado que preserva el formato?
La mayoría de los métodos de cifrado modifican tanto el contenido como la estructura de los datos: si se cifra un número de tarjeta de 16 dígitos con AES estándar , se obtiene un bloque largo de datos binarios, irreconocible y de longitud diferente. Esto no supone un problema para un archivo, pero sí para una columna de base de datos que espera exactamente 16 dígitos o para una aplicación que valida el formato. El cifrado que conserva el formato resuelve este problema al generar un texto cifrado con el mismo formato y longitud que el original. El valor cifrado sigue pareciendo un número de tarjeta, un número de la Seguridad Social o una dirección de correo electrónico, por lo que se integra en los sistemas existentes sin necesidad de modificar el esquema ni reescribir las aplicaciones.
Esto hace que FPE sea especialmente útil para proteger información de identificación personal (PII), números de tarjetas de crédito (PAN), números de la Seguridad Social y campos estructurados similares, incluso en software heredado que no puede manejar cadenas largas o con formatos inusuales. Es una opción válida y estandarizada por el NIST para cumplir con los requisitos de cifrado de estándares como PCI DSS.
¿Cómo funciona FPE?
FPE se basa en el cifrado por bloques AES, pero se aplica de una manera especial para que la salida se mantenga dentro del mismo conjunto de caracteres y longitud que la entrada. Las piezas esenciales:
- Un alfabeto definido (radix): Usted especifica el conjunto de símbolos permitidos, por ejemplo, dígitos del 0 al 9 (base 10), hexadecimal o alfanumérico completo. El texto cifrado se extrae de ese mismo alfabeto, lo que preserva el formato.
- Una red Feistel: Los modos FPE utilizan varias rondas de una función Feistel: la entrada se divide en dos mitades, cada ronda transforma una mitad usando AES y la clave, y luego las mitades se combinan y se intercambian. FF1 usa 10 rondas; FF3-1 usa 8. Esto codifica el valor manteniéndolo dentro del rango.
- Una clave y un pequeño ajuste: Como todo sistema de cifrado, FPE utiliza una clave secreta. También utiliza un "ajuste", un valor no secreto (como un identificador de campo o registro) que modifica el cifrado para que entradas idénticas puedan corresponder a salidas diferentes en distintos contextos, lo que mejora la seguridad para dominios de datos pequeños.
Debido a su reversibilidad, la misma clave y el mismo ajuste permiten descifrar el valor y obtener el original. Esta es una diferencia fundamental con respecto al hashing o la tokenización : FPE es un cifrado verdadero y reversible.
Modos FPE: FF1, FF3 y FF3-1 (NIST SP 800-38G)
El NIST estandarizó el FPE en la Publicación Especial 800-38G, que define los modos aprobados. Su historial es importante:
- FF1: El modo más utilizado y flexible, que emplea 10 rondas de Feistel. Admite una amplia gama de longitudes de entrada y alfabetos, y sigue siendo un método aprobado por el NIST.
- FF2: Propuesta pero nunca aprobada por el NIST, por lo que no se utiliza en implementaciones que cumplan con los estándares.
- FF3 y FF3-1: El algoritmo FF3 (8 rondas) fue aprobado inicialmente, pero en 2017 los criptógrafos descubrieron un ataque que demostraba que no alcanzaba la seguridad de 128 bits prometida. El NIST lo revisó y lo convirtió en FF3-1 en 2019, ajustando los parámetros para corregir la vulnerabilidad. Las implementaciones actuales utilizan FF3-1, no el FF3 original.
En conjunto, estos métodos basados en Feistel se conocen como la construcción FFX. El episodio FF3 nos recuerda que los modos FPE son más delicados que el cifrado AES estándar, razón por la cual es importante utilizar modos verificados, vigentes y aprobados por el NIST (FF1 o FF3-1).
¿Es FPE más débil que AES?
Es más preciso decir que FPE es AES utilizado de forma restringida, en lugar de "más débil que AES". FF1 y FF3-1 se basan en el cifrado AES y se consideran seguros cuando se implementan con los parámetros actuales aprobados por el NIST. Las limitaciones reales son estructurales: cifrar un dominio muy pequeño (por ejemplo, un campo numérico corto) ofrece inherentemente menos resultados posibles, y los modos especializados de FPE han resultado más difíciles de implementar correctamente que el AES estándar, como demostró la revisión FF3. Utilizado correctamente con FF1 o FF3-1 y con los ajustes adecuados, FPE proporciona una protección sólida basada en estándares; simplemente sacrifica parte de la generalidad de AES a cambio de la capacidad de preservar el formato.
FPE frente a tokenización
FPE se compara a menudo con la tokenización, ya que ambas protegen datos estructurados como números de tarjeta manteniendo un formato utilizable. La diferencia es fundamental:
| Aspecto | Formato que preserva el cifrado | Tokenization |
|---|---|---|
| Método | Cifrado reversible con clave (basado en AES) | Sustituye los datos con un token no relacionado. |
| Reversibilidad | Descifrado con la clave y ajuste | Destokenizado mediante la búsqueda de una bóveda o un mapeo. |
| Relación de datos | El texto cifrado se deriva matemáticamente de la entrada. | El token no tiene ninguna relación matemática con el valor. |
| Almacenaje | No se necesita bóveda; se requiere gestión de claves. | Por lo general, requiere una bóveda de tokens o un mapeo. |
| Estándar | NIST SP 800-38G (FF1, FF3-1) | No existe un único algoritmo estándar; se aplican las directrices de PCI. |
| Ideal para | Cifrado de múltiples campos a gran escala sin necesidad de una bóveda. | Eliminar por completo los datos confidenciales del alcance. |
En resumen, FPE mantiene los datos (encriptados) y requiere una gestión de claves robusta, mientras que la tokenización reemplaza los datos con un sustituto que se gestiona por separado. Muchas organizaciones utilizan ambos métodos, dependiendo de si necesitan protección reversible a gran escala o si desean excluir los datos confidenciales del ámbito de cumplimiento normativo de un entorno.
FPE en la nube
Varios proveedores y plataformas ofrecen FPE. Entre los principales proveedores de servicios en la nube, Google Cloud Platform ( GCP ) expone FPE a través de su API de Prevención de Pérdida de Datos (DLP) , compatible con FF1 y FF3-1. Para utilizarlo, se especifica el alfabeto (por ejemplo, NUMERIC para los números del 0 al 9, HEXADECIMAL, UPPER_CASE_ALPHA_NUMERIC o ALPHA_NUMERIC) o una base numérica, de modo que la salida cifrada se mantenga dentro del conjunto de caracteres previsto. Para datos no estructurados, GCP puede encapsular el texto cifrado en una anotación sustituta que etiqueta el valor cifrado para que pueda encontrarse y revertirse posteriormente. Proveedores externos como Comforte, HashiCorp y Futurex también ofrecen capacidades de FPE.
¿Es FPE seguro frente a la computación cuántica? Perspectivas para 2026
FPE hereda su postura cuántica de AES, porque FF1 y FF3-1 están construidos sobre el cifrado AES. Como construcción simétrica, FPE no se ve amenazado por el algoritmo de Shor, que rompe algoritmos de clave pública como RSA y ECC pero no se aplica al cifrado simétrico. El único ataque cuántico relevante es el algoritmo de Grover, que reduce a la mitad la fuerza efectiva de la clave, por lo que FPE basado en AES-256 mantiene un fuerte margen de seguridad frente a futuras computadoras cuánticas. Lo importante es que las consideraciones de seguridad reales de FPE, como elegir FF1 o FF3-1, manejar dominios pequeños con cuidado y administrar bien las claves y los ajustes, son preocupaciones clásicas, no cuánticas. La urgente migración post-cuántica (donde el NIST finalizó ML-KEM, ML-DSA y SLH-DSA en 2024 y planea retirar RSA y ECC entre 2030 y 2035) se refiere a la criptografía de clave pública. FPE, al igual que AES, sigue siendo resistente a la computación cuántica cuando se basa en un tamaño de clave robusto.
Cómo ayuda la consultoría de cifrado
Decidir cuándo usar FPE, tokenización o cifrado estándar, e implementarlo con una gestión de claves sólida, es precisamente el tipo de trabajo que ofrecen los Servicios de Asesoramiento en Cifrado de Encryption Consulting . Evaluamos sus flujos de datos confidenciales, recomendamos el método de protección adecuado para cada caso de uso y diseñamos implementaciones conformes con la norma NIST. Mediante nuestras soluciones de protección de lagos de datos en la nube, que incluyen Bucket Protector y Cloud Data Protector, aplicamos FPE a los datos en Google Cloud Storage y bases de datos locales utilizando las API de DLP y KMS. Todo ello respaldado por las prácticas certificadas ISO/IEC 27001:2022 y SOC 2.
Preguntas frecuentes
¿Qué es el cifrado con preservación de formato (FPE)?
El cifrado que preserva el formato (FPE, por sus siglas en inglés) es un método de cifrado que mantiene el texto cifrado con el mismo formato y longitud que los datos originales. Por ejemplo, un número de tarjeta de crédito de 16 dígitos se cifra en otro número de 16 dígitos, y un número de la Seguridad Social conserva sus 9 dígitos. Esto permite cifrar datos confidenciales sin dañar bases de datos ni aplicaciones que requieren un formato específico. El FPE está estandarizado en la norma NIST SP 800-38G, utiliza los modos FF1 y FF3-1, y se basa en el algoritmo de cifrado AES.
¿Cómo funciona FPE?
FPE se basa en AES, pero se aplica de forma que la salida se mantenga dentro del mismo alfabeto y longitud que la entrada. Se define el conjunto de caracteres permitidos (por ejemplo, los dígitos del 0 al 9), y el algoritmo utiliza una red Feistel, múltiples rondas que dividen el valor, transforman cada mitad con AES y una clave, y las recombinan, para codificar los datos manteniendo el rango. FF1 utiliza 10 rondas y FF3-1 utiliza 8. Una clave secreta y un ajuste no secreto controlan el cifrado, y la misma clave y ajuste lo revierten.
¿Es FPE seguro?
Sí, cuando se implementa con los modos aprobados por NIST (FF1 o FF3-1) y una gestión de claves adecuada. FPE se basa en AES y está estandarizado en NIST SP 800-38G. Cabe mencionar que en 2017 se determinó que el modo FF3 original no cumplía con la seguridad prometida y se revisó a FF3-1 en 2019; por lo tanto, las implementaciones deben usar FF1 o FF3-1, no el FF3 original. Los dominios de datos muy pequeños también ofrecen menos resultados posibles, lo cual se puede solucionar mediante una modificación.
¿Cuál es la diferencia entre FPE y tokenización?
Ambos métodos protegen datos estructurados, como números de tarjeta, manteniendo un formato utilizable, pero funcionan de manera diferente. El cifrado de campo completo (FPE) es reversible: el texto cifrado se deriva matemáticamente de la entrada mediante una clave, y la misma clave lo descifra, sin necesidad de un repositorio de tokens. La tokenización reemplaza los datos con un token independiente que no guarda relación matemática con el original, y el mapeo se registra en un repositorio de tokens. El FPE es ideal para cifrar muchos campos a gran escala; la tokenización se utiliza a menudo para excluir por completo los datos confidenciales del alcance de cumplimiento de un sistema.
¿Qué es NIST SP 800-38G?
La publicación especial 800-38G del NIST define el cifrado que preserva el formato (FPE) para su uso federal en EE. UU. y su adopción generalizada en la industria. Especifica los modos FPE aprobados basados en AES, concretamente FF1 y FF3-1. (Nunca se aprobó un modo FF2 propuesto, y el FF3 original se revisó a FF3-1 tras descubrirse una vulnerabilidad criptoanalítica). El uso de un modo FPE aprobado por el NIST es importante tanto para la seguridad como para el cumplimiento de las normas que hacen referencia a la criptografía del NIST.
¿Es FPE seguro frente a la computación cuántica?
En gran medida, sí. Dado que FPE (FF1 y FF3-1) se basa en el cifrado AES y es simétrico, no se ve amenazado por el algoritmo de Shor, que sí vulnera algoritmos de clave pública como RSA y ECC. El único ataque cuántico relevante es el algoritmo de Grover, que reduce a la mitad la fuerza efectiva de la clave, por lo que FPE, basado en AES-256, mantiene un amplio margen de seguridad frente a las computadoras cuánticas. Las consideraciones de seguridad reales de FPE, como la elección del modo de cifrado y la gestión de claves, son clásicas, no cuánticas. La transición postcuántica se centra principalmente en la criptografía de clave pública.
Proteja los datos estructurados de la manera correcta.
La elección entre cifrado de primera persona (FPE), tokenización o cifrado estándar depende de sus datos y sistemas. Consulte los servicios de asesoramiento en cifrado de Encryption Consulting para seleccionar el enfoque adecuado e implementarlo con una gestión de claves sólida y conforme a la normativa.