
RSA (Rivest-Shamir-Adleman) es un algoritmo de cifrado asimétrico ampliamente utilizado que emplea un par de claves pública y privada vinculadas matemáticamente. Su seguridad reside en la dificultad de factorizar el producto de dos números primos grandes. RSA se utiliza para el intercambio seguro de claves, firmas digitales y certificados.
RSA es un algoritmo de cifrado asimétrico (de clave pública) que recibe su nombre de sus inventores: Rivest, Shamir y Adleman. Utiliza una clave pública para cifrar y una clave privada para descifrar, y su seguridad se basa en el hecho de que multiplicar dos números primos grandes es sencillo, pero factorizar el resultado es extremadamente difícil. RSA es la base del intercambio seguro de claves, las firmas digitales y los certificados TLS en internet.
Puntos Clave
- RSA es un algoritmo de cifrado asimétrico que utiliza un par de claves pública y privada, y recibe su nombre de Rivest, Shamir y Adleman.
- Su seguridad se basa en la dificultad práctica de factorizar el producto de dos números primos muy grandes.
- Para garantizar la confidencialidad, la clave pública cifra y la clave privada descifra. En el caso de las firmas digitales, la clave privada firma y la clave pública verifica.
- El NIST recomienda una longitud mínima de clave RSA de 2048 bits; RSA-2048 sigue siendo seguro frente a los ordenadores clásicos actuales.
- RSA es vulnerable a la computación cuántica: una futura computadora cuántica que ejecute el algoritmo de Shor podría romperlo. El borrador del cronograma del NIST desaconseja RSA después de 2030 y lo prohíbe después de 2035, con ML-KEM y ML-DSA como reemplazos post-cuánticos.
¿Qué es RSA?
RSA, que recibe su nombre de Ron Rivest, Adi Shamir y Leonard Adleman, quienes lo describieron en 1977, es el algoritmo de cifrado asimétrico más utilizado. El cifrado asimétrico emplea un par de claves vinculadas matemáticamente: una clave pública que puede compartirse con cualquiera y una clave privada que su propietario mantiene en secreto. Lo que una clave hace, solo la otra puede deshacerlo. Este diseño de dos claves es lo que hace que RSA sea tan versátil, ya que resuelve el problema del intercambio seguro de claves a través de una red no confiable, algo que el cifrado simétrico de una sola clave no puede hacer por sí solo.
¿Cómo funciona RSA?
RSA admite dos operaciones distintas, dependiendo de qué clave se utilice primero. Comprender la diferencia es fundamental para entender RSA.
Cifrado para garantizar la confidencialidad (cifrado de clave pública)
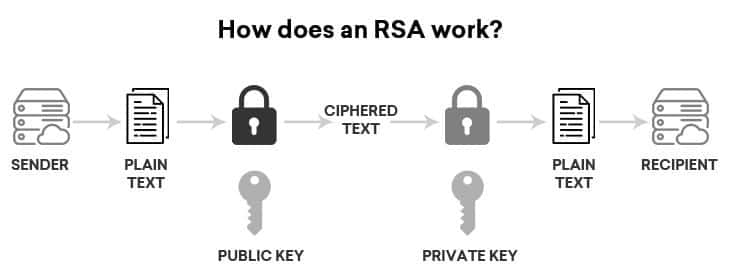
Para enviar datos confidenciales a alguien, se cifran con su clave pública. Dado que solo la clave privada correspondiente puede revertir la operación, solo esa persona puede descifrar y leer los datos, incluso si son interceptados durante la transmisión. Así es como RSA protege un secreto: cualquiera puede cifrar un mensaje para usted utilizando su clave pública publicada, pero solo usted, que posee la clave privada, puede abrirlo.
Firmas digitales para la autenticidad (firmas de clave privada)
La operación inversa prueba la identidad. El remitente firma los datos con su clave privada, y cualquiera puede verificarlos con la clave pública del remitente. Si la clave pública verifica correctamente la firma, los datos provienen realmente del titular de la clave privada y no han sido alterados, ya que cualquier modificación invalidaría la verificación. Esto no mantiene los datos en secreto, pero prueba quién los envió y que están intactos, lo cual constituye la base de las firmas y certificados digitales.
Las matemáticas que hay detrás de ello
RSA se basa en una simple asimetría de dificultad: es fácil multiplicar dos números primos grandes, pero extremadamente difícil factorizar el producto resultante para obtener esos mismos primos. El par de claves se genera a partir de dos primos grandes, y las claves pública y privada se derivan de ellos. Un atacante que pudiera factorizar el módulo de la clave pública en sus factores primos podría reconstruir la clave privada, pero para claves suficientemente grandes, la factorización es computacionalmente inviable en ordenadores clásicos. Por eso, la seguridad de RSA aumenta con la longitud de la clave.
Longitudes de clave RSA
La seguridad de RSA depende en gran medida de la longitud de la clave, ya que una clave más larga implica un mayor número para factorizar. Históricamente, las claves de 1024 bits eran comunes, pero ahora se consideran demasiado débiles y han sido retiradas. El NIST recomienda una longitud mínima de clave RSA de 2048 bits, y muchas organizaciones utilizan claves de 3072 o 4096 bits para una protección a largo plazo. Frente a las computadoras clásicas, RSA-2048 es seguro: factorizar una clave de 2048 bits llevaría mucho más tiempo que la edad del universo con la tecnología y los métodos conocidos actuales. Como se explica más adelante, la computación cuántica cambia este cálculo de una manera que no se soluciona aumentando la longitud de la clave.
¿Quién utiliza RSA?
RSA está integrado en todos los sistemas de seguridad digital modernos. Sus principales aplicaciones incluyen:
- Certificados y firmas digitales: Las autoridades certificadoras llevan mucho tiempo utilizando RSA para firmar certificados, y las firmas RSA verifican la autenticidad de los documentos y las identidades.
- Firma de código: El software está firmado con la clave privada RSA del desarrollador para que los destinatarios puedan verificar que es auténtico y no ha sido modificado.
- TLS/SSL: RSA se ha utilizado ampliamente en el protocolo de enlace TLS que protege los sitios web HTTPS, históricamente para el intercambio de claves y todavía para la autenticación.
- Correo electrónico seguro y VPN: Protocolos como PGP, junto con las VPN y el correo electrónico seguro, han dependido de RSA para intercambiar claves y verificar la identidad.
Vulnerabilidades y debilidades de RSA
RSA es un algoritmo robusto cuando se implementa correctamente, pero varias debilidades pueden debilitarlo, la mayoría de ellas derivadas de la implementación más que de las matemáticas fundamentales.
- Longitud de clave insuficiente: Las claves cortas (como las claves de 1024 bits en desuso) pueden factorizarse con suficientes recursos. La longitud de la clave debe ir a la par con la capacidad de procesamiento.
- Generación débil de números aleatorios: Si los números primos se generan con una fuente aleatoria débil, resulta más fácil predecirlos y factorizarlos, lo que debilita la clave.
- Generación de clave débil: Si los dos números primos están demasiado cerca o un parámetro clave es demasiado pequeño, resulta mucho más fácil calcular la clave.
- Ataques de canal lateral: Estos se dirigen al sistema que ejecuta RSA en lugar de a las matemáticas, utilizando temporización, análisis de potencia o predicción de bifurcaciones para extraer la clave. Una implementación adecuada y la protección del hardware (como un HSM) mitigarlos.
RSA en 2026: sigue siendo segura ahora, pero es vulnerable a la computación cuántica.
¿Sigue siendo seguro usar RSA? Frente a las computadoras clásicas actuales, sí: RSA-2048 y versiones superiores siguen siendo seguras, y aún no existe ninguna computadora cuántica capaz de descifrarla. Sin embargo, RSA es fundamentalmente vulnerable a los ataques cuánticos. El algoritmo de Shor, ejecutado en una computadora cuántica tolerante a fallos lo suficientemente potente, puede factorizar el módulo de RSA de manera eficiente y romper el algoritmo.
Un punto crucial, aunque a menudo malinterpretado, es que aumentar la longitud de la clave no es una defensa contra los ataques cuánticos. El algoritmo de Shor rompe RSA con cualquier tamaño de clave; pasar de RSA-2048 a RSA-4096 solo incrementa ligeramente los recursos cuánticos necesarios y no altera el resultado ni el tiempo de procesamiento. La única solución real es migrar a algoritmos postcuánticos.
El borrador de la guía de transición del NIST (IR 8547) propone dejar de utilizar algoritmos de clave pública vulnerables a la computación cuántica, como RSA, después de 2030 y prohibirlos por completo después de 2035. Los algoritmos de reemplazo designados son ML-KEM (FIPS 203) para el establecimiento de claves y ML-DSA (FIPS 204) para las firmas digitales. Dado que los datos cifrados hoy podrían ser capturados y descifrados una vez que las computadoras cuánticas alcancen la madurez (un ataque de recolección y descifrado posterior ), planificar la migración de RSA es una tarea actual, no futura.
RSA frente a los reemplazos post-cuánticos
| Propiedad | RSA | ML-KEM / ML-DSA (post-cuántico) |
|---|---|---|
| Tipo | Asimétrico, basado en factorización | Basado en retículos (intercambio de claves ML-KEM, firmas ML-DSA) |
| Seguridad clásica | Seguro a 2048 bits o superior | Seguro |
| Seguridad cuántica | Roto por el algoritmo de Shor | Diseñado para resistir ataques cuánticos |
| Estándar | De larga trayectoria y ampliamente implementado. | FIPS 203 y FIPS 204 (finalizadas en 2024) |
| Estado NIST | Obsoleto después de 2030 (borrador IR 8547) | Reemplazo recomendado |
Para obtener una visión completa de la transición, consulte los recursos de la CE sobre criptografía postcuántica, ML-KEM (FIPS 203) y ML-DSA (FIPS 204).
Cómo ayuda la consultoría de cifrado
RSA se utiliza prácticamente en todas partes, lo que convierte su localización y migración en el principal desafío de la transición post-cuántica. Los Servicios de Asesoramiento en Cifrado de Encryption Consulting ayudan a las organizaciones a evaluar dónde y cómo se utiliza RSA, garantizar que las implementaciones actuales sigan prácticas sólidas de longitud de clave e implementación, y elaborar un plan de migración a algoritmos post-cuánticos alineado con el cronograma del NIST. En combinación con un inventario criptográfico, esto transforma una fecha límite abstracta en una hoja de ruta concreta y priorizada. Respaldado por las prácticas certificadas ISO/IEC 27001:2022 y SOC 2.
Preguntas frecuentes
¿Qué es RSA en términos sencillos?
RSA es un método de cifrado ampliamente utilizado que se basa en un par de claves: una clave pública que cualquiera puede usar para cifrar un mensaje y una clave privada que solo usted posee y puede usar para descifrarlo. Recibe su nombre de sus inventores, Rivest, Shamir y Adleman. La seguridad de RSA radica en que multiplicar dos números primos grandes es sencillo, pero calcular esos primos a la inversa es prácticamente imposible para números suficientemente grandes.
¿Cómo funciona el cifrado RSA?
RSA funciona con un par de claves pública y privada vinculadas matemáticamente. Para garantizar la confidencialidad, el remitente cifra los datos con la clave pública del destinatario, y solo la clave privada de este último puede descifrarlos. En el caso de las firmas digitales, el remitente firma con su clave privada, y cualquier persona puede verificarla con su clave pública. La seguridad reside en la dificultad de factorizar el producto de dos números primos grandes para obtener esos mismos números primos.
¿RSA es simétrico o asimétrico?
RSA es asimétrico, lo que significa que utiliza dos claves diferentes pero relacionadas matemáticamente: una clave pública y una clave privada. Esto difiere del cifrado simétrico como AES, que utiliza una única clave compartida tanto para el cifrado como para el descifrado. La asimetría de RSA es lo que le permite resolver el problema de la distribución de claves y admitir firmas digitales, aunque es mucho más lento que el cifrado simétrico, por lo que generalmente se utiliza para intercambiar una clave simétrica en lugar de cifrar grandes cantidades de datos.
¿Qué longitud de clave debería usar RSA?
El NIST recomienda una longitud mínima de clave RSA de 2048 bits, y muchas organizaciones utilizan claves de 3072 o 4096 bits para una protección a largo plazo. Las claves antiguas de 1024 bits se consideran demasiado débiles y han sido retiradas. Frente a las computadoras clásicas, RSA-2048 sigue siendo seguro. Sin embargo, ninguna longitud de clave RSA es completamente segura frente a una computadora cuántica suficientemente potente, por lo que aumentar el tamaño de la clave no sustituye la migración a algoritmos postcuánticos.
¿Seguirá siendo seguro RSA en 2026?
Frente a las computadoras clásicas, sí. RSA-2048 y claves más grandes siguen siendo seguras hoy en día, y actualmente no existe ninguna computadora cuántica capaz de descifrar RSA. Sin embargo, RSA es fundamentalmente vulnerable a ataques cuánticos mediante el algoritmo de Shor. El borrador de la guía del NIST propone dejar de usar RSA después de 2030 y prohibirlo después de 2035. Dado que los datos cifrados pueden capturarse ahora y descifrarse posteriormente, las organizaciones deberían comenzar a planificar su migración a algoritmos postcuánticos hoy mismo, en lugar de esperar.
¿Qué sustituirá a RSA?
El NIST ha estandarizado algoritmos post-cuánticos para reemplazar a RSA. ML-KEM (FIPS 203) reemplaza a RSA para el establecimiento e intercambio de claves, y ML-DSA (FIPS 204) lo reemplaza para las firmas digitales. Estos se basan en criptografía reticular, diseñada para resistir ataques tanto de computadoras clásicas como cuánticas. Durante la transición, muchos sistemas utilizan modos híbridos que combinan RSA con un algoritmo post-cuántico, de modo que la conexión permanece protegida incluso si uno de los algoritmos se vulnera posteriormente.
Planifica tu transición más allá de RSA
RSA es seguro hoy en día, pero su obsolescencia está en declive, y se implementa en más lugares de los que la mayoría de las organizaciones imaginan. Explore los Servicios de Asesoramiento en Cifrado de Encryption Consulting para descubrir dónde se encuentra RSA en su entorno y elabore un plan de migración post-cuántica alineado con el cronograma del NIST.