

- Puntos Clave
- ¿Qué es un ataque de desplazamiento a la izquierda?
- La mentalidad de desplazamiento a la izquierda
- Seguridad de Shift Left vs Shift Right
- ¿Por qué los ataques de desplazamiento a la izquierda resultan atractivos para los atacantes?
- Cómo se producen los ataques Shift Left
- Cómo defenderse de los ataques Shift Left
- ¿Qué es la seguridad Shift Left y por qué es importante?
- Desafíos de la implementación de la seguridad Shift Left
- Cómo ayuda la consultoría de cifrado
- Preguntas frecuentes
- Asegure su proceso de desarrollo
Un ataque de desplazamiento a la izquierda se dirige a las primeras etapas del ciclo de vida del desarrollo de software (SDLC), como las fases de codificación, compilación o CI/CD, en lugar del producto final. Los atacantes inyectan una vulnerabilidad o código malicioso antes de que el software llegue a producción, de modo que el defecto elude los controles de seguridad y se incorpora al producto final. SolarWinds es el ejemplo clásico.
Un ataque de desplazamiento a la izquierda se dirige a las primeras etapas del ciclo de vida del desarrollo de software (SDLC), como las fases de codificación, compilación o CI/CD , en lugar de atacar el producto finalizado e implementado. El atacante inserta una vulnerabilidad o código malicioso antes del lanzamiento del software, permitiendo que el defecto eluda los controles de seguridad y se propague hasta la producción. La brecha de seguridad de SolarWinds en 2020 es el ejemplo más conocido.
Puntos Clave
- Un ataque de desplazamiento a la izquierda ataca al principio del ciclo de vida del desarrollo de software (código, compilación, CI/CD) en lugar de en el producto implementado, por lo que el código malicioso se propaga a través del proceso hasta llegar a producción.
- Esto es posible gracias a los ciclos de desarrollo rápidos, la confianza en la automatización de la integración y entrega continua (CI/CD) y una gran dependencia de las dependencias de código abierto.
- La seguridad basada en el "desplazamiento a la izquierda" (adelantar las comprobaciones) es la defensa; la misma idea que explotan los atacantes, la utilizan los defensores para detectar problemas antes y a menor coste.
- Entre los métodos más comunes se incluyen repositorios de código comprometidos, dependencias maliciosas, typosquatting y confusión de dependencias, y canalizaciones de CI/CD envenenadas.
- Medidas de defensa clave: prácticas de desarrollo seguras, pruebas de seguridad en CI/CD (SAST/DAST), canalizaciones reforzadas con firma de código criptográfico, seguridad de la cadena de suministro (SBOM, paquetes firmados) y control de acceso robusto (RBAC, MFA).
¿Qué es un ataque de desplazamiento a la izquierda?
El término ataque de desplazamiento a la izquierda se refiere a un ataque en las primeras etapas del ciclo de vida del desarrollo de software (SDLC), como las fases de codificación, compilación o integración y entrega continua (CI/CD), en lugar de un ciberataque al producto final. El atacante inserta una vulnerabilidad o malware en la aplicación antes de que entre en producción, de modo que el defecto inyectado escapa a los controles de seguridad a medida que avanza por el proceso y, finalmente, se instala en el software distribuido. Tres factores hacen posibles estos ataques:
- Ciclos de desarrollo rápidos: Cuando se prioriza la velocidad sobre las comprobaciones de seguridad exhaustivas, la presión de los plazos de entrega deja fallos en las fases de codificación y compilación que los atacantes pueden explotar.
- Pipelines de CI/CD: La integración y el despliegue continuos automatizan las pruebas y las versiones, pero los controles de acceso débiles, las configuraciones incorrectas o la seguridad insuficiente del flujo de trabajo permiten que un atacante inyecte código que luego atraviesa el flujo de trabajo automatizado y de confianza directamente a producción.
- Dependencia de componentes de código abierto: Las bibliotecas de terceros aceleran el desarrollo, pero pueden contener vulnerabilidades ocultas. Comprometer una biblioteca de uso generalizado propaga código malicioso a todos los proyectos que dependen de ella, como demostraron ataques a la cadena de suministro como el de SolarWinds.
La brecha de seguridad de SolarWinds (2020) es el ejemplo paradigmático. Los atacantes, infiltrados en el proceso de compilación, insertaron el malware SUNBURST en el software Orion durante la compilación, de modo que se distribuyó como una actualización legítima y firmada a miles de clientes, incluidos bancos y agencias gubernamentales. A diferencia de un ataque tradicional a sistemas en producción, este se produjo mucho antes en el ciclo de vida, aprovechando la vulnerabilidad del sistema para lograr un impacto generalizado antes de la implementación.
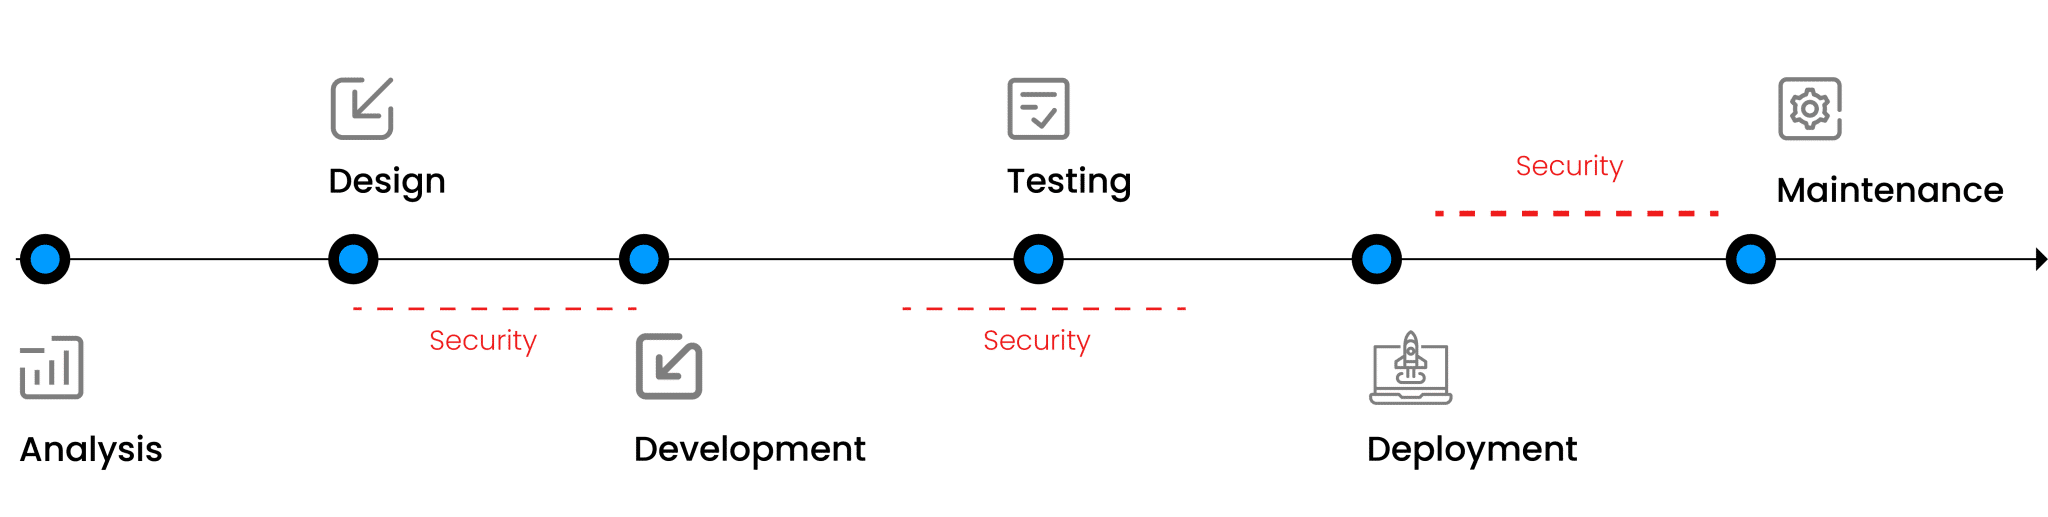
La mentalidad de desplazamiento a la izquierda
Tradicionalmente, las comprobaciones de seguridad y calidad se realizan al final del desarrollo, por lo que los problemas solo se manifiestan en producción. El enfoque de "desplazamiento a la izquierda" traslada estas comprobaciones a la primera etapa del ciclo de vida del desarrollo de software (SDLC), detectando malware o vulnerabilidades antes de que lleguen a producción, mediante herramientas como las pruebas estáticas de seguridad de aplicaciones (SAST) y una revisión exhaustiva del código. La ventaja radica en el coste: se estima que corregir una vulnerabilidad en producción cuesta mucho más (entre 10 y 30 veces más) que corregirla durante el desarrollo, ya que modificar un entorno en producción es mucho más complejo y genera mayores interrupciones.
Seguridad de Shift Left vs Shift Right
El enfoque Shift Left y Shift Right son dos estrategias complementarias para asegurar el ciclo de vida del desarrollo de software (SDLC). Shift Left integra la seguridad desde las primeras etapas, detectando problemas en las fases de diseño y codificación. Shift Right se centra en la fase posterior al despliegue, en la monitorización continua, la respuesta a incidentes y la adaptación a ataques reales. La diferencia radica en el momento y la postura.
| Aspecto | Desplazar a la izquierda | Desplazar a la derecha |
| Sincronización | Al principio, durante el desarrollo | Una vez implementado el producto |
| Enfócate | Prevención y detección precoz | Monitoreo, detección, respuesta ante incidentes |
| Nuevo enfoque | Resolución proactiva | Reactiva |
| Integración: | Integrado en el desarrollo (DevSecOps) | Se gestiona después del despliegue mediante monitorización. |
| Costo | Más rentable, fijo desde el principio | Más caro, se solucionó después del lanzamiento. |
| Base | Riesgos teóricos y modelización | Escenarios de ataque reales y datos reales |
| Ejemplos | Análisis estático, modelado de amenazas, pruebas de penetración tempranas | Supervisión en tiempo de ejecución, escaneo posterior a la implementación |
¿Por qué los ataques de desplazamiento a la izquierda resultan atractivos para los atacantes?
- Falta de detección: La mayoría de las herramientas de seguridad supervisan el entorno de producción, por lo que una vulnerabilidad introducida en etapas tempranas del ciclo de vida del desarrollo de software simplemente no se detecta. Una gran parte de las vulnerabilidades se introducen en las fases de diseño y codificación, pero pasan desapercibidas hasta el despliegue, cuando su corrección resulta mucho más costosa.
- Impacto de amplio alcance: Las organizaciones dependen en gran medida de componentes de código abierto, y los estudios sobre seguridad de código abierto (como el informe anual de OSSRA) han constatado repetidamente que la mayoría de los códigos fuente contienen componentes obsoletos, muchos sin actividad de desarrollo reciente y algunos con vulnerabilidades de hace años. Una dependencia comprometida puede afectar a innumerables implementaciones posteriores.
- Puerta trasera persistente: Las dependencias vulnerables, la validación deficiente de los cambios en el código y la falta de parches permiten a los atacantes inyectar código que sigue ejecutándose silenciosamente, lo que les proporciona acceso y control ocultos a largo plazo.
Cómo se producen los ataques Shift Left
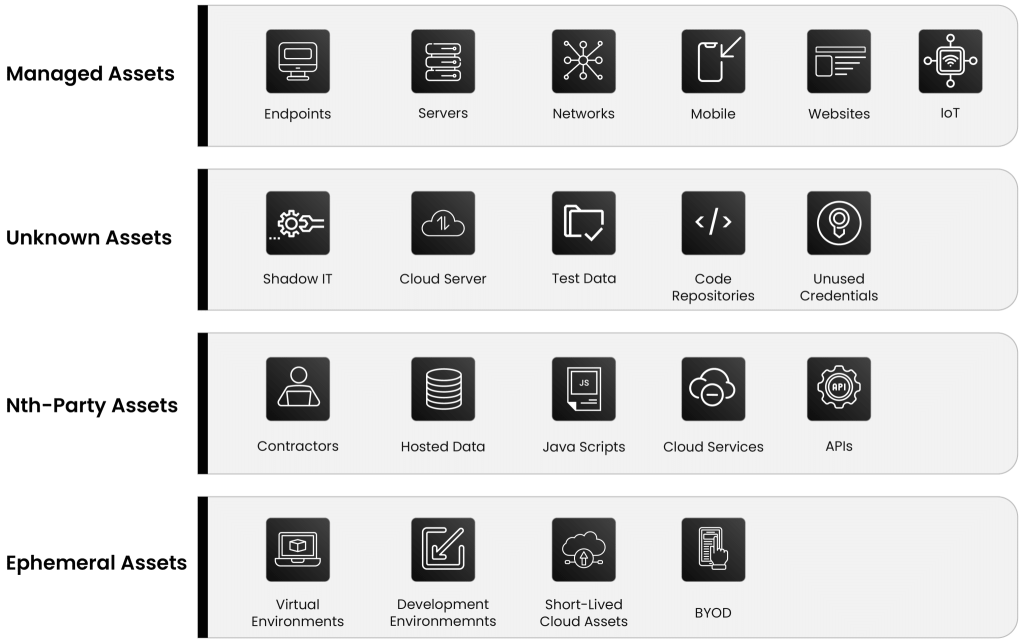
La superficie de ataque abarca todo el proceso, desde el entorno del desarrollador, pasando por el sistema CI/CD, hasta la producción. Los métodos principales son:
- Compromiso del repositorio de código: Los atacantes acceden a repositorios en plataformas como GitHub, GitLab o Bitbucket e inyectan malware o modifican las configuraciones. En una campaña de 2024, crearon más de 100 000 repositorios maliciosos mediante la bifurcación de repositorios legítimos y la inyección de código malicioso, una táctica de "confusión de repositorios" dirigida a desarrolladores que los clonan y ejecutan sin saberlo.
- Dependencias maliciosas de terceros: Los atacantes publican o envenenan paquetes populares en gestores como npm o PyPI. Una campaña de 2023 descubierta por Sonatype utilizó paquetes npm y PyPI comprometidos, empleando typosquatting para robar datos confidenciales de desarrolladores como Llaves SSH y Kubernetes configuraciones.
- Estaciones de trabajo de desarrolladores comprometidas: El phishing, los entornos de desarrollo integrados (IDE) infectados con troyanos o las herramientas con puertas traseras permiten a los atacantes modificar el código, extraer las credenciales almacenadas e instalar malware desde una máquina de confianza.
- Typosquatting y confusión de dependencias: Los atacantes publican un paquete falso con un nombre similar al de uno real (por ejemplo, lodash como lod4sh) o un paquete público de versión alta que eclipsa a uno privado, aprovechando la resolución automática de dependencias. En 2021, una investigación sobre la confusión de dependencias demostró que incluso los sistemas internos de Apple y Microsoft podían ser vulnerados de esta manera. Herramientas como Trivy y Kubeaudit ayudan a detectar este tipo de problemas.
- Canalizaciones de CI/CD corruptas: Los sistemas de compilación e implementación son objetivos prioritarios. En el incidente de Codecov de 2021, un script Bash Uploader comprometido (debido a una configuración incorrecta de la imagen Docker) permitió a los atacantes extraer información confidencial de los entornos de compilación de los usuarios.
- Errores de configuración del entorno de desarrollo: La exposición de secretos y las configuraciones inseguras de Docker, Kubernetes o entornos de desarrollo integrados en la nube (IDE) locales provocan la filtración de código fuente y credenciales. En 2017, Uber sufrió una brecha de seguridad después de que se dejaran credenciales de AWS en un repositorio público de GitHub.
- Solicitudes de extracción maliciosas: Los atacantes ocultan malware en las solicitudes de extracción de proyectos de código abierto, con la esperanza de eludir la revisión. Los análisis automatizados de vulnerabilidades y la exigencia de múltiples aprobaciones para cada solicitud de extracción mitigan este problema.
Cómo defenderse de los ataques Shift Left
Prácticas de desarrollo seguras
Integre la seguridad en cada fase del ciclo de vida del desarrollo de software (SDLC): defina los requisitos de seguridad desde el principio, realice un modelado de amenazas e incluya revisiones de seguridad en el diseño y el desarrollo. Capacite a los desarrolladores en codificación segura (por ejemplo, siguiendo las directrices de OWASP) para evitar problemas como secretos codificados, inyección SQL y secuencias de comandos entre sitios (XSS).
Desplazar la seguridad hacia la izquierda en CI/CD
Incorpore pruebas de seguridad al proceso. Las herramientas SAST (como SonarQube) detectan vulnerabilidades en el código fuente en una fase temprana, mientras que las herramientas DAST (como OWASP ZAP) simulan ataques reales contra aplicaciones en ejecución para detectar configuraciones incorrectas e inyecciones. Juntas, ofrecen una evaluación más completa y se ejecutan continuamente en CI/CD.
Reforzar los pipelines de CI/CD
Utilice infraestructura inmutable para que los cambios requieran una nueva compilación, almacene y rote las credenciales en un gestor de secretos adecuado en lugar de codificarlas directamente, y aísle las canalizaciones con estrictos controles de acceso para evitar movimientos laterales. Aplique firmas de código criptográficas a todos los artefactos de compilación para verificar su autenticidad e integridad, y utilice herramientas como Snyk o Dependabot para supervisar las dependencias. Los entornos de compilación en contenedores o efímeros limitan aún más la exposición.
Seguridad de la cadena de suministro
Proteja la cadena de suministro de software mediante el análisis de dependencias (como OWASP Dependency-Check) y el mantenimiento de una lista de materiales de software ( SBOM ). Utilice únicamente paquetes firmados y mantenga todas las dependencias actualizadas a la última versión segura.
Control de acceso
Implemente el control de acceso basado en roles (RBAC) en los entornos de desarrollo y producción para limitar el alcance de una brecha de seguridad y exija la autenticación multifactor ( MFA ). Microsoft ha informado que la gran mayoría de los ataques basados en contraseñas, alrededor del 99 %, pueden bloquearse mediante MFA, y esta se exige cada vez más en virtud de normativas como el RGPD y la HIPAA.
Dónde encaja la firma de código
Los ataques Shift Left funcionan insertando código no autorizado en la compilación para que se distribuya como si fuera legítimo, que es exactamente lo que hizo SolarWinds. La firma de código criptográfico es una contramedida directa: cuando cada artefacto de compilación se firma con una clave protegida y se verifica antes de su uso, el código manipulado o inyectado no pasa la verificación y se rechaza. Combinado con una lista de materiales de software y dependencias firmadas, la firma de código proporciona una cadena de confianza verificable desde el origen hasta el lanzamiento. CodeSign seguro Garantiza la seguridad de las claves de firma y automatiza la firma dentro del proceso de CI/CD, de modo que las comprobaciones de integridad no ralenticen a los desarrolladores.
¿Qué es la seguridad Shift Left y por qué es importante?
El enfoque de seguridad temprana implica abordar la seguridad al inicio del ciclo de vida del desarrollo de software (SDLC) en lugar de incorporarla cuando la aplicación está casi terminada. Al adelantar las responsabilidades de seguridad, los equipos encuentran y corrigen las vulnerabilidades en el punto más económico y sencillo, mejorando tanto la postura de seguridad como el tiempo de comercialización. Sus principales beneficios son:
- Detección temprana de vulnerabilidades: Detectar problemas de diseño y codificación evita que se incorporen al producto, previniendo así costosos retrabajos y fallos de seguridad posteriores.
- Seguridad rentable: El coste de la corrección aumenta drásticamente cuanto más cerca esté un fallo de la producción; solucionarlo a tiempo evita tiempos de inactividad, daños a la reputación y sanciones por incumplimiento normativo.
- Mejor colaboración: La seguridad, el desarrollo y las operaciones trabajan conjuntamente desde el principio, de modo que la seguridad se comparte a lo largo de todo el ciclo de vida en lugar de ser responsabilidad de un solo equipo (el modelo DevSecOps).
- Mayor calidad del software: Escribir código seguro desde el principio produce menos errores y un software más fiable, al considerar la seguridad y la calidad como igualmente importantes.
Desafíos de la implementación de la seguridad Shift Left
- Resistencia cultural: El enfoque de "desplazamiento a la izquierda" exige que los desarrolladores se hagan cargo de la seguridad, lo que algunos consideran una carga adicional, mientras que los equipos de seguridad pueden resistirse a renunciar al control centralizado.
- Brechas de habilidades: Muchos desarrolladores carecen de formación formal en codificación segura, por lo que las organizaciones deben invertir en la adquisición de nuevas habilidades, lo que requiere tiempo y recursos.
- Retrasos iniciales en la entrega: Las nuevas herramientas y procesos generan una curva de aprendizaje que puede ralentizar los primeros lanzamientos, aunque la velocidad se recupera a medida que los equipos se adaptan.
- Equilibrar velocidad y seguridad: Un exceso de seguridad ralentiza la entrega; una seguridad insuficiente deja vulnerabilidades. Lograr el equilibrio requiere planificación, priorización y las herramientas adecuadas.
- Herramientas y automatización: Elegir, configurar y mantener las herramientas de seguridad es difícil, y las herramientas mal ajustadas producen falsos positivos y negativos que erosionan la confianza en la automatización.
Cómo ayuda la consultoría de cifrado
La protección del flujo de desarrollo depende de una criptografía robusta, una gestión de claves eficaz y una integridad de código sólida. Los servicios de asesoramiento en cifrado de Encryption Consulting evalúan la ubicación de los secretos y los datos confidenciales en sus entornos de desarrollo y producción, identifican las vulnerabilidades en la gestión de claves y la seguridad del flujo de trabajo, y diseñan controles (cifrado, control de acceso y gestión segura de secretos) para subsanarlas. En lo que respecta a la integridad de la compilación, CodeSign Secure protege las claves de firma y automatiza la firma de código dentro de CI/CD, de modo que el código inyectado o manipulado se detecta antes de su lanzamiento. Este servicio cuenta con el respaldo de las prácticas certificadas ISO/IEC 27001:2022 y SOC 2.
Preguntas frecuentes
¿Qué es un ataque de desplazamiento a la izquierda?
Un ataque de desplazamiento a la izquierda se dirige a las primeras etapas del ciclo de vida del desarrollo de software: las fases de codificación, compilación o CI/CD, en lugar del producto finalizado e implementado. El atacante inyecta una vulnerabilidad o código malicioso antes del lanzamiento del software, de modo que el defecto supera los controles de seguridad y se propaga hasta producción. Dado que la mayoría de las herramientas de seguridad supervisan la producción, no el desarrollo, estos ataques suelen pasar desapercibidos hasta que el software comprometido ya se ha lanzado, como ocurrió en la brecha de seguridad de SolarWinds.
¿En qué se diferencia un ataque de desplazamiento a la izquierda de un ataque tradicional?
Un ataque tradicional se dirige a sistemas en funcionamiento, por ejemplo, explotando una vulnerabilidad en la infraestructura operativa. Un ataque de anticipación actúa mucho antes, dentro del proceso de desarrollo, manipulando el código fuente, las dependencias o el proceso de compilación antes de la implementación. Esto permite que el código malicioso se distribuya como una versión legítima, a menudo firmada, a muchos usuarios a la vez. El ataque SolarWinds SUNBURST es el ejemplo clásico: se insertó malware durante la compilación y se distribuyó como una actualización de software de confianza.
¿Cuál es la diferencia entre la seguridad de desplazamiento a la izquierda y la de desplazamiento a la derecha?
La seguridad integrada desde la izquierda (Shift Left Security) se centra en la prevención y la detección de vulnerabilidades en las fases de diseño y codificación, lo que resulta proactivo y rentable. La seguridad integrada desde la derecha (Shift Right Security) se centra en la monitorización continua, la respuesta a incidentes y la adaptación a ataques reales, lo que resulta reactivo pero basado en datos reales de ataques. Ambas son complementarias: la seguridad integrada desde la izquierda previene problemas antes del lanzamiento, mientras que la seguridad integrada desde la derecha detecta y responde a lo que sucede en producción.
¿Cómo se previenen los ataques de desplazamiento a la izquierda?
Prevenga los ataques de desplazamiento a la izquierda integrando la seguridad en todo el proceso: adopte prácticas de desarrollo seguras y modelado de amenazas; ejecute pruebas de seguridad SAST y DAST dentro de CI/CD; refuerce los procesos con infraestructura inmutable, gestión segura de secretos y firma criptográfica de los artefactos de compilación; proteja la cadena de suministro con análisis de dependencias, una lista de materiales de software y paquetes firmados; e implemente un control de acceso estricto con RBAC y MFA. En conjunto, estas medidas detectan el código inyectado y las manipulaciones antes de que el software llegue a producción.
¿Qué papel desempeña la firma de código para detener los ataques de desplazamiento a la izquierda?
La firma de código contrarresta directamente los ataques de desplazamiento a la izquierda. Estos ataques funcionan insertando código no autorizado en la compilación para que se distribuya como si fuera legítimo. Cuando cada artefacto de compilación se firma criptográficamente con una clave protegida y se verifica antes de su uso, el código manipulado o inyectado no supera esa verificación y se rechaza. Junto con una lista de materiales de software y dependencias firmadas, la firma de código establece una cadena de confianza verificable desde el código fuente hasta el producto final, razón por la cual constituye una defensa fundamental en el proceso de desarrollo.
¿Qué sectores se ven más afectados por los ataques de desplazamiento a la izquierda?
Los sectores más afectados son el tecnológico y el de desarrollo de software (el uso intensivo de metodologías ágiles, DevOps, código abierto y CI/CD crea numerosos puntos de entrada), el sanitario (los historiales clínicos electrónicos, los dispositivos médicos de IoT y la telemedicina exponen datos confidenciales de los pacientes) y el financiero y bancario (las API personalizadas, las pasarelas de pago y las integraciones con terceros generan software complejo y de alto valor). Cualquier organización que desarrolle software mediante flujos de trabajo modernos y dependa de componentes de código abierto está expuesta y se beneficia de integrar la seguridad desde las primeras etapas del desarrollo.
Asegure su proceso de desarrollo
Los ataques de desplazamiento a la izquierda explotan la brecha entre el desarrollo rápido y la seguridad lenta. Cerrar esta brecha implica integrar la integridad y la confianza criptográfica en su flujo de trabajo desde la primera confirmación. Explore los Servicios de Asesoramiento en Cifrado de Encryption Consulting y CodeSign Secure para proteger su proceso de compilación contra código inyectado y manipulado.
- Puntos Clave
- ¿Qué es un ataque de desplazamiento a la izquierda?
- La mentalidad de desplazamiento a la izquierda
- Seguridad de Shift Left vs Shift Right
- ¿Por qué los ataques de desplazamiento a la izquierda resultan atractivos para los atacantes?
- Cómo se producen los ataques Shift Left
- Cómo defenderse de los ataques Shift Left
- ¿Qué es la seguridad Shift Left y por qué es importante?
- Desafíos de la implementación de la seguridad Shift Left
- Cómo ayuda la consultoría de cifrado
- Preguntas frecuentes
- Asegure su proceso de desarrollo