

- Puntos Clave
- ¿Cómo funciona la autenticación multifactor?
- Tipos de autenticación multifactor
- ¿Por qué es esencial la autenticación multifactor?
- Autenticación multifactor resistente al phishing: el nuevo estándar
- ¿Son lo mismo la autenticación multifactor (MFA) y la autenticación de dos factores (2FA)?
- ¿En qué se diferencia la autenticación multifactor (MFA) del inicio de sesión único (SSO)?
- ¿Qué es la autenticación adaptativa (MFA adaptativa)?
- Aspectos importantes que debes saber sobre el Máster en Bellas Artes (MFA).
- Buenas prácticas para la implementación de MFA y SSO
- Cómo ayuda la consultoría de cifrado
- Preguntas frecuentes
- Fortalece tu estrategia de autenticación
La autenticación multifactor (MFA, por sus siglas en inglés) es un proceso de seguridad que requiere que un usuario verifique su identidad con dos o más factores independientes, como una contraseña, una clave de seguridad de hardware o una huella dactilar, antes de que se le conceda el acceso a una cuenta o aplicación.
La autenticación multifactor protege las cuentas combinando al menos dos factores de verificación: algo que sabes (una contraseña o PIN), algo que tienes (un teléfono, una aplicación de autenticación o una llave de seguridad) y algo que eres (una huella dactilar o un reconocimiento facial). Incluso si un atacante roba la contraseña, la cuenta permanece protegida porque los demás factores siguen siendo necesarios.
Puntos Clave
- La autenticación multifactor (MFA) requiere dos o más factores de verificación independientes extraídos de tres categorías: algo que sabes, algo que tienes y algo que eres.
- Un estudio de Microsoft Research de 2023 reveló que la autenticación multifactor (MFA) reduce el riesgo de que la cuenta se vea comprometida en un 99.22 %, e incluso en un 98.56 % cuando las credenciales ya se han filtrado.
- NIST SP 800-63B-4La normativa, publicada en julio de 2025, exige que los servicios evaluados con el Nivel 2 de Garantía de Autenticación (AAL2) ofrezcan una opción resistente al phishing, como FIDO2/WebAuthn.
- El requisito 8.4.2 de PCI DSS 4.0.1 exige la autenticación multifactor (MFA) para todos los usuarios que accedan al entorno de datos del titular de la tarjeta, ya sean administrativos o de otro tipo, desde el 31 de marzo de 2025.
- CISA clasifica la autenticación basada en FIDO2/WebAuthn y PKI como los únicos métodos de autenticación multifactor (MFA) resistentes al phishing; las contraseñas de un solo uso enviadas por SMS son la forma común más débil.
¿Cómo funciona la autenticación multifactor?
La autenticación multifactor (MFA) funciona mediante la superposición de factores de verificación de al menos dos de tres categorías independientes, por lo que una sola credencial robada nunca es suficiente para otorgar acceso. La MFA es un componente fundamental de la gestión de identidades y accesos (IAM): mientras que un inicio de sesión solo con contraseña tiene un único punto de fallo, la MFA obliga al atacante a superar cada factor adicional por separado.
Algo que sabes
Se trata de una contraseña, PIN o respuesta a una pregunta de seguridad, y constituye la primera línea de defensa. Los factores de conocimiento son también los más fáciles de robar: pueden ser obtenidos mediante phishing, adivinados, filtrados en brechas de seguridad o extraídos mediante ingeniería social. Las contraseñas seguras y únicas son útiles, y las preguntas de seguridad por sí solas aportan poco, razón por la cual la autenticación multifactor (MFA) combina los factores de conocimiento con algo más difícil de copiar.
Algo que tienes
Se trata de un objeto físico en tu poder: un teléfono que recibe una contraseña de un solo uso (OTP), una aplicación de autenticación como Google Authenticator o Microsoft Authenticator que genera códigos con duración limitada, o una llave de seguridad de hardware como una YubiKey. Aunque un atacante conozca tu contraseña, no podrá completar el inicio de sesión sin el dispositivo.
Algo que eres
Esto abarca la biometría: huellas dactilares, reconocimiento facial y patrones de voz. Los rasgos biométricos son difíciles de replicar y ahora son estándar en aplicaciones bancarias, sistemas de salud, servicios gubernamentales y teléfonos y computadoras portátiles modernos. Los autenticadores de plataforma como Windows Hello y Apple Touch ID combinan una verificación biométrica con claves criptográficas vinculadas al dispositivo, lo que convierte la comodidad en una autenticación realmente sólida.
Un ejemplo real de MFA
Al iniciar sesión en tu cuenta bancaria, primero ingresas tu nombre de usuario y contraseña (información que conoces). Luego, el banco te solicita una contraseña de un solo uso que se envía a tu teléfono o se genera en su aplicación (información que posees). Algunas aplicaciones bancarias añaden un tercer factor: huella dactilar o reconocimiento facial (información que te identifica). Un atacante que logre descifrar la contraseña aún no podrá acceder sin tu teléfono o tus datos biométricos.
Tipos de autenticación multifactor
Los métodos de autenticación multifactor (MFA) abarcan desde códigos SMS hasta claves de seguridad físicas, y su resistencia al phishing varía considerablemente. La siguiente tabla resume los métodos más comunes y sus puntos débiles.
| Método | Cómo funciona | Notas de seguridad |
| contraseñas | El factor de conocimiento con el que comienzan la mayoría de los inicios de sesión | Más débil por sí solo; susceptible de phishing, predecible y frecuentemente reutilizado. |
| Códigos de correo electrónico | Un código de un solo uso enviado a tu bandeja de entrada. | Falla por completo si la cuenta de correo electrónico se ve comprometida. |
| Códigos OTP por SMS/llamada | Una contraseña de un solo uso enviada por mensaje de texto o llamada de voz. | Vulnerable al intercambio de SIM y al reenvío de phishing en tiempo real; la forma de MFA común más débil según CISA. |
| Aplicaciones de autenticación | OTP basados en el tiempo (TOTP) generados en el dispositivo | Más seguro que un SMS; no está vinculado a un número de teléfono, pero aún así es vulnerable al phishing mediante páginas de inicio de sesión falsas. |
| Notificaciones Push | Aprobar o denegar una solicitud en una aplicación móvil | Susceptible a ataques de envío masivo de correos electrónicos; la coincidencia de números mitiga, pero no elimina, el riesgo de phishing. |
| Biometría | Verificación por huella dactilar, rostro o voz | Difícil de replicar; más eficaz cuando está vinculado a una clave de dispositivo, como en las claves de acceso. |
| Claves de hardware / contraseñas (FIDO2) | Desafío criptográfico firmado mediante una clave de seguridad o un autenticador de plataforma. | Resistente al phishing; la credencial solo funciona en el sitio legítimo. |
| Enlaces mágicos | Se envió un enlace de inicio de sesión por correo electrónico al usuario. | Conveniente; hereda todas las debilidades de la cuenta de correo electrónico. |
| Ingreso social | Autenticación delegada a Google, Facebook o Apple. | Conveniente; la seguridad depende completamente de la cuenta de la plataforma vinculada. |
| Preguntas de seguridad | Respuestas preestablecidas que solo el usuario debe conocer | Débil; las respuestas suelen ser predecibles o de fácil acceso público. |
| Autenticación adaptativa | Incremento basado en el riesgo mediante señales de contexto | Añade fricción solo cuando el riesgo es alto; la fuerza depende de los factores a los que se enfrenta. |
¿Por qué es esencial la autenticación multifactor?
La autenticación multifactor (MFA) es esencial porque elimina el único punto de fallo que crean las contraseñas, y el efecto medido en la reducción del acceso no autorizado a las cuentas es espectacular.
- Seguridad mejorada: Un estudio de Microsoft Research de 2023 sobre las cuentas de Azure Active Directory reveló que la autenticación multifactor (MFA) reduce el riesgo de vulneración de la seguridad en un 99.22 % en toda la población, e incluso en un 98.56 % para las cuentas cuyas credenciales ya se habían filtrado.
- Menor riesgo de ciberataques: La autenticación multifactor (MFA) frena el phishing, el robo de credenciales y los ataques de fuerza bruta contra contraseñas, ya que una contraseña robada por sí sola ya no abre la cuenta. Después de que Google inscribiera automáticamente a más de 150 millones de usuarios en la verificación en dos pasos, informó de una disminución del 50 % en las cuentas comprometidas entre esos usuarios.
- Requisitos de conformidad: El análisis factorial múltiple (AFM) ahora está incorporado en los principales marcos de trabajo, en lugar de ser simplemente recomendado. PCI DSS 4.0.1 El requisito 8.4.2 exige la MFA para todo acceso al entorno de datos del titular de la tarjeta a partir del 31 de marzo de 2025, y NIST SP 800-63B-4 define los niveles de garantía de autenticación a los que hacen referencia los reguladores y auditores.
- Protección de información sensible: Para las organizaciones que manejan registros financieros, datos personales o propiedad intelectual, la autenticación multifactor (MFA) reduce drásticamente las probabilidades de que una credencial filtrada se convierta en una violación de datos.
- Garantizar la seguridad en entornos híbridos y en la nube: Se puede acceder a las consolas en la nube desde cualquier lugar, lo que convierte la autenticación robusta en el principal control de acceso. AWS implementó la autenticación multifactor (MFA) para los usuarios raíz de forma gradual desde mayo de 2024 y extendió este requisito a todos los tipos de cuenta en junio de 2025.
Autenticación multifactor resistente al phishing: el nuevo estándar
La autenticación multifactor (MFA) resistente al phishing utiliza autenticación criptográfica vinculada al sitio web legítimo, por lo que las credenciales no pueden ser interceptadas, retransmitidas ni introducidas en una página de inicio de sesión falsa. La MFA más robusta no obliga a los usuarios a escribir nada ni a los atacantes a robar nada.
No todos los sistemas de autenticación multifactor (MFA) resisten los ataques modernos. Los kits de phishing con atacante intermediario (adversary-in-the-middle) transmiten códigos de un solo uso en tiempo real, el bombardeo de mensajes (push bombing) desgasta a los usuarios hasta que aprueban una solicitud fraudulenta, y el intercambio de SIM redirige códigos SMS a un dispositivo controlado por el atacante. La hoja informativa de CISA sobre la implementación de MFA resistente al phishing (octubre de 2022) clasifica las formas de MFA de más a menos resistentes e identifica solo dos implementaciones resistentes al phishing: la autenticación FIDO2/WebAuthn y la autenticación basada en PKI, como las tarjetas inteligentes PIV.
FIDO2 combina el estándar WebAuthn del W3C con el protocolo CTAP de la Alianza FIDO. La credencial es un par de claves pública-privada con ámbito restringido al dominio real, por lo que una firma generada para un sitio de phishing similar es simplemente inválida. Las claves de acceso, promovidas por Apple, Google y Microsoft, aplican la misma criptografía a las cuentas de los usuarios mediante la biometría de la plataforma.
La norma NIST SP 800-63B-4, publicada en julio de 2025, deja clara la directriz: los servicios evaluados en AAL2 deben ofrecer una opción de autenticación resistente al phishing, y ningún método de contraseña de un solo uso cumple con este requisito. Cuando aún no sea posible implementar la autenticación multifactor (MFA) resistente al phishing, CISA recomienda la coincidencia de números en las notificaciones push como control provisional.
¿Son lo mismo la autenticación multifactor (MFA) y la autenticación de dos factores (2FA)?
No. La autenticación de dos factores (2FA) es un subconjunto de la autenticación multifactor (MFA) que utiliza exactamente dos factores de verificación, mientras que la MFA abarca cualquier método que utilice dos o más.
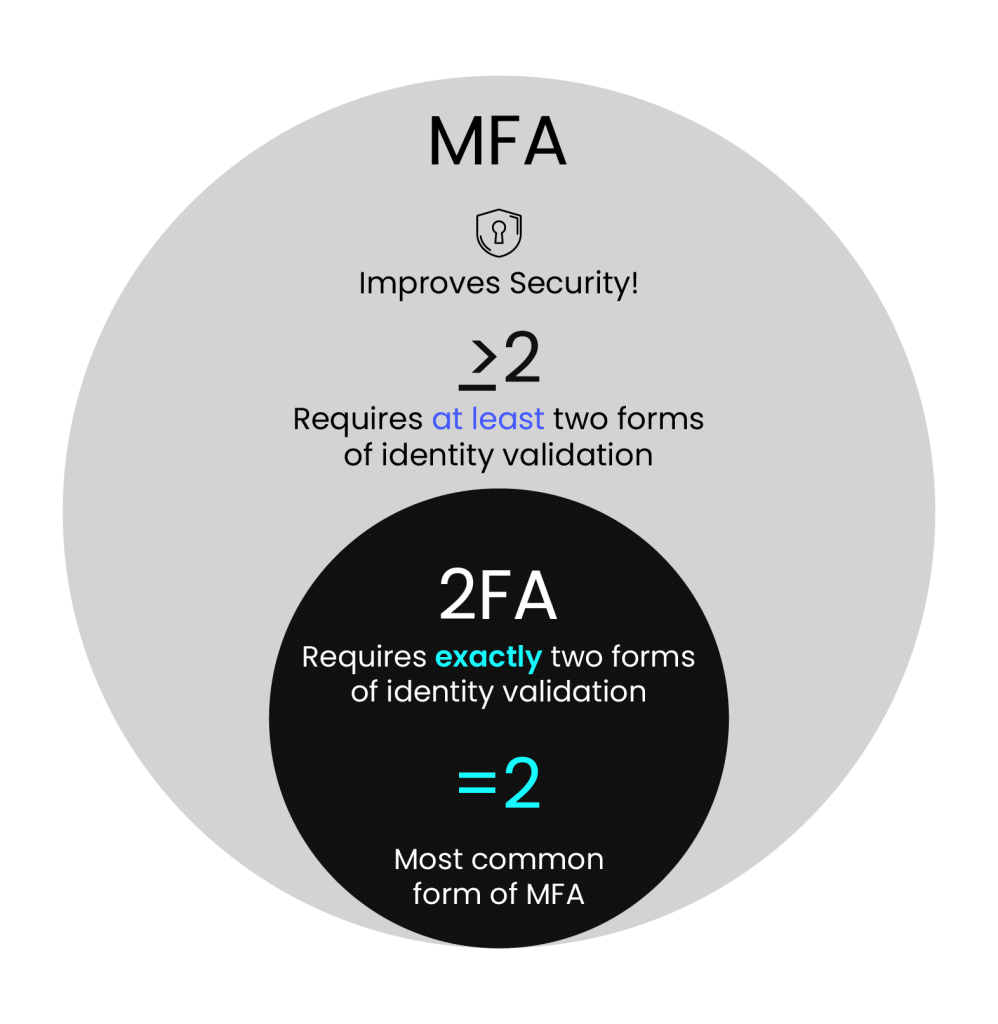
| Atributo | Autenticación de dos factores (2FA) | Autenticación multifactor (MFA) |
| Número de factores | Exactamente dos | Dos o más |
| Combinación típica | Contraseña más un código OTP o código de la aplicación. | Contraseña más dispositivo más biometría, en cualquier combinación de categorías. |
| Relación | Cada configuración de autenticación de dos factores (2FA) es una forma de autenticación multifactor (MFA). | MFA es el término general |
| Techo de seguridad | Limitado si ambos factores son susceptibles de phishing. | Más alto; puede requerir un factor de resistencia al phishing. |
Consideremos la banca en línea. Con la autenticación de dos factores (2FA), ingresas tu contraseña y luego un código de un solo uso. Con un tercer factor, un atacante que haya robado tanto tu contraseña como tu número de teléfono aún puede ser bloqueado por la verificación de huella digital. La combinación de factores de diferentes categorías es lo que eleva el nivel de seguridad.
¿En qué se diferencia la autenticación multifactor (MFA) del inicio de sesión único (SSO)?
La autenticación multifactor (MFA) refuerza la forma en que un usuario demuestra su identidad, mientras que el inicio de sesión único (SSO) reduce la frecuencia con la que el usuario debe demostrarla. El SSO permite que un usuario se autentique una sola vez y luego acceda a múltiples aplicaciones conectadas sin tener que volver a iniciar sesión. Las cuentas de Google son un ejemplo cotidiano: al iniciar sesión en Gmail, se puede acceder a Drive, Calendar, Docs y YouTube sin volver a introducir las credenciales.
Ambas soluciones resuelven problemas diferentes y funcionan mejor juntas. El inicio de sesión único (SSO) concentra la autenticación en un solo evento, lo que lo convierte en un objetivo de alto valor; protegerlo con la autenticación multifactor (MFA) elimina esta vulnerabilidad. Por lo tanto, la mayoría de las organizaciones integran la MFA centralizada en su portal de SSO , ofreciendo a los usuarios un inicio de sesión seguro en lugar de varios débiles.
¿Qué es la autenticación adaptativa (MFA adaptativa)?
La autenticación adaptativa, también conocida como MFA basada en riesgos, ajusta el nivel de verificación al riesgo de cada intento de inicio de sesión. El sistema evalúa señales contextuales y de comportamiento, como la ubicación, el rol, el dispositivo, la red y la hora de inicio de sesión del usuario, y aumenta la autenticación solo cuando la puntuación lo justifica. Un empleado que abre una aplicación de la empresa desde una cafetería con su teléfono personal podría tener que ingresar un código adicional después de introducir sus credenciales, ya que la red desconocida aumenta la puntuación de riesgo. El mismo empleado, al iniciar sesión desde la red de la oficina con un portátil gestionado, supera la autenticación en un solo paso. La MFA convencional exige la misma verificación a todos los usuarios en cada inicio de sesión; la MFA adaptativa reserva la restricción para los inicios de sesión que parecen riesgosos, lo que mantiene un alto nivel de seguridad sin perjudicar a los usuarios legítimos.
Aspectos importantes que debes saber sobre el Máster en Bellas Artes (MFA).
Hay algunos aspectos prácticos que conviene tener en cuenta antes y después de activar la autenticación multifactor (MFA).
- Puedes elegir tu segundo factor: Las opciones incluyen aplicaciones de autenticación, llaves de seguridad de hardware, contraseñas, datos biométricos y códigos OTP por SMS o correo electrónico. Elija la opción más segura que admita el servicio.
- Se está convirtiendo en una práctica habitual: Google, Microsoft, Apple y AWS ahora exigen o activan por defecto la autenticación multifactor (MFA) para acciones sensibles y cuentas privilegiadas, en lugar de simplemente ofrecerla.
- La autenticación multifactor te protege incluso después de una filtración de contraseñas: Las contraseñas reutilizadas fomentan el robo de credenciales. Con la autenticación multifactor (MFA) activada, una contraseña filtrada por sí sola no puede abrir la cuenta.
- Algunos servicios utilizan la autenticación multifactor adaptativa: Este paso adicional solo aparece en situaciones sospechosas, como un nuevo dispositivo o ubicación, lo que permite que los inicios de sesión diarios sean rápidos.
- La autenticación multifactor es fácil de usar: La configuración suele requerir unos pocos clics en los ajustes de la cuenta, y el paso adicional al iniciar sesión solo lleva unos segundos.
- La autenticación multifactor es esencial para las cuentas compartidas: En el caso de un buzón de correo empresarial compartido o una herramienta de colaboración, la autenticación multifactor (MFA) mantiene el acceso limitado a los miembros del equipo autorizados, incluso si se filtra la contraseña compartida.
Buenas prácticas para la implementación de MFA y SSO
Diez prácticas distinguen una implementación de autenticación multifactor exitosa de una que los usuarios eluden.
- Evalúe primero sus necesidades de seguridad: Identifique qué usuarios, sistemas y aplicaciones manejan datos confidenciales e implemente la autenticación multifactor (MFA) en las áreas de mayor riesgo antes de extenderla a todas partes.
- Prefiera métodos resistentes al phishing: Elija claves de seguridad FIDO2, contraseñas o datos biométricos de la plataforma en lugar de códigos OTP por SMS, que siguen estando expuestos al intercambio de tarjetas SIM y al phishing por retransmisión.
- Utilice la autenticación multifactor adaptativa donde corresponda: El sistema de autenticación adaptativa al contexto minimiza las dificultades para los inicios de sesión rutinarios y eleva el nivel de exigencia cuando el dispositivo, la red o la ubicación parecen inusuales.
- Integrar la autenticación multifactor con el inicio de sesión único: Un único inicio de sesión seguro y protegido con autenticación multifactor (MFA) en el portal SSO es mejor que muchos inicios de sesión débiles repartidos por diferentes aplicaciones.
- Implementar la autenticación multifactor en todos los sistemas críticos: Incluye cuentas administrativas, VPN, consolas en la nube y cualquier sistema que contenga datos regulados; PCI DSS 4.0.1 Ya lo exige para todos los usuarios que acceden al entorno de datos del titular de la tarjeta.
- Capacita a tus usuarios: Explique por qué existe la autenticación multifactor (MFA), cómo inscribirse y cómo reconocer los intentos de envío masivo de solicitudes de autenticación (push-bombing) y de reenvío de contraseñas de un solo uso (OTP) para que la fatiga por la aprobación no se convierta en el eslabón débil.
- Supervisar y auditar la actividad de autenticación: Revise los registros en busca de intentos fallidos, ubicaciones inusuales y patrones de aprobación anómalos, y genere alertas al respecto.
- Proporcione métodos de respaldo: Emita códigos de recuperación o un factor de verificación secundario para que un teléfono perdido no se convierta en un bloqueo o en una oportunidad para que el servicio de asistencia técnica intente acceder a él mediante técnicas de ingeniería social.
- Revise las políticas periódicamente: Revise la configuración de la autenticación multifactor (MFA) de acuerdo con las directrices actuales, como la norma NIST SP 800-63B-4, y retire los factores débiles a medida que se implementen otros más seguros.
- Combine la autenticación multifactor con el control de acceso basado en roles: El control de acceso basado en roles (RBAC) limita el alcance de una cuenta, por lo que incluso una cuenta comprometida y con la autenticación multifactor (MFA) eludida tiene un radio de impacto reducido.
Cómo ayuda la consultoría de cifrado
Los servicios de consultoría en cifrado de Encryption Consulting ayudan a las organizaciones a diseñar estrategias de autenticación que se ajusten a su perfil de riesgo y a sus obligaciones de cumplimiento normativo. Una evaluación exhaustiva del cifrado analiza sus mecanismos de autenticación actuales, mide las deficiencias con respecto a estándares como NIST SP 800-63B-4 y PCI DSS 4.0.1, y proporciona una hoja de ruta para la autenticación multifactor (MFA) resistente al phishing en entornos locales, en la nube e híbridos. Estos servicios cuentan con el respaldo de las prácticas certificadas ISO/IEC 27001:2022 y SOC 2.
Preguntas frecuentes
¿Qué es la autenticación multifactor en términos sencillos?
La autenticación multifactor implica demostrar tu identidad de dos o más maneras diferentes antes de que puedas acceder a una cuenta. Normalmente, introduces una contraseña y, a continuación, confirmas un segundo factor, como un código de una aplicación de autenticación, una clave de seguridad o tu huella dactilar. Si un atacante roba tu contraseña, no podrá iniciar sesión sin ese segundo factor.
¿La autenticación multifactor es lo mismo que la autenticación de dos factores (2FA)?
No. La autenticación de dos factores (2FA) es un subconjunto de la autenticación multifactor que utiliza exactamente dos factores de verificación, como una contraseña y un código de un solo uso. La autenticación multifactor (MFA) es la categoría más amplia y abarca cualquier método que utilice dos o más factores, incluidas las configuraciones de tres factores que añaden datos biométricos. Toda implementación de 2FA se considera MFA, mientras que la MFA en sí misma puede extenderse a tres o más factores.
¿Qué es la autenticación multifactor resistente al phishing?
La autenticación multifactor (MFA) resistente al phishing utiliza criptografía de clave pública vinculada al sitio web legítimo, por lo que no existe código que un atacante pueda interceptar o engañar para que el usuario introduzca. CISA reconoce dos implementaciones: la autenticación FIDO2/WebAuthn, que incluye claves de acceso y claves de seguridad de hardware, y la autenticación basada en infraestructura de clave pública (PKI), como las tarjetas inteligentes PIV. La norma NIST SP 800-63B-4 exige que los servicios evaluados en AAL2 ofrezcan una opción resistente al phishing.
¿Sigue siendo seguro utilizar la autenticación multifactor basada en SMS?
Las contraseñas de un solo uso enviadas por SMS son mejores que una contraseña convencional, pero siguen siendo el método de autenticación multifactor (MFA) más débil. Son vulnerables al intercambio de tarjetas SIM, la interceptación de SS7 y las páginas de phishing que transmiten códigos en tiempo real. CISA recomienda migrar a FIDO2/WebAuthn siempre que sea posible y considerar los SMS como una alternativa de respaldo. La norma NIST SP 800-63B-4 no clasifica ningún método de contraseña de un solo uso como resistente al phishing.
¿Qué tan eficaz es la autenticación multifactor (MFA) para prevenir el acceso no autorizado a las cuentas?
Un estudio de Microsoft Research de 2023 sobre las cuentas de Azure Active Directory reveló que la autenticación multifactor (MFA) reduce el riesgo de vulneración en un 99.22 % para todos los usuarios y en un 98.56 % para las cuentas cuyas credenciales ya se habían filtrado. Google informó de una disminución del 50 % en las cuentas comprometidas tras la inscripción automática de más de 150 millones de usuarios en la verificación en dos pasos. La eficacia es máxima con métodos resistentes al phishing.
¿Qué es el MFA adaptativo?
La autenticación multifactor adaptativa, también conocida como autenticación basada en riesgos, evalúa señales como la ubicación, el dispositivo, el rol del usuario y la hora de inicio de sesión antes de determinar el nivel de verificación necesario. Un usuario habitual que utilice un dispositivo corporativo conocido puede iniciar sesión con un solo paso, mientras que un inicio de sesión desde un dispositivo nuevo o una ubicación inusual activa una verificación adicional. De esta forma, se logra un equilibrio entre la seguridad y la comodidad del usuario.
Fortalece tu estrategia de autenticación
¿Listo para solucionar las deficiencias en la autenticación de usuarios de su organización? Evalúe su estrategia de cifrado y autenticación con una Evaluación de Cifrado o hable con un asesor de Consultoría de Cifrado.
- Puntos Clave
- ¿Cómo funciona la autenticación multifactor?
- Tipos de autenticación multifactor
- ¿Por qué es esencial la autenticación multifactor?
- Autenticación multifactor resistente al phishing: el nuevo estándar
- ¿Son lo mismo la autenticación multifactor (MFA) y la autenticación de dos factores (2FA)?
- ¿En qué se diferencia la autenticación multifactor (MFA) del inicio de sesión único (SSO)?
- ¿Qué es la autenticación adaptativa (MFA adaptativa)?
- Aspectos importantes que debes saber sobre el Máster en Bellas Artes (MFA).
- Buenas prácticas para la implementación de MFA y SSO
- Cómo ayuda la consultoría de cifrado
- Preguntas frecuentes
- Fortalece tu estrategia de autenticación