
- Puntos Clave
- ¿Por qué es necesaria la criptografía postcuántica?
- Cómo funciona PQC: Problemas difíciles, no física.
- Estándares PQC del NIST finalizados
- Dónde se aplica el control de calidad del proceso
- Una tecnología relacionada pero diferente: la distribución de claves cuánticas (QKD).
- Cómo ayuda la consultoría de cifrado
- Preguntas frecuentes
- Ponga en práctica la criptografía postcuántica.
La criptografía postcuántica (PQC) funciona mediante problemas matemáticos difíciles de resolver tanto para ordenadores clásicos como cuánticos, como los problemas de retículos estructurados. A diferencia de los algoritmos RSA y ECC actuales, estos no pueden ser descifrados por el algoritmo de Shor. La PQC se ejecuta en ordenadores convencionales. Los estándares finalizados del NIST son FIPS 203 (ML-KEM) para el intercambio de claves y FIPS 204 (ML-DSA) y FIPS 205 (SLH-DSA) para las firmas digitales.
La criptografía postcuántica (PQC) funciona reemplazando las matemáticas subyacentes a la criptografía de clave pública actual con nuevos problemas que ni siquiera las computadoras cuánticas pueden resolver de manera eficiente. Mientras que RSA y ECC se basan en la factorización y los logaritmos discretos (que el algoritmo de Shor rompe), PQC utiliza familias como retículos estructurados y construcciones basadas en funciones hash. Se ejecuta en computadoras convencionales, y los estándares NIST finalizados son FIPS 203 (ML-KEM), FIPS 204 (ML-DSA) y FIPS 205 (SLH-DSA).
En primer lugar, una distinción importante: PQC no es QKD.
A menudo se confunden dos conceptos muy diferentes. La criptografía postcuántica (PQC) es un conjunto de algoritmos clásicos basados en matemáticas que se ejecutan en ordenadores y hardware convencionales y resisten los ataques de ordenadores cuánticos; esto es lo que el NIST estandarizó en las normas FIPS 203, 204 y 205. La criptografía cuántica, generalmente denominada Distribución Cuántica de Claves (QKD), es diferente: utiliza la física de la luz (fotones) y hardware especializado para distribuir claves, y su seguridad se basa en las leyes de la física en lugar de en problemas matemáticos complejos. Este artículo se centra en el funcionamiento de la PQC, que es la vía práctica y estandarizada que la mayoría de las organizaciones adoptarán. La QKD se aborda brevemente al final como una tecnología relacionada pero independiente.
Puntos Clave
- PQC funciona basando la criptografía en problemas matemáticos que se consideran difíciles tanto para las computadoras clásicas como para las cuánticas, a diferencia de RSA y ECC, que el algoritmo de Shor logra resolver.
- PQC funciona en ordenadores y hardware convencionales; no requiere dispositivos cuánticos.
- Las principales familias de PQC son las basadas en retículos, las basadas en funciones hash, las basadas en códigos y las multivariadas; los estándares elegidos por el NIST son los basados en retículos y los basados en funciones hash.
- El NIST finalizó los primeros estándares PQC en agosto de 2024: FIPS 203 (ML-KEM) para el intercambio de claves, FIPS 204 (ML-DSA) y FIPS 205 (SLH-DSA) para firmas.
- La computación cuántica probabilística (PQC) es diferente de la distribución cuántica de claves (QKD): la PQC es un software basado en matemáticas; la QKD se basa en la física y requiere hardware especial.
¿Por qué es necesaria la criptografía postcuántica?
La criptografía de clave pública actual, RSA , la criptografía de curva elíptica (ECC) y Diffie-Hellman, mantiene la seguridad de internet basándose en problemas matemáticos que las computadoras convencionales no pueden resolver en un tiempo razonable: factorizar números enormes y calcular logaritmos discretos. En 1994, Peter Shor demostró que una computadora cuántica suficientemente potente podría resolver precisamente esos problemas de manera eficiente, lo que vulneraría RSA y ECC . Los algoritmos simétricos como AES y las funciones hash como SHA-256 se ven mucho menos afectados (un algoritmo cuántico llamado Grover solo los debilita ligeramente, y el aumento del tamaño de las claves lo compensa). Por lo tanto, la amenaza cuántica apunta directamente a la criptografía de clave pública, y la criptografía postcuántica existe para reemplazarla con algoritmos que las computadoras cuánticas no pueden descifrar.
Cómo funciona PQC: Problemas difíciles, no física.
La idea central de la criptografía cuántica probabilística (PQC) es construir la criptografía sobre problemas matemáticos que siguen siendo difíciles incluso para las computadoras cuánticas. No existe un único enfoque; en cambio, hay varias familias, cada una basada en un tipo diferente de problema difícil:
- Basado en retículos: Basándose en la dificultad de encontrar vectores cortos o resolver ecuaciones en retículos de alta dimensión (Aprendizaje con Errores y Módulo-LWE), los esquemas de retículos ofrecen un sólido equilibrio entre seguridad, tamaño de clave y velocidad, razón por la cual los estándares primarios del NIST se basan en retículos.
- Basado en hash: Se basan exclusivamente en la seguridad de las funciones hash criptográficas (como SHA-2/SHA-3). Debido a que se basan en un algoritmo de hash muy conocido, se consideran una opción conservadora y de alta confianza, especialmente para firmas digitales.
- Basado en código: Basado en la dificultad de decodificar códigos correctores de errores generales, un enfoque estudiado desde la década de 1970 (McEliece). Muy bien probado, aunque a menudo con claves de gran tamaño.
- Multivariado: Basado en la dificultad de resolver sistemas de ecuaciones polinómicas multivariables. Útil para algunos esquemas de firmas, aunque varios han sido vulnerados, lo que subraya la necesidad de una evaluación cuidadosa.
En todos los casos, el principio es el mismo: elegir un problema que sea fácil de usar para las partes legítimas (que poseen la clave) pero computacionalmente inviable de revertir, incluso con una computadora cuántica. Dado que son matemáticos, los algoritmos de PQC son software común que puede ejecutarse en las computadoras, servidores, teléfonos y dispositivos que ya usamos.
Estándares PQC del NIST finalizados
Tras una evaluación de varios años y varias rondas que comenzó en 2016, el NIST finalizó los primeros estándares post-cuánticos en agosto de 2024. Estos son los algoritmos que definen cómo funciona la computación cuántica post-cuántica en la práctica:
| Estándar | Algoritmo (nombre anterior) | Tipo | Propósito |
|---|---|---|---|
| FIP 203 | ML-KEM (Kyber) | Basado en celosía | Encapsulación de claves / intercambio de claves |
| FIP 204 | ML-DSA (Dilithium) | Basado en celosía | Firmas digitales (principales) |
| FIP 205 | SLH-DSA (ESFINCAS+) | Basado en hash | Firmas digitales (copia de seguridad) |
ML-KEM (Module-Lattice Key Encapsulation Mechanism) se utiliza para establecer claves secretas compartidas de forma segura, como reemplazo post-cuántico para el intercambio de claves vulnerable a la computación cuántica. ML-DSA (Module-Lattice Digital Signature Algorithm) es el estándar principal para firmas digitales. SLH-DSA (Stateless Hash-Based Digital Signature Algorithm) proporciona un esquema de firma basado en funciones hash, una alternativa matemáticamente diferente en caso de que los métodos de retículo se vean debilitados. Se espera que un cuarto algoritmo, FN-DSA (FALCON), se incorpore como FIPS 206. En implementaciones reales, estos algoritmos suelen implementarse en modo híbrido, combinando un algoritmo post-cuántico con uno clásico para que la seguridad se mantenga incluso si se produce una vulnerabilidad inesperada durante la transición.
Dónde se aplica el control de calidad del proceso
Dado que PQC es un reemplazo directo para la criptografía de clave pública existente, se aplica dondequiera que se utilice dicha criptografía en la actualidad:
- Servicios financieros: Proteger las transacciones en línea y los datos confidenciales en el sector financiero, de modo que el tráfico registrado no pueda ser descifrado posteriormente por una computadora cuántica.
- Gobierno y defensa: Proteger los secretos gubernamentales y militares de larga duración, que son los más expuestos acosechar ahora, descifrar más tarde'.
- Cuidado de la salud: Salvaguardar los historiales clínicos de los pacientes y la investigación, que deben permanecer confidenciales durante décadas.
- IoT y dispositivos: Garantizar la seguridad de las comunicaciones de los dispositivos y la firma de firmware/código, incluso para dispositivos IoT con recursos limitados.
- Infraestructura de Internet: TLS, VPN, PKIAdemás, los certificados, que constituyen la base de la comunicación segura, se están actualizando para admitir los modos PQC e híbridos.
Una tecnología relacionada pero diferente: la distribución de claves cuánticas (QKD).
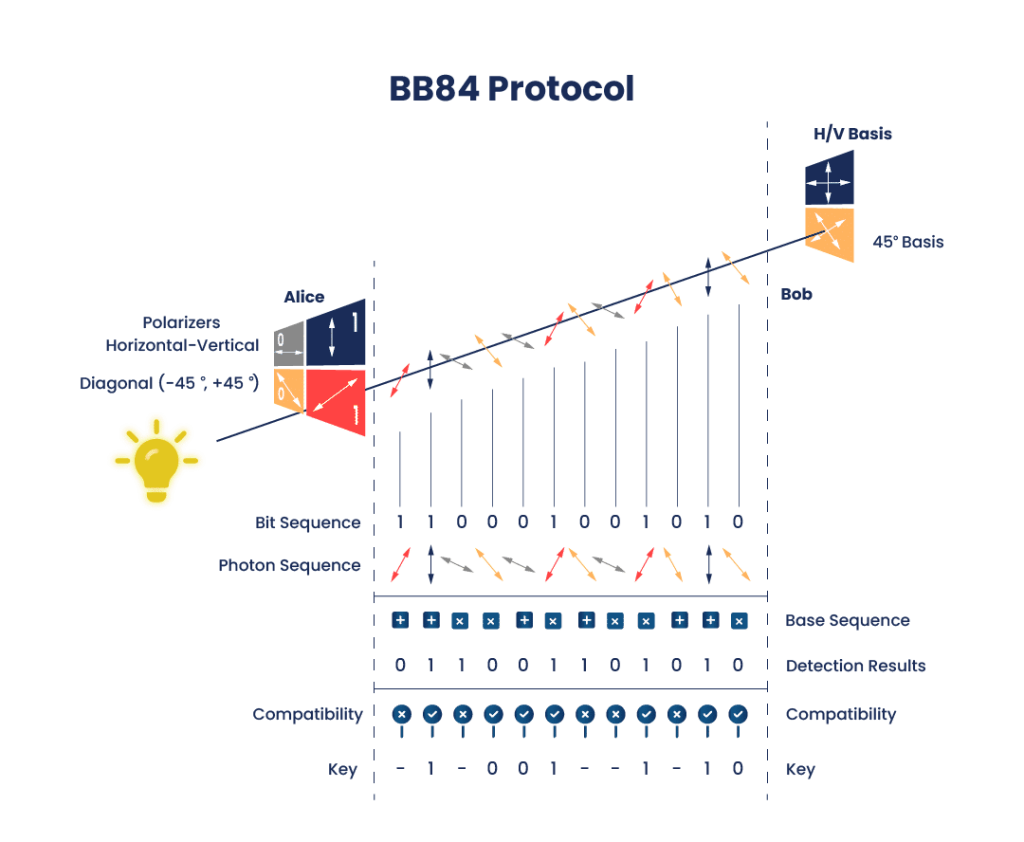
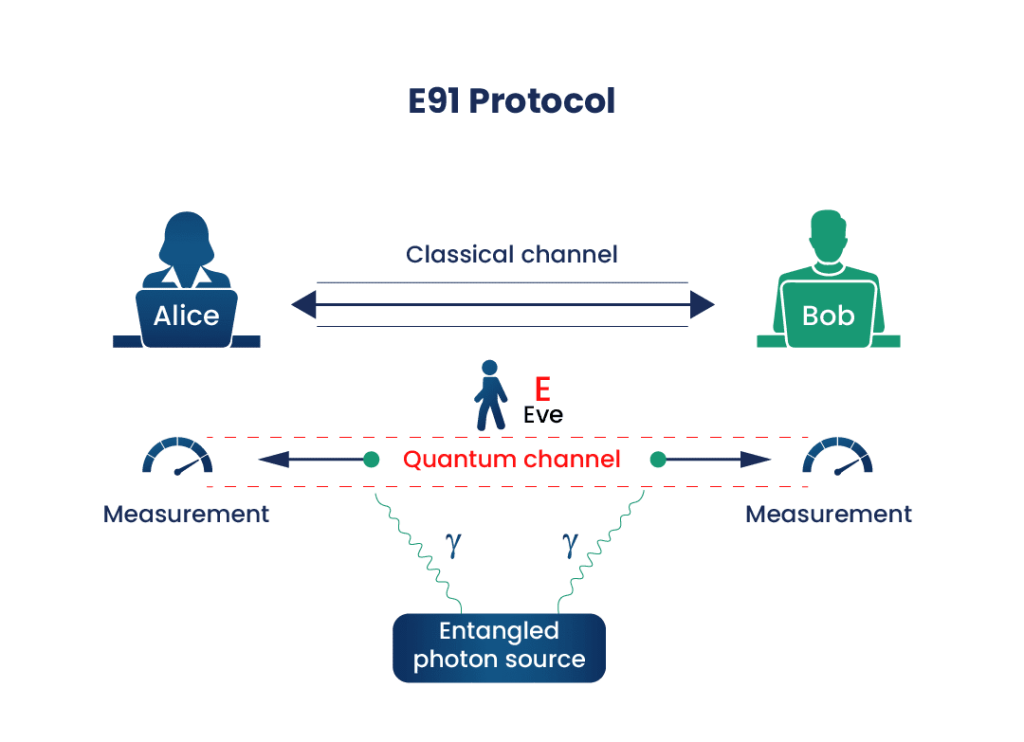
Vale la pena comprender la distribución cuántica de claves (QKD), ya que a menudo se confunde con la computación cuántica física (PQC). La QKD no es un software basado en matemáticas; utiliza la física de la mecánica cuántica para permitir que dos partes (tradicionalmente llamadas Alice y Bob) compartan una clave secreta, con la propiedad de que cualquier intruso (Eve) perturba los estados cuánticos y, por lo tanto, puede ser detectado. Dos protocolos bien conocidos lo ilustran:
- BB84 (principio de incertidumbre): Utiliza la polarización de fotones individuales. Alice codifica bits usando ajustes de polarizador elegidos aleatoriamente; Bob realiza mediciones con sus propios ajustes aleatorios; solo conservan los bits cuyos ajustes coinciden. Dado que la medición de un fotón lo perturba (principio de incertidumbre de Heisenberg), un intruso introduce errores detectables. Entre las variantes relacionadas se incluyen B92 (dos estados), SSP (seis estados) y SARG04.
- E91 (entrelazamiento): Utiliza pares de fotones entrelazados compartidos entre Alice y Bob. Sus mediciones están correlacionadas y una prueba estadística (basada en la desigualdad de Bell) revela si hay un intruso presente.
La distribución cuántica de claves (QKD) es potente en teoría, pero no es completamente segura en la práctica: el hardware real presenta vulnerabilidades. Los ejemplos del artículo, como el ataque de división del número de fotones (PNS, por sus siglas en inglés) (en el que un intruso extrae fotones de pulsos multifotónicos) y los ataques de estado falsificado (en los que un intruso suplanta al detector), demuestran que los detalles de implementación son cruciales. La QKD también requiere hardware especializado y enlaces dedicados, lo que limita su alcance. Para la mayoría de las organizaciones, la computación cuántica de potencia (PQC, por sus siglas en inglés), estandarizada, basada en software y desplegable en sistemas existentes, es la vía práctica para la resistencia cuántica, mientras que la QKD sigue siendo un complemento especializado en entornos de alta seguridad específicos.
PQC vs QKD de un vistazo
PQC: algoritmos clásicos basados en matemáticas (retículos, funciones hash, etc.); se ejecuta en ordenadores y redes convencionales; estandarizado por NIST (FIPS 203/204/205); un reemplazo directo para RSA/ECC.
QKD: distribución de claves basada en la física mediante fotones; requiere hardware cuántico especial y enlaces dedicados; la seguridad se basa en las leyes de la física, pero está limitada por su implementación en el mundo real; es un complemento específico, no un reemplazo general.
Cómo ayuda la consultoría de cifrado
Comprender cómo funciona la criptografía cuántica (PQC) es el primer paso; implementarla es el verdadero desafío. Los servicios de consultoría en PQC de Encryption Consulting ofrecen una evaluación criptográfica dirigida por expertos, una estrategia de migración alineada con los estándares NIST finalizados (ML-KEM, ML-DSA, SLH-DSA) y el cronograma IR 8547, e implementación práctica, incluyendo implementaciones híbridas. Junto con el descubrimiento e inventario criptográfico ( CBOM ), le ayudamos a identificar dónde se encuentran los algoritmos vulnerables a la computación cuántica y a migrar con confianza a una criptografía segura frente a la computación cuántica. Todo ello respaldado por las prácticas certificadas ISO/IEC 27001:2022 y SOC 2.
Preguntas frecuentes
¿Cómo funciona la criptografía postcuántica?
La criptografía postcuántica funciona basando el cifrado y las firmas en problemas matemáticos que se consideran difíciles tanto para las computadoras clásicas como para las cuánticas, como la búsqueda de vectores cortos en retículos de alta dimensión. A diferencia de RSA y ECC, cuyos problemas subyacentes (factorización y logaritmos discretos) pueden resolverse mediante el algoritmo de Shor en una computadora cuántica, estos nuevos problemas resisten los ataques cuánticos. La criptografía postcuántica se ejecuta como software convencional en computadoras existentes. Los estándares finalizados del NIST incluyen ML-KEM (FIPS 203) para el intercambio de claves y ML-DSA (FIPS 204) y SLH-DSA (FIPS 205) para firmas.
¿La criptografía postcuántica es lo mismo que la criptografía cuántica?
No, son diferentes. La criptografía postcuántica (PQC) utiliza algoritmos clásicos basados en matemáticas que se ejecutan en ordenadores convencionales y resisten ataques cuánticos; esto es lo que estandarizó el NIST. La criptografía cuántica, generalmente conocida como Distribución Cuántica de Claves (QKD), utiliza la física de los fotones y hardware especializado para distribuir claves, con una seguridad basada en las leyes de la física. La PQC es una alternativa práctica, basada en software, que reemplaza directamente a la criptografía de clave pública actual, mientras que la QKD es una tecnología de hardware especializada que se utiliza en entornos de alta seguridad específicos. Los términos suelen confundirse, pero no son intercambiables.
¿En qué problemas matemáticos se basa PQC?
PQC utiliza varias familias de problemas difíciles. Los esquemas basados en retículos (como ML-KEM y ML-DSA) se basan en la dificultad de los problemas en retículos de alta dimensión, como el Aprendizaje con Errores, y ofrecen un buen equilibrio entre seguridad y rendimiento. Los esquemas basados en funciones hash (como SLH-DSA) se basan únicamente en la seguridad de las funciones hash. Los esquemas basados en códigos se basan en la decodificación de códigos correctores de errores, y los esquemas multivariados se basan en la resolución de sistemas de ecuaciones polinómicas. Los estándares principales del NIST se basan en retículos, con una opción basada en funciones hash como respaldo conservador.
¿Cuáles son los estándares post-cuánticos del NIST?
El NIST finalizó los primeros estándares de criptografía post-cuántica en agosto de 2024. FIPS 203 es ML-KEM (anteriormente Kyber), un algoritmo basado en retículos para la encapsulación e intercambio de claves. FIPS 204 es ML-DSA (anteriormente Dilithium), un algoritmo basado en retículos y el estándar de firma principal. FIPS 205 es SLH-DSA (anteriormente SPHINCS+), un esquema de firma basado en funciones hash que sirve como respaldo matemáticamente diferente. Se espera un cuarto algoritmo, FN-DSA (FALCON), como FIPS 206. Estos son los algoritmos que las organizaciones deberían adoptar para ser resistentes a la computación cuántica.
¿PQC requiere hardware especial?
No. Esa es una de sus principales ventajas sobre la distribución cuántica de claves. La criptografía postcuántica se implementa en software mediante matemáticas estándar, por lo que funciona en los ordenadores, servidores, teléfonos y dispositivos que ya se utilizan. Esto la convierte en una alternativa práctica y escalable a la criptografía de clave pública actual, implementable mediante actualizaciones de software y firmware y protocolos existentes como TLS. La distribución cuántica de claves, en cambio, requiere hardware cuántico especializado y enlaces de comunicación dedicados, lo que limita su aplicación.
¿Es QKD más seguro que PQC?
No de una manera que la convierta en la mejor opción general. La seguridad de la distribución cuántica de claves (QKD) se basa en las leyes de la física, lo cual resulta atractivo en teoría, pero el hardware real de QKD ha demostrado vulnerabilidades (como la división del número de fotones y los ataques de estado falsificado), y requiere equipos especializados y enlaces dedicados. La criptografía cualitativa (PQC) está estandarizada, se ejecuta en sistemas comunes y puede implementarse en cualquier lugar donde se utilice criptografía existente. Para la gran mayoría de las organizaciones, la PQC es la vía práctica hacia la resistencia cuántica, mientras que la QKD sigue siendo un complemento especializado para escenarios específicos de alta seguridad.
Ponga en práctica la criptografía postcuántica.
Comprender el funcionamiento de PQC es el primer paso; los estándares finalizados están listos para su implementación inmediata. Descubra los servicios de consultoría de PQC de Encryption Consulting para evaluar su riesgo cuántico y elaborar una hoja de ruta para la migración a ML-KEM, ML-DSA y SLH-DSA.
- Puntos Clave
- ¿Por qué es necesaria la criptografía postcuántica?
- Cómo funciona PQC: Problemas difíciles, no física.
- Estándares PQC del NIST finalizados
- Dónde se aplica el control de calidad del proceso
- Una tecnología relacionada pero diferente: la distribución de claves cuánticas (QKD).
- Cómo ayuda la consultoría de cifrado
- Preguntas frecuentes
- Ponga en práctica la criptografía postcuántica.