
- Puntos Clave
- ¿Por qué caducan los certificados SSL?
- ¿Qué sucede cuando caduca un certificado SSL?
- Cómo renovar su certificado SSL
- Cómo realizar el seguimiento de las fechas de vencimiento de los certificados
- ¿Cómo comprobar si un certificado SSL es válido?
- ¿Por qué caduca un certificado SSL?
- ¿Qué sucede cuando caduca un certificado SSL?
- ¿Cómo renovar su certificado SSL?
- ¿Cómo se controla la fecha de vencimiento del certificado SSL?
- ¿Cómo puede ayudar Encryption Consulting?
- Preguntas frecuentes
- Automatice la renovación de certificados antes de que caduquen.
Renovar un certificado SSL caducado implica generar una nueva solicitud de firma de certificado, completar nuevamente la validación del dominio e instalar el certificado recién emitido en lugar del caducado.
Para renovar un certificado SSL caducado, genere una solicitud de firma de certificado (CSR) desde su servidor o portal de la CA, seleccione un tipo de certificado, complete la validación del control del dominio mediante correo electrónico, HTTP o DNS, y luego descargue e instale el certificado reemitido. Un certificado caducado debe tratarse como una reemisión completa, no como una simple extensión, ya que la CA verifica nuevamente el control del dominio cada vez.
Puntos Clave
- Un certificado caducado interrumpe inmediatamente el cifrado y la autenticación mutua. Los navegadores bloquean la conexión o emiten una advertencia en el momento en que caduca el certificado; no hay período de gracia.
- La renovación es una reemisión, no una prórroga. La CA revalida el control del dominio cada vez, por lo que el proceso es el mismo tanto si el certificado antiguo ha caducado como si sigue siendo válido.
- La validación del control de dominio tiene tres métodos. El correo electrónico, la carga de archivos HTTP y la validación del registro DNS confirman la propiedad del dominio; el correo electrónico es el método más rápido para la mayoría de las renovaciones.
- Los periodos de validez más cortos implican renovaciones más frecuentes. A medida que los certificados se acercan a una validez máxima de 47 días según la propuesta SC-081v3 del Foro CA/Browser, la renovación pasa de ser una tarea anual a una casi constante.
- El seguimiento de las fechas de caducidad evita por completo este problema. Comprobar el icono del candado o la "próxima fecha de vencimiento" de una cuenta permite detectar una caducidad próxima antes de que se produzca una interrupción del servicio.
¿Por qué caducan los certificados SSL?
Los certificados caducan según un calendario fijo para que las claves de cifrado y las comprobaciones de validación se mantengan vigentes en lugar de quedar obsoletas indefinidamente.
Una menor duración de los certificados limita el tiempo que una clave comprometida permanece útil, ya que la renovación genera un nuevo par de claves. Además, obliga a realizar verificaciones periódicas tanto del dominio como del estándar de cifrado utilizado. La duración de los certificados se ha reducido progresivamente: los certificados de 5 años eran comunes, los certificados públicos actuales tienen un límite de 398 días, y la propuesta SC-081v3 del Foro CA/Navegador establece que este límite se reducirá a 200 días en marzo de 2026, a 100 días en marzo de 2027 y a 47 días en marzo de 2029.
¿Qué sucede cuando caduca un certificado SSL?
Un certificado caducado interrumpe inmediatamente la conexión cifrada y la señal de confianza en la que se basa el navegador.
Los visitantes ven una advertencia en el navegador, generalmente un signo de exclamación o un candado roto, que indica que la conexión no es privada. Tanto el sitio como sus visitantes quedan expuestos durante este lapso, ya que un certificado caducado ya no garantiza la identidad ni el cifrado que espera el navegador.
Cómo renovar su certificado SSL
La renovación consta de cuatro pasos, independientemente de la autoridad de certificación o del proveedor de alojamiento que haya emitido el certificado original.
- Generar un nuevo CSR. Crea una nueva solicitud de firma de certificado desde tu proveedor de alojamiento web o servidor, que valide la identidad del servidor para el certificado renovado.
- Elija el tipo de certificado correcto. Confirme si la validación de dominio, la validación de organización o la validación extendida siguen satisfaciendo las necesidades de su sitio antes de volver a enviarlo.
- Validación completa del control de dominio (DCV). Valide la propiedad mediante correo electrónico, carga de archivos HTTP o registro DNS, según lo que admita su autoridad de certificación y lo permita su flujo de trabajo.
- Instale el nuevo certificado. Descargue el certificado reemitido por la CA e instálelo en su servidor, reemplazando por completo el certificado caducado.
Cómo realizar el seguimiento de las fechas de vencimiento de los certificados
Dos sencillas comprobaciones permiten detectar una fecha de caducidad próxima antes de que se produzca una interrupción del servicio.
- Compruébelo directamente desde el navegador. Haz clic en el candado que aparece junto a la URL, abre los detalles del certificado y comprueba las fechas de validez en la pestaña general.
- Verifique la fecha de vencimiento de su cuenta de CA. La mayoría de los portales de CA muestran una "próxima fecha de vencimiento" para cada certificado vinculado a esa cuenta.
- Utilice una plataforma de gestión de certificados. Un panel de control centralizado realiza un seguimiento de la caducidad de todos los certificados que utiliza una organización, algo que las comprobaciones manuales del navegador no pueden hacer a gran escala.
¿Cómo comprobar si un certificado SSL es válido?
El período de validez de un certificado SSL suele expirar entre uno y tres años. Este período depende completamente de criterios como la política de la empresa y consideraciones de costo.
Hay múltiples herramientas disponibles para comprobar la validez del certificado SSL; en este artículo, veremos cómo puede comprobar la validez del certificado usted mismo.
-
Opción 1: Este proceso requiere mucho tiempo.
Ejecutar > certlm.msc > abrir Certificados Equipo local
Revise la lista de certificados que aparecen en la tienda para asegurarse de que solo estén instalados los legítimos. -
Opción 2: Descargar la utilidad sysinternals de Windows
Utilice la utilidad Sysinternals de Windows llamada sigcheck > Descargar
Una vez descargado e instalado > ejecute el comando comprobación de firma -tv
Sigcheck descarga la lista de certificados raíz confiables de Microsoft y proporciona resultados solo para los certificados válidos.
¿Por qué caduca un certificado SSL?
Ha habido un largo debate y discusión sobre la pregunta: ¿Por qué expiran los certificados SSL?
Existen varias respuestas a esta pregunta; sin embargo, la más esencial y esperada es "Seguridad". Un certificado con una vida útil más corta ayuda a mitigar la vulnerabilidad de las claves, ya que se generan nuevas claves cada vez que se renueva el certificado. También garantiza que todos los certificados utilicen los estándares de seguridad más recientes.
Algunos certificados tienen una duración de uno o dos años, mientras que otros tienen una fecha de caducidad de tan solo 90 días. Para muchos, estas fechas de caducidad pueden ser un engorro. Sin embargo, hay dos razones por las que son necesarios los certificados de duración limitada:
- Renovar su certificado valida la identidad de su sitio web.
- Se asegura de que el cifrado que utiliza esté actualizado, lo que mantiene los datos del usuario seguros durante el tránsito.
Google lleva tiempo defendiendo que el plazo de caducidad de los certificados SSL debería ser de tan solo un año . En el pasado, era habitual que los certificados SSL tuvieran una vigencia de hasta cinco años. Era una solución práctica, pero no óptima desde el punto de vista de la seguridad.
¿Qué sucede cuando caduca un certificado SSL?
Ahora que sabe por qué caducan los certificados SSL, también debería comprender qué sucede cuando caducan. Al usar un certificado SSL caducado, pone en riesgo su cifrado y autenticación mutua. Tanto los usuarios como el sitio web se vuelven vulnerables; es fácil para un hacker hacer un uso indebido de su sitio web.
Por ejemplo, si un usuario visita su sitio web con un certificado SSL caducado, se mostrará una advertencia. Generalmente, en Google Chrome aparece un signo de exclamación o un candado con el mensaje "Su conexión no es privada".
¿Cómo renovar su certificado SSL?
El proceso de renovación de un certificado SSL depende del proveedor de alojamiento web o la Autoridad de Certificación (CA) que utilice. Sin embargo, el procedimiento general es el mismo: deberá generar una solicitud de firma de certificado (CSR) , activar el certificado e instalarlo. A continuación, explicaremos cada paso:
-
Paso 1: Generar una nueva CSR (solicitud de firma de certificado)
Este es el primer paso para renovar un certificado. Genere una CSR de su proveedor de alojamiento web, que valida la identidad del servidor. Si usa cPanel, puede ir a la pestaña Seguridad y buscar la opción SSL/TLS > ir a Solicitud de firma de certificado (CSR) > generar una nueva CSR. A continuación, se detallan los pasos:
- Inicie sesión en su panel de administración de cPanel.
- Desde la página de inicio de cPanel, vaya a la sección Seguridad y luego haga clic en SSL/TLS
En Solicitudes de firma de certificado (CSR), haga clic en Generar, ver o eliminar solicitudes de firma de certificado SSL. - Complete los campos en la sección Generar una nueva solicitud de firma de certificado (CSR).
- En la parte inferior del formulario, haga clic en el botón Generar.
En la nueva página, su CSR se mostrará en la sección Solicitud de firma de certificado codificado. - Necesitará hacer una copia del CSR para solicitar un certificado SSL.
-
Paso 2: Elija el certificado SSL adecuado para su sitio web
En este paso, seleccionará el certificado que considere adecuado para su sitio. Como sabemos, cada certificado tiene diferentes niveles de validación.
-
Paso 3: Valide su certificado SSL
En este paso, debe confirmar los derechos de propiedad de su dominio. Existen tres métodos para la validación del control de dominio (DCV).
-
Validación de correo electrónico
Con este método renovarás tu certificado SSL utilizando un correo electrónico asociado al dominio en cuestión.
-
Validación HTTP
Este proceso de validación implica cargar un archivo al servidor en el que desea instalar el certificado.
-
Validación de DNS
Utilizando registros CNAME, puede validar su certificado SSL.
El método más sencillo es la validación del correo electrónico. Asocia tu dirección de correo electrónico con tu dominio y proporciona la misma dirección en el campo de correo electrónico del aprobador para completar la validación de correo electrónico. Una vez hecho esto, recibirás un correo electrónico de validación en pocos minutos.
-
-
Paso 4: Instale su nuevo certificado SSL
Para este paso, puede consultar la guía de instalación o contactar con el proveedor de alojamiento para obtener ayuda. A continuación, se muestra un ejemplo de cómo instalar un certificado SSL:
- Inicie el administrador de cPanel.
- En la sección Seguridad, haga clic en SSL/TLS.
- En Certificados (CRT), haga clic en Generar, ver, cargar o eliminar certificados SSL.
- Utilice la sección Cargar certificado para cargar el certificado principal (archivo .crt con nombre aleatorio) desde su máquina local y haga clic en Cargar certificado.
- En la nueva página, haga clic en Volver.
- Desplácese hasta la parte inferior de la página Certificados SSL y haga clic en Regresar al Administrador de SSL.
- En Instalar y administrar SSL para su sitio (HTTPS), haga clic en Administrar sitios SSL.
- Desplácese hacia abajo hasta Instalar un sitio web SSL y haga clic en Explorar certificados.
- Seleccione el certificado que desea activar y haga clic en "Usar certificado". Esto completará automáticamente los campos del certificado.
- Desplácese hasta la parte inferior de la página y haga clic en Instalar certificado.
- En la ventana emergente Instalación exitosa, haga clic en Aceptar.
Para obtener más información sobre los certificados SSL/TLS, consulte:
- https://www.encryptionconsulting.com/education-center/ssl-tls-certificates/#validity-check
- https://www.encryptionconsulting.com/why-to-fix-expired-ssl-certificates/
¿Cómo se controla la fecha de vencimiento del certificado SSL?
Siempre querrás evitar que una mañana te despiertes y veas la advertencia de seguridad SSL en tu sitio web.
- La forma más rápida de inspeccionar su certificado SSL es directamente desde su navegador siguiendo los pasos a continuación:
Vaya a su navegador > Haga clic en el candado junto a la URL > Vaya a Certificado > Haga clic en la pestaña general > verifique la validez del certificado o la fecha de vencimiento.
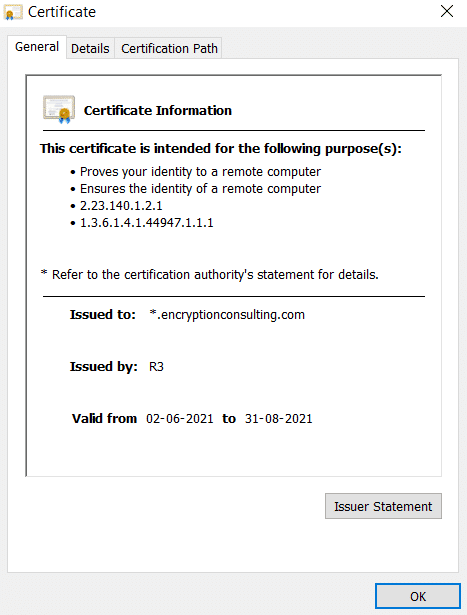
- Otra forma de rastrear la fecha de vencimiento del certificado SSL es iniciar sesión en su cuenta SSL y verificar la “próxima fecha de vencimiento.”
¿Cómo puede ayudar Encryption Consulting?
CertSecure Manager automatiza todo el ciclo de renovación, generando una nueva solicitud de firma de certificado (CSR), completando la validación del dominio e instalando el certificado reemitido antes de que la fecha de vencimiento sea visible para los usuarios. Las alertas se activan con suficiente antelación al período de renovación, ajustadas al período de validez real del certificado en lugar de a un umbral genérico. Cuenta con el respaldo de las prácticas certificadas ISO/IEC 27001:2022 y SOC 2.
Preguntas frecuentes
¿Puedo simplemente extender un certificado SSL caducado en lugar de renovarlo?
No. No existe un mecanismo de extensión para los certificados SSL/TLS. La renovación siempre implica que la CA vuelva a validar el control del dominio y emita un nuevo certificado, independientemente de si el anterior caducó ayer o hace un año.
¿Cuánto tiempo tarda la renovación de un certificado SSL?
La renovación de la certificación Domain Validated puede completarse en minutos una vez verificado el control del dominio. Las renovaciones Organization Validated y Extended Validated tardan más porque la CA vuelve a verificar la documentación empresarial, lo que puede añadir varios días.
¿Qué ocurre con los visitantes mientras mi certificado está caducado?
Los navegadores bloquean la conexión o emiten una advertencia, mostrando generalmente un mensaje que indica que la conexión no es privada. Los visitantes que ignoran la advertencia no están protegidos por cifrado ni verificación de identidad durante esa sesión.
¿En qué se diferencian los tres métodos de validación de dominio?
La validación por correo electrónico envía una confirmación a una dirección asociada al dominio y es el método más rápido. La validación HTTP requiere subir un archivo específico al servidor. La validación DNS utiliza un registro CNAME o TXT. Los tres métodos confirman lo mismo: que el solicitante controla el dominio.
¿Será necesario renovar los certificados con mayor frecuencia en el futuro?
Sí. La propuesta SC-081v3 del Foro CA/Browser reduce la validez máxima de los certificados a 200 días para marzo de 2026, a 100 días para marzo de 2027 y a 47 días para marzo de 2029. La renovación manual, que es manejable una vez al año, se vuelve impracticable con esa frecuencia, razón por la cual la renovación automatizada se está convirtiendo cada vez más en la opción predeterminada.
Automatice la renovación de certificados antes de que caduquen.
Automatice el ciclo de vida de los certificados con CertSecure Manager para que la renovación se produzca antes de su vencimiento, y no después de una interrupción del servicio.
- Puntos Clave
- ¿Por qué caducan los certificados SSL?
- ¿Qué sucede cuando caduca un certificado SSL?
- Cómo renovar su certificado SSL
- Cómo realizar el seguimiento de las fechas de vencimiento de los certificados
- ¿Cómo comprobar si un certificado SSL es válido?
- ¿Por qué caduca un certificado SSL?
- ¿Qué sucede cuando caduca un certificado SSL?
- ¿Cómo renovar su certificado SSL?
- ¿Cómo se controla la fecha de vencimiento del certificado SSL?
- ¿Cómo puede ayudar Encryption Consulting?
- Preguntas frecuentes
- Automatice la renovación de certificados antes de que caduquen.