Introducción
La infraestructura de clave pública (PKI) permite a las organizaciones garantizar la autenticidad de personas, dispositivos y otros elementos. En una PKI bien establecida, los certificados desempeñan un papel fundamental en la autorización y autenticación de la identidad de los usuarios. Dado que los certificados se generan, revocan y actualizan periódicamente para mantener la infraestructura operativa, es necesario comprender cómo se generan, cómo se utilizan para la autenticación y cómo se vinculan entre sí. Al crear un certificado, también se genera un par de claves , compuesto por una clave privada y una pública, que se pueden utilizar para el cifrado asimétrico, la firma digital y otras funciones.
La clave privada suele estar protegida dentro de un HSM para evitar fugas de datos, lo que podría comprometer la clave. Cada certificado contiene la clave pública del titular, lo que le confiere autenticidad. Al establecer una conexión segura, la clave pública adjunta se puede utilizar para el cifrado asimétrico, y el usuario no tendría que preocuparse por ataques de intermediario (Man-in-the-Middle, MITM). A continuación, analizaremos cada concepto, comenzando por el primer certificado generado en la red.
Certificado de CA raíz
La CA raíz es el pilar fundamental de una infraestructura de clave pública (PKI) y, por lo tanto, se mantiene fuera de línea. La CA raíz autofirma su certificado y establece la raíz de confianza entre las identidades para emitir un certificado digital. En una arquitectura de tres niveles, la CA raíz firma un certificado para la CA emisora y otras CA intermedias, como las CA de políticas. El certificado raíz es similar a cualquier otro certificado, pero generalmente no contiene puntos de distribución de CRL (CDP) ni acceso a información de autoridad (AIA).
Dado que nadie puede revocar un certificado raíz, si la CA raíz se ve comprometida, sería necesario cambiar toda la infraestructura de clave pública (PKI). Si la CA raíz es una CA pública , su certificado se puede agregar a las listas de certificados de confianza (CTL) que se encuentran en la herramienta Administrador de certificados (certmgr.msc), y de esta manera el certificado raíz será de confianza.
CA intermedia o CA emisora
La CA raíz firma un certificado para las CA emisoras y les otorga la capacidad de crear certificados de entidad final asignados a la identidad de un usuario, dispositivo o programa. Los certificados de las CA emisoras se firman con la clave privada de la CA raíz. El certificado también contiene AIA, que muestra a los visualizadores de certificados la URL del certificado raíz, que es la entidad emisora del certificado de la CA emisora.
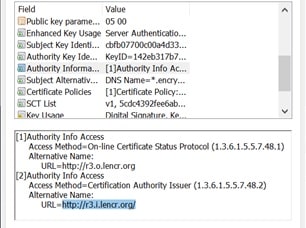
El certificado de la CA emisora también contiene el CDP, que puede confirmar si el certificado ha sido revocado o no.
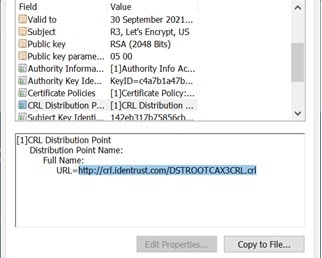
El certificado de CA emisor se utiliza para generar certificados de entidad final, y la clave privada del certificado se utiliza para firmar esos certificados de entidad final.
Certificados de entidad final
Los certificados de entidad final son emitidos por la CA emisora, que utiliza su clave privada para firmarlos. Un certificado de entidad final puede ser un certificado de servidor o de dispositivo, como un firewall. Los certificados de entidad final se pueden utilizar para servicios de seguridad como la autenticación, la confidencialidad y la integridad de los datos.
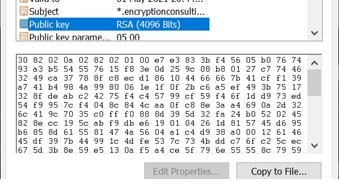
Cada certificado contiene una clave pública que puede utilizarse como firma digital para cifrar datos, establecer sesiones cifradas, etc.
Encadenamiento de certificados
Una cadena de certificados es una jerarquía de certificados que comienza con los certificados de entidad final. Se remonta al emisor, lo que finalmente conduce al certificado autofirmado de la CA raíz.
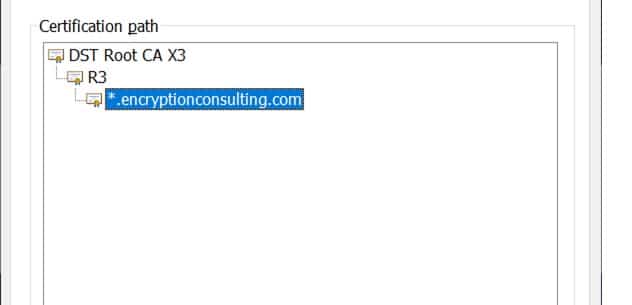
Las cadenas de certificados se utilizan para verificar la autoridad de la clave pública y otra información en un certificado TLS/SSL típico, incluyendo si el certificado pertenece al sujeto mencionado. Para verificar esto, la firma del certificado se verifica con la clave pública contenida en el certificado del emisor, cuya firma se verifica a su vez con la clave pública de su emisor. Este proceso continúa hasta llegar al certificado raíz, el último de la cadena. Para verificar el encadenamiento de certificados, se siguen los siguientes pasos:
- El emisor de cada certificado debe coincidir con el sujeto del certificado siguiente. Por lo tanto, el emisor del certificado de la entidad final debe corresponder con el sujeto del certificado de la CA emisora, y así sucesivamente. Este proceso continúa hasta llegar al certificado raíz, que será autofirmado. El emisor y el sujeto de este certificado raíz serán los mismos. Si verificamos correctamente todos los certificados, desde la entidad final hasta la raíz, se confirma que la cadena de certificados está correctamente establecida.
- Al emitir un certificado, se utiliza la clave privada de la CA para firmarlo, y su clave pública se adjunta al certificado de la CA emisora. Por lo tanto, la firma del certificado emitido debe verificarse mediante la clave pública del certificado del emisor.
- El certificado raíz es el pilar de confianza de la infraestructura de clave pública (PKI). Debe almacenarse en el Administrador de certificados de Microsoft, lo que permite a los navegadores confiar en los certificados que lo incluyen como último eslabón de su ruta de certificación.
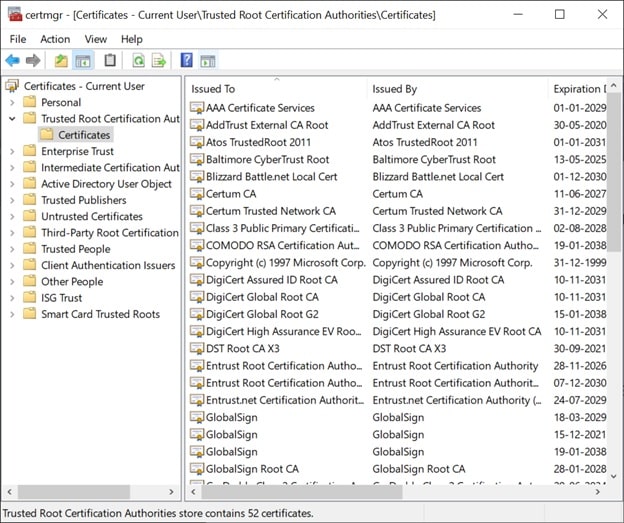
Por lo tanto, para que un certificado sea confiable, debe tener un emisor válido y debe rastrearse a una CA raíz confiable. Por lo tanto, todas las CA intermedias y los certificados de entidad final se convertirían en confiables.
Verificación de certificados
Cuando un navegador descarga un certificado de entidad final, también descarga el certificado del emisor o un conjunto de certificados. Al iniciarse la verificación del certificado, se construye la cadena de certificados. Si la verificación es correcta y se verifica el certificado raíz, se comprueba su periodo de validación. Si los certificados son válidos y la cadena de certificación también se construyó correctamente, se puede confiar en el certificado. Si se omite alguna validación, el navegador advertirá al usuario o le impedirá visitar el sitio web.
Conclusión
En este mundo conectado, los certificados son cruciales, ya que se utilizan para la autenticación, el cifrado de comunicaciones y datos, y para garantizar la privacidad de los datos. Una infraestructura de clave pública (PKI) mal configurada puede generar certificados defectuosos, por lo que no se debe confiar en ellos. Los navegadores mostrarán una advertencia o bloquearán por completo el acceso del usuario a un sitio web con certificados no confiables. Una PKI robusta debe crear certificados que permitan establecer cadenas de certificados y verificar firmas, logrando así una red confiable de usuarios, dispositivos y programas.