
- Respuesta rápida: ¿Qué algoritmo de cifrado debería utilizar su organización?
- Comparación de algoritmos de cifrado
- Rendimiento: lo que importa en la práctica
- AES: El estándar para el cifrado simétrico
- Selección de algoritmos: ¿Cuál usar para cada caso de uso?
- Ejemplo de implementación: Cifrado multicapa en un entorno de servicios financieros
- Gestión de claves: el verdadero determinante de la eficacia del cifrado
- Limitaciones y compensaciones
- Conclusión
- Preguntas frecuentes
La selección del algoritmo de cifrado determina la solidez de la protección de sus datos: una elección incorrecta puede dejar los datos vulnerables a ataques de fuerza bruta, vulnerabilidades criptoanalíticas conocidas o futuras amenazas de computación cuántica. El cifrado de datos convierte el texto plano en texto cifrado que solo las partes autorizadas con la clave correcta pueden leer. La acción recomendada es: usar AES-256-GCM para datos en reposo, TLS 1.3 con ECDHE para datos en tránsito, ECC P-256 o RSA-3072 para operaciones asimétricas, y evitar DES y 3DES en todas las nuevas implementaciones. La gestión de claves, y no el algoritmo en sí, es el punto de fallo más común en las implementaciones de cifrado.
Respuesta rápida: ¿Qué algoritmo de cifrado debería utilizar su organización?
El algoritmo depende del caso de uso de protección de datos. Para datos en reposo, utilice AES-256-GCM: rápido, recomendado por NIST y proporciona cifrado autenticado que detecta manipulaciones además de cifrar. Para datos en tránsito, utilice TLS 1.3 con los conjuntos de cifrado AES-256-GCM o ChaCha20-Poly1305 e intercambio de claves ECDHE para confidencialidad directa. Para firmas digitales y certificados, utilice ECDSA P-256 (preferido para nuevas implementaciones debido a un tamaño de clave menor y operaciones más rápidas) o RSA-3072 (mínimo; RSA-2048 es el mínimo absoluto y se propone su descontinuación después de 2030 según NIST IR 8547). Evite DES (clave de 56 bits, vulnerable), 3DES (formalmente descontinuado por NIST para nuevas aplicaciones en 2019, vulnerabilidad Sweet32), RC4 y MD5. Para estar preparados para la era post-cuántica, se recomienda migrar los algoritmos asimétricos a ML-KEM (FIPS 203) y ML-DSA (FIPS 204).
Comparación de algoritmos de cifrado
La tabla que aparece a continuación compara los algoritmos de cifrado más comunes según los aspectos clave para la toma de decisiones en materia de seguridad. Este blog se centra en ofrecer orientación para la selección operativa: qué algoritmo utilizar en cada caso y por qué, con información detallada sobre su cumplimiento con la norma NIST.
| Algoritmo | Tipo | Tamaño clave | Fuerza de seguridad | Velocidad | Estado NIST | Uso |
|---|---|---|---|---|---|---|
| AES-128-GCM | Cifrado de bloques simétrico (AEAD) | 128 bits de | 128 bits (postcuántico: ~64 bits) | Muy rápido (acelerado por hardware) | Aprobado; FIPS 197 | Datos en reposo, cifrado de sesión TLS |
| AES-256-GCM | Cifrado de bloques simétrico (AEAD) | 256 bits de | 256 bits (postcuántico: ~128 bits) | Rápido (acelerado por hardware) | Aprobado; FIPS 197; CNSA 2.0 requerido para la seguridad nacional. | Datos en reposo, datos en tránsito, datos de máxima sensibilidad |
| ChaCha20-Poly1305 | Cifrado de flujo simétrico (AEAD) | 256 bits de | 256 bits | Muy rápido (no requiere aceleración por hardware) | Aprobado; utilizado en TLS 1.3 | Cifrado de sesión TLS; dispositivos móviles e IoT donde AES-NI no está disponible |
| RSA-2048 | Asimétrico (clave pública) | módulo de 2048 bits | 112 bits | Lento para firmar; rápido para verificar | Aprobado hasta 2030; se propone su descontinuación después de 2030 según NIST IR 8547. | Certificados TLS, intercambio de claves (heredado); firma de código (mínimo) |
| RSA-3072 | Asimétrico (clave pública) | módulo de 3072 bits | 128 bits | Más lento que RSA-2048 | Aprobado; recomendado para nuevas implementaciones de RSA. | Nueva infraestructura de certificados y firmas basada en RSA |
| ECDSA P-256 | Asimétrica (curva elíptica) | Punto de 256 bits | 128 bits | Rápido | Aprobado; FIPS 186-5 | Certificados TLS, firma de código, firmas digitales (preferibles a RSA-3072 para nuevas implementaciones). |
| 3DES (triple DES) | Cifrado de bloque simétrico | 168 bits nominales (112 bits efectivos) | 112 bits efectivos (ataque Sweet32 en un tamaño de bloque de 64 bits) | Lenta | Obsoleto para nuevas aplicaciones (NIST SP 800-131A Rev. 2, 2019) | Solo verificación heredada; no la utilice para cifrado nuevo. |
| DES | Cifrado de bloque simétrico | 56 bits de | Menos de 56 bits (búsqueda exhaustiva de claves factible) | Lenta | No aprobado; prohibido | No utilice |
Rendimiento: lo que importa en la práctica
El rendimiento del algoritmo es relevante, pero rara vez es el factor decisivo principal para la mayoría de las organizaciones. Los procesadores modernos con aceleración de hardware AES-NI (Instrucciones Nativas AES) ejecutan AES-256-GCM con la suficiente rapidez como para que el rendimiento del algoritmo no suela ser un cuello de botella para el cifrado de datos en reposo o en tránsito, incluso con un alto rendimiento. Las dimensiones de rendimiento que sí importan en la práctica son:
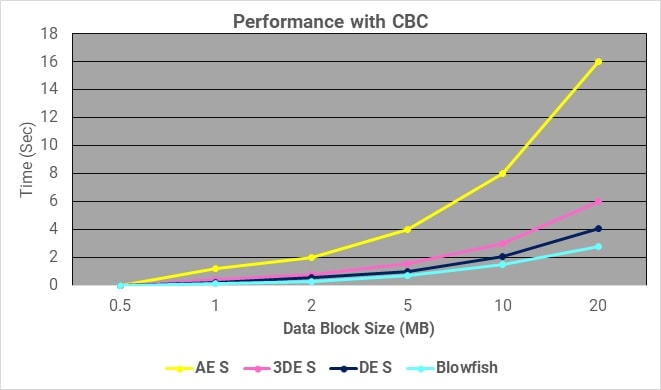
- Cifrado simétrico (AES-256-GCM frente a ChaCha20-Poly1305): En hardware con AES-NI, AES-256-GCM suele ser más rápido. En hardware móvil o de IoT sin AES-NI, ChaCha20-Poly1305 es significativamente más rápido. TLS 1.3 admite ambos protocolos y negocia en función de las capacidades del cliente y del servidor.
- Operaciones asimétricas (RSA frente a ECC): La verificación RSA (operación con clave pública) es rápida; la firma RSA (operación con clave privada) es lenta. La firma ECDSA P-256 es significativamente más rápida que la firma RSA-3072 con un nivel de seguridad equivalente, lo cual es importante para la firma de código de alto rendimiento o la emisión de certificados. La verificación ECDSA es ligeramente más lenta que la verificación RSA.
- Impacto del tamaño clave en el almacenamiento y el ancho de banda: Un certificado RSA-3072 es aproximadamente 6 veces más grande que un certificado ECDSA P-256 con un nivel de seguridad equivalente. Para DNSSEC (donde las respuestas deben caber en paquetes UDP) y aplicaciones móviles (donde el ancho de banda y la latencia son importantes), el tamaño de las claves ECC reduce significativamente la sobrecarga.
AES: El estándar para el cifrado simétrico
AES (Estándar de Cifrado Avanzado) fue seleccionado por el NIST en 2001 tras un concurso público y está definido en FIPS 197. Es el estándar universalmente aceptado para el cifrado simétrico en el gobierno, los servicios financieros, la atención médica y la mayoría de las demás industrias. AES es un cifrador de bloques que procesa bloques de 128 bits mediante operaciones de sustitución-permutación aplicadas en rondas.
| Tamaño clave | rondas | Fuerza de seguridad | Caso de uso |
|---|---|---|---|
| 128 bits de | 10 | 128 bits (~64 bits post-cuánticos con Grover) | Cifrado de datos estándar; claves de sesión TLS |
| 192 bits de | 12 | 192 bits | Información clasificada al nivel “Secreto” (gobierno de EE. UU.) |
| 256 bits de | 14 | 256 bits (~128 bits post-cuánticos con Grover) | Datos de máxima sensibilidad; requisito de la CNSA 2.0; recomendación predeterminada para nuevas implementaciones. |
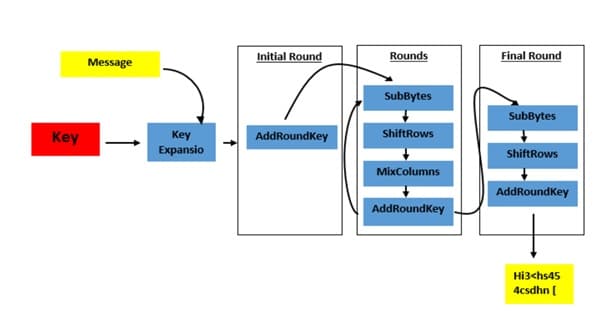
El proceso de cifrado AES consta de cuatro operaciones aplicadas en cada ronda: SubBytes (sustitución no lineal de bytes mediante la caja S), ShiftRows (desplazamiento cíclico de bytes dentro de las filas de la matriz de estado de 4×4), MixColumns (mezcla lineal entre columnas para difusión) y AddRoundKey (XOR con la clave de ronda derivada de la clave de cifrado). La ronda final omite MixColumns. El descifrado aplica la inversa de cada operación en orden inverso.
Selección de algoritmos: ¿Cuál usar para cada caso de uso?
| Caso de uso | Algoritmo recomendado | Evitando | Referencias |
|---|---|---|---|
| Datos en reposo (bases de datos, sistemas de archivos, copias de seguridad) | AES-256-GCM | DES, 3DES, AES-ECB (sin integridad), AES-CBC sin MAC | NIST SP 800-111; FIPS 197 |
| Datos en tránsito (TLS) | TLS 1.3 con AES-256-GCM o ChaCha20-Poly1305; intercambio de claves ECDHE | SSL 3.0, TLS 1.0/1.1, RC4, conjuntos de cifrado 3DES | NIST SP 800-52 Rev. 2 |
| Certificados y firmas digitales | ECDSA P-256 (preferido) o RSA-3072 (mínimo para RSA nuevo); RSASSA-PSS para RSA | RSA-1024, RSA-2048 para infraestructura nueva de larga duración, DSA | NIST FIPS 186-5; NIST IR 8547 |
| Intercambio de claves / encapsulación | ECDH P-256 o X25519; post-cuántico: ML-KEM (FIPS 203) | Intercambio de claves RSA (sin confidencialidad directa); DH estático | NIST SP 800-56A Rev. 3; FIPS 203 |
| Hashing (integridad, firmas) | SHA-256 o SHA-384 | MD5, SHA-1 (ambos con problemas de resistencia a colisiones) | NIST FIPS 180-4; NIST SP 800-131A |
| Dispositivos móviles e IoT (sin hardware AES-NI) | ChaCha20-Poly1305 para cifrado; Ed25519 para firmas. | DES, RC4, conjuntos de cifrado débiles | RFC 8439 (ChaCha20-Poly1305); RFC 8032 (Ed25519) |
| Migración post-cuántica (asimétrica) | ML-KEM (FIPS 203) para intercambio de claves; ML-DSA (FIPS 204) para firmas. | RSA y ECC por sí solas para nuevas infraestructuras de larga duración. | NIST FIPS 203, 204, 205; NIST-IR 8547 |
Ejemplo de implementación: Cifrado multicapa en un entorno de servicios financieros
Una organización de servicios financieros que cifra los registros financieros y los datos de transacciones de sus clientes implementa el siguiente conjunto de algoritmos:
- Datos en reposo (cifrado de campos de base de datos): AES-256-GCM con claves de cifrado por registro (DEK). Cada DEK está encapsulada con una clave de cifrado de clave (KEK) almacenada en un HSM. El HSM realiza las operaciones de desencapsulación de claves dentro del hardware; la KEK nunca entra en la memoria de la aplicación.
- Datos en reposo (cifrado completo de la base de datos): AES-256-CBC con HMAC-SHA-256 (para compatibilidad con la función de cifrado nativa de la base de datos, que no admite GCM). Se utiliza AES-256-GCM a nivel de campo para los campos de mayor sensibilidad (números de cuenta, números de seguridad social) donde se requiere verificación de integridad por registro.
- Datos en tránsito (aplicaciones web de cara al público): TLS 1.3 con el conjunto de cifrado AES-256-GCM. El intercambio de claves ECDHE P-256 proporciona confidencialidad directa. Los certificados TLS utilizan ECDSA P-256, lo que reduce el tamaño del certificado y el tiempo de establecimiento de la conexión TLS en comparación con los certificados RSA-2048.
- Datos en tránsito (API internas de servicio a servicio): TLS mutuo (mTLS) con la misma configuración TLS 1.3. Tanto el cliente como el servidor presentan certificados ECDSA P-256, lo que proporciona autenticación criptográfica de ambos extremos de la conexión.
- Firma de código para versiones de software: RSASSA-PSS con SHA-256 y RSA-3072, firma realizada dentro de un HSM utilizando CodeSign seguroLa clave privada de firma nunca sale del HSM.
- Planificación de PQC: el inventario criptográfico de la organización (producido utilizando CBOM seguro) identifica todas las instancias RSA y ECC. Un plan de migración por fases prioriza las jerarquías de certificados de larga duración y la infraestructura de firma de código para la migración a ML-DSA (FIPS 204) para 2027.
Gestión de claves: el verdadero determinante de la eficacia del cifrado
La robustez de un algoritmo de cifrado no sirve de nada si las claves se ven comprometidas. Una organización que utiliza AES-256-GCM con una clave almacenada en un archivo de configuración en texto plano en el mismo servidor que los datos cifrados tiene prácticamente la misma protección en la práctica que si no utilizara cifrado: cualquier atacante que lea los datos cifrados también puede leer la clave. Mejores prácticas de gestión de claves para el cifrado de datos organizacionales:
- Separe las claves de los datos cifrados: Las claves de cifrado no deben almacenarse en la misma ubicación que los datos que protegen. Utilice un servicio de administración de claves (KMS) o un módulo de seguridad de hardware (HSM) dedicado para almacenar y administrar las claves de cifrado. Consulte HSM como servicio para almacenamiento de claves con respaldo de hardware.
- Utilice el cifrado del sobre: Encripta los registros o archivos individuales con una clave de cifrado de datos (DEK) y cifra la DEK con una clave de cifrado de claves (KEK) almacenada en el KMS/HSM. Esto desacopla la rotación de claves del recifrado de datos: rotar la KEK es mucho más sencillo desde el punto de vista operativo que recifrar grandes conjuntos de datos.
- Defina los criptoperíodos y aplique la rotación de claves: La norma NIST SP 800-57 define los periodos criptográficos recomendados para diferentes tipos de claves. Claves de cifrado de datos simétrico: de dos a tres años, según el volumen. Claves privadas RSA: de uno a tres años. La rotación requiere volver a cifrar los datos con la nueva clave de cifrado de datos (DEK) o (en el cifrado de sobre) volver a encapsular la DEK con la nueva clave de cifrado de claves (KEK).
- Inventaria todos los activos criptográficos: Las organizaciones no pueden proteger lo que no han cartografiado. CBOM seguro Descubre todas las claves de cifrado, certificados y algoritmos implementados en su entorno, incluidas las implementaciones ocultas y los algoritmos heredados que pueden haber sido implementados por equipos de desarrollo individuales sin una supervisión centralizada.
Limitaciones y compensaciones
- Los algoritmos más potentes no siempre son más rápidos: AES-256 tiene 14 rondas frente a las 10 de AES-128; las rondas adicionales suponen una mayor carga computacional. En hardware con AES-NI, la diferencia es insignificante para la mayoría de las aplicaciones. En hardware sin aceleración AES-NI, AES-256 puede ser entre un 30 % y un 40 % más lento que AES-128.
- Los algoritmos asimétricos no son adecuados para el cifrado masivo: Las operaciones RSA y ECC son mucho más lentas que AES para cifrar grandes cantidades de datos. El cifrado asimétrico se utiliza para datos pequeños (claves, firmas, certificados), mientras que el cifrado simétrico se emplea para datos masivos. Intentar usar RSA para cifrar archivos grandes produce velocidades de cifrado impracticablemente lentas.
- Límites de etiquetas de autenticación GCM: AES-GCM utiliza un nonce (vector de inicialización) de 96 bits. Si el nonce se repite con la misma clave, la autenticación GCM se vulnera y la confidencialidad e integridad de los datos previamente cifrados pueden verse comprometidas. La gestión del nonce es fundamental: los nonces nunca deben reutilizarse con la misma clave GCM. La rotación de claves y los contadores de nonce por clave solucionan este problema.
- Las transiciones de algoritmos tienen costos operativos: La migración de un algoritmo a otro requiere volver a cifrar los datos existentes, actualizar todos los sistemas que leen y escriben esos datos, y rotar todas las claves y certificados asociados. La migración de PQC para organizaciones con una gran infraestructura RSA/ECC es un programa que dura varios años, no una acción puntual.
Conclusión
La selección del algoritmo es el punto de partida para el cifrado, no el final. AES-256-GCM para datos en reposo, TLS 1.3 con ECDHE para datos en tránsito y ECDSA P-256 o RSA-3072 para firmas representan la base actual para nuevas implementaciones. La comparación de algoritmos en esta publicación proporciona el marco para realizar dicha selección; las prácticas de gestión de claves que protegen esas claves determinan si el cifrado realmente ofrece la protección que debería. Las organizaciones que deseen saber en qué estado se encuentra su implementación actual de algoritmos y dónde están las deficiencias deben comenzar con un inventario criptográfico. Si desea orientación sobre la selección de algoritmos de cifrado, la arquitectura de gestión de claves o la planificación de la migración de PQC, comuníquese con Encryption Consulting . Para lectura relacionada, consulte nuestra publicación sobre cifrado simétrico frente a asimétrico.
Preguntas frecuentes
¿Qué algoritmo de cifrado deberían utilizar las organizaciones para los datos en reposo?
El algoritmo recomendado es AES-256-GCM. Ofrece una seguridad de 256 bits, cifrado autenticado (detecta manipulaciones mediante la etiqueta de autenticación GCM), compatibilidad con aceleración por hardware y está aprobado por el NIST (FIPS 197), además de ser requerido por la CNSA 2.0 para sistemas de seguridad nacional. AES-128-GCM también es aceptable para datos menos sensibles.
¿Cuál es la diferencia entre el cifrado simétrico y el asimétrico?
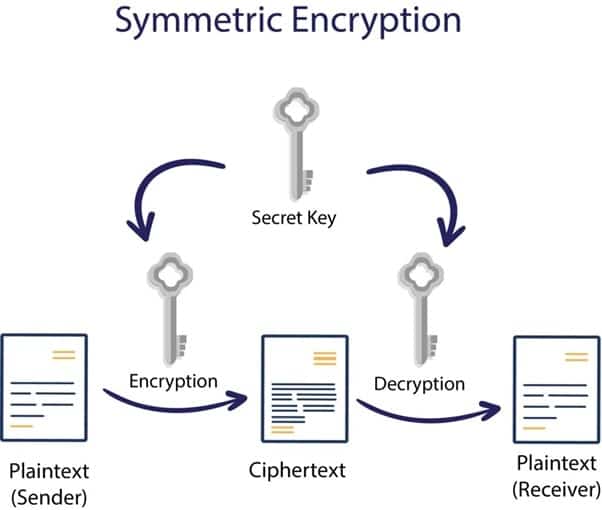
El cifrado simétrico utiliza la misma clave para cifrar y descifrar (AES, ChaCha20) y es rápido para grandes volúmenes de datos. El cifrado asimétrico utiliza un par de claves (RSA, ECC) —clave pública para cifrar, clave privada para descifrar— y es más lento, pero resuelve el problema de la distribución de claves. En la práctica, se utilizan conjuntamente: el cifrado asimétrico establece e intercambia de forma segura una clave de sesión simétrica para el cifrado de grandes volúmenes de datos.
¿Es AES-256 seguro frente a la computación cuántica?
AES-256 conserva una seguridad efectiva de aproximadamente 128 bits frente al algoritmo cuántico de Grover, lo que el NIST considera adecuado. AES-128 es más vulnerable (aproximadamente 64 bits efectivos tras la computación cuántica). RSA y ECC no son seguros frente a la computación cuántica: el algoritmo de Shor puede vulnerarlos. El NIST ha estandarizado algoritmos de reemplazo post-cuánticos para algoritmos asimétricos (ML-KEM/FIPS 203, ML-DSA/FIPS 204).
¿Por qué se está dejando de usar 3DES?
3DES solo ofrece una seguridad efectiva de 112 bits (el ataque de encuentro en el medio la reduce de la longitud nominal de clave de 168 bits), y su tamaño de bloque de 64 bits la hace vulnerable al ataque Sweet32, que se basa en el cumpleaños, en conexiones de larga duración. El NIST desaconsejó formalmente el uso de 3DES para nuevas aplicaciones en la norma SP 800-131A Rev. 2 (2019). Se recomienda usar AES en su lugar.
¿Cuándo se debe utilizar ECC en lugar de RSA?
ECC P-256 ofrece seguridad de 128 bits con una clave de 32 bytes, frente a los 384 bytes de RSA-3072. ECC es la opción preferida para certificados TLS (debido a su menor tamaño), firma de código (debido a su menor tamaño de firma), aplicaciones móviles e IoT (debido a su menor carga computacional) y DNSSEC. Utilice RSA cuando la compatibilidad con sistemas heredados lo requiera; de lo contrario, ECC es la mejor opción para nuevas implementaciones.
¿Qué es AES-GCM y por qué se prefiere a AES-CBC?
AES-GCM proporciona cifrado autenticado: cifra los datos e incluye una etiqueta de autenticación GCM que detecta cualquier modificación del texto cifrado. AES-CBC solo proporciona confidencialidad, sin verificación de integridad. Además, AES-CBC es vulnerable a ataques de oráculo de relleno si se implementa incorrectamente. Según la norma NIST SP 800-38D, se recomienda AES-GCM para todas las nuevas implementaciones de cifrado simétrico.
- Respuesta rápida: ¿Qué algoritmo de cifrado debería utilizar su organización?
- Comparación de algoritmos de cifrado
- Rendimiento: lo que importa en la práctica
- AES: El estándar para el cifrado simétrico
- Selección de algoritmos: ¿Cuál usar para cada caso de uso?
- Ejemplo de implementación: Cifrado multicapa en un entorno de servicios financieros
- Gestión de claves: el verdadero determinante de la eficacia del cifrado
- Limitaciones y compensaciones
- Conclusión
- Preguntas frecuentes

