
- Puntos Clave
- ¿Por qué realizar un seguimiento del progreso de la migración protocolo por protocolo?
- Entendiendo los mapas de calor
- Cómo funciona el mapa de calor
- Mapas de calor mensuales
- ¿Qué nos enseñan los mapas de calor?
- Dónde están las cosas ahora
- ¿Cómo puede ayudar la consultoría de cifrado?
- Conclusión
- Preguntas frecuentes
Respuesta rápida: Los mapas de calor mensuales "Estado de la migración" de la Coalición de Criptografía Post-Cuántica registraron un rápido progreso en los protocolos TLS, SSH y VPN hasta 2025, con el cifrado híbrido TLS 1.3 alcanzando una amplia implementación a mediados de 2025, mientras que los protocolos DNSSEC y de correo electrónico se quedaron rezagados. Esta publicación analiza esa trayectoria de 2025 como un caso de estudio sobre la velocidad de la migración; para conocer la situación actual, consulte la sección de actualización a continuación, que cubre los desarrollos de 2026, incluida la disponibilidad general de ML-DSA de Microsoft en mayo de 2026 en los Servicios de certificados de Active Directory. La acción recomendada es utilizar el marco del mapa de calor para evaluar su propia preparación protocolo por protocolo, en lugar de considerar una instantánea individual como actual.
Puntos Clave
- Los mapas de calor de PQCC califican cada protocolo de 0 a 9 en cifrado y firmas post-cuánticas puras e híbridas, lo que proporciona una forma estandarizada de comparar la madurez de la migración.
- Hasta 2025, TLS 1.3 lideró la adopción, alcanzando una amplia implementación de cifrado PQ híbrido, mientras que TLS 1.2 se mantuvo estancado en cero sin una ruta PQC.
- SSH e IKE/IPSec siguieron de cerca a TLS 1.3; DNSSEC, OpenPGP y Messaging Layer Security se quedaron rezagados durante todo el período analizado.
- A fecha de 2026, la implementación empresarial sigue estando por detrás de la intención empresarial: el estudio de Ponemon de 2026 reveló que solo el 38 % de las organizaciones están en transición activa hacia PQC, una cifra inferior a la del año anterior, a pesar de que el 87 % declara estar planificándolo, probándolo o implementándolo.
- Microsoft lanzó la disponibilidad general de la compatibilidad con ML-DSA en los Servicios de certificados de Active Directory en Windows Server 2025 en mayo de 2026, lo que permitió que PQC pasara de la documentación a la infraestructura de clave pública (PKI) empresarial de uso generalizado.
¿Por qué realizar un seguimiento del progreso de la migración protocolo por protocolo?
El cifrado garantiza la seguridad de todas nuestras actividades en línea. Ya sea al acceder a su banco, enviar mensajes o conectarse a redes corporativas, los protocolos criptográficos protegen silenciosamente estas interacciones. Sin embargo, el problema radica en que gran parte de la protección actual, principalmente RSA y ECC , fue diseñada para computadoras clásicas. Con el auge de la computación cuántica , estos algoritmos podrían llegar a ser vulnerables. La amenaza se agrava día a día. Gobiernos, empresas y profesionales de la seguridad ya anticipan la posibilidad de ataques de tipo « recopilación inmediata, descifrado posterior ».
Los algoritmos clásicos, que alguna vez fueron la base de la seguridad digital, están perdiendo relevancia. Las computadoras cuánticas, antes puramente teóricas, son ahora una realidad. Capaces de resolver ciertos problemas matemáticos exponencialmente más rápido que las computadoras clásicas, representan una amenaza para algoritmos criptográficos ampliamente utilizados, como RSA y ECC. Para toda organización que depende de la criptografía para proteger comunicaciones, transacciones e identidades, el camino hacia la seguridad postcuántica conlleva promesas, urgencia y un número abrumador de desafíos.
Pero, ¿cuál era la situación a medida que la migración a la criptografía postcuántica (PQC) se aceleraba hasta 2025? ¿Cuánto avanzó la industria en la protección cuántica de internet, las VPN, el correo electrónico y los certificados durante ese período? La Coalición de Criptografía Postcuántica (PQCC) responde a estas preguntas publicando mapas de calor mensuales sobre el " Estado de la Migración ", que muestran el progreso en estas áreas críticas. Estos mapas de calor sirven como instantáneas, ilustrando cómo evolucionaron los distintos estándares de seguridad hacia la protección cuántica mes a mes. Analicemos con más detalle lo que nos revela el período de marzo a julio de 2025 y, a continuación, veamos la situación actual.
Entendiendo los mapas de calor
Cada mapa de calor PQCC es una representación visual que traza el progreso de los principales protocolos y estándares criptográficos en su transición a métodos resistentes a la tecnología cuántica. A primera vista, los códigos numéricos del mapa de calor pueden parecer abstractos, pero cada número revela el estado de la migración poscuántica para un protocolo y caso de uso específicos. Un vistazo rápido a cualquier mapa de calor muestra no solo el estado actual de cada procedimiento, sino también los sutiles cambios que ocurren mes tras mes. Estos cambios son más que simples estadísticas; representan indicadores del dinamismo de la industria, los objetivos y los obstáculos que aún deben abordarse.
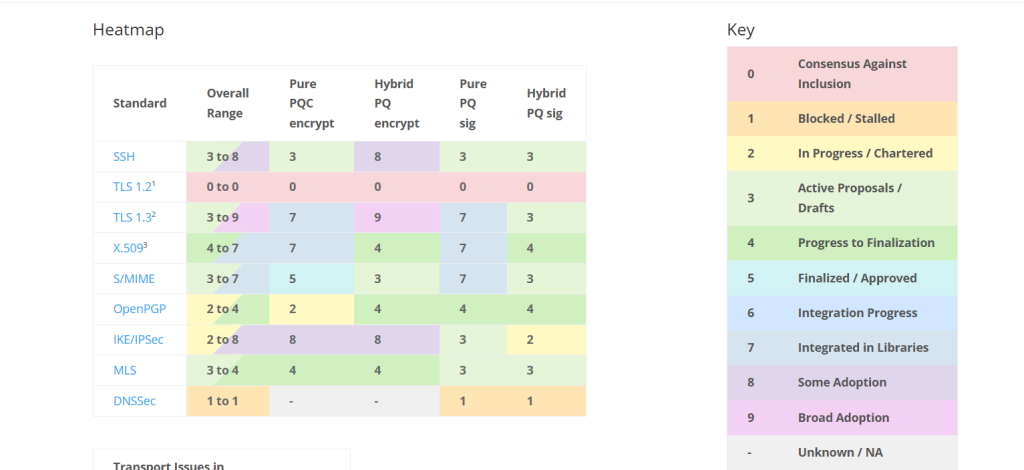
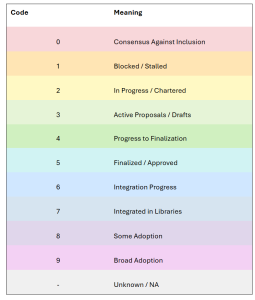
Cada mapa de calor emplea una escala numérica del 0 al 9, donde cero representa la falta de progreso o un consenso para no incluir la PQC en un estándar, y nueve significa una amplia adopción de técnicas poscuánticas en implementaciones reales. El espectro de colores, que abarca desde tonos rojos para puntuaciones bajas hasta verdes intensos y morados para puntuaciones altas, permite a los usuarios interpretar al instante el grado de madurez de la preparación para la PQC de cada protocolo. Este lenguaje visual es una forma eficaz de realizar un seguimiento de estándares como TLS, SSH y DNSSEC a medida que avanzan o se retrasan en el camino hacia la seguridad cuántica.
Cómo funciona el mapa de calor
El mapa de calor está organizado como una cuadrícula.
filas
- Principales estándares y protocolos de seguridad (por ejemplo, SSH, TLS 1.3, X.509, S/MIME, OpenPGP, IKE/IPSec, MLS, DNSSec).
- SSH sirve como base para la administración remota y el acceso seguro al servidor, lo que permite transferencias de archivos cifrados e interfaces de línea de comandos que son esenciales para administrar la infraestructura de TI. TLS La versión 1.3 protege la mayor parte del tráfico de internet, garantizando comunicaciones seguras para la navegación web, la banca y la transferencia de datos en línea. Los certificados digitales X.509 constituyen la base de la Infraestructura de Clave Pública, autenticando usuarios y dispositivos para conexiones seguras a sitios web y VPN.
- Estándares como S/MIME y OpenPGP mantienen la seguridad del correo electrónico. S/MIME proporciona cifrado de extremo a extremo y firmas digitales, esenciales para proteger la correspondencia comercial. OpenPGP, popular entre los usuarios preocupados por la privacidad, protege correos electrónicos, archivos y software con robustas funciones de cifrado y firma.
- A nivel de red, IKE/IPSec habilita VPN que protegen los datos en tránsito entre ubicaciones remotas, usuarios móviles y recursos en la nube. La seguridad de la capa de mensajería (MLS) está surgiendo para proteger las plataformas de mensajería y colaboración grupales, mientras que DNSSec incorpora comprobaciones de integridad a las búsquedas de nombres de dominio, protegiendo la libreta de direcciones de internet contra manipulaciones.
Columnas
Las columnas del mapa de calor están diseñadas para indicar el estado y la madurez de la migración de cada protocolo hacia la criptografía post-cuántica, lo que permite una comparación clara del progreso entre diferentes mecanismos de protección.
- Rango general: indica la madurez general de la migración para el estándar.
- Cifrado PQC puro: estado del cifrado post-cuántico.
- Cifrado PQC híbrido: estado de los enfoques híbridos (que combinan métodos clásicos y postcuánticos).
- Pure PQC Sig: Estado de las firmas digitales post-cuánticas.
- Hybrid PQC Sig: Estado de las firmas digitales híbridas.
Cada celda está llena de un código numérico, donde los números más altos representan un mayor progreso o adopción:
Mapas de calor mensuales
Las secciones que siguen proporcionan un desglose detallado de los mapas de calor mensuales, a partir de marzo de 2025, para ilustrar la evolución de la migración a la criptografía poscuántica.
Mapa de calor de marzo
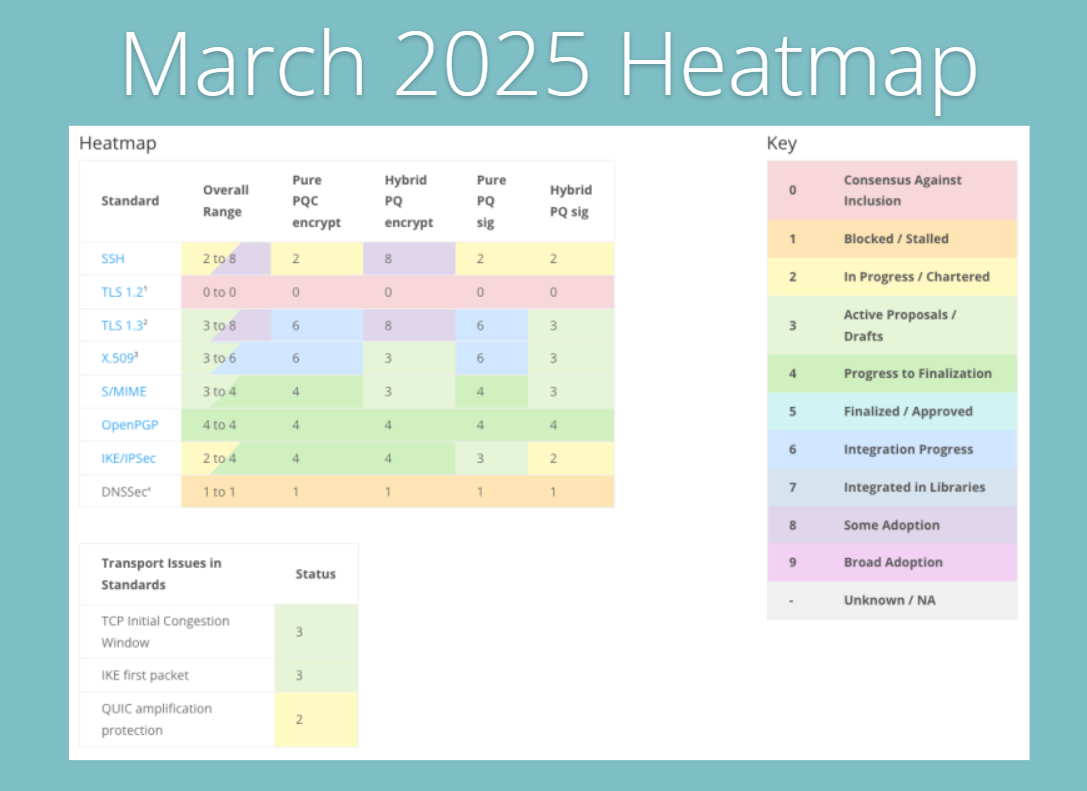
El mapa de calor de marzo de 2025 ofrece una instantánea de cuándo comenzaron a formarse los principales estándares criptográficos a medida que se iniciaba la migración a PQC. La mayoría de los protocolos aún se encuentran en sus primeras etapas, con propuestas en borrador, prototipos en ejecución y pruebas en curso para determinar cómo integrar métodos de seguridad cuántica en los sistemas existentes.
Algunos protocolos destacan más que otros. SSH, TLS 1.3, X.509 y S/MIME dominan el mapa, con puntuaciones que van de 2 a 8. Esto ilustra una combinación de trabajo de integración inicial y esfuerzos de desarrollo activos. Por ejemplo, durante la sesión paralela sobre la estandarización de PQC en el IETF ( presentación de Mike Ounsworth, Austin 2025 ), los investigadores analizaron pruebas e integraciones reales de estos protocolos, llevándolos más allá de la teoría.
Por el contrario, TLS 1.2 sigue estancado en cero . Existe un claro consenso en la industria de que PQC no se incorporará a este estándar antiguo. Esto significa que las organizaciones que aún dependen de TLS 1.2 deberían tomarlo como una señal de alerta: es hora de redirigir la energía y la inversión hacia TLS 1.3 o protocolos más recientes que admitan el cifrado híbrido y el cifrado cuántico seguro.
TLS 1.3, en particular, muestra un fuerte impulso. El cifrado PQ puro ya alcanza una puntuación de 6 , mientras que el cifrado PQ híbrido llega a 8 , lo que indica que las implementaciones piloto están en marcha. El borrador del Grupo de Trabajo TLS de la IETF sobre intercambio de claves híbrido, que combina ECDHE clásico con KEM post-cuánticos como ML-KEM, representa un avance significativo. Este enfoque híbrido ofrece lo mejor de ambos mundos: la fiabilidad de los métodos clásicos establecidos con la resiliencia de los algoritmos resistentes a la computación cuántica. Como resultado, TLS 1.3 se está convirtiendo rápidamente en la opción preferida para las organizaciones que preparan sus infraestructuras para la era cuántica.
Mientras tanto, OpenPGP e IKE/IPSec avanzan a un ritmo más lento. Aún se encuentran en fases de transición, con trabajos centrados en propuestas y borradores en lugar de una adopción a gran escala. DNSSEC ocupa el último lugar, lo que subraya los desafíos que implica adaptar la infraestructura central de internet a los métodos post-cuánticos.
Los problemas de transporte añaden otra capa de complejidad. La ventana de congestión inicial TCP sigue presentando problemas de latencia y eficiencia. El primer paquete IKE , crucial para iniciar sesiones VPN, no ha experimentado mejoras significativas en fiabilidad ni seguridad. Y la protección de amplificación QUIC , diseñada para bloquear ataques de reflexión tipo DDoS, continúa con retraso. En conjunto, esto subraya el hecho de que la migración a PQC no se limita a nuevos algoritmos criptográficos; también requiere trabajo técnico en la capa de red para garantizar que el rendimiento y la seguridad se mantengan intactos.
Mapa de calor de abril
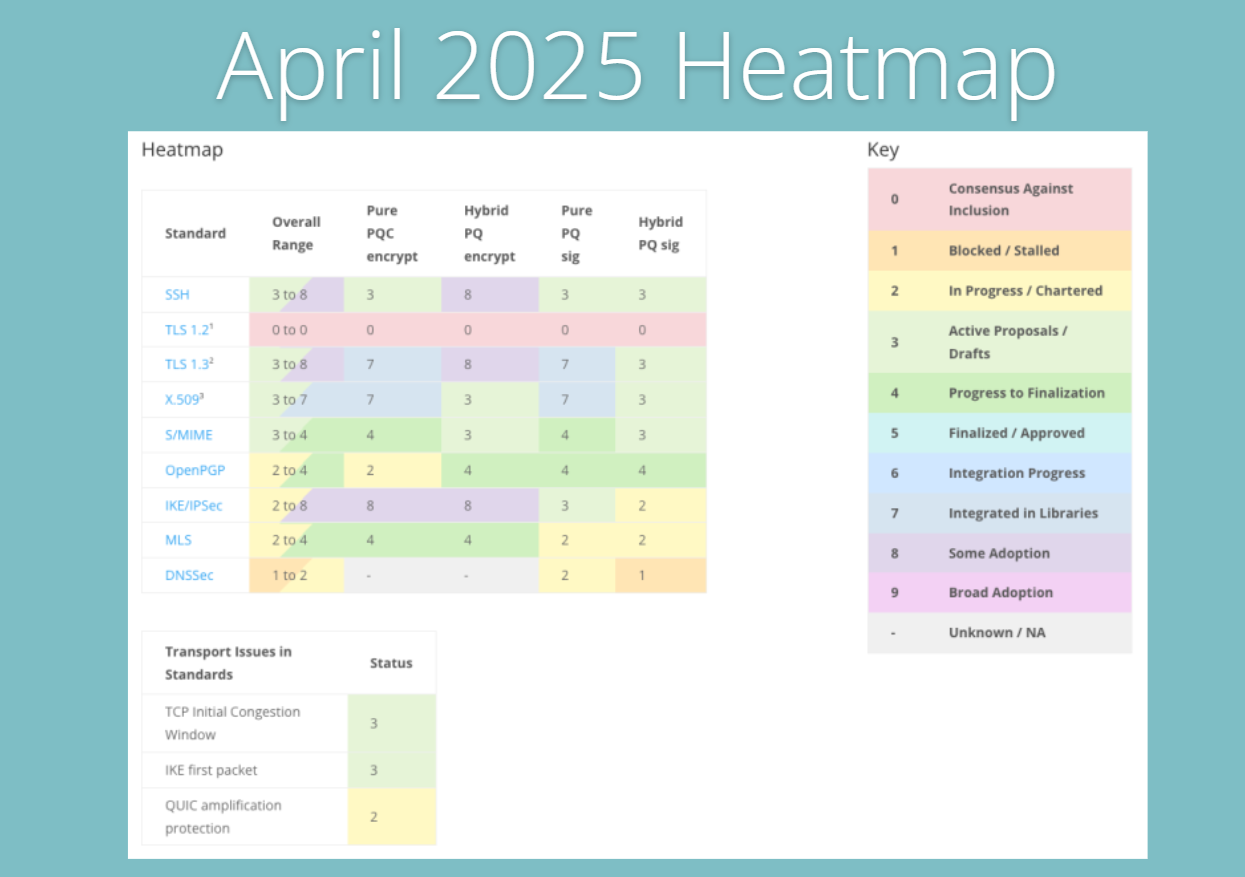
En abril, el mapa de calor comienza a mostrar un impulso visible. Algunos protocolos que un mes antes estaban solo en fase de planificación ahora comienzan a avanzar hacia su adopción real. SSH e IKE/IPSec dan pasos importantes, especialmente el cifrado híbrido PQ, que alcanza una puntuación de 8 , lo que indica que las pruebas y la implementación a mayor escala ya están en marcha.
TLS 1.3 continúa consolidando su sólida posición, manteniendo altas puntuaciones tanto en cifrado PQ puro como híbrido, así como en firmas digitales. Este progreso constante refleja su papel como pilar fundamental de la comunicación segura en internet y su preparación para implementar métodos de seguridad cuántica en entornos de producción.
Otros componentes clave, como los certificados X.509 y S/MIME, también están progresando. De hecho, algunas partes ya están marcadas como «integradas en bibliotecas» , una clara señal de que los métodos postcuánticos están pasando de ser borradores académicos a convertirse en herramientas de software que los desarrolladores utilizan habitualmente.
Por otro lado, OpenPGP y Messaging Layer Security (MLS) siguen avanzando lentamente. No están estancados, pero su ritmo de adopción es mucho más gradual en comparación con TLS o SSH. Esto pone de manifiesto la disparidad en la velocidad de progreso dentro del ecosistema.
DNSSEC muestra una evolución mínima, sobre todo en lo que respecta a la preparación para la firma digital, pero aún se encuentra entre los últimos puestos. Este retraso refuerza la preocupación por la fragilidad de la seguridad de los nombres de dominio en un mundo poscuántico. Sin una atención significativa, DNSSEC corre el riesgo de convertirse en el eslabón débil de una cadena de seguridad que, por lo demás, avanza.
Los problemas de la capa de transporte se mantienen prácticamente sin cambios en comparación con marzo. Persisten los desafíos relacionados con el control de congestión de TCP, la gestión de paquetes IKE y las protecciones QUIC, lo que subraya que actualizar la criptografía es solo la mitad del camino; los fundamentos de la red también deben evolucionar en paralelo.
En conjunto, el mapa de calor de abril refleja un punto de inflexión: la comunidad ya no se limita a elaborar planes, sino que comienza a ejecutarlos. Desarrolladores, implementadores y proveedores interactúan de forma más directa, lo que indica el inicio de una adopción más amplia de PQC en sistemas reales.
Mapa de calor de mayo
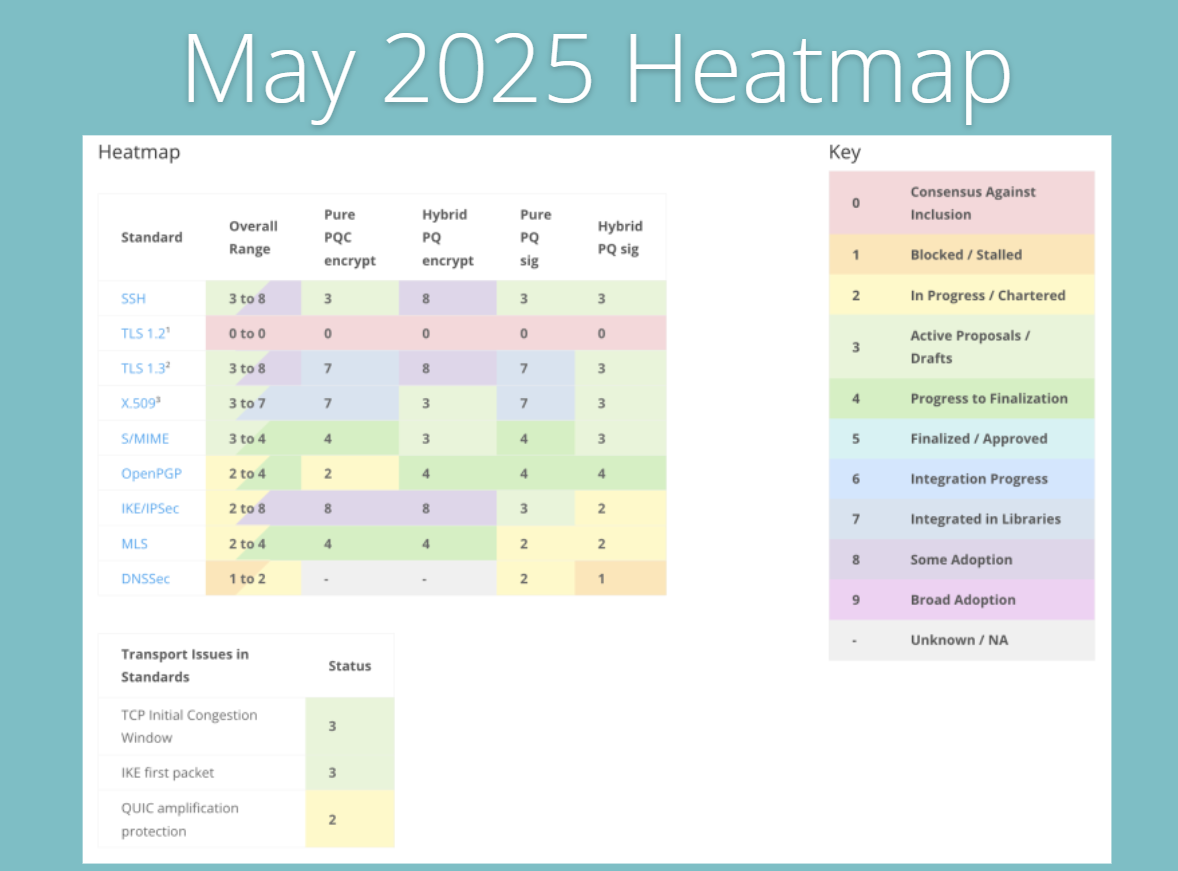
El mapa de calor de mayo revela un mayor progreso en la integración y cierta adopción en protocolos clave. El cifrado PQ híbrido TLS 1.3 experimenta un aumento, acercándose a su adopción total, lo que indica que bibliotecas de software influyentes y los principales proveedores de la nube se están preparando o ya están implementando opciones criptográficas de seguridad cuántica.
SSH e IKE/IPSec mantienen sus sólidas puntuaciones de cifrado híbrido PQ, lo que refuerza su importancia para la seguridad de la infraestructura y las comunicaciones. X.509 y S/MIME avanzan de forma constante, con resultados dispares en la adopción de firmas y capacidades de cifrado. OpenPGP y MLS, aunque aún lentos, continúan progresando en la integración y las implementaciones experimentales.
DNSSEC sigue siendo uno de los protocolos más rezagados, con puntuaciones bajas persistentes. Esto pone de relieve una preocupación sistémica sobre la resistencia cuántica en los componentes fundamentales de la infraestructura de internet.
Los problemas de transporte muestran una mejora gradual, especialmente en el manejo de paquetes IKE, lo que sugiere una mayor disponibilidad en el segmento de transporte seguro de red. El mapa de calor de mayo muestra un aumento en los esfuerzos de implementación práctica, respaldados por implementaciones piloto y un aumento en la respuesta positiva de las pruebas en condiciones reales.
Mapa de calor de junio
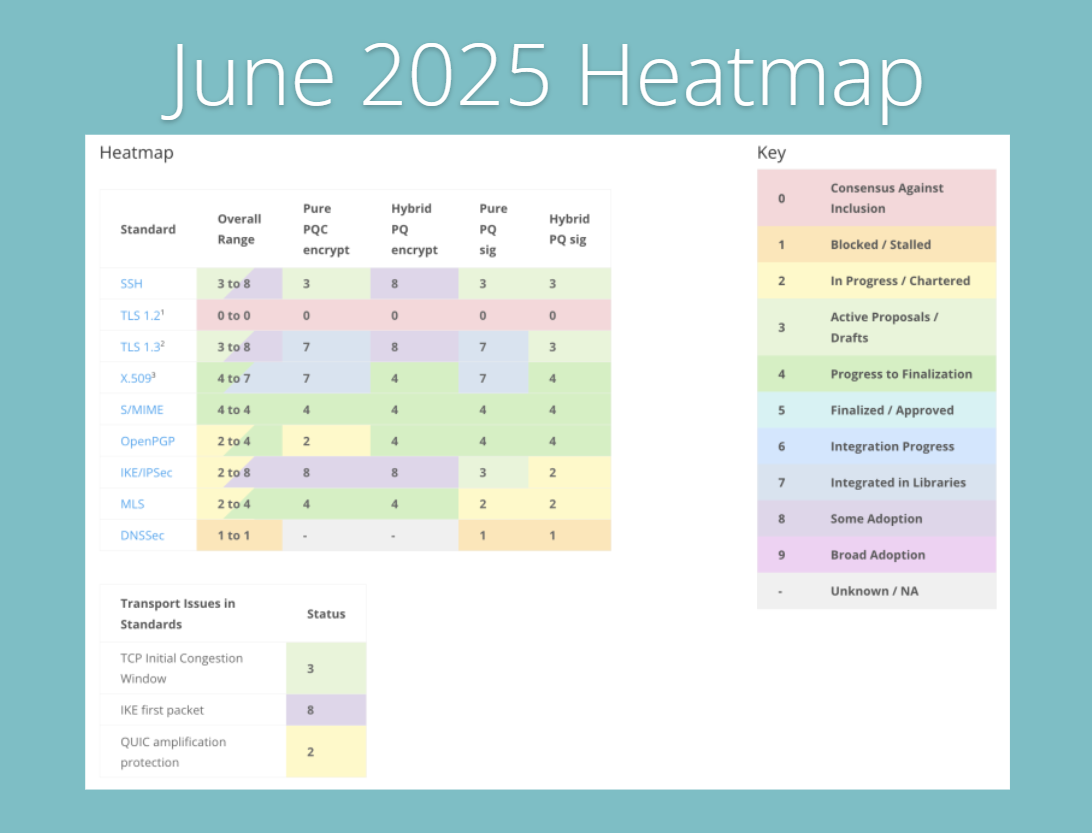
El gráfico de junio continúa la tendencia positiva, con la mayoría de los protocolos manteniendo o mejorando su posición. TLS 1.3 se acerca a una adopción generalizada, especialmente para el cifrado PQ híbrido, y el cifrado PQ puro también muestra una fuerte tracción.
SSH e IKE/IPSec siguen liderando la adopción de PQC entre los protocolos de infraestructura, consolidando aún más su papel en la hoja de ruta de migración. X.509 y S/MIME alcanzan nuevos hitos en la integración de firmas y cifrado, lo que apunta a una expansión gradual de la confianza y la usabilidad en entornos empresariales.
OpenPGP y MLS, a pesar de un progreso más lento, mantienen mejoras constantes, lo que refleja una adopción experimental continua en sectores especializados o preocupados por la privacidad.
La persistente lucha de DNSSEC para superar las puntuaciones bajas sigue siendo preocupante y pone de relieve la necesidad de un esfuerzo centrado y coordinado.
Las mejoras en la capa de transporte, como las de la ventana de congestión TCP y las estrategias de primer paquete de IKE, avanzan de forma lenta pero constante, lo cual es fundamental para garantizar que PQC no afecte la latencia ni la fiabilidad. El mapa de calor de junio revela una industria cada vez más segura de implementar capacidades de PQC, impulsada por un software más sólido y un soporte de interoperabilidad.
Mapa de calor de julio
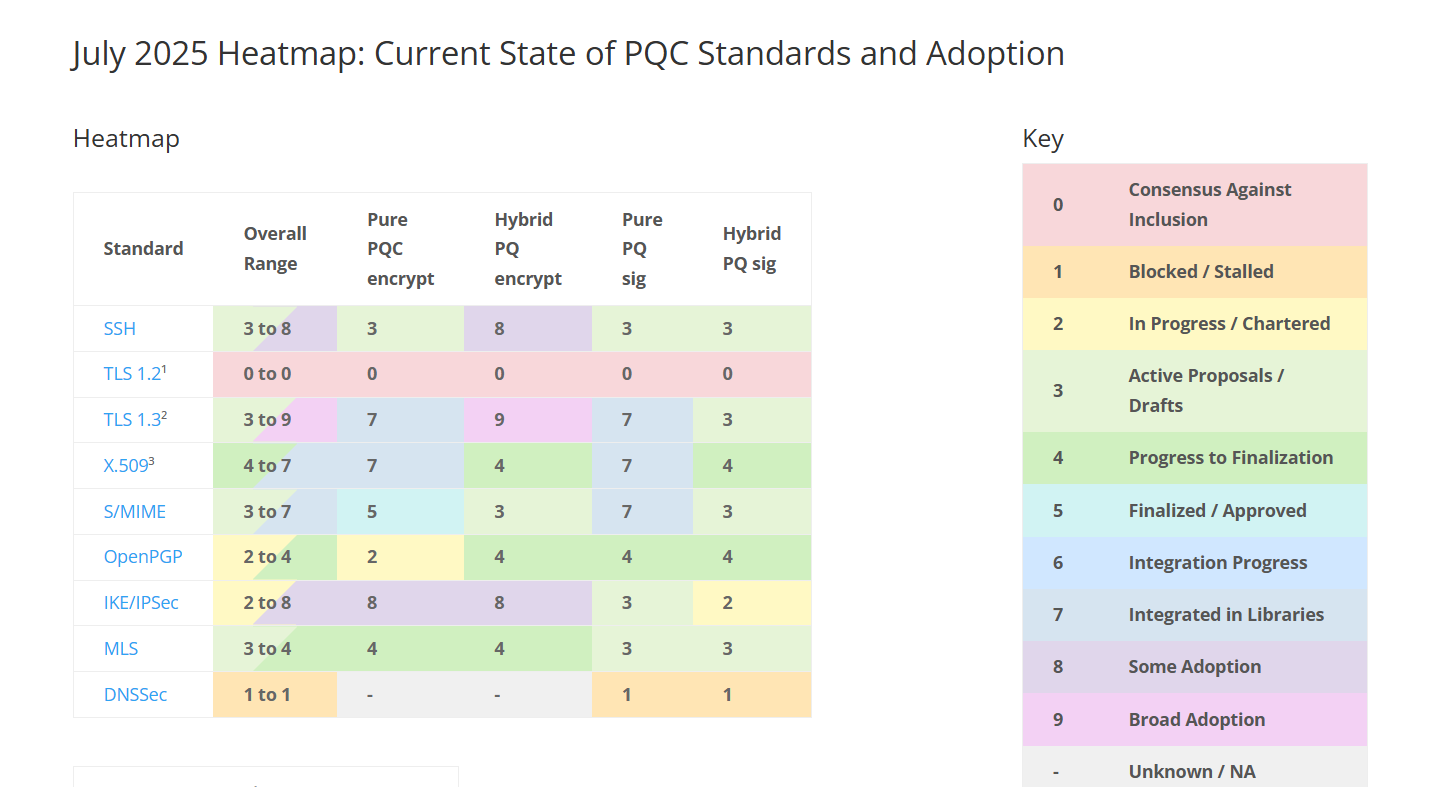
El mapa de calor de julio representa la instantánea final de esta serie de seguimiento y la más alentadora. Captura un momento crucial en el que el progreso ha pasado de la experimentación cautelosa a una implementación segura y práctica.
A la vanguardia, TLS 1.3 se erige como un claro líder. Su cifrado híbrido poscuántico alcanza una puntuación máxima de "9", lo que indica una amplia implementación en la industria y una madurez que va más allá de la validación teórica. Esto indica que las configuraciones de seguridad cuántica de TLS 1.3 ya no se limitan a los laboratorios; protegen activamente el tráfico web real, con el respaldo de los principales proveedores de la nube, los proveedores de navegadores y la infraestructura crítica de internet. Además, la presencia de cifrado y firmas PQ puros también se ha consolidado en bibliotecas criptográficas clave, proporcionando a los desarrolladores las herramientas necesarias para implementar canales de comunicación totalmente resistentes a la tecnología cuántica.
SSH e IKE/IPSec, dos protocolos fundamentales para la seguridad de la infraestructura y la conectividad VPN, siguen ganando terreno. Sus integraciones híbridas de PQ se han vuelto más extensas y operativas, lo que refleja la creciente preparación del ecosistema para adoptar mecanismos de seguridad cuántica en la autenticación de servidores y el acceso remoto seguro. Esta madurez garantiza que las redes internas críticas y las funciones administrativas reciban protección temprana contra la amenaza cuántica emergente.
Mientras tanto, estándares como X.509 y S/MIME muestran un crecimiento prometedor en la integración de bibliotecas y entornos de prueba reales. Estos avances marcan un hito significativo, acortando la distancia entre los marcos criptográficos fundamentales y la implementación a gran escala. Si bien su adopción generalizada aún está cobrando impulso, el progreso apunta a un futuro en el que los certificados de seguridad cuántica y las comunicaciones seguras por correo electrónico serán componentes rutinarios de la ciberseguridad empresarial.
Por otro lado, OpenPGP y la Seguridad de la Capa de Mensajería (MLS) aún se encuentran en las primeras etapas de este proceso. Sus avances graduales subrayan el ritmo variable del ecosistema PQC, probablemente influenciado por la diversidad de sus bases de usuarios y la complejidad técnica. Estos protocolos representan sectores especializados pero vitales que requerirán un enfoque e innovación continuos para lograr la plena preparación cuántica.
Entre estos desarrollos, DNSSEC destaca como la excepción constante. Su progreso es insignificante, lo que refuerza la preocupación por el importante rezago de este elemento crítico de la infraestructura de internet. Si no se presta atención urgente a la autenticación DNS con seguridad cuántica, los avances criptográficos más amplios corren el riesgo de verse socavados por vulnerabilidades a nivel de resolución de dominio, lo que crea un cuello de botella fundamental en la seguridad que la industria debe abordar.
Los problemas de la capa de transporte también han experimentado mejoras significativas, especialmente en el manejo de los primeros paquetes de IKE. Esto indica que los protocolos de red de nivel inferior están evolucionando para satisfacer las demandas de PQC, garantizando así que los protocolos de capa superior, como TLS y túneles VPN, puedan operar eficientemente sin introducir latencia ni inestabilidad. Abordar estos desafíos de transporte es crucial para una migración fluida que mantenga el rendimiento y mejore la seguridad.
¿Qué nos enseñan los mapas de calor?
Los mapas de calor, en conjunto, ofrecen información valiosa sobre el panorama actual de la migración a la criptografía poscuántica. TLS 1.3 lidera el camino con una rápida adopción, lo que refleja el fuerte impulso de la web hacia la seguridad cuántica. Su progreso es crucial, ya que TLS protege la gran mayoría de las comunicaciones y transacciones en línea. Protocolos de infraestructura como SSH y VPN también están logrando avances significativos, garantizando que los sistemas centrales y los canales seguros de acceso remoto no queden vulnerables durante la transición.
Los certificados, especialmente los X.509, desempeñan un papel fundamental en este ecosistema. Sin certificados resistentes a la tecnología cuántica, otros protocolos como TLS y VPN no pueden operar de forma segura, lo que hace que el avance de PQC sea esencial para la implementación integral de estos protocolos. Sin embargo, no todas las áreas avanzan al mismo ritmo. Los protocolos de correo electrónico y mensajería, como S/MIME y OpenPGP, se están quedando atrás y requerirán mayor atención y colaboración del sector para superar su menor tasa de adopción. DNSSEC sigue siendo un punto débil especialmente evidente; su estancamiento en el progreso supone un riesgo para el marco general de seguridad, ya que la autenticación segura de nombres de dominio es fundamental para unas comunicaciones fiables.
Por último, los mapas de calor envían una advertencia clara de que TLS 1.2, todavía en uso en muchos entornos, no ofrece un camino hacia PQC, y las organizaciones que se aferran a este protocolo obsoleto enfrentan riesgos de seguridad crecientes, lo que subraya la urgencia de migrar a alternativas modernas y seguras para la computación cuántica.
Estos mapas de calor no son solo actualizaciones mensuales. Muestran los esfuerzos de colaboración de investigadores, proveedores, reguladores y equipos de operaciones. Destacan la brecha entre una idea y una solución, así como entre la esperanza y la protección real. Para cualquiera que planifique una estrategia de PQC, estos mapas de calor sirven como hojas de ruta prácticas. Guían las actualizaciones, demuestran la madurez de los diferentes estándares e indican si es seguro avanzar rápidamente o si es mejor ser cauteloso. Si sus sistemas dependen de protocolos aún en borrador, la integración será experimental. Cuando el mapa de calor indica un cambio en las propuestas de adopción, indica que los líderes de la industria están liderando el camino y es hora de seguir el ejemplo.
Dónde están las cosas ahora
La trayectoria que muestran los mapas de calor de 2025 se ha mantenido, aunque el despliegue empresarial aún está por detrás de la intención empresarial. El segundo informe anual de DigiCert sobre la preparación cuántica, que abarca Estados Unidos, Reino Unido y Australia, reveló que el 87 % de las organizaciones están planificando, probando o implementando la criptografía postcuántica (PQC). Sin embargo, el estudio del Instituto Ponemon sobre el estado global de las tendencias de seguridad postcuántica y criptográfica de 2026, basado en más de 4,000 profesionales de TI y seguridad de todo el mundo, encontró que solo el 38 % afirma estar en transición activa a la criptografía postcuántica, una cifra que en realidad disminuyó año tras año, y el 68 % describe la gestión de sus activos criptográficos como extremadamente o muy difícil.
En lo que respecta a los estándares, la infraestructura de clave pública (PKI) dio un paso importante fuera del laboratorio en 2026. Microsoft lanzó la disponibilidad general de la compatibilidad con ML-DSA en los Servicios de certificados de Active Directory en Windows Server 2025 el 13 de mayo de 2026, incorporando firmas post-cuánticas al software de CA que ejecuta la mayoría de las PKI empresariales, y no solo a la documentación y las versiones preliminares.
Los plazos regulatorios también se han concretado desde los mapas de calor de 2025. El marco del Grupo de Cooperación NIS de la UE, publicado en junio de 2025, exige a los Estados miembros que publiquen estrategias nacionales de control de calidad de la información (PQC) y comiencen los inventarios criptográficos a finales de 2026, con la transición de infraestructuras críticas para casos de uso de alto riesgo para 2030. El Grupo de Expertos en Ciberseguridad del G7 publicó una hoja de ruta coordinada para el sector financiero en enero de 2026, estableciendo el período 2026-2027 para la sensibilización y la planificación inicial, el descubrimiento criptográfico en 2027-2028 y la ejecución de la migración para sistemas críticos de 2030 a 2032.
La tendencia se mantiene: los protocolos y casos de uso que los mapas de calor señalaron como líderes en 2025, TLS 1.3 y protocolos de infraestructura como SSH e IKE/IPSec, siguen estando más avanzados. Los rezagados, DNSSEC y los protocolos de correo electrónico, continúan estándolo. Lo que ha cambiado es que la brecha entre la planificación y la ejecución se ha convertido en el factor principal, más que la brecha entre el borrador y la adopción.
¿Cómo puede ayudar la consultoría de cifrado?
Si te preguntas por dónde empezar tu andadura en la criptografía postcuántica (PQC), Encryption Consulting está aquí para guiarte. Mediante una planificación alineada con las normas NIST, una reducción de riesgos específica y un análisis criptográfico exhaustivo, nuestros servicios de asesoramiento en PQC te permiten transformar tu entorno en una infraestructura resistente a la computación cuántica y preparada para auditorías.
-
Evaluación integral de riesgos de PQC
Esta fase fundamental proporciona visibilidad a su infraestructura criptográfica. Identificamos los sistemas en riesgo ante amenazas cuánticas y evaluamos la preparación de PKI, HSMs y aplicaciones. Se analizan certificados, claves, algoritmos y protocolos en entornos locales, en la nube e híbridos. Se recopilan metadatos clave, como el tipo de algoritmo, el tamaño de la clave y la caducidad, creando un inventario detallado de activos criptográficos para facilitar la evaluación y la planificación de riesgos.
-
Estrategia y hoja de ruta de PQC personalizada
Una vez establecida la visibilidad, colaboramos con las partes interesadas para evaluar las vulnerabilidades cuánticas y la preparación para la transición a PQC. Se analizan los elementos criptográficos, especialmente RSA, ECC y algoritmos similares, para determinar su exposición a amenazas cuánticas. Se revisan las configuraciones de PKI y HSM, y se identifican y abordan las aplicaciones con criptografía codificada. El resultado es un informe completo que detalla los activos vulnerables, los niveles de riesgo y las prioridades de migración.
-
Agilidad criptográfica
Tras identificar los riesgos y establecer prioridades, desarrollamos una estrategia a medida y por fases que prioriza la agilidad criptográfica, lo que permite que sus sistemas admitan múltiples algoritmos y se adapten sin problemas a medida que los estándares evolucionan con flexibilidad. Este enfoque se alinea con los requisitos empresariales, técnicos y regulatorios, incorporando diseños de sistemas ágiles que permiten actualizaciones de algoritmos sin interrupciones importantes.
-
Evaluación de proveedores y prueba de concepto
Le ayudamos a identificar y probar las herramientas, tecnologías y proveedores adecuados para alcanzar sus objetivos poscuánticos. Se definen los requisitos de RFI/RFP, que abarcan la compatibilidad, la integración y el rendimiento de los algoritmos, y se preseleccionan los principales proveedores con capacidad para PQC. Se realizan pruebas de concepto en entornos aislados para evaluar la idoneidad, y los resultados se resumen en una matriz comparativa de proveedores y un informe de recomendaciones.
-
Pruebas piloto y escalamiento
Antes de la implementación completa, las soluciones se validan mediante pruebas piloto controladas para garantizar su disponibilidad y reducir las interrupciones. Los modelos criptográficos se prueban en entornos de pruebas, generalmente en una o dos aplicaciones, para verificar la interoperabilidad con los sistemas existentes. Se incorporan los comentarios de los equipos de TI, seguridad y negocio para perfeccionar el plan. Tras el éxito de las pruebas, se implementa una implementación gradual que reemplaza gradualmente los algoritmos heredados, manteniendo la seguridad y el cumplimiento normativo.
-
Implementación de PQC
Una vez finalizada la estrategia, ejecutamos una migración completa, integrando PQC en su entorno operativo, garantizando al mismo tiempo el cumplimiento normativo y la continuidad. Los modelos híbridos, que combinan algoritmos clásicos y de seguridad cuántica, permiten una transición fluida. El soporte de PQC se implementa en PKI, aplicaciones, infraestructura, nube y API. Ofrecemos formación práctica, documentación detallada y establecemos la monitorización y la gestión del ciclo de vida para supervisar el estado criptográfico, detectar problemas y habilitar futuras actualizaciones.
Nuestros servicios categorizan los datos según su ciclo de vida e implementan protección cuántica personalizada para garantizar la confidencialidad a largo plazo. Ofrecemos estrategias de criptografía a nivel empresarial y planes de remediación para abordar algoritmos débiles u obsoletos. La migración a algoritmos poscuánticos es fluida, lo que garantiza una resiliencia duradera. Nos centramos en el desarrollo de arquitecturas de PKI criptoágiles y estructuras de gobernanza robustas que definen roles, responsabilidades y estándares para la criptografía en la era poscuántica.
Póngase en contacto con nosotros en [email protected] para aprovechar nuestros servicios de asesoramiento en PQC y preparar su entorno criptográfico para el futuro.
Conclusión
El camino hacia la criptografía postcuántica es importante y complejo, y toda organización debe abordarlo con una planificación y consideración cuidadosas. Los mapas de calor ofrecen una visión clara y dinámica de este panorama cambiante, proporcionando tanto una perspectiva general como información detallada sobre el progreso de los principales estándares criptográficos. Al destacar qué protocolos avanzan rápidamente y cuáles aún se encuentran rezagados, estos mapas de calor permiten a las organizaciones tomar decisiones informadas, establecer las prioridades adecuadas y adoptar soluciones postcuánticas con confianza.
A medida que la computación cuántica se acerca a la realidad, avanzar en el tiempo no es solo un paso técnico, sino estratégico para proteger la confianza y la seguridad digitales. Utilizando la información de estos mapas de calor como guía, las organizaciones pueden convertir la incertidumbre en oportunidad y construir sistemas robustos y preparados para el futuro de la era cuántica.
Preguntas frecuentes
¿Qué es el mapa de calor "Estado de la migración" de PQCC?
Se trata de un informe visual mensual publicado por la Coalición de Criptografía Postcuántica que califica los principales protocolos de seguridad, incluidos TLS, SSH, X.509, S/MIME y DNSSEC, en una escala de 0 a 9 en cifrado y firmas postcuánticas puras e híbridas, mostrando cómo progresa la migración de cada estándar.
¿Qué protocolos impulsaron la adopción del control de calidad predictivo en 2025?
TLS 1.3 lideró de manera decisiva, logrando una amplia implementación de cifrado híbrido post-cuántico a mediados de 2025. SSH e IKE/IPSec le siguieron de cerca. Los certificados X.509 y S/MIME progresaron de forma constante, aunque más lenta, mientras que OpenPGP, Messaging Layer Security y, especialmente, DNSSEC se quedaron rezagados durante todo el período analizado.
¿Tiene TLS 1.2 una vía hacia la criptografía postcuántica?
No. Los mapas de calor consistentemente le dan a TLS 1.2 una puntuación de cero, lo que refleja el consenso de la industria de que PQC no se agregará a ese estándar. Las organizaciones que aún dependen de TLS 1.2 deben migrar a TLS 1.3 o posterior para estar a salvo de la computación cuántica.
¿Ha seguido el ritmo la adopción de PQC empresarial el impulso previsto para 2025?
No del todo. En 2026, el 87 % de las organizaciones informaron estar planificando, probando o implementando el Control de Calidad de Procesos (PQC), pero solo el 38 % indicó estar en plena transición, una cifra que disminuyó año tras año según el estudio de 2026 del Instituto Ponemon. La brecha entre la intención y la ejecución es ahora el principal desafío, más que los estándares subyacentes en sí mismos.
¿Cuál es el hito más significativo en la implementación de PQC desde los mapas de calor de 2025?
La versión de disponibilidad general de Microsoft para la compatibilidad con ML-DSA en los Servicios de certificados de Active Directory en Windows Server 2025, lanzada el 13 de mayo de 2026, trasladó las firmas post-cuánticas de la documentación y las versiones preliminares al software de CA que la mayoría de las PKI empresariales realmente utilizan.
- Puntos Clave
- ¿Por qué realizar un seguimiento del progreso de la migración protocolo por protocolo?
- Entendiendo los mapas de calor
- Cómo funciona el mapa de calor
- Mapas de calor mensuales
- ¿Qué nos enseñan los mapas de calor?
- Dónde están las cosas ahora
- ¿Cómo puede ayudar la consultoría de cifrado?
- Conclusión
- Preguntas frecuentes

