
- Desmitificando ACME
- Explorando el Protocolo de Gestión de Certificados ACME
- Configuración de clientes ACME
- ¿Cómo se utiliza ACME para emitir y revocar certificados?
- Desbloqueo de los beneficios y aplicaciones del protocolo ACME
- ¿Por qué ACME supera a otros protocolos de automatización de certificados?
- Mejorar la gestión de certificados con CertSecure Manager
- Conclusión
En el panorama empresarial moderno, en constante evolución, la automatización de la gestión de certificados se ha vuelto indispensable. Esto es especialmente cierto dado el crecimiento exponencial de las identidades de máquina necesarias para diversas aplicaciones, como dispositivos IoT, sistemas en la nube, API, contenedores y aplicaciones. En este blog, exploraremos el papel fundamental del Entorno Automatizado de Gestión de Certificados (ACME).
Desmitificando ACME
ACME, o Entorno Automatizado de Gestión de Certificados, es un protocolo de comunicación diseñado para automatizar los complejos procedimientos de emisión de certificados y validación de dominios. Permite a las organizaciones implementar fácilmente una infraestructura de clave pública sin necesidad de interacción por parte del usuario. Inicialmente concebido por el Grupo de Investigación en Seguridad de Internet (ISRG) para su servicio Let's Encrypt, ACME ha experimentado importantes avances.
Las versiones clave de ACME y sus respectivos hitos son los siguientes:
-
ACMEv1 (12 de abril de 2016)
El lanzamiento inicial de ACME se centró principalmente en la emisión de certificados de dominio único. Marcó el inicio de la trayectoria de ACME en la automatización de la gestión de certificados.
-
ACMEv2 (13 de marzo de 2018)
ACMEv2 fue una actualización fundamental que introdujo cambios sustanciales. Adquirió compatibilidad con certificados SSL/TLS comodín y mejoró la experiencia del usuario al optimizar las funciones existentes. El objetivo de ACMEv2 era hacer que la automatización de certificados fuera más versátil y fácil de usar.
-
ACME se convierte en RFC 8555 (11 de marzo de 2019)
Este hito elevó el estatus de ACME al estandarizarlo como RFC 8555. Consolidó la posición de ACME como protocolo reconocido para la emisión y gestión de certificados en Internet.
-
Fin de vida útil de ACMEv1 (junio de 2021)
El anuncio oficial del fin de la vida útil de ACMEv1 marcó su descontinuación, impulsando a los usuarios a migrar al protocolo ACMEv2, más avanzado. Este cambio garantizó que ACME se mantuviera en sintonía con los requisitos de seguridad en constante evolución.
Explorando el Protocolo de Gestión de Certificados ACME
ACME sirve principalmente para obtener certificados de validación de dominio (DV), que requieren una verificación mínima. Los certificados DV solo validan la existencia del dominio y no requieren intervención manual. Si bien ACME también puede utilizarse para obtener certificados de mayor valor, como los de validación de organización (OV) y de validación extendida (EV) , estos casos requieren mecanismos de soporte adicionales junto con el agente ACME.
El objetivo principal del protocolo ACME gira en torno al establecimiento de servidores HTTPS y la automatización de certificados de confianza, eliminando la posibilidad de procedimientos manuales propensos a errores. Para utilizar el protocolo, entran en juego dos componentes esenciales:
-
El cliente ACME, que funciona en cualquier servidor o dispositivo que requiera un certificado SSL/TLS de confianza , inicia acciones de gestión de certificados como la emisión y la revocación.
-
El servidor ACME, ubicado en una Autoridad de Certificación (CA) como Let's Encrypt, responde a las solicitudes de los clientes autorizados.
Nota: La comunicación entre el cliente y el servidor se realiza mediante mensajes JSON a través de HTTPS.
ACME ofrece flexibilidad para elegir proveedores de CA, siempre que sean compatibles con el protocolo. Si bien Let's Encrypt recomienda usar el cliente certbot, fácil de usar, debido a su amplia compatibilidad y sólida documentación, existen clientes ACME alternativos como ACMESharp, acme-client, GetSSL y otros disponibles en plataformas como GitHub, que satisfacen diversas preferencias y requisitos.
Configuración de clientes ACME
Antes de integrar ACME en sus operaciones, deberá seleccionar un cliente ACME. Existe una amplia gama de implementaciones de clientes disponibles para diversos lenguajes y entornos de programación. El diseño de ACME permite flexibilidad a la hora de elegir CA, siempre que sean compatibles con el protocolo. Los pasos para configurar un cliente ACME son:
- El cliente solicita al usuario que especifique el dominio que desea administrar.
- El cliente presenta una selección de Autoridades de certificación (CA) compatible con el protocolo.
- Tras la elección del cliente, éste establece comunicación con la CA elegida y crea un par de claves de autorización.
- La CA emite desafíos que involucran DNS o HTTPS para verificar el control del cliente sobre su(s) dominio(s).
- La CA proporciona un nonce, un número generado aleatoriamente, que el agente firma con su clave privada para confirmar su propiedad del par de claves.
¿Cómo se utiliza ACME para emitir y revocar certificados?
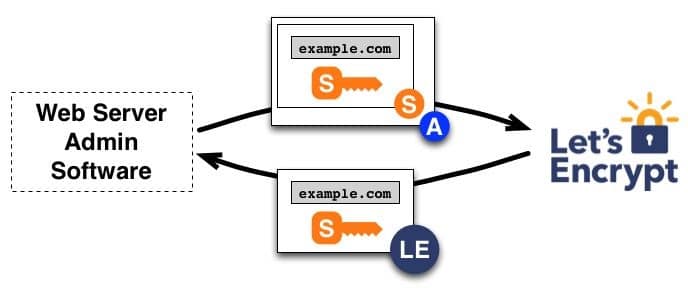
Para la emisión o renovación , un servidor web equipado con el agente ACME genera una solicitud de firma de certificado (CSR), que luego se envía a la CA para su procesamiento.
A continuación se detallan los pasos para la emisión de un certificado:
- El agente envía una solicitud de firma de certificado (CSR) a la CA, solicitando la emisión de un certificado para el dominio autorizado y especificando una clave pública designada.
- La CSR se firma de forma segura con la clave privada correspondiente y la clave autorizada asociada al dominio.
- Al recibir la solicitud, la CA verifica ambas firmas. Si todas las comprobaciones son correctas, emite un certificado para el dominio autorizado, utilizando la clave pública especificada en la CSR, y lo transmite de inmediato al agente.
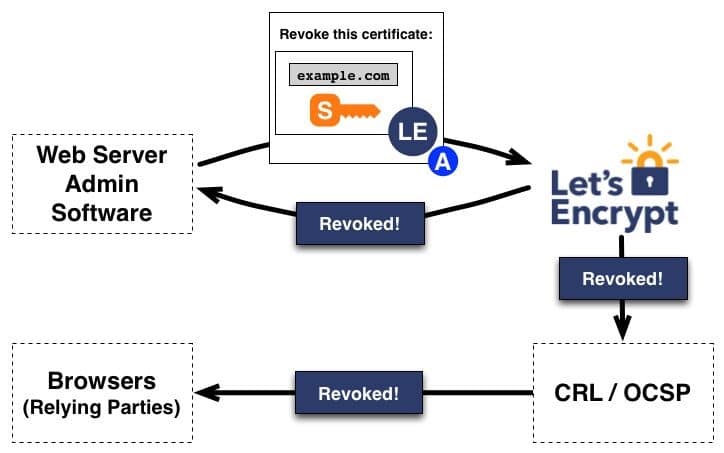
A continuación se detallan los pasos que conlleva el proceso de revocación del certificado :
El agente inicia el proceso de revocación del certificado utilizando el par de claves autorizado asociado con el dominio para crear una solicitud de revocación.- Esta solicitud de revocación se firma con el par de claves para proporcionar la autenticación necesaria.
- La CA recibe la solicitud de revocación y procede a una validación exhaustiva para confirmar su autorización.
- Una vez que la CA confirma la autorización y valida la solicitud de revocación, toma medidas para evitar la aceptación del certificado revocado.
- Para lograr esto, la CA difunde la información de revocación a través de canales de revocación ampliamente reconocidos, como Listas de revocación de certificados (CRL) o el Protocolo de estado de certificados en línea (OCSP).
Desbloqueo de los beneficios y aplicaciones del protocolo ACME
La visión de la iniciativa ACME, impulsada por ISRG, se centra en lograr una web 100 % HTTPS, destacando la importancia fundamental del cifrado. ACME logra esto automatizando la obtención y gestión de certificados, simplificando la implementación de HTTPS y mejorando la autenticación basada en PKIX para una gama de protocolos basados en TLS.
ACME ofrece una variedad de ventajas:
- Es gratuito, lo que permite a cualquier persona con un nombre de dominio obtener un certificado confiable sin restricciones financieras.
- Automatiza todo el ciclo de vida del certificado, desde la emisión y renovación hasta la revocación.
- Promueve la implementación de las mejores prácticas de seguridad TLS para CA y operadores de sitios.
- Funciona como un estándar abierto, promoviendo su adopción generalizada.
- Representa un esfuerzo colaborativo que trasciende la influencia de cualquier organización individual.
Si bien pueden surgir debates sobre la seguridad de los certificados gratuitos obtenidos a través de ACME, en la práctica, la validez y la seguridad de los certificados dependen de criterios técnicos más que de su costo.
¿Por qué ACME supera a otros protocolos de automatización de certificados?
ACME se distingue entre los protocolos de automatización de certificados por su condición de estándar abierto, su robusta capacidad de gestión de errores, su adhesión a las mejores prácticas del sector para la gestión de TLS y PKI, el apoyo continuo de una comunidad dedicada, la flexibilidad en la gestión de CA de respaldo y su rentabilidad. A diferencia de otros protocolos, ACME ofrece un enfoque integral, seguro y colaborativo, lo que lo convierte en la opción preferida por las empresas.
Mejorar la gestión de certificados con CertSecure Manager
CertSecure Manager es una solución de vanguardia que simplifica la gestión de certificados mediante una plataforma centralizada. Automatiza todo el ciclo de vida del certificado, desde su emisión hasta su renovación y revocación, reduciendo el riesgo de errores y vulnerabilidades de seguridad. CertSecure Manager aplica políticas de seguridad coherentes, ofrece monitorización y alertas en tiempo real y se integra a la perfección con la infraestructura existente. Esta automatización mejora la seguridad y la escalabilidad para organizaciones de todos los tamaños en el entorno digital actual.
Conclusión
En conclusión, ACME se erige como una fuerza revolucionaria en el ámbito de la PKI y la seguridad digital. Este protocolo automatiza y simplifica la gestión de certificados, convirtiéndolo en una herramienta esencial para las empresas modernas que abordan las complejidades de la seguridad digital y el cifrado.
Adoptar ACME no es simplemente un paso hacia un entorno en línea más seguro, sino un gran paso hacia un enfoque más seguro, eficiente y rentable para la gestión de certificados.
- Desmitificando ACME
- Explorando el Protocolo de Gestión de Certificados ACME
- Configuración de clientes ACME
- ¿Cómo se utiliza ACME para emitir y revocar certificados?
- Desbloqueo de los beneficios y aplicaciones del protocolo ACME
- ¿Por qué ACME supera a otros protocolos de automatización de certificados?
- Mejorar la gestión de certificados con CertSecure Manager
- Conclusión

