
- Puntos Clave
- Autoridad certificada
- ¿Cómo funciona una autoridad de certificación?
- ¿Qué es un certificado digital?
- ¿Por qué son importantes los certificados digitales?
- Tipos de certificados digitales
- Beneficios de los Certificados Digitales
- Certificado digital frente a firma digital: ¿Cuál es la diferencia?
- Por qué es importante la gestión del ciclo de vida de los certificados
- Las etapas del ciclo de vida de un certificado
- Gestión del ciclo de vida de los certificados y la transición a certificados TLS de 47 días.
- El coste de la gestión manual del ciclo de vida de los certificados
- Gestión del ciclo de vida de los certificados en entornos PKI híbridos y multinube
- Matriz de decisiones: Acciones de gestión del ciclo de vida del certificado por parte del equipo
- Cómo puede ayudar la consultoría de cifrado
- Conclusión
- Preguntas frecuentes
Respuesta rápida: La gestión del ciclo de vida de los certificados (CLM) es el proceso de emisión, implementación, supervisión, renovación y revocación de certificados digitales a lo largo de su ciclo de vida completo, de modo que las conexiones cifradas nunca fallen debido a un certificado caducado. Un programa CLM avanzado combina una autoridad de certificación, un inventario completo de certificados y la renovación automatizada, de manera que los equipos de seguridad y de infraestructura de clave pública (PKI) no tengan que realizar un seguimiento manual de las fechas de caducidad.
Casi la mitad de las empresas (45 %) experimentaron interrupciones del servicio debido a incidentes relacionados con certificados el año pasado, y el 37.5 % de esas interrupciones se atribuyeron directamente a certificados caducados, según la encuesta Trust Pulse 2025 de DigiCert. A medida que la vigencia de los certificados públicos se reduce con el nuevo calendario de validez del CA/Browser Forum, un enfoque manual, basado en hojas de cálculo, para el seguimiento de certificados ya no es una opción viable para la mayoría de las organizaciones. Esta guía explica en qué consiste la gestión del ciclo de vida de los certificados, por qué es más importante hoy que hace tan solo dos años y qué deberían hacer los equipos de PKI, seguridad, plataforma y cumplimiento al respecto.
Puntos Clave
- La gestión del ciclo de vida de los certificados abarca siete etapas: inscripción, distribución, validación, revocación, renovación, destrucción y auditoría.
- La validez de los certificados TLS públicos se está reduciendo según un calendario fijo del CA/Browser Forum: 200 días a partir de marzo de 2026, 100 días a partir de marzo de 2027 y Certificados TLS de 47 días en marzo de 2029.
- El seguimiento manual de certificados es ahora un riesgo empresarial cuantificable: el 45 por ciento de las empresas informaron de tiempos de inactividad relacionados con certificados el año pasado, y el 37.5 por ciento de esos tiempos de inactividad se debieron a certificados caducados.
- La automatización, y no el aumento de personal, es la solución práctica para la reducción de los plazos de validez. Los ciclos de renovación manuales que funcionaban a 398 días no serán viables a 47 días.
- Los entornos PKI híbridos y multinube necesitan un inventario centralizado de certificados antes de que la automatización pueda funcionar, ya que, de lo contrario, los certificados emitidos por múltiples CA y proveedores de nube son invisibles para una única consola de administración.
Autoridad certificada
Una autoridad de certificación (CA) es uno de los pilares más importantes de la infraestructura de clave pública (PKI). Una CA es una entidad de confianza responsable de firmar y emitir certificados digitales. Antes de emitir un certificado, una CA examina los registros y la documentación de fuentes oficiales para confirmar que la empresa solicitante es legítima y, posteriormente, emite el certificado. Una CA desempeña tres funciones principales:
- Emite certificados
- Certifica la identidad del propietario del certificado.
- Confirma la validez del certificado.
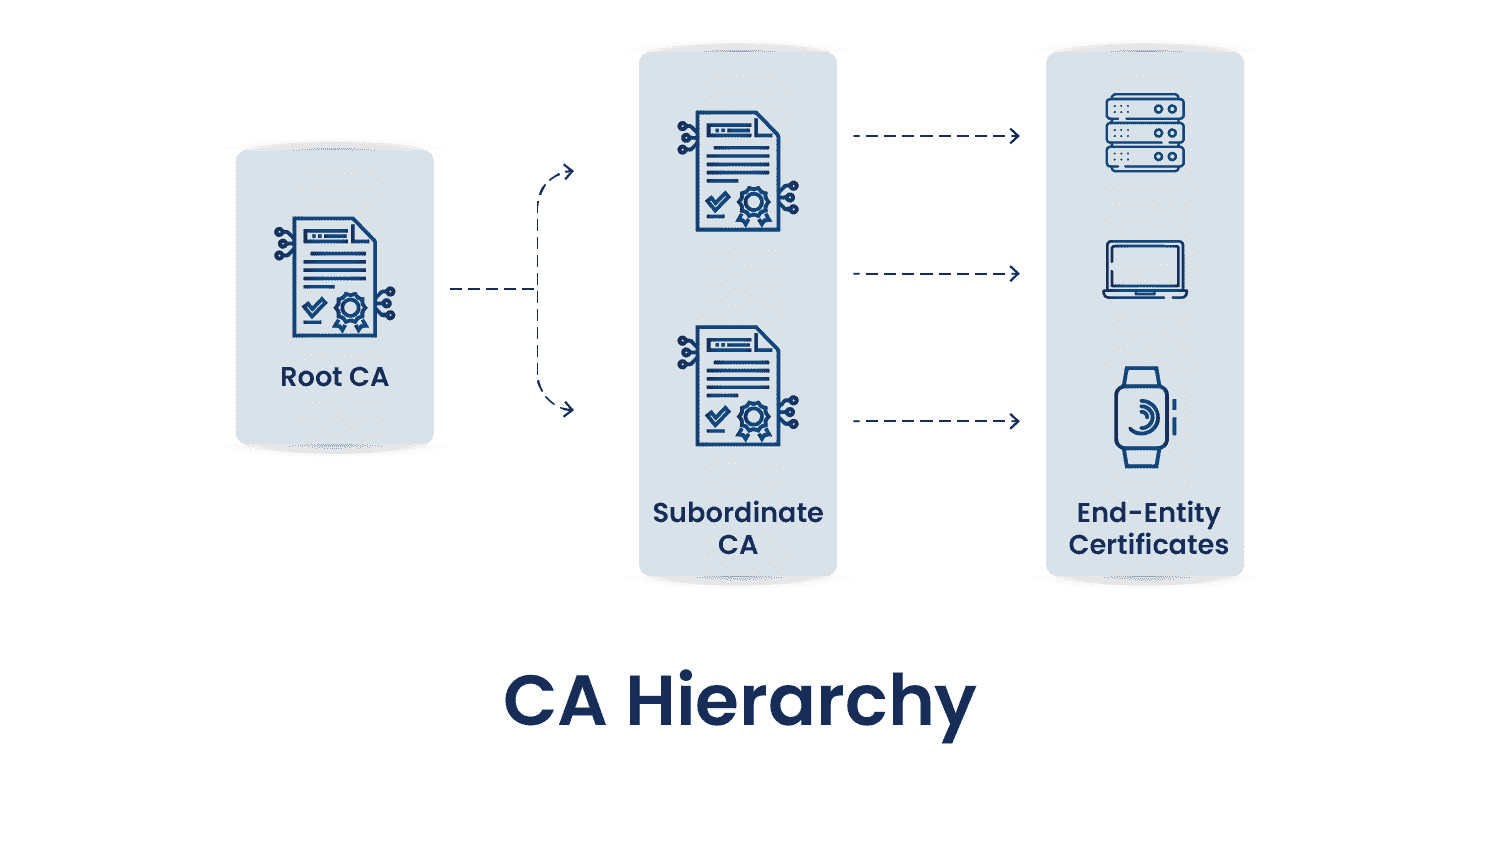
Como muestra el diagrama anterior, las CA siguen una jerarquía definida, y cada nivel tiene una función específica en la arquitectura PKI. Generalmente existen tres tipos de jerarquías: de un nivel, de dos niveles y de tres niveles. A continuación, se describe la función de cada entidad en el diagrama.
CA raíz
La CA raíz se sitúa en la cima de la jerarquía. Emite y firma certificados para las CA intermedias o subordinadas, las cuales, a su vez, emiten certificados para entidades finales como ordenadores, usuarios o servicios. Debido a su importancia para la infraestructura PKI, la clave privada de la CA raíz se mantiene altamente segura, generalmente sin conexión a internet, para protegerla de posibles vulneraciones. Las CA raíz suelen tener una larga vida útil de 20 años o más, pero aun así requieren renovación periódica para mantener intacta la cadena de confianza.
CA subordinada
Una CA subordinada se sitúa entre la CA raíz y los certificados de las entidades finales, actuando como intermediaria. Recibe su propio certificado de la CA raíz y, posteriormente, puede emitir certificados a usuarios, dispositivos u otras entidades. Cada certificado emitido por una CA subordinada forma parte de una cadena de confianza que, en última instancia, se remonta a la CA raíz. Esta cadena es importante porque, al validar un certificado, se comprueba toda la cadena para confirmar su fiabilidad.
Certificados de entidad final
Los certificados de entidad final son los certificados definitivos emitidos por una CA. No emiten certificados a otras entidades, por lo que se ubican en la parte inferior de la jerarquía de certificados. Estos certificados se instalan en servidores, máquinas y otros dispositivos. Un ejemplo común es un certificado TLS/SSL, que establece una conexión segura entre un navegador y un servidor, protegiendo la privacidad e integridad de los datos.
¿Cómo funciona una autoridad de certificación?
Para que una CA emita un certificado firmado, se deben seguir tres pasos:
- El solicitante crea un par de claves (clave pública y clave privada) y envía una solicitud de firma de certificado (CSR) a una autoridad de certificación (CA) de confianza. La CSR contiene la clave pública del solicitante y su información de identificación.
- La CA valida la información contenida en la CSR. Si es correcta, la CA firma un certificado utilizando su clave privada y lo devuelve al solicitante.
- El solicitante instala el certificado firmado en el servidor o dispositivo correspondiente para su uso en el protocolo de seguridad adecuado.
¿Qué es un certificado digital?
Un certificado digital es una credencial electrónica que prueba la autenticidad de un sistema mediante criptografía de clave pública. Permite a las organizaciones confirmar que solo los dispositivos o usuarios de confianza pueden conectarse a una red. Los certificados digitales también se utilizan para confirmar la autenticidad de un sitio web ante un navegador, generalmente como un certificado TLS (Transport Layer Security).
Un certificado digital contiene información de identificación como el nombre del titular, la organización y la dirección IP o el número de serie, junto con una copia de su clave pública. La clave pública debe coincidir con la clave privada correspondiente para verificar su autenticidad. Una autoridad de certificación (CA) firma el certificado para verificar las credenciales del dispositivo solicitante. Un certificado generalmente contiene los siguientes campos:
-
Título:
El nombre del ordenador, usuario, dispositivo de red o servicio al que la CA emite el certificado.
-
Número de serie:
Un identificador único asignado a cada certificado que emite una CA.
-
Editor:
El nombre distinguido de la CA que emitió el certificado.
-
Válida desde:
La fecha y hora en que el certificado entra en vigencia.
-
Válido para:
La fecha y hora en que el certificado deja de ser válido.
-
Llave pública:
La parte pública del par de claves asociado al certificado.
-
Algoritmo de firma:
El algoritmo utilizado para firmar el certificado.
-
Valor de la firma:
La cadena de bits que contiene la firma digital.
¿Por qué son importantes los certificados digitales?
Organizaciones, particulares y sitios web pueden solicitar certificados digitales. Se envía una clave pública mediante una solicitud de firma para validar la información del solicitante. Una vez que una autoridad de certificación (CA) de confianza valida dicha información, firma los datos con una clave que extiende una cadena de confianza hasta el certificado. Este proceso permite que el certificado verifique la autenticidad de un documento, autentique una identidad o demuestre las credenciales de un sitio web.
Tipos de certificados digitales
-
Certificado de seguridad de la capa de transporte (TLS/SSL):
Un certificado TLS/SSL mantiene la comunicación entre un servidor y sus clientes cifrada y privada al autenticar el servidor antes de que envíe o reciba mensajes cifrados. Los certificados TLS/SSL vienen en tres niveles de validación:
-
Dominio validado:
Un método de validación rápido y económico que cualquier sitio web puede utilizar y que se puede emitir en cuestión de minutos.
-
Organización validada:
Proporciona una autenticación empresarial sencilla y funciona bien para organizaciones que venden productos en línea.
-
Validación extendida:
Proporciona autenticación empresarial completa para organizaciones que manejan datos confidenciales o privados. Generalmente, las instituciones financieras la utilizan para establecer confianza y seguridad.
-
-
Certificado de firma de código:
Confirma la autenticidad de los archivos o el software descargados. Los desarrolladores y editores lo utilizan para demostrar que el software es original y no ha sido manipulado antes de que el usuario lo descargue.
-
Certificado del cliente:
Identifica a un usuario individual ante otro usuario o máquina, o entre máquinas. En el correo electrónico, el remitente firma digitalmente un mensaje mientras el destinatario verifica la firma. Los certificados de cliente también pueden ayudar a controlar el acceso a bases de datos protegidas.
Beneficios de los Certificados Digitales
Los certificados digitales cobran mayor importancia a medida que los ciberataques aumentan en volumen y sofisticación. Sus principales beneficios incluyen:
-
Seguridad:
Los certificados digitales encriptan las comunicaciones internas y externas para que los atacantes no puedan interceptar ni robar datos confidenciales en tránsito. Un certificado TLS/SSL, por ejemplo, encripta los datos entre un navegador y un servidor web, impidiendo que un atacante lea el tráfico de un visitante.
-
Escalabilidad:
Los certificados digitales brindan a organizaciones de cualquier tamaño la misma calidad de cifrado. Se pueden emitir, revocar y renovar a gran escala, y se gestionan a través de una plataforma centralizada.
-
Autenticidad:
Los certificados digitales confirman que un mensaje llega a su destinatario y que la comunicación es auténtica. Algunos ejemplos de uso comunes son los certificados para la firma de documentos, los certificados TLS/SSL para sitios web y los certificados S/MIME para el cifrado de correo electrónico.
-
Confianza pública:
Un certificado digital confirma que un sitio web, documento o correo electrónico está debidamente autenticado, lo que garantiza a los clientes que están tratando con una empresa que se toma en serio la seguridad y la privacidad.
-
Fiabilidad:
Solo las autoridades de certificación (CA) de confianza pública que superen un riguroso proceso de verificación pueden emitir certificados digitales, lo que dificulta que los atacantes engañen a las víctimas con un certificado fraudulento.
Certificado digital frente a firma digital: ¿Cuál es la diferencia?
Un certificado digital es un archivo que se utiliza para verificar la identidad de un usuario o dispositivo y para habilitar conexiones cifradas. Una firma digital es un método de hash que utiliza cadenas numéricas para validar la identidad y garantizar la autenticidad. Una clave criptográfica adjunta una firma digital a un documento o correo electrónico. La firma se somete a un proceso de hash y, cuando el destinatario la recibe, se ejecuta la misma función hash nuevamente para verificar que el mensaje no haya sido alterado.
Por qué es importante la gestión del ciclo de vida de los certificados
Los certificados digitales se basan en la criptografía de clave pública, una forma de criptografía asimétrica en la que tanto el emisor como el receptor poseen la mitad de un par de claves pública y privada. Cada parte utiliza su mitad para cifrar las comunicaciones, que solo el poseedor de la otra mitad puede descifrar. Esto ofrece mayor seguridad que los sistemas basados en funciones hash y credenciales, pero también requiere una gestión más compleja.
Debido a esta estructura asimétrica, ambas partes necesitan una CA de confianza mutua para establecer una comunicación segura y proporcionar el par de claves pública y privada. Un sistema de gestión del ciclo de vida de los certificados (CLM) es la herramienta que permite a un equipo visualizar, gestionar y controlar cada etapa de este proceso, en lugar de realizar el seguimiento manualmente.
Las etapas del ciclo de vida de un certificado
Una CA emite y confirma certificados digitales para autenticar una identidad. Las contraseñas se basan en frases que una persona crea y recuerda. Los certificados, en cambio, utilizan cifrado de clave pública-privada y se autentican comúnmente mediante el Protocolo de Autenticación Extensible TLS (EAP-TLS), uno de los protocolos de autenticación más seguros, definido en la RFC 3748, que admite múltiples métodos de autenticación.
Los certificados suelen ser más fáciles de usar y más seguros que la autenticación basada en credenciales, razón por la cual la mayoría de los equipos de seguridad informática ahora prefieren la autenticación basada en certificados a las contraseñas cuando es factible implementarla. Sin embargo, los certificados caducan y su ciclo de vida depende de las políticas de cada organización. Las etapas del ciclo de vida de un certificado son:
- Inscripción al certificado
- Distribución de certificados
- Validación de certificado
- Revocación de certificado
- Renovación de certificado
- Destrucción de certificados
- Auditoría de certificados
Inscripción al certificado
El registro de certificados es la primera etapa del ciclo de vida. Generalmente comienza cuando un usuario o dispositivo solicita un certificado a una CA, proporcionando una clave pública y otros detalles de registro. La CA verifica esta información con un conjunto de reglas predefinidas. Si la información es correcta, la CA crea el certificado y lo emite a la parte solicitante. El registro generalmente consta de cuatro pasos:
-
Solicitar un certificado:
El proceso comienza cuando un usuario envía una solicitud de registro a una CA (Autoridad de Certificación). La solicitud debe incluir información suficiente para que la CA verifique la identidad, generalmente el nombre de dominio, un número de teléfono comercial público y los datos de contacto para autorización, soporte técnico y facturación. La CA puede solicitar información adicional según el tipo de certificado.
-
Añada los detalles necesarios:
Antes de enviar la solicitud, el usuario también proporciona una clave pública para que la CA la firme, junto con el algoritmo de hash utilizado para generar la firma digital. Un proveedor de servicios criptográficos (CSP) genera el par de claves pública y privada tras recibir la solicitud y se lo envía a la CA.
-
La CA valida la solicitud:
Tras recibir la solicitud, la CA utiliza la clave pública para descifrar la firma digital, calcula un hash y lo compara con la firma descifrada. Asimismo, verifica la información de identidad proporcionada. Si la validación es exitosa, la CA firma la clave pública y envía el certificado al usuario.
-
Instale el certificado:
Una vez completada la verificación, el usuario instala el certificado en el servidor correspondiente y registra su ubicación. Asimismo, debe almacenar de forma segura las claves asociadas al certificado y, cuando proceda, publicarlo para que los navegadores puedan validarlo.
Distribución de certificados
La distribución del certificado se produce cuando la CA entrega el certificado al usuario. Esto se considera un paso independiente, ya que requiere la intervención de la CA, que establece las políticas que rigen el uso del certificado. La distribución en un entorno gestionado suele seguir una secuencia como esta:
- Cree un nuevo certificado raíz con un nombre distinto al de cualquier certificado raíz existente en uso.
- Planificar la distribución del nuevo certificado raíz en todos los nodos de infraestructura pertinentes.
- Cree nuevos perfiles de seguridad en la base de datos de administración para reemplazar los perfiles de certificado específicos de la aplicación existentes.
- Programar la distribución de los nuevos certificados a todos los nodos pertinentes.
- Elimine los certificados anteriores una vez que se confirme que los nuevos están en su lugar.
- Elimine los perfiles de seguridad antiguos vinculados a los certificados específicos de la aplicación.
Validación de certificado
Cada vez que se utiliza un certificado, se verifica su estado actual para confirmar que sigue siendo válido. Una clave privada comprometida, una autoridad de certificación comprometida o una violación de la política de seguridad pueden provocar que un certificado se invalide antes de su fecha de vencimiento natural. Aquí es donde entra en juego la Lista de Revocación de Certificados (CRL): es la lista de certificados que una autoridad de certificación ha revocado antes de su vencimiento programado.
Sin una CRL, un entorno PKI no tiene forma de saber si un certificado ha sido revocado antes de tiempo. Un servidor RADIUS verifica la CRL y rechaza una solicitud de conexión si el número de serie del certificado del dispositivo aparece en ella. Esto resulta útil cuando se roba un dispositivo, cambia el acceso de un empleado o se produce un evento similar.
Revocación de certificado
La revocación de un certificado es la etapa en la que un certificado caduca o en la que una CA lo revoca antes de su fecha de vencimiento. La CA agrega automáticamente el certificado revocado a la CRL, lo que indica a los servidores RADIUS que dejen de autenticarlo.
Una lista de revocación de certificados (CRL) puede ser muy extensa, y cualquier cliente que verifique el estado de revocación debe analizar la lista completa para determinar si un certificado está presente. El Protocolo de estado de certificados en línea (OCSP) ofrece una alternativa más rápida, ya que la propia autoridad de certificación (CA) responde a la verificación de revocación en lugar de requerir que el cliente busque en la lista completa.
Con OCSP, en lugar de descargar y analizar la CRL completa, el cliente envía el certificado en cuestión a la CA, que devuelve un estado como "Válido", "Revocado" o "Desconocido". Esto implica mucha menos sobrecarga que el método de la CRL.
Renovación de Certificado
Si la política lo permite, un certificado que ha caducado se renueva automáticamente o mediante la acción del usuario. Durante la renovación, el usuario decide si generar un nuevo par de claves pública-privada o reutilizar el existente. Generar un nuevo par de claves añade una capa adicional de seguridad y reduce el riesgo de que una clave se vea comprometida con el tiempo.
La renovación también implica generar una nueva solicitud de firma de certificado (CSR) que incluya la información que la autoridad de certificación (CA) necesita para emitir el certificado renovado, como la clave pública, los datos de la organización y el nombre de dominio. La CA valida la solicitud según sus políticas y procedimientos, y luego emite el certificado renovado una vez completada la validación.
Destrucción de certificados
Una vez que un certificado deja de ser útil, debe destruirse junto con sus copias de seguridad o archivos, así como su clave privada asociada. Esto evita que el certificado se vea comprometido o se reutilice. Los equipos suelen gestionar esto mediante la destrucción digital segura o la destrucción física de los dispositivos de almacenamiento, de modo que no queden restos recuperables del certificado.
La destrucción debe documentarse e integrarse en un sistema de gestión de claves para mantener registros de auditoría, lo que respalda el cumplimiento de la política organizacional y los requisitos reglamentarios, y evita la reutilización no autorizada del certificado.
Auditoría de certificados
La auditoría de certificados realiza un seguimiento de la creación, caducidad y revocación de los mismos, y en algunos casos también de su uso correcto. Esto incluye mantener registros detallados de la emisión de certificados, como el emisor, la fecha de emisión y la finalidad, lo que permite realizar un seguimiento del ciclo de vida completo del certificado y responsabilizar a los equipos por su cumplimiento.
La supervisión de las fechas de vencimiento permite renovaciones oportunas y ayuda a prevenir interrupciones del servicio. El registro de revocaciones es igualmente importante, ya que impide que los certificados comprometidos u obsoletos sigan siendo de confianza y mantiene actualizadas las listas de revocación de certificados (CRL).
Gestión del ciclo de vida de los certificados y la transición a certificados TLS de 47 días.
La gestión del ciclo de vida de los certificados se ha vuelto urgente debido a que la validez de los certificados públicos se reduce en un plazo fijo. El 11 de abril de 2025, el Foro CA/Browser aprobó la propuesta SC-081v3, una medida propuesta por Apple y respaldada por Sectigo, Google y Mozilla, que reduce gradualmente la validez máxima de los certificados TLS de confianza pública de 398 días a 47 días. El despliegue se realiza en tres etapas: 200 días a partir del 15 de marzo de 2026, 100 días a partir del 15 de marzo de 2027 y 47 días a partir del 15 de marzo de 2029.
Cada paso también limita el tiempo que una CA puede reutilizar la evidencia de validación de dominio anterior, reduciéndose a solo 10 días en la fase final. Esto significa que los equipos no pueden depender de ciclos de renovación manuales e infrecuentes una vez que los certificados de 100 y 47 días se conviertan en la norma. Un proceso basado en recordatorios de renovación anuales falla en el momento en que los certificados deben renovarse cada seis o siete semanas, lo que convierte la automatización de certificados en un requisito en lugar de una conveniencia en el futuro. Para contextualizar, una organización que administra 2,000 certificados hoy enfrentaría aproximadamente 15 500 acciones de renovación al año una vez que la validez de 47 días esté completamente vigente, en comparación con aproximadamente 1,800 al año con el máximo actual de 398 días.
El coste de la gestión manual del ciclo de vida de los certificados
La encuesta Trust Pulse de DigiCert de julio de 2025 cuantificó el coste que el seguimiento manual de certificados ya supone para las empresas. El 45 % de los encuestados informó de interrupciones del servicio relacionadas con incidentes de certificados durante el último año, y el 37.5 % de esas interrupciones se debieron específicamente a certificados caducados, uno de los fallos más evitables en todo el ciclo de vida. En el aspecto financiero, el 31 % de las organizaciones reportaron pérdidas de entre 50 000 y 250 000 dólares relacionadas con problemas de certificados, y el 18.5 % reportaron pérdidas superiores a 250 000 dólares.
Estas cifras coinciden con lo que observamos en la práctica: las interrupciones en la validez de los certificados rara vez se deben a la falta de conocimiento sobre su caducidad. Se deben a certificados cuya existencia se desconocía, emitidos fuera de la relación con la CA principal, en un servidor que nadie supervisaba activamente. Precisamente esa brecha es la que un proceso adecuado de detección e inventario de certificados debe subsanar antes de que la automatización pueda funcionar.
Gestión del ciclo de vida de los certificados en entornos PKI híbridos y multinube
La mayoría de las empresas ya no utilizan una única CA para un único entorno. Ahora, los certificados provienen de CA públicas, CA internas privadas y servicios de certificados nativos de la nube en AWS, Azure y Google Cloud, a menudo emitidos por diferentes equipos para distintos fines. En una configuración de infraestructura de clave pública (PKI) híbrida o multinube, el primer problema práctico es la visibilidad: un certificado emitido directamente a través de la consola del proveedor de la nube es invisible para una plataforma CLM centralizada a menos que dicha plataforma lo detecte activamente.
La solución consiste en tratar el descubrimiento como un proceso continuo en lugar de un proyecto puntual. Un inventario dinámico, a veces creado y mantenido como una lista de materiales criptográficos ( CBOM ), proporciona a los equipos de PKI y de plataforma un único lugar donde consultar todos los certificados en uso, independientemente de la CA o el proveedor de nube que los haya emitido. Una vez que existe dicho inventario, se pueden implementar de forma automatizada la renovación, la revocación y la aplicación de políticas en infraestructuras locales, en la nube e híbridas. Este mismo enfoque, centrado en el descubrimiento, es también la base para la preparación de PQC , ya que una organización no puede planificar una migración a algoritmos cuánticos seguros sin saber primero dónde reside cada certificado y activo criptográfico, un requisito que se vincula directamente con la creación de una criptoagilidad robusta en todo el entorno.
Matriz de decisiones: Acciones de gestión del ciclo de vida del certificado por parte del equipo
Utilice esta matriz como referencia rápida para saber quién es el responsable de cada problema del ciclo de vida de los certificados y cómo sería un buen resultado una vez que se haya solucionado.
| Caso de uso | Recomendación | Propietario operativo | Resultado esperado |
|---|---|---|---|
| Los certificados se registran manualmente en hojas de cálculo. | Implemente una plataforma CLM automatizada con flujos de trabajo de descubrimiento, renovación y revocación. | Equipo PKI | Menos renovaciones no realizadas y menor riesgo de interrupción del servicio. |
| Certificados desconocidos o no detectados en cuentas en la nube | Ejecutar el descubrimiento continuo de certificados y criptográficos en todos los entornos. | equipo de la plataforma | Inventario completo y actualizado de certificados |
| Preparación para períodos de validez de 100 y 47 días | Automatice la emisión y renovación de principio a fin antes de las fechas límite de 2027 y 2029. | Equipos de seguridad y de infraestructura de clave pública (PKI) | No hay cuellos de botella en la renovación manual a medida que se reducen los períodos de validez. |
| Certificados distribuidos en múltiples nubes o infraestructura híbrida. | Centralice la visibilidad con un único inventario que abarque todos los proveedores de CA y de nube. | equipo de la plataforma | Aplicación coherente de las políticas en todos los entornos. |
| Auditoría o revisión reglamentaria de los controles de certificación | Mantener registros de auditoría continuos y exportables de emisión, renovación y revocación. | Equipo de cumplimiento | Evidencia lista para auditoría sin necesidad de recopilación manual. |
| Planificación de una migración a la criptografía post-cuántica | Cree un inventario criptográfico antes de seleccionar nuevos algoritmos o plazos. | Equipos de seguridad y PKI | Un plan de migración basado en datos ambientales reales. |
¿Qué hacer a continuación?, por el equipo
- Equipo PKI: Implementar o confirmar los flujos de trabajo automatizados de detección y renovación de CLM antes de la fecha límite de marzo de 2026.
- Equipo de seguridad: Integrar la caducidad de los certificados en el sistema de seguimiento de riesgos y vulnerabilidades existente, en lugar de utilizar una hoja de cálculo aparte.
- Equipo de la plataforma: Realizar un descubrimiento continuo en todas las cuentas en la nube y en las autoridades de certificación locales para que ningún certificado permanezca invisible.
- Equipo de cumplimiento: Confirme que los registros de auditoría de CLM ya cumplen con sus requisitos de evidencia antes del próximo ciclo de revisión.
Cómo puede ayudar la consultoría de cifrado
CertSecure Manager de Encryption Consulting abarca todo el ciclo de vida de los certificados, desde su detección e inventario hasta su emisión, implementación, renovación, revocación e informes. Además, incorpora implementación automatizada, alertas inteligentes e informes, lo cual resulta fundamental a medida que los periodos de validez se reducen a 47 días y el seguimiento manual deja de ser una opción viable.
Para las organizaciones que se encuentran en una fase más avanzada de planificación, CBOM Secure extiende ese mismo trabajo de descubrimiento a todos los activos criptográficos, no solo a los certificados, y nuestro Centro de Excelencia PQC ayuda a traducir ese inventario en un plan concreto de migración post-cuántica.
Conclusión
Un programa sólido de gestión del ciclo de vida de los certificados depende de una gobernanza rigurosa, no solo de herramientas. Las organizaciones que carecen de ella son propensas a sufrir brechas de seguridad y sorpresas operativas: los certificados se pierden en el sistema, caducan sin que nadie se dé cuenta y provocan interrupciones en el servicio o pérdidas de ingresos. Para que la gestión del ciclo de vida de los certificados funcione a gran escala, cada certificado que genera una organización debe estar en un inventario único y consolidado, en lugar de estar disperso entre equipos y consolas.
Preguntas frecuentes
¿Cuál es la principal conclusión de "¿Qué es la gestión del ciclo de vida de los certificados?"?
La gestión del ciclo de vida de los certificados es el proceso estructurado de emisión, distribución, validación, renovación, revocación y, finalmente, destrucción de certificados digitales. La conclusión principal es que el seguimiento manual no puede seguir el ritmo de la menguante validez de los certificados públicos, por lo que la automatización y un inventario centralizado son ahora requisitos operativos en lugar de mejoras opcionales.
¿Por qué es importante esto para la gestión del ciclo de vida de los certificados empresariales?
Las empresas suelen gestionar miles de certificados en servidores web, API, dispositivos y sistemas internos. Un solo certificado caducado puede provocar la caída de un servicio de atención al cliente, y el 45 % de las empresas reportaron interrupciones del servicio relacionadas con certificados el año pasado. A escala empresarial, este riesgo se multiplica a menos que los certificados se controlen y renueven sistemáticamente.
¿Qué equipos son responsables de poner en práctica estas directrices?
Los equipos de infraestructura de clave pública (PKI) suelen ser responsables de las autoridades de certificación y del proceso de inscripción; los equipos de seguridad, del seguimiento de riesgos y las políticas; los equipos de plataforma, del descubrimiento en la infraestructura en la nube y local; y los equipos de cumplimiento, de las pruebas de auditoría. La gestión del ciclo de vida de los certificados funciona mejor cuando estos equipos comparten un inventario único en lugar de trabajar con registros separados.
¿Qué riesgos aumentan si este tema se aborda manualmente?
El seguimiento manual de certificados aumenta las probabilidades de que se pierdan las renovaciones, que no se detecten certificados fantasma y que la revocación sea inconsistente. La encuesta de DigiCert de 2025 reveló que el 37.5 % de las interrupciones relacionadas con certificados se debieron específicamente a certificados caducados, y más de la mitad de las organizaciones afectadas sufrieron cinco o más horas de inactividad como consecuencia.
¿Cómo reduce la automatización el riesgo de interrupción de los certificados?
La automatización elimina la necesidad de que alguien recuerde la fecha de caducidad. Una plataforma CLM automatizada puede detectar certificados de forma continua, activar su renovación antes de su vencimiento y revocarlos inmediatamente cuando una clave se ve comprometida, todo ello sin tener que esperar a un ciclo de revisión manual que, debido a la reducción de los periodos de validez, ya no permite.
¿Qué métricas deberían monitorizar los equipos tras la implementación?
Entre las métricas útiles se incluyen el porcentaje de certificados bajo gestión automatizada activa, el número de certificados detectados fuera de la relación con la CA principal, el tiempo medio de renovación antes de su vencimiento y el número de incidentes relacionados con certificados por trimestre. El seguimiento de estas métricas a lo largo del tiempo permite comprobar si el programa está solucionando las deficiencias.
¿Cómo se relaciona esto con el plazo de 47 días para la obtención del certificado TLS?
El calendario del CA/Browser Forum reduce la validez máxima de los certificados TLS públicos a 100 días para marzo de 2027 y a 47 días para marzo de 2029. Un programa de gestión del ciclo de vida de los certificados, basado en la detección y la automatización, es lo que permite mantenerse al día con los frecuentes ciclos de renovación sin necesidad de aumentar la plantilla.
¿Cómo debería gestionarse esto en entornos PKI híbridos o multinube?
Comience con un descubrimiento continuo en todos los proveedores de nube, CA privadas y sistemas locales para que los certificados emitidos fuera de la relación con la CA principal no permanezcan ocultos. Una vez completado este inventario, la automatización centralizada y la aplicación de políticas se pueden implementar de manera consistente en todo el entorno híbrido, en lugar de hacerlo de forma aislada.
- Puntos Clave
- Autoridad certificada
- ¿Cómo funciona una autoridad de certificación?
- ¿Qué es un certificado digital?
- ¿Por qué son importantes los certificados digitales?
- Tipos de certificados digitales
- Beneficios de los Certificados Digitales
- Certificado digital frente a firma digital: ¿Cuál es la diferencia?
- Por qué es importante la gestión del ciclo de vida de los certificados
- Las etapas del ciclo de vida de un certificado
- Gestión del ciclo de vida de los certificados y la transición a certificados TLS de 47 días.
- El coste de la gestión manual del ciclo de vida de los certificados
- Gestión del ciclo de vida de los certificados en entornos PKI híbridos y multinube
- Matriz de decisiones: Acciones de gestión del ciclo de vida del certificado por parte del equipo
- Cómo puede ayudar la consultoría de cifrado
- Conclusión
- Preguntas frecuentes


