
- Introducción
- Respuesta rápida: ¿Qué son los almacenes de certificados de Windows?
- Resumen Ejecutivo
- ¿A quién debería importarle el almacenamiento de certificados de Windows?
- Por qué esto importa: Datos y plazos de entrega
- ¿Qué proporciona la seguridad?
- Acerca del Certificado Digital
- ¿Cómo se verifican los certificados digitales?
- Uso de certificado digital en las aplicaciones de Internet
- Almacenes de certificados de Windows
- Cómo ver y validar certificados en el almacén de certificados de Windows.
- Tabla de referencia del procedimiento de almacenamiento de certificados
- Gestión del ciclo de vida de los certificados y modernización de la infraestructura de clave pública (PKI)
- Medición del éxito y auditorías continuas
- Conclusión
- Preguntas frecuentes
Introducción
A menudo nos encontramos con un concepto abstracto llamado “Seguridad en Internet” y entonces surge la pregunta inevitable: “¿Por qué necesitamos seguridad en Internet?”
Pasamos muchísimo tiempo en internet, ya sea en redes sociales, comunicándonos personalmente o realizando transacciones comerciales. La seguridad en internet es fundamental para comunicarnos de forma segura. Por lo tanto, mediante la seguridad en internet, los ordenadores, los archivos/datos, los sistemas informáticos, etc., quedan protegidos de cualquier tipo de intrusión por parte de usuarios o sistemas maliciosos.
Respuesta rápida: ¿Qué son los almacenes de certificados de Windows?
Un certificado digital es una credencial de clave pública emitida por una Autoridad de Certificación de confianza que verifica la identidad y la firma digital del propietario. Los almacenes de certificados de Windows son las ubicaciones lógicas y físicas, accesibles a través de certmgr.msc y el Registro de Windows en HKEY_LOCAL_MACHINE y HKEY_CURRENT_USER, donde se almacenan estos certificados, organizados por tipo de cuenta (equipo, usuario, servicio) y método de distribución (instalado localmente o distribuido mediante directiva de grupo).
Resumen Ejecutivo
Los certificados digitales hacen posible las cinco propiedades básicas de seguridad en internet: confidencialidad, integridad, autenticación, no repudio y control de acceso, mediante la infraestructura de clave pública. Este artículo explica qué ofrecen los certificados digitales, cómo funciona la verificación de certificados paso a paso, las aplicaciones de internet comunes que dependen de ellos y cómo Windows organiza los certificados en los almacenes de certificados locales y del usuario actual. También incluye un procedimiento paso a paso para ver y validar certificados en el almacén de certificados de Windows, junto con los requisitos previos, las comprobaciones de validación, los errores comunes y las instrucciones para revertir los cambios.
¿A quién debería importarle el almacenamiento de certificados de Windows?
La gestión de los almacenes de certificados de Windows abarca las operaciones de infraestructura de clave pública (PKI), la arquitectura de seguridad, la administración de la plataforma y el cumplimiento normativo. A continuación, se detallan las funciones de cada rol.
Administradores de PKI
Sepa a qué almacén de certificados (Máquina local o Usuario actual) pertenece un certificado determinado y verifique que los certificados estén ubicados correctamente mediante certmgr.msc antes de solucionar problemas de confianza.
Arquitectos de seguridad
Diseñe la distribución de certificados de manera que los certificados distribuidos mediante directivas de grupo se almacenen en las rutas de registro correctas y asegúrese de que las claves privadas que respaldan los certificados en estos almacenes estén protegidas adecuadamente.
Equipos de plataforma
Estandarizar el procedimiento para visualizar, validar y solucionar problemas de los almacenes de certificados en toda la flota de dispositivos, de modo que todos los administradores sigan los mismos pasos.
Equipos de cumplimiento
Confirme que los procedimientos de validación de certificados, incluida la verificación de la firma digital, estén documentados y se sigan de forma coherente en toda la organización a efectos de auditoría.
CISO
Considere el almacén de certificados como un límite de confianza: una entrada en el almacén de certificados que no sea de confianza o que no esté gestionada correctamente puede socavar todas las propiedades de seguridad que se supone que proporcionan los certificados digitales.
Por qué esto importa: Datos y plazos de entrega
Según la encuesta Trust Pulse de DigiCert (2 de julio de 2025), casi la mitad de las empresas sufrieron una interrupción relacionada con certificados el año pasado, y el 18.5 % de las organizaciones afectadas reportaron pérdidas superiores a 250 000 dólares, con un 37.5 % de esos incidentes vinculados específicamente a certificados caducados. Los certificados almacenados en un almacén de certificados de Windows sin supervisión están tan expuestos a este riesgo como cualquier otro certificado.
La propuesta SC-081v3 del Foro CA/Browser, aprobada el 11 de abril de 2025, reduce gradualmente la validez máxima de los certificados TLS públicos a 200 días a partir del 15 de marzo de 2026, a 100 días a partir del 15 de marzo de 2027 y a 47 días a partir del 15 de marzo de 2029. A medida que se reducen los períodos de validez, la comprobación manual de los almacenes de certificados se vuelve poco práctica, lo que hace que la detección automatizada de certificados en todos los almacenes y tipos de cuentas sea cada vez más necesaria.
El NIST finalizó sus estándares de criptografía post-cuántica, FIPS 203 (ML-KEM), FIPS 204 (ML-DSA) y FIPS 205 (SLH-DSA), el 13 de agosto de 2024. Los almacenes de certificados de Windows deberán conservar los certificados firmados con estos nuevos algoritmos a medida que las organizaciones migren, por lo que un inventario preciso de lo que se almacena actualmente es el punto de partida para un plan de criptoagilidad.
¿Qué proporciona la seguridad?
- ConfidencialidadLa información contenida en el mensaje o la transacción se mantiene confidencial. Solo el remitente y el destinatario pueden leerla y comprenderla.
- Integridad:La información contenida en el mensaje o transacción no se altera de forma accidental o deliberada.
- Autenticación/Identificación: Las personas/entidades con las que nos comunicamos son realmente quienes dicen ser.
- No repudio: El remitente no puede negar el envío del mensaje o la transacción, y el receptor no puede negar su recepción.
- Control de acceso: El acceso a la información protegida sólo lo realiza la persona o entidad destinataria.
Todas las propiedades de seguridad mencionadas anteriormente pueden lograrse e implementarse con la ayuda de un certificado digital mediante el uso del mecanismo de infraestructura de clave pública (PKI).
Acerca del Certificado Digital
El certificado digital es, básicamente, una forma de identificación digital que permite a consumidores, empresas y organizaciones intercambiar datos de forma segura a través de internet mediante la infraestructura de clave pública (PKI). También se le conoce como certificado de clave pública o certificado de identidad.
La criptografía de clave pública o criptografía asimétrica utiliza dos pares de claves criptográficas diferentes: A) Clave privada y B) Clave pública. Una clave del par se utiliza para cifrar y la otra para descifrar los datos, y viceversa.
Para comprender qué son los certificados, es importante tener en cuenta que un certificado digital establece la identidad del propietario y pone a disposición su clave pública. Los certificados digitales son emitidos por Autoridades de Certificación (AC), reconocidas como proveedores fiables de certificados digitales. Estos certificados se emiten solo por un tiempo limitado; una vez que expira, se emite uno nuevo.
Un certificado digital por sí solo puede verificar la identidad de su titular al proporcionar la clave pública necesaria para verificar su firma digital. Por lo tanto, el titular del certificado digital debe proteger la clave privada que pertenece a la clave pública del certificado digital.
¿Cómo se verifican los certificados digitales?
- El emisor de un certificado digital se denomina Autoridad Certificadora/Certificadora. La verificación de los certificados consiste en validar la identidad de la entidad. El proceso de validación permite asegurar la identidad de la persona.
- El certificado contiene información sobre el nombre de la CA y la firma digital. Estos dos campos se utilizan para autenticar el certificado. El nombre de la CA debe ser de una CA de confianza y la firma digital debe ser válida.
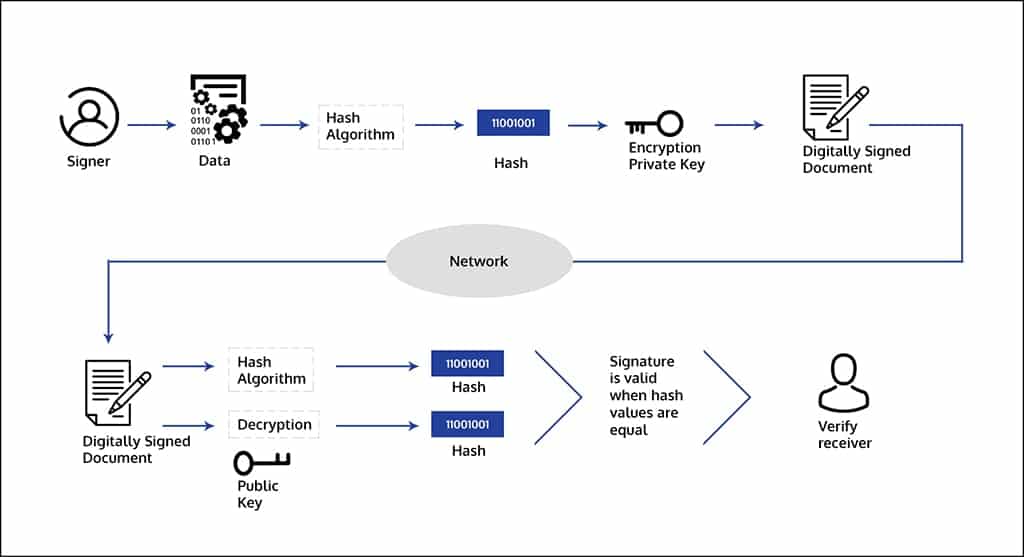
- Ahora, el proceso es validar la firma digital del certificado, la verificación de una firma digital se realiza según los siguientes pasos:
- Calcular el valor hash: el primer paso es calcular el valor hash del mensaje (a menudo llamado resumen del mensaje) aplicando un algoritmo criptográfico.
Algoritmo hash (por ejemplo: MD5, SHA1, SHA2). El valor hash del mensaje es único. - Calcular la firma digital: En este paso se cifra el valor hash del mensaje o resumen del mensaje con la clave privada del firmante, el valor hash cifrado también se denomina firma digital.
- Calcular el resumen del mensaje actual: en este paso, el valor hash del mensaje firmado se calcula mediante el mismo algoritmo que se utilizó durante el proceso de firma.
- Calcular el valor hash original: Ahora, la firma digital se descifra con la clave pública que corresponde a la clave privada del firmante. Como resultado, obtendremos el valor hash original calculado a partir del mensaje original durante el primer paso del proceso de firma.
- Comparar el valor hash actual y el original: En este paso, compararemos los valores hash del resumen del mensaje actual con el original. Si ambos valores son idénticos, la verificación se ha realizado correctamente. Esto demuestra que el mensaje se ha firmado con la clave privada correspondiente a la clave pública utilizada en el proceso de verificación. Si los dos valores difieren, significa que la firma digital no es válida y la verificación no se ha realizado correctamente.
- Calcular el valor hash: el primer paso es calcular el valor hash del mensaje (a menudo llamado resumen del mensaje) aplicando un algoritmo criptográfico.
Para gestionar los certificados de usuario, tanto particulares como organizaciones pueden utilizar herramientas de gestión del ciclo de vida de los certificados, que facilitan la emisión, renovación y revocación de certificados digitales. Esta herramienta puede ser esencial para mantener la integridad y la seguridad de las comunicaciones digitales.
¿Le preocupa que suplanten su identidad? Si envía su certificado digital con su clave pública a otra persona, esta no podrá usarlo indebidamente sin tener acceso a su clave privada. Si la clave privada se ve comprometida, usuarios malintencionados podrían hacerse pasar por el propietario legítimo del certificado digital.
Uso de certificado digital en las aplicaciones de Internet
Existen numerosas aplicaciones de Internet que utilizan estándares de criptografía de clave pública para el intercambio de claves; es necesario utilizar firmas digitales y certificados digitales para obtener la clave pública deseada.
A continuación se presentan breves descripciones de algunas de las aplicaciones de Internet más utilizadas que utilizan criptografía de clave pública:
- SSL (capa de sockets seguros) – Este es un protocolo de seguridad de internet basado en cifrado. Este protocolo se utiliza para proporcionar seguridad entre el cliente y un servidor. SSL Utiliza certificados digitales, llamados SSL Digital, para el intercambio de claves, el cifrado, la autenticación de servidores y de clientes, garantizando así una comunicación segura en internet. En resumen, proporciona una vía de comunicación privada para el usuario y una autoridad de confianza.
- Autenticación del cliente –La autenticación de cliente es una opción que requiere que un servidor autentique el certificado digital de un cliente antes de permitirle acceder a ciertos recursos. El servidor solicita y autentica el certificado digital del cliente durante el protocolo de enlace SSL y también puede determinar si confía en la CA que emitió el certificado digital al cliente.
- Correo electrónico seguro – Para proteger los mensajes de correo electrónico, se utilizan estándares como Privacy Enhanced Mail (PEM) o Secure/Multipurpose Internet Mail Extensions (S/MIME). Se utilizan certificados digitales para firmas digitales y para el intercambio de claves para cifrar y descifrar mensajes.
- Redes privadas virtuales (VPN) – Las redes privadas virtuales, también llamadas túneles seguros, se pueden configurar entre cortafuegos y puertas de enlace seguras para permitir conexiones protegidas entre redes seguras a través de enlaces de comunicación inseguros. Todo el tráfico destinado a estas redes se cifra entre los cortafuegos y las puertas de enlace seguras.
Almacenes de certificados de Windows
Los almacenes de certificados combinan agrupaciones lógicas y ubicaciones de almacenamiento físico. Contienen certificados emitidos por diversas autoridades de certificación (CA). La Lista de Certificaciones de Windows es una colección de certificados que forman parte del Almacén de Certificados de Windows, e incluye certificados raíz, intermedios, de entidad final, SSL/TLS, de autenticación de cliente, etc.
Los almacenes de certificados del sistema tienen los siguientes tipos:
- Almacén de certificados del equipo local: Este almacén de certificados es local para el equipo y global para todos los usuarios. Se encuentra en el registro, en la raíz HKEY_LOCAL_MACHINE.
- Almacén de certificados del usuario actual: Este almacén de certificados es local para una cuenta de usuario en el equipo. Se encuentra en el registro, en la raíz HKEY_CURRENT_USER.
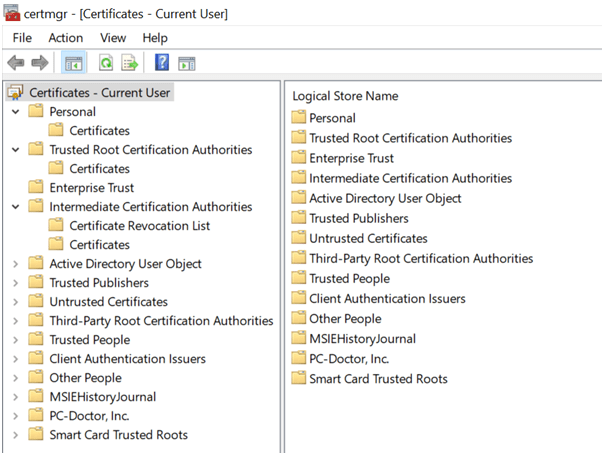
Comencemos con la consola MMC del certificado, que se inicia fácilmente con certmgr.msc.
Esto nos da una pista de los almacenes de certificados físicos, como se muestra en la figura 1.
Como se muestra en la figura 1 a continuación, hay varias tiendas: tienda de tarjetas inteligentes, tienda empresarial, tienda de terceros, etc.
Si vamos a MMC y agregamos el complemento de certificado, tenemos más opciones para las cuentas: cuenta de usuario, cuenta de servicio y la cuenta de computadora, todas las tiendas listadas en la fig1 tienen su ubicación correspondiente para cada cuenta.
Las ubicaciones de almacenamiento de los certificados de Microsoft incluyen:
- HKEY_LOCAL_MACHINESOFTWAREMicrosoftSystemCertificates: contiene la información de la cuenta de la computadora
- HKEY_LOCAL_MACHINESOFTWAREMicrosoftEnterpriseCertificates: contiene información sobre los certificados publicados de AD.
- HKEY_Local_MachineSoftwarePoliciesMicrosoftSystemCertificates: contiene información de la cuenta de la computadora, pero también de los certificados distribuidos por la política de grupo para la cuenta de la computadora.
- Usuario: HKEY_CURRENT_USERSoftwareMicrosoftSystemCertificates: contiene la configuración del registro del usuario actual. Esta puede incluir el BLOB (objeto binario grande) y diversas configuraciones para el certificado, así como la configuración relacionada con los certificados de CA que admiten los certificados de usuario.
- HKEY_Current_UserSoftwarePoliciesMicrosoftSystemCertificates: contiene configuraciones de registro para el usuario actual, pero para los certificados distribuidos a través de la Política de grupo.
- HKEY_UsersUser SIDSoftwareMicrosoftSystemCertificates: contiene esta información para el usuario correspondiente
Cómo ver y validar certificados en el almacén de certificados de Windows.
Requisitos previos
- Acceso administrativo al equipo Windows (las operaciones de almacenamiento local del equipo requieren derechos de administrador local).
- Conocimiento de a qué contexto de cuenta, computadora, usuario o servicio debe pertenecer el certificado.
- La huella dactilar del certificado, el nombre del titular o el nombre de la CA emisora para su identificación.
Procedimiento paso a paso
- Abra la consola del Administrador de certificados. Ejecutar
certmgr.mscDesde el menú Inicio o el cuadro de diálogo Ejecutar, abra el almacén de certificados del usuario actual o ejecutecertlm.mscpara abrir directamente el almacén de certificados de la máquina local. - Agregue el complemento Certificados para contextos de cuenta adicionales (opcional). Ejecutar
mmcLuego, vaya a Archivo > Agregar/Quitar complemento > Certificados y elija Mi cuenta de usuario, Cuenta de servicio o Cuenta de equipo, según el almacén que necesite inspeccionar. - Navegue hasta la carpeta de la tienda correspondiente. Amplíe las opciones Personal, Autoridades de certificación raíz de confianza, Autoridades de certificación intermedias o Editores de confianza, según el tipo de certificado que esté validando.
- Abra el certificado y revise sus propiedades. Haga doble clic en el certificado para ver el emisor (nombre de la CA), el período de validez y si Windows informa que el certificado es de confianza o muestra una advertencia de confianza.
- Verifique la cadena de firmas digitales. En la pestaña Ruta de certificación, confirme que la cadena se resuelve en una raíz de confianza y que no aparece ninguna X roja ni icono de advertencia en ningún certificado de la ruta.
- Verifique la ubicación del registro si está solucionando problemas de distribución de directivas de grupo. Confirme que el certificado aparece en la ruta de registro esperada (por ejemplo,
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\SystemCertificatespara certificados de cuenta de equipo, o la ruta de directiva de grupo correspondiente si se distribuyó a través de GPO).
Comprobaciones de validación
- La ruta de certificación del certificado muestra "Este certificado es correcto" sin iconos de advertencia.
- El certificado no ha caducado.
- El certificado aparece en el almacén coincidiendo con el contexto de cuenta previsto (equipo, usuario o servicio).
- Los certificados distribuidos mediante directivas de grupo aparecen en la ruta de registro específica de la directiva, no solo en la ruta estándar del sistema.
Errores comunes
- “El certificado ha caducado o aún no es válido”. – El período de validez del certificado no cubre la fecha actual; renueve o reemplace el certificado.
- “No se pudo construir una cadena de certificados hasta una autoridad raíz de confianza”. – Falta un certificado intermedio o raíz en el almacén; importe el certificado CA faltante al almacén correcto.
- El certificado es visible en el almacén del usuario actual, pero no en el del equipo local (o viceversa). – El certificado se importó al contexto de cuenta incorrecto; vuelva a importarlo al almacén correcto.
- El certificado de directiva de grupo no aparece después de actualizar la directiva. - correr
gpupdate /forcey confirmar que el equipo o el usuario está dentro del ámbito de aplicación de la GPO que distribuye el certificado.
Pasos de retroceso
Si un certificado recién importado causa errores de confianza o de aplicación, haga clic con el botón derecho en el certificado en certmgr.msc o certlm.msc y seleccione Eliminar para eliminarlo del almacén; luego, vuelva a importar el certificado que funcionaba anteriormente desde la copia de seguridad. Para los certificados distribuidos mediante directivas de grupo, revierta el cambio de GPO y ejecute gpupdate /force para revertir el certificado distribuido en todas las máquinas afectadas.
Tabla de referencia del procedimiento de almacenamiento de certificados
| Requisito previo | Comando/Configuración | Verificación de validación | Error común | Rollback | Propietario |
|---|---|---|---|---|---|
| Acceso administrativo | certmgr.msc / certlm.msc | La consola se abre a la tienda prevista. | Acceso denegado al abrir la tienda Local Machine. | Ejecutar de nuevo como administrador | Administrador de la infraestructura de clave pública (KPI) |
| Contexto de cuenta correcto identificado | MMC > Agregar complemento > Certificados > seleccionar cuenta | Se muestra la tienda correcta (Personal, Raíz de confianza, etc.). | Certificado importado en un contexto de cuenta incorrecto | Eliminar y volver a importar en el almacén correcto. | Equipo de la plataforma |
| Identificador del certificado (huella digital/asunto) conocido | Doble clic en el certificado > pestaña General | El emisor, el período de validez y el sujeto coinciden con las expectativas. | El certificado ha caducado o aún no es válido. | Renovar o reemplazar el certificado | Administrador de la infraestructura de clave pública (KPI) |
| Se espera que la cadena de confianza se resuelva en una raíz conocida. | Certificado > pestaña Ruta de certificación | La cadena se resuelve sin iconos de advertencia. | No se pudo construir la cadena de certificados hasta una raíz de confianza. | Importar el certificado CA intermedio/raíz faltante | Arquitecto de seguridad |
| Distribución de directivas de grupo configurada | gpupdate /force | El certificado aparece en la ruta de registro específica de la política. | El certificado GPO no aparece después de actualizar. | Revierte el cambio de GPO y vuelve a ejecutar gpupdate. | Equipo de la plataforma |
Gestión del ciclo de vida de los certificados y modernización de la infraestructura de clave pública (PKI)
La comprobación manual de los almacenes de certificados de Windows máquina por máquina no es escalable, por lo que este procedimiento se complementa mejor con un programa de modernización de PKI más amplio. CertSecure Manager automatiza la detección, emisión y renovación de certificados en todos los almacenes de certificados y tipos de cuenta de Windows, incluyendo la automatización de certificados que elimina la necesidad de acceder a certmgr.msc en cada equipo.
Las organizaciones que desean una CA administrada y alojada en la nube sin tener que gestionar toda la infraestructura internamente pueden recurrir a PKI-as-a-Service . La creación de un inventario de identidades de máquinas y la detección de certificados mediante CBOM Secure permiten visualizar todos los certificados en todos los almacenes de certificados de Windows. Además, completar una evaluación de preparación para PQC garantiza que sus almacenes de certificados cuenten con una ruta de migración hacia la agilidad criptográfica y los algoritmos post-cuánticos. El Centro de Excelencia PQC de Encryption Consulting ofrece orientación sobre la secuencia de dicha migración.
Para obtener más información sobre la importancia de la automatización de certificados en todo el entorno, consulte los artículos de nuestro Centro de Educación sobre las etapas del ciclo de vida de un certificado y cómo evitar interrupciones en el servicio . Para contenido relacionado, consulte la Descripción general: Certificados digitales y gestión del ciclo de vida de los certificados: las 5 mejores prácticas.
Medición del éxito y auditorías continuas
Realiza un seguimiento del porcentaje de certificados confirmados en el almacén y contexto de cuenta correctos, cuántos errores en la cadena de certificados se detectan durante la validación rutinaria y con qué rapidez se resuelve un problema en el almacén de certificados una vez detectado. Audita los almacenes de certificados en toda la flota de dispositivos de forma periódica, trimestralmente para factores basados en políticas como el calendario de validez del CA/Browser Forum y continuamente para comprobar la caducidad de los certificados, de modo que un certificado mal ubicado o caducado no provoque silenciosamente un fallo de confianza.
Conclusión
Los certificados digitales son el mecanismo de confianza que respalda cada conexión segura, correo electrónico firmado y sesión autenticada en internet. Esta confianza solo se mantiene si los certificados que la sustentan se almacenan, se gestionan y se validan correctamente. En Windows, esto implica conocer la diferencia entre los almacenes de certificados de la máquina local y del usuario actual, seguir el procedimiento de validación de certmgr.msc descrito anteriormente y detectar los problemas de cadena de confianza o de caducidad antes de que provoquen una interrupción del servicio.
A medida que la vida útil de los certificados se reduce según el calendario de validez del CA/Browser Forum y las organizaciones comienzan a emitir certificados firmados con los algoritmos post-cuánticos del NIST, revisar manualmente los almacenes de certificados máquina por máquina deja de ser sostenible. Combinar este procedimiento con la detección automatizada y la gestión del ciclo de vida, a través de CertSecure Manager , PKI-as-a-Service o un inventario criptográfico CBOM Secure , convierte la higiene del almacén de certificados de una tarea reactiva a una parte del programa PKI que se supervisa continuamente. Si su organización busca ayuda para implementar tecnologías de cifrado en un entorno híbrido o en la nube, póngase en contacto con [email protected].
Preguntas frecuentes
¿Cuál es la principal conclusión del artículo "Certificados digitales: almacenes de certificados de Windows"?
Los certificados digitales permiten la confidencialidad, la integridad, la autenticación, el no repudio y el control de acceso, y Windows los organiza en almacenes de certificados de máquina local y de usuario actual que deben validarse y supervisarse correctamente.
¿Por qué es importante esto para los equipos de PKI empresariales?
Los equipos de PKI necesitan saber exactamente a qué almacén de certificados y contexto de cuenta pertenece cada certificado, ya que un certificado en el almacén incorrecto puede dejar de ser confiable para las aplicaciones que lo necesitan sin que esto suceda.
¿Qué riesgos aumentan si este tema se aborda manualmente?
La comprobación manual de los almacenes de certificados máquina por máquina aumenta el riesgo de pasar por alto un certificado caducado o extraviado, especialmente en una gran flota de dispositivos con certificados tanto locales como distribuidos mediante directivas de grupo.
¿Qué equipos deberían asumir la responsabilidad de este cambio?
Los administradores de PKI se encargan de la colocación y validación de certificados, los arquitectos de seguridad diseñan cadenas de confianza y protección de claves, los equipos de plataforma estandarizan el procedimiento de verificación de almacenes en toda la flota y los equipos de cumplimiento documentan las prácticas de validación.
¿Cómo se relaciona esto con la gestión del ciclo de vida de los certificados?
Cada certificado en un almacén de certificados de Windows necesita la misma disciplina de detección, renovación y revocación que cualquier otro certificado; tratar la administración del almacén como parte de un programa de administración del ciclo de vida de los certificados evita que estos pasen desapercibidos.
¿Cómo deberían las organizaciones medir el éxito?
Realizar un seguimiento del porcentaje de certificados confirmados que se encuentran en el almacén correcto, cuántos errores en la cadena de certificados se detectan durante la validación y con qué rapidez se resuelve un problema de almacén una vez detectado.
¿Qué se debe auditar o supervisar periódicamente?
Realice auditorías periódicas de los almacenes de certificados en toda la flota de dispositivos para detectar certificados caducados, cadenas de confianza rotas y certificados colocados en el contexto de cuenta incorrecto.
¿Cómo afecta este tema a las infraestructuras de clave pública (PKI) en la nube, híbridas o con múltiples autoridades de certificación (CA)?
Las organizaciones que utilizan varias autoridades de certificación (CA) en entornos Windows, tanto en la nube como locales, necesitan una visibilidad centralizada de cada almacén de certificados, ya que un certificado de una CA no monitorizada tiene la misma probabilidad de extraviarse o caducar sin que nadie se dé cuenta.
¿Qué requisitos previos son necesarios antes de la implementación?
Se requiere acceso administrativo a la máquina de destino, conocimiento del contexto de cuenta correcto para el certificado y la huella digital o el nombre del sujeto del certificado antes de validar o solucionar problemas en una entrada del almacén de certificados.
¿Qué errores comunes deben tener en cuenta los administradores?
Esté atento a las advertencias sobre certificados caducados, cadenas de certificados rotas que conectan con una raíz de confianza, certificados importados en el contexto de cuenta incorrecto y certificados distribuidos mediante directivas de grupo que no aparecen después de actualizar la directiva.
- Introducción
- Respuesta rápida: ¿Qué son los almacenes de certificados de Windows?
- Resumen Ejecutivo
- ¿A quién debería importarle el almacenamiento de certificados de Windows?
- Por qué esto importa: Datos y plazos de entrega
- ¿Qué proporciona la seguridad?
- Acerca del Certificado Digital
- ¿Cómo se verifican los certificados digitales?
- Uso de certificado digital en las aplicaciones de Internet
- Almacenes de certificados de Windows
- Cómo ver y validar certificados en el almacén de certificados de Windows.
- Tabla de referencia del procedimiento de almacenamiento de certificados
- Gestión del ciclo de vida de los certificados y modernización de la infraestructura de clave pública (PKI)
- Medición del éxito y auditorías continuas
- Conclusión
- Preguntas frecuentes
- ¿Cuál es la principal conclusión del artículo "Certificados digitales: almacenes de certificados de Windows"?
- ¿Por qué es importante esto para los equipos de PKI empresariales?
- ¿Qué riesgos aumentan si este tema se aborda manualmente?
- ¿Qué equipos deberían asumir la responsabilidad de este cambio?
- ¿Cómo se relaciona esto con la gestión del ciclo de vida de los certificados?
- ¿Cómo deberían las organizaciones medir el éxito?
- ¿Qué se debe auditar o supervisar periódicamente?
- ¿Cómo afecta este tema a las infraestructuras de clave pública (PKI) en la nube, híbridas o con múltiples autoridades de certificación (CA)?
- ¿Qué requisitos previos son necesarios antes de la implementación?
- ¿Qué errores comunes deben tener en cuenta los administradores?


