
- Puntos Clave
- ¿Por qué los dispositivos de red necesitan NDES en lugar de la autenticación de dominio estándar?
- ¿Cómo funciona el proceso de inscripción en el NDES?
- ¿Cuáles son las mejores prácticas de seguridad para ejecutar NDES?
- ¿Cuáles son los beneficios de centralizar el registro de dispositivos a través de NDES?
- Proceso de inscripción del NDES
- Mejores prácticas de seguridad de NDES
- Cómo ayuda la consultoría de cifrado
- Preguntas frecuentes
- Automatizar la inscripción de certificados de dispositivos de red
El Servicio de inscripción de dispositivos de red (NDES) es una función de los Servicios de certificados de Active Directory que permite a los enrutadores, conmutadores y otros dispositivos de red sin credenciales de dominio solicitar y recibir certificados digitales a través del Protocolo simple de inscripción de certificados (SCEP).
NDES es una función de Windows Server, disponible desde Windows Server 2008 R2, que actúa como Autoridad de Registro entre dispositivos de red y una Autoridad de Certificación . Utiliza SCEP, lo que permite que los dispositivos que carecen de credenciales de dominio, como enrutadores y firewalls, puedan solicitar, recibir y renovar certificados sin necesidad de configuración manual en cada dispositivo.
Puntos Clave
- NDES se incluye como una función de Servicios de certificados de Active Directory (AD CS) desde Windows Server 2008 R2.
- Utiliza el Protocolo simple de inscripción de certificados (SCEP) para conectar dispositivos que no pueden almacenar credenciales de dominio con una Autoridad de certificación.
- El proceso de inscripción utiliza una contraseña de un solo uso: un administrador la solicita a NDES y, a continuación, configura el dispositivo para que la envíe junto con la solicitud de certificado.
- La práctica recomendada es establecer un período de validez de dos años en las plantillas de certificados de dispositivos para reducir los costos de renovación, en comparación con el valor predeterminado de un año en la plantilla de solicitud sin conexión de IPsec.
- Deshabilitar el servicio NDES cuando no está registrando dispositivos activamente borra las contraseñas de un solo uso almacenadas en caché y cierra la ventana de emisión que de otro modo estaría abierta.
¿Por qué los dispositivos de red necesitan NDES en lugar de la autenticación de dominio estándar?
Los routers, firewalls, switches y otros dispositivos de red normalmente no pueden almacenar ni presentar credenciales de dominio como lo hace la estación de trabajo de un usuario. NDES soluciona este problema actuando como Autoridad de Registro en un intercambio SCEP , interponiéndose entre el dispositivo y la Autoridad de Certificación, de modo que el dispositivo nunca necesita credenciales de dominio.
¿Cómo funciona el proceso de inscripción en el NDES?
El proceso de inscripción en el NDES consta de nueve pasos coordinados entre el dispositivo, un administrador, el NDES y la CA.
- El dispositivo de red genera un par de claves pública-privada.
- Un administrador solicita una contraseña de un solo uso a NDES.
- NDES comprueba los permisos del administrador con respecto a Active Directory.
- NDES emite la contraseña de un solo uso una vez que la verificación se realiza correctamente.
- El administrador configura el dispositivo con la contraseña y lo conecta a la infraestructura de clave pública (PKI) de la organización.
- El dispositivo envía una solicitud de inscripción a NDES.
- NDES reenvía la solicitud validada al servidor de la CA.
- La CA emite un certificado para el dispositivo.
- NDES recupera el certificado de la CA y lo entrega al dispositivo.
¿Cuáles son las mejores prácticas de seguridad para ejecutar NDES?
- Proteja el servidor: ejecute el Asistente de configuración de seguridad para reforzar la seguridad de IIS y de cualquier otro servicio instalado en el host NDES.
- Limitar la membresía de administrador local: restringir el grupo de administradores locales únicamente a los administradores de PKI y otorgar derechos de inicio de sesión interactivo, interactivo remoto, por lotes y de servicio exclusivamente a ese grupo.
- Amplíe la validez del certificado del dispositivo: cree una plantilla de certificado de versión 2 con una validez de dos años para la firma, el cifrado o los certificados de dispositivo de uso general, ya que la plantilla de solicitud sin conexión IPsec predeterminada está limitada a un año.
- Desactive NDES cuando el servicio esté inactivo: detener el servicio evita la emisión no autorizada y elimina de la caché del servicio las contraseñas de un solo uso que no se hayan utilizado.
¿Cuáles son los beneficios de centralizar el registro de dispositivos a través de NDES?
- Seguridad de la red: los certificados verifican la identidad del dispositivo, lo que reduce el riesgo de que dispositivos no autorizados se unan a la red.
- Gestión centralizada de dispositivos: los administradores gestionan la autenticación basada en certificados para muchos dispositivos desde una única consola, en lugar de configurar cada dispositivo manualmente.
- Escalabilidad: NDES está diseñado para gestionar el registro de certificados para grandes flotas de dispositivos de red en un entorno empresarial.
Proceso de inscripción del NDES
El proceso de inscripción del NDES implica varios componentes clave:
- Dispositivo/Cliente: Los clientes son los dispositivos de red (enrutador, conmutador, etc.) que requieren certificados.
- Servidor NDES (RA): La Autoridad de Registro (RA) actúa como un servidor intermedio, que tiende un puente de comunicación entre el dispositivo cliente y la Autoridad de Certificación.
- Servidor de autoridad de certificación (CA): El servidor CA emite certificados basados en políticas predefinidas y valida las solicitudes de dispositivos reenviadas por NDES.
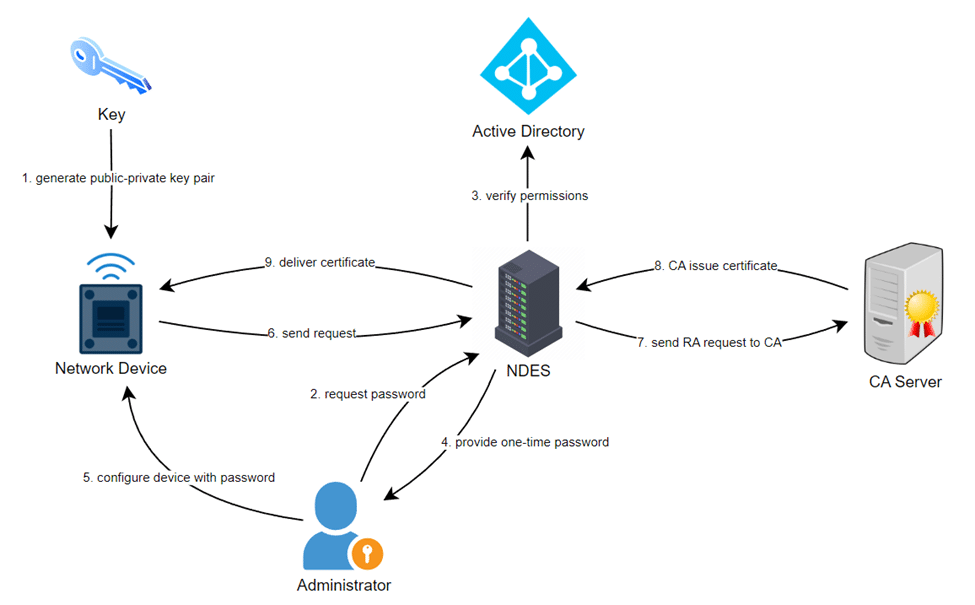
El proceso general de inscripción incluye:
- Generación de claves: Inicialmente, se genera un par de claves pública-privada en el dispositivo de red.
- Solicitud de contraseña: El administrador solicita una contraseña de un solo uso a NDES.
- Verificar permisos: NDES verifica la solicitud y verifica los permisos del administrador con Active Directory.
- Entrega de contraseña: Si la verificación es exitosa, el servidor NDES proporciona una contraseña de un solo uso al administrador.
- Configuración del dispositivo: El administrador configura el dispositivo con la contraseña y lo configura para confiar en la PKI de la organización.
- Solicitud de inscripción: Una vez configurado el dispositivo, envía una solicitud de inscripción al servidor NDES.
- Reenvío de solicitud: NDES reconoce la solicitud de inscripción y la reenvía al servidor CA.
- Emisión de Certificado: La CA valida la solicitud y emite un certificado para el dispositivo.
- Recuperación de certificado: NDES recibe el certificado de la CA y lo entrega al dispositivo.
Mejores prácticas de seguridad de NDES
-
Bloquear el servidor mediante el Asistente de configuración de seguridad
El Asistente de configuración de seguridad recomendará bloquear IIS y otros servicios instalados en el servidor NDES.
-
Garantizar el fortalecimiento del sistema
Reduzca el número de grupos de administradores locales para incluir solo a los administradores de PKI. Solo los miembros del grupo de administradores de PKI tienen permisos de usuario para iniciar sesión (interactivo, interactivo remoto, inicio de sesión por lotes, inicio de sesión como servicio).
-
Crear certificados de dispositivo con período de validez extendido
La plantilla de certificado IPsec (solicitud sin conexión) predeterminada solo tiene un año de validez. Si define plantillas de certificado personalizadas de firma, cifrado o de propósito general, considere crear una plantilla de certificado de la versión 2 con un período de validez de dos años. Un período de validez más largo reduce la sobrecarga administrativa para solicitar certificados de dispositivo.
-
Desactivar el servicio NDES cuando no esté en uso
Detener el servicio NDES garantiza que no se emitan certificados no autorizados. También garantiza que todos los datos, como las contraseñas no utilizadas por los dispositivos de red, se borren de la caché del servicio.
Cómo ayuda la consultoría de cifrado
El equipo de PKI-as-a-Service y PKI Services de Encryption Consulting diseña y refuerza las implementaciones de NDES, incluyendo la ubicación de la autoridad de registro, los periodos de validez de las plantillas de certificados y el acceso basado en roles al host NDES, para que la inscripción de dispositivos de red sea automatizada y auditable. Todo ello respaldado por las prácticas certificadas ISO/IEC 27001:2022 y SOC 2.
Preguntas frecuentes
¿Qué protocolo utiliza NDES para emitir certificados?
NDES utiliza el Protocolo Simple de Inscripción de Certificados (SCEP). SCEP permite que un dispositivo de red que no puede almacenar credenciales de dominio envíe una solicitud de certificado, respaldada por una contraseña de un solo uso, a través de NDES, que actúa como Autoridad de Registro ante la Autoridad de Certificación.
¿Qué versiones de Windows Server son compatibles con NDES?
NDES ha estado disponible como una función de Servicios de certificados de Active Directory desde Windows Server 2008 R2, y sigue siendo una función de AD CS compatible en las versiones actuales de Windows Server.
¿Por qué debería desactivarse NDES cuando no se están registrando dispositivos activamente?
Al detener el servicio NDES, se evita la emisión no autorizada de certificados y se eliminan las contraseñas de un solo uso que permanezcan sin utilizar en la caché del servicio, cerrando así una ventana que un atacante podría aprovechar para solicitar un certificado de dispositivo fraudulento.
¿Cuál debe ser el período de validez del certificado de un dispositivo?
La plantilla predeterminada de solicitud sin conexión de IPsec tiene una validez de un año. Para plantillas personalizadas de firma, cifrado o de uso general, es habitual un período de validez de dos años, ya que reduce los costes de renovación y gestión sin extender la exposición más allá de lo que justifican la mayoría de los ciclos de vida de los dispositivos.
Automatizar la inscripción de certificados de dispositivos de red
El PKI-as-a-Service de Encryption Consulting puede alojar y reforzar su infraestructura de clave pública (PKI-as-a-Service) ECM El rol consiste en gestionar la inscripción basada en SCEP para miles de dispositivos y mantener las plantillas de certificados alineadas con los períodos de validez de las mejores prácticas. Explorar PKI como servicio para ver cómo se adapta a su red.
- Puntos Clave
- ¿Por qué los dispositivos de red necesitan NDES en lugar de la autenticación de dominio estándar?
- ¿Cómo funciona el proceso de inscripción en el NDES?
- ¿Cuáles son las mejores prácticas de seguridad para ejecutar NDES?
- ¿Cuáles son los beneficios de centralizar el registro de dispositivos a través de NDES?
- Proceso de inscripción del NDES
- Mejores prácticas de seguridad de NDES
- Cómo ayuda la consultoría de cifrado
- Preguntas frecuentes
- Automatizar la inscripción de certificados de dispositivos de red