
Secure Shell (SSH) es un protocolo de red que permite a usuarios y administradores acceder, controlar y transferir datos de forma segura a un ordenador remoto a través de una red no segura. Utiliza un cifrado y una autenticación robustos para proteger la conexión y es el método estándar para iniciar sesión y administrar servidores remotos.
Secure Shell (SSH) es un protocolo de red criptográfico que permite operar de forma segura un equipo remoto a través de una red no confiable. Crea un canal cifrado entre un cliente SSH y un servidor SSH, de modo que los administradores pueden iniciar sesión, ejecutar comandos y transferir archivos sin exponerlos a escuchas ni manipulaciones. SSH utiliza autenticación de clave pública y un cifrado robusto , y generalmente se ejecuta en el puerto 22.
Puntos Clave
- SSH (Secure Shell) es un protocolo para acceder y administrar de forma segura un ordenador remoto a través de una red no segura, utilizando cifrado y una autenticación robusta.
- Sigue un modelo cliente-servidor: el cliente SSH se conecta a un servidor SSH, se autentican y negocian las claves, y todo el tráfico posterior se cifra. SSH utiliza el puerto TCP 22 por defecto.
- SSH admite la autenticación mediante contraseña y, de forma más segura, la autenticación mediante clave pública utilizando un par de claves SSH (una clave pública en el servidor y una clave privada en poder del usuario).
- Además del inicio de sesión remoto, SSH permite la transferencia segura de archivos (SFTP y SCP), el reenvío de puertos y la creación de túneles, así como el acceso automatizado de máquina a máquina.
- Las claves SSH suelen otorgar acceso privilegiado y nunca caducan, por lo que la proliferación descontrolada de claves SSH representa un riesgo real para la seguridad. Gestionar el ciclo de vida de las claves SSH es tan importante como el propio protocolo.
¿Para qué se utiliza SSH?
SSH, también conocido como Secure Shell o Secure Socket Shell, es la herramienta estándar para administrar sistemas remotos de forma segura. Reemplazó a protocolos más antiguos como Telnet y rlogin, que enviaban datos, incluidas contraseñas, en texto plano. Entre sus usos comunes se incluyen:
- Acceso y administración remotos: Acceso seguro a servidores y dispositivos de red para ejecutar comandos y administrar sistemas.
- Transferencia segura de archivos: Transferencia de archivos mediante SFTP (Protocolo de transferencia de archivos SSH) o SCP, ambos funcionando a través del canal SSH cifrado.
- Automatización y acceso máquina a máquina: Los scripts automatizados, las copias de seguridad y la gestión de la configuración utilizan claves SSH para conectarse sin intervención humana.
- Reenvío de puertos y tunelización: SSH puede tunelizar otros protocolos a través de su canal cifrado, actuando como una solución ligera similar a una VPN.
- Gestión de infraestructuras: Administrar de forma remota sistemas y componentes de red de misión crítica.
¿Cómo funciona SSH?
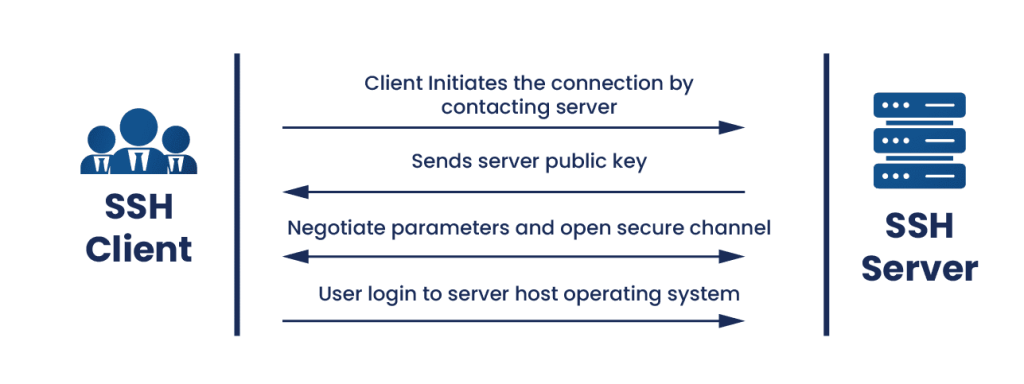
SSH funciona mediante un modelo cliente-servidor. Un cliente SSH inicia una conexión con un servidor SSH (que escucha en el puerto TCP 22 por defecto), y ambos establecen un canal cifrado antes de intercambiar datos confidenciales o credenciales. El proceso se desarrolla en tres fases.
- Conexión e intercambio de claves: El cliente se conecta al servidor y ambos negocian una versión del protocolo y algoritmos criptográficos. A continuación, realizan un intercambio de claves (normalmente Diffie-Hellman) para acordar una clave de sesión simétrica compartida, sin enviarla nunca a través de la red. El cliente también verifica la clave de host del servidor para confirmar que se está conectando a la máquina correcta y no a una suplantadora.
- Autenticación: El servidor verifica la identidad del usuario, generalmente mediante una contraseña o, de forma más segura, mediante autenticación con clave pública. En la autenticación con clave pública, el usuario demuestra que posee una clave privada que coincide con una clave pública ya almacenada en el servidor.
- Sesión cifrada: Una vez establecido el canal y autenticado el usuario, todo el tráfico se cifra con el algoritmo simétrico negociado (como AES) y protegido contra la manipulación de un algoritmo de hash (como SHA-2). Los comandos, la salida y los archivos pasan a través de este canal seguro.
El diseño combina criptografía asimétrica y simétrica : las técnicas asimétricas gestionan el intercambio de claves y la autenticación, mientras que el cifrado simétrico rápido protege la mayor parte de la sesión. Este es el mismo patrón híbrido que utiliza TLS.
Métodos de autenticación SSH
SSH admite varias formas de autenticar a un usuario. Las dos más comunes son las contraseñas y las claves públicas.
Autenticación de contraseña
El usuario introduce una contraseña, que se transmite a través del canal ya cifrado. Es un sistema sencillo pero menos seguro: las contraseñas se pueden adivinar, reutilizar o descifrar mediante fuerza bruta, y no son aptas para la automatización.
Autenticación de clave pública (claves SSH)
El método más seguro y extendido se basa en un par de claves SSH. El usuario genera una clave pública y una clave privada. La clave pública se almacena en el servidor (en el archivo de claves autorizadas), mientras que la clave privada permanece en poder del usuario. Para autenticarse, el usuario demuestra que posee la clave privada sin transmitirla. Esto permite el acceso automatizado sin contraseña y el inicio de sesión único, razón por la cual las claves SSH son fundamentales para la automatización segura, las transferencias automatizadas de archivos y la gestión de configuraciones masivas.
El riesgo oculto: la proliferación de claves SSH
Las claves SSH son muy potentes, y precisamente por eso representan un riesgo si no se gestionan adecuadamente. A diferencia de los certificados, las claves SSH no suelen caducar, por lo que se acumulan con el tiempo. Las grandes organizaciones suelen tener muchas más claves SSH que empleados, muchas de las cuales otorgan acceso privilegiado o de administrador, sin que exista registro de quién las posee ni qué desbloquean. Las claves huérfanas y sin seguimiento constituyen una grave vulnerabilidad: una sola clave privada filtrada puede proporcionar a un atacante acceso privilegiado y persistente. Por ello, gestionar el ciclo de vida completo de las claves SSH (descubrimiento, rotación y eliminación) es tan importante como el propio protocolo.
Beneficios de SSH
- Fuerte seguridad: El cifrado y la autenticación mantienen la confidencialidad de los datos y la resistencia a las manipulaciones en las conexiones, incluso a través de redes no seguras.
- Versatilidad: SSH gestiona el acceso remoto a terminales, la transferencia de archivos, la tunelización y la automatización en un único protocolo.
- Multiplataforma: SSH está disponible en prácticamente todos los sistemas operativos, siendo OpenSSH la implementación más utilizada.
- Compatible con automatización: La autenticación basada en claves permite conexiones seguras y desatendidas entre máquinas.
- Auditoría y registro: SSH proporciona un sistema de registro que permite a los administradores supervisar el acceso e investigar incidentes.
SSH y la transición post-cuántica
SSH depende de la criptografía asimétrica utilizada durante el intercambio de claves y la autenticación, precisamente lo que una futura computadora cuántica podría vulnerar mediante el algoritmo de Shor. El ecosistema SSH está respondiendo: las versiones recientes de OpenSSH han adoptado métodos de intercambio de claves post-cuánticos (que combinan un algoritmo clásico con uno resistente a la computación cuántica) para proteger las sesiones contra ataques de captura y descifrado , donde el tráfico capturado hoy podría descifrarse posteriormente. El cifrado simétrico que protege los datos de la sesión, como AES-256, permanece seguro. Las organizaciones con infraestructura SSH de larga duración deberían considerar la preparación post-cuántica en su planificación.
Cómo ayuda la consultoría de cifrado
La seguridad de SSH depende de la seguridad de sus claves, y la gestión de claves SSH es el punto débil de la mayoría de las organizaciones. SSH Secure de Encryption Consulting ofrece una gestión automatizada del ciclo de vida de las claves SSH: detecta todas las claves SSH en su entorno, identifica las claves huérfanas y las que no cumplen con los requisitos, e implementa la rotación y las políticas para evitar la acumulación incontrolada de accesos privilegiados. Además, nuestros Servicios de Asesoramiento en Cifrado le ayudan a evaluar y fortalecer su estrategia de cifrado y gestión de claves, alineada con las directrices NIST y FIPS y preparada para la transición post-cuántica. Todo ello respaldado por las prácticas certificadas ISO/IEC 27001:2022 y SOC 2.
Preguntas frecuentes
¿Qué es SSH en términos sencillos?
SSH (Secure Shell) es un método para conectarse de forma segura a otro ordenador y controlarlo a través de una red, incluso una no confiable como internet. Crea un túnel cifrado entre tu ordenador (el cliente) y el servidor remoto, de modo que nada de lo que envíes, como comandos, contraseñas o archivos, puede ser leído o modificado por nadie que intercepte la conexión. Es la herramienta estándar que utilizan los administradores para gestionar servidores remotos.
¿Cómo funciona SSH?
SSH funciona en tres fases. Primero, el cliente se conecta al servidor e intercambian claves para acordar un secreto compartido, sin enviarlo por la red, y el cliente verifica la identidad del servidor. Segundo, el servidor autentica al usuario, generalmente con una contraseña o un par de claves SSH. Tercero, toda la comunicación posterior se cifra con un algoritmo simétrico como AES y se protege contra manipulaciones con una función hash como SHA-2. SSH utiliza el puerto TCP 22 por defecto.
¿Cuál es la diferencia entre la autenticación por contraseña y la autenticación mediante clave SSH?
La autenticación por contraseña requiere que el usuario introduzca una contraseña, que se envía a través del canal cifrado, pero que puede adivinarse, reutilizarse o descifrarse mediante fuerza bruta. La autenticación por clave SSH utiliza un par de claves: una clave pública almacenada en el servidor y una clave privada en poder del usuario. El usuario demuestra que posee la clave privada sin necesidad de enviarla. La autenticación por clave es más segura y permite la automatización, por lo que se prefiere para el acceso administrativo y entre máquinas.
¿Qué es una clave SSH?
Una clave SSH forma parte de un par de claves criptográficas utilizado para la autenticación mediante clave pública en SSH. Este par consta de una clave pública, que se almacena en los servidores a los que el usuario necesita acceder, y una clave privada, que el usuario mantiene en secreto. Al conectarse, el usuario demuestra que posee la clave privada para obtener acceso, sin necesidad de transmitirla. Las claves SSH permiten el inicio de sesión automático sin contraseña, pero dado que suelen otorgar acceso privilegiado y no caducan, deben gestionarse con cuidado.
¿Qué puerto utiliza SSH?
SSH utiliza el puerto TCP 22 por defecto. Este es el puerto en el que un servidor SSH escucha las conexiones entrantes. En ocasiones, los administradores cambian el puerto predeterminado para reducir los escaneos automatizados y los intentos de fuerza bruta, pero esto es una medida de ocultación menor, no un control de seguridad real. La autenticación robusta, en particular la autenticación basada en claves, y una gestión adecuada de las claves proporcionan la seguridad real.
¿Es SSH seguro frente a las computadoras cuánticas?
El cifrado simétrico que utiliza SSH para proteger los datos de sesión, como AES-256, se considera seguro frente a la computación cuántica. Sin embargo, el intercambio de claves asimétrico y la autenticación que establecen una sesión SSH se basan en algoritmos que una futura computadora cuántica podría vulnerar. Para solucionar esto, las versiones recientes de OpenSSH han introducido métodos de intercambio de claves post-cuánticos que combinan algoritmos clásicos y resistentes a la computación cuántica, protegiendo las sesiones contra ataques de captura de datos y descifrado posterior, donde el tráfico capturado se descifra más tarde.
Toma el control de tus claves SSH
SSH protege la conexión, pero las claves SSH no gestionadas se convierten silenciosamente en una de las mayores fuentes de riesgo de acceso privilegiado en una empresa. Descubra SSH Secure de Encryption Consulting para la gestión automatizada del ciclo de vida de las claves SSH, o consulte con nuestro equipo de Asesoría en Cifrado para fortalecer su estrategia de gestión de claves.