
- Puntos Clave
- TLS y SSL: ¿Cuál es la diferencia?
- Lo que TLS realmente proporciona
- Cómo funciona el protocolo de enlace TLS
- Certificados TLS y la Autoridad de Certificación
- ¿Por qué es necesario TLS?
- TLS y la transición post-cuántica
- Cómo ayuda la consultoría de cifrado
- Preguntas frecuentes
- Adelántese a los certificados más cortos y al TLS post-cuántico.
TLS (Transport Layer Security) es un protocolo criptográfico que cifra los datos enviados a través de una red, de modo que la información intercambiada entre un cliente y un servidor permanece privada e inalterada. SSL (Secure Sockets Layer) es su predecesor. TLS es lo que da origen a HTTPS.
TLS (Transport Layer Security) es el protocolo que protege los datos en tránsito a través de internet. Cifra la conexión entre un cliente, como un navegador, y un servidor, impidiendo que terceros lean o manipulen los datos. Además, autentica el servidor mediante un certificado digital . SSL es su predecesor, ahora obsoleto, aunque el término aún se usa con cierta frecuencia. TLS es lo que garantiza la seguridad de HTTPS.
Puntos Clave
- TLS (Transport Layer Security) cifra los datos en tránsito y autentica el servidor, manteniendo la información intercambiada entre un cliente y un servidor privada e inalterable.
- SSL (Secure Sockets Layer) es el predecesor obsoleto de TLS. A menudo se hace referencia a ambos conjuntamente como «SSL/TLS», y los certificados todavía se denominan comúnmente «certificados SSL», pero los sistemas modernos utilizan TLS.
- La versión actual es TLS 1.3 (2018), que es más rápida y segura que las versiones anteriores. TLS 1.0 y 1.1 están obsoletas y deben deshabilitarse.
- Una sesión TLS comienza con un protocolo de enlace que autentica al servidor mediante su certificado y establece una clave de sesión compartida. El TLS moderno utiliza el intercambio de claves Diffie-Hellman efímero para garantizar la confidencialidad directa.
- La duración de los certificados TLS de confianza pública se está reduciendo: la validez máxima bajará a 200 días en 2026, a 100 días en 2027 y a 47 días en 2029, lo que hace que la automatización de certificados sea esencial.
TLS y SSL: ¿Cuál es la diferencia?
SSL (Secure Sockets Layer) fue el protocolo original para cifrar el tráfico web, desarrollado por Netscape en la década de 1990. Tuvo varias versiones hasta SSL 3.0, que presentaba graves fallos de seguridad. Tras la revisión de SSL, la siguiente versión pasó a llamarse TLS 1.0 en lugar de SSL 4.0. Por lo tanto, TLS es el sucesor directo de SSL, y todas las versiones de SSL están ahora obsoletas y se consideran inseguras.
En el lenguaje cotidiano, la gente sigue usando el término «SSL» para referirse a TLS, y los certificados digitales se denominan comúnmente «certificados SSL», aunque se utilicen para TLS. El término correcto para el protocolo que se usa actualmente es TLS. Las versiones son importantes: TLS 1.2 (2008) todavía se usa ampliamente, y TLS 1.3 (2018) es la versión actual y más segura, ya que eliminó algoritmos obsoletos y optimizó el protocolo de enlace. TLS 1.0 y 1.1 se declararon oficialmente obsoletos en 2021 y deberían deshabilitarse.
Lo que TLS realmente proporciona
Una conexión TLS ofrece tres garantías de seguridad a la vez:
- Encriptación: Los datos intercambiados están codificados de tal manera que cualquiera que intercepte el tráfico solo ve texto cifrado.
- Autenticación: El servidor demuestra su identidad con un certificado digital emitido por una entidad de confianza. Autoridad certificadaDe esta forma, el cliente sabe que se está comunicando con el sitio web real y no con un impostor.
- Integridad: Cada mensaje incluye una verificación criptográfica para detectar cualquier manipulación durante la transmisión.
Cuando veas HTTPS y un candado en la barra de direcciones de tu navegador, significa que TLS está protegiendo esa conexión. Además de la navegación web, TLS también protege el correo electrónico, la mensajería, las llamadas de voz y vídeo, las API y un sinfín de otros servicios que requieren comunicación privada y autenticada.
Cómo funciona el protocolo de enlace TLS
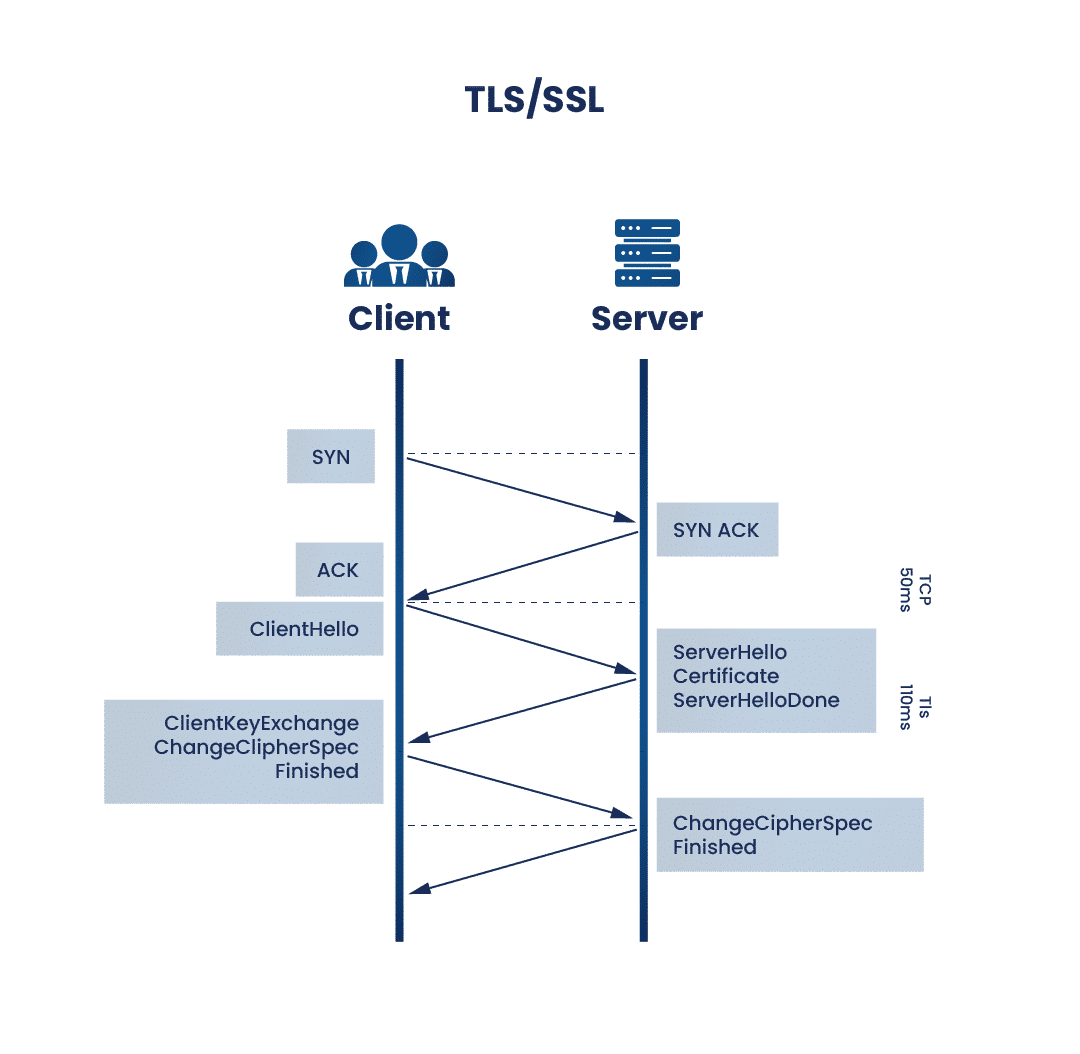
Cada conexión TLS comienza con un intercambio de claves: una breve negociación en la que el cliente y el servidor acuerdan cómo proteger la sesión y establecer una clave compartida. El funcionamiento de TLS moderno es similar al siguiente ejemplo, que muestra cómo un navegador se conecta a un sitio web.
- Hola, cliente: El cliente se comunica con el servidor y envía las versiones TLS y suites de cifrado lo admite, junto con algunos datos aleatorios.
- Mensaje de saludo y certificado del servidor: El servidor elige una versión TLS y un conjunto de cifrado compatibles entre sí, y envía su certificado digital, que contiene su clave pública y está firmado por una autoridad de certificación de confianza.
- Verificación del certificado: El cliente verifica el certificado cotejándolo con su lista de autoridades de certificación de confianza, confirmando la identidad del servidor y que el certificado es válido y no ha caducado ni ha sido revocado.
- Intercambio de claves: El cliente y el servidor utilizan el intercambio de claves Diffie-Hellman efímero para derivar de forma independiente el mismo secreto compartido sin transmitirlo jamás. Esto proporciona confidencialidad directa, lo que significa que, incluso si la clave privada del servidor se ve comprometida posteriormente, las sesiones anteriores no se pueden descifrar.
- Sesión establecida: Ambas partes derivan una clave de sesión simétrica del secreto compartido y cambian a rápido. cifrado simétrico (Tales como AES) durante el resto de la sesión. La clave de sesión se descarta cuando se cierra la conexión.
Este es el mismo patrón híbrido que se utiliza en otros ámbitos de la criptografía: las técnicas asimétricas autentican el servidor y establecen la clave, y luego el cifrado simétrico rápido protege la mayor parte de los datos. TLS 1.3 simplificó este proceso de autenticación para que se complete en un solo intercambio de claves, lo que hace que las conexiones sean más rápidas y seguras. (Las versiones anteriores de TLS admitían el transporte de claves RSA, donde el cliente cifraba un secreto con la clave pública del servidor; TLS 1.3 eliminó esta funcionalidad en favor de Diffie-Hellman para garantizar la confidencialidad directa).
Certificados TLS y la Autoridad de Certificación
La autenticación TLS depende de certificados digitales emitidos por una autoridad de certificación (CA), una tercera parte de confianza que verifica que una organización controla un dominio antes de emitir un certificado para él. El certificado vincula la identidad del servidor con su clave pública, y los navegadores confían en él porque confían en la CA que lo firmó. Esta cadena de confianza forma parte de la infraestructura de clave pública ( PKI ). Cuando un certificado caduca o está mal configurado, los navegadores muestran una advertencia de seguridad y pueden bloquear el acceso por completo, por lo que la gestión de certificados es importante desde el punto de vista operativo, no solo criptográfico.
La vigencia de los certificados se está reduciendo rápidamente.
En abril de 2025, el Foro CA/Browser aprobó una reducción gradual de la validez máxima de los certificados TLS de confianza pública, de los 398 días actuales a 47 días. El calendario es el siguiente:
– A partir del 15 de marzo de 2026: máximo 200 días
– A partir del 15 de marzo de 2027: máximo 100 días
– A partir del 15 de marzo de 2029: máximo 47 días
Esto se aplica a los certificados de confianza pública, no a la infraestructura de clave pública interna. El objetivo es limitar el daño causado por las claves comprometidas e impulsar a la industria hacia la automatización y cripto-agilidadA los 47 días, la renovación manual de certificados se vuelve poco práctica, por lo que la gestión automatizada del ciclo de vida de los certificados se está convirtiendo rápidamente en algo esencial.
¿Por qué es necesario TLS?
Sin TLS, los datos viajan por la red en texto plano, lo que permite que cualquier persona entre el cliente y el servidor pueda leerlos o modificarlos. Un formulario de inicio de sesión enviado a través de una conexión no cifrada expone las credenciales del usuario a cualquier intruso en la ruta. TLS elimina esta vulnerabilidad al cifrar el canal de extremo a extremo, de modo que solo las partes autorizadas pueden leer los datos.
Hoy en día, TLS es prácticamente obligatorio. Los principales navegadores marcan los sitios HTTP sin cifrar como "No seguros" y cada vez con mayor frecuencia rechazan cargarlos; los motores de búsqueda dan preferencia a HTTPS, y prácticamente todos los servicios en línea, desde la banca hasta el correo electrónico y las API , dependen de TLS. Ha pasado de ser una buena práctica a un requisito básico para estar en internet.
TLS y la transición post-cuántica
TLS se basa en criptografía asimétrica para el intercambio de claves, y eso es precisamente lo que una futura computadora cuántica podría vulnerar utilizando el algoritmo de Shor. Dado que el tráfico cifrado capturado hoy podría descifrarse posteriormente (un ataque de recolección y descifrado ), el ecosistema TLS ya está adoptando el intercambio de claves post-cuántico.
Los principales navegadores y servidores ahora admiten el intercambio de claves híbrido, que combina un algoritmo clásico con el algoritmo post-cuántico ML-KEM (FIPS 203), protegiendo las sesiones sin necesidad de una migración completa. El cifrado simétrico que protege los datos de la sesión, como AES-256, permanece seguro. La reducción de la duración de los certificados busca, en parte, facilitar la transición al nuevo algoritmo.
Cómo ayuda la consultoría de cifrado
La fiabilidad de TLS depende de la solidez de sus certificados y criptografía. Con la reducción de la vida útil de los certificados y la llegada de algoritmos post-cuánticos, su gestión manual se vuelve cada vez más compleja. Los Servicios de Asesoramiento en Cifrado de Encryption Consulting ayudan a las organizaciones a evaluar su postura respecto a TLS y sus certificados, implementar versiones de protocolo y conjuntos de cifrado robustos, planificar la transición a certificados con menor duración y una gestión automatizada del ciclo de vida de los certificados , y preparar su cifrado para la transición post-cuántica, todo ello en consonancia con las directrices del NIST y del sector. Respaldado por las prácticas certificadas ISO/IEC 27001:2022 y SOC 2.
Preguntas frecuentes
¿Qué es TLS/SSL en términos sencillos?
TLS (Transport Layer Security) es un protocolo que cifra la información que se envía entre tu dispositivo y un sitio web o servicio, impidiendo que terceros la lean o modifiquen. SSL (Secure Sockets Layer) es su predecesor, ahora en desuso, aunque la gente sigue usando el término "SSL" por costumbre. TLS es lo que garantiza la seguridad de la conexión a un sitio web, como lo indican HTTPS y el candado en tu navegador. Protege inicios de sesión, pagos, correos electrónicos y mucho más.
¿Cuál es la diferencia entre TLS y SSL?
SSL es el protocolo original para cifrar el tráfico web, y TLS es su sucesor. Cuando se actualizó SSL 3.0, la siguiente versión se denominó TLS 1.0 en lugar de SSL 4.0. Todas las versiones de SSL están ahora obsoletas e inseguras, mientras que TLS se sigue utilizando activamente, siendo TLS 1.3 la versión actual. Si bien los términos se suelen usar indistintamente y los certificados aún se denominan «certificados SSL», el protocolo que se utiliza hoy en día es TLS.
¿Cuál es la última versión de TLS?
La versión más reciente es TLS 1.3, publicada en 2018. Es más rápida y segura que las versiones anteriores: eliminó opciones criptográficas obsoletas y débiles, y simplificó el protocolo de enlace para que se pueda establecer una conexión segura en un solo intercambio de datos. TLS 1.2, de 2008, todavía se usa ampliamente y se considera seguro cuando está configurado correctamente. TLS 1.0 y 1.1 quedaron obsoletos en 2021 y deben deshabilitarse.
¿Cómo funciona el protocolo de enlace TLS?
El protocolo de enlace TLS es una breve negociación al inicio de una conexión. El cliente envía las versiones TLS y los conjuntos de cifrado compatibles. El servidor responde con su elección y su certificado digital. El cliente verifica el certificado con autoridades de certificación de confianza para confirmar la identidad del servidor. A continuación, ambos utilizan el intercambio de claves Diffie-Hellman para derivar un secreto compartido sin transmitirlo, y cambian al cifrado simétrico rápido para la sesión.
¿Por qué se está reduciendo la duración de los certificados TLS a 47 días?
En abril de 2025, el Foro CA/Browser aprobó una reducción gradual de la validez máxima de los certificados TLS de confianza pública, que alcanzará los 47 días en marzo de 2029, con límites intermedios de 200 días en 2026 y 100 días en 2027. El objetivo es limitar la vigencia de un certificado comprometido o desactualizado e impulsar la automatización y la criptoagilidad en el sector. Esto hace que la gestión automatizada del ciclo de vida de los certificados sea esencial, ya que la renovación manual resulta inviable con esa frecuencia.
¿Es TLS seguro frente a las computadoras cuánticas?
El cifrado simétrico que utiliza TLS para proteger los datos de sesión, como AES-256, se considera seguro frente a la computación cuántica. Sin embargo, el intercambio de claves asimétrico que establece una sesión TLS se basa en algoritmos que una computadora cuántica podría descifrar. Para solucionar esto, los principales navegadores y servidores han comenzado a implementar un intercambio de claves híbrido post-cuántico, que combina un algoritmo clásico con el estándar post-cuántico ML-KEM (FIPS 203), el cual protege contra ataques de captura de datos en los que el tráfico capturado se descifra posteriormente.
Adelántese a los certificados más cortos y al TLS post-cuántico.
Entre los certificados de 47 días y la transición post-cuántica, la gestión de TLS se está convirtiendo en un desafío constante. Explore los Servicios de Asesoramiento en Cifrado de Encryption Consulting para evaluar su postura sobre TLS y certificados y prepararse para el futuro.
- Puntos Clave
- TLS y SSL: ¿Cuál es la diferencia?
- Lo que TLS realmente proporciona
- Cómo funciona el protocolo de enlace TLS
- Certificados TLS y la Autoridad de Certificación
- ¿Por qué es necesario TLS?
- TLS y la transición post-cuántica
- Cómo ayuda la consultoría de cifrado
- Preguntas frecuentes
- Adelántese a los certificados más cortos y al TLS post-cuántico.