
- Puntos Clave
- Requisitos previos antes de automatizar la renovación de certificados de F5
- Cómo automatizar la gestión de certificados de F5 con CertSecure Manager
- Antes y después: ¿Qué cambia al automatizar la renovación de certificados de F5?
- Errores comunes y guía para revertir cambios
- Métricas de éxito a seguir tras la implementación
- Quién es responsable de qué: Matriz de acciones para los equipos de PKI, seguridad, plataforma y cumplimiento normativo.
- Qué hacer a continuación
- Consideraciones sobre infraestructura de clave pública (PKI) híbrida y multinube
- ¿Cómo puede ayudar la consultoría de cifrado?
- Conclusión
- Preguntas frecuentes
Respuesta rápida: CertSecure Manager automatiza la renovación de certificados de F5 BIG-IP mediante un agente de renovación ligero que solicita, renueva y distribuye nuevos certificados a las particiones de F5 sin intervención manual. Esto elimina el trabajo manual de reemisión que suele causar la mayoría de las interrupciones relacionadas con certificados y mantiene los ciclos de renovación alineados con la transición gradual del CA/B Forum hacia una menor validez de los certificados TLS.
Ya sea que administre el sitio web de una pequeña empresa, una aplicación empresarial compleja o un servicio en la nube, sus usuarios esperan un acceso fluido e ininterrumpido. Aquí es donde entran en juego los balanceadores de carga, y entre las marcas más confiables en este ámbito se encuentra F5 Networks.
La gestión manual de certificados en un dispositivo F5 se complica cada año a medida que se reduce la vida útil de los certificados SSL/TLS . La votación del Foro CA/B, respaldada por Sectigo y aprobada el 11 de abril de 2025, ya ha reducido la validez máxima de los certificados TLS públicos a 200 días a partir del 15 de marzo de 2026, con reducciones adicionales a 100 días para marzo de 2027 y a 47 días para marzo de 2029. Cada paso reduce el plazo de renovación con el que cuenta un equipo de TI, y las renovaciones no realizadas conllevan el mismo riesgo, independientemente de la duración del período de validez: caducidad imprevista e interrupciones del servicio.
Ir a: Puntos clave | Requisitos previos | Paso a paso | Matriz de responsabilidad/acción | Métricas de éxito | Qué hacer a continuación | Preguntas frecuentes
Puntos Clave
- La renovación manual del certificado F5 no puede seguir el ritmo del plazo de validez cada vez más reducido del Foro CA/B: 200 días a partir de marzo de 2026, 100 días a partir de marzo de 2027 y 47 días a partir de marzo de 2029.
- El agente de renovación F5 de CertSecure Manager automatiza la emisión, renovación e implementación de certificados BIG-IP de principio a fin, eliminando los pasos manuales que con mayor frecuencia provocan la pérdida de renovaciones.
- La encuesta Trust Pulse de DigiCert de julio de 2025 reveló que el 45 % de las empresas experimentaron interrupciones del servicio relacionadas con certificados durante el último año, y el 37.5 % atribuyeron las interrupciones específicamente a certificados caducados.
- El despliegue incluye cinco comprobaciones de requisitos previos, un flujo de trabajo de renovación paso a paso dentro de CertSecure Manager y un paso de verificación contra la interfaz de usuario de BIG-IP y el archivo de registro del agente.
- Tras la puesta en marcha, realice un seguimiento de la tasa de éxito de las renovaciones, el tiempo medio de renovación y el volumen de tickets manuales para confirmar que la automatización cubre realmente todos los dispositivos F5.
Requisitos previos antes de automatizar la renovación de certificados de F5
Confirme lo siguiente antes de instalar el Agente de renovación de F5, para que el despliegue no se detenga a mitad de un ciclo de renovación.
- Una cuenta de CertSecure Manager con acceso a Utilidades y Agentes.
- Se requiere un servidor dedicado con Windows Server 2019, Windows Server 2022 o Windows 11 para ejecutar el agente de renovación.
- El puerto de entrada 22 está abierto entre el host del agente y la interfaz de administración de F5 BIG-IP.
- Credenciales de administrador de F5 BIG-IP con permiso para importar certificados y vincular perfiles SSL.
- La autoridad de certificación y la plantilla de certificado ya están configuradas en CertSecure Manager.
- Se registró la aprobación de la gestión de cambios antes de renovar los certificados vinculados a los servidores virtuales de producción.
Requisito previo para la tabla de acciones
| Requisito previo | Propietario | Acción: | POR QUÉ ES IMPORTANTE |
|---|---|---|---|
| Host de Windows para el agente de renovación | equipo de la plataforma | Configure una máquina virtual Windows Server 2019 o posterior reforzada con el puerto 22 abierto a F5. | El agente no puede instalar ni acceder a BIG-IP sin ello. |
| Acceso a CertSecure Manager | Equipo PKI | Otorgue permisos de servicios públicos y agentes al ingeniero encargado del despliegue. | Necesario para configurar y activar las renovaciones. |
| Credenciales de administrador de F5 BIG-IP | Equipo de seguridad | Emitir credenciales BIG-IP con ámbito definido para la importación de certificados y la vinculación de perfiles SSL. | Evita usar cuentas compartidas o con privilegios excesivos. |
| Plantilla de certificado CA y de CA | Equipo PKI | Confirme que la CA y la plantilla correctas estén asignadas en CertSecure Manager. | Una plantilla incompatible provoca fallos en la renovación. |
| Aprobación de cambios | Equipo de cumplimiento | Registre la solicitud de cambio antes de renovar los certificados de producción. | Mantiene la implementación auditable según DORA y PCI DSS. |
Cómo automatizar la gestión de certificados de F5 con CertSecure Manager
Automatizar la administración de certificados de F5 implica instalar el Agente de Renovación de F5 desde CertSecure Manager en un host Windows y, a continuación, usar la consola de CertSecure Manager para solicitar, renovar y enviar certificados a BIG-IP sin necesidad de usar la línea de comandos de F5. El siguiente flujo de trabajo describe la configuración del agente, los pasos de renovación y cómo verificar que la renovación se haya realizado correctamente.
Paso 1: Implementar y configurar el agente de renovación de F5.
Descargue el Agente de renovación de F5 desde la interfaz de CertSecure Manager e instálelo en un equipo con Windows Server 2019, Windows Server 2022 o Windows 11, con el puerto 22 abierto hacia el dispositivo BIG-IP de destino. Siga los pasos de instalación que se indican en el archivo Léame incluido en el archivo ZIP descargable. Una vez instalado, el agente se ejecuta como un servicio de Windows y puede iniciarse, detenerse o reiniciarse desde la consola de Servicios de Windows.
Para confirmar que el servicio se está ejecutando antes de pasar al siguiente paso, abra una ventana de PowerShell con privilegios de administrador en el host del agente y compruebe la lista de Servicios de Windows para encontrar la entrada del agente de renovación:
Get-Service | Where-Object { $_.DisplayName -like "*Renewal Agent*" }El estado "En ejecución" confirma que el agente está activo. Si el servicio está detenido, inícielo desde la consola de Servicios antes de continuar y, si no se inicia, vuelva a comprobar la conectividad del puerto 22 con la interfaz de administración de BIG-IP.
Paso 2: Renovar e implementar el certificado desde CertSecure Manager.
Una vez que el agente de renovación esté configurado y en funcionamiento, siga estos pasos dentro de la interfaz de CertSecure Manager para renovar un certificado:
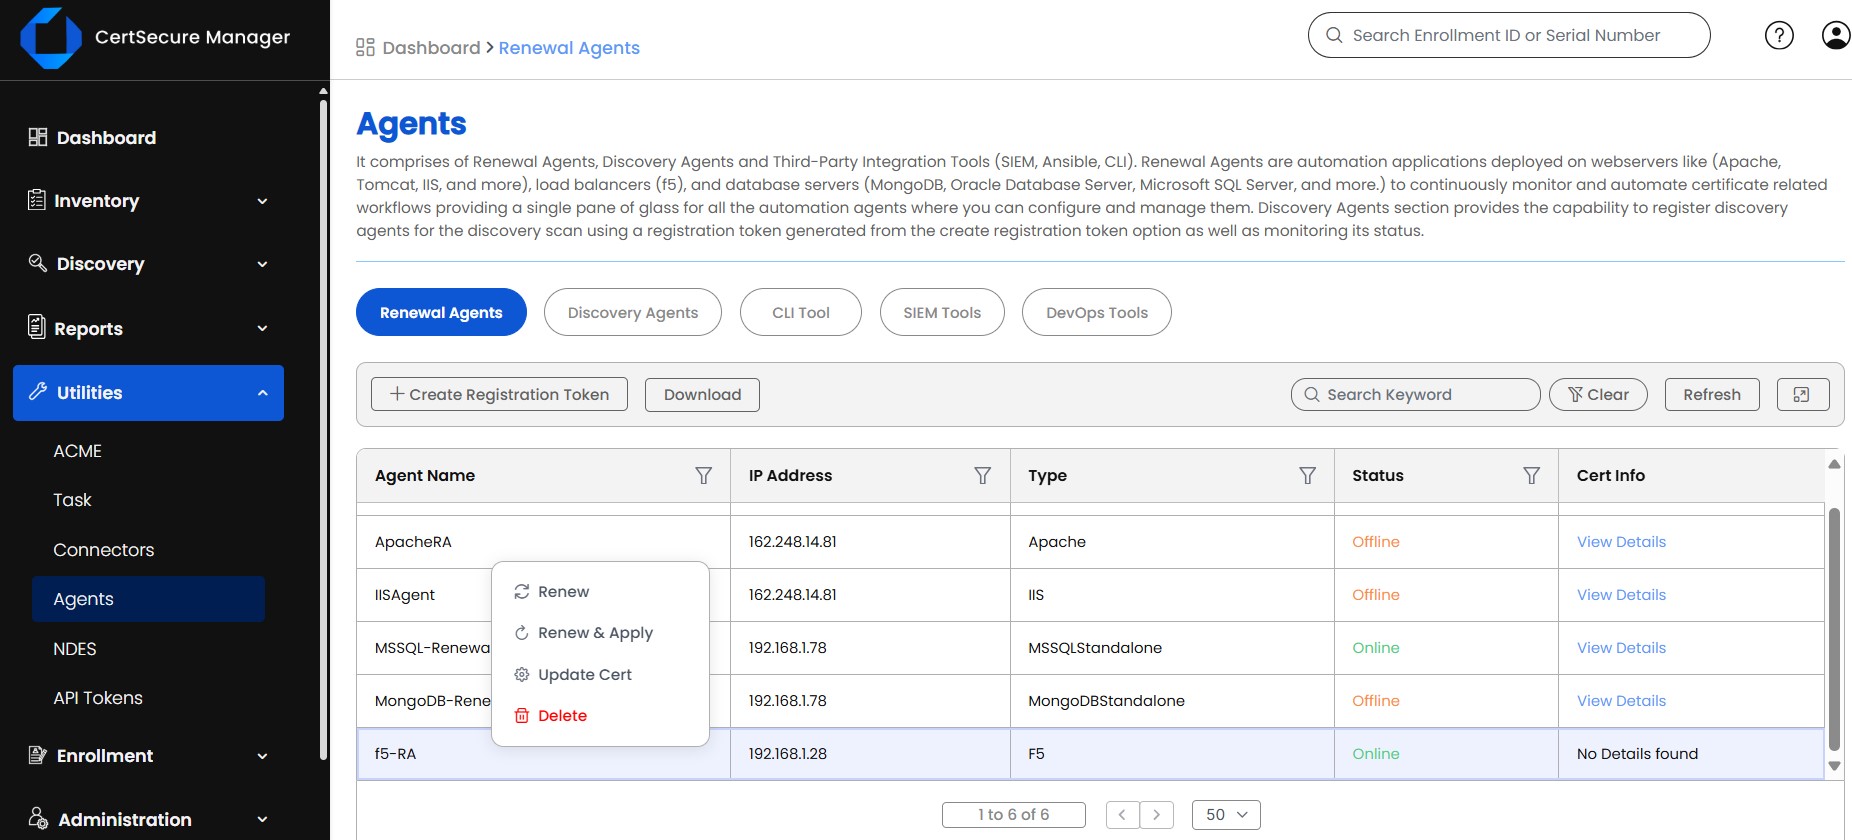
- Inicie sesión en CertSecure Manager, vaya a "Utilidades" y luego a "Agentes". Confirme el estado del Agente de renovación F5, haga clic con el botón derecho sobre él y seleccione "Actualizar certificado".
-
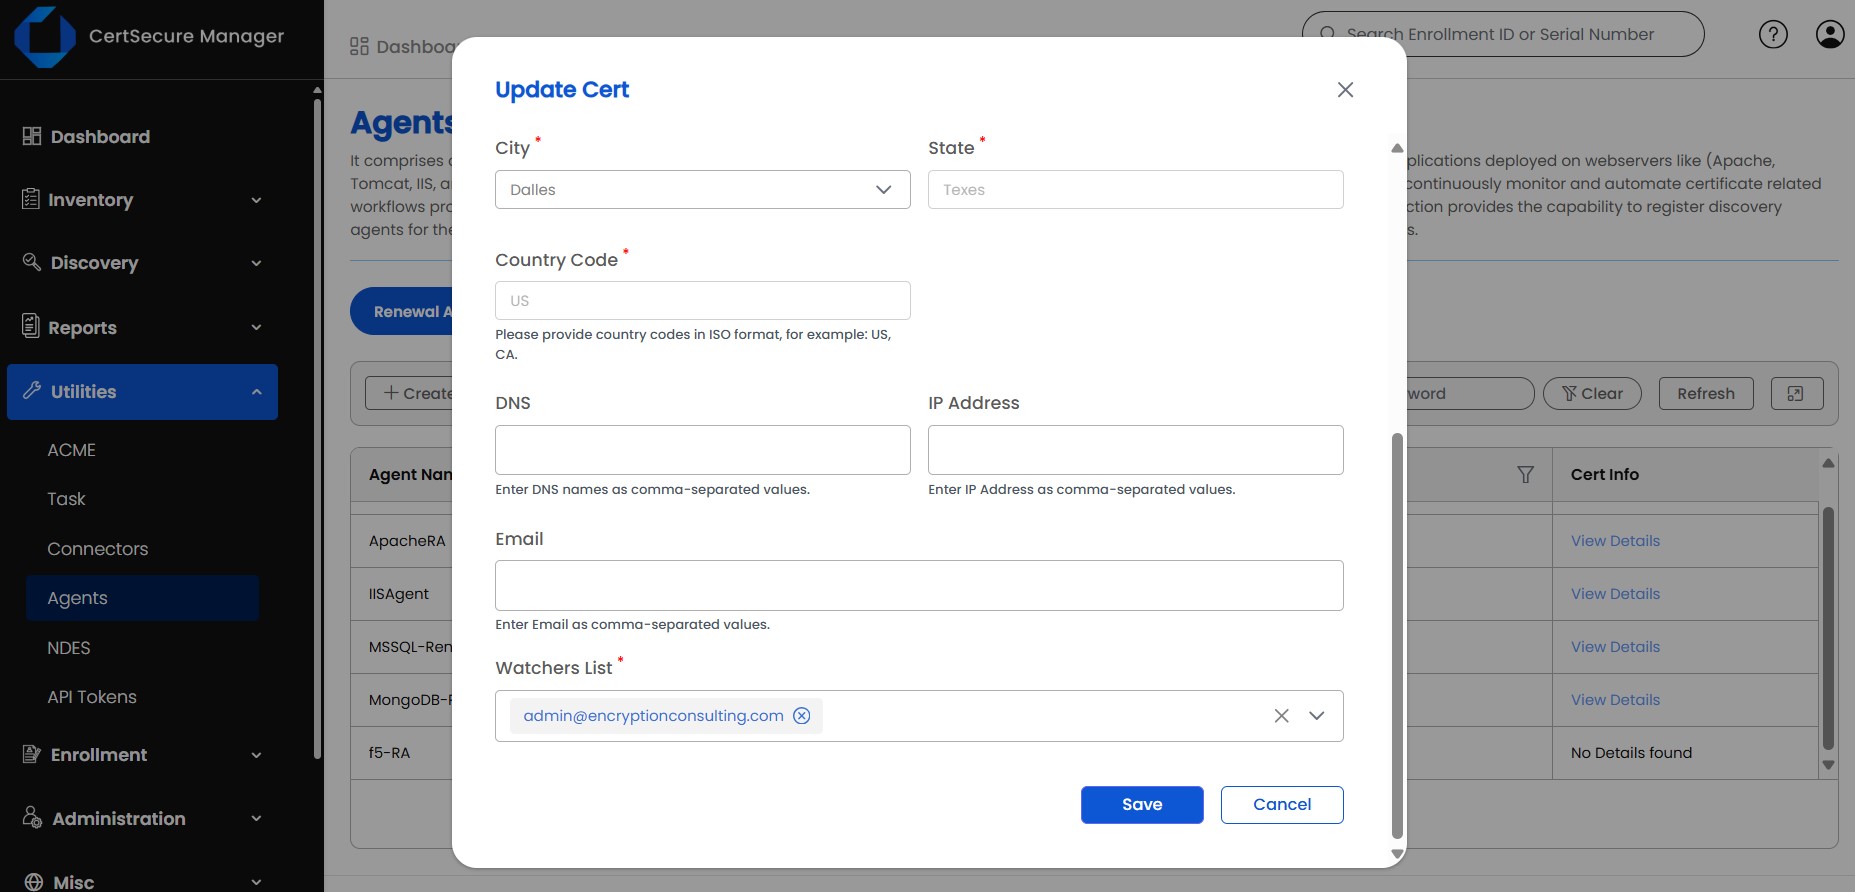
Seleccione la autoridad de certificación, la plantilla de certificado e introduzca la información restante requerida. Haga clic en «Guardar» para almacenar la configuración.
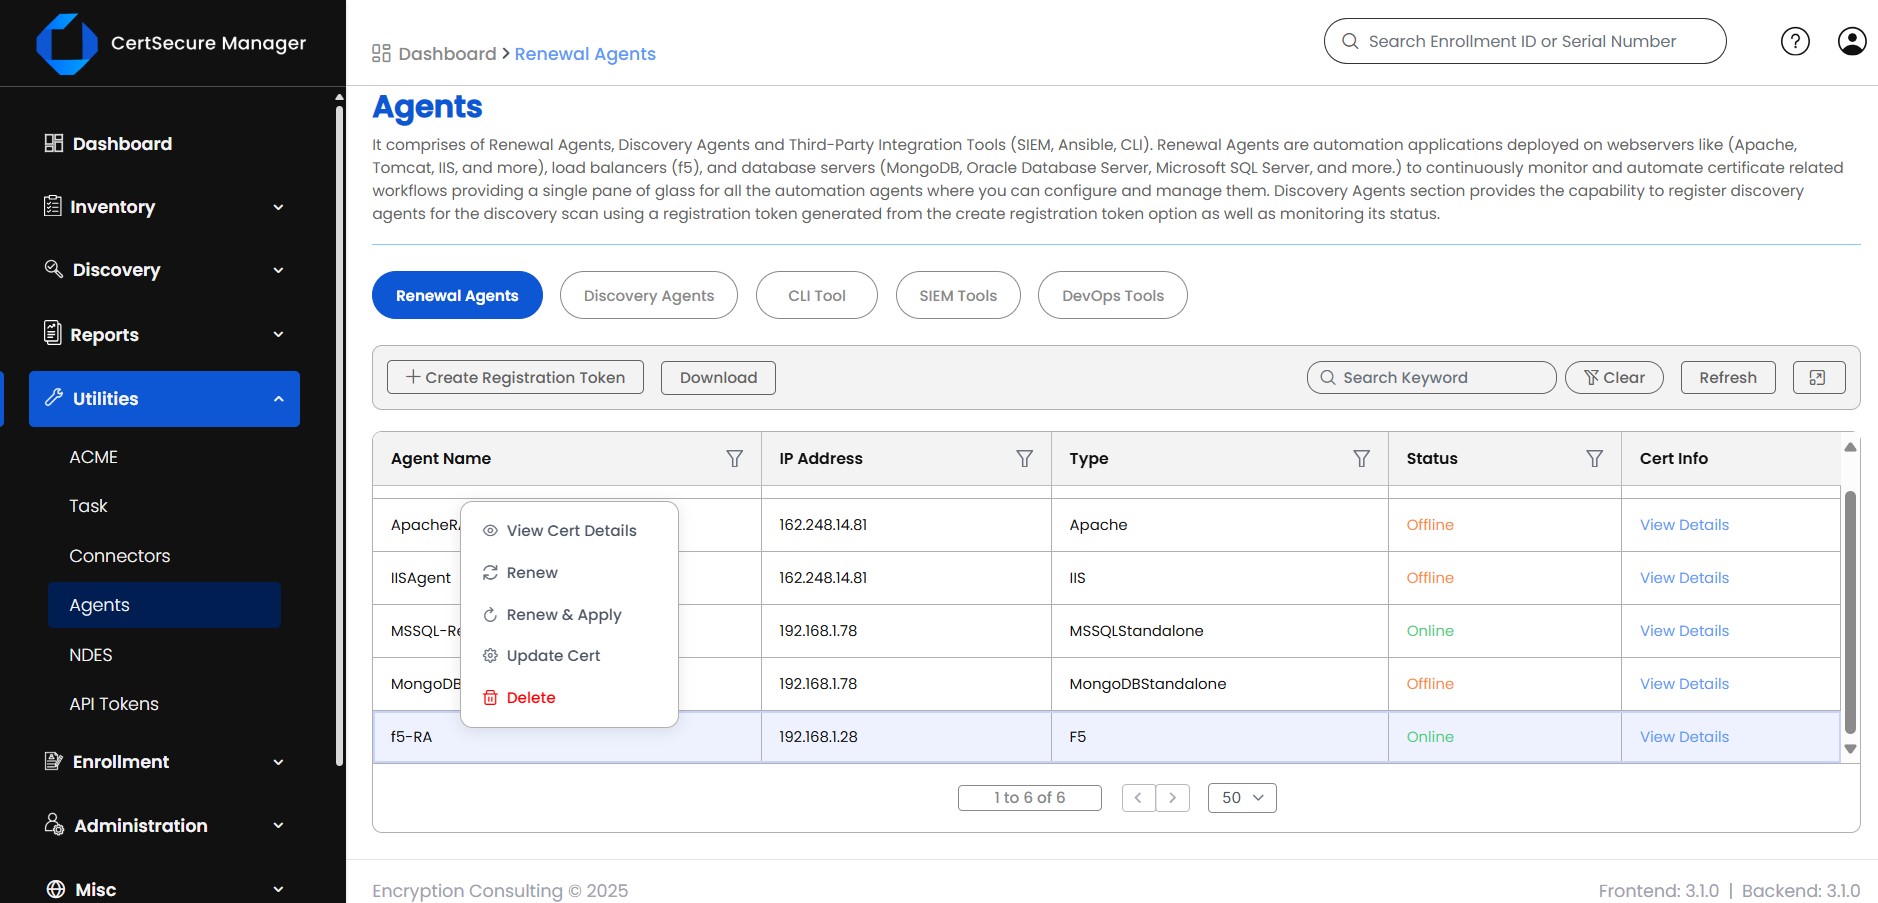
- Vuelva a hacer clic con el botón derecho en el agente y seleccione «Renovar y aplicar». A continuación, confirme la acción para iniciar la renovación. Seleccione «Renovar» si solo desea enviar el certificado a la partición común sin vincularlo aún a un perfil SSL.
-
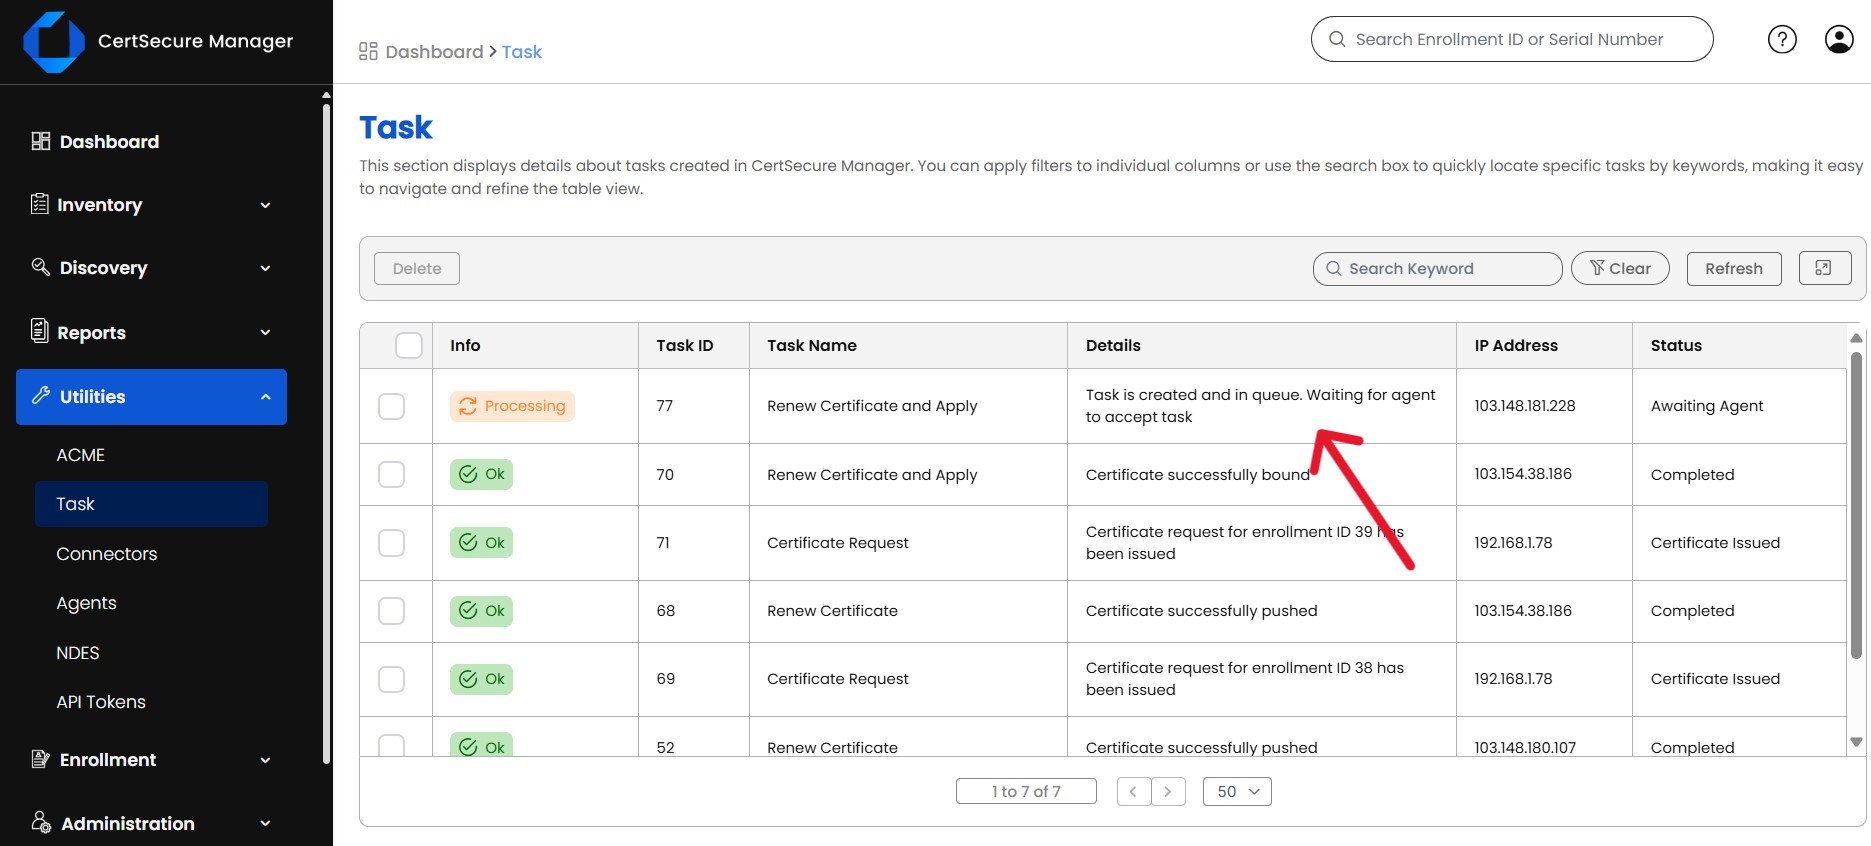
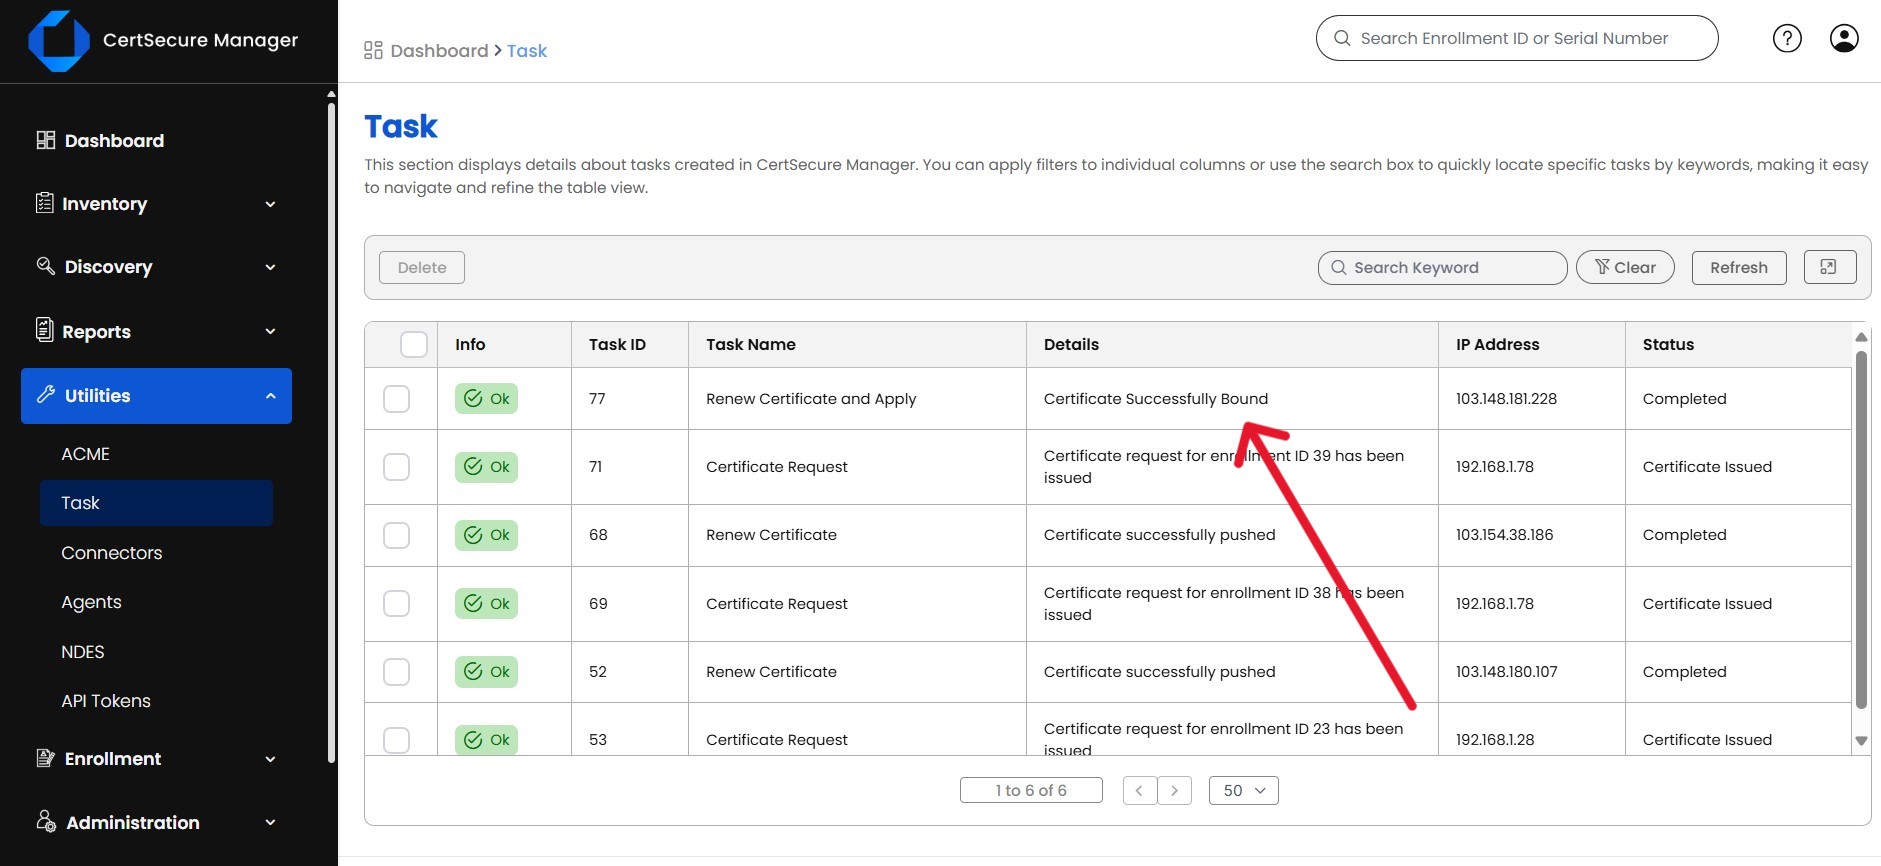
Ve a “Utilidades” y luego a “Tareas” para supervisar la renovación mientras se ejecuta.
-
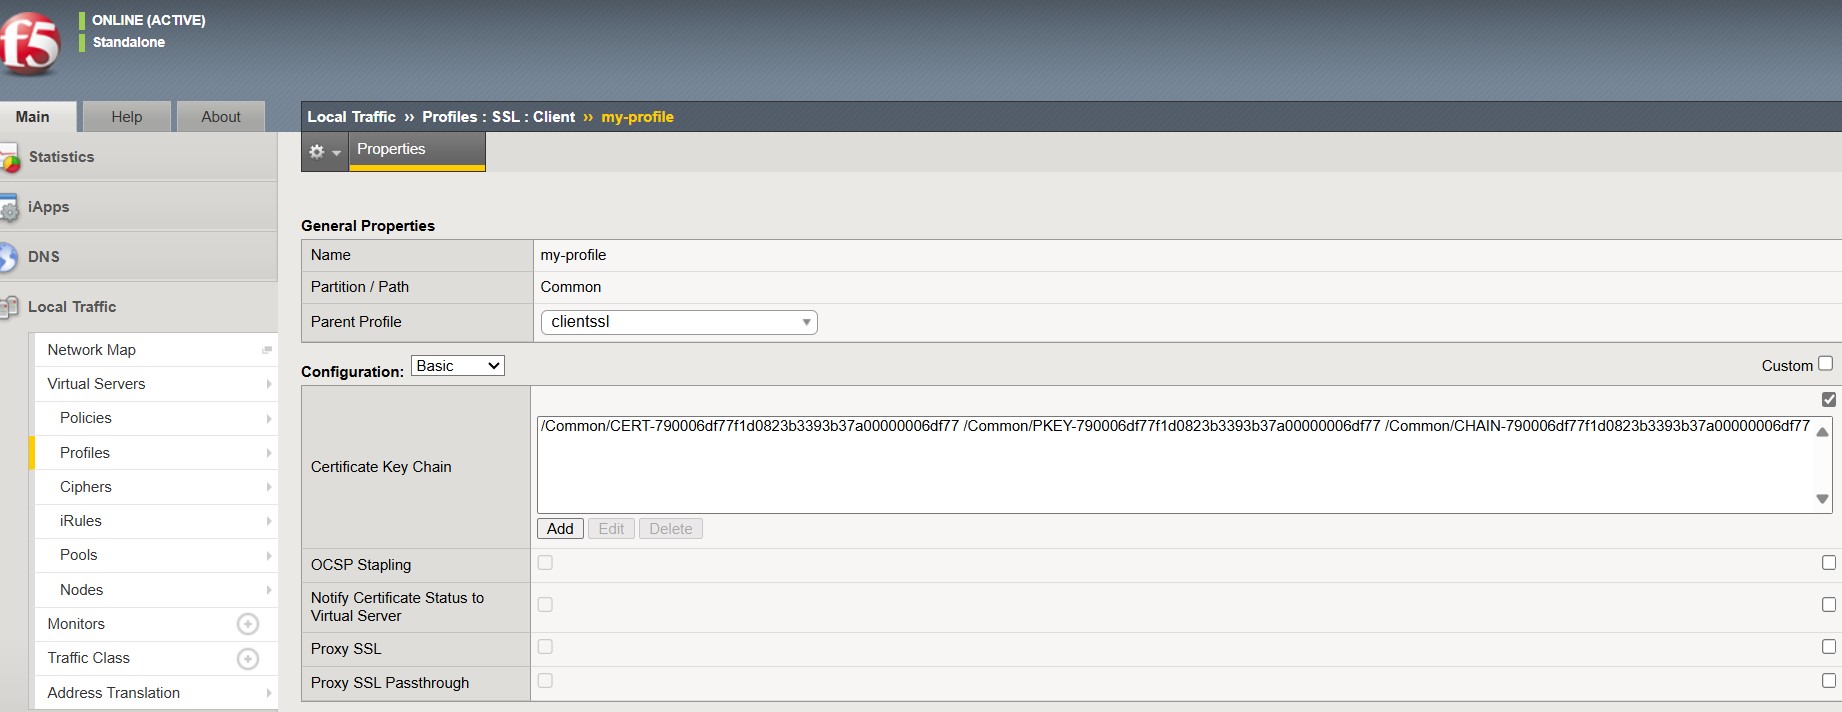
Una vez que la renovación se haya completado con éxito, abra la interfaz web de BIG-IP para confirmar que el certificado se haya vinculado correctamente. Si falla, revise el archivo de registro del agente de renovación, que se encuentra por defecto en C:\CertSecure\logs\EC_F5_RenewalAgent.log.
Paso 3: Verificar la renovación y solucionar los problemas.
La verificación consta de dos partes: confirmar que el certificado esté activo en el servidor virtual BIG-IP y confirmar que el agente haya registrado una finalización correcta. Compruebe el perfil SSL en el servidor virtual afectado en la interfaz de usuario de BIG-IP para confirmar que haga referencia al nuevo objeto de certificado. Si una tarea en Utilidades y tareas muestra un error, revise el archivo de registro del host del agente para ver el error específico.
Get-Content "C:\CertSecure\logs\EC_F5_RenewalAgent.log" -Tail 50 -WaitLa mayoría de los fallos en esta fase se deben a una plantilla de certificado incompatible, credenciales de BIG-IP caducadas o una ruta de red que impide que el agente acceda a la interfaz de administración. La sección de errores comunes y reversión que aparece a continuación describe con más detalle los casos más frecuentes.
Antes y después: ¿Qué cambia al automatizar la renovación de certificados de F5?
| Task | Proceso manual | Automatizado con CertSecure Manager |
|---|---|---|
| Solicitud de certificado | El ingeniero genera manualmente un CSR y lo envía a la CA. | CertSecure Manager realiza solicitudes a la CA y la plantilla preconfiguradas automáticamente. |
| Seguimiento de renovaciones | Registrado en hojas de cálculo o recordatorios del calendario. | Monitorización continua con alertas de caducidad integradas. |
| Implementación de BIG-IP | Certificado importado manualmente y vinculado a perfiles SSL a través de la interfaz de usuario o la línea de comandos de F5. | El agente de renovación impulsa y vincula el certificado a través de Renovar y Solicitar. |
| Registro de auditoría | Recopilado manualmente antes de cada revisión. | Registrado automáticamente en Utilidades, Tareas y el archivo de registro del agente. |
| Frecuencia de renovación con validez de 47 días | No será sostenible a gran escala para marzo de 2029. | Diseñado para ciclos de renovación frecuentes y sin supervisión. |
Según los modelos de ROI de Encryption Consulting para CertSecure Manager, se estima una reducción de aproximadamente el 25 % en el esfuerzo manual dedicado al ciclo de vida de los certificados, lo que se traduce en un ahorro anual estimado de 887 080 dólares para organizaciones con un volumen típico de certificados empresariales. Calcule el ROI de CertSecure Manager para su propio entorno.
Errores comunes y guía para revertir cambios
Errores comunes
- El agente aparece como desconectado en Utilidades y agentes: Normalmente, esto se debe a que el puerto 22 está bloqueado o a que un servicio de Windows se ha detenido en el host del agente.
- La renovación falla en la etapa de CA: La plantilla de certificado seleccionada no coincide con la configurada en la CA, o bien hay un flujo de trabajo de aprobación pendiente.
- El certificado se renueva automáticamente pero no es vinculante: No se seleccionó ningún perfil SSL antes de hacer clic en Renovar y aplicar, por lo que el certificado se encuentra en la partición común.
- Tarea atascada en Utilidades y Tareas: Las credenciales de administrador de BIG-IP caducaron o se rotaron después de que se configurara el agente.
Pasos de retroceso
- Si un certificado renovado causa problemas en un servidor virtual, vuelva a asignar el perfil SSL al objeto de certificado anterior en BIG-IP; F5 mantiene el certificado anterior disponible hasta que se elimine explícitamente.
- Confirme la reversión en la interfaz de usuario de BIG-IP y vuelva a comprobar si hay errores de protocolo de enlace TLS en los servidores virtuales dependientes.
- Abra un ticket haciendo referencia al ID de tarea de CertSecure Manager para que se pueda volver a intentar la renovación una vez que se haya solucionado la causa subyacente, ya sea la plantilla, las credenciales o la conectividad.
- No elimine la tarea de renovación fallida hasta que se confirme que la reversión es estable, ya que esto conserva el registro de actividad necesario para el registro de auditoría.
Métricas de éxito a seguir tras la implementación
- Tasa de éxito de renovación: Porcentaje de renovaciones programadas completadas sin intervención manual, con el objetivo de alcanzar casi el 100%.
- Tiempo medio de renovación: Tiempo transcurrido desde que se activa la renovación hasta que se confirma la vinculación con BIG-IP.
- Incidentes relacionados con certificados: Tickets relacionados con interrupciones o vencimientos por trimestre, con seguimiento antes y después de la automatización.
- Volumen de tickets manuales: Los tickets de asistencia técnica relacionados con certificados deberían disminuir a medida que se amplíe la cobertura de agentes.
- Tiempo de preparación de la auditoría: horas dedicadas a recopilar la documentación justificativa para las revisiones de cumplimiento.
Quién es responsable de qué: Matriz de acciones para los equipos de PKI, seguridad, plataforma y cumplimiento normativo.
| Equipo | Responsabilidad primaria | Acción clave |
|---|---|---|
| Equipo PKI | Posee la CA, la plantilla y la política de ciclo de vida del certificado. | Configure la CA y la plantilla de certificado en CertSecure Manager antes del despliegue. |
| Equipo de seguridad | Es propietario del alcance de las credenciales y de la aceptación de riesgos. | Emitir credenciales BIG-IP con privilegios mínimos y revisar el acceso del agente de renovación. |
| Equipo de plataforma y DevOps | Es propietario del servidor Windows y de la infraestructura F5. | Configure el host del agente, abra el puerto 22 y supervise BIG-IP después de la renovación. |
| Equipo de cumplimiento | Posee evidencia de auditoría y registros de cambios. | Registrar las aprobaciones de cambios y obtener el historial de tareas de renovación para las revisiones de DORA y PCI DSS. |
Qué hacer a continuación
Equipo PKI
- Mapea la CA y la plantilla de cada certificado vinculado a F5 dentro de CertSecure Manager.
- Establezca los activadores de renovación internos dentro del límite de validez actual de 200 días, antes de la reducción a 100 días en marzo de 2027.
Seguridad
- Audite qué cuentas contienen las credenciales de administrador de BIG-IP utilizadas por el agente de renovación y rote dichas cuentas según un calendario definido.
- Considere el host del agente como un punto final de automatización con credenciales e inclúyalo en la monitorización de seguridad existente.
Equipo de plataforma y DevOps
- Agregue el host del agente de renovación y su servicio de Windows a la supervisión de la infraestructura, de modo que un agente sin conexión active una alerta en lugar de una renovación omitida.
- Extienda el mismo patrón de automatización a los hosts NGINX, Apache e IIS que ya son compatibles con los agentes de renovación de CertSecure Manager.
Equipo de cumplimiento
- Recopile trimestralmente el historial de Utilidades y Tareas como evidencia para las revisiones de gobernanza de certificados.
- Realizar un seguimiento del progreso con respecto al plazo de validez de 100 días de marzo de 2027 como un punto permanente del orden del día, en lugar de un proyecto único.
Consideraciones sobre infraestructura de clave pública (PKI) híbrida y multinube
En entornos híbridos o multinube, las instancias de F5 BIG-IP suelen estar al frente de cargas de trabajo que abarcan centros de datos locales, balanceadores de carga en la nube y plataformas de contenedores. Una solución puntual que solo automatiza la renovación para un entorno reproduce la misma brecha manual que el Agente de Renovación de F5 pretende subsanar. CertSecure Manager ejecuta agentes de renovación para F5, NGINX, Apache e IIS desde la misma consola, de modo que un entorno híbrido se renueva y audita desde un único sistema de registro en lugar de varias herramientas desconectadas.
La automatización de certificados solo es completa si el inventario subyacente está bien documentado. Una instancia de F5 que CertSecure Manager aún desconoce no se puede automatizar, por lo que las organizaciones que utilizan PKI en múltiples nubes deberían combinar la automatización de la renovación con el descubrimiento continuo de certificados, en lugar de tratar el descubrimiento como un proyecto puntual. Encryption Consulting aborda esta combinación con mayor profundidad en nuestra guía sobre cómo un CBOM transforma el inventario en información útil, y las organizaciones que estén más avanzadas en la planificación de periodos de validez más cortos pueden comenzar con nuestra guía de preparación para certificados TLS de 47 días.
¿Cómo puede ayudar la consultoría de cifrado?
Encryption Consulting extiende el mismo enfoque de agente de renovación de F5 a entornos NGINX, Apache e IIS mediante CertSecure Manager , de modo que la automatización de certificados no se limita a una sola plataforma. Esto cobra mayor importancia con cada paso del calendario de validez del CA/B Forum: la automatización deja de ser una conveniencia a los 200 días y se vuelve esencial cuando los certificados se renueven cada 47 días en 2029. Los agentes de renovación de CertSecure Manager mantienen a las organizaciones en cumplimiento y evitan el tiempo de inactividad que conllevan los certificados caducados en cada etapa de este cambio.
Más allá de la automatización de certificados, Encryption Consulting ofrece infraestructura de clave pública como servicio (PKIaaS) y consultoría experta en PKI para crear, gestionar y optimizar entornos PKI seguros y escalables en implementaciones locales, híbridas o en la nube. Para los equipos que también planifican una migración post-cuántica junto con su trabajo de ciclo de vida de certificados, nuestro Centro de Excelencia PQC y los servicios de preparación PQC ayudan a secuenciar ambas transiciones en lugar de duplicar esfuerzos en dos programas separados, creando la misma agilidad criptográfica de la que ya depende la automatización de certificados.
Conclusión
La vigencia de los certificados seguirá reduciéndose, y la gestión manual de certificados F5 ya presentaba dificultades antes de que el calendario del Foro CA/B redujera la validez máxima a 200 días. Implementar el Agente de Renovación de F5 a través de CertSecure Manager convierte la emisión, renovación e implementación en un flujo de trabajo repetible en lugar de una situación de emergencia constante, lo que reduce el riesgo de errores humanos e incumplimiento de plazos, causas de la mayoría de las interrupciones relacionadas con certificados. Las organizaciones que automaticen ahora, mientras aún hay margen antes de que entren en vigor las reducciones de 100 y 47 días, llegarán a 2029 con un proceso que ya funciona, en lugar de uno creado bajo la presión de los plazos.
Preguntas frecuentes
¿Cuál es la principal conclusión del artículo "Cómo automatizar la gestión de certificados de F5 con CertSecure Manager"?
La principal conclusión es que la renovación de certificados de F5 BIG-IP puede realizarse sin intervención manual una vez instalado y configurado el agente de renovación de CertSecure Manager F5. El agente solicita, renueva e implementa certificados directamente en las particiones de BIG-IP, lo que elimina los pasos de reemisión manual que provocan la pérdida de renovaciones e interrupciones imprevistas, dado que la vida útil de los certificados se reduce cada vez más según el calendario del Foro CA/B.
¿Por qué es importante esto para la gestión del ciclo de vida de los certificados empresariales?
Es importante porque el calendario por fases del Foro CA/B ya ha reducido la validez máxima de los certificados TLS a 200 días, con reducciones adicionales a 100 días en marzo de 2027 y a 47 días en marzo de 2029. Las empresas que gestionan docenas o cientos de certificados alojados por F5 no pueden mantener esa frecuencia de renovación manualmente, por lo que la automatización se convierte en un requisito para una gestión continua y conforme del ciclo de vida de los certificados, en lugar de una mejora de eficiencia opcional.
¿Qué equipos son responsables de poner en práctica estas directrices?
Los equipos de PKI son responsables de la configuración de la autoridad de certificación, la plantilla y la política de ciclo de vida. Los equipos de seguridad administran las credenciales de BIG-IP que utiliza el agente de renovación. Los equipos de plataforma y DevOps aprovisionan y supervisan el host Windows que ejecuta el agente, junto con la propia infraestructura de F5. Los equipos de cumplimiento utilizan el historial de tareas de renovación como evidencia de auditoría para marcos como DORA y PCI DSS. Por lo general, los cuatro deben coordinarse antes del despliegue.
¿Qué riesgos aumentan si este tema se aborda manualmente?
La gestión manual de certificados F5 aumenta el riesgo de renovaciones no realizadas, interrupciones del servicio y registros de auditoría inconsistentes. La encuesta Trust Pulse de DigiCert de julio de 2025 reveló que el 45 % de las empresas experimentaron tiempo de inactividad relacionado con certificados durante el último año, y el 37.5 % atribuyó dicho tiempo de inactividad específicamente a certificados caducados, una de las causas más prevenibles de interrupciones en entornos empresariales.
¿Cómo reduce la automatización el riesgo de interrupción de los certificados?
La automatización reduce el riesgo de interrupciones al eliminar los pasos manuales donde con mayor frecuencia se omiten las renovaciones: el seguimiento de las fechas de vencimiento, la generación de CSR y la vinculación manual de certificados a perfiles SSL. El Agente de Renovación de F5 supervisa los certificados de forma continua y envía los certificados renovados a BIG-IP mediante un flujo de trabajo definido, de modo que un certificado que se acerca a su límite de validez activa una renovación automática en lugar de depender de que alguien recuerde una fecha límite.
¿Qué métricas deberían monitorizar los equipos tras la implementación?
Se realiza un seguimiento de la tasa de éxito de renovación, el tiempo promedio de renovación desde el inicio hasta la confirmación de la vinculación con BIG-IP, el número de incidentes relacionados con certificados por trimestre y el volumen de tickets manuales vinculados al trabajo con certificados. Una disminución en los tickets e incidentes manuales, junto con una tasa de éxito de renovación cercana al 100 %, indica que la automatización está cubriendo la infraestructura de F5 según lo previsto, en lugar de funcionar junto con procesos manuales no gestionados.
¿Cómo se relaciona esto con el plazo de 47 días para la obtención del certificado TLS?
La propuesta del Foro CA/B, respaldada por Sectigo y aprobada el 11 de abril de 2025, reduce gradualmente la validez máxima de los certificados TLS a 200 días a partir de marzo de 2026, a 100 días en marzo de 2027 y a 47 días en marzo de 2029. La automatización de certificados de F5 es un requisito indispensable para estar preparado para los 47 días, ya que los ciclos de renovación manual, que eran manejables a 200 o 100 días, se vuelven operativamente imposibles con una cadencia de 47 días.
¿Cómo debería gestionarse esto en entornos PKI híbridos o multinube?
En entornos híbridos o multinube, las instancias de F5 suelen coexistir con cargas de trabajo de NGINX, Apache e IIS en infraestructuras locales y en la nube. CertSecure Manager ejecuta agentes de renovación para todas ellas desde una única consola, evitando así que la automatización de certificados se limite a una plataforma específica. Al combinar esta automatización con un inventario criptográfico actualizado, se garantiza que todas las instancias de F5 en el entorno híbrido estén debidamente identificadas y protegidas.
¿Qué requisitos previos son necesarios antes de la implementación?
Antes de la implementación, confirme que hay un host con Windows Server 2019, Windows Server 2022 o Windows 11 disponible para ejecutar el agente de renovación con el puerto 22 abierto a la interfaz de administración de F5 BIG-IP, que CertSecure Manager ya tiene configurada la CA y la plantilla de certificado correctas, y que las credenciales de administrador de BIG-IP con ámbito y la aprobación de cambios están implementadas para los servidores virtuales de producción.
¿Qué capturas de pantalla o ejemplos de configuración deberían incluirse?
Las capturas de pantalla útiles muestran la vista de Utilidades y Agentes para confirmar el estado del agente, la pantalla de selección de certificado y plantilla, el paso de confirmación de Renovación y Aplicación, y la vista de Utilidades y Tareas para supervisar el progreso. Un ejemplo de configuración que vale la pena incluir es la ruta del registro del agente de renovación, C:\CertSecure\logs\EC_F5_RenewalAgent.log, que es el primer lugar donde se debe consultar cuando falla una tarea de renovación.
- Puntos Clave
- Requisitos previos antes de automatizar la renovación de certificados de F5
- Cómo automatizar la gestión de certificados de F5 con CertSecure Manager
- Antes y después: ¿Qué cambia al automatizar la renovación de certificados de F5?
- Errores comunes y guía para revertir cambios
- Métricas de éxito a seguir tras la implementación
- Quién es responsable de qué: Matriz de acciones para los equipos de PKI, seguridad, plataforma y cumplimiento normativo.
- Qué hacer a continuación
- Consideraciones sobre infraestructura de clave pública (PKI) híbrida y multinube
- ¿Cómo puede ayudar la consultoría de cifrado?
- Conclusión
- Preguntas frecuentes


