
- Respuesta rápida: ¿Qué es la suplantación de IP y cómo protegerse contra ella?
- ¿Qué es la suplantación de identidad?
- ¿Qué es la suplantación de IP?
- ¿Cómo funciona la suplantación de IP?
- Tipos de ataques de suplantación de IP
- Cómo protegerse contra la suplantación de IP
- Selección de protocolos y algoritmos para la defensa contra la suplantación de IP
- Ejemplo de implementación: Defensa contra la suplantación de IP empresarial
- Limitaciones de las defensas contra la suplantación de IP
- Cómo puede ayudar la consultoría de cifrado
- Usos legítimos de la suplantación de IP
- Conclusión
- Preguntas frecuentes
La suplantación de IP es la técnica de falsificar la dirección IP de origen en paquetes de red para suplantar la identidad de un host de confianza, ocultar la identidad de un atacante o amplificar el tráfico DDoS al redirigir las respuestas del servidor a la dirección de la víctima. Permite ataques de intermediario (Man-in-the-Middle), ofuscación del tráfico de botnets y amplificación de DDoS por reflexión. La acción recomendada es: implementar el filtrado de entrada y salida BCP 38 en todos los límites de la red, aplicar TLS para todas las comunicaciones sensibles para que el tráfico falsificado no exponga datos en texto plano, implementar DNSSEC y DNS sobre HTTPS para prevenir la suplantación de DNS como ataque complementario y monitorear el tráfico de red en busca de patrones anómalos de direcciones de origen.
Respuesta rápida: ¿Qué es la suplantación de IP y cómo protegerse contra ella?
La suplantación de IP consiste en la creación de paquetes IP con una dirección de origen falsificada. Dado que los paquetes IP se procesan en la capa de red antes de que la seguridad de la capa de aplicación pueda inspeccionarlos, los paquetes suplantados pueden eludir los cortafuegos que filtran en función de la dirección de origen, suplantar sistemas de confianza y dirigir el tráfico de respuesta a la dirección de la víctima en ataques DDoS de reflexión. La protección opera en dos capas: controles de la capa de red (filtrado de entrada según RFC 2827 BCP 38, filtrado de paquetes en las ACL del enrutador y filtrado de salida para evitar que la propia red genere tráfico suplantado) y controles de la capa de aplicación (TLS para todas las sesiones sensibles para que el tráfico interceptado permanezca ilegible, DNSSEC para evitar la suplantación de DNS como precursora de la suplantación de IP y autenticación multifactor para que las direcciones IP suplantadas no puedan sustituir la verificación de identidad).
¿Qué es la suplantación de identidad?
La suplantación de identidad consiste en hacerse pasar por un usuario, dispositivo o entidad de red legítimos mediante la falsificación de información de identificación. En ciberseguridad, los ataques de suplantación de identidad se dirigen a diferentes capas de la pila de red y utilizan distintos métodos de falsificación:
- Suplantación de identidad del servidor DNS (envenenamiento de la caché DNS): Corrompe la caché de un servidor DNS con registros fraudulentos, redirigiendo a los usuarios a servidores controlados por el atacante cuando buscan nombres de dominio legítimos. Se utiliza para redirigir el tráfico web, interceptar credenciales y distribuir malware.
- Suplantación de identidad ARP (envenenamiento ARP): envía mensajes ARP (Protocolo de resolución de direcciones) falsificados en una red local, asociando la dirección MAC del atacante con una dirección IP legítima, como la puerta de enlace predeterminada. Se utiliza para redirigir el tráfico de la red local a través del atacante como precursor de Ataques de hombre en el medio y denegación de servicio.
- Suplantación de dirección IP: Falsifica la dirección IP de origen en los encabezados de los paquetes para ocultar el origen del atacante, suplantar la identidad de un sistema de confianza o dirigir el tráfico de respuesta a una víctima (utilizado en ataques DDoS de reflexión/amplificación).
¿Qué es la suplantación de IP?
La suplantación de IP consiste en la creación de paquetes de Protocolo de Internet (IP) en los que la dirección IP de origen en la cabecera del paquete se ha falsificado para mostrar una dirección distinta a la del dispositivo emisor real. Los paquetes IP contienen una cabecera que precede al cuerpo del paquete y que incluye información de enrutamiento, como las direcciones IP de origen y destino. En un paquete normal, la dirección de origen es la dirección real del dispositivo emisor. En un paquete falsificado, la dirección de origen es fabricada por el atacante.
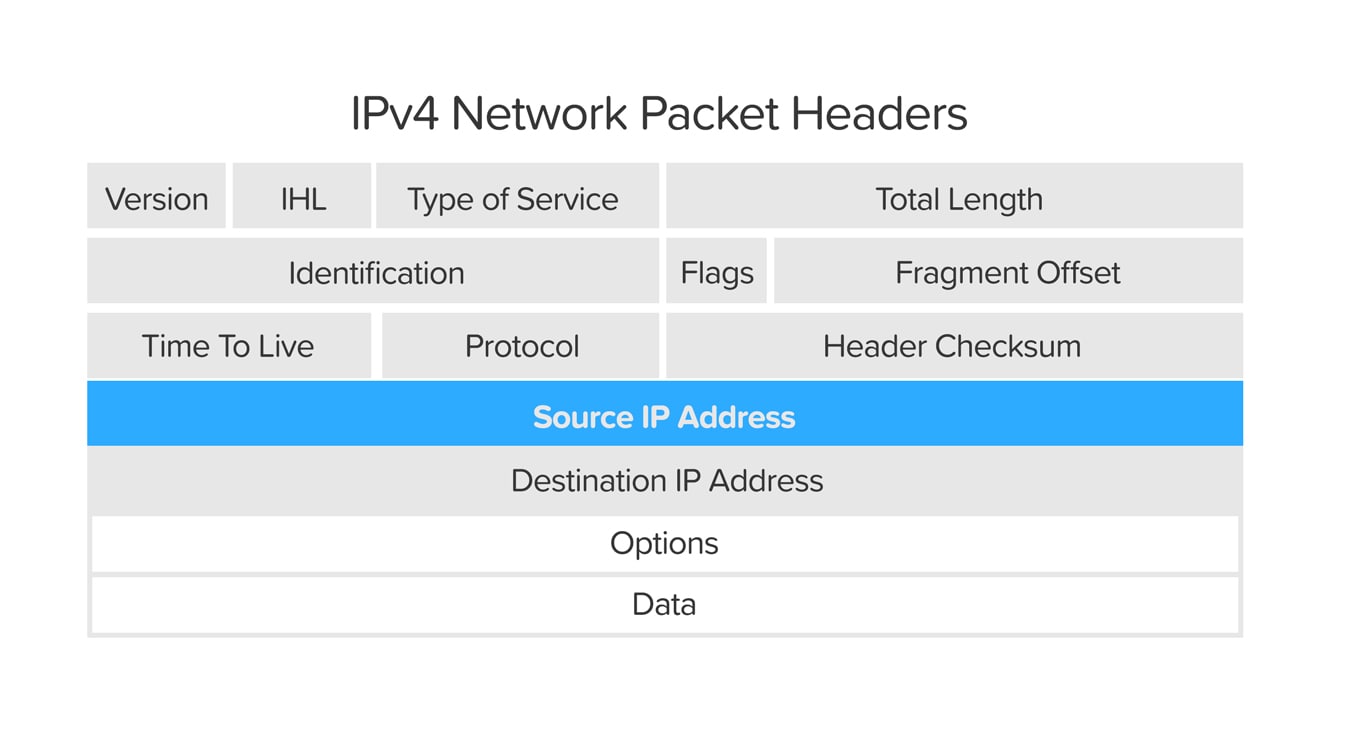
La suplantación de IP es similar a cuando un atacante envía un paquete con una dirección de remitente falsa. El destinatario no puede determinar el origen real a partir de la etiqueta, y cualquier respuesta enviada a la dirección de remitente va a parar a un destino distinto al del remitente real. En términos de redes, esto significa que los sistemas que bloquean el tráfico según la dirección IP de origen no pueden bloquear al atacante real si la dirección de origen está falsificada, y el tráfico destinado a responder al atacante va a parar a un tercero inocente, que es el mecanismo detrás de los ataques DDoS de reflexión.
¿Cómo funciona la suplantación de IP?
Los datos transmitidos por internet se dividen en paquetes, cada uno con una cabecera IP que contiene la dirección de origen y la de destino. En el ataque de suplantación de IP, el atacante utiliza software para modificar el campo de la dirección IP de origen en la cabecera del paquete, introduciendo un valor distinto a la dirección real del dispositivo, antes de transmitir el paquete.
Debido a que esta manipulación ocurre en la capa de red (Capa 3 del modelo OSI), no hay señales externas de alteración visibles para el sistema receptor. El paquete llega y se procesa en función de la dirección falsificada. La suplantación de IP ofrece tres ventajas clave para el atacante:
- Ocultación de identidad: Las direcciones de origen falsificadas impiden que el sistema objetivo y las herramientas de monitorización de seguridad determinen la verdadera dirección IP del atacante, protegiéndolo así de la atribución y el bloqueo.
- Evasión de detección: Debido a que el sistema comprometido procesa los paquetes basándose en la dirección de origen falsificada (que puede pertenecer a un rango de confianza), no genera alertas que se activarían para el tráfico procedente de una fuente desconocida o incluida en la lista negra.
- Omisión del cortafuegos: Los controles de red que permiten el tráfico basándose en direcciones IP de origen confiables (listas de direcciones IP permitidas) pueden eludirse si el atacante logra falsificar una dirección de origen confiable. Por esta razón, la dirección IP por sí sola no es un mecanismo de autenticación suficiente.
Tipos de ataques de suplantación de IP
| Tipo de ataque | Cómo lo permite la suplantación de IP | Objetivo principal | Defensa clave |
|---|---|---|---|
| Reflexión/amplificación de DDoS | El atacante envía solicitudes a servidores (DNS, NTP, MEMCACHED) con la IP de la víctima como origen falsificado; los servidores envían respuestas grandes a la víctima. | Cualquier sistema conectado a Internet; especialmente la infraestructura web de acceso público. | Filtrado de entrada BCP 38 en los extremos de los proveedores de servicios de Internet y de la empresa; limitación de velocidad; límites de tamaño de respuesta en protocolos reflejables. |
| Ofuscación del tráfico de la botnet | Los miembros de la botnet envían tráfico de ataque con direcciones de origen falsificadas para ocultar la verdadera composición de la botnet y evitar el bloqueo basado en IP. | Sitios web e infraestructura objetivo; servicios en línea | Detección de comportamiento; análisis de tráfico independiente de la dirección de origen; filtrado de entrada. |
| Ataque de intermediario (MITM) mediante suplantación de ARP | La suplantación de ARP en la capa de red local utiliza la suplantación de IP para redirigir el tráfico a través del atacante; el atacante intercepta y modifica las comunicaciones. | Hosts de red local; segmentos de LAN empresarial | Inspección dinámica de ARP (DAI); TLS con validación de certificado para que el tráfico interceptado no pueda ser leído ni suplantado. |
| Explotación del acceso basado en la confianza | El atacante falsifica la IP de origen para que coincida con un host de confianza, obteniendo acceso a sistemas que otorgan permisos en función de la dirección IP de origen. | Sistemas heredados que utilizan autenticación basada en IP; servicios de red sin autenticación mutua. | Reemplace la confianza basada en IP con autenticación criptográfica (TLS mutuo, SSH con autenticación basada en clave); nunca utilice la IP de origen sola como mecanismo de control de acceso. |
| Secuestro de sesión | El atacante falsifica paquetes IP para inyectar datos en una sesión TCP existente, interrumpiendo o tomando el control de la sesión. | Sesiones TCP sin cifrar; implementaciones de protocolo antiguas | TLS (proporciona integridad de sesión mediante autenticación MAC); aleatorización de números de secuencia TCP moderna |
Cómo protegerse contra la suplantación de IP
- Implementar el filtrado de entrada y salida (BCP 38): Configure los enrutadores y cortafuegos para descartar los paquetes entrantes cuya dirección de origen no pueda provenir legítimamente de la dirección de llegada del paquete (filtrado de entrada según RFC 2827) y los paquetes salientes cuya dirección de origen no pertenezca a su propia red (filtrado de salida). Esto evita que su red sea una fuente de tráfico falsificado y limita el tráfico falsificado que llega a sus sistemas desde el exterior. Las BCP 38 (RFC 2827) y BCP 84 (RFC 3704) definen estas prácticas.
- Utilice protocolos de cifrado seguros: hacer cumplir TLS 1.3 Para todas las comunicaciones confidenciales hacia y desde sus servidores, TLS ofrece dos protecciones contra ataques de suplantación de identidad: autenticación del servidor (que garantiza la identidad del servidor, evitando la suplantación incluso si el tráfico se redirige) y cifrado (que garantiza que el tráfico interceptado no pueda leerse). Sin TLS, un ataque exitoso de suplantación de IP o ARP expone por completo los datos transmitidos.
- Implementar DNSSEC y DNS cifrado: Implemente DNSSEC en zonas DNS autoritativas para proporcionar verificación de integridad criptográfica de las respuestas DNS. Utilice DNS-over-HTTPS (DoH) o DNS-over-TLS (DoT) para las consultas de resolución para prevenir la suplantación de DNS como precursora de la suplantación de IP y los ataques MITM. Consulte nuestro blog sobre Envenenamiento de DNS y ataques jerárquicos Para obtener un análisis completo de los vectores de ataque DNS.
- Configure los cortafuegos para bloquear los rangos de direcciones falsificadas: Los paquetes entrantes con direcciones de origen de rangos de IP privados (RFC 1918: 10.0.0.0/8, 172.16.0.0/12, 192.168.0.0/16), direcciones de bucle invertido (127.0.0.0/8) u otros rangos reservados deben descartarse en el perímetro, ya que el tráfico legítimo de Internet no puede originarse desde estas direcciones.
- Sustituir la confianza basada en IP por autenticación criptográfica: Cualquier sistema que otorgue acceso en función de la dirección IP de origen es vulnerable a la suplantación de IP. Reemplace las listas de direcciones IP permitidas con TLS mutuo (mTLS) o SSH con autenticación basada en claves para la comunicación entre servidores, y con MFA para los sistemas de cara al usuario. La dirección IP no es una identidad; es una etiqueta de enrutamiento que puede falsificarse.
- Supervise el tráfico de la red en busca de anomalías: Implemente sistemas de detección de intrusiones en la red (IDS) configurados para alertar sobre patrones consistentes con la suplantación de IP: paquetes con direcciones de origen inconsistentes con el patrón de tráfico esperado para esa interfaz, anomalías en la tabla ARP y volúmenes de tráfico inusuales que pueden indicar que se está lanzando un ataque de reflexión a través de su red.
- Evite las redes Wi-Fi públicas no seguras para comunicaciones confidenciales: En redes públicas donde la suplantación de ARP es fácil de ejecutar, utilice una VPN que cifre todo el tráfico de red antes de que pueda ser interceptado. Incluso con una VPN, TLS proporciona una capa adicional de cifrado para el tráfico de aplicaciones sensibles.
- Redes Wi-Fi seguras para hogares y empresas: Utilice contraseñas seguras y únicas para acceder a la red Wi-Fi. En entornos empresariales, implemente la autenticación 802.1X para que solo los dispositivos autenticados puedan conectarse a la red, eliminando así la posibilidad de que los atacantes se unan a ella y lancen ataques de suplantación de ARP.
Selección de protocolos y algoritmos para la defensa contra la suplantación de IP
| Control | Configuración recomendada | Qué evitar | Por qué importa |
|---|---|---|---|
| Filtrado de la capa de red | Filtrado de entrada BCP 38 + filtrado de multiconexión BCP 84 en todos los límites de la red. | Confiar únicamente en listas de permitidos basadas en la dirección IP de origen como mecanismo de control de acceso | El filtrado de entrada descarta los paquetes con direcciones de origen falsificadas antes de que lleguen a los sistemas de destino. |
| Transport Layer Security | TLS 1.3 con intercambio de claves ECDHE y validación de certificados de servidor para todas las sesiones sensibles. | Sesiones TCP/UDP sin cifrar para datos confidenciales; TLS 1.0 o 1.1. | TLS autentica el servidor y cifra la sesión, lo que limita los daños derivados de una redirección IP exitosa. |
| Seguridad DNS | DNSSEC para zonas autoritativas; DoH o DoT para consultas de resolución. | DNS no validado solo a través de UDP/53 | La suplantación de DNS es un precursor común de los ataques de suplantación de IP que redirigen el tráfico web. |
| Protección ARP de red local | Inspección dinámica de ARP (DAI) en conmutadores gestionados; 802.1X para control de acceso a la red. | Segmentos de red planos sin validación ARP en conmutadores gestionados | La suplantación de ARP en la capa LAN permite ataques MITM que eluden los controles de la capa IP. |
| Autenticación de servidor a servidor | TLS mutuo (mTLS) o SSH con autenticación basada en claves | La dirección IP como única credencial de autenticación para el acceso al servidor. | La autenticación criptográfica no se puede falsificar suplantando una dirección IP. |
Ejemplo de implementación: Defensa contra la suplantación de IP empresarial
Una organización de servicios financieros con aplicaciones web de cara al público y API internas de servicio a servicio implementa las siguientes capas de defensa contra la suplantación de IP:
- Filtrado de entrada a nivel de ISP y perímetro: La organización se coordina con su proveedor de servicios de Internet (ISP) para garantizar que el filtrado BCP 38 esté implementado en la red. En su propio cortafuegos perimetral, se descartan los paquetes entrantes con direcciones de origen de rangos privados RFC 1918, rangos de bucle invertido y los rangos de IP propios de la organización (que no pueden llegar legítimamente desde el exterior).
- Filtrado de salida para evitar ser una fuente de suplantación de identidad: Los paquetes salientes con direcciones de origen que no pertenecen a los rangos de IP asignados a la organización se bloquean en el firewall de salida, lo que garantiza que la infraestructura de la organización no pueda utilizarse para generar tráfico falsificado que contribuya a ataques DDoS de reflexión contra otros.
- TLS 1.3 para todas las comunicaciones públicas e internas: Todas las aplicaciones web de cara al público utilizan TLS 1.3. Las API internas de servicio a servicio utilizan TLS mutuo, de modo que tanto el cliente como el servidor se autentican con certificados, lo que elimina la posibilidad de que un atacante que haya falsificado una dirección IP interna se haga pasar por un servicio autorizado.
- Inspección dinámica de ARP en conmutadores gestionados: DAI está habilitado en todos los conmutadores gestionados de la red interna, lo que impide la suplantación de ARP en los segmentos de LAN donde se comunican los servidores y las estaciones de trabajo. DAI valida los paquetes ARP comparándolos con una tabla de enlaces DHCP de confianza y descarta las respuestas ARP que no coinciden con las parejas esperadas.
- DNSSEC en zonas autoritativas y DoH para resolvedores: Las zonas DNS públicas de la organización están firmadas con DNSSEC. Los resolvedores internos utilizan DoH para evitar el envenenamiento de la respuesta DNS, que podría redirigir el descubrimiento de servicios internos a direcciones controladas por el atacante.
- Alertas del sistema de detección de intrusiones de red (IDS) para patrones de suplantación de identidad: El sistema de detección de intrusiones (IDS) está configurado para alertar sobre anomalías en la tabla ARP, paquetes entrantes con direcciones de origen inconsistentes con las rutas esperadas y patrones de tráfico consistentes con el origen de un ataque de reflexión.
Limitaciones de las defensas contra la suplantación de IP
- El filtrado de entrada requiere una adopción generalizada para ser totalmente efectivo: El filtrado de entrada BCP 38 es más efectivo cuando lo implementan los proveedores de servicios de Internet (ISP) y las redes a nivel global. Un ataque de suplantación de identidad lanzado desde una red que no implementa el filtrado BCP 38 aún puede alcanzar objetivos cuyos ISP no lo hayan implementado. Al momento de la publicación, el filtrado de entrada no está implementado universalmente en Internet.
- La suplantación de IP no elude directamente TLS: Un atacante que haya falsificado una dirección IP y redirigido el tráfico hacia sí mismo no podrá leer las sesiones cifradas con TLS sin la clave privada del servidor. Sin embargo, si la clave privada del servidor se ve comprometida, TLS no ofrece ninguna protección, independientemente de las medidas de seguridad contra la suplantación de IP. Almacenamiento de claves privadas respaldado por HSM mitiga este riesgo.
- La suplantación de ARP es un ataque de red local: La inspección dinámica de ARP protege contra la suplantación de ARP en segmentos de conmutadores administrados, pero requiere conmutadores administrados y una configuración correcta de DHCP snooping. Los equipos de red no administrados no pueden implementar la inspección dinámica de ARP.
- La autenticación basada en IP no puede hacerse segura: Ningún control técnico garantiza la seguridad total de un sistema que se basa únicamente en la dirección IP de origen como mecanismo de autenticación. La suplantación de IP, los entornos NAT y la infraestructura de salida compartida socavan la confianza basada en IP. La defensa adecuada consiste en eliminar la autenticación basada en IP y sustituirla por la autenticación criptográfica.
Cómo puede ayudar la consultoría de cifrado
- Servicios de asesoramiento sobre cifrado: nuestro mapa de Servicios de asesoramiento sobre cifrado Evaluamos su configuración TLS en servicios internos y de cara al público, identificamos sistemas que dependen de la confianza basada en IP en lugar de la autenticación criptográfica y recomendamos planes de remediación, incluido el despliegue de mTLS para la comunicación entre servicios.
- Infraestructura de clave pública como servicio: nuestro mapa de PKI como servicio Proporciona la infraestructura de certificados necesaria para implementar TLS mutuo para las API internas y la comunicación entre servicios, lo que permite una autenticación criptográfica que no puede eludirse mediante la suplantación de IP.
- Administrador de CertSecure: Administrador de CertSecure Gestiona el ciclo de vida de los certificados TLS utilizados en su entorno, garantizando que se renueven antes de su vencimiento y que la infraestructura de certificados que respalda sus defensas contra la suplantación de identidad permanezca operativa.
- HSM como servicio: HSM como servicio Protege las claves privadas que respaldan sus certificados TLS en hardware validado según la norma FIPS 140-3, lo que garantiza que, incluso si un atacante obtiene acceso a su entorno de servidor, no podrá extraer las claves privadas necesarias para descifrar las sesiones TLS o suplantar la identidad de sus servicios.
Usos legítimos de la suplantación de IP
La suplantación de IP se utiliza en contextos autorizados para pruebas de rendimiento y seguridad. Las organizaciones pueden usarla para simular miles de usuarios virtuales durante las pruebas de carga de aplicaciones web, para comprobar si el filtrado de entrada descarta correctamente el tráfico falsificado o, en pruebas de penetración autorizadas, para verificar que las reglas del firewall y las alertas del sistema de detección de intrusiones (IDS) se comporten como se espera al recibir tráfico falsificado. Estos usos requieren autorización explícita y se realizan en entornos controlados para evitar impactos no deseados en los sistemas de producción u otras redes.
Conclusión
La suplantación de IP explota una propiedad fundamental del protocolo IP: el campo de dirección de origen en la cabecera de un paquete puede configurarse con cualquier valor que elija el dispositivo emisor. Esto permite a los atacantes ocultar su identidad, eludir los controles de acceso basados en IP y dirigir tráfico DDoS amplificado hacia las víctimas. Las defensas están bien establecidas y son complementarias: el filtrado de entrada y salida en los límites de la red elimina la mayor parte del tráfico falsificado antes de que llegue a los objetivos; TLS con validación de certificados garantiza que incluso el tráfico redirigido correctamente no pueda leerse ni suplantarse; y la sustitución de la confianza basada en IP por la autenticación criptográfica elimina la vulnerabilidad que la suplantación de IP explota más directamente. Para temas relacionados, consulte nuestra guía sobre ataques de intermediario (Man-in-the-Middle) y envenenamiento de DNS.
Preguntas frecuentes
¿Qué es la suplantación de IP?
La suplantación de IP consiste en la creación de paquetes IP con una dirección de origen falsificada para ocultar la identidad del atacante, suplantar la identidad de un host de confianza o redirigir el tráfico de respuesta a una víctima (para la reflexión de ataques DDoS). Ocurre en la capa de red antes de que la seguridad de la aplicación pueda detectarlo, y no existen señales externas de manipulación visibles para el sistema receptor.
¿Cuál es la diferencia entre la suplantación de IP, la suplantación de ARP y la suplantación de DNS?
La suplantación de IP falsifica las direcciones de origen en las cabeceras de los paquetes en la capa de red. La suplantación de ARP envenena las tablas ARP de la red local para redirigir el tráfico LAN a través del atacante. La suplantación de DNS corrompe las cachés de resolución para redirigir las consultas de nombres de dominio a servidores controlados por el atacante. Las tres técnicas pueden formar parte de ataques de intermediario (MITM) o ataques de denegación de servicio distribuido (DDoS) de mayor envergadura.
¿Cómo evita el filtrado de entrada la suplantación de IP?
El filtrado de entrada (BCP 38, RFC 2827) descarta los paquetes entrantes cuya dirección de origen no puede provenir legítimamente de la interfaz por la que llegan. Un paquete que llega desde fuera de su red con una dirección de origen de su propio rango de IP, un rango privado o un rango reservado se descarta porque ningún remitente externo legítimo puede tener esas direcciones. Ampliamente implementado en los perímetros de los ISP y las empresas, dificulta considerablemente la suplantación de IP.
¿Protege TLS contra la suplantación de IP?
TLS no impide la suplantación de IP en la capa de red, pero limita su impacto: incluso si un atacante redirige el tráfico hacia sí mismo, no puede descifrar las sesiones TLS sin la clave privada del servidor ni suplantar la identidad de un servidor sin un certificado TLS válido para el dominio correcto. TLS es un control complementario, no un sustituto del filtrado en la capa de red.
¿Cómo se relacionan los ataques DDoS con la suplantación de IP?
En los ataques DDoS de reflexión/amplificación, el atacante envía solicitudes a servidores de terceros utilizando la IP de la víctima como origen falsificado. Los servidores envían respuestas masivas a la víctima, inundándola con tráfico que nunca solicitó. La suplantación de IP permite esto al hacer que las solicitudes parezcan provenir de la víctima. El filtrado de entrada BCP 38 impide que los atacantes obtengan dicho tráfico de las redes donde está implementado.
¿Qué controles organizativos protegen contra la suplantación de identidad IP?
Los controles clave incluyen el filtrado de entrada y salida BCP 38/84; TLS para todas las comunicaciones sensibles; DNSSEC y DoH/DoT para la integridad del DNS; inspección dinámica de ARP en conmutadores administrados; autenticación 802.1X para el acceso a la red; reemplazo de la confianza basada en IP con autenticación de clave mTLS o SSH; y monitoreo de IDS de red para patrones de direcciones de origen anómalos.
- Respuesta rápida: ¿Qué es la suplantación de IP y cómo protegerse contra ella?
- ¿Qué es la suplantación de identidad?
- ¿Qué es la suplantación de IP?
- ¿Cómo funciona la suplantación de IP?
- Tipos de ataques de suplantación de IP
- Cómo protegerse contra la suplantación de IP
- Selección de protocolos y algoritmos para la defensa contra la suplantación de IP
- Ejemplo de implementación: Defensa contra la suplantación de IP empresarial
- Limitaciones de las defensas contra la suplantación de IP
- Cómo puede ayudar la consultoría de cifrado
- Usos legítimos de la suplantación de IP
- Conclusión
- Preguntas frecuentes

