

- Puntos Clave
- Lista de verificación rápida antes de comenzar
- Por qué esto es importante para la gestión del ciclo de vida de los certificados empresariales.
- Requisitos previos antes de comenzar
- Paso a paso: Exportación del certificado al formato PFX
- Paso a paso: Importación y vinculación del certificado en IIS
- Tabla de requisitos previos para la acción
- Antes y después: Flujo de trabajo de importación de certificados manual frente a automatizado
- Guía de reversión
- Errores y soluciones comunes
- Métricas de éxito a seguir tras la implementación
- Entornos PKI híbridos y multinube
- Matriz de propietarios y acciones por equipo
- ¿Cómo puede ayudar la consultoría de cifrado?
- Conclusión
- Preguntas frecuentes
Respuesta rápida: Importar un certificado al Administrador del servidor IIS implica combinar el certificado SSL/TLS con su clave privada en formato .PFX y, a continuación, importar ese archivo .PFX mediante Certificados de servidor o vincular un certificado ya instalado a un sitio mediante Enlaces de sitio. El proceso tarda entre 10 y 15 minutos una vez que el certificado, los requisitos previos y los permisos están configurados.
Los certificados SSL/TLS permiten alojar un sitio web en IIS (Internet Information Services) sin exponer cada solicitud en texto plano. Cifran el tráfico entre el servidor y el navegador, por lo que son imprescindibles para cualquier sitio IIS que maneje información personal identificable (PII), información de salud protegida (PHI), datos PCI o cualquier otro tipo de información que un atacante pueda interceptar mediante un ataque de intermediario (man-in-the-middle).
La parte complicada rara vez reside en el concepto en sí. Se trata de la mecánica de convertir un certificado emitido o administrado en otro lugar a un formato que IIS acepte, y luego vincularlo correctamente sin dañar un sitio web existente. Esta guía explica ambos aspectos, requisito por requisito y pantalla por pantalla, e indica dónde suelen perder tiempo los equipos o dónde se produce una interrupción evitable.
Puntos Clave
- El Administrador del servidor IIS necesita el certificado y la clave privada juntos en formato .PFX; un certificado sin su clave privada no se puede importar.
- Existen dos métodos compatibles: importar un archivo .PFX directamente o vincular un certificado que ya se encuentre en el almacén de certificados de la máquina local.
- La mayoría de los fallos de vinculación se deben a que la identidad del grupo de aplicaciones no tiene acceso de lectura a la clave privada, no al certificado en sí.
- Los certificados TLS públicos tienen un periodo de validez cada vez más corto según la propuesta SC-081v3 del Foro CA/Browser: 200 días a partir de marzo de 2026, 100 días a partir de marzo de 2027 y 47 días a partir de marzo de 2029, lo que convierte la importación y vinculación manual en una tarea recurrente, no puntual.
- Una encuesta de DigiCert Trust Pulse publicada en julio de 2025 reveló que el 45 por ciento de las empresas sufrieron interrupciones del servicio relacionadas con certificados durante el último año, y el 37.5 por ciento de esos incidentes fueron causados por certificados caducados, que es precisamente el modo de fallo al que es propenso el enlace manual de IIS.
Lista de verificación rápida antes de comenzar
- Se ha enviado una solicitud de firma de certificado (CSR) y una autoridad de certificación (CA) de confianza ha emitido un certificado válido.
- Certificado disponible en formato .PFX o exportable a dicho formato, con su clave privada.
- IIS está instalado, en funcionamiento y accesible con permisos de administrador.
- Derechos de administrador para el servidor y para la consola de administración de certificados (certlm.msc).
- La clave privada se respalda de forma segura antes de la exportación, en caso de que la copia de trabajo se pierda o se corrompa.
- Se ha identificado una ventana de mantenimiento, en caso de que sea necesario revertir la configuración del sitio.
Por qué esto es importante para la gestión del ciclo de vida de los certificados empresariales.
Importar un certificado a IIS parece una tarea sencilla y mecánica hasta que se multiplica en toda la infraestructura empresarial. Según la encuesta Trust Pulse de DigiCert, publicada el 2 de julio de 2025, el 45 % de las empresas reportaron tiempo de inactividad relacionado con certificados durante el último año, y el 37.5 % de esos incidentes fueron causados específicamente por certificados caducados ( DigiCert, julio de 2025 ). La importación y vinculación manual, repetida servidor por servidor, es precisamente el tipo de proceso que genera ese patrón de fallos: depende de que alguien recuerde renovar, exportar, importar y volver a vincular el certificado antes de que caduque el anterior.
Ese riesgo se agrava debido a la reducción de la vigencia de los certificados. Según la propuesta SC-081v3 del Foro CA/Navegador, respaldada por Sectigo y aprobada el 14 de abril de 2025, la validez máxima de los certificados TLS públicos se reduce de 398 días a 200 días en marzo de 2026, a 100 días en marzo de 2027 y a 47 días en marzo de 2029 ( Sectigo, abril de 2025 ). Un proceso manual de importación y vinculación que era tolerable con un ciclo de 398 días o incluso de 200 días se convierte en una carga operativa casi mensual a los 47 días, y en una oportunidad casi mensual de que una renovación no realizada provoque la caída de un sitio de producción. Esta es la razón principal por la que la disponibilidad de certificados TLS de 47 días y la automatización de certificados han pasado de ser una opción deseable a una necesidad de planificación para cualquier equipo que gestione IIS a gran escala.
Requisitos previos antes de comenzar
Confirme cada uno de estos puntos antes de iniciar la importación. Omitir un requisito previo es la razón más común por la que el asistente falla a mitad del proceso o la vinculación del sitio no surte efecto.
- Responsabilidad Social Corporativa y certificado emitido: Generar un solicitud de firma de certificado (CSR) para el dominio, incluyendo el nombre común, detalles de la organización y ubicación, y enviarlo a un autoridad de certificación (CA) para obtener el certificado firmado.
- Certificado en formato .PFX: Confirme que el certificado esté disponible o que pueda exportarse como un archivo .PFX que incluya el certificado y su clave privada. Este es el único formato que acepta el Administrador del servidor IIS para la importación directa.
- Certificado guardado en la tienda personal: Si el certificado no se encuentra ya allí, impórtelo al almacén de certificados personal o al equipo local antes de intentar importarlo a IIS.
- IIS instalado y en funcionamiento: Confirme que IIS esté instalado a través del Administrador del servidor o del Asistente para agregar roles y características en Windows Server, y que el servicio esté en ejecución y configurado para alojar el sitio de destino.
- Acceso administrativo: Confirme los privilegios administrativos en el servidor y en la Consola de administración de certificados, ya que tanto la importación como la vinculación de certificados los requieren.
- Copia de seguridad de la clave privada: Realice una copia de seguridad de la clave privada de forma segura antes de exportarla, ya que perderla inutiliza el certificado y obliga a emitir uno nuevo.
Si gestiona certificados a través de una plataforma de gestión del ciclo de vida de certificados (CLM) de terceros que no puede emitir un archivo .PFX directamente, esta es la carencia específica que hace necesaria la siguiente sección, la exportación manual a PFX.
Paso a paso: Exportación del certificado al formato PFX
El formato .PFX es lo que permite importar el certificado a IIS, ya que empaqueta el certificado y la clave privada juntos. Estos pasos se realizan mediante la Consola de administración de certificados (certlm.msc).
- Abra la consola de administración de certificados: Ejecutar
certlm.msc, O ir a Archivo> Agregar o quitar complemento, seleccione Certificados, haga clic Agregar elija Mi cuenta de usuario, luego haga clic en Termine y OK. - Localice el certificado: Navegue a Certificados – Usuario actual > Personal > Certificados.
- Iniciar la exportación: Haga clic con el botón derecho en el certificado y seleccione Todas las tareas> Exportar.
- Exportar la clave privada: En el Asistente para exportación de certificados, haga clic en Siguiente, A continuación, seleccione Sí, exportar la clave privadaY haga clic en Siguiente de nuevo.
- Seleccione el formato .PFX: Seleccione la opción .PFX y haga clic. Siguiente.
- Establezca una contraseña y guarde la ubicación: Especifique una contraseña para proteger el archivo, haga clic Siguienteelige dónde guardarlo y haz clic. Termine.
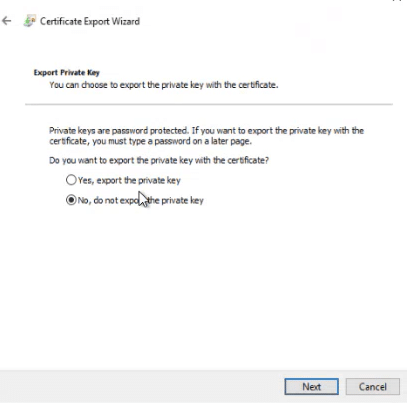
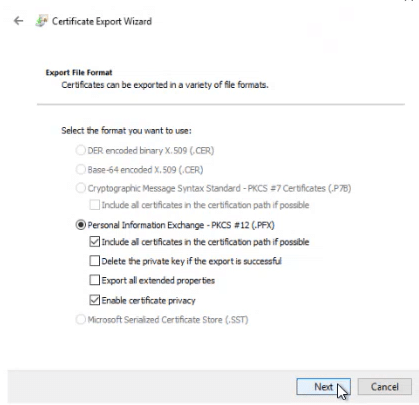
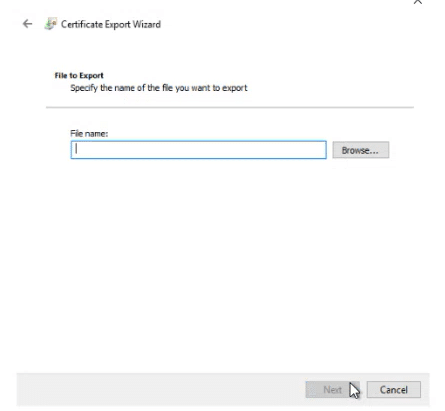
El certificado ya está en formato .PFX y listo para importarse al Administrador del servidor IIS. Existen dos maneras de completar la importación: importar el archivo .PFX directamente o vincular un certificado que ya se encuentre en el almacén de certificados del equipo local. Si la exportación de PFX está bloqueada por una restricción de plantilla de certificado, consulte el Método 2 a continuación.
Paso a paso: Importación y vinculación del certificado en IIS
Método 1: Importar mediante un archivo .PFX
Paso 1: Abra el Administrador de IIS y navegue hasta la sección Certificados del servidor.
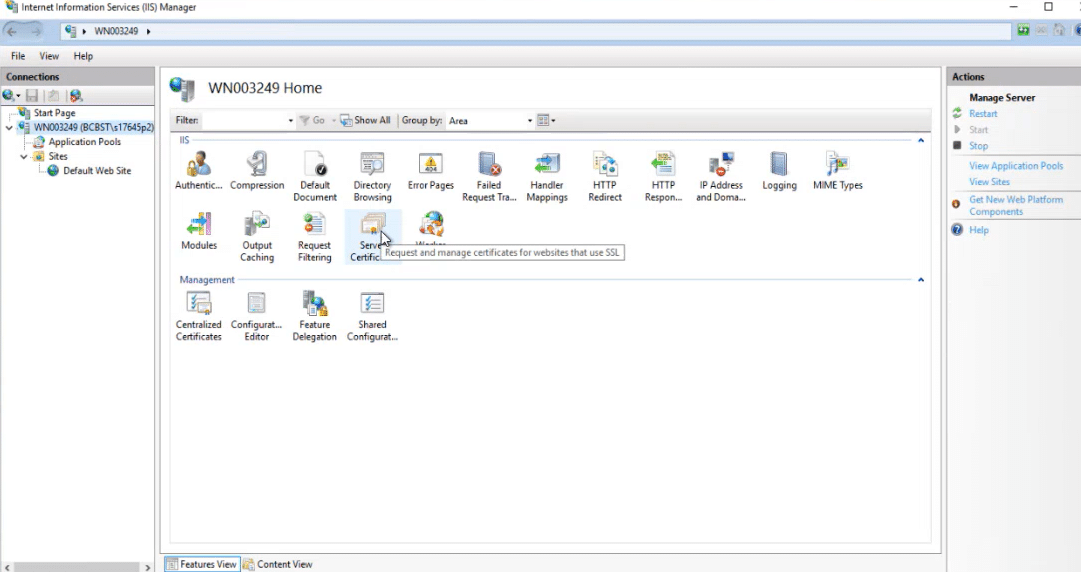
Paso 2: Importar el certificado. En el panel de acciones de la derecha, seleccione Importar , busque el archivo .PFX, introduzca la contraseña y haga clic en Aceptar.
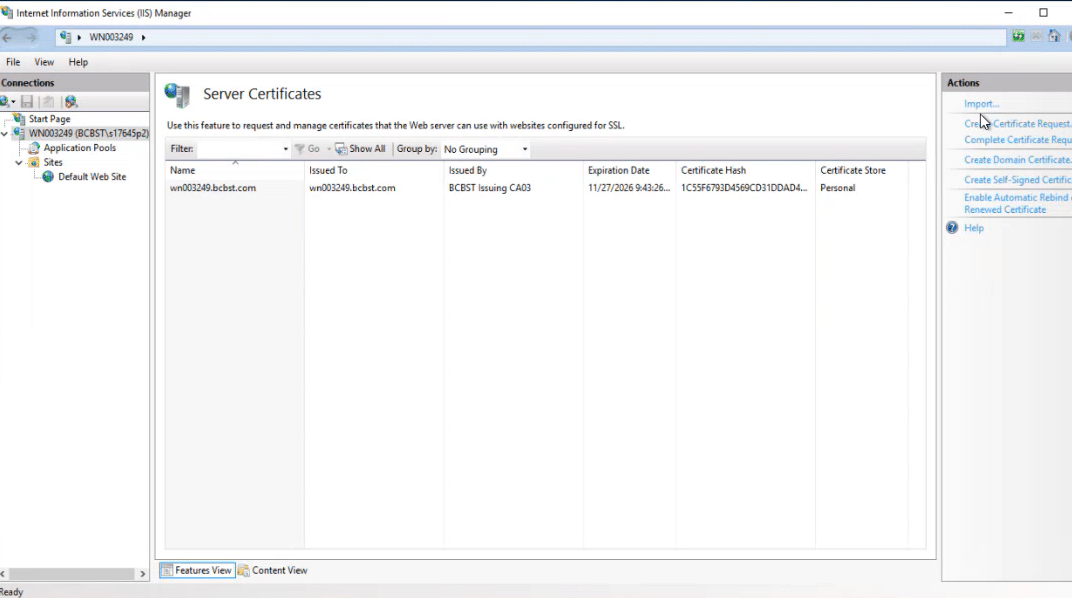
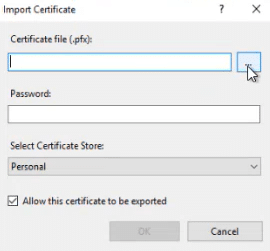
Una vez finalizada la importación, el certificado estará disponible para IIS y listo para vincularse a un sitio.
Nota: Si la exportación a .PFX falla debido a una restricción de la plantilla de certificado, el Método 2 le permite vincular el certificado sin necesidad de un archivo .PFX.
Método 2: Vincular un certificado existente desde enlaces de certificados
Utilice este método si el certificado y su clave privada ya se encuentran en el almacén de certificados de la máquina local.
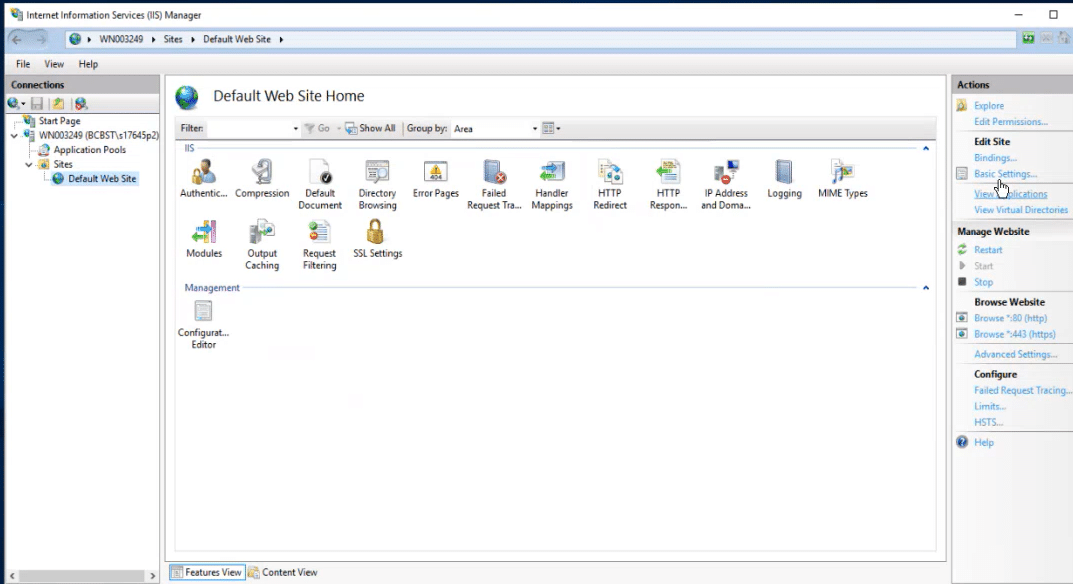
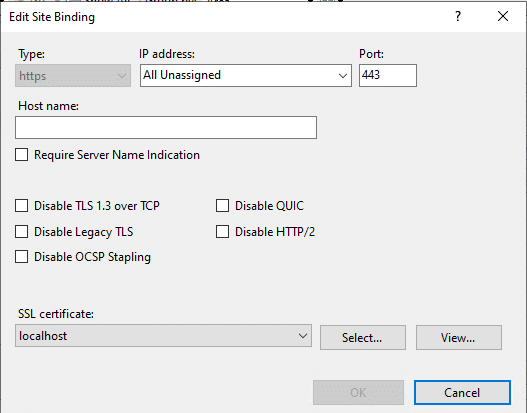
Paso 1: Abra la configuración de enlaces del sitio. En el Administrador de IIS, seleccione el Sitio web predeterminado (o el sitio de destino) en el panel izquierdo y, a continuación, seleccione Enlaces en el panel de acciones de la derecha.
Paso 2: Edite la vinculación del puerto 443. Localice y seleccione la vinculación para el puerto 443 y, a continuación, haga clic en Editar.
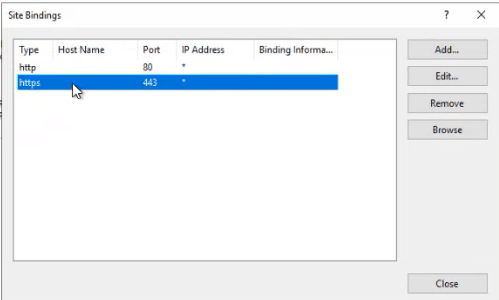
Paso 3: Vincular el certificado. Introduzca el nombre de host asociado al certificado, seleccione el certificado correcto en el menú desplegable, utilice la opción Ver para confirmar que es el correcto y haga clic en Aceptar.
Solución de problemas de enlace
Si al editar la configuración de enlace del sitio se produce un error, casi siempre se debe a un problema de permisos en la clave privada, y no a un problema con el certificado en sí.
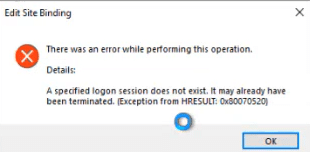
- Compruebe la identidad del grupo de aplicaciones: Confirme con qué cuenta se ejecuta el grupo de aplicaciones del sitio y que se trata de la cuenta de Servicio de red o una identidad equivalente con acceso mediante certificado.
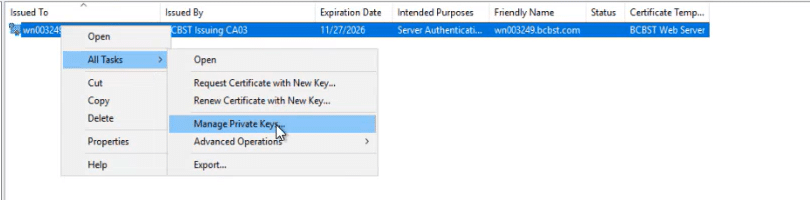
- Abra el almacén de certificados: Ejecutar
certlm.mscy localice el certificado en Personal > Certificados. - Gestionar claves privadas: Haga clic derecho en el certificado y vaya a Todas las tareasy selecciona Administrar claves privadas.
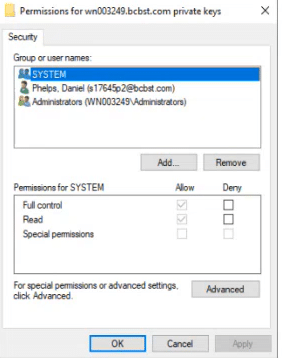
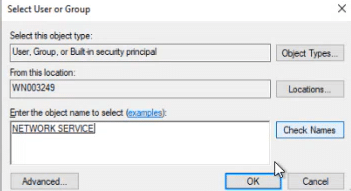
- Autorizará el acceso: Haga clic en Agregar , tipo Servicio de red como nombre del objeto, haga clic Verificar nombresY asignar Leer permiso.
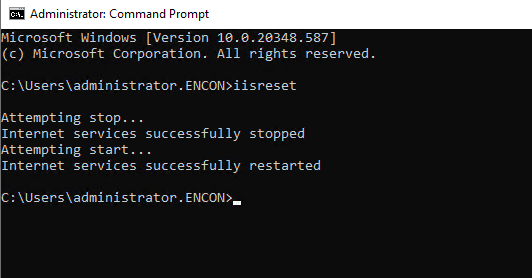
- Reiniciar IIS: Ejecutar
iisresetDesde una ventana de comandos con privilegios de administrador, vuelva a intentar la vinculación.
Has importado y vinculado el certificado correctamente. El sitio ahora debería servir tráfico a través de HTTPS utilizando el nuevo certificado.
Tabla de requisitos previos para la acción
Utilice esta tabla para confirmar la propiedad antes de iniciar la importación, especialmente en entornos donde las responsabilidades de PKI, seguridad, plataforma y cumplimiento recaen en diferentes equipos.
| Requisito previo | Propietario | Acción: |
|---|---|---|
| Certificado válido de CSR y certificado emitido | Equipo PKI | Genere la solicitud de firma de certificado (CSR), envíela a la autoridad de certificación (CA) y confirme que el certificado emitido coincide con el nombre de host previsto. |
| Certificado en formato .PFX | Equipo PKI | Exporte el certificado y la clave privada a formato .PFX, o confirme que la plataforma CLM puede entregarlos en ese formato. |
| Acceso administrativo al servidor | equipo de la plataforma | Otorgar acceso administrativo con límite de tiempo al ingeniero que realiza la importación. |
| Permisos de identidad del grupo de aplicaciones | equipo de la plataforma | Confirme que la identidad del grupo de aplicaciones tiene acceso de lectura a la clave privada antes de vincularla. |
| Ventana de cambio y reversión | Equipo de seguridad | Apruebe una ventana de mantenimiento y confirme que existe un plan de reversión antes del cambio vinculante. |
| Evidencia de auditoría del cambio | Equipo de cumplimiento | Registre el número de serie del certificado, la fecha de emisión y la fecha de vinculación en el registro de certificados. |
Antes y después: Flujo de trabajo de importación de certificados manual frente a automatizado
Los pasos anteriores funcionan bien para un solo servidor o una renovación ocasional. La comparación que se muestra a continuación revela por qué este mismo proceso se convierte en un problema a gran escala, especialmente a medida que los periodos de validez se reducen a 47 días.
| Paso | Flujo de trabajo manual | Flujo de trabajo automatizado (CertSecure Manager) |
|---|---|---|
| Solicitud de certificado | El ingeniero genera manualmente el CSR y lo envía a CA. | La inscripción se activa automáticamente a través de ACME, SCEP o EST. |
| Exportar a .PFX | Exportación manual a través de certlm.msc, por servidor. | Entregado en el formato requerido por el agente de automatización |
| Importar y encuadernar | Pasos manuales a través del Administrador de IIS, por sitio | El agente de automatización de IIS aplica el enlace directamente. |
| Seguimiento de renovaciones | Depende de que la persona recuerde la fecha de caducidad. | Seguimiento centralizado con renovación automática antes del vencimiento. |
| Modo de fallo | La falta de renovación provoca una interrupción del servicio al expirar el plazo. | La renovación y la nueva vinculación se realizan antes de la fecha límite. |
Guía de reversión
Si el nuevo certificado provoca errores de enlace, advertencias del navegador o daña el sitio web, revierta la configuración anterior en lugar de continuar solucionando problemas en producción.
- Reabrir Enlaces de sitio para el sitio afectado y edite la vinculación del puerto 443.
- Seleccione el certificado anterior, que aún sea válido, en el menú desplegable y haga clic. OK.
- Ejecutar
iisresetPara aplicar el cambio, compruebe que el sitio se carga correctamente a través de HTTPS. - No elimine el nuevo certificado del almacén hasta que se confirme la causa raíz del fallo, para que pueda volver a importarse una vez solucionado.
- Registra la reversión y el motivo en el registro de cambios para el equipo de cumplimiento.
Errores y soluciones comunes
- “El parámetro es incorrecto” durante la exportación: Normalmente, esto significa que la clave privada está marcada como no exportable. Vuelva a emitir el certificado con la clave privada configurada como exportable, o utilice el Método 2 para vincularla sin exportarla.
- El certificado no aparece en el menú desplegable de vinculación: El certificado no se encuentra en el almacén personal del equipo local, o bien se importó al almacén del usuario actual. Vuelva a importarlo al almacén del equipo.
- “No se puede encontrar el contenedor de claves de certificado” o errores de acceso similares: La identidad del grupo de aplicaciones no tiene acceso de lectura a la clave privada. Otorgue permisos de lectura a través de la opción "Administrar claves privadas", tal como se explica en los pasos de solución de problemas anteriores.
- El navegador sigue mostrando el certificado antiguo después de la vinculación: El sitio no se reinició, o un balanceador de carga o CDN delante de él está almacenando en caché el certificado anterior. Ejecutar
iisresety compruebe cualquier punto de terminación aguas arriba. - Advertencia de discrepancia en el nombre de host: El nombre común o las entradas SAN del certificado vinculado no coinciden con el nombre de host del sitio. Confirme que la solicitud de firma de certificado (CSR) se generó para el dominio correcto antes de volver a emitirla.
Métricas de éxito a seguir tras la implementación
Tras la implementación, realice un seguimiento de estos datos para confirmar que el proceso de importación y vinculación funciona correctamente y para justificar la automatización si las cifras evolucionan de forma desfavorable a medida que se reducen los períodos de validez.
- Incidentes de tiempo de inactividad relacionados con certificados por trimestre
- Tiempo promedio para importar y vincular un certificado, por servidor
- Número de certificados renovados dentro de su período de validez frente a los renovados fuera de plazo.
- Volumen de incidencias de soporte manual relacionadas con la vinculación o caducidad de certificados.
- Porcentaje de servidores IIS con el ciclo de vida del certificado visible en un inventario central en lugar de ser rastreado localmente.
Los equipos que integran este flujo de trabajo en CertSecure Manager suelen informar que la automatización reduce la emisión manual de certificados y acorta el tiempo de renovación e implementación en comparación con el proceso manual por servidor descrito anteriormente; solicite a su equipo de cuenta de CertSecure Manager las cifras de referencia del trimestre actual para su entorno.
Entornos PKI híbridos y multinube
Los pasos de esta guía se aplican a un único servidor Windows con IIS. En un entorno multinube o híbrido, es posible que sea necesario implementar el mismo certificado de forma consistente en servidores IIS locales, máquinas virtuales alojadas en la nube y balanceadores de carga de distintos proveedores, cada uno con su propio mecanismo de importación. Repetir manualmente estos pasos en cada instancia aumenta considerablemente el esfuerzo y la probabilidad de que no se renueve el certificado.
Aquí es donde la agilidad criptográfica y el descubrimiento centralizado de certificados cobran importancia más allá de un solo servidor. Un inventario actualizado y preciso de todos los certificados en uso, tanto locales como en la nube, permite saber qué instancias de IIS necesitan esta actualización antes de que su vencimiento provoque una interrupción, en lugar de descubrirlo a posteriori. Crear ese inventario junto con la planificación de la preparación para PQC también significa que el mismo trabajo de descubrimiento respalda la próxima migración, no solo la actual.
Matriz de propietarios y acciones por equipo
| Equipo | Medioambiental | Elemento de acción |
|---|---|---|
| Equipo PKI | Emisión y formato de certificados | Confirme que todos los certificados vinculados a IIS se pueden entregar en formato .PFX o automatizar a través de la plataforma CLM. |
| Equipo de seguridad | Control de riesgos y cambios | Se requiere un plan de reversión y una ventana de mantenimiento para cada cambio vinculante en la producción. |
| equipo de la plataforma | Configuración del servidor y del grupo de aplicaciones | Verifique los permisos de identidad del grupo de aplicaciones en la clave privada antes de cada cambio de enlace. |
| Equipo de cumplimiento | Evidencia de auditoría y alineación regulatoria | Mantenga un registro de certificados que muestre las fechas de emisión, vinculación y vencimiento de cada servicio alojado en IIS que se encuentre dentro del ámbito regulatorio. |
¿Cómo puede ayudar la consultoría de cifrado?
CertSecure Manager, nuestra plataforma CLM , incluye agentes de automatización para IIS, Apache, Tomcat y balanceadores de carga como F5, lo que permite que la renovación del certificado, la entrega en el formato correcto y la implementación, incluyendo la vinculación al servicio alojado, se realicen sin necesidad de seguir manualmente los pasos descritos en esta guía. Esto elimina los dos puntos de fallo más comunes mencionados anteriormente: una renovación no realizada y un permiso de clave privada que nunca se otorgó.
Para los equipos que también realizan un seguimiento de su infraestructura criptográfica general, CBOM Secure crea y mantiene un inventario continuo de certificados y activos criptográficos en entornos locales y en la nube. Este inventario es fundamental tanto para detectar certificados IIS antes de que caduquen como para planificar la migración posterior a la computación cuántica . Descubra cómo se conectan ambos aspectos en «De la investigación a la acción: cómo una lista de materiales criptográficos convierte el inventario en información valiosa» . Nuestros servicios de PKI gestionada ofrecen soporte integral para la emisión, renovación y resolución de problemas de certificados cuando una solución manual como la que se describe en esta guía no es suficiente.
Conclusión
Importar un certificado SSL/TLS al Administrador del servidor IIS se reduce a dos pasos: convertir el certificado y la clave privada a formato .PFX y vincularlos correctamente con los permisos adecuados. Ambos métodos descritos en esta guía permiten lograrlo, y los pasos de solución de problemas abordan el problema de permisos que suele causar fallos de vinculación. A medida que la validez de los certificados se reduce a 47 días, surge la pregunta de si repetir este proceso manualmente, servidor por servidor, sigue siendo viable, o si es hora de migrar la renovación y la vinculación a una plataforma automatizada de gestión del ciclo de vida de los certificados.
Preguntas frecuentes
¿Cuál es la principal conclusión de la guía "Cómo importar certificados al administrador del servidor IIS"?
El certificado y su clave privada deben combinarse en formato .PFX antes de que IIS pueda utilizarlos. Posteriormente, se pueden aplicar importando el archivo .PFX directamente a través de Certificados de servidor o vinculando un certificado ya instalado mediante Enlaces de sitio. La mayoría de los fallos se deben a una brecha de permisos en la clave privada, más que a un problema con el certificado en sí.
¿Por qué es importante esto para la gestión del ciclo de vida de los certificados empresariales?
Una sola importación es una tarea sencilla, pero repetirla manualmente en cientos de servidores IIS, con un ciclo de validez que se reduce a 47 días, convierte un paso rutinario en una fuente recurrente de interrupciones. La encuesta Trust Pulse de DigiCert de julio de 2025 reveló que el 45 % de las empresas sufrieron interrupciones relacionadas con certificados el año anterior, y el 37.5 % de estas fueron causadas por certificados caducados.
¿Qué equipos son responsables de poner en práctica estas directrices?
Los equipos de PKI se encargan de la emisión y el formato de los certificados; los equipos de seguridad, del control de cambios y la aprobación de reversiones; los equipos de plataforma, de la configuración de servidores y grupos de aplicaciones; y los equipos de cumplimiento, del registro de certificados y la evidencia de auditoría. La matriz de propietarios y acciones anterior asigna explícitamente cada responsabilidad.
¿Qué riesgos aumentan si este tema se aborda manualmente?
La importación y vinculación manual por servidor aumenta la probabilidad de que se omita una renovación, de que existan inconsistencias en los certificados entre las instancias con balanceo de carga y de que se produzcan cambios no documentados que los equipos de cumplimiento no puedan tener en cuenta durante una auditoría. A medida que se reducen los periodos de validez, el mismo proceso manual debe ejecutarse con mayor frecuencia, lo que multiplica cada uno de estos riesgos.
¿Cómo reduce la automatización el riesgo de interrupción de los certificados?
La gestión automatizada del ciclo de vida de los certificados realiza un seguimiento centralizado de su caducidad, renueva los certificados antes de la fecha límite y los entrega y vincula a IIS, Apache, Tomcat o balanceadores de carga a través de un agente, en lugar de un proceso manual por servidor, lo que elimina la dependencia de que alguien recuerde actuar antes de la caducidad.
¿Qué métricas deberían monitorizar los equipos tras la implementación?
Realizar un seguimiento trimestral de los incidentes de inactividad relacionados con certificados, el tiempo promedio para importar y vincular un certificado, el porcentaje de certificados renovados dentro de su período de validez, el volumen de incidencias manuales vinculadas a problemas con certificados y el porcentaje de servidores con el estado del certificado visible en un inventario central.
¿Cómo se relaciona esto con el plazo de 47 días para la obtención del certificado TLS?
La propuesta SC-081v3 del Foro CA/Browser reduce gradualmente la validez máxima de los certificados TLS públicos a 200 días en marzo de 2026, 100 días en marzo de 2027 y 47 días en marzo de 2029. Todos los servidores IIS que dependen del proceso manual descrito en esta guía necesitarán repetirlo con mucha más frecuencia, lo que justifica la transición a la renovación y vinculación automatizadas antes de que entren en vigor los plazos más cortos.
¿Cómo debería gestionarse esto en entornos PKI híbridos o multinube?
Con frecuencia, es necesario implementar el mismo certificado en servidores IIS locales, máquinas virtuales en la nube y balanceadores de carga de distintos proveedores. Un inventario de certificados centralizado y actualizado continuamente permite saber qué instancias aún necesitan la actualización, en lugar de descubrir una brecha una vez que el certificado ya ha caducado en algún punto del entorno.
¿Qué requisitos previos son necesarios antes de la implementación?
Se requiere una CSR válida y un certificado emitido, el certificado disponible o exportable en formato .PFX, acceso administrativo al servidor y a la Consola de administración de certificados, IIS instalado y en funcionamiento, y una copia de seguridad segura de la clave privada antes de la exportación. La sección de requisitos previos anterior describe cada uno de ellos en detalle.
¿Qué capturas de pantalla o ejemplos de configuración deberían incluirse?
Las capturas de pantalla más útiles son los pasos del Asistente para exportar certificados para crear el archivo .PFX, la pantalla de importación de certificados de servidor, el cuadro de diálogo de edición de enlaces del sitio que muestra la selección del nombre de host y del certificado, y la pantalla de permisos de administración de claves privadas que se utiliza para corregir el error de enlace más común. Esta guía incluye todas ellas en orden.
- Puntos Clave
- Lista de verificación rápida antes de comenzar
- Por qué esto es importante para la gestión del ciclo de vida de los certificados empresariales.
- Requisitos previos antes de comenzar
- Paso a paso: Exportación del certificado al formato PFX
- Paso a paso: Importación y vinculación del certificado en IIS
- Tabla de requisitos previos para la acción
- Antes y después: Flujo de trabajo de importación de certificados manual frente a automatizado
- Guía de reversión
- Errores y soluciones comunes
- Métricas de éxito a seguir tras la implementación
- Entornos PKI híbridos y multinube
- Matriz de propietarios y acciones por equipo
- ¿Cómo puede ayudar la consultoría de cifrado?
- Conclusión
- Preguntas frecuentes


