
- ¿Qué es el problema del silo "Certbot"?
- ¡La orquestación centralizada de ACME es la solución que necesita!
- Flujo de trabajo de automatización de CertSecure Manager para Let's Encrypt
- Las métricas del panel de control de CertSecure Manager ofrecen información de gobernanza de un vistazo
- Por qué esto es importante para la empresa
- Cómo ayuda la consultoría de cifrado
- Conclusión
En los últimos años, en casi todas las evaluaciones de infraestructura de clave pública (PKI) empresariales que hemos realizado, se repite un patrón común. El equipo de seguridad controla rigurosamente sus certificados de pago de alta seguridad emitidos por entidades como DigiCert o GlobalSign. Disponen de inventarios, alertas de vencimiento y aprobaciones presupuestarias.
Pero cuando realizamos un análisis de detección en sus entornos de desarrollo, balanceadores de carga en la nube y servidores web de nivel inferior, encontramos un enorme punto ciego en el uso generalizado y no controlado de certificados gratuitos de Let's Encrypt .
Let's Encrypt ha revolucionado internet al hacer que SSL/TLS sea gratuito y accesible mediante el protocolo ACME. Sin embargo, en el ámbito empresarial, suele generar una infraestructura de clave pública en la sombra (PKI en la sombra). Los desarrolladores instalan certbot en servidores individuales, configuran tareas programadas (cron jobs) y se olvidan de ellas. No existe una visibilidad centralizada. Si una tarea programada falla, el certificado caduca, el servicio se cae y el equipo de seguridad no tiene ni idea de por qué, ni siquiera de que el certificado existiera.
Con el lanzamiento de CertSecure Manager v3.2 , estamos cambiando esa dinámica. Estamos integrando el entorno caótico de Let's Encrypt bajo el mismo marco de gobernanza que sus certificados OV/EV premium.
Así es como lo hacemos y por qué esta integración supone un cambio radical para su tranquilidad operativa.
¿Qué es el problema del silo “Certbot”?
La forma estándar de utilizar Let's Encrypt es instalar un cliente ACME (como Certbot) directamente en el punto final.
- La cuestión: Esto crea miles de islas operativas aisladas. Cada servidor gestiona su propia lógica de renovación. No hay informes centralizados que indiquen si una validación falló o si se eliminó una tarea cron durante un ciclo de parches.
- El riesgo: Cuando se gestionan miles de certificados de 90 días (y la industria se acerca a los 47 días), "configúrelo y olvídese" eventualmente se convierte en "se rompió y no sabemos por qué".
¡La orquestación centralizada de ACME es la solución que necesita!
CertSecure Manager v3.2 introduce la integración nativa con Let's Encrypt . En lugar de que cada servidor se comunique con Let's Encrypt de forma independiente, CertSecure Manager actúa como el centro de mando centralizado ACME .
Gestiona la vinculación de cuentas, la validación de desafíos (por ejemplo, DNS-01) con sus proveedores de dominio (por ejemplo, Cloudflare, Amazon Route 53, Linode y otros) y la recuperación de certificados. Luego , utiliza nuestros agentes de renovación establecidos para enviar esos certificados a la infraestructura de destino.
Esto te proporciona un panel de control unificado . Ahora puedes ver un certificado gratuito de Let's Encrypt utilizado en un servidor de desarrollo justo al lado del certificado DigiCert de alto valor utilizado en los sitios web de tu empresa.
Flujo de trabajo de automatización de CertSecure Manager para Let's Encrypt
Veamos cómo funciona esto en la práctica, específicamente para puntos finales complejos como F5 Load Balancers y servidores web IIS, que son notoriamente difíciles de automatizar con scripts Certbot estándar.
-
Configuración de integración con un solo clic
En la versión 3.2, agregar Let's Encrypt ya no es un proceso que requiera muchos scripts.
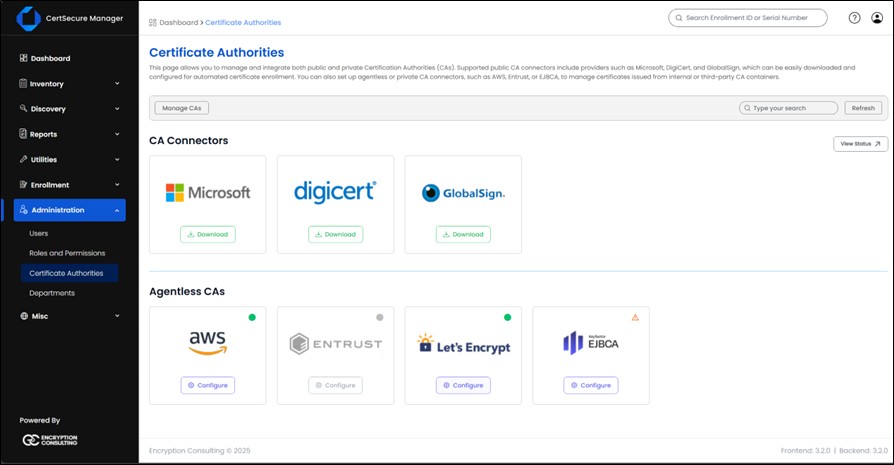
- Navegue a Administración > Autoridades de certificación.
- Haga clic en Vamos a cifrar de la lista disponible.
- Incorpore la URL ACME requerida. Para Vamos a cifrar, escriba https://acme-v02.api.letsencrypt.org/directory
- Haga clic en Vamos a cifrar de la lista disponible.
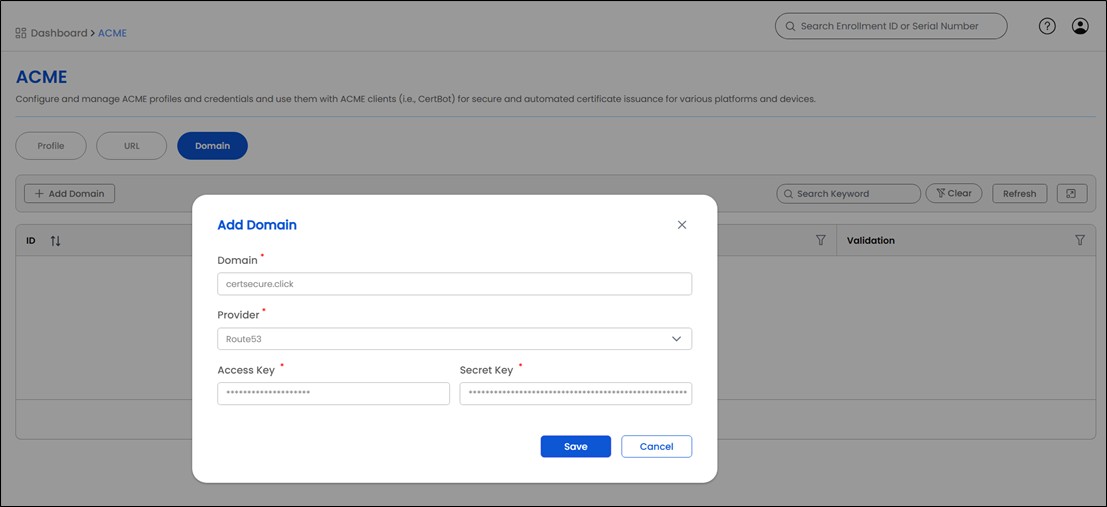
- Incorpore sus dominios en la siguiente pestaña “Dominio”.
- CertSecure inicia automáticamente el proceso de validación del dominio con su proveedor. Dependiendo del proveedor, la validación automática puede tardar entre 1 y 3 minutos.
- Una vez completada la validación, el dominio estará disponible para solicitudes de certificados.



-
Automatización de certificados con agentes de renovación de CertSecure
Aquí es donde se lleva a cabo el trabajo pesado. No solo obtenemos el certificado; lo solicitamos y lo vinculamos a sus dispositivos de destino.
-
Balanceadores de carga F5 BIG-IP Muchas organizaciones utilizan certificados digitales Let's Encrypt en sus dispositivos F5, pero obtener manualmente un certificado, importarlo al dispositivo F5 y luego actualizar el perfil SSL de F5 correspondiente ya es tedioso y se vuelve inmanejable con ciclos de vida de certificados más cortos.
- El flujo de trabajo: CertSecure Manager solicita el certificado a Let's Encrypt. Una vez emitido, nuestro Agente de Renovación de F5 envía el nuevo certificado y la clave a la partición F5 específica y actualiza el perfil SSL integrado.
- El resultado: Obtendrás SSL gratuito y automatizado en tu balanceador de carga sin tener que instalarlo y vincularlo manualmente cada vez.
- Servidores web (IIS / Apache / Nginx / Tomcat)- CertSecure Manager también proporciona una automatización fluida de certificados para sus servidores web. Una vez emitido un certificado Let's Encrypt, nuestro agente gestiona la implementación de principio a fin: entrega el nuevo certificado, actualiza la configuración SSL del servidor y garantiza su activación sin necesidad de pasos manuales. Esto le proporciona un TLS totalmente automatizado y actualizado constantemente en todo su entorno de servidores web.
Recientemente grabamos un tutorial detallado de la configuración de F5. Puede ver exactamente cómo funcionan la renovación y vinculación de certificados en el siguiente video:
-
Balanceadores de carga F5 BIG-IP Muchas organizaciones utilizan certificados digitales Let's Encrypt en sus dispositivos F5, pero obtener manualmente un certificado, importarlo al dispositivo F5 y luego actualizar el perfil SSL de F5 correspondiente ya es tedioso y se vuelve inmanejable con ciclos de vida de certificados más cortos.
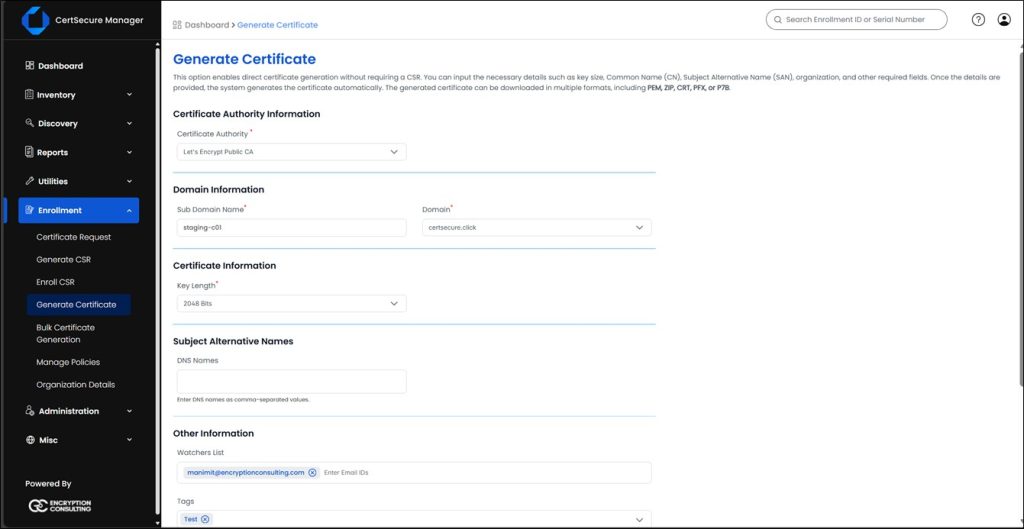
CertSecure Manager también permite solicitar manualmente un certificado Let's Encrypt desde la plataforma CLM mediante la herramienta Inscripción > Generar certificado . Estos certificados se pueden consultar, descargar y utilizar para cualquier requisito manual de su organización.
Las métricas del panel de control de CertSecure Manager ofrecen información de gobernanza de un vistazo
La actualización v3.2 integra los datos de emisión de certificados públicos de Let's Encrypt directamente en el motor de informes centralizado de CertSecure Manager. Dado que estos certificados se renuevan cada 60-90 días, depender de correos electrónicos, archivos de Excel o registros cron dispersos resulta insuficiente e ineficiente a gran escala.
CertSecure Manager proporciona información y alertas sobre certificados:
- Panel de indicadores clave de rendimiento unificadoVisualice su inventario de Let's Encrypt junto con sus certificados de pago. El panel de control incluye 12 KPI distintos, que resaltan métricas críticas como certificados activos, caducados, pendientes y de alto riesgo en una sola vista. Esto garantiza que ningún certificado gratuito se convierta en un punto de fallo costoso y sin supervisión.
- Alertas de vencimientoEn lugar de depender del correo electrónico personal del desarrollador para detectar errores de renovación, CertSecure se integra directamente con herramientas de ITSM como ServiceNow, Microsoft Teams y el SMTP de su organización. Recibirá notificaciones automáticas 7, 30 o 60 días antes del vencimiento de un certificado Let's Encrypt, lo que garantiza que su equipo esté al tanto de posibles errores con mucha antelación.
Por qué esto es importante para la empresa
Esta integración le permite adoptar una estrategia de certificados por niveles sin fragmentar sus herramientas de gestión:
- Nivel 1 (Confianza pública/Alto valor): Utilice pago CA (DigiCert/Entrust) administrado por CertSecure.
- Nivel 2 (Confianza interna): Utilice Microsoft CA / AWS Private CA administrada por CertSecure.
- Nivel 3 (Confianza pública/Valor bajo): Utilice Let's Encrypt administrado por CertSecure.
Obtendrá los beneficios de costo de Let's Encrypt con el rigor de gobernanza de una solución CLM empresarial.
Cómo ayuda la consultoría de cifrado
Abordar el problema de la infraestructura de clave pública en la sombra (PKI en la sombra) no se trata tanto de software, sino de contar con la estrategia adecuada. CertSecure Manager proporciona los controles técnicos, y Encryption Consulting garantiza su implementación efectiva en toda la empresa.
- Establecer una estrategia de confianza: Ayudamos a clasificar los activos y definir dónde Vamos a cifrar Se adapta a los casos en que se necesitan CA de mayor seguridad, convirtiendo el uso informal en una política de certificados por niveles clara.
- Garantizar una implementación sin problemas: Nuestros ingenieros implementan CertSecure Manager, configuran integraciones ACME y optimizan los flujos de trabajo de renovación para mantener el tiempo de actividad durante la transición.
- Alinear seguridad y DevOps: Integramos las API de CertSecure en las existentes pipelines de CI / CD (Jenkins, Ansible, Terraform) para preservar la velocidad de entrega y al mismo tiempo fortalecer la gobernanza.
- Proporcionar PKI administrada: Nuestro equipo de PKIaaS puede operar su infraestructura de ciclo de vida de certificados con monitoreo 24/7 y soporte experto.
Si su organización necesita mayor visibilidad y gobernanza sobre el uso de certificados, es hora de centralizar. Contáctenos para solicitar una demostración y comience a construir una base de PKI robusta y automatizada.
Conclusión
Al centralizar la gestión de Let's Encrypt con CertSecure Manager v3.2, su empresa puede eliminar los puntos ciegos y el caos operativo causados por certificados no gestionados. La combinación de flujos de trabajo ACME automatizados, agentes de renovación y un panel de control unificado garantiza que cada certificado, ya sea gratuito o de pago, se registre, renueve e implemente correctamente. Esto no solo reduce el riesgo de interrupciones inesperadas, sino que también fortalece la gobernanza general de la infraestructura de clave pública (PKI), lo que brinda a los equipos de seguridad y DevOps la confianza de que su infraestructura SSL/TLS es confiable, cumple con las normativas y es fácil de gestionar a gran escala.
- ¿Qué es el problema del silo "Certbot"?
- ¡La orquestación centralizada de ACME es la solución que necesita!
- Flujo de trabajo de automatización de CertSecure Manager para Let's Encrypt
- Las métricas del panel de control de CertSecure Manager ofrecen información de gobernanza de un vistazo
- Por qué esto es importante para la empresa
- Cómo ayuda la consultoría de cifrado
- Conclusión


