
Las capacidades de autoservicio de una solución de Gestión del Ciclo de Vida de Certificados (CLM) permiten a los usuarios y equipos gestionar sus certificados digitales de forma más independiente. Esto reduce drásticamente la dependencia de equipos centrales de TI o seguridad y agiliza las operaciones. En los entornos de TI dinámicos y ágiles actuales, especialmente con el auge de las infraestructuras híbridas y multicloud, el acceso rápido a los certificados no solo es práctico, sino esencial.
El porqué del CLM de autoservicio
Las organizaciones se enfrentan a un desafío importante: ante el aumento exponencial de la demanda de certificados, los equipos de seguridad y operaciones suelen contar con recursos limitados. Gestionar manualmente las solicitudes, la emisión, el aprovisionamiento y la renovación de certificados entre diversos equipos y con plazos ajustados se convierte en una tarea abrumadora. Esto genera procesos lentos e importantes ineficiencias en la gestión del ciclo de vida de los certificados (CLM).
Además de la ineficiencia, existe un riesgo crítico de seguridad. Cuando se producen retrasos, los equipos pueden eludir los procedimientos establecidos. Pueden obtener certificados de autoridades de certificación (CA) no autorizadas o utilizar certificados autofirmados que no cumplen con las políticas de seguridad. Estos certificados de "TI en la sombra" suelen pasar desapercibidos, lo que impide que los equipos de seguridad sean conscientes de posibles vulnerabilidades, interrupciones y problemas de cumplimiento. La gestión de la calidad de la seguridad (CLM) de autoservicio aborda directamente estos problemas, mejorando la eficiencia y reforzando la seguridad.
CertSecure Manager: Habilitación de autoservicio seguro a gran escala
CertSecure Manager , desarrollado por Encryption Consulting, es una plataforma CLM moderna diseñada para reducir la carga de trabajo manual, eliminar la proliferación de certificados e implementar políticas de seguridad de nivel empresarial. Un pilar fundamental de CertSecure Manager es su marco de autoservicio, que permite a los usuarios (desarrolladores, equipos de DevOps y propietarios de aplicaciones) gestionar las operaciones de certificados por sí mismos, dentro de un entorno seguro y regido por políticas.
Al permitir que los equipos descentralizados soliciten, renueven y administren certificados de forma independiente, CertSecure Manager ayuda a reducir el tiempo de respuesta, disminuir la carga de los equipos de seguridad centrales y garantizar un cumplimiento constante en todos los entornos.
Funciones clave de autoservicio de CertSecure Manager
Las capacidades de autoservicio de CertSecure Manager se basan en un marco altamente granular y personalizable, que permite a las organizaciones:
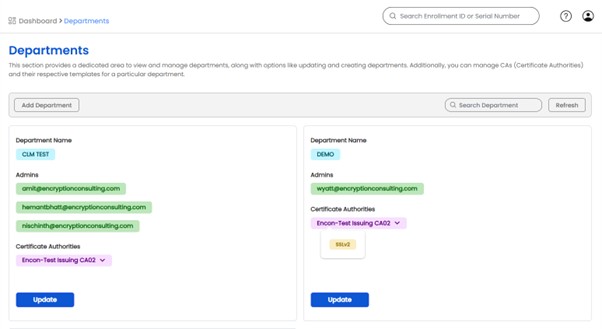
- Crear y gestionar departamentos o unidades de negocio distintos: Cada departamento puede tener su propia vista dedicada dentro de CertSecure Manager, lo que garantiza que los usuarios solo vean e interactúen con los certificados, CA y plantillas relevantes para su contexto operativo específico.
- Asignar CA específicos a los departamentos: Esto permite un control preciso sobre qué departamentos pueden emitir certificados de CA específicas (por ejemplo, CA internas para servicios corporativos, CA públicas para aplicaciones externas).
- Asignar plantillas de certificados preaprobados a los departamentos: Asegurando que certificados solicitados por un departamento se ajustan automáticamente a las políticas de seguridad y casos de uso definidos para ese grupo específico.
- Implementar roles y permisos detallados: Más allá del RBAC estándar, CertSecure Manager permite roles y permisos altamente personalizados dentro y entre departamentos, lo que garantiza que los usuarios solo puedan realizar acciones para las que están explícitamente autorizados, manteniendo la seguridad y el cumplimiento.
Basado en esta sólida base, CertSecure Manager ofrece un conjunto integral de funciones de autoservicio para optimizar las operaciones de certificados:
Solicitud de certificado e inscripción
- Solicitudes iniciadas por el usuario: Los usuarios, como desarrolladores o propietarios de aplicaciones con roles y permisos específicos, pueden solicitar fácilmente nuevos certificados a través de un portal intuitivo. Pueden especificar requisitos como el nombre de host, el período de validez y el tamaño de la clave. Esto satisface directamente la necesidad de certificados con rapidez y escalabilidad. Por ejemplo, un usuario con el permiso "Enviar CSR" puede enviar cualquier solicitud de firma de certificado (CSR), ya sea generada dentro de CertSecure Manager o externamente, a cualquier... CA asociados a su departamento.
- Validación y emisión automatizadas: Basado en políticas predefinidas y Control de Acceso Basado en Roles (RBAC), el sistema CertSecure Manager puede validar automáticamente las solicitudes y, si se aprueban, emitir el certificado desde una CA integrada (pública o privada). Esto elimina las aprobaciones manuales de solicitudes rutinarias, lo que reduce significativamente la carga de TI.
- Emisión basada en plantillas: Los usuarios pueden elegir entre plantillas de certificado preaprobadas que cumplen con las políticas de seguridad de la organización. Esto garantiza la coherencia y el cumplimiento normativo, y evita el uso de certificados no autorizados o no conformes.
Renovación de Certificado
- Renovación impulsada por el usuario: Los usuarios pueden renovar sus certificados a través del portal de autoservicio, a menudo con solo unos clics, sin necesidad de contactar con el departamento de TI. Esta gestión proactiva reduce significativamente el riesgo de inactividad de las aplicaciones debido a certificados caducados.
- Implementación automatizada (posterior a la renovación): Una vez renovado, el sistema puede aprovisionar automáticamente el nuevo certificado a los servidores, aplicaciones o dispositivos pertinentes, minimizando el tiempo de inactividad y los errores humanos.
Revocación de certificado
- Revocación iniciada por el usuario: En casos de compromiso, pérdida o cambios de personal, los usuarios autorizados pueden solicitar rápidamente la revocación de un certificado a través del portal, garantizando su invalidación inmediata y manteniendo una sólida postura de seguridad.
- Auditoría y registro: Todas las acciones de autoservicio, incluidas las revocaciones, se registran minuciosamente con fines de auditoría y cumplimiento, lo que proporciona visibilidad y control completos.
Inventario de certificados
- Visibilidad y búsqueda: Los usuarios pueden ver un inventario de los certificados que poseen o de los que son responsables, con información completa sobre su estado, fechas de vencimiento y otros detalles importantes. Las potentes funciones de búsqueda ayudan a localizar rápidamente certificados específicos, eliminando así los puntos ciegos para los equipos de seguridad.
- Presentación de informes: El acceso a informes básicos sobre el estado del certificado, su uso y los próximos vencimientos facilita la gestión proactiva y el cumplimiento.
Gestión de claves
Si bien la custodia de las claves privadas suele estar estrictamente controlada, las funciones de autoservicio de CertSecure Manager permiten a los usuarios generar sus propias solicitudes de firma de certificado (CSR) dentro del sistema. Esto garantiza que la clave privada permanezca en su sistema o en un módulo seguro.
Cumplimiento y aplicación de políticas
- Control de acceso basado en roles (RBAC): Los portales de autoservicio de CertSecure Manager se rigen estrictamente por RBAC, lo que incluye la posibilidad de definir roles y permisos granulares para usuarios de diferentes departamentos. Esto garantiza que los usuarios solo tengan acceso a los certificados y las acciones que están autorizados a realizar, lo que evita la emisión y el uso no autorizados de certificados.
- Automatización basada en políticas: Todas las acciones de autoservicio se ajustan a las políticas organizativas predefinidas para la inscripción de certificados, lo que garantiza un estricto cumplimiento normativo y reduce los errores humanos. Por ejemplo, los administradores pueden definir el número de aprobaciones necesarias antes de emitir un certificado para una plantilla específica.
Notificaciones y alertas
Las notificaciones automatizadas mantienen a los usuarios y a las partes interesadas informados sobre la expiración de certificados, su emisión correcta o cualquier problema. Cada certificado permite configurar observadores designados que recibirán alertas. Esto permite una gestión proactiva y ayuda a evitar interrupciones inesperadas.
Beneficios del autoservicio en CLM
- Reducción de la carga operativa en TI/seguridad: Libera valiosos recursos del equipo de TI y seguridad de las tareas repetitivas y manuales de administración de certificados, permitiéndoles concentrarse en prioridades estratégicas de alto valor.
- Mayor eficiencia y agilidad: Acelera la obtención y gestión de certificados, lo cual es crucial para DevOps y entornos de desarrollo ágiles que necesitan certificados rápidamente y a escala.
- Interrupciones minimizadas: Al permitir a los usuarios gestionar las renovaciones de forma proactiva y mediante procesos automatizados, el riesgo de inactividad de la aplicación debido a certificados vencidos disminuye significativamente.
- Postura de seguridad mejorada: Promueve la adhesión a las políticas de seguridad mediante la automatización de procesos, la aplicación de controles (como RBAC y emisión basada en políticas) y la reducción de la probabilidad de TI en la sombra o certificados no compatibles.
- Experiencia de usuario mejorada: Proporciona una forma conveniente, intuitiva y personalizada para que diversos equipos multifuncionales gestionen sus necesidades de certificados, lo que aumenta la productividad general.
- Mejor cumplimiento: La aplicación centralizada de políticas, el registro integral y la mayor visibilidad simplifican la auditoría y demuestran el cumplimiento de los requisitos reglamentarios, lo que mitiga los riesgos relacionados con los certificados no rastreados.
¿Cómo puede ayudar la consultoría de cifrado?
Como especialistas en criptografía aplicada, Encryption Consulting ofrece CertSecure Manager , una solución integral de gestión de certificados (CLM) diseñada para simplificar, automatizar y proteger toda su infraestructura de certificados. Al implementar CertSecure Manager, Encryption Consulting ayuda a las organizaciones a dejar atrás los procesos manuales y propensos a errores, adoptando un modelo dinámico de autoservicio. Con Encryption Consulting como socio y CertSecure Manager como plataforma, obtendrá una visibilidad, un control y una eficiencia sin precedentes en todo su ecosistema de certificados, lo que permitirá a su organización centrarse en la innovación con total confianza en su seguridad digital.
Conclusión
En el complejo y vertiginoso panorama digital actual, las capacidades de autoservicio en una solución CLM ya no son un lujo, sino una necesidad. Transforman la gestión de certificados, convirtiéndola de un cuello de botella en un proceso optimizado, seguro y que empodera al usuario. Al democratizar el acceso a las operaciones de certificados, manteniendo al mismo tiempo el control centralizado y el cumplimiento de las políticas, las organizaciones pueden mejorar significativamente su eficiencia operativa, fortalecer su postura de seguridad y garantizar el cumplimiento continuo en todos sus entornos digitales. Implementar una solución CLM de autoservicio robusta es una decisión estratégica que permite a las organizaciones operar con mayor agilidad y confianza en un mundo cada vez más dependiente de los certificados.


