
- CNSA 2.0
- ¿Qué políticas se deben seguir para cumplir con los requisitos del algoritmo NSS?
- Cronograma de transición y hitos de implementación de CNSA 2.0
- Método general para la transición a los algoritmos CNSA 2.0
- Otros requisitos de la CNSA 2.0 para NSS
- Comprensión de la firma basada en hash en CNSA 2.0
- Requerimientos de Validación
- Alternativas cuánticas para NSS
- Adaptación de la criptografía híbrida
- ¿Cómo puede ayudar Encryption Consulting?
- Conclusión
No es ningún secreto que una computadora cuántica relevante para la criptografía (CRQC) tendría el poder de vulnerar los sistemas criptográficos de clave pública de uso generalizado, empleados actualmente para el intercambio de claves asimétricas y las firmas digitales, con consecuencias potencialmente devastadoras para los sistemas. Los sistemas de seguridad nacional (NSS) utilizan la criptografía de clave pública como componente fundamental para proteger la confidencialidad, la integridad y la autenticidad de la información de seguridad nacional.
Anne Neuberger, la principal asesora de ciberseguridad de la Casa Blanca, habló recientemente sobre este tema en el Royal United Services Institute (RUSI) de Londres. Afirmó que la publicación de estos nuevos algoritmos era "un momento trascendental" porque demuestra un progreso real hacia la próxima generación de criptografía.
Explicó que el motivo de este cambio es la preocupación por los CRQC, que, según sus palabras, podrían romper el cifrado "que es la base de la protección de los secretos de seguridad tanto corporativos como nacionales".
Entendamos qué es el Conjunto de algoritmos de seguridad nacional comercial 2.0 (CNSA 2.0).
CNSA 2.0
El CNSA 2.0 (Commercial National Security Algorithm Suite 2.0) es el estándar de cifrado de próxima generación desarrollado por la NSA para proteger los sistemas más sensibles del país, especialmente ante la amenaza real que representa la computación cuántica. Estos algoritmos están diseñados específicamente para ser resistentes a la computación cuántica , lo que garantiza la seguridad a largo plazo incluso en un futuro donde el cifrado tradicional podría ser vulnerado.
CNSA 2.0 será obligatorio para todos los Sistemas de Seguridad Nacional (SSN) que utilicen algoritmos de estándar público, ya sean de reciente diseño o ya implementados. Los conjuntos de cifrado antiguos, como Suite B o CNSA 1.0 , ya no serán suficientes; todos deberán migrar a CNSA 2.0. Según la NSA, esta medida garantiza que los sistemas sean «seguros hoy y resilientes mañana».
¿Qué políticas se deben seguir para cumplir con los requisitos del algoritmo NSS?
Los algoritmos incluidos en CNSA 2.0 fueron seleccionados de entre los estandarizados por el NIST , la autoridad oficial del gobierno estadounidense en materia de cifrado comercial. La NSA eligió las opciones con mejor rendimiento para las necesidades de seguridad nacional, no solo robustas, sino también optimizadas para operaciones de misión crítica . La NSA ha probado y analizado estos algoritmos y considera que son lo suficientemente robustos como para proteger la seguridad nacional de Estados Unidos a largo plazo.
La agencia considera que CNSA 2.0 es apto para proteger desde comunicaciones en el campo de batalla hasta cables diplomáticos. No dejan a los usuarios a oscuras. La NSA está colaborando con el IETF para publicar RFC (Solicitudes de Comentarios), guías técnicas que ayudarán a integrar estos algoritmos de forma segura en sistemas reales. El principio fundamental es que no se trata solo de qué algoritmos se utilizan, sino de cómo se utilizan.
Incluso los sistemas que ya están en funcionamiento no se libran. A menos que reciban una exención formal , todos los equipos desplegados deben actualizarse oportunamente. Esta norma está respaldada por memorandos de seguridad clave como NSM-8 y NSM-10 , y políticas como CNSSP 11 y CNSSP 15.
Los distintos tipos de sistemas seguirán diferentes rutas de transición. Los dispositivos de grado militar o de alta gama se adaptarán según las normas CJCSN 6510 y CNSSAM 01-07-NSM , mientras que los equipos comerciales se mantendrán en CNSA 1.0 por ahora, pero deberán migrar entre 2025 y 2030 , dependiendo del sistema. Todas las implementaciones de QR deberán pasar por la certificación NIAP y la validación NIST ; no se permiten atajos.
Estas directrices no son solo para funcionarios gubernamentales. La NSA está haciendo público el plan CNSA 2.0 para que los proveedores, socios de la industria y cualquier persona interesada en interactuar con el NSS puedan comenzar a prepararse. Esto incluye la actualización de dispositivos, software y plataformas de comunicación segura.
A medida que la NSA avanza con CNSA 2.0, también se lleva a cabo una revisión de la terminología técnica. Los algoritmos como ML-KEM y ML-DSA son ahora los únicos nombres aprobados bajo el estándar, reemplazando sus nombres anteriores, CRYSTALS-Kyber y CRYSTALS-Dilithium . Solo se permiten las versiones finales, publicadas como FIPS 203 y 204. Cualquier versión anterior o modificada, incluso si tiene una denominación similar, no cumple con los requisitos de CNSA 2.0.
La siguiente tabla enumera los algoritmos y sus funciones, especificaciones y parámetros.
| Algoritmo | Función | Especificación | Parámetros |
|---|---|---|---|
| Algoritmos de propósito general | |||
| Advanced Encryption Standard (AES) | Cifrado de bloques simétricos para la protección de la información | PUBLICACIÓN FIPS 197 | Utilice claves de 256 bits para todos los niveles de clasificación. |
| ML-KEM (anteriormente CRYSTALS Kyber) | Algoritmo asimétrico para el establecimiento de claves | PUBLICACIÓN FIPS 203 | ML-KEM-1024 para todos los niveles de clasificación. |
| ML-DSA (anteriormente CRYSTALS Dilithium) | Algoritmo asimétrico para firmas digitales en cualquier caso de uso, incluida la firma de firmware y software | PUBLICACIÓN FIPS 204 | ML-DSA-87 para todos los niveles de clasificación. |
| Algoritmo hash seguro (SHA) | Algoritmo para calcular una representación condensada de información | FIPS PUB 180-4 | Utilice SHA-384 o SHA-512 para todos los niveles de clasificación. |
| Algoritmos permitidos en aplicaciones específicas | |||
| Firma Leighton-Micali (LMS) | Algoritmo asimétrico para firmar digitalmente firmware y software | FIPS PUB 800-208 | Todos los parámetros están aprobados para todos los niveles de clasificación. Se recomienda LMS SHA 256/192. |
| Esquema de firma Xtended Merkle (XMSS) | Algoritmo asimétrico para firmar digitalmente firmware y software | FIPS PUB 800-208 | Todos los parámetros aprobados para todos los niveles de clasificación. |
| Algoritmo hash seguro 3 (SHA3) | Algoritmo utilizado para calcular una representación condensada de información como parte de la integridad del hardware | PUBLICACIÓN FIPS 202 | SHA3-384 o SHA3-512 permitidos únicamente para funcionalidad de hardware interno (por ejemplo, comprobaciones de integridad de arranque) |
Cronograma de transición y hitos de implementación de CNSA 2.0
La NSA pretende que todos los Sistemas de Seguridad Nacional (NSS) sean resistentes a la computación cuántica para 2035 , en consonancia con los objetivos establecidos en el Memorando de Seguridad Nacional-10 (NSM-10) . Si bien 2035 es el objetivo final, la transición comienza mucho antes , con hitos clave descritos en la política actualizada CNSSP 15.
Para los sistemas existentes, cualquier NSS que ya esté validado bajo un perfil NIAP o CSfC seguirá aprobado hasta el final de su período de validación. No se impondrá ninguna transición obligatoria a CNSA 2.0 antes del 31 de diciembre de 2025. Sin embargo, cualquier NSS que aún no cumpla con CNSA 1.0 tiene solo seis meses a partir de la publicación de la versión actualizada de CNSSP 15 para cumplir con CNSA 2.0 o debe presentar una solicitud de exención dentro de los 90 días.
A partir del 1 de enero de 2027 , todas las nuevas adquisiciones para el NSS deberán ser compatibles con los algoritmos CNSA 2.0, salvo que se indique claramente una excepción. Para el 31 de diciembre de 2030 , todos los equipos y servicios que no sean compatibles con CNSA 2.0 deberán ser retirados gradualmente. Y para el 31 de diciembre de 2031 , el uso de los algoritmos CNSA 2.0 será obligatorio en todos los ámbitos, salvo que se especifique lo contrario.
La transición no se producirá de un día para otro. La NSA prevé un período híbrido en el que los sistemas podrían utilizar tanto CNSA 1.0 como CNSA 2.0 , según la madurez de sus respectivos componentes. Los nuevos sistemas y las actualizaciones deberían diseñarse para priorizar CNSA 2.0 , y a medida que se finalicen los estándares, estos sistemas deberían, con el tiempo, aceptar únicamente algoritmos CNSA 2.0.
Las organizaciones de desarrollo de estándares (SDO, por sus siglas en inglés), como la IETF, seguirán publicando material de apoyo, como los RFC . La NSA colabora activamente con ellas para garantizar que estos documentos estén disponibles para guiar las configuraciones de protocolo y ayudar a los proveedores a adoptar soluciones resistentes a la computación cuántica de manera eficaz.
La NSA prevé que todas las transiciones de equipos estén finalizadas para el 31 de diciembre de 2030 , mucho antes de la fecha límite de 2035, lo que permitirá que los sistemas seguros estén preparados para el futuro a tiempo para hacer frente a las amenazas cuánticas a gran escala.
Método general para la transición a los algoritmos CNSA 2.0
A continuación se presentan algunos puntos a tener en cuenta al realizar la transición a los algoritmos CNSA 2.0:
- El NIAP actualizará los perfiles de protección para indicar claramente que los productos deben ser compatibles Algoritmos CNSA 2.0, basado en NIST y otros estándares internacionales.
- Todo hardware o software nuevo debe cumplir con los nuevos perfiles. Los sistemas más antiguos también deben cumplir. cuando se sometan a su próxima actualización para mantener la certificación NIAP.
- Tan pronto como Soluciones CNSA 2.0 probadas y validadas están listos, deberían convertirse en la configuración predeterminada en todos los sistemas elegibles.
- El cronograma para eliminar algoritmos antiguos y vulnerables se regirá por Perfiles de protección del NIAP y Ciclos de actualización tecnológica del NSM-10.
- Si los sistemas heredados no se pueden actualizar periódicamente, necesitarán un oficial renuncia y un claro Plan para el cumplimiento futuro para seguir operando.
Otros requisitos de la CNSA 2.0 para NSS
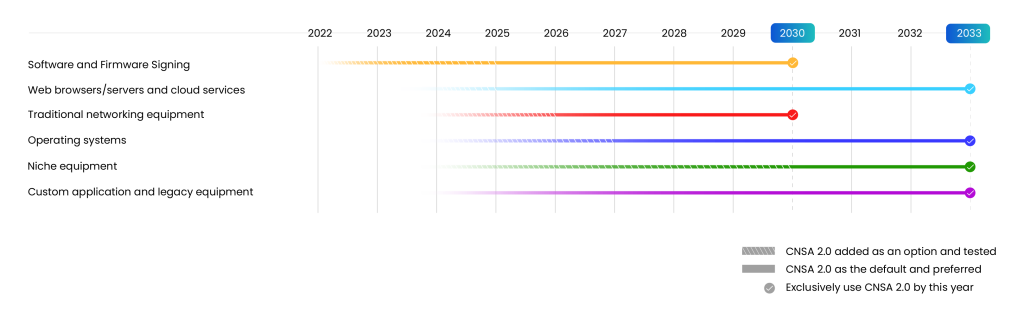
El siguiente cronograma forma parte del esfuerzo más amplio de la NSA para preparar los sistemas de seguridad nacional para el futuro, anticipando el desarrollo de potentes computadoras cuánticas. El lanzamiento gradual brinda a la industria y a las agencias tiempo para adaptarse.
- La firma de software y firmware debe comenzar a transitar de inmediato, y se debe preferir CNSA 2.0 para 2025 y utilizarlo exclusivamente para 2030.
- Los navegadores web, servidores y servicios en la nube deben admitir y preferir CNSA 2.0 para 2025 y pasar a su uso exclusivo para 2033.
- Los equipos de red tradicionales, como las VPN y los enrutadores, deberían admitir y preferir CNSA 2.0 para 2026 y utilizarlo exclusivamente para 2030.
- Se espera que los sistemas operativos admitan y prefieran CNSA 2.0 para 2027 y lo adopten exclusivamente para 2033.
- Los equipos de nicho, como los dispositivos restringidos y los grandes sistemas PKI, deberían respaldar y preferir la CNSA 2.0 para 2030 y utilizarla exclusivamente para 2033.
- Las aplicaciones personalizadas y los sistemas heredados deben actualizarse o reemplazarse por completo para cumplir con los estándares CNSA 2.0 para 2033.
Profundicemos en los detalles técnicos de los algoritmos de firma basados en funciones hash y exploremos su importancia en la criptografía postcuántica (PQC).
Comprensión de la firma basada en hash en CNSA 2.0
Los esquemas de firma basados en hash son una parte fundamental de la estrategia de resistencia cuántica de CNSA 2.0 para proteger el software y el firmware de larga duración. Estos algoritmos son idóneos para tareas en las que una firma debe permanecer confiable durante años, como la firma de firmware.
Los dos principales algoritmos basados en hash aprobados por la NSA para los Sistemas de Seguridad Nacional (NSS) son:
- LMS (Esquema de firma Leighton-Micali)
- XMSS (Esquema de firma Merkle ampliado)
Ambos métodos están estandarizados por el NIST en la norma SP 800-208 y han sido validados conforme a las Normas Federales de Procesamiento de Información (FIPS) . La NSA recomienda su uso, en particular, en sistemas que requieren mecanismos de firma con estado, donde cada firma debe ser rastreada para garantizar que no se reutilice una clave, lo cual es un requisito fundamental para mantener la seguridad a lo largo del tiempo.
La NSA prefiere LMS con SHA-256, según se define en la Sección 4.2 del estándar NIST. Esta configuración específica ofrece un buen equilibrio entre rendimiento y seguridad, y es ideal para dispositivos integrados o sistemas de hardware que no suelen recibir actualizaciones frecuentes.
Por otro lado, HSS (Esquema de Firma Jerárquica) y XMSSMT (XMSS multiárbol), aunque relacionados con LMS/XMSS, no están permitidos en CNSA 2.0. La NSA ha declarado explícitamente que estas variantes multiárbol no cumplen con los estándares requeridos para el uso de NSS.
Otro algoritmo, SLH-DSA (también conocido como SPHINCS+), no está aprobado para su uso en NSS bajo la CNSA 2.0, a pesar de estar basado en hash. Esto garantiza que solo los algoritmos mejor evaluados y listos para su implementación sean confiables para fines de seguridad nacional.
Política de uso de SHA-3 y funciones hash según CNSA 2.0
En CNSA 2.0, el uso de SHA-3 solo está permitido en circunstancias muy limitadas . En concreto, los proveedores pueden usar SHA3-384 o SHA3-512 en componentes de hardware internos que no interactúan con sistemas externos. Esto incluye casos de uso como el arranque seguro o las comprobaciones de integridad del sistema , donde el proceso criptográfico permanece completamente dentro de un entorno controlado por el proveedor. La NSA ha hecho esta excepción para acelerar la transición a la criptografía postcuántica sin interrumpir los procesos internos establecidos.
Sin embargo, SHA-3 no está aprobado como función hash de propósito general en CNSA 2.0. Su uso solo está permitido cuando está claramente definido por un estándar criptográfico aprobado, como dentro de LMS según lo especificado por NIST SP 800-208 , o para aplicaciones internas muy específicas. De manera similar, SHAKE , otra variante de la familia SHA-3, tampoco está permitido para un uso criptográfico generalizado. La postura de la NSA es clara: depender de SHA-3 fuera de sus casos de uso aprobados crea una complejidad innecesaria, aumenta la carga de las pruebas de interoperabilidad y puede socavar la confiabilidad de los sistemas diseñados para cumplir con estrictos estándares de seguridad nacional.
La familia SHA-2 , especialmente SHA-384 y SHA-512 , sigue siendo la base de la política de funciones hash de CNSA 2.0. SHA-384 continúa siendo el estándar, mientras que SHA-512 está permitido cuando el rendimiento lo justifica, aunque los sistemas que utilizan SHA-512 deben evaluar cuidadosamente los posibles impactos en la interoperabilidad.
Si un sistema criptográfico incorpora SHA-3 u otras variantes de hash como parte de una función definida dentro de un algoritmo aprobado por la NSA , como LMS o XMSS, esto está permitido, pero solo dentro de los límites del diseño de dicho algoritmo. La aplicación general o externa de SHA-3 fuera de estas definiciones sigue sin cumplir con la norma CNSA 2.0.
La NSA ha dejado abierta la posibilidad de incluir en el futuro otros algoritmos aprobados por el NIST , pero solo bajo condiciones muy específicas: el algoritmo debe ser ampliamente adoptado , superar las evaluaciones de seguridad independientes de la NSA y mantener la compatibilidad con otros sistemas. Por ahora, la prioridad sigue siendo utilizar el conjunto actual de algoritmos rigurosamente probados para evitar la fragmentación entre los sistemas que protegen los datos de seguridad nacional.
Requerimientos de Validación
Al utilizar LMS o XMSS, hay diferentes pasos de validación dependiendo de lo que haga el sistema:
- Si un sistema solo verifica firmas, debe pasar la prueba CAVP (Programa de Validación de Algoritmos Criptográficos).
- Si también genera firmas (es decir, actúa como firmante), debe validarse bajo CMVP (Programa de Validación de Módulos Criptográficos).
La generación de firmas es más sensible porque implica la gestión del estado criptográfico, que, si se utiliza incorrectamente (como la reutilización de claves), puede exponer el sistema a ataques. Por eso, no se permiten exenciones; la validación es obligatoria.
La NSA subraya que la firma digital y la gestión del estado deberían implementarse idealmente en hardware, como un HSM (Módulo de Seguridad de Hardware) , para minimizar los errores humanos o de software. Incluso durante las operaciones de copia de seguridad, los estados clave deben conservarse para evitar cualquier posibilidad de reutilización del estado.
Se espera que los proveedores que no forman parte de NSS, pero que proporcionan código o productos que interactuarán con NSS, cumplan con la misma calidad criptográfica . Esto significa que cualquier código involucrado en la verificación de firmas debe ser capaz de superar la validación CAVP , incluso si el firmante no forma parte de NSS.
Para las evaluaciones de productos comerciales, la NSA no espera que la generación de firmas se produzca dentro del "Objetivo de Evaluación" (TOE), sino únicamente la verificación de firmas. Por lo tanto, las pruebas CAVP son suficientes para demostrar el cumplimiento de la norma CNSA 2.0 en la mayoría de los casos.
A menudo, el firmware no se puede actualizar una vez implementado. Por lo tanto, elegir un algoritmo de firma resistente a la computación cuántica , como LMS o XMSS, para el firmware es crucial. La NSA insiste en iniciar la transición cuanto antes, en lugar de esperar a que otros algoritmos (como ML-DSA) se validen. Esto garantiza que exista una raíz de confianza criptográfica a largo plazo antes incluso de que el resto del sistema comience a actualizarse a los estándares post-cuánticos.
Alternativas cuánticas para NSS
Para preparar los Sistemas de Seguridad Nacional (NSS) para la era cuántica, la NSA ha abordado opciones criptográficas alternativas, como:
- Las claves precompartidas (PSK) pueden ayudar a reducir las amenazas cuánticas, pero su eficacia puede variar; las organizaciones deben consultar la guía de la NSA o CSfC antes de confiar en ellas.
- Las computadoras cuánticas plantean un riesgo mucho mayor para la criptografía de clave pública que para la criptografía simétrica; los algoritmos simétricos con tamaños de clave grandes (como los de CNSA 2.0) todavía se consideran seguros.
- La NSA está actuando ahora frente a las amenazas cuánticas porque los Sistemas de Seguridad Nacional (NSS) tienen una vida útil prolongada, los sistemas construidos hoy pueden estar en uso durante décadas y necesitan protección a prueba de futuro.
- La distribución de claves cuánticas (QKD) utiliza la física cuántica para compartir de forma segura claves de cifrado, pero no ofrece protección criptográfica completa y no se considera una solución práctica para NSS.
- La NSA lo hace No se recomienda usar QKD para NSS y aconseja a las agencias no invertir ni implementar sistemas QKD sin consulta directa.
- Los generadores de números aleatorios cuánticos (RNG) utilizan efectos cuánticos para generar aleatoriedad; cualquier RNG certificado por estándares apropiados es aceptable si se implementa correctamente.
Adaptación de la criptografía híbrida
El objetivo es equilibrar una protección sólida con una implementación práctica y basada en estándares, teniendo en cuenta la compatibilidad con versiones anteriores. Los siguientes puntos describen las consideraciones necesarias y la orientación de la NSA.
- Una solución híbrida combina múltiples algoritmos criptográficos (clásicos + resistentes a los cuánticos) para fortalecer el intercambio de claves o la autenticación.
- La NSA confía únicamente en los algoritmos CNSA 2.0 y no requiere soluciones híbridas para la seguridad del NSS, aunque se pueden utilizar configuraciones híbridas por motivos de interoperabilidad o limitaciones técnicas.
- El uso de criptografía híbrida puede añadir complejidad para la implementación y prueba, aumentando el riesgo de errores y errores de configuración.
- Las soluciones híbridas también pueden ralentizar los esfuerzos de estandarización, ya que los protocolos deben acordar cómo combinar y gestionar múltiples algoritmos.
- En casos como IKEv2 (un protocolo VPN), la NSA apoya una solución híbrida debido a restricciones técnicas con límites en el tamaño de la clave pública: primero se utiliza una clave más pequeña y luego una cifrada más grande.
- NSA no soporta utilizando soluciones híbridas o no estándar resistentes a la energía cuántica en sistemas de misión a menos que se recomiende específicamente; dichas soluciones pueden conducir a incompatibilidad o ineficiencia.
- Se pueden utilizar soluciones híbridas con superposiciones de claves simétricas (como RFC 8773 o 8784) en casos especiales, pero son excepciones, no la norma.
¿Cómo puede ayudar Encryption Consulting?
Si te preguntas por dónde empezar tu camino hacia la era post-cuántica, Encryption Consulting está aquí para ayudarte. Puedes contar con nosotros como tu socio de confianza; te guiaremos en cada paso con claridad, seguridad y experiencia práctica.
-
Descubrimiento e inventario criptográfico
Esta es la fase fundamental en la que construimos visibilidad sobre su infraestructura criptográfica existente. Identificamos qué sistemas están en riesgo ante amenazas cuánticas y evaluamos la preparación de su configuración actual, incluyendo su PKI, HSM y aplicaciones. El objetivo es identificar qué activos criptográficos existen, dónde se utilizan y su criticidad. Realizamos un análisis exhaustivo de certificados, claves criptográficas, algoritmos, bibliotecas y protocolos en todo su entorno de TI, incluyendo endpoints, aplicaciones, API, dispositivos de red, bases de datos y sistemas embebidos.
Identificación de todos los sistemas (locales, en la nube, híbridos) que utilizan criptografía, como servidores de autenticación, HSM, balanceadores de carga, VPN y más. Recopilación de metadatos clave, como tipos de algoritmos, tamaños de clave, fechas de vencimiento, fuentes de emisión y cadenas de certificados. Creación de una base de datos de inventario detallada de todos los componentes criptográficos que sirva como base para la evaluación y planificación de riesgos.
-
Evaluación PQC
Una vez establecida la visibilidad, realizamos entrevistas con las partes interesadas clave para evaluar el panorama criptográfico en cuanto a vulnerabilidad cuántica y determinar la preparación de su entorno para la transición a PQC. Analizamos los elementos criptográficos para detectar la exposición a amenazas cuánticas, en particular aquellos que dependen de RSA, ECC y otros algoritmos que pronto serán vulnerados. Revisamos la configuración de la infraestructura de clave pública y los módulos de seguridad de hardware , y si admiten la integración de algoritmos post-cuánticos. Analizamos las aplicaciones en busca de dependencias criptográficas codificadas e identificamos aquellas que requieren refactorización. Entregamos un informe detallado con un inventario de activos criptográficos vulnerables, clasificaciones de gravedad del riesgo y priorización para la migración.
-
Estrategia y hoja de ruta de PQC
Una vez identificados los riesgos, trabajamos con usted para desarrollar una estrategia de migración personalizada y por fases que se ajuste a sus requisitos comerciales, técnicos y regulatorios. Creamos una estrategia de adopción de PQC a medida que refleje su tolerancia al riesgo, las mejores prácticas del sector y sus necesidades de preparación para el futuro. Diseñamos sistemas y flujos de trabajo que faciliten la transición de algoritmos criptográficos a medida que evolucionan los estándares. Actualizamos las políticas de seguridad, los procedimientos de gestión de claves y las normas internas de cumplimiento para alinearlas con las recomendaciones del NIST y la NSA (CNSA 2.0). Elaboramos una hoja de ruta de migración paso a paso con objetivos a corto, mediano y largo plazo, desglosados en fases manejables, como la prueba piloto, la implementación híbrida y la implementación completa.
-
Evaluación de proveedores y prueba de concepto
En esta etapa, le ayudamos a identificar y probar las herramientas, tecnologías y socios adecuados para sus objetivos poscuánticos. Le ayudamos a definir los requisitos técnicos y comerciales para las RFI/RFP, incluyendo la compatibilidad de algoritmos, la compatibilidad de integración, el rendimiento y la madurez de los proveedores. Identificamos a los principales proveedores que ofrecen PKI con capacidad PQC, gestión de claves y soluciones criptográficas. Realizamos pruebas de concepto (PoC) en entornos aislados para evaluar el rendimiento, la facilidad de integración y la adecuación general a sus casos de uso. Entregamos una matriz comparativa de proveedores y un informe de recomendaciones basado en los resultados de PoC reales.
-
Pruebas piloto y escalamiento
Antes de la implementación completa, validamos todo mediante pruebas piloto controladas para garantizar la viabilidad en el mundo real y minimizar las interrupciones del negocio. Probamos los nuevos modelos criptográficos en un entorno de pruebas o no productivo, generalmente para una o dos aplicaciones. Validamos la interoperabilidad con los sistemas existentes, las dependencias de terceros y los componentes heredados. Recopilamos la retroalimentación de los equipos de TI, los arquitectos de seguridad y las unidades de negocio para perfeccionar el plan. Una vez que todo se prueba con éxito, facilitamos una implementación fluida y escalable, reemplazando gradualmente los algoritmos criptográficos heredados, minimizando las interrupciones y garantizando que los sistemas se mantengan seguros y conformes. Monitoreamos continuamente el rendimiento y proporcionamos optimización continua para mantener su defensa cuántica sólida, eficiente y preparada para el futuro.
-
Implementación de PQC
Una vez que el plan esté listo, es hora de ponerlo en marcha. Esta es la etapa final, donde ejecutamos la migración completa, integrando PQC en su entorno operativo, garantizando al mismo tiempo el cumplimiento normativo y la continuidad. Implementamos modelos híbridos que combinan algoritmos clásicos y de seguridad cuántica para mantener la retrocompatibilidad durante la transición. Implementamos la compatibilidad con PQC en su PKI, aplicaciones, infraestructura, servicios en la nube y API. Ofrecemos capacitación práctica a sus equipos, junto con documentación técnica detallada para el mantenimiento continuo. Configuramos sistemas de monitoreo y procesos de gestión del ciclo de vida para monitorear el estado criptográfico, detectar anomalías y respaldar futuras actualizaciones.
La transición a la criptografía cuántica segura es un gran paso, pero no tiene por qué darlo solo. Con Encryption Consulting a su lado, contará con la orientación y la experiencia necesarias para construir una estrategia de seguridad resiliente y preparada para el futuro.
Póngase en contacto con nosotros en [email protected] y permítanos crear una hoja de ruta personalizada que se ajuste a las necesidades específicas de su organización.
Conclusión
En conclusión, la transición a la CNSA 2.0 marca un paso crucial para proteger los Sistemas de Seguridad Nacional contra las amenazas cuánticas emergentes. Con plazos claros, algoritmos confiables y una guía estructurada, la NSA está sentando las bases para un entorno criptográfico preparado para el futuro. La adopción temprana, la agilidad criptográfica y el cumplimiento de los estándares serán esenciales para garantizar sistemas seguros, interoperables y resilientes al adoptar capacidades criptográficas poscuánticas.
Fuente:
- CNSA 2.0
- ¿Qué políticas se deben seguir para cumplir con los requisitos del algoritmo NSS?
- Cronograma de transición y hitos de implementación de CNSA 2.0
- Método general para la transición a los algoritmos CNSA 2.0
- Otros requisitos de la CNSA 2.0 para NSS
- Comprensión de la firma basada en hash en CNSA 2.0
- Requerimientos de Validación
- Alternativas cuánticas para NSS
- Adaptación de la criptografía híbrida
- ¿Cómo puede ayudar Encryption Consulting?
- Conclusión

