
La industria de la seguridad de datos es uno de los sectores que más rápido evoluciona a nivel mundial y, con estos avances constantes, los riesgos de vulnerabilidades siguen aumentando. Es crucial que las organizaciones adopten un enfoque proactivo en la protección de datos, no solo evaluando, sino también gestionando eficazmente estas vulnerabilidades para mejorar la seguridad contra las ciberamenazas.
Existe una grave vulnerabilidad en los Servicios de certificados de Active Directory (AD CS) que los atacantes pueden explotar. Esta vulnerabilidad proporciona una puerta trasera que permite a los atacantes elevar sus privilegios desde el nivel de administrador de dominio secundario hasta el de administrador empresarial en todo el bosque.
Nuestro blog le ofrece toda la información necesaria sobre la vulnerabilidad de los Servicios de Certificados de AD (AD CS) que puede explotarse para elevar los privilegios de administrador de dominio. Analizaremos métodos para eliminar este riesgo comprendiendo la vulnerabilidad y así ayudarle a proteger su entorno de AD.
Pre-requisitos
El primer paso es comprender bien la estructura de AD. Este ataque se dirige específicamente a Active Directory con un bosque que contiene un dominio principal (también llamado dominio raíz) y uno o más dominios secundarios.
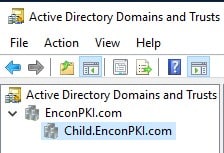
En este escenario de ejemplo, el entorno contiene dos dominios:
- Dominio principal: EnconPKI.com
- Dominio secundario: Niño.EnconPKI.com
Nota: El dominio principal (EnconPKI.com) está configurado con un entorno PKI de AD CS totalmente funcional , mientras que el dominio secundario (Child.EnconPKI.com) contiene únicamente un controlador de dominio con permisos de escritura.
Comprensión del ataque de escalada de privilegios de AD CS
El exploit comienza cuando un atacante obtiene acceso inicial a un sistema dentro de la red. Si este sistema comprometido pertenece a un usuario con privilegios de administrador de dominio para un dominio secundario, el atacante podría potencialmente elevar su acceso a privilegios de administrador empresarial en todo el bosque.
Este compromiso podría otorgarles control total sobre todo el entorno de Active Directory, incluida la capacidad de:
- Filtración de datos: El atacante puede robar datos sensibles almacenados en Active Directory, como nombres de usuario, contraseñas e información financiera.
- Operaciones interrumpidas: El atacante puede alterar objetos críticos de Active Directory, interrumpiendo aplicaciones y servicios de red esenciales.
- Movimiento lateral: El atacante puede aprovechar sus privilegios explotados para moverse lateralmente a través de la red, comprometiendo sistemas adicionales y aumentando su control.
- Acceso persistente: El atacante puede crear nuevas cuentas de usuario con acceso administrativo permanente, lo que le permite controlar el entorno incluso después de detectar el compromiso inicial.
Desglose paso a paso
A continuación se ofrece una explicación detallada de cada paso involucrado en este exploit:
Paso 1: Obtener acceso de "escritura" a un controlador de dominio (DC) escribible en un dominio secundario
En primer lugar, el atacante intenta establecer acceso inicial a la red. Esto puede lograrse mediante diversos medios, como campañas de phishing, la explotación de vulnerabilidades de software en el equipo de un usuario o la vulneración de una cuenta con pocos privilegios. Para que este ataque funcione, la cuenta vulnerada debe tener 'escribir' acceso a una escritura controlador de dominio (DC) dentro de una dominio secundario.
Paso 2: Implementación de una CA empresarial fraudulenta
Una vez que el atacante obtiene permisos de escritura en un controlador de dominio (DC) del dominio secundario, puede aprovechar los permisos excesivos de la cuenta " Sistema " dentro del contexto de nomenclatura de configuración de Active Directory. Esta vulnerabilidad le permite crear una nueva autoridad de certificación (CA) maliciosa dentro del dominio secundario. Esta CA fraudulenta se presenta como legítima para otras máquinas del dominio, lo que permite al atacante emitir certificados maliciosos posteriormente.
A continuación se muestra un desglose detallado de cómo el atacante implementa la CA fraudulenta mediante PowerShell en el DC comprometido:
-
Abra un símbolo del sistema de PowerShell con privilegios elevados (Ejecutar como administrador)
-
Busque “PowerShell” en el menú Inicio
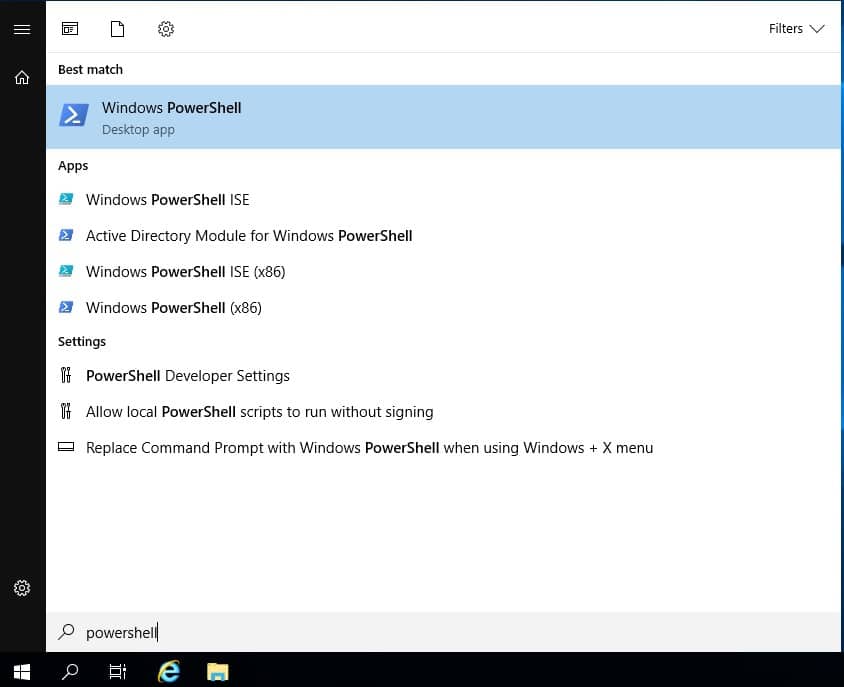
- Haga clic derecho en “Windows PowerShell” (o “PowerShell”)
- Seleccione “Ejecutar como administrador”
Nota: Es posible que se le soliciten sus credenciales de administrador. Ingrese el nombre de usuario y la contraseña de la cuenta comprometida con privilegios administrativos.
-
-
Abra un símbolo del sistema de PowerShell con privilegios elevados (Ejecutar como administrador)
Una vez que PowerShell se abra en una nueva ventana, puedes verificar si tienes privilegios elevados:
- Busque la barra de título de la ventana de PowerShell. Si aparece "Administrador" después de su nombre de usuario, ha abierto correctamente un símbolo del sistema de PowerShell con privilegios elevados.
-
Alternativamente, puede ejecutar el siguiente comando.
`Obtener política de ejecución`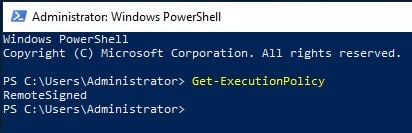
Si el resultado muestra "RemoteSigned" o "Bypass", tiene privilegios elevados. Si muestra "Restricted" o "AllSigned", no podrá ejecutar los comandos necesarios para implementar la CA fraudulenta.
-
Ejecute el cmdlet Install-AdcsCertificationAuthority
El siguiente comando instala una nueva CA raíz empresarial en el DC comprometido:
-
Ejecute el siguiente comando de cmdlet en la ventana de PowerShell:
`Instalar-WindowsFeature Certificado AD, Autoridad de certificación ADCS - Incluir herramientas de administración`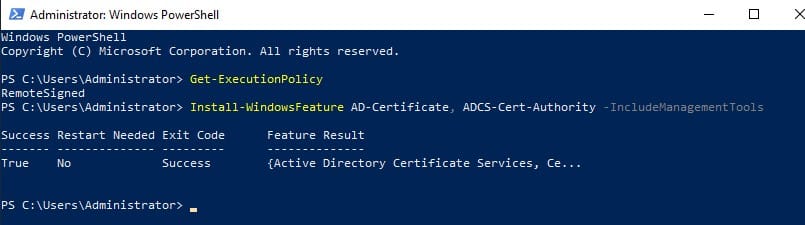
Este comando instalará los roles y características necesarios del servidor Active Directory en el sistema.
-
A continuación, ejecute el siguiente comando en la ventana de PowerShell:
`Install-AdcsCertificationAuthority -CAType EnterpriseRootCA -CACommonName “CA fraudulenta”`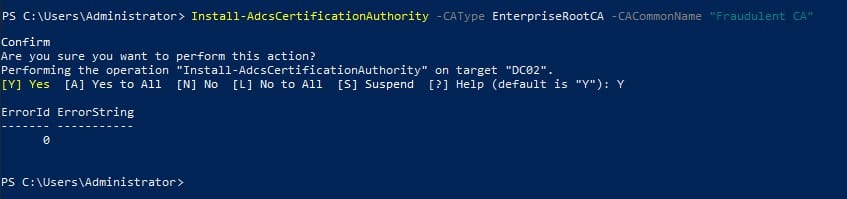
- Presione Enter y siga las instrucciones en pantalla.
-
Verifique la CA utilizando la herramienta pkihealth.msc y los contenedores AD.
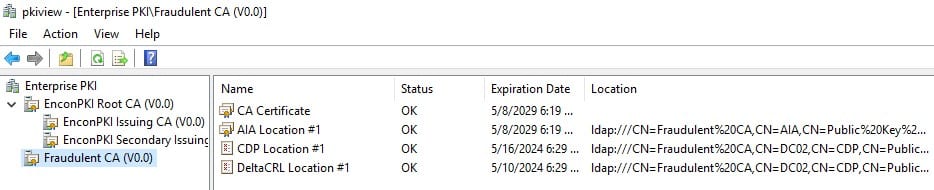
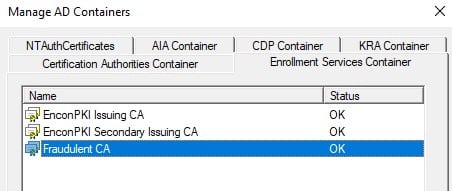
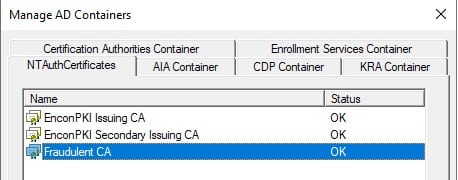
La CA se ha registrado correctamente como un Servicio de Inscripción en el Contenedor de AD . La CA maliciosa ha establecido una relación de confianza dentro del bosque de Active Directory, lo que permite a cualquier miembro (usuarios, equipos e incluso otros controladores de dominio) solicitarle certificados.
-
Paso 3: Creación de una plantilla de certificado malicioso
Una vez establecida la CA falsa, el atacante puede diseñar una plantilla de certificado maliciosa y manipularla para obtener privilegios elevados, como por ejemplo, imitar una cuenta de administrador empresarial.
Así es como el atacante puede crear una plantilla de certificado maliciosa:
-
Abra el complemento MMC de Plantillas de certificado
-
Desde un símbolo del sistema de PowerShell elevado, escriba `certtmpl.msc` y presione Entrar.
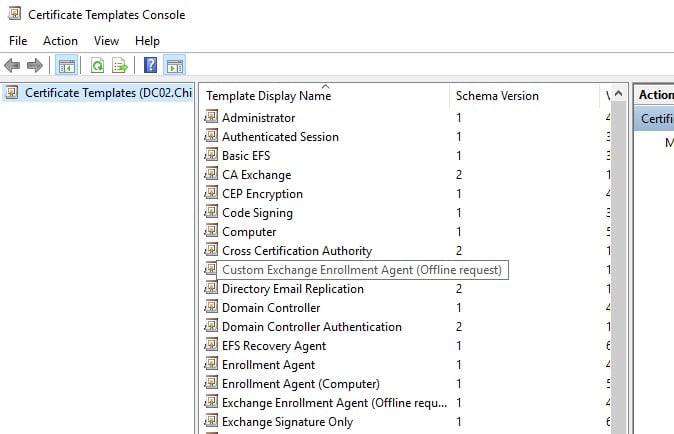
-
-
Crear una copia de la plantilla de usuario predeterminada
- Haga clic derecho en la plantilla “Usuario”.
-
Seleccione “Duplicar plantilla”.
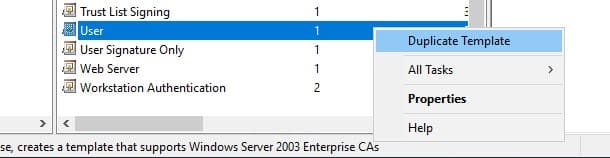
Esto crea una copia de la plantilla de usuario predeterminada que el atacante puede modificar con fines maliciosos.
-
Configurar las pestañas de información de nombres de sujetos y extensiones
El atacante ahora se centrará en configurar dos pestañas específicas dentro de las propiedades de la plantilla recién creada:
-
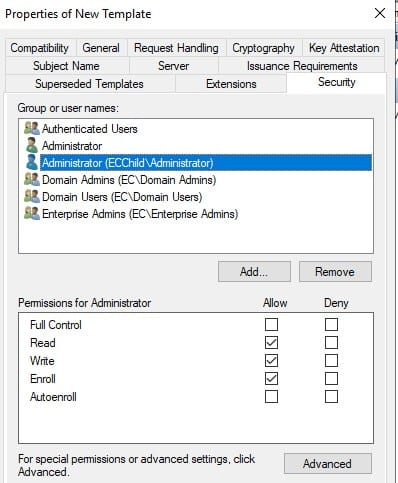
Pestaña de seguridad: Aquí, el atacante puede manipular el acceso al certificado para otorgarse privilegios no autorizados.
-
Agregue la cuenta si es necesario y proporcione todos los permisos: “Leer”, “Escribir” e “Inscribir”.
-
- Pestaña de información de nombres de sujeto: Esta pestaña define la información del campo "Asunto del certificado", que identifica al titular del certificado. El atacante puede manipular este campo para simular una cuenta legítima de administrador empresarial.
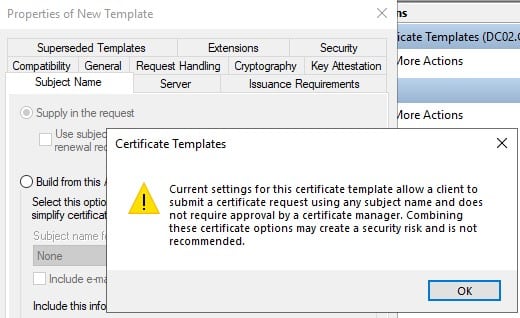
- Seleccione el botón de opción “Suministrar en la solicitud”.
-
Aparece una alerta de advertencia que especifica el riesgo asociado con esta configuración. Dado que estamos simulando los pasos del atacante, podemos continuar. Haga clic en "Aceptar".
-
Pestaña de seguridad: Aquí, el atacante puede manipular el acceso al certificado para otorgarse privilegios no autorizados.
-
Agregar la plantilla de certificado a la Autoridad de Certificación
- Abra la autoridad de certificación ejecutando `certsrv.msc` en PowerShell.
-
Expanda la CA actual y haga clic derecho en Plantillas de certificado.
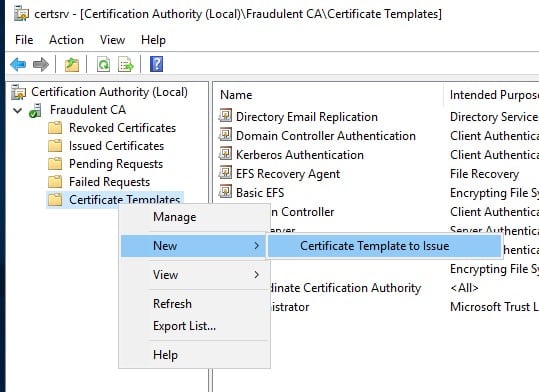
- Haga clic en Nuevo, seleccione la plantilla de certificado que desea emitir.
-
Seleccione la plantilla de certificado malicioso y haga clic en Aceptar.
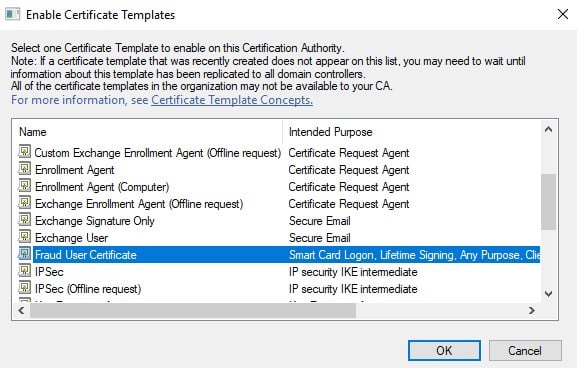
Nota: Los atacantes suelen utilizar la plantilla integrada de "Controlador de dominio" para habilitar la funcionalidad de inicio de sesión con tarjeta inteligente en todo un bosque. He aquí el motivo:
- Inscripción automática: Los controladores de dominio están programados para aceptar automáticamente los certificados emitidos desde la plantilla "Controlador de dominio". Esto elimina la necesidad de configuración manual o políticas de inscripción que suelen requerir otras plantillas de certificado como "Autenticación de controlador de dominio" o "Autenticación Kerberos".
- Inicio de sesión con tarjeta inteligente global: Al emitir un certificado malicioso desde la plantilla del controlador de dominio, el atacante puede habilitar el inicio de sesión con tarjeta inteligente para todo el bosque sin necesidad de configurar máquinas individuales. Esto simplifica el proceso y les otorga un acceso más amplio.
Al crear una plantilla de certificado maliciosa, el atacante sienta las bases para emitir un certificado que le otorga acceso no autorizado. Podría usarlo para suplantar la identidad de un usuario con privilegios y obtener el control de recursos críticos del dominio.
Paso 4: Emisión de un certificado para una cuenta de administrador empresarial específica
Usando el controlador de dominio comprometido, el atacante puede emitir un certificado firmado por la CA falsa. Este certificado pretende simular haber sido emitido para una cuenta legítima de administrador empresarial. El atacante puede manipular diferentes campos del certificado, como el "Asunto" (que identifica al titular del certificado), para simular una cuenta real de administrador empresarial.
El atacante utiliza los siguientes pasos para emitir el certificado malicioso:
-
Abra la Consola de administración de Microsoft (MMC)
- Vaya al menú Inicio y busque «mmc.exe». Esto abrirá Microsoft Management Console.
- Haga clic en “Archivo” y luego en “Agregar o quitar complemento…”.
-
En la lista “Complementos disponibles”, seleccione “Certificados” y haga clic en “Agregar”.
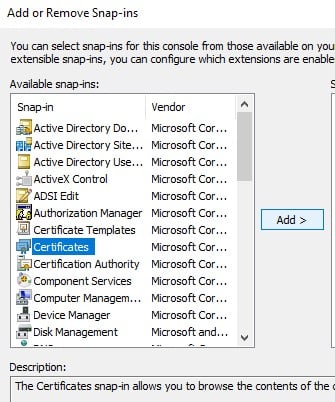
- Seleccione “Cuenta de usuario” y haga clic en “Finalizar”.
- Haga clic en “Aceptar” en la ventana “Agregar o quitar complemento”.
Ahora debería ver el complemento “Certificados” en el árbol de la consola MMC.
-
Solicitar un certificado malicioso
- En la MMC abierta, haga clic derecho en Personal.
-
Vaya a Todas las tareas, seleccione “Solicitar nuevo certificado…”
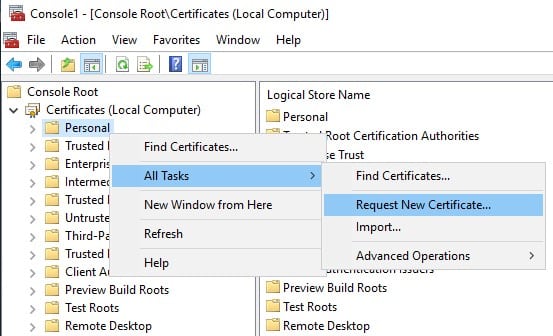
- Haga clic en Siguiente.
-
Navegue a través del asistente y encontrará la acción “Solicitar certificados”.
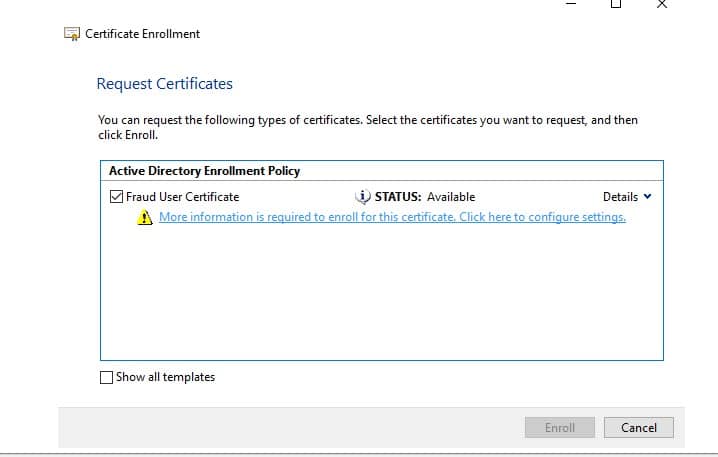
- Seleccione la casilla de verificación de la plantilla y haga clic en Alerta.
-
En la pestaña Asunto, en el cuadro Nombre alternativo, agregue “Nombre principal del usuario” y configure el valor como UPN de la cuenta de destino.
El formato debe ser [email protected]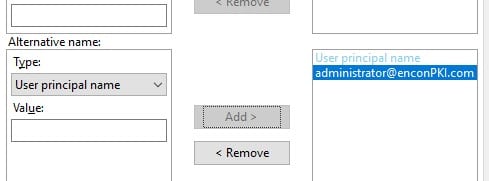
- Haga clic en Aceptar. Luego, haga clic en Inscribirse.
- Haga clic en Finalizar.
-
Recuperar e instalar el certificado emitido
-
Una vez procesada la solicitud de certificado, ésta aparecerá en Certificados Personales.
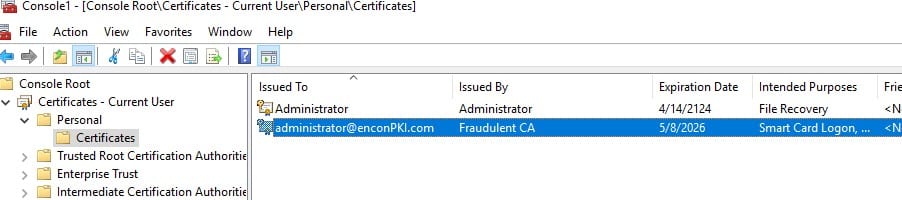
-
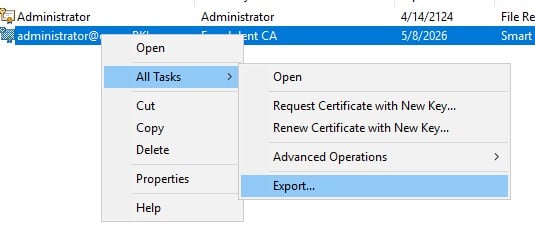
Haga clic derecho en el certificado recién emitido y seleccione “Todas las tareas” -> “Exportar”.
-
Elija el formato PKCS#12 (.PFX) para exportar el certificado y la clave privada juntos. Deberá proporcionar una contraseña segura para proteger el archivo exportado.
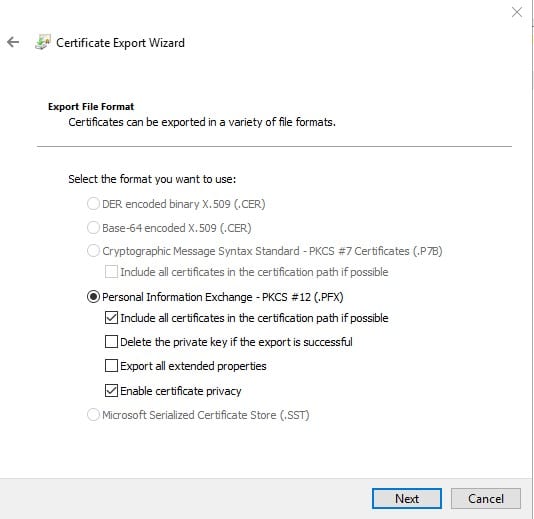
Ahora, el atacante tiene un archivo de certificado que parece legítimo y se hace pasar por una cuenta de administrador empresarial privilegiada.
-
Paso 5: Utilizar el certificado para obtener acceso no autorizado con mayores privilegios
Ahora, el atacante puede usar este certificado falsificado para obtener acceso no autorizado a los recursos del dominio. Dado que el certificado parece legítimo y está firmado por una CA aparentemente confiable (la CA fraudulenta), el atacante puede eludir las medidas de seguridad y acceder a recursos normalmente restringidos a los administradores de empresa. Esto le permite moverse lateralmente dentro de la red, robar datos confidenciales o interrumpir operaciones críticas.
Por qué funciona este ataque
Este ataque aprovecha la configuración predeterminada de AD CS, donde la cuenta "Sistema" tiene permisos de control total dentro de la configuración de Active Directory NC. Este permiso excesivo permite a los atacantes con acceso de escritura a un controlador de dominio manipular objetos críticos de AD con privilegios elevados.
Cómo proteger su entorno de AD
Existen numerosas medidas preventivas que se pueden tomar para proteger las defensas de AD y evitar estas vulnerabilidades. Estas son las medidas más comunes y efectivas que puede tomar para proteger su entorno de AD hoy mismo:
- Implementar el privilegio mínimo: Otorgue a los usuarios y sistemas solo los permisos mínimos necesarios para realizar sus tareas. Esto reduce el impacto si un atacante accede a una cuenta comprometida.
- Minimizar permisos en el ADSI: Restrinja el acceso de escritura a las configuraciones de la interfaz del servicio Active Directory a administradores autorizados y controladores de dominio originados en el dominio raíz del bosque.
- Monitorear y auditar la actividad de AD: Supervise activamente actividades sospechosas como intentos de acceso no autorizado al DC, modificaciones al CNC o la creación de CA fraudulentas.
- Parchear sistemas rápidamente: Es fundamental corregir las vulnerabilidades en AD y los servicios relacionados con prontitud. Mantenga su entorno de AD y el software relacionado actualizados con los parches de seguridad más recientes para abordar las vulnerabilidades conocidas.
- Implementar la autenticación multifactor (MFA): MFA agrega una capa adicional de seguridad al requerir un segundo factor más allá de un nombre de usuario y una contraseña para acceder a recursos confidenciales.
- Educar a los usuarios: Capacite a sus usuarios para que estén atentos al phishing ataques y otras tácticas de ingeniería social que podrían utilizarse para obtener acceso inicial a su red.
Conclusión
Es importante que recordemos que estos avances continuos en la tecnología también dejarán espacio para vulnerabilidades dentro del entorno y la estrategia a largo plazo más efectiva es aquella en la que organizaciones como la suya adoptan un enfoque proactivo monitoreando continuamente su infraestructura, evaluando las vulnerabilidades y minimizando los factores de riesgo.
Por lo tanto, recuerde siempre monitorear continuamente su arquitectura e incluir autenticación fuerte, control de permisos, segmentación de red y educación de usuarios en su estrategia de seguridad para que dichos ataques externos sean ineficaces.
Cómo funciona el cifrado La consultoría puede ayudar
En Encryption Consulting , nos especializamos en ayudar a organizaciones como la suya a identificar y mitigar los riesgos de seguridad mediante evaluaciones PKI personalizadas . Nuestro equipo de expertos puede ofrecerle una estrategia a medida para proteger su arquitectura PKI de las amenazas emergentes, garantizando así la seguridad de sus datos e infraestructura.
Nuestra gama completa de servicios de infraestructura de clave pública (PKI) le ayuda a proteger sus activos digitales y a mejorar la postura de seguridad general de su organización.
Para quienes buscan una solución que no requiera intervención manual, nuestro PKI como servicio (PKIaaS) ofrece todos los beneficios de PKI sin la carga de la gestión interna. Garantizamos cuatro parámetros:
- Escalabilidad: Ayudamos a que su infraestructura PKI crezca a medida que su negocio se expande.
- Eficiencia de costo: Reducimos los gastos generales al descargar el mantenimiento de la infraestructura.
- Seguridad: Garantizamos que su organización se mantenga segura y en cumplimiento con una gestión de PKI actualizada.
- Compliance: Garantizamos que su solución cumpla con todos los requisitos reglamentarios.
Con PKIaaS de Encryption Consulting , puede concentrarse en su negocio principal mientras nosotros nos encargamos de la gestión de PKI. Le brindamos la tranquilidad de saber que sus necesidades de seguridad y confianza digital están en manos expertas. Contáctenos hoy mismo en [email protected] para descubrir cómo podemos ayudar a su organización a protegerse contra las ciberamenazas.
- Pre-requisitos
- Comprensión del ataque de escalada de privilegios de AD CS
- Desglose paso a paso
- Paso 1: Obtener acceso de "escritura" a un controlador de dominio (DC) escribible en un dominio secundario
- Paso 2: Implementación de una CA empresarial fraudulenta
- Paso 3: Creación de una plantilla de certificado malicioso
- Paso 4: Emisión de un certificado para una cuenta de administrador empresarial específica
- Paso 5: Utilizar el certificado para obtener acceso no autorizado con mayores privilegios
- Por qué funciona este ataque
- Cómo proteger su entorno de AD
- Conclusión
- Cómo puede ayudar Encryption Consulting

