
- Resumen Ejecutivo
- Puntos Clave
- Lista de verificación rápida: ¿Tiene bajo control el ciclo de vida de sus certificados?
- Comprender los certificados SSL
- Por qué la gestión de certificados es importante ahora
- Requisitos previos a la implementación
- Tabla de requisitos previos para la acción
- Renovación de certificados en CertSecure Manager
- Reemisión de certificado
- Revocación de certificados con CertSecure Manager
- Flujo de trabajo operativo antes/después
- Guía de reversión y errores comunes
- El papel de las autoridades de certificación (CA)
- Matriz de Propietario/Acción por Equipo
- Consideraciones sobre infraestructura de clave pública (PKI) híbrida y multinube
- Mejores prácticas para una gestión eficaz de certificados
- Métricas de éxito a seguir tras la implementación
- Qué hacer a continuación
- Cómo puede ayudar la consultoría de cifrado
- Conclusión
- Preguntas frecuentes
Respuesta rápida: La gestión del ciclo de vida de los certificados SSL consiste en el seguimiento, la renovación, la reemisión y la revocación de los certificados TLS/SSL antes de que caduquen o fallen la validación, utilizando herramientas automatizadas de detección y flujo de trabajo en lugar de un seguimiento manual. Dado que la validez de los certificados públicos se reducirá a 200 días en marzo de 2026 y a 47 días en marzo de 2029, los procesos manuales ya no pueden seguir el ritmo de la frecuencia de renovación. Esta guía explica cómo CertSecure Manager gestiona la renovación, la reemisión y la revocación, y qué deben hacer los equipos de PKI, seguridad, plataforma y cumplimiento antes, durante y después de la implementación.
Resumen Ejecutivo
La gestión del ciclo de vida de los certificados SSL es la disciplina de rastrear, renovar, reemitir y revocar cada certificado TLS en una organización antes de que caduque o falle la validación, y ya no es una tarea opcional. La encuesta Trust Pulse de DigiCert de julio de 2025 reveló que el 45 % de las empresas sufrieron tiempo de inactividad relacionado con certificados el año anterior, y el 37.5 % se debió directamente a un certificado caducado. La votación del CA/Browser Forum, aprobada el 11 de abril de 2025, ya está reduciendo gradualmente la validez máxima de los certificados TLS públicos a 200 días a partir de marzo de 2026, camino a certificados TLS de 47 días para marzo de 2029, lo que significa que cada certificado en un conjunto de certificados necesitará renovación aproximadamente ocho veces al año en lugar de una. El descubrimiento de certificados es el punto de partida para sobrevivir a esta cadencia: un equipo no puede automatizar la renovación de un certificado que no ha encontrado, y CertSecure Manager está diseñado específicamente para ejecutar la automatización de certificados , el descubrimiento y la generación de informes listos para auditoría desde una consola. Esa misma base de descubrimiento también respalda una postura de agilidad criptográfica duradera y contribuye directamente a la preparación para la computación cuántica probabilística (PQC) y a la planificación de la lista de materiales criptográficos (CBOM), ya que las claves detrás de cada certificado son candidatas para una futura migración post-cuántica.
Ir a: Lista de verificación rápida | Requisitos previos | Renovación | Reemisión | Revocación | Flujo de trabajo antes/después | Reversión y errores comunes | Métricas de éxito | Cómo puede ayudar EC | Preguntas frecuentes
Puntos Clave
- Casi la mitad de las empresas (45 %) experimentaron interrupciones del servicio relacionadas con certificados durante el último año, y el 37.5 % atribuyeron las interrupciones específicamente a certificados caducados, según la encuesta Trust Pulse de DigiCert de julio de 2025.
- La validez de los certificados TLS públicos se reducirá a 200 días en marzo de 2026, a 100 días en marzo de 2027 y a 47 días en marzo de 2029, según la reducción gradual propuesta por el CA/Browser Forum.
- CertSecure Manager automatiza la renovación, la reemisión y la revocación desde una única vista de inventario, eliminando el seguimiento manual que provoca la mayoría de las interrupciones relacionadas con la caducidad.
- Los equipos de PKI, seguridad, plataforma y cumplimiento normativo son responsables cada uno de una parte distinta del ciclo de vida; la falta de claridad en la responsabilidad es la causa principal más común de las renovaciones no realizadas.
- Tras la implementación, los equipos deben realizar un seguimiento del tiempo de espera para la renovación, los certificados gestionados de forma automatizada y el volumen de tickets gestionados manualmente como indicadores de éxito.
Lista de verificación rápida: ¿Tiene bajo control el ciclo de vida de sus certificados?
Repase esto antes de profundizar en el tema que se describe a continuación. Cualquier casilla que no pueda marcar le remite directamente a una sección posterior de esta guía.
- Dispones de un inventario actualizado, basado en el descubrimiento, de todos los certificados de las autoridades de certificación públicas, internas y nativas de la nube.
- Cada certificado tiene un propietario designado, no una lista de distribución compartida.
- La renovación, la reemisión y la revocación se realizan a través de CertSecure Manager o un flujo de trabajo automatizado equivalente, no mediante la generación manual de CSR.
- Existe un plan de reversión probado para casos de renovación o implementación fallida antes de que lo necesite en producción.
- Los cambios en el estado de revocación se propagan a las respuestas OCSP o CRL y a los sistemas posteriores, y usted puede confirmarlo.
- Su plan contempla los hitos del Foro CA/B de marzo de 2027 (100 días) y marzo de 2029 (47 días), no solo el máximo actual de 200 días.
Comprender los certificados SSL
Antes de repasar la renovación, la reemisión y la revocación, conviene tener claro qué hace realmente un certificado SSL/TLS y por qué su ciclo de vida necesita una gestión activa en lugar de un enfoque de "configurarlo y olvidarse".
¿Qué es un certificado SSL?
Un certificado SSL es un documento digital que verifica la identidad de un sitio web o servidor y permite la transmisión de datos cifrados a través de internet. Una Autoridad de Certificación (CA) emite el certificado tras validar que el solicitante controla el dominio o la organización que figura en él. Cuando un navegador se conecta a un sitio con un certificado válido, establece una sesión cifrada, indicada por el icono del candado y el prefijo «https», de modo que los datos como las credenciales de inicio de sesión y los detalles de pago permanecen confidenciales durante la transmisión.
Por qué la gestión de certificados es importante ahora
Cada certificado SSL tiene un período de validez fijo, y este período se está reduciendo rápidamente. A medida que los certificados se acercan a su fecha de vencimiento, una gestión activa de su ciclo de vida es fundamental para evitar que un certificado caducado provoque la interrupción de un servicio orientado al cliente. Dos datos recientes evidencian la urgencia de esta situación.
El coste de la gestión manual de certificados
La encuesta Trust Pulse de DigiCert, publicada el 2 de julio de 2025, reveló que el 45 % de las empresas experimentaron interrupciones del servicio debido a incidentes relacionados con certificados durante el último año, y el 37.5 % atribuyó las interrupciones específicamente a certificados caducados, una de las causas de interrupción más prevenibles en entornos empresariales. Casi el 60 % de las organizaciones gestionan entre 1,000 y 10 000 certificados, pero más de la mitad afirmó no tener confianza en su capacidad para realizar un seguimiento de las fechas de caducidad de dicho inventario. (Fuente: Encuesta Trust Pulse de DigiCert, julio de 2025 )
Cronograma del certificado de 47 días
La propuesta del CA/Browser Forum, respaldada por Sectigo y aprobada en abril de 2025, reduce la validez máxima de los certificados TLS públicos de los 398 días actuales de forma gradual: 200 días a partir del 15 de marzo de 2026, 100 días a partir del 15 de marzo de 2027 y 47 días a partir del 15 de marzo de 2029. Cada paso también reduce el período de reutilización de la Validación de Control de Dominio (DCV), hasta solo 10 días una vez que entre en vigor la fase de 47 días. (Fuente: Sectigo / CA/Browser Forum, abril de 2025 )
Con un periodo de validez de 47 días, un equipo que renueve los certificados manualmente tendría que procesar el mismo certificado aproximadamente ocho veces al año en lugar de una. Este cálculo es el argumento real a favor de la automatización, no una hipótesis. Para un análisis más detallado de las implicaciones operativas de este plazo, consulte nuestra guía sobre la preparación para los certificados TLS de 47 días.
Requisitos previos a la implementación
Antes de implementar los flujos de trabajo automatizados de renovación, reemisión o revocación en CertSecure Manager, confirme que se cumplen los siguientes requisitos. Omitirlos es la causa más común de una implementación incompleta o estancada.
- Se ha completado la detección del certificado: un inventario actualizado de todos los certificados en CA públicas e internas, incluidos los emitidos fuera del alcance directo del departamento de TI. CBOM seguro si no existe un inventario completo.
- Acceso a la cuenta de CA: Credenciales de API o acceso a la cuenta para cada CA en uso (CA públicas, CA interna de Microsoft o CA nativas de la nube).
- Control de dominio y DNS: Se requiere acceso para completar la Validación de Control de Dominio (DCV) para renovaciones automatizadas, en particular los métodos de desafío DNS-01 o HTTP-01.
- Propietarios de certificados definidos: Un propietario designado para cada certificado o grupo de certificados, no solo una lista de distribución compartida.
- Acceso al servidor y al balanceador de carga: credenciales o agentes configurados para enviar certificados renovados a los puntos finales que los utilizan.
- Alineación de la gestión del cambio: un plan de reversión y un período de mantenimiento acordados con los equipos responsables de las aplicaciones afectadas.
Tabla de requisitos previos para la acción
La tabla que aparece a continuación relaciona cada requisito previo con la acción específica que un equipo debe completar antes de que la automatización de certificados entre en funcionamiento.
| Requisito previo | Acción requerida | Equipo propietario |
|---|---|---|
| Inventario de certificados | Ejecutar un escaneo de detección en autoridades de certificación públicas, privadas e internas. | PKI / Seguridad |
| Acceso a la API de CA | Proporcione claves API o cuentas de servicio para cada CA. | PKI |
| Control de DNS/dominio | Delegar el acceso a la automatización de DCV (DNS-01 o HTTP-01) | Plataforma / Red |
| Propiedad del certificado | Asigne un propietario con nombre por certificado o grupo de aplicaciones. | Cumplimiento / Gobernanza |
| Acceso de despliegue | Configure agentes o credenciales para servidores/balanceadores de carga de destino. | Plataforma |
| Plan de reversión | Documentar los pasos alternativos y la ventana de mantenimiento. | Seguridad / Plataforma |
Renovación de certificados en CertSecure Manager
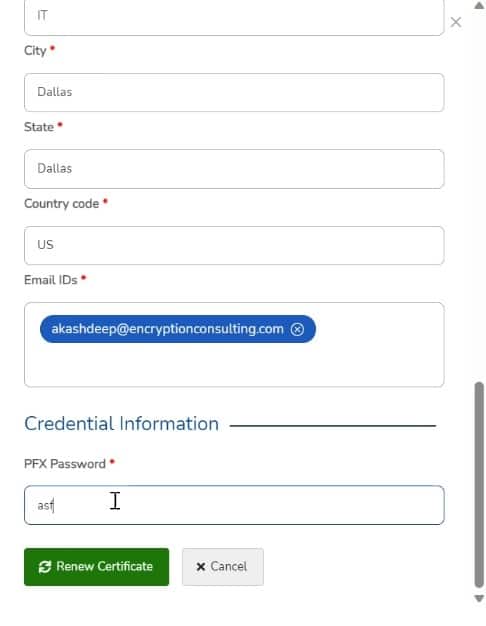
La renovación de certificados reemplaza un certificado que está por vencer por uno nuevo con los mismos datos de identidad, antes de que caduque el anterior. En CertSecure Manager , este es un flujo de trabajo guiado, en lugar de un proceso manual de solicitud de firma de certificado (CSR) y carga que se repite por servidor.
Cómo renovar un certificado con CertSecure Manager
Siga estos pasos para renovar un certificado SSL antes de que caduque:
-
Inicie sesión en CertSecure Manager
Acceda a su cuenta de CertSecure Manager usando sus credenciales.
-
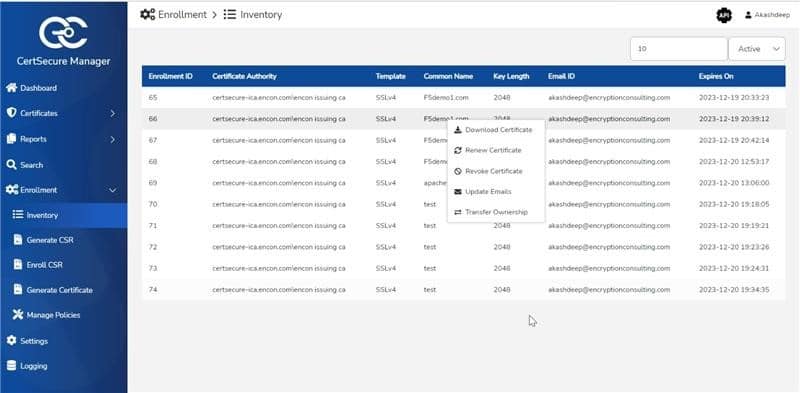
Identificar los certificados próximos a caducar
Abra la vista de inventario de certificados para ver todos los certificados administrados y su fecha de vencimiento en un solo lugar.
-
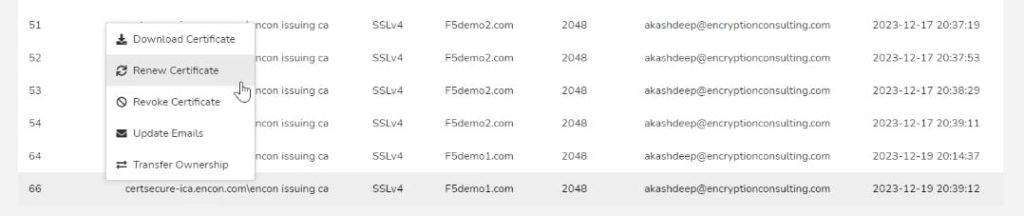
Iniciar la solicitud de renovación
Inicie la renovación directamente desde la vista de inventario. La solicitud conserva los mismos datos de identidad que el certificado original y se firma con la clave privada del certificado existente.
-
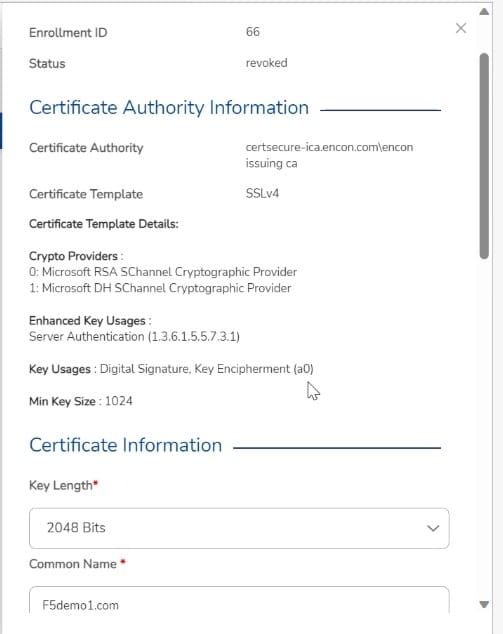
Validación completa
En función de la CA y del tipo de certificado, CertSecure Manager le guía a través de la validación del dominio o la organización para confirmar que sigue teniendo control sobre la identidad contenida en el certificado.
-
Implementar el certificado renovado
Una vez que se completa la validación, CertSecure Manager genera el certificado renovado y lo envía al servidor o al punto final, reemplazando el que caduca antes de la fecha límite de transición.
Ventajas de renovar con CertSecure Manager
-
Eficiencia
La renovación automatizada elimina el trabajo repetitivo de generación de CSR y carga manual que requieren los procesos manuales en cada ciclo de renovación, lo cual es más importante a medida que los ciclos se acortan de 200 a 47 días.
-
Automatización
Los recordatorios de renovación y la renovación automática basada en pólizas reducen la dependencia de que alguien recuerde una fecha de vencimiento en una hoja de cálculo.
-
Visibilidad
Una única vista de inventario de cada certificado y su fecha de vencimiento facilita tanto las operaciones diarias como las solicitudes de evidencia de auditoría.
Reemisión de certificado
La reemisión de un certificado genera un nuevo certificado con los datos de identidad actualizados, manteniendo el período de validez original. Los equipos reemiten un certificado cuando el nombre de dominio, el nombre de la organización, los nombres alternativos del sujeto u otros campos de identificación cambian durante el ciclo.
Cómo reexpedir un certificado
-
Solicitar la reedición
Los administradores envían una solicitud de reemisión con la información de identidad actualizada a la CA emisora.
-
Validación completa
Al igual que con la renovación, la CA puede requerir una validación que confirme el control sobre el dominio o la organización vinculada a los datos actualizados.
-
Reciba el certificado reemitido
Una vez validado, la CA emite el certificado actualizado. La clave privada del certificado original firma la solicitud de reemisión.
-
Instalar y actualizar referencias
El nuevo certificado reemplaza al anterior en el servidor. Actualice los archivos de configuración, las reglas del balanceador de carga o los scripts de automatización que hagan referencia al certificado anterior mediante su huella digital o número de serie.
Revocación de certificados con CertSecure Manager
La revocación de un certificado lo invalida antes de su vencimiento natural, generalmente debido a que la clave privada se ha visto comprometida, la organización ha cambiado o el certificado se ha emitido incorrectamente. La revocación tardía representa una vulnerabilidad de seguridad directa, por lo que este proceso debe ser rápido y auditable.
Cómo revocar un certificado con CertSecure Manager
-
Inicie sesión en CertSecure Manager
Acceda a su panel de control de CertSecure Manager. Si aún no es usuario de CertSecure Manager, puede solicitar una demostración para ver el flujo de trabajo directamente.
-
Gestión de certificados abiertos
Acceda a la sección de gestión de certificados para ver la lista completa de certificados gestionados.
-
Seleccione el certificado que desea revocar.
Busque o filtre para localizar el certificado específico que debe revocarse.
-
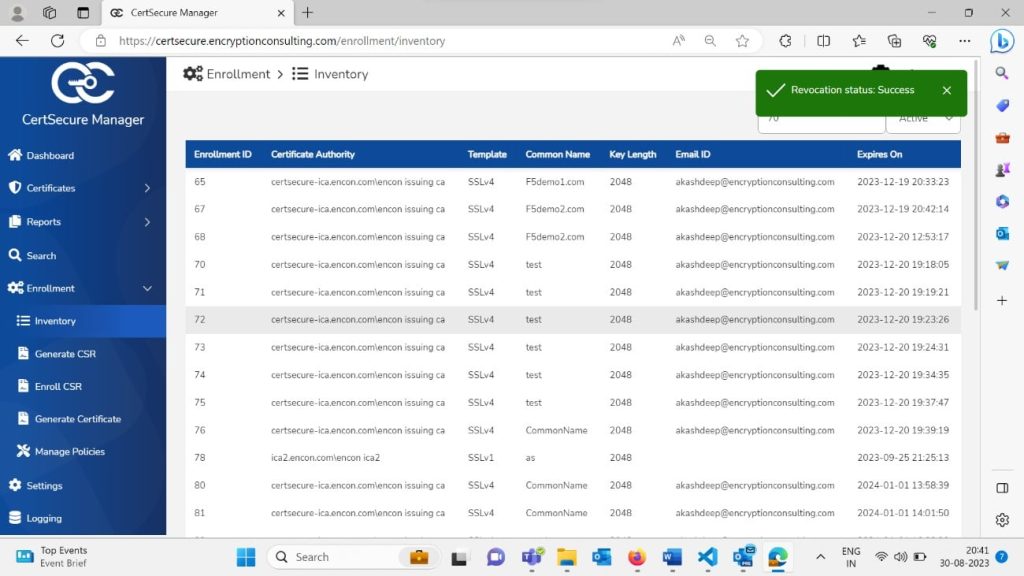
Iniciar la revocación
Abra la página de detalles del certificado e inicie el proceso de revocación desde allí.
-
Confirme el motivo de la revocación y autentícelo.
CertSecure Manager solicitará un código de motivo de revocación y cualquier autenticación necesaria antes de finalizar la solicitud.
-
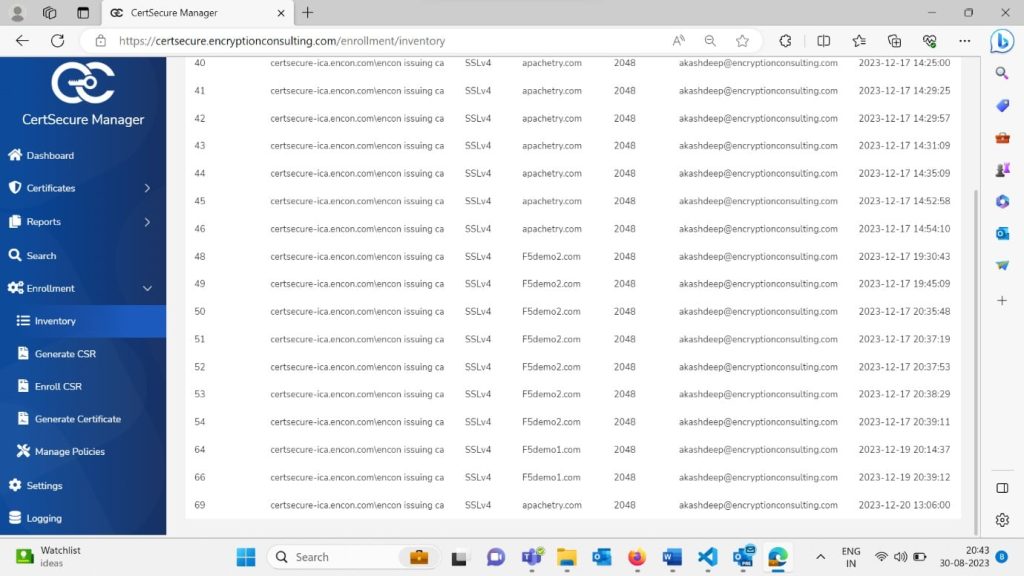
Supervisar el estado de revocación
Realiza el seguimiento de la revocación en tiempo real desde el panel de control hasta que se complete y se propague.
-
Confirme que los sistemas posteriores estén actualizados.
CertSecure Manager actualiza los sistemas y aplicaciones pertinentes para reflejar el estado de revocación, impidiendo el uso continuado del certificado comprometido o no válido.
Tanto si gestiona un único certificado como una amplia cartera, se aplica el mismo flujo de trabajo de revocación, lo que garantiza la coherencia y la posibilidad de auditoría del proceso, independientemente de su magnitud.
Flujo de trabajo operativo antes/después
La tabla que aparece a continuación compara las operaciones manuales con certificados con un flujo de trabajo automatizado de CertSecure Manager en las mismas tres acciones.
| Task | Proceso manual (antes) | Administrador de CertSecure (Después) |
|---|---|---|
| Seguimiento de vencimientos | Recordatorios en hojas de cálculo o calendario por propietario | Inventario centralizado con alertas automatizadas. |
| Renovaciones | Generación y carga manual de CSR por servidor | Renovación basada en políticas iniciada desde el inventario |
| de calidad | Completar manualmente los pasos de DCV específicos de CA | Validación guiada dentro de la plataforma |
| Reedición | Volver a ejecutar todo el proceso de solicitud desde cero. | Solicitud de reemisión vinculada a un registro de certificado existente |
| Revocación | Contactar directamente con la CA, a menudo bajo presión de tiempo. | Revocación iniciada y monitorizada en la plataforma. |
| Pruebas de auditoría | Compilación manual antes de cada ciclo de auditoría. | Exportable, inventario disponible bajo demanda |
Guía de reversión y errores comunes
Las operaciones automatizadas con certificados pueden fallar, y los equipos deben planificarlo antes de la puesta en marcha, no después de un incidente en producción.
Guía de reversión
- Mantenga archivados el certificado válido anterior y la clave privada hasta que se confirme que el nuevo certificado funciona correctamente en producción.
- Las renovaciones por etapas se realizan primero contra un punto final que no sea de producción cuando un certificado protege un servicio regulado o de alto tráfico.
- Mantenga un plan de contingencia manual documentado (los pasos de renovación previos a la automatización) en caso de que la ruta de automatización falle durante una congelación de cambios.
Errores comunes a tener en cuenta
- Falló la verificación de dominio debido a un retraso en la propagación del DNS: Incluya un margen de tiempo en la programación de la renovación en lugar de activarla en el último día válido.
- Certificado implementado pero el servicio no se ha reiniciado: Confirme que el servicio de destino (servidor web, balanceador de carga, puerta de enlace API) se recarga o reinicia para obtener el nuevo certificado.
- Referencias huérfanas tras la reedición: Los archivos de configuración o los scripts vinculados a una huella digital de certificado antigua seguirán utilizándola silenciosamente a menos que se actualicen.
- Revocación sin comprobación de propagación descendente: Confirme que las respuestas de OCSP o CRL reflejen el estado de revocación antes de considerar el incidente cerrado.
El papel de las autoridades de certificación (CA)
Las Autoridades de Certificación son las entidades de confianza responsables de validar a los solicitantes de certificados, emitir certificados y brindar soporte para su gestión continua. En los procesos de renovación, reemisión y revocación, las Autoridades de Certificación participan de tres maneras específicas:
-
de calidad
Tanto la renovación como la reemisión pueden requerir una validación para confirmar que el solicitante sigue teniendo el control del dominio o la organización.
-
emisión
La CA emite el nuevo certificado una vez completada la validación, tanto para la renovación como para la reemisión.
-
Estado de revocación
Cuando se revoca un certificado, la CA actualiza su Lista de Revocación de Certificados (CRL) o responde a las consultas OCSP con el estado de revocación actual.
Matriz de Propietario/Acción por Equipo
La gestión del ciclo de vida de los certificados trasciende las fronteras entre equipos. La matriz que aparece a continuación aclara quién es responsable de qué, que es la principal deficiencia que esta guía observa en la práctica.
| Equipo | Responsabilidad primaria | Riesgo clave si se omite |
|---|---|---|
| Equipo PKI | Relaciones con las CA, política de certificados, plantillas de emisión | Tipos de certificados y períodos de validez inconsistentes |
| Seguridad | Decisiones de revocación, respuesta a incidentes por claves comprometidas | La revocación diferida amplía el plazo de exposición. |
| Equipo de plataforma/infraestructura | Automatización del despliegue, configuración de servidores y balanceadores de carga | Certificado renovado emitido pero nunca implementado. |
| Equipo de cumplimiento | Evidencia de auditoría, registros de propiedad de certificados, cumplimiento de políticas. | Deficiencias en la evidencia del inventario de certificados DORA/PCI DSS |
Consideraciones sobre infraestructura de clave pública (PKI) híbrida y multinube
La mayoría de las empresas gestionan certificados a través de una combinación de CA públicas, una CA interna de Microsoft y servicios de certificados nativos de la nube (AWS Certificate Manager, Azure Key Vault, Google Certificate Authority Service). Un entorno PKI híbrido requiere un elemento adicional al flujo de trabajo anterior: un inventario unificado que abarque todas las fuentes de CA, en lugar de un sistema de seguimiento independiente para cada nube. CertSecure Manager se conecta a las CA públicas e internas desde una única consola, de modo que las políticas de renovación, reemisión y revocación se mantienen coherentes independientemente de la CA que haya emitido el certificado. Sin esta consolidación, el modo de fallo más común es que un certificado se renueve correctamente en un entorno de nube mientras que su equivalente en otro entorno caduca sin previo aviso.
Mejores prácticas para una gestión eficaz de certificados
Los equipos responsables de la administración de certificados deben aplicar las siguientes prácticas para mantener los sitios web y las aplicaciones seguros y disponibles:
-
Monitoreo proactivo
Realice un seguimiento continuo de las fechas de vencimiento de los certificados, no solo cuando se presente una solicitud de renovación.
-
Renovación automatizada
Utilice herramientas automatizadas para gestionar la renovación con la frecuencia que requiera el plazo de 47 días, en lugar de depender de la iniciación manual.
-
Inventory management
Mantenga un inventario único y actualizado de todos los certificados y sus propietarios en todas las autoridades de certificación en uso.
-
Procedimientos documentados
Documente por escrito los procedimientos de renovación, reemisión y revocación para que su ejecución sea uniforme independientemente de quién esté de guardia.
-
Manténgase al día sobre los cambios en el Foro CA/B.
Las políticas de certificación cambian según un calendario definido; los equipos que las controlan con antelación evitan prisas de última hora.
Métricas de éxito a seguir tras la implementación
Tras implementar la gestión automatizada del ciclo de vida de los certificados, mida lo siguiente para confirmar que realmente reduce el riesgo y el esfuerzo manual:
- Certificados bajo gestión automatizada como porcentaje del inventario total
- Plazo medio de renovación antes de su vencimiento (objetivo: cómodamente por delante de los periodos de reutilización de los vales de depósito a medida que se acortan).
- Recuento de interrupciones relacionadas con certificados, trimestre tras trimestre
- Volumen de tickets manuales para solicitudes, renovaciones y revocaciones de certificados.
- Tiempo medio de revocación para certificados comprometidos o emitidos erróneamente.
Las organizaciones que implementan CertSecure Manager han reportado reducciones significativas en el esfuerzo de renovación manual a medida que aumenta el volumen de certificados; consulte con su contacto de Consultoría de Cifrado para obtener los parámetros de referencia de implementación actuales específicos para su entorno y cantidad de certificados.
Qué hacer a continuación
El siguiente paso realista depende de qué equipo esté leyendo esto:
- Equipos PKI: Ejecute un proceso de detección de certificados en las autoridades de certificación públicas, internas y nativas de la nube para crear o confirmar su inventario actual, y asigne un propietario con nombre a cada certificado o grupo de certificados.
- Equipos de seguridad: Confirmar que los planes de revocación y reversión se prueban, no solo se documentan, y que la propagación de OCSP/CRL se verifica después de cada revocación.
- Equipos de plataforma: Pruebe la renovación automatizada en un grupo de certificados no crítico antes de extenderla a servicios críticos para la producción y confirme que los ganchos de implementación recargan correctamente el servicio de destino.
- Equipos de cumplimiento: Establecer un ritmo de revisión vinculado a los hitos del CA/Browser Forum (marzo de 2026, marzo de 2027, marzo de 2029) en lugar de una fecha interna arbitraria, y confirmar que los informes actuales se sostendrían como evidencia de auditoría en la actualidad.
Cómo puede ayudar la consultoría de cifrado
La mayor parte del riesgo de renovación, reemisión y revocación que se aborda en esta guía se reduce a la misma causa raíz: nadie dispone de un inventario actualizado y basado en el descubrimiento de certificados que indique dónde se encuentra cada certificado, quién lo posee y cuándo requiere atención. CertSecure Manager soluciona este problema combinando el descubrimiento continuo de certificados con los flujos de trabajo guiados de renovación, reemisión y revocación que se describen en esta guía. De esta forma, la gestión del ciclo de vida de los certificados deja de depender de que una persona recuerde una fecha y comienza a basarse en políticas. Está diseñado para simplificar la gestión integral del ciclo de vida de los certificados , no solo la renovación de forma aislada.
Desde renovaciones puntuales hasta reemisiones sin problemas y revocaciones rápidas y auditables, CertSecure Manager ofrece a los equipos de ciberseguridad un flujo de trabajo único y coherente en todas las CA públicas, privadas y nativas de la nube.
La gestión del ciclo de vida de los certificados no se limita a la renovación, reemisión y revocación. Se conecta directamente con el trabajo más amplio de descubrimiento e inventario criptográfico y con el programa de preparación post-cuántica de una organización . Un certificado que no se puede ver es un certificado que no se puede renovar, reemitir, revocar ni migrar cuando cambian los algoritmos, razón por la cual los equipos que desarrollan un plan de preparación post-cuántica suelen partir del mismo inventario de certificados que se describe en esta guía. Para obtener una visión más profunda de cómo convertir ese inventario en una capacidad operativa, consulte cómo una lista de materiales criptográficos transforma el inventario en inteligencia . Encryption Consulting cuenta con las certificaciones ISO/IEC 27001:2022 y SOC 2; si desea ver cómo se comportaría el descubrimiento, la renovación y la revocación automatizados con su propio conjunto de certificados, un recorrido por CertSecure Manager es la forma más rápida de averiguarlo.
Conclusión
La integridad y disponibilidad de los certificados SSL es un requisito operativo, no solo una buena práctica de seguridad. A medida que los periodos de validez se reducen de 398 a 47 días, los procesos de renovación, reemisión y revocación, que antes se gestionaban manualmente mediante recordatorios de calendario, deben automatizarse con flujos de trabajo auditables. Definir correctamente los requisitos previos, la matriz de propiedad y el plan de reversión antes de la implementación es clave para evitar una transición sin problemas y prevenir una interrupción del servicio.
Preguntas frecuentes
¿Cuál es la principal conclusión del curso "Dominio del ciclo de vida de los certificados SSL con CertSecure Manager"?
La principal conclusión es que el seguimiento manual de certificados no puede seguir el ritmo de la reducción de los periodos de validez. CertSecure Manager automatiza la renovación, la reemisión y la revocación desde un único inventario, lo que representa la solución práctica para un ciclo de vida de certificados de 47 días para 2029.
¿Por qué es importante esto para la gestión del ciclo de vida de los certificados empresariales?
Las interrupciones del servicio relacionadas con certificados ya afectan a casi la mitad de las empresas, y el 37.5 % de las caídas del sistema se deben directamente a certificados caducados. A medida que se acortan los periodos de validez, aumenta el número de renovaciones anuales, lo que convierte la gestión manual en un riesgo operativo cada vez mayor, en lugar de uno estático.
¿Qué equipos son responsables de poner en práctica estas directrices?
Los equipos de PKI son responsables de las relaciones con las CA y la política de emisión; los equipos de seguridad son responsables de las decisiones de revocación y la respuesta a incidentes; los equipos de plataforma son responsables de la automatización de la implementación; y los equipos de cumplimiento son responsables de la evidencia de auditoría y los registros de propiedad. Los cuatro equipos necesitan roles definidos para que el ciclo de vida funcione de principio a fin.
¿Qué riesgos aumentan si este tema se aborda manualmente?
La manipulación manual aumenta el riesgo de que se pasen por alto las fechas de vencimiento, de que los pasos de validación entre las autoridades de certificación sean inconsistentes, de que se revoque la revocación de los certificados comprometidos y de que la evidencia de auditoría sea incompleta para normativas como DORA y PCI DSS, que requieren inventarios de certificados documentados y actualizados.
¿Cómo reduce la automatización el riesgo de interrupción de los certificados?
La automatización elimina la dependencia de que alguien recuerde una fecha de vencimiento. La renovación basada en políticas, la visibilidad centralizada del inventario y la implementación automatizada en servidores y balanceadores de carga cubren las deficiencias donde suelen fallar los procesos manuales, especialmente con la mayor frecuencia de renovación que requiere el calendario de 47 días.
¿Qué métricas deberían monitorizar los equipos tras la implementación?
Realizar un seguimiento del porcentaje de certificados bajo gestión automatizada, el tiempo medio de renovación antes de su vencimiento, el número de interrupciones relacionadas con certificados por trimestre, el volumen de incidencias manuales y el tiempo medio de revocación de certificados comprometidos.
¿Cómo se relaciona esto con el plazo de 47 días para la obtención del certificado TLS?
La reducción gradual de la validez máxima de los certificados, impuesta por el Foro CA/Browser para marzo de 2029, implica que cada certificado de su infraestructura deberá renovarse aproximadamente ocho veces al año. La gestión automatizada del ciclo de vida es un requisito operativo indispensable para cumplir con este ritmo sin necesidad de aumentar manualmente el personal encargado de las renovaciones.
¿Cómo debería gestionarse esto en entornos PKI híbridos o multinube?
Los entornos híbridos y multinube requieren una vista de inventario unificada que abarque todas las fuentes de CA (públicas, internas y nativas de la nube), en lugar de un seguimiento independiente para cada entorno. CertSecure Manager consolida las políticas de renovación, reemisión y revocación de todas ellas desde una única consola.
¿Qué requisitos previos son necesarios antes de la implementación?
Descubrimiento completo de certificados, acceso a la API de la CA, control de DNS o dominio para validación, propietarios de certificados nombrados, acceso de implementación a servidores de destino o balanceadores de carga, y un plan de reversión documentado antes de activar los flujos de trabajo automatizados.
¿Qué capturas de pantalla o ejemplos de configuración deberían incluirse?
Los equipos que evalúen o implementen CertSecure Manager deben documentar la vista del panel de inventario, el formulario de solicitud de renovación, el paso de validación, la pantalla de inicio de revocación y el monitor de estado de revocación, las mismas vistas a las que se hace referencia en esta guía, para que los manuales de procedimientos internos coincidan con la interfaz real del producto.
- Resumen Ejecutivo
- Puntos Clave
- Lista de verificación rápida: ¿Tiene bajo control el ciclo de vida de sus certificados?
- Comprender los certificados SSL
- Por qué la gestión de certificados es importante ahora
- Requisitos previos a la implementación
- Tabla de requisitos previos para la acción
- Renovación de certificados en CertSecure Manager
- Reemisión de certificado
- Revocación de certificados con CertSecure Manager
- Flujo de trabajo operativo antes/después
- Guía de reversión y errores comunes
- El papel de las autoridades de certificación (CA)
- Matriz de Propietario/Acción por Equipo
- Consideraciones sobre infraestructura de clave pública (PKI) híbrida y multinube
- Mejores prácticas para una gestión eficaz de certificados
- Métricas de éxito a seguir tras la implementación
- Qué hacer a continuación
- Cómo puede ayudar la consultoría de cifrado
- Conclusión
- Preguntas frecuentes


