
Solucionar problemas de LDAP puede parecer complicado, y este blog te ayudará en este proceso. Analizaremos dos escenarios que deberían resolver tus errores de LDAP.
Escenario 1
Este escenario tiene en cuenta que su certificado no se publicó en Active Directory . Para resolver este problema, ejecute los siguientes comandos:
Para resolver problemas de AIA: certutil -dspublish -f RootCA
Para resolver problemas de CDP: certutil -dspublish -f
Si el problema existe para la CA emisora, debe reemplazar RootCA con SubCA y usar el nombre de host de la CA emisora.
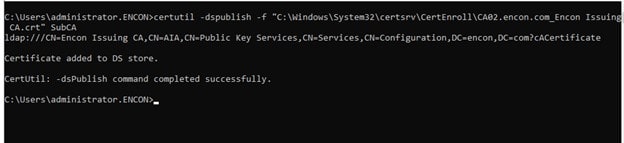
Después de esto, puede comprobar si el certificado está presente en Active Directory o no.
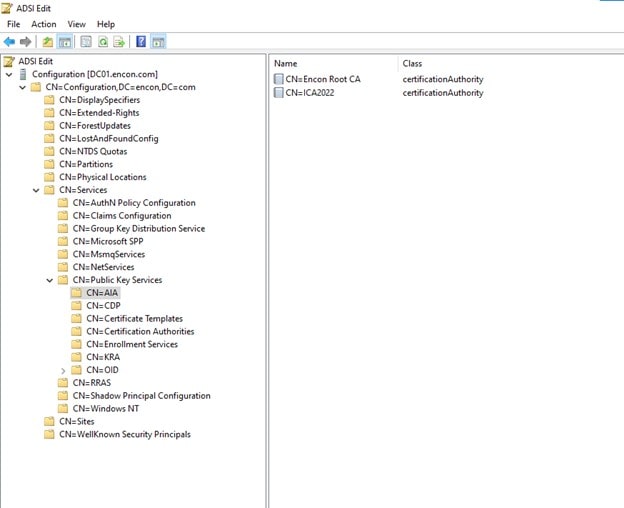
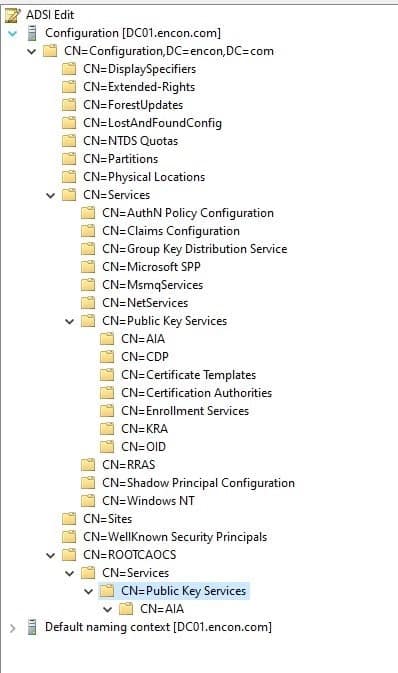
Para ello, inicie sesión en el controlador de dominio, abra adsiedit.msc, acceda a Configuración y, a continuación, vaya a Servicios > Servicios de clave pública > AIA y compruebe los certificados presentes. Si los certificados están presentes y sigue recibiendo el error, siga el escenario 2.
Escenario 2
Si el escenario 1 no soluciona el problema, es posible que la URL de LDAP se haya configurado incorrectamente al configurar los puntos AIA en su CA raíz.
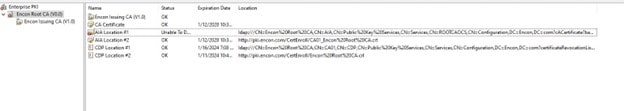
Para resolver esto, primero abra PKIView.msc para comprobar qué URL LDAP está buscando su PKI . En este caso, mi PKI está buscando:
ldap:///CN=Encon%20Root%20CA,CN=AIA,CN=ServiciosDeClavePública,CN=Servicios,CN=ROOTCAOCS,CN=Configuración,DC=Encon,DC=com?cACertificate?base?objectClass=AutoridadDeCertificación
Pero el certificado se publica el:
CN=Encon Root CA,CN=AIA,CN=Servicios de clave pública,CN=Servicios,CN=Configuración,DC=encon,DC=com
Puede comprobar el nombre distinguido del objeto presente en ADSIedit.msc.
Para solucionar esto seguiríamos los pasos:
-
Cree una nueva estructura de contenedor en su partición de dominio
CN=Encon%20Root%20CA,CN=AIA,CN=ServiciosDeClavePública,CN=Servicios,CN=ROOTCAOCS,CN=Configuración,DC=Encon,DC=com
-
Crear un objeto en Configuración
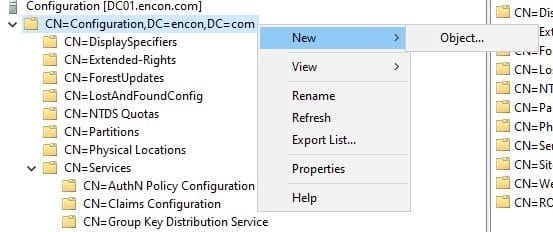
-
Elija la clase de objeto “contenedor”
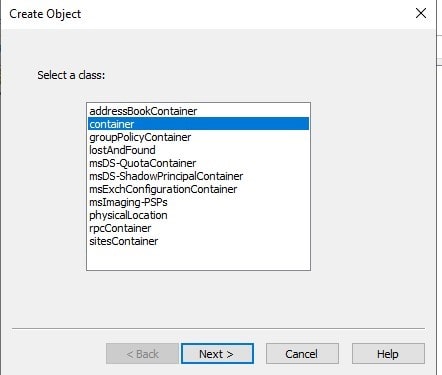
-
Proporcione el valor exacto ROOTCAOCS como se resalta arriba
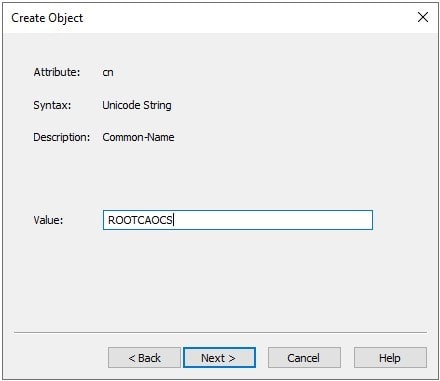
-
Haga clic en Finalizar
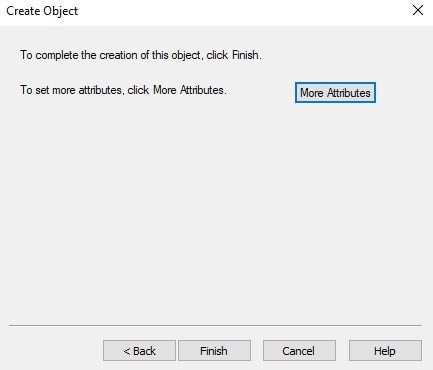
-
Siga los pasos 2 a 5 para crear más contenedores en ROOTCAOCS > Servicios > Servicios de clave pública > AIA
-
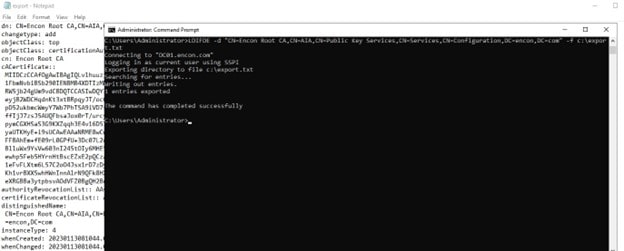
Ejecute el comando en el controlador de dominio para extraer el objeto publicado
LDIFDE -d ” CN=Encon Root CA,CN=AIA,CN=Servicios de clave pública,CN=Servicios,CN=Configuración,DC=encon,DC=com” -fc:\export.txt
-
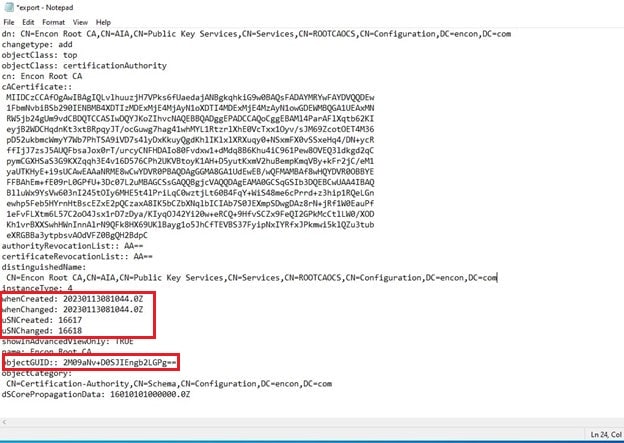
Realice cambios en export.txt donde reemplace el dn existente con la URL LDAP que su PKI está buscando
CN=Encon Root CA,CN=AIA,CN=Servicios de clave pública,CN=Servicios,CN=ROOTCAOCS,CN=Configuración,DC=encon,DC=com
También debe eliminar GUID, información USN y otros detalles.
-
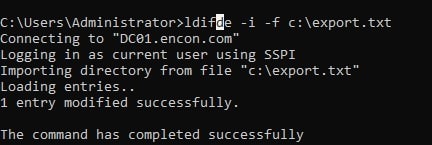
Publicar el u ldifde -i -fc:\export.txt
-
El objeto ahora debería estar en el nuevo lugar
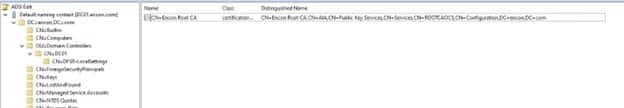
-
La vista PKI no debería mostrar errores
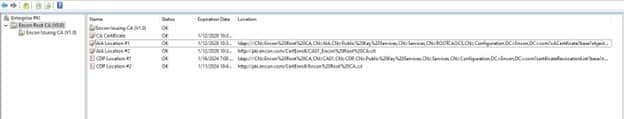
Conclusión
Los problemas con las ubicaciones LDAP de CDP y AIA pueden ser complejos. Una configuración incorrecta suele causar problemas, que pueden ser más difíciles de rastrear. Esto debería resolver todos los problemas de URL LDAP que pueda encontrar en su entorno PKI. Los problemas de LDAP pueden ser complejos a veces, pero si el escenario 1 no lo soluciona, el escenario 2 sin duda lo hará.


