
Respuesta rápida: El NIST finalizó ML-KEM (FIPS 203), ML-DSA (FIPS 204) y SLH-DSA (FIPS 205) el 13 de agosto de 2024, proporcionando a las organizaciones algoritmos aprobados y listos para producción que reemplazan a RSA y ECC. Esto es importante porque un cuarto algoritmo de firma, FN-DSA (FIPS 206), aún se encuentra en fase de borrador, y una orden ejecutiva de junio de 2026 exige a las agencias federales de EE. UU. que completen el establecimiento de claves post-cuánticas antes del 31 de diciembre de 2030 y las firmas digitales antes del 31 de diciembre de 2031. La acción recomendada es crear un inventario criptográfico ahora y comenzar la migración a los estándares finalizados en lugar de esperar a que FN-DSA u otros plazos posteriores fuercen la implementación.
Puntos Clave
- El NIST finalizó tres estándares post-cuánticos el 13 de agosto de 2024: ML-KEM (FIPS 203), ML-DSA (FIPS 204) y SLH-DSA (FIPS 205).
- FN-DSA (FIPS 206, anteriormente FALCON) sigue en fase de borrador, y se espera su publicación final a finales de 2026 o principios de 2027; HQC fue seleccionado en marzo de 2025 como KEM de reserva.
- Una orden ejecutiva de junio de 2026 estableció plazos federales vinculantes: el establecimiento de claves post-cuánticas antes del 31 de diciembre de 2030 y las firmas digitales antes del 31 de diciembre de 2031 para sistemas de alto valor y gran impacto.
- Una migración exitosa comienza con un inventario criptográfico (CBOM), seguido de la identificación de los sistemas heredados que no pueden admitir PQC, la priorización de los sistemas críticos y las pruebas antes de la implementación.
- La criptoagilidad, es decir, la capacidad de cambiar algoritmos sin necesidad de grandes modificaciones, es la capacidad clave que hace que las transiciones PQC en curso sean manejables.
Los nuevos estándares de PQC
El Instituto Nacional de Estándares y Tecnología (NIST) finalizó sus tres primeros algoritmos criptográficos post-cuánticos el 13 de agosto de 2024. Estos tres algoritmos son ML-KEM, ML-DSA y SLH-DSA. Anteriormente, estos algoritmos se conocían como CRYSTALS-Kyber, CRYSTALS-Dilithium y SPHINCS+. Un cuarto algoritmo de firma, FN-DSA (anteriormente conocido como FALCON), permanece en fase de borrador como FIPS 206, y se espera su publicación final a finales de 2026 o principios de 2027. En marzo de 2025, el NIST también seleccionó un quinto algoritmo, HQC, como mecanismo de encapsulación de claves de respaldo junto con ML-KEM.
Recientemente hemos recibido muchas consultas, entre ellas: ¿Puede una organización comenzar a implementar estos algoritmos PQC seguros ? ¿Son estos los algoritmos definitivos? ¿Son estos los algoritmos criptográficos definitivos que protegerán nuestros sistemas de un ataque cuántico?
La finalización de estos algoritmos significa que las organizaciones ya pueden comenzar a implementar algoritmos seguros para computadoras cuánticas en su infraestructura de clave pública (PKI) para ayudar a garantizar que los sistemas que dependen de identidades digitales seguras y del intercambio de datos cifrados estén a salvo de ser vulnerados por computadoras cuánticas.
Muchas organizaciones ya han comenzado a desarrollar estrategias y planes para migrar a algoritmos PQC, y estas versiones de algoritmos PQC constituyen un punto de partida para la preparación para PQC. Sin embargo, lo cierto es que las organizaciones que apenas comienzan a considerar la migración a los nuevos estándares están comenzando tarde en la carrera por proteger la infraestructura que sustenta sus activos criptográficos.
Ahora, hablemos un poco más sobre los algoritmos PQC:
1. ML-KEM: FIPS 203 (Estándar de mecanismo de encapsulación de claves basado en módulos y redes)
ML-KEM proporciona un mecanismo de encapsulación de claves para compartir claves simétricas para cifrado general. La norma FIPS 203 establece que se crea una clave secreta compartida (clave simétrica) entre dos usuarios que se comunican a través de una red pública.
Para obtener más información, lea la Descripción general en profundidad de FIPS 203.
2. ML-DSA: FIPS 204 (Estándar de firma digital basado en módulos y redes)
ML-DSA se utiliza para proteger las firmas digitales. Este estándar describe los detalles específicos de los algoritmos utilizados para generar y verificar firmas digitales , y se considera que ML-DSA es seguro, incluso frente a adversarios que dispongan de una computadora cuántica a gran escala.
La firma digital y los datos firmados se proporcionan al verificador previsto. La entidad verificadora verifica la firma utilizando la clave pública del supuesto firmante. Se pueden utilizar métodos similares para generar y verificar firmas de datos almacenados y transmitidos.
Para obtener más información, lea el documento "Comprender FIPS 204".
3. SLH-DSA: FIPS 205 (Estándar de firma digital basada en hash sin estado)
En FIPS 205 se describe un algoritmo de firma digital basado en hash sin estado que también se utiliza para la autenticación y verificación de datos.
Para obtener más información, lea el Análisis en profundidad de FIPS 205.
| Tipo | Nombre FIPS | Nombre de la especificación actual | Nombre de la especificación inicial |
| Kem | FIPS-203 | ML-KEM | CRISTALES-Kyber |
| Firma | FIPS-204 | ML-DSA | CRISTALES-Dilithium |
| Firma | FIPS-205 | SLH-DSA | Esfinge+ |
| Firma | FIPS-206 (borrador) | FN-DSA | FALCON |
Es hora de prepararse para un mundo post-cuántico.
Aquellos que aún no han comenzado a prepararse para el PQC deben comprender los próximos pasos recomendados para la preparación para el PQC.
Estrategia para la migración a PQC
La estrategia de migración depende de muchos factores, como los requisitos de cumplimiento, los requisitos del negocio, la necesidad de alinearse con las mejores prácticas del sector, etc. Sin embargo, analicemos los puntos clave que ayudarán a una organización a migrar con éxito a PQC.
- Construir un inventario criptográfico completo y continuo o una lista de materiales criptográficos (CBOM) y evaluar el impacto de PQC en los sistemas identificados existentes.
- Examine el ecosistema de aplicaciones de la organización e identifique los sistemas heredados que no pueden soportar los algoritmos PQC.
- Reemplazar o actualizar los sistemas heredados identificados que no pueden soportar los algoritmos PQC.
- Priorizar los sistemas y datos de las joyas de la corona para Migración PQC.
- Seleccione algoritmos PQC adecuados para las necesidades de su entorno.
- Configurar un entorno de laboratorio para probar los algoritmos PQC.
- Implementar y monitorear
- La mejor estrategia para dirigir estas fases con el mínimo esfuerzo y la máxima seguridad se puede lograr convirtiéndose en cripto-ágil.
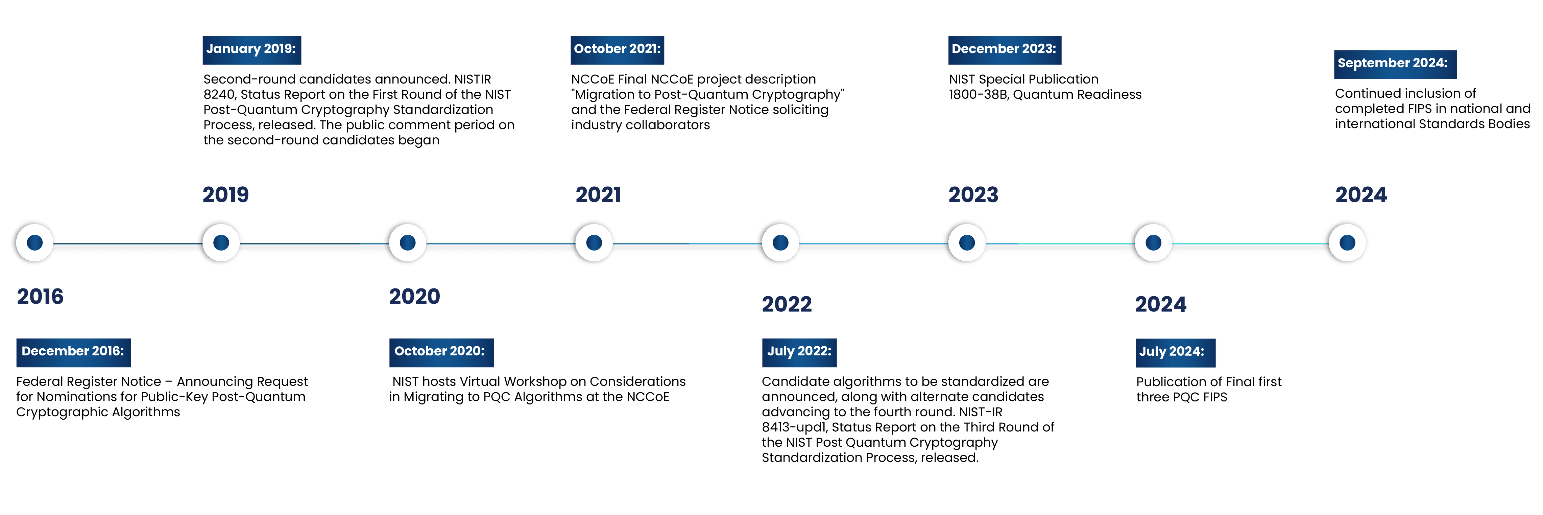
Conozca el cronograma de PQC hasta la fecha.
¿Cómo puede la consultoría en cifrado ayudarle a prepararse para un mundo PQC?
1. Evaluación de amenazas cuánticas
Nuestro servicio detallado de evaluación de amenazas cuánticas utiliza técnicas avanzadas de descubrimiento criptográfico para analizar y proteger su infraestructura criptográfica.
- Evaluar el estado del entorno criptográfico tal como está, identificar cualquier brecha en los estándares y controles actuales que están establecidos para la criptografía (como la gestión del ciclo de vida de las claves y cifrado métodos) y realizar un análisis exhaustivo de cualquier posible amenaza al ecosistema criptográfico.
- Evaluamos la eficacia de los protocolos y marcos de gobernanza existentes y brindamos recomendaciones para optimizar los procesos operativos relacionados con las prácticas criptográficas.
- Identificar y priorizar los criptoactivos y datos en función de su sensibilidad y criticidad para la migración de PQC.
2. Estrategia y hoja de ruta de preparación cuántica
- Identificar casos de uso de PQC que se puedan implementar dentro de la red de la organización para proteger información confidencial
- Definir y Desarrollar una estrategia y un plan de implementación para los desafíos del proceso y la tecnología de PQC.
3. Desarrollar criptoagilidad
- Ayudamos a determinar los desafíos, los compromisos y las amenazas criptográficas para sus organizaciones.
- Apoyamos la migración fluida a nuevas CA, certificados y algoritmos PQC.
- Apoyamos la automatización de certificados y la gestión del ciclo de vida de las claves para lograr una mayor seguridad y un cumplimiento continuo.
4. Mejora del cumplimiento
- Garantizar la mejora del cumplimiento de los estándares de la industria.
- Le ayudamos a mantenerse actualizado con los nuevos algoritmos PQC y su uso y utilización para su organización.
5. Comprender los desafíos y brindar apoyo para la transición
- Ayudar a reconocer y superar los desafíos durante la transición a algoritmos criptográficos postcuánticos, garantizando una migración fluida y segura.
6. Evaluación de proveedores y prueba de concepto
- Proporcionar una descripción general de las capacidades de la solución y el mapeo de proveedores/productos a los casos de uso identificados.
- Documentar los escenarios de prueba/evaluación.
Conclusión
Los servicios de asesoramiento criptográfico post-cuántico que ofrece Encryption Consulting LLC ayudan a los clientes a superar los obstáculos de ciberseguridad derivados de la computación cuántica. Ofrecemos perspectivas sobre los posibles riesgos cuánticos, impulsamos la transición hacia la preparación cibernética cuántica y nos alineamos con las directrices de criptografía post-cuántica (PQC) sugeridas por organizaciones líderes como el NIST . Ayudamos a las empresas a evaluar y actualizar su infraestructura criptográfica para que estén preparadas para la era cuántica mediante el descubrimiento criptográfico proactivo y la planificación estratégica.
Preguntas frecuentes
¿Qué algoritmos post-cuánticos del NIST están finalizados y listos para su implementación?
Las normas ML-KEM (FIPS 203), ML-DSA (FIPS 204) y SLH-DSA (FIPS 205) se finalizaron el 13 de agosto de 2024, y las organizaciones pueden comenzar a implementarlas hoy mismo. La norma FN-DSA (FIPS 206) aún se encuentra en fase de borrador, y se prevé su publicación final a finales de 2026 o principios de 2027.
¿Cómo se llamaban estos algoritmos antes de su versión final?
ML-KEM era conocido como CRYSTALS-Kyber, ML-DSA como CRYSTALS-Dilithium, SLH-DSA como SPHINCS+ y FN-DSA como FALCON.
¿Qué es HQC y por qué el NIST seleccionó un quinto algoritmo?
HQC es un mecanismo de encapsulación de claves basado en código que el NIST seleccionó en marzo de 2025 como respaldo para ML-KEM. Utiliza una base matemática diferente a la de ML-KEM, que se basa en retículos, lo que proporciona diversidad algorítmica en caso de que el criptoanálisis futuro debilite los enfoques basados en retículos.
¿Cuál es el plazo límite que se aplica a las agencias federales de EE. UU. para la migración de PQC?
Una orden ejecutiva de junio de 2026 exige a las agencias federales que realicen la transición de los activos de alto valor y los sistemas de alto impacto al establecimiento de claves post-cuánticas antes del 31 de diciembre de 2030, y a las firmas digitales post-cuánticas antes del 31 de diciembre de 2031.
¿Cuál es el primer paso en una estrategia de migración de PQC?
Elaborar un inventario criptográfico completo y continuo, a menudo denominado Lista de Materiales Criptográficos (CBOM), y determinar cómo afectará la criptografía de calidad (PQC) a los sistemas existentes. Este inventario es fundamental para identificar los sistemas heredados que no son compatibles con PQC y priorizar qué sistemas migrar primero.
¿Por qué es importante la criptoagilidad para una migración a PQC?
La criptoagilidad, es decir, la capacidad de cambiar de algoritmos criptográficos sin necesidad de grandes modificaciones del sistema, permite a las organizaciones avanzar por las fases de inventario, pruebas e implementación con mínimas interrupciones, y adaptarse de nuevo si los estándares o las evaluaciones de amenazas cambian en el futuro.

