

- Key Takeaways
- Officiële beleidstijdlijn voor 47-daagse TLS-certificaten
- Wat verandert er en waarom is dat belangrijk?
- Impact per team en datum
- Automatisering: de enige haalbare weg vooruit
- Migratieplan voor de gereedheid van het certificaat binnen 47 dagen
- Hoe CertSecure Manager van Encryption Consulting u kan helpen
- Conclusie
- Veelgestelde Vragen / FAQ
Kort antwoord: Het voorstel SC-081v3 van het CA/Browser Forum verkort de maximale levensduur van openbare TLS-certificaten van 398 dagen naar 47 dagen in maart 2029, gefaseerd naar 200 dagen in 2026 en 100 dagen in 2027, waarbij hergebruik van domeinvalidatie wordt teruggebracht tot 10 dagen. Handmatige verlenging kan dit tempo niet bijhouden, waardoor geautomatiseerd certificaatlevenscyclusbeheer essentieel is voor PKI-, beveiligings-, platform- en compliance-teams.
TLS-certificaten (Transport Layer Security), die nog steeds vaak SSL-certificaten worden genoemd naar hun voorgangerprotocol, zijn de digitale referenties die de verbinding tussen een browser en een website beveiligen. Ze versleutelen het verkeer, verifiëren dat een site daadwerkelijk is wie hij beweert te zijn en activeren het hangslotpictogram dat browsers tonen als een verbinding correct is beveiligd. Als het certificaatbeheer niet goed verloopt, verdwijnt dat hangslot en daarmee ook het vertrouwen van de klant.
Die basis zal binnenkort onder een veel kortere tijdspanne op de proef worden gesteld. Het CA/Browser Forum, de brancheorganisatie van certificeringsinstanties en browserleveranciers die de regels voor publiek vertrouwen op het web vaststelt, heeft een gefaseerde verlaging van de maximale geldigheidsduur van certificaten goedgekeurd, die in maart 2029 eindigt op 47 dagen. De wijziging, die unaniem werd gesteund door Apple, Google, Mozilla en Microsoft, verkort ook de periode waarin een voltooide domeinvalidatie opnieuw kan worden gebruikt, waardoor de gehele cyclus van certificaatuitgifte en -vernieuwing wordt aangescherpt. Voor organisaties die nog steeds afhankelijk zijn van spreadsheets en handmatige vernieuwingskalenders, is dit de deadline die certificaatbeheer transformeert van een incidentele taak naar een continue operationele discipline.
Key Takeaways
- Het voorstel SC-081v3 van het CA/Browser Forum, goedgekeurd op 11 april 2025, verkort de maximale geldigheidsduur van openbare TLS-certificaten van 398 dagen naar 47 dagen op 15 maart 2029, in drie fasen: 200 dagen (maart 2026), 100 dagen (maart 2027) en 47 dagen (maart 2029).
- De periode waarin domeinregistratievalidatie (DCV) opnieuw kan worden uitgevoerd, neemt parallel daaraan af van 398 dagen naar 10 dagen in 2029, waardoor domeineigendom veel vaker opnieuw moet worden geverifieerd.
- Uit een DigiCert Trust Pulse-enquête (2 juli 2025) bleek dat 45% van de bedrijven het afgelopen jaar te maken heeft gehad met uitval als gevolg van certificaatproblemen, en dat 37.5% van die storingen te wijten was aan verlopen certificaten.
- Handmatige certificaatregistratie is niet geschikt voor vernieuwingscycli van 47 dagen op bedrijfsniveau; automatisering via ACME en een platform voor certificaatlevenscyclusbeheer (CLM) wordt een vereiste, geen optie.
- De teams die zich bezighouden met PKI, beveiliging, platformen en DevOps, en compliance hebben elk hun eigen actiepunten in aanloop naar de deadlines van maart 2026 en 2027, zoals gedetailleerd beschreven in de impactmatrix verderop in dit artikel.
- Eerdere voorstellen, waaronder Google's suggestie uit 2023 voor certificaten met een geldigheidsduur van 90 dagen, werden niet als standaard aangenomen. De huidige, bindende vereiste is het schema van 47 dagen zoals vastgelegd in stemming SC-081v3.
Officiële beleidstijdlijn voor 47-daagse TLS-certificaten
Alle onderstaande deadlines zijn afkomstig van één enkele, bindende bron: CA/Browser Forum Ballot SC-081v3, goedgekeurd op 11 april 2025 met 29 stemmen voor en geen tegen. De tabel vermeldt de ingangsdatum, de vereiste die van kracht wordt, wie erdoor wordt beïnvloed, de te nemen actie en de officiële bron ter verificatie.
| Ingangsdatum | eis | Wie wordt hierdoor getroffen? | Actie nodig | Bron |
|---|---|---|---|---|
| 15 maart 2026 | Maximale geldigheidsduur: 200 dagen DCV-hergebruik: 200 dagen | Alle publiekelijk vertrouwde TLS-certificaten (DV, OV, EV) | Verplaats het bijhouden van certificaten van spreadsheets naar een pilotproject voor uitgifte via ACME. | CA/Browser Forum Stembiljet SC-081v3 |
| 15 maart 2027 | Maximale geldigheidsduur: 100 dagen DCV-hergebruik: 100 dagen | Alle publiekelijk vertrouwde TLS-certificaten | Automatiseer de verlenging van alle internetcertificaten; breid de detectie uit naar interne en cloudgebaseerde certificaten. | CA/Browser Forum Stembiljet SC-081v3 |
| 15 maart 2029 | Maximale geldigheidsduur: 47 dagen DCV-hergebruik: 10 dagen | Alle publiekelijk vertrouwde TLS-certificaten | Volledige CLM-automatisering met permanente of gescripte DCV; handmatige verlenging is niet langer haalbaar. | CA/Browser Forum Stembiljet SC-081v3 |
Beleidsbronnen: Uit de DigiCert Trust Pulse Survey (2 juli 2025) bleek dat 45% van de organisaties melding maakte van downtime als gevolg van certificaatproblemen en dat 37.5% de storingen in verband bracht met verlopen certificaten. Volledig rapport: digicert.com/news/digicert-survey-finds-manual-processes-expose-organizations . De stemming SC-081v3 van het CA/Browser Forum, aangekondigd via Sectigo (14 april 2025), bevestigt het gefaseerde schema naar 200 dagen (maart 2026), 100 dagen (maart 2027) en 47 dagen (maart 2029). Volledige aankondiging: sectigo.com/resource-library/sectigo-cab-reduce-ssl-tls-certificates-lifespan-47-days.
Hoe de geldigheidsduur van certificaten korter is geworden
Het cijfer van 47 dagen is geen plotselinge stijging. De maximale geldigheidsduur van certificaten vertoont al meer dan tien jaar een dalende trend.
- 2011: Certificaten waren tot 8 à 10 jaar geldig, waarbij gebruiksgemak voorrang kreeg boven cryptografische flexibiliteit.
- 2015: Verlaagd naar 3 jaar, omdat de sector de kosten van langdurige sleutels op het gebied van beveiliging inzag.
- 2018: Verkort tot 2 jaar, dankzij snellere vooruitgang in cryptanalyse en druk van CA/Browser Forum.
- 2020: In september werd de termijn teruggebracht tot 398 dagen (ongeveer 13 maanden), het maximum dat gold tot de fase van SC-081v3 in 2026.
- 2025 naar 2029: Stembiljet SC-081v3 verkort de geldigheidsduur eerst tot 200 dagen, vervolgens tot 100 dagen en daarna tot 47 dagen, het schema dat in dit artikel wordt beschreven.
Wat verandert er en waarom is dat belangrijk?
De overgang van certificaten met een geldigheidsduur van 398 dagen naar 47 dagen verliep niet in één keer en kwam niet uit waar de industrie het aanvankelijk verwachtte. In 2023 stelde Google voor om de geldigheidsduur van TLS-certificaten te verkorten van 398 naar 90 dagen, en Apple ging nog een stap verder met een voorstel van 47 dagen. Na ongeveer twee jaar van discussies binnen het CA/Browser Forum en een formele stemming, stemde de industrie in met Apple's voorstel van 47 dagen, dat werd geïmplementeerd via het gefaseerde SC-081v3-schema. Als een bron nog steeds 90 dagen als de toekomstige standaard presenteert, beschouw dat dan als achterhaald: de goedgekeurde, bindende eis is 47 dagen tegen maart 2029, te bereiken via de tussenstappen van 200 en 100 dagen die hierboven zijn beschreven.
Organisaties die nog steeds verouderde protocollen zoals TLS 1.0 of TLS 1.1 gebruiken, of die afhankelijk zijn van zwakke cipher suites zoals RC4 of SHA-1, staan voor een lastigere overgang. Deze protocollen en algoritmen zijn kwetsbaar voor aanvallen zoals POODLE en BEAST, en de meeste huidige browsers en certificeringsinstanties ondersteunen ze niet meer. Kortere certificatenlevensduur en strengere validatieregels maken TLS 1.2 (bij voorkeur TLS 1.3) en moderne cipher suites zoals AES-GCM en Elliptic Curve Cryptography (ECC) een praktische vereiste in plaats van een aanbevolen werkwijze: AES-GCM voegt geauthenticeerde encryptie toe die helpt manipulatie van gegevens te voorkomen, en ECC biedt sterke beveiliging met kortere, snellere sleutels.
Het pleidooi voor een kortere levensduur
Kortere geldigheidsperioden zijn een directe en laagdrempelige manier om het beveiligingsniveau van een organisatie te verhogen. De voordelen manifesteren zich op vier gebieden.
- Verminderd aanvalsoppervlak: Een gecompromitteerd certificaat is slechts korte tijd bruikbaar voor een aanvaller. In april 2025 ontdekte SSL.com een fout in het domeinvalidatieproces, wat leidde tot de onterechte uitgifte van 11 TLS-certificaten. Deze certificaten hadden gebruikt kunnen worden voor namaakwebsites of man-in-the-middle-aanvallen. De certificaten werden binnen 24 uur ingetrokken, maar het incident liet zien hoe snel een validatiefout kan leiden tot een beveiligingslek wanneer certificaten slechts enkele maanden in plaats van weken geldig zijn.
- Snellere cryptografische vernieuwing: Door frequente vernieuwingen ontstaan natuurlijke controlepunten om verouderde algoritmes uit te faseren en sleutels te vernieuwen. Dit is des te belangrijker nu Mozilla en Google in 2024 zijn gestopt met het vertrouwen op door Entrust uitgegeven certificaten. Kortere levensduur maakt het gemakkelijker om van certificeringsinstantie te wisselen en vermindert de afhankelijkheid van één enkele, langdurige vertrouwensbasis.
- Inventaris van reinigingscertificaten: Regelmatige verlengingen brengen vergeten of onbeheerde certificaten aan het licht die anders jarenlang onbeheerd zouden blijven. Cisco heeft gemeld dat frequentere verlengingscycli hun teams hebben geholpen bij het identificeren en buiten gebruik stellen van onbeheerde certificaten die onnodige risico's met zich meebrachten.
- Betere aansluiting op de cloud en DevOps: Vluchtige, cloud-native infrastructuren behandelen inloggegevens al als kortstondig. Certificaatlevenscycli die aan dit patroon voldoen, integreren beter met CI/CD-pipelines en verminderen het aantal verouderde inloggegevens in een omgeving.
De operationele risico's
Dit alles is niet gratis. Het verkorten van de verlengingscycli met maximaal acht keer per jaar verhoogt de operationele belasting voor teams die certificaten nog handmatig beheren aanzienlijk.
- Exponentieel vernieuwingsvolume: De overstap van certificaten met een geldigheidsduur van 398 dagen naar 47 dagen betekent tot wel acht verlengingen per jaar in plaats van één. Een organisatie die 500 certificaten handmatig beheert, zou jaarlijks ongeveer 4,000 verlengingen moeten verwerken, een werklast die handmatige processen realistisch gezien niet aankunnen.
- Handmatige processen falen onder belasting: Microsoft Teams had in 2019 te maken met een storing van drie uur toen een verlopen authenticatiecertificaat ongeveer 20 miljoen gebruikers buitensloot. Een kortere, streng gecontroleerde vernieuwingscyclus in combinatie met automatisering had de vervaldatum waarschijnlijk ruim van tevoren opgemerkt; zonder automatisering wordt dezelfde kloof alleen maar gevaarlijker naarmate de vernieuwingsfrequentie toeneemt.
- Zonder automatisering neemt de kans op storingen toe: Volgens het State of Machine Identity Management Report 2022 ondervond ongeveer 81% van de organisaties dat jaar minstens één storing die verband hield met certificaten. Google Voice had in 2021 een wereldwijde storing als gevolg van een verlopen TLS-certificaat, en Cisco SD-WAN-apparaten vielen in het veld uit doordat een hardwarecertificaat was verlopen.
- De risico's op het gebied van compliance nemen toe: Bij het datalek bij Equifax bleef een verlopen certificaat van een monitoringapparaat 19 maanden lang onopgemerkt. Gedurende die periode had het bedrijf 324 verlopen SSL-certificaten in gebruik, waarvan 79 op kritieke monitoringsystemen. Kortere geldigheidsperioden zonder de bijbehorende zichtbaarheid verhogen het aantal certificaten dat op precies deze manier kan verlopen aanzienlijk.
Impact per team en datum
De SC-081v3-tijdlijn raakt meer dan alleen het certificatenteam. Hieronder wordt beschreven welke wijzigingen er zijn voor de vier groepen die doorgaans gezamenlijk verantwoordelijk zijn voor TLS-certificaten, en welke eerste actie elk van hen moet ondernemen.
| Team | Wat verandert er? | Eerste actie | Streefdatum |
|---|---|---|---|
| PKI- en certificeringsteam | De verlengingsfrequentie verdubbelt ruwweg in 2026 en nogmaals in 2027, om vervolgens in 2029 sterk te stijgen. | Voer een volledige certificaatdetectie en -inventarisatie uit in on-premises, cloud- en hybride omgevingen. | Vóór maart 2026 |
| Beveiligingsteam | Een kortere geldigheidsduur verkleint de periode waarin een gecompromitteerde sleutel kan worden misbruikt, maar alleen als intrekking en monitoring gelijke tred houden. | Controleer of OCSP-stapling en CRL-distributie correct zijn geconfigureerd en actief worden gemonitord. | Vóór maart 2026 |
| Platform- en DevOps-team | CI/CD-pipelines, loadbalancers en applicatieconfiguraties die zijn gebouwd rondom langlopende certificaten, moeten ACME-gebaseerde verlenging ondersteunen. | Integreer ACME-clients en DNS- of HTTP-validatieautomatisering in implementatiepipelines. | Vóór maart 2027 |
| Nalevingsteam | Het controlebewijs moet certificaten weerspiegelen die tegenwoordig veel vaker dan eens per jaar worden vervangen. | Verplaats de rapportage van certificaatinventarissen naar een continu, geautomatiseerd model in plaats van een momentopname. | Doorlopend, vóór maart 2027 |
Checklist voor certificaatgereedheid (47 dagen)
- Inventariseer elk certificaat in on-premises, cloud- en hybride omgevingen, inclusief kortlopende en intern uitgegeven certificaten.
- Identificeer alle systemen die nog steeds uitgaan van een certificaatlevensduur van 90 dagen, een jaar of langer.
- Implementeer ACME of een gelijkwaardig protocol voor geautomatiseerde uitgifte en verlenging.
- Configureer permanente of geautomatiseerde validatie van domeinbeheer, zodat verlenging niet afhankelijk is van een handmatige stap.
- Stel waarschuwingen voor het verlopen van de gegevens ruim voor de deadline in, niet alleen op het moment dat de fout optreedt.
- Wijs een eigenaar met een naam toe aan elk certificaat en elke automatiseringsworkflow.
- Pas dezelfde discipline toe op interne PKI's en privécertificaten. Deze zijn niet gebonden aan de regels van de CA/Browser Forum, maar brengen wel hetzelfde operationele risico met zich mee.
Automatisering: de enige haalbare weg vooruit
Doordat certificaten nu om de paar weken in plaats van jaarlijks vernieuwd moeten worden, is handmatig certificaatbeheer niet langer alleen onhandig, maar een risico. De argumentatie van het CA/Browser Forum voor stemming SC-081v3 beschouwt automatisering als de standaard, niet als een optionele upgrade, en regelgevende kaders zoals HIPAA, DORA en PCI DSS leggen steeds meer nadruk op certificaatbeheer als onderdeel van bredere eisen op het gebied van digitaal vertrouwen.
Organisaties die grote certificaatinventarissen beheren, moeten nog een aantal problemen oplossen voordat automatisering van begin tot eind probleemloos verloopt.
- Automatische intrekking: Het in realtime intrekken van een certificaat en ervoor zorgen dat elk afhankelijk systeem de wijziging doorvoert, is op grote schaal lastiger dan het lijkt.
- Tijdige verspreiding: De intrekkingsstatus moet snel bij de OCSP-responders en CRL's terechtkomen, anders blijven verouderde, kwetsbare certificaten langer vertrouwd dan zou moeten.
- OCSP-nieten en CRL-management: Beide vereisen een zorgvuldige configuratie, zodat browsers en systemen actuele intrekkingsinformatie ontvangen zonder extra vertraging.
- Afhankelijkheidsbeheer: Certificaten hebben doorgaans afhankelijkheden van applicaties of diensten die coördinatie vereisen bij verlenging of intrekking.
- Audit en transparantie: Geautomatiseerde acties moeten worden geregistreerd en traceerbaar zijn om te voldoen aan de compliance-eisen en om problemen op te lossen.
- Risico op uitvaltijd: Een onjuist geconfigureerde automatiseringsoplossing kan juist de storingen veroorzaken die ze had moeten voorkomen.
Goed uitgevoerde automatisering vermindert het risico op fouten en uitval, terwijl het tegelijkertijd de kostenefficiëntie en de auditbereidheid verbetert. Naarmate de vernieuwingsfrequentie richting de deadline van 2029 toeneemt, verschuift automatisering van een concurrentievoordeel naar een basisvereiste om veilig en conform de regelgeving te blijven.
Aanbevolen stappen voor het implementeren van automatisering
Deze stappen weerspiegelen de volgorde die organisaties het meest betrouwbaar hebben bevonden bij de overstap van handmatig certificaatbeheer.
- Voer een volledige audit uit van de huidige certificateninventaris.
- Identificeer alle platforms en systemen die automatisering vereisen.
- Kies een oplossing voor certificaatlevenscyclusbeheer die het volledige vernieuwings- en intrekkingsproces omvat.
- Integreer het CLM-platform met de bestaande infrastructuur en DevOps-pipelines.
- Stel duidelijke beleidsregels op voor verlenging, uitgifte en intrekking.
- Plan regelmatige nalevingscontroles en rapportages in.
Migratieplan voor de gereedheid van het certificaat binnen 47 dagen
De voorbereiding op certificaten met een geldigheidsduur van 47 dagen is geen op zichzelf staand project. Het wordt in fasen opgebouwd, en elke fase sluit naadloos aan op de bredere inspanningen op het gebied van crypto-flexibiliteit die de meeste PKI- en beveiligingsteams al op hun roadmap hebben staan.
- Ontdek en inventariseer: Voer certificaatdetectie uit in on-premises, cloud- en hybride infrastructuren voordat u een automatiseringstool evalueert. Een cryptografische ontdekking en inventarisatie Platformen zoals CBOM Secure tonen certificaten en cryptografische activa die bij handmatige tracering doorgaans over het hoofd worden gezien.
- Automatiseer uitgifte en verlenging: Zet internetgebaseerde certificaten eerst over op ACME-gebaseerde uitgifte en verlenging, aangezien deze het grootste bedrijfsrisico met zich meebrengen als ze verlopen.
- Breid de cryptoflexibiliteit uit tot buiten TLS: Certificaatautomatisering is een onderdeel van een bredere aanpak voor crypto-flexibiliteit. Combineer dit met een dynamische inventaris, die uitgebreider wordt behandeld in... Hoe een cryptografische stuklijst inventaris omzet in bruikbare informatie.Zodat algoritme- en sleutelwijzigingen zonder paniek kunnen worden doorgevoerd.
- Werk toe naar paraatheid na het kwantumtijdperk: Kortere TLS-levensduren en de aanstaande post-kwantumtransitie delen dezelfde onderliggende vereiste: de mogelijkheid om cryptografisch materiaal snel en veilig te wijzigen. Teams die nu al aan die vaardigheid werken, kunnen het volgende bekijken: PQC-gereedheid begeleiding en de PQC Centrum van Uitmuntendheid om certificaatautomatisering uit te breiden naar een breder kwantumveilig migratieplan.
Hoe CertSecure Manager van Encryption Consulting u kan helpen
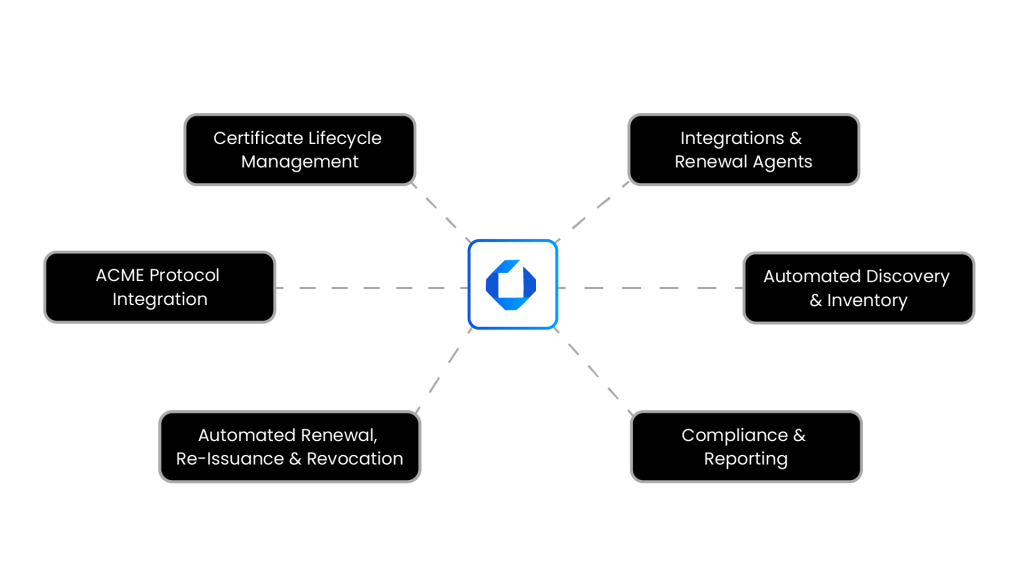
CertSecure Manager van Encryption Consulting is ontwikkeld voor de operationele realiteit van kortere certificaatlevensduren. Naarmate de vernieuwingscycli korter worden, richting 47 dagen, verandert automatisering van een handige optie in een essentieel mechanisme om te voorkomen dat certificaten een bron van storingen worden.
Geautomatiseerde certificaatdetectie en -inventarisatie
CertSecure Manager detecteert certificaten in on-premises, cloud- en hybride omgevingen, inclusief zelfondertekende certificaten die vaak onbeheerd blijven. Dankzij een gecentraliseerde inventarisatie is het mogelijk om alle certificaten die aan vernieuwing toe zijn te zien, ruim vóór de deadline van 47 dagen, die anders voor stress zou zorgen.
Geavanceerde ACME-protocolintegratie
Door het ACME-protocol te ondersteunen , automatiseert CertSecure Manager de uitgifte en verlenging op een gestandaardiseerde en veilige manier, waardoor de handmatige stappen die problemen veroorzaken bij verlengingen die om de paar weken in plaats van jaarlijks plaatsvinden, overbodig worden.
Geautomatiseerde verlenging, heruitgifte en intrekking
CertSecure Manager zorgt ervoor dat certificaten automatisch actueel blijven en trekt gecompromitteerde of overbodige certificaten in zonder dat er een handmatig ticket nodig is. Dit vermindert zowel het beveiligingsrisico van een achtergebleven certificaat als de administratieve last van het handmatig bijhouden van verlengingsdata.
Naleving en rapportage
CertSecure Manager voert geautomatiseerde compliancecontroles uit op basis van standaarden zoals PCI DSS, GDPR en ISO, en genereert op aanvraag auditklare rapporten. Hierdoor verandert de naleving van certificaten van een handmatige, eenmalige taak in iets dat een compliance-team kan raadplegen wanneer een auditor daarom vraagt.
Integratie- en vernieuwingsagenten
CertSecure Manager integreert met tools zoals Terraform, Ansible en Azure Key Vault, en automatiseert het aanmaken en implementeren van certificaten binnen CI/CD-pipelines voor databases en webservers, waaronder Apache, IIS en NGINX. Vernieuwingsagents, afgestemd op elke service, zorgen ervoor dat certificaten actueel blijven met minimale handmatige tussenkomst, precies de functionaliteit die de 47-dagenperiode op grote schaal vereist.
Conclusie
De overstap naar TLS-certificaten met een geldigheidsduur van 47 dagen is een duidelijk voorbeeld van hoe digitale vertrouwensnormen evolueren om moderne dreigingen het hoofd te bieden. Kortere geldigheidsduur verkort de periode waarin een aanvaller een gecompromitteerd certificaat kan misbruiken aanzienlijk, maar vereist ook een mate van automatisering en inzicht die handmatige processen niet kunnen bieden. Organisaties die beginnen met het opsporen van potentiële risico's, snel overgaan op geautomatiseerde uitgifte en verlenging, en deze discipline vervolgens toepassen op hun gehele cryptografische infrastructuur, zullen de deadlines van 2026, 2027 en 2029 halen zonder de storingen die handmatige methoden doorgaans veroorzaken.
Encryption Consulting biedt een volledig scala aan certificaat- en cryptografiediensten, waaronder PKI-audits, PKI-ontwerp en -optimalisatie voor bedrijven, encryptieaudits en codeondertekening via het CodeSign Secure- platform. We ondersteunen Zero Trust-initiatieven en bieden doorlopend compliance- advies in combinatie met sterke identiteits- en encryptiepraktijken , zodat uw organisatie beschermd, compliant en klaar blijft voor de toekomst na de 47-daagse certificaten.
Veelgestelde Vragen / FAQ
Wat is de belangrijkste conclusie uit 47-daagse TLS-certificaten?
De belangrijkste conclusie is dat de geldigheidsduur van openbare TLS-certificaten wordt verkort tot 47 dagen in maart 2029, volgens CA/Browser Forum Ballot SC-081v3, met tussenliggende stappen van 200 dagen in 2026 en 100 dagen in 2027. Het hergebruik van domeinvalidatie daalt in dezelfde periode naar 10 dagen. Handmatig certificaatbeheer kan deze vernieuwingsfrequentie niet volhouden, waardoor geautomatiseerd certificaatlevenscyclusbeheer een vereiste op korte termijn is in plaats van iets voor de toekomst.
Waarom is dit belangrijk voor het beheer van de levenscyclus van bedrijfscertificaten?
Bedrijven met honderden of duizenden certificaten zullen de frequentie van verlengingen zien stijgen van eens per jaar naar soms wel elke 47 dagen, een verachtvoudige toename. Platformen voor certificaatlevenscyclusbeheer, die voorheen optioneel waren, worden operationeel noodzakelijk, omdat handmatige registratie en op spreadsheets gebaseerde verlengingskalenders deze frequentie niet kunnen bijhouden zonder een aanzienlijk risico op gemiste deadlines.
Welke teams zijn verantwoordelijk voor de uitvoering van deze richtlijnen?
De PKI- en certificaatteams, beveiligingsteams, platform- en DevOps-teams en compliance-teams delen allemaal de verantwoordelijkheid. PKI-teams zijn verantwoordelijk voor de ontdekking en inventarisatie, beveiligingsteams voor intrekking en monitoring, platformteams voor pipeline-automatisering en compliance-teams voor auditbewijs. De impact- en actiematrix eerder in dit artikel geeft aan waar elke groep prioriteit aan moet geven vóór de deadlines van maart 2026 en 2027.
Welke risico's nemen toe als dit handmatig wordt gedaan?
Handmatige verwerking vergroot het risico op gemiste verlengingen, ongeplande storingen en nalevingsproblemen. Uit het rapport 'State of Machine Identity Management 2022' bleek dat ongeveer 81% van de organisaties in één jaar tijd te maken kreeg met een certificaatgerelateerde storing. Incidenten zoals de storingen bij Microsoft Teams en Google Voice waren beide terug te voeren op verlopen certificaten die door handmatige processen niet tijdig werden opgemerkt.
Hoe vermindert automatisering het risico op certificaatuitval?
Automatisering maakt het overbodig dat iemand de verlengingsdatum moet onthouden. ACME-gebaseerde uitgifte, permanente domeinvalidatie en integratie met CI/CD-pipelines zorgen ervoor dat certificaten volgens schema worden verlengd zonder handmatige tussenkomst, terwijl geautomatiseerde monitoring storingen kan signaleren voordat ze tot downtime leiden. Dit is des te belangrijker nu de verlengingscycli korter worden, van 398 dagen naar 47 dagen, omdat de foutmarge voor menselijke fouten afneemt naarmate de levensduur van het certificaat korter wordt.
Welke meetgegevens moeten teams bijhouden na de implementatie?
Teams moeten het succespercentage van certificaatvernieuwingen bijhouden, het aantal certificaten dat buiten de beheerde inventaris wordt aangetroffen, de gemiddelde vernieuwingstijd, het aantal verlopen of bijna verlopen certificaten en het aandeel certificaten dat via geautomatiseerde workflows wordt uitgegeven versus handmatige aanvragen. Door deze gegevens consistent bij te houden, kan worden vastgesteld of automatisering daadwerkelijk het risico op uitval vermindert, in plaats van dat hetzelfde handmatige werk simpelweg naar een andere tool wordt verplaatst.
Hoe hangt dit samen met de gereedheid van het TLS-certificaat binnen 47 dagen?
Dit artikel legt het beleid en de gevolgen uit van de 47-daagse certificaatgereedheid: het beschrijft de tijdlijn van het CA/Browser Forum, waarom deze bestaat en wie erdoor wordt beïnvloed. Gereedheid is de operationele reactie, waarbij de mogelijkheden voor detectie, automatisering en monitoring worden opgebouwd zoals beschreven in het bovenstaande migratieplan, zodat de deadlines van 2026, 2027 en 2029 als gepland onderhoud worden beschouwd in plaats van als een noodsituatie.
Hoe moet dit worden aangepakt in multi-cloud- of hybride PKI-omgevingen?
Multicloud- en hybride omgevingen vereisen een gecentraliseerd overzicht van certificaten die zijn uitgegeven door elke cloudprovider, on-premises CA en SaaS-platform. Gefragmenteerd inzicht is immers de reden waarom certificaten ongemerkt kunnen verlopen. Een platform voor certificaatlevenscyclusbeheer dat ACME, SCEP en EST in deze omgevingen ondersteunt, in combinatie met cryptografische detectie die zowel cloud- als on-premises infrastructuur omvat, zorgt ervoor dat de vernieuwingsfrequentie consistent blijft, ongeacht waar een certificaat is uitgegeven.
- Key Takeaways
- Officiële beleidstijdlijn voor 47-daagse TLS-certificaten
- Wat verandert er en waarom is dat belangrijk?
- Impact per team en datum
- Automatisering: de enige haalbare weg vooruit
- Migratieplan voor de gereedheid van het certificaat binnen 47 dagen
- Hoe CertSecure Manager van Encryption Consulting u kan helpen
- Conclusie
- Veelgestelde Vragen / FAQ


