- Key Takeaways
- Waarom een correcte configuratie van NDES en AD CS belangrijk is
- Wat is NDES en waarom faalt het?
- Foutcode 0x80070003 (ERROR_PATH_NOT_FOUND) begrijpen
- Oorzaken van de CMSCEPSetup::Install-fout
- Welk scenario is op jou van toepassing? Een beslissingstabel voordat je begint.
- Stapsgewijze reparatiehandleiding
- Hoe controleer ik of de NDES-installatie succesvol is verlopen?
- Hoe kan Encryption Consulting helpen?
- Voorbij de oplossing: Crypto-flexibiliteit integreren in uw AD CS-omgeving
- Veelgestelde Vragen / FAQ
- Conclusie
Een foutmelding zoals CMSCEPSetup::Install met foutcode 0x80070003 tijdens de NDES-installatie is een van de meest frustrerende fouten in Active Directory Certificate Services. Deze handleiding legt stap voor stap uit waarom dit gebeurt en hoe u het kunt oplossen.
Gepubliceerd: april 2026 | Bijgewerkt: augustus 2026
Key Takeaways
- CMSCEPSetup::Install-fout 0x80070003 (ERROR_PATH_NOT_FOUND) Dit betekent dat het NDES-installatieprogramma een verwacht bestandssysteempad of registersleutel niet kon vinden. Het duidt op een defecte of resterende systeemstatus, niet op een beschadigd installatieprogramma.
- On Windows Server 2025Het verwijderen van de IIS-rol laat vaak de map inetpub en de registersleutels InetStp/W3SVC achter. Het opnieuw installeren van IIS bovenop deze resterende bestanden is de meest voorkomende oorzaak van deze fout.
- De oplossing: verwijder IIS volledig, herstart de server, verwijder de map inetpub, verwijder verouderde MSCEP-registersleutels, controleer de machtigingen van het NDES-serviceaccount en de certificaatsjabloon, installeer vervolgens IIS opnieuw en voer de AD CS-configuratiewizard opnieuw uit.
- Niet elke omgeving vereist alle acht stappen. Gebruik de beslissingstabel hieronder om te bepalen welke daadwerkelijk op jouw situatie van toepassing zijn.
Waarom een correcte configuratie van NDES en AD CS belangrijk is
Een vastgelopen NDES-installatie is meer dan alleen een middagje verloren tijd. Het past in een breder patroon van operationele risico's voor PKI, dat recent brancheonderzoek direct in kaart brengt:
- Organisaties hanteren gemiddeld een van de volgende tarieven: negen verschillende PKI- en CA-oplossingen Dit geldt voor interne private PKI's, zelfondertekende certificaten en cloudgebaseerde diensten, aldus Keyfactor. Stand van zaken rondom machine-identiteitsbeheer rapport (6 april 2023) — het soort wildgroei waardoor een enkele defecte AD CS-rolservice zoals NDES gemakkelijk uit het oog verloren kan worden.
- 72% van de organisaties heeft het afgelopen jaar minstens één storing ondervonden die verband hield met certificaten., volgens CyberArk's Rapport over de stand van zaken rond machine-identiteitsbeveiliging in 2025, waarbij 1,200 veiligheidsfunctionarissen in zes landen werden ondervraagd.
- Individuele storingen als gevolg van certificaatproblemen kunnen organisaties geld kosten. $ 500,000 tot meer dan $ 5 miljoen afhankelijk van de sector en de schaal, aldus onderzoek van Sectigo, aangehaald in een Analyse van Security Boulevard, gepubliceerd op 17 juli 2025..
NDES bevindt zich precies op het punt waar deze cijfers verslechteren: het is de brug die ervoor zorgt dat netwerkapparaten en MDM-beheerde eindpunten automatisch certificaten kunnen aanvragen. Een mislukte of verkeerd geconfigureerde NDES-rol blokkeert dus niet slechts één installatie, maar elke apparaatregistratie die ervan afhankelijk is.
Wat is NDES en waarom faalt het?
Network Device Enrollment Service (NDES) is een rolservice binnen Active Directory Certificate Services (AD CS) waarmee netwerkapparaten, zoals routers, firewalls en mobiele apparaten, automatisch digitale certificaten kunnen verkrijgen . NDES implementeert het Simple Certificate Enrollment Protocol (SCEP) , een breed geaccepteerde standaard die wordt gebruikt door platforms voor mobiel apparaatbeheer (MDM) zoals Microsoft Intune, Cisco ISE en andere om de certificaatinschrijving voor apparaten die niet aan een domein zijn gekoppeld te automatiseren, zodat deze apparaten veilig certificaten kunnen aanvragen en ontvangen van een certificeringsinstantie (CA).
NDES fungeert als een brug tussen deze apparaten die geen deel uitmaken van het domein en de CA, waardoor ze zich veilig kunnen authenticeren en communiceren binnen de organisatie.
Omdat NDES opereert op het snijvlak van IIS, Active Directory en de certificeringsinstantie , is de installatie ervan zeer gevoelig voor de configuratievolgorde, de machtigingen van serviceaccounts en de bestaande systeemstatus. Zelfs een kleine configuratiefout in een van deze componenten kan ervoor zorgen dat het installatieproces mislukt, wat vaak resulteert in cryptische fouten zoals 0x80070003 (ERROR_PATH_NOT_FOUND).
Foutcode 0x80070003 (ERROR_PATH_NOT_FOUND) begrijpen
Het volledige foutbericht dat u in de AD CS-configuratiewizard te zien krijgt, is:
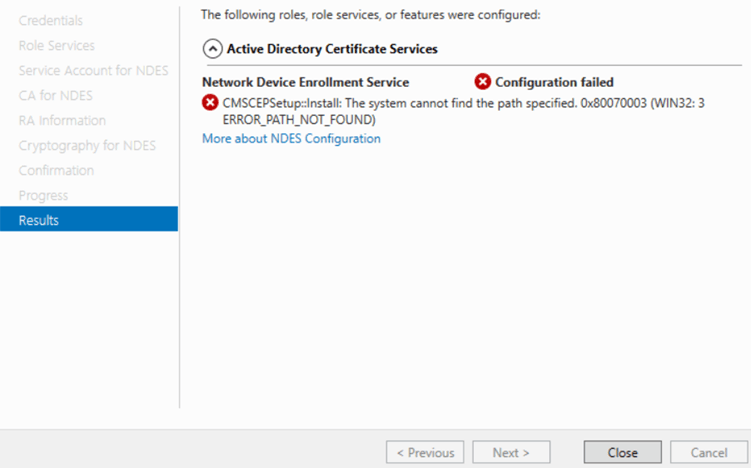
CMSCEPSetup::Install: Het systeem kan het opgegeven pad niet vinden.
0x80070003 (WIN32: 3 FOUT_PAD_NIET_GEVONDEN)
De Win32-foutcode 0x80070003 vertaalt zich direct naar ERROR_PATH_NOT_FOUND — wat betekent dat het installatieprogramma probeerde toegang te krijgen tot een bestandssysteempad of registerlocatie die simpelweg niet bestaat op de computer.
Het onderdeel dat de fout veroorzaakt, is CMSCEPSetup, de SCEP-installatiemodule die verantwoordelijk is voor het configureren van virtuele IIS-directory's, het registreren van de CA-verbinding en het schrijven van de benodigde registervermeldingen. Wanneer het het verwachte pad niet kan vinden, wordt de volledige NDES-installatie afgebroken.
Oorzaken van de CMSCEPSetup::Install-fout
1. IIS is niet geïnstalleerd of verkeerd geconfigureerd.
NDES is sterk afhankelijk van IIS. Met name op Windows Server 2025 kan het voorkomen dat, zelfs na het verwijderen van de IIS-rol, de map inetpub en de bijbehorende registersleutels in een beschadigde staat blijven. Als IIS vervolgens opnieuw wordt toegevoegd bovenop deze resterende status, kan CMSCEPSetup de verwachte paden niet vinden.
2. Onjuist of onbereikbaar CA-pad
Als de CA-naam verkeerd gespeld is, de CA-server offline is of het geselecteerde CA-type incompatibel is, kan de configuratie de vereiste paden voor RA-certificaten niet oplossen.
3. Overgebleven registersleutels van een eerdere mislukte installatie
Verouderde MSCEP-registersleutels van eerdere mislukte installaties veroorzaken conflicten wanneer het installatieprogramma nieuwe waarden probeert te schrijven.
4. Problemen met machtigingen voor NDES-serviceaccounts
Het serviceaccount moet een lokale beheerder zijn, de rechten 'Aanmelden als service' hebben en lees- en inschrijfrechten bezitten voor de certificaatsjablonen CEP Encryption en Exchange Enrollment Agent.
5. Ontbrekende certificaatsjablonen
NDES vereist dat de CEP-versleutelingssjabloon en de Exchange Enrollment Agent-sjabloon (offlineaanvraag) op de CA zijn gepubliceerd. Als deze sjablonen ontbreken, kan het installatieprogramma de vereiste inschrijvingspaden niet vinden.
Welk scenario is op jou van toepassing? Een beslissingstabel voordat je begint.
Niet elke situatie vereist de volledige reeks van acht stappen hieronder. Gebruik deze tabel om te bepalen welke stappen daadwerkelijk van toepassing zijn op uw situatie voordat u begint.
| Jou situatie | Aanbevolen pad | Waarom |
|---|---|---|
| Eerste NDES-installatie op een schone Windows Server 2025-machine, nog nooit eerder geprobeerd. | Sla stap 1-4 (IIS/register opschonen) over; begin direct bij stap 5 (serviceaccount) tot en met stap 8 (de wizard uitvoeren). | Bij een volledig nieuwe installatie zijn er geen resterende IIS- of MSCEP-registergegevens die opgeruimd hoeven te worden. |
| De NDES-installatie is al een keer mislukt met foutcode 0x80070003 op Windows Server 2025. | Volg de stappen 1-8 volledig en in de juiste volgorde, zonder de herstart in stap 3 over te slaan. | Het verwijderen van de IIS-rol in Windows Server 2025 laat restanten achter in de inetpub-map en het register die moeten worden gewist voordat een schone herinstallatie kan slagen. |
| NDES migreren of opnieuw installeren vanaf een oudere Windows Server (2016/2019/2022) naar Server 2025. | Verwijder eerst de NDES-installatie volledig van de oude server en behandel de Server 2025-server vervolgens als een nieuwe installatie. Volg daarna de stappen 1 tot en met 8 op die server. | De status van NDES en IIS wordt niet probleemloos overgezet tussen de belangrijkste Windows Server-versies; een gemengde status is de meest voorkomende oorzaak van foutcode 0x80070003. |
| 0x80070003 treedt opnieuw op nadat de stappen 1-8 al een keer zijn voltooid. | Controleer de registersleutels in stap 2 (InetStp, W3SVC, MSCEP) opnieuw op eventuele restanten die niet volledig zijn gewist, herhaal stap 3-4 en voer de wizard opnieuw uit. | Een gedeeltelijke opschoning van het register, en niet een nieuwe onderliggende oorzaak, is de meest voorkomende reden waarom de oplossing bij een tweede poging niet werkt. |
Stapsgewijze reparatiehandleiding
De onderstaande stappen bieden een schone methode om de beschadigde componenten te verwijderen en de NDES-configuratie correct opnieuw op te bouwen.
Stap 1: IIS volledig verwijderen
Begin met het volledig verwijderen van de webserverrol (IIS) van de server.
-
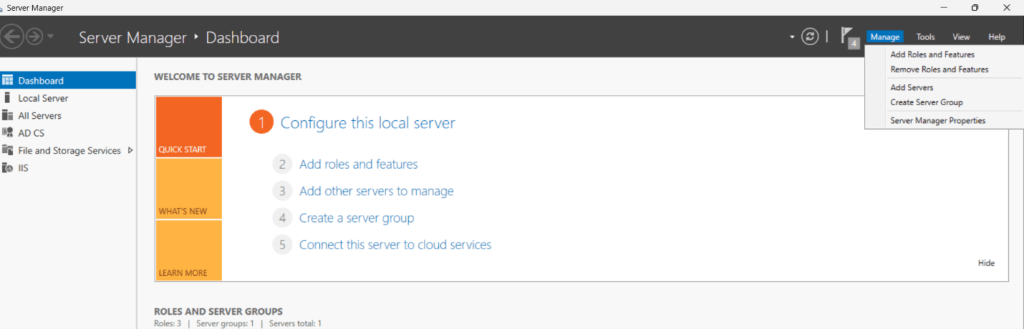
Open Server Manager en ga naar Rollen en functies beheren en verwijderen.
-
De wizard Rollen en functies verwijderen wordt geopend. Klik Volgende aan de Voordat je begint scherm.
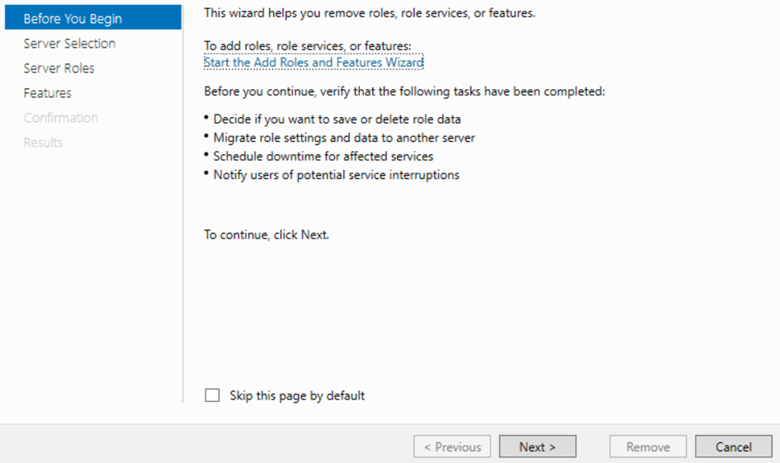
- Zorg ervoor dat op de pagina Serverselectie de juiste server is geselecteerd en klik vervolgens op Volgende.
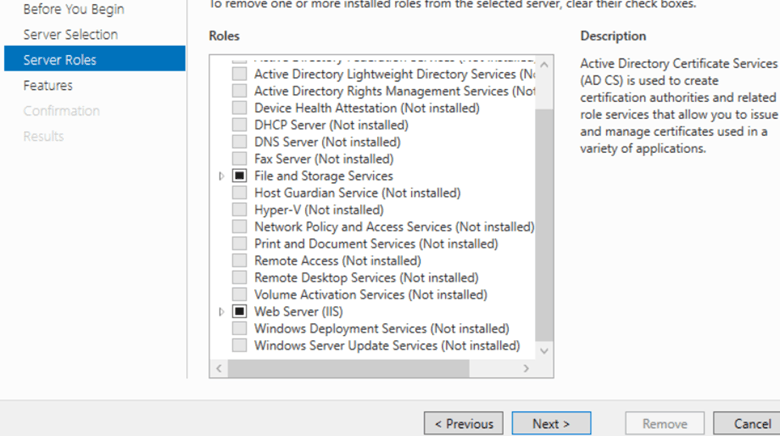
- Op de pagina Serverrollen:
- Plaatsen Webserver (IIS).
-
Verwijder het vinkje uit het selectievakje naast Webserver (IIS).
-
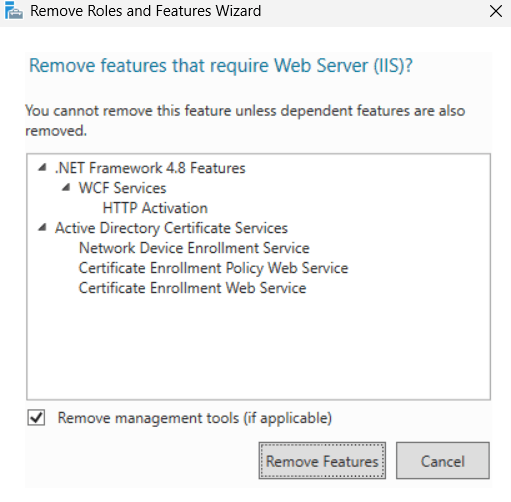
Klik op als hierom wordt gevraagd Functies verwijderen Om alle afhankelijke IIS-componenten te verwijderen.
Klik Volgende via de resterende pagina's (Functies, Bevestiging).
- Op de bevestigingspagina:
-
(Optioneel) Aankruisen Start de doelserver indien nodig automatisch opnieuw op.
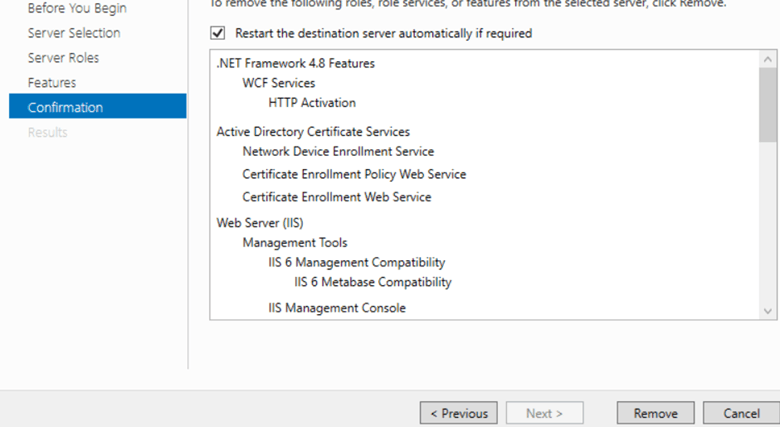
- Klik verwijderen.
- Wacht tot het verwijderingsproces is voltooid.
- Als je klaar bent, start dan niet meteen opnieuw (volgens je opschoonprocedure).
- Ga verder met de volgende stappen (registercontrole en inetpub-opschoning).
Opmerking: Je kunt IIS ook verwijderen met PowerShell.
Remove-WindowsFeature -Name Web-Server -IncludeManagementTools
Start de server nog niet opnieuw op. De IIS-contentmap wordt in de volgende stappen verwijderd.
Stap 2: Controleer het IIS-pad in het register.
Voordat u de computer opnieuw opstart, opent u de Register-editor (regedit) en controleert u het installatiepad van IIS om te bevestigen welke map wordt gebruikt.
Navigeren naar:
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\InetStp
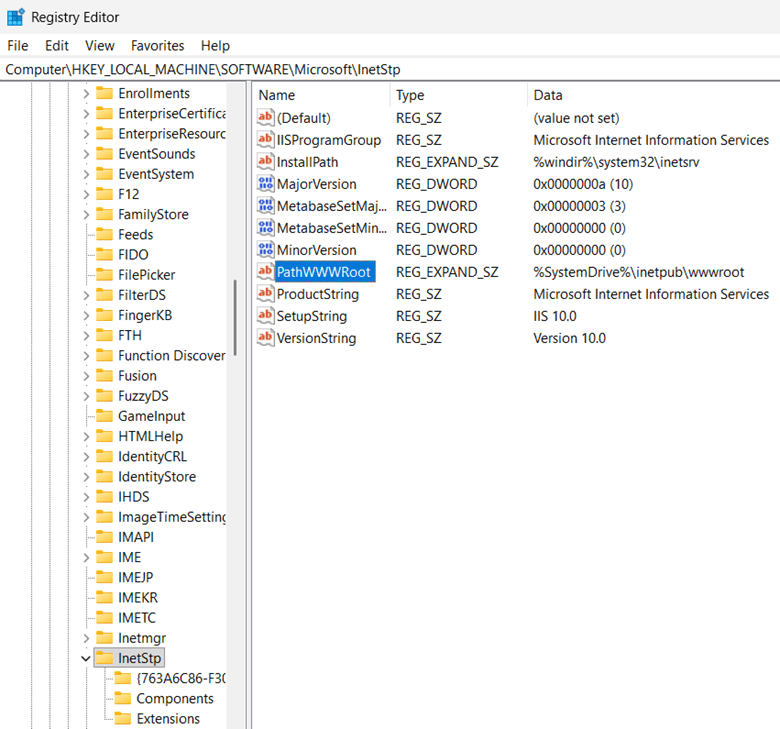
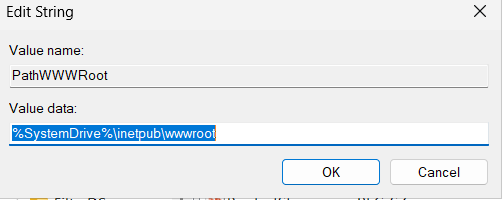
Controleer de waarde van PathWWWRoot . In de meeste gevallen zal deze verwijzen naar:
C:\inetpub\wwwroot
Bekijk ook deze sleutel voor de resterende status van IIS-services:
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\W3SVC
Als de sleutels InetStp of W3SVC nog steeds aanwezig zijn na het verwijderen van IIS, betekent dit meestal dat IIS niet correct is opgeschoond. Deze achtergebleven gegevens zijn vaak de reden waarom de NDES-installatie mislukt.
Stap 3: Herstart de server en verwijder de map inetpub
Start de server nu opnieuw op. Deze herstart is nodig omdat Windows Server 2025 mogelijk nog steeds bestandsvergrendelingen op IIS-mappen vasthoudt, zelfs nadat de IIS-rol is verwijderd.
Nadat de server weer online is, verwijdert u de volledige map inetpub van de C:-schijf.
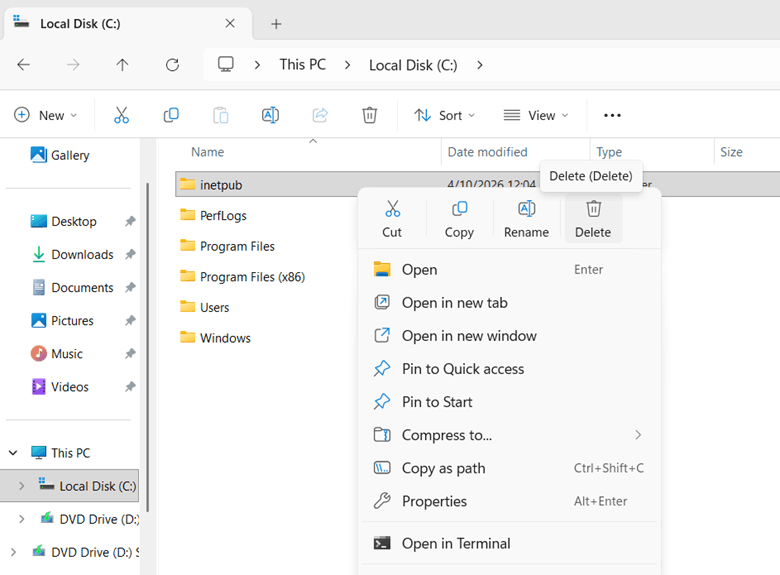
PowerShell-opdracht:
Remove-Item -Path "C:\inetpub" -Recurse -Force
Waarom is de herstart nodig?
Op Windows Server 2025 worden bestandsdescriptors die gerelateerd zijn aan IIS niet altijd direct volledig vrijgegeven na het verwijderen van een rol. Als u de map inetpub probeert te verwijderen voordat u de server opnieuw opstart, kunt u foutmeldingen krijgen zoals ' bestand in gebruik' of 'toegang geweigerd'.
Stap 4: Verwijder eventuele eerdere NDES-installaties en maak het MSCEP-register schoon.
Als NDES eerder is geïnstalleerd of gedeeltelijk geconfigureerd, verwijder dan de rolservice en verwijder de verouderde MSCEP-registergegevens. Volg de onderstaande stappen om de oude MSCEP-registersleutel te verwijderen:
- Open de registereditor
- Ga naar het pad HKLM:\SOFTWARE\Microsoft\Cryptography\MSCEP
- Verwijder de MSCEP-sleutel, indien aanwezig.
Stap 5: Controleer de machtigingen van het NDES-serviceaccount.
Voordat u de NDES-configuratie opnieuw uitvoert, moet u ervoor zorgen dat het serviceaccount correct is geconfigureerd op de lokale server, in IIS en bij de certificeringsinstantie.
5.1 Lokale beheerderstoegang verifiëren
- Meld u aan bij de NDES-server.
- Open Computerbeheer of druk Win + R → typen compmgmt.msc.
- Navigeren naar: Lokale gebruikers en groepen > Groepen.
- Open de beheerders groep.
- Klik Toevoegen en controleer of het NDES-serviceaccount is vermeld.
- Voeg toe indien niet aanwezig: DOMEIN\NDES_ServiceAccount.
5.2 Controleer het lidmaatschap van de IIS_IUSRS-groep
- NDES is afhankelijk van IIS, dus het account moet toegang hebben tot de IIS-werkprocessen.
- Open Computerbeheer.
- Navigeren naar: Lokale gebruikers en groepen > Groepen.
- Open IIS_IUSRS.
- Zorg ervoor dat het NDES-serviceaccount lid is.
- Zo nee, klik dan op Toevoegen en voeg het serviceaccount toe.
5.3 Controleer de machtigingen van het certificaatsjabloon
- Open Certificeringsinstantie (certsrv.msc) op de CA-server.
- Klik met de rechtermuisknop Certificaatsjablonen → Beheren.
- Voor elke vereiste sjabloon (bijv. CEP-encryptie, Exchange Enrollment Agent (offline verzoek)), controleer de machtigingen.
- Om de machtigingen te controleren:
- Klik met de rechtermuisknop op de sjabloon → Aanbod.
- Ga naar Security Tab.
- Zorg ervoor dat het NDES-serviceaccount het volgende bevat:
- ✔ Lezen
- ✔ Inschrijven
- Indien ontbrekend, klik Toevoegen.
- Voeg het serviceaccount toe.
- Grant Lees en Inschrijven machtigingen.
5.4 [Optioneel] Controleer het recht 'Aanmelden als service'
- Media Win + R → typen secpol.msc.
- Navigeren naar:
- Lokaal beleid > Toewijzing van gebruikersrechten.
- Open Meld u aan als een service.
- Zorg ervoor dat het NDES-serviceaccount is vermeld.
- Indien ontbrekend, klik Gebruiker of groep toevoegen.
- Voeg het serviceaccount toe.
- Aanvragen en besparen.
Stap 6: Publiceer de vereiste certificaatsjablonen op de CA
- Open de CA die de gegevens uitgeeft. Certificate Authority console.
- Ga naar: Certificaatsjablonen > Nieuw > Certificaatsjabloon om uit te geven.
- Publiceer de volgende sjablonen:
- CEP-encryptie
- Exchange Enrollment Agent (offline verzoek)
- Deze sjablonen zijn nodig om de configuratie van NDES succesvol te voltooien.
Stap 7: IIS opnieuw installeren met de vereiste NDES-functies
- Nadat IIS volledig is verwijderd en opgeschoond, installeer het dan opnieuw met alle functies die NDES vereist.
-
Open Serverbeheer > Rollen en functies toevoegeninstalleer vervolgens NDES met Webserver (IIS) en zorg ervoor dat de volgende onderdelen zijn inbegrepen:
- ASP.NET 4.x
- Windows-verificatie
- IIS 6 Management-compatibiliteit
- Vereiste functies voor applicatieontwikkeling
Stap 8: Start de NDES-configuratiewizard
Na het voltooien van de IIS-opschoning, het verwijderen van verouderde NDES-configuraties, het verifiëren van het serviceaccount en het publiceren van de vereiste certificaatsjablonen, is de volgende stap het opnieuw uitvoeren van de NDES-configuratiewizard.
In deze stap koppelt u de NDES-rol opnieuw aan de certificeringsinstantie en definieert u het serviceaccount en de cryptografische instellingen die NDES zal gebruiken.
- Meld u aan bij de NDES-server met een account dat over de vereiste beheerdersrechten beschikt.
- Open server Manager.
- Klik in de rechterbovenhoek op de gele notificatievlag.
- Selecteer in het meldingenmenu de optie Active Directory Certificate Services configureren op de doelserverDit zal de lancering mogelijk maken. Configuratiewizard voor Active Directory-certificaatservices.
- Op de Geloofsbrieven Controleer op de pagina of het weergegeven account voldoende machtigingen heeft om de configuratie uit te voeren.
- Het gebruikte account moet doorgaans een Domeinbeheerder of een ander account met de benodigde rechten om AD CS-rolservices te configureren.
- Klik Volgende.
- Op de Roldiensten 4040 hand404040 details hand4040 hand 3 details hand40 hand40 hand details details details details hand 3 NetwerkapparaatregistratieserviceZorg ervoor dat alleen de beoogde rolservice wordt aangevinkt.
- Klik Volgende.
- Voer, wanneer daarom wordt gevraagd, het serviceaccount in waaronder NDES zal worden uitgevoerd, in het volgende formaat: DOMEIN\serviceaccount.
- Voer het wachtwoord voor dit account in en bevestig dit.
- Controleer of de gebruikersnaam correct gespeld is en bij het beoogde domein hoort.
- Klik Volgende.
- Op de CA voor NDES pagina op Selecteren en kies de juiste uitgevende CA uit de lijst. Controleer de verbindingsgegevens indien daarom wordt gevraagd.
- Klik OK, dan klikken Volgende.
- Controleer de cryptografische instellingen:
- Het juiste cryptografische provider is geselecteerd.
- De sleutellengte Voldoet aan de beveiligingsvereisten van uw organisatie en de beste praktijken in de branche.
- Als u een gebruikt HSM-ondersteunde providerZorg ervoor dat de HSM-software en -provider correct zijn geïnstalleerd en naar behoren functioneren.
- Controleer alle configuratieopties op de Bevestiging pagina.
- Controleer of alle gegevens correct zijn voordat u klikt. Configure .
- Zodra de configuratie is voltooid, zal de wizard een melding weergeven. Resultaten pagina.
Hoe controleer ik of de NDES-installatie succesvol is verlopen?
- Open een browser op de NDES-server en navigeer naar http://localhost/certsrv/mscep/mscep.dllJe zou eens moeten zien Antwoordpagina SCEP-mogelijkheden.
- In IIS Managerbevestig de CertSrv toepassing en mscep virtuele map bestaat onder Standaard website.
- Open Services (services.msc) en bevestig Netwerkapparaatregistratieservice is aan het rennen.
- In event Viewer, controleren op Gebeurtenis-ID 6 van de bron MSCEPwat een succesvolle start bevestigt.
- Bevestigen C:\inetpub\wwwroot werd tijdens de nieuwe installatie probleemloos opnieuw aangemaakt door IIS.
Hoe kan Encryption Consulting helpen?
Encryption Consulting heeft ruime ervaring met het leveren van complete PKI- oplossingen voor bedrijven en overheidsinstellingen. We bieden zowel professionele diensten als ons automatiseringsplatform ( CertSecure Manager ) om ervoor te zorgen dat uw PKI veilig, robuust en toekomstbestendig is.
1. PKI-diensten
Complete advies-, ontwerp- en implementatiediensten om organisaties te helpen bij het bouwen, moderniseren en beheren van veilige Public Key Infrastructure-omgevingen.
2. Projectplanning
We beoordelen uw cryptografische omgeving, bekijken PKI-configuraties, afhankelijkheden en vereisten, en bundelen de bevindingen in een gestructureerd, door de klant goedgekeurd projectplan.
3. CP/CPS-ontwikkeling
In de volgende fase ontwikkelen we een certificeringsbeleid (CP) en een certificeringspraktijkverklaring (CPS) die aansluiten op RFC#3647. Deze documenten worden aangepast aan de wettelijke, beveiligings- en operationele eisen van uw organisatie.
4. PKI-ontwerp en -implementatie
Wij ontwerpen en implementeren robuuste PKI-infrastructuren, inclusief offline root- CA's , uitgevende CA's, NDES-servers, HSM- integratie, enz., afhankelijk van de behoeften van de klant. De oplevering omvat een PKI-ontwerpdocument, implementatiehandleidingen, scripts voor de ceremonie en systeemconfiguraties. Na de implementatie voeren we grondige tests, validatie, finetuning en kennisoverdrachtsessies uit om uw team te ondersteunen.
5. Bedrijfscontinuïteit en noodherstel
Na de implementatie ontwikkelen en implementeren we strategieën voor bedrijfscontinuïteit en noodherstel, voeren we failover-tests uit en documenteren we operationele workflows voor de gehele PKI- en HSM-infrastructuur, ondersteund door een uitgebreide handleiding voor PKI-beheer.
6. Doorlopende ondersteuning en onderhoud
Na de implementatie bieden we een jaarlijks ondersteuningspakket op abonnementsbasis aan dat uitgebreide dekking biedt voor PKI-, CLM- en HSM-componenten. Dit omvat incidentafhandeling, probleemoplossing, systeemoptimalisatie, certificaatlevenscyclusbeheer, CP/CPS-updates, sleutelarchivering, HSM-firmware-upgrades, auditregistratie en patchbeheer.
Met deze aanpak bent u ervan verzekerd dat uw PKI-infrastructuur niet alleen veilig en conform is, maar ook schaalbaar, veerkrachtig en volledig afgestemd op uw operationele en wettelijke doelstellingen op de lange termijn.
CertSecure Manager
CertSecure Manager van Encryption Consulting is een oplossing voor certificaatlevenscyclusbeheer die de gehele levenscyclus vereenvoudigt en automatiseert, zodat u zich kunt concentreren op beveiliging in plaats van op verlengingen.
Automatisering voor kortstondige certificaten: Nu ACME- en 90-dagen/47-dagen TLS-certificaten de standaard zijn geworden, is handmatige verlenging geen praktische optie meer. CertSecure Manager automatiseert de registratie, verlenging en implementatie, zodat certificaten nooit ongemerkt verlopen.
Naadloze DevOps- en cloudintegratie: certificaten kunnen rechtstreeks in webservers en cloud-instanties worden geïnstalleerd en integreren met moderne logboekregistratietools zoals Datadog en Splunk, ITSM-tools zoals ServiceNow en DevOps-tools zoals Terraform en Ansible.
Ondersteuning voor meerdere CA's: Veel organisaties gebruiken meerdere CA's (interne Microsoft CA, openbare CA's zoals DigiCert en GlobalSign, enz.). CertSecure Manager integreert deze bronnen en biedt één overzichtelijk dashboard voor uitgifte en levenscyclusbeheer.
Uniform uitgifte- en verlengingsbeleid: CertSecure Manager handhaaft de sleutelgroottes, algoritmen en verlengingsregels van uw organisatie consistent voor alle certificaten. Dit automatiseert niet alleen verlengingen bij meerdere CA's, maar zorgt er ook voor dat elk certificaat te allen tijde aan uw beveiligingsnormen voldoet.
Proactieve monitoring en verlengingstesten: Continue monitoring, gecombineerd met gesimuleerde verlengings-/vervaltesten, zorgt ervoor dat u risico's identificeert voordat certificaten de productiesystemen beïnvloeden.
Gecentraliseerd inzicht en naleving: één overzichtelijk dashboard toont alle certificaten, sleutellengtes, sterke en zwakke algoritmen en hun vervaldatums. Auditlogboeken en beleidshandhaving vereenvoudigen de naleving van PCI DSS , HIPAA en andere raamwerken.
Als u zich nog steeds afvraagt waar en hoe u moet beginnen met het beveiligen van uw PKI, dan staat Encryption Consulting voor u klaar met haar PKI-ondersteuningsdiensten . U kunt op ons rekenen als uw betrouwbare partner en wij begeleiden u bij elke stap met duidelijkheid, vertrouwen en praktijkervaring.
Voorbij de oplossing: Crypto-flexibiliteit integreren in uw AD CS-omgeving
Het oplossen van een vastgelopen NDES-installatie zorgt ervoor dat apparaatregistratie vandaag weer werkt, maar het is ook een goed moment om te kijken hoe het met uw bredere AD CS-omgeving gesteld is. De beveiligingsupdate van Microsoft van mei 2026 (KB5087539) bracht ondersteuning voor ML-DSA post-quantum signatures naar AD CS op Windows Server 2025 – dezelfde serverrol die in deze handleiding wordt behandeld. Onze analyse van wat ML-DSA-ondersteuning werkelijk betekent voor uw Microsoft PKI beschrijft wat er is geleverd, wat er nog aankomt en hoe u een migratie kunt plannen met het oog op daadwerkelijke wettelijke deadlines.
Die overgang verloopt soepeler wanneer deze is gebouwd op twee fundamenten: een gedocumenteerde cryptografische inventaris en een gefaseerd migratieplan. Onze handleiding voor het opstellen van een cryptografische inventaris (CBOM) beschrijft hoe u elk algoritme en elke sleutellengte die in gebruik is kunt ontdekken en catalogiseren, inclusief de sjablonen en certificaten die NDES uitgeeft. De handleiding voor post-kwantumcryptografiemigratie (9 fasen) beschrijft de volgorde voor de overstap van kwantumkwetsbare algoritmen zoals RSA naar kwantumresistente algoritmen zoals ML-KEM en ML-DSA, zonder de PKI die u zojuist hebt hersteld te beschadigen.
Veelgestelde Vragen / FAQ
Wat betekent ERROR_PATH_NOT_FOUND (0x80070003) tijdens de NDES-configuratie?
Dit betekent dat de CMSCEPSetup-module, die de virtuele IIS-directory's configureert en de CA-verbinding registreert tijdens de NDES-installatie, probeerde toegang te krijgen tot een bestandssysteempad of registerlocatie die niet op de machine bestaat, waardoor de installatie werd afgebroken. Dit is een symptoom van een defecte of resterende systeemstatus, niet van een beschadigd installatieprogramma.
Waarom treedt deze NDES-fout specifiek op bij Windows Server 2025?
Op Windows Server 2025 worden de inetpub-map en de bijbehorende registersleutels (InetStp, W3SVC) niet altijd volledig verwijderd wanneer de IIS-rol wordt verwijderd. Als IIS vervolgens opnieuw wordt geïnstalleerd, kan CMSCEPSetup de verwachte paden niet vinden en mislukt de NDES-configuratie met foutcode 0x80070003.
Moet ik de map inetpub verwijderen om deze fout op te lossen?
Als u herstelt van een mislukte installatie op Windows Server 2025, is het verwijderen van de map inetpub na een herstart (stap 3) meestal nodig om de resterende IIS-status te wissen die foutcode 0x80070003 veroorzaakt. Als dit een daadwerkelijk eerste installatie is zonder eerdere IIS- of NDES-geschiedenis, is deze stap niet nodig; zie de beslissingstabel hierboven.
Welke certificaatsjablonen heeft NDES nodig om de installatie te voltooien?
NDES vereist dat de sjablonen voor CEP-versleuteling en Exchange Enrollment Agent (offline-aanvraag) zijn gepubliceerd op de uitgevende CA, en dat het NDES-serviceaccount lees- en inschrijfrechten heeft voor beide sjablonen. Als een van beide sjablonen ontbreekt of als de machtigingen niet zijn ingesteld, kan het installatieprogramma de vereiste inschrijfpaden niet vinden.
Kan deze configuratiefout van NDES volledig worden voorkomen?
Voor een groot deel wel. Door IIS volledig te verwijderen en te controleren of de registersleutels InetStp en W3SVC zijn verwijderd voordat u het opnieuw installeert, in plaats van IIS opnieuw te installeren over een gedeeltelijk verwijderde eerdere installatie, voorkomt u de resterende status die de meeste 0x80070003-fouten op Windows Server 2025 veroorzaakt.
Conclusie
Op Windows Server 2025 wordt de fout CMSCEPSetup::Install: ERROR_PATH_NOT_FOUND (0x80070003) meestal veroorzaakt door een resterende IIS-status die blijft bestaan na het verwijderen van een rol. De oplossing vereist het volledig verwijderen van IIS, het herstarten van de server, het verwijderen van de map inetpub en het wissen van resterende IIS-registersleutels voordat IIS opnieuw wordt geïnstalleerd en de NDES-wizard opnieuw wordt uitgevoerd.
Bij oudere Windows Server-versies ligt het probleem meestal bij ontbrekende IIS-functies, een onjuiste CA-configuratie, verouderde MSCEP-registersleutels of onjuiste machtigingen voor serviceaccounts. Doorloop de stappen in de juiste volgorde en gebruik Logboeken om eventuele resterende ontbrekende paden te achterhalen.
- Key Takeaways
- Waarom een correcte configuratie van NDES en AD CS belangrijk is
- Wat is NDES en waarom faalt het?
- Foutcode 0x80070003 (ERROR_PATH_NOT_FOUND) begrijpen
- Oorzaken van de CMSCEPSetup::Install-fout
- Welk scenario is op jou van toepassing? Een beslissingstabel voordat je begint.
- Stapsgewijze reparatiehandleiding
- Hoe controleer ik of de NDES-installatie succesvol is verlopen?
- Hoe kan Encryption Consulting helpen?
- Voorbij de oplossing: Crypto-flexibiliteit integreren in uw AD CS-omgeving
- Veelgestelde Vragen / FAQ
- Wat betekent ERROR_PATH_NOT_FOUND (0x80070003) tijdens de NDES-configuratie?
- Waarom treedt deze NDES-fout specifiek op bij Windows Server 2025?
- Moet ik de map inetpub verwijderen om deze fout op te lossen?
- Welke certificaatsjablonen heeft NDES nodig om de installatie te voltooien?
- Kan deze configuratiefout van NDES volledig worden voorkomen?
- Conclusie