
- Voorwaarden
- CDP- en AIA-punten voorbereiden
- Een aangepast domein toewijzen aan Azure Blog Storage
- Uitschakelen van beveiligde overdracht vereist
- Testen van de toegankelijkheid van het opslagaccount
- Domeincontroller aanmaken
- Netwerk configureren
- Active Directory Domain Services installeren en een nieuw forest toevoegen
- Offline root-CA maken
- Offline root-CA installeren
- Configuratie na installatie op root-CA
- Configuratie van CDP- en AIA-punten
- Uitgevende CA aanmaken
- Netwerk configureren
- CAPolicy aanmaken in uitgevende CA
- Publiceren van root-CA-certificaten en CRL's in CA02
- Uitgevende CA installeren
- Configuratie van uitgevende CA
- Uitgifte Encon Uitgifte CA-certificaat
- Configuratie na installatie op uitgevende CA
- Configuratie van CDP- en AIA-punten
- AIA-punten configureren
- De CDP-punten configureren
- Certificaten en CRL's uploaden naar de Blob-opslag
- Script om uitgevende CA CRL's te kopiëren
- Code wijzigingen
- Problemen oplossen
- Het script automatiseren
- Conclusie
Het implementeren van Active Directory Certificate Services is een eenvoudige manier voor bedrijven om hun PKI-infrastructuur op te bouwen. Maar het heeft wel zijn nadelen, zoals:
- Gebrek aan implementatie in meerdere regio's
- Hoge latentie op CDP- en AIA-punten
Om dit te ondervangen, moeten organisaties regiospecifieke PKI-infrastructuur implementeren. Dit kan lastiger te onderhouden zijn en leidt tot complexiteit in de gehele infrastructuur.
Met Azure kunnen organisaties een PKI-infrastructuur implementeren die wereldwijd kan worden gebruikt met lage latentie en hoge beschikbaarheid.
In dit artikel laten we u zien hoe u uw eigen PKI-architectuur op Azure kunt opzetten.
Opmerking: Als dit de eerste keer is dat u een PKI implementeert, raad ik u aan de ADCS Two Tier PKI Hierarchy Deployment-handleiding te volgen , omdat deze een meer rechttoe-rechtaan aanpak biedt en ook de basisprincipes behandelt.
Voorwaarden
- Een Azure-account waar we virtuele machines en blob-opslag zullen creëren
- Een aangepaste domeinnaam
- Een offline Windows Server VM, die onze root-CA zal zijn
[LET OP: Dit is een testscenario. Hierdoor komen CDP- en AIA-punten mogelijk niet overeen met uw vereisten. Gebruik waarden die geschikt zijn voor uw vereisten.]
CDP- en AIA-punten voorbereiden
We gaan blob-opslag creëren die als CDP/AIA-punt voor onze PKI- infrastructuur zal fungeren. We zullen deze ook koppelen aan ons eigen domein om verkeer naar onze blob door te verwijzen.
Azure Blob Storage maken
-
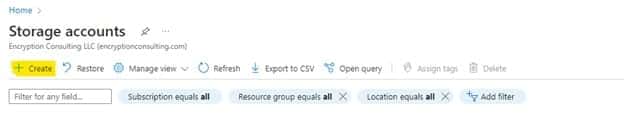
Eerst moeten we inloggen op ons Azure-account en naar Opslagaccounts navigeren

-
We gaan een nieuw opslagaccount aanmaken. Klik daarom linksboven op 'Create'.
-
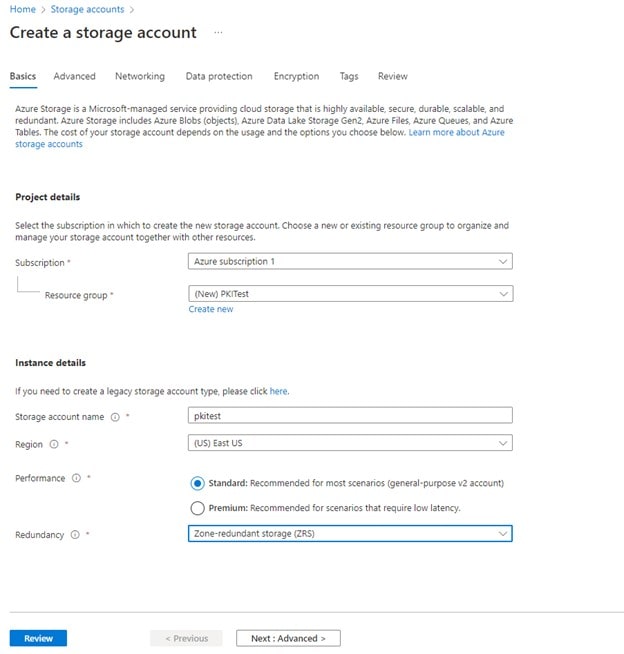
Geef de nodige details over de basisprincipes. Voor redundantie zou ik ten minste Zone-Redundant Storage (ZRS) aanbevelen.
-
Laat op het tabblad Geavanceerd alles op de standaardinstellingen staan en klik op Volgende
-
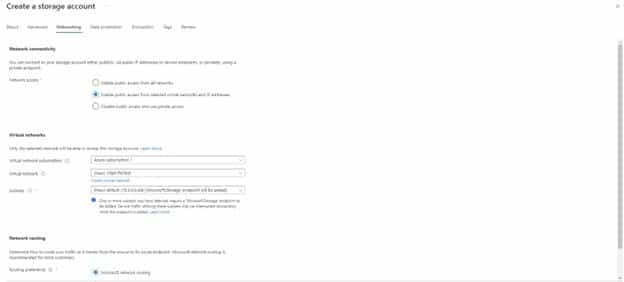
Op het tabblad Netwerken wordt aanbevolen om openbare toegang te hebben vanaf geselecteerde virtuele netwerken en IP-adressen en het virtuele netwerk te selecteren waar alle virtuele machines worden geïmplementeerd. Als er geen virtueel netwerk bestaat, maak er dan een aan.
- Klik op het tabblad Gegevensbescherming op Volgende.
- Op het tabblad Versleuteling laat u alle instellingen op de standaardinstellingen staan en klikt u op Volgende.
- Geef de relevante tags op en klik op Volgende.
- Op het tabblad 'Beoordelen' kunt u controleren of alles er goed uitziet en op 'Maken' klikken.
Hiermee wordt de blob-opslag aangemaakt. Vervolgens koppelen we deze blob-opslag aan ons aangepaste domein en zorgen we ervoor dat deze toegankelijk is via HTTP.
Een aangepast domein toewijzen aan Azure Blog Storage
Voor deze stap heb je een aangepast domein nodig. Zodra je bent ingelogd, kun je naar de DNS-instellingen gaan.
- Navigeer in de DNS-instellingen naar DNS-records en voer een CNAME-record in.
-
Nu moeten we de hostnaam voor je opslagaccount ophalen. Hiervoor kunnen we navigeren Instellingen > Eindpunten in het linkerdeelvenster en kopieer de statische website onder Statische website. Het zou er ongeveer zo uit moeten zien: https://pkitest.z13.web.core.windows.net (Https: //
.z13.web.core.windows.net/) Verwijder de https:// en de extra /. Het zou eruit zien als pkitest.z13.web.core.windows.net, wat onze hostnaam is.
-
Geef nu in de DNS-instellingen voor de hostnaam van het aangepaste domein 'pkitest' op en voor de hostnaam de hostnaam van het opslageindpunt.

Klik om een record te maken
-
Ga naar het Azure Storage-account, klik op Netwerken onder Beveiliging + Netwerken en selecteer Aangepast domein op het tabblad hierboven.
-
Geef het subdomein op dat u hebt gemaakt.
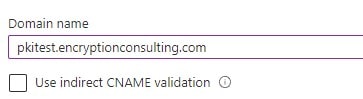
-
Klik op Opslaan. Na succesvolle validatie ontvangt u een validatiemelding.
Uitschakelen van beveiligde overdracht vereist
Omdat deze blob een CDP/AIA-punt is, hebben we HTTP-toegang tot de blog nodig. Daarom moeten we de beveiligde overdracht uitschakelen. Als HTTP-toegang is ingeschakeld, is deze blob niet mogelijk; onze PKI kan deze blob dan niet als CDP/AIA-punt gebruiken.
-
Ga naar Configuratie onder Instellingen.
-
Stel 'Beveiligde overdracht vereist' in op 'Uitgeschakeld'.
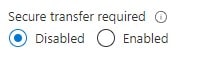
Klik op Opslaan
Testen van de toegankelijkheid van het opslagaccount
Met dit gedeelte zorgen we ervoor dat ons opslagaccount toegankelijk is via een aangepast domein.
-
Eerst zouden we een container creëren en er een bestand naartoe uploaden
-
Navigeer naar Containers onder Gegevensopslag
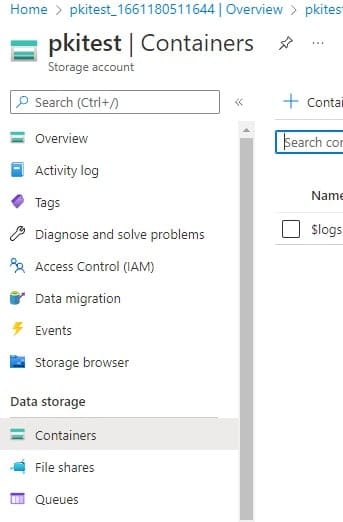
Klik in de linkerbovenhoek op
-
Geef de naam op, stel de openbare toegang in als een blob en klik op Maken
De container wordt aangemaakt
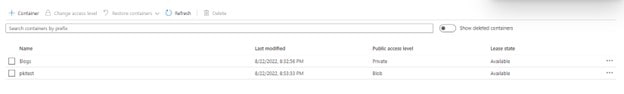
Klik op de naam en navigeer erin
Klik in de linkerbovenhoek op
-
Selecteer een bestand om te testen (bij voorkeur een pdf- of txt-bestand)
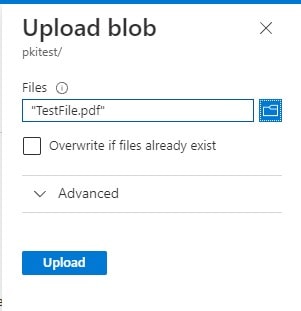
-
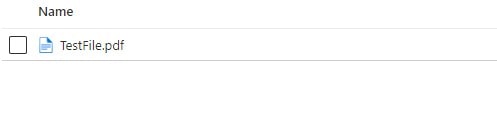
Klik op Uploaden en zodra het is geüpload, zou het beschikbaar moeten zijn in de container
-
Nu gaan we proberen toegang te krijgen tot het bestand met behulp van een aangepast domein. De URL zou moeten zijn:
http://<subdomain.customdomain>/<mycontainer>/<myblob>Voor ons zou het domein dus moeten zijn:
http://pkitest.encryptionconsulting.com/pkitest/TestFile.pdfZorg ervoor dat het bestand wordt geopend in HTTP en dat het bestand wordt weergegeven of gedownload
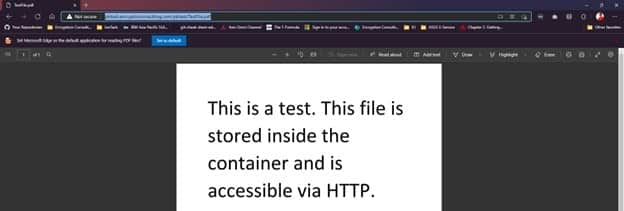
Dit is het einde van ons gedeelte over het voorbereiden van CDP- en AIA-punten. Vervolgens beginnen we met het aanmaken van onze PKI. U kunt nu het testbestand uit de container verwijderen, aangezien het alleen het certificaat en de CRL's bevat.
Domeincontroller aanmaken
In deze stapsgewijze handleiding wordt gebruikgemaakt van een Active Directory Domain Services (AD DS)-forest met de naam encon.com. DC01 fungeert als domeincontroller.
Eerst implementeren we een virtuele machine op Azure. Zorg ervoor dat beide IP's statisch zijn.
Zorg ervoor dat tijdens de implementatie:
- VM's worden op hetzelfde virtuele netwerk geïmplementeerd
- Als het in dezelfde regio wordt geïmplementeerd, zorg er dan voor dat het subnet hetzelfde is
-
Openbaar IP-adres is statisch
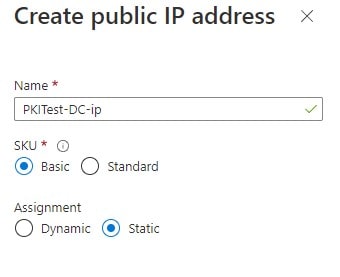
-
Nadat de virtuele machine is aangemaakt, ga je naar Netwerken onder Instellingen en klik je op de Netwerkinterface.
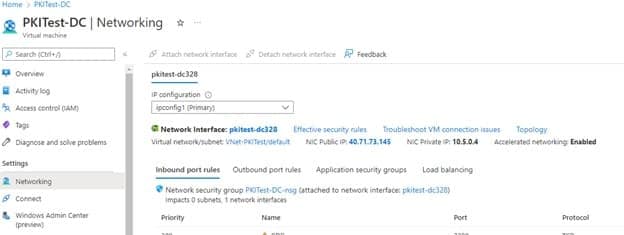
- Navigeer naar IP-configuratie onder instellingen
-
Klik op ipconfig1 in het menu en verander de IP-privé-instellingen van Dynamisch naar Statisch
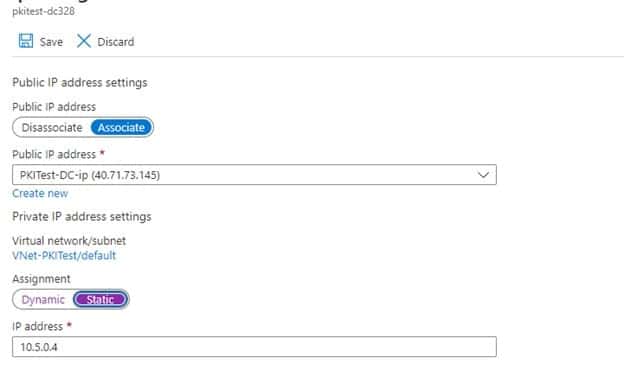
- Klik op Opslaan en ga terug naar de VM
Geef andere parameters op volgens uw vereisten en maak de virtuele machine.
Netwerk configureren
Zodra de VM is aangemaakt, logt u in en volgt u de onderstaande stappen
- Meld u aan bij DC01 als lokale gebruiker
- Klik Starttype ncpa.cpl en druk op ENTER
- Klik op EthernetEn klik op Aanbod onder Activiteit
- Dubbelklik op Internetprotocol versie 4 (IPv4)
- Verander alleen de DNS-serveradresen het privé-IPv4 van DC01 bieden
-
Voor alternatieve DNS geeft u 8.8.8.8 of een andere gewenste openbare DNS-service op.
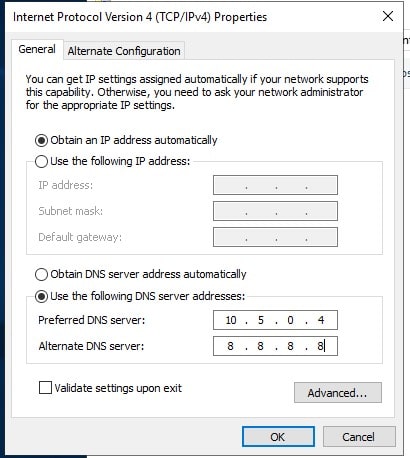
- Klik op OK en start de VM opnieuw op vanuit de portal
- Meld u na het opnieuw opstarten aan bij DC01 als lokale gebruiker
- Klik Starttype sysdm.cpl en druk op ENTER
- Wijzig PC-naam naar DC01en herstart nu als daarom gevraagd wordt.
Active Directory Domain Services installeren en een nieuw forest toevoegen
- Open server ManagerOm dit te doen, kunt u op de knop klikken Serverbeheerpictogram in de werkbalk of klik Start, dan klikken server Manager.
- Klik BeherenEn klik op Rollen en functies toevoegen
- Voordat u begint, klikt u op Volgende
- Klik op Installatietype Volgende
- Klik op Serverselectie Volgende
- Kies bij Serverrollen voor Active Directory-domeinservices, Klik Functies toevoegenEn klik op Volgende
- Klik op Functies Volgende
- Klik op AD DS op Volgende
- Klik bij Bevestiging op Install.
-
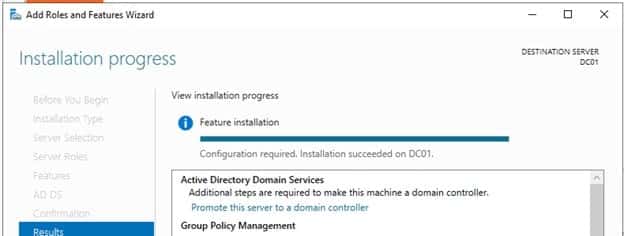
Na installatie, ofwel
-
Klik op ' Deze server promoveren tot domeincontroller' in de wizard 'Rollen en functies toevoegen'.
-
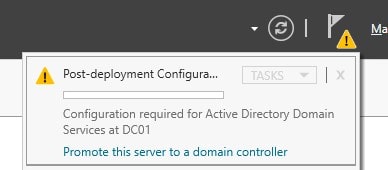
Of klik op ' Deze server promoveren tot domeincontroller' onder 'Configuraties na implementatie' in de meldingen.
-
-
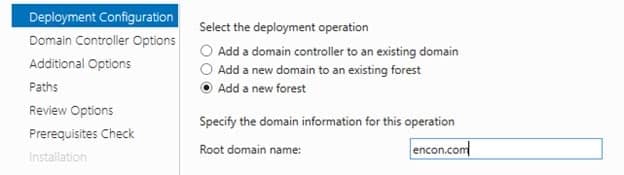
Kies bij Implementatieconfiguratie voor het toevoegen van een nieuw forest en geef de rootdomeinnaam op ("encon.com")
- Geef bij de opties voor de domeincontroller het wachtwoord voor de Directory Services Restore Mode op en klik op Volgende
- Klik onder DNS-opties op Volgende
- Klik onder Extra opties op Volgende
- Klik onder Paden op Volgende
- Klik onder Opties voor beoordeling op Volgende
- Klik onder Vereistencontrole op Install
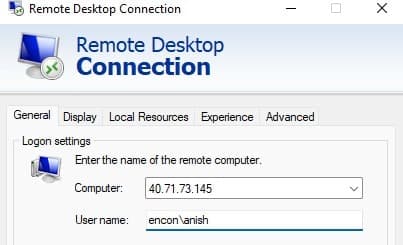
- Zodra de installatie voltooid is, wordt de externe verbinding verbroken.
-
Meld je aan bij DC01 als encon\
- DC01 is nu klaar
Offline root-CA maken
De standalone offline root-CA mag niet in het domein worden geïnstalleerd. Deze mag zelfs helemaal niet met een netwerk worden verbonden.
We maken deze root-CA on-premises aan. Ik maak deze op Proxmox, maar u kunt VMware of VirtualBox gebruiken voor deze installatie.
Volg na de installatie van Windows Server 2019 de onderstaande stappen
- Meld u aan bij CA01 als CA01\Administrator.
- Klik op Start, klik op Uitvoeren, typ kladblok C:\Windows\CAPolicy.inf en druk op ENTER.
- Wanneer u wordt gevraagd een nieuw bestand te maken, klikt u op Ja.
-
Typ het volgende als inhoud van het bestand.
[Versie] Signature="$Windows NT$" [Certsrv_Server] RenewalKeyLength=2048; aanbevolen 4096 RenewalValidityPeriod=Jaren RenewalValidityPeriodUnits=20 AlternateSignatureAlgorithm=0
- Klik op Bestand en Opslaan om het bestand CAPolicy.inf op te slaan in de map C:\Windows. Sluit Kladblok.
Offline root-CA installeren
- Meld u aan bij CA01 als CA01\Administrator.
- Klik StartEn klik op server Manager.
- Klik BeherenEn klik op Rollen en functies toevoegen
- Klik op de pagina Voordat u begint op Volgende.
- Selecteer op de pagina Serverrollen selecteren Active Directory-certificaatservicesEn klik op Volgende.
- Klik op de pagina Inleiding tot Active Directory Certificate Services op Volgende.
- Zorg ervoor dat op de pagina Rolservices selecteren: Certificeringsinstantie is geselecteerd, dan Volgende.
- Zorg ervoor dat op de pagina Type installatie opgeven de optie Zelfstandig is geselecteerd en klik vervolgens op Volgende.
- Zorg ervoor dat op de pagina CA-type opgeven: Root-CA is geselecteerd en klik vervolgens op Volgende.
- Zorg ervoor dat op de pagina Persoonlijke sleutel instellen: Maak een nieuwe privésleutel is geselecteerd en klik vervolgens op Volgende.
- Laat de standaardinstellingen op de pagina Configureer cryptografie voor CA staan en klik op Volgende.
- Op de pagina CA-naam configureren, onder de algemene naam voor deze CA, wist u de bestaande invoer en typt u Encon Root CA. Klik Volgende.
- Op de pagina Geldigheidsperiode instellen, onder Geldigheidsperiode selecteren voor het certificaat dat voor deze CA is gegenereerd, wist u de bestaande invoer en typt u 20. Laat het selectievakje ingesteld op Jaren. Klik Volgende.
- Behoud de standaardinstellingen op de pagina Certificaatdatabase configureren en klik op Volgende.
- Controleer de instellingen op de pagina Bevestig installatieselecties en klik vervolgens op Install.
- Controleer de informatie op de pagina Installatieresultaten om te controleren of de installatie is geslaagd en klik op Sluiten.
Configuratie na installatie op root-CA
- Zorg ervoor dat u bent aangemeld bij CA01 as CA01\Beheerder.
- Open een opdrachtprompt. Om dit te doen, kunt u klikken op Start, Klik lopentype cmd En klik vervolgens op OK.
-
Om de Distinguished Name van de Active Directory-configuratiepartitie te definiëren, voert u de volgende opdracht uit vanaf een administratieve opdrachtprompt
Certutil -setreg CA\DSConfigDN "CN=Configuration,DC=Encon,DC=com" -
Om de CRL-periode-eenheden en de CRL-periode te definiëren , voert u de volgende opdrachten uit vanuit een opdrachtprompt met beheerdersrechten:
Certutil -setreg CA\CRLPeriodUnits 52Certutil -setreg CA\CRLPeriod "Weeks"Certutil -setreg CA\CRLDeltaPeriodUnits 0
-
Om de CRL-overlapperiode-eenheden en de CRL-overlapperiode te definiëren , voert u de volgende opdrachten uit vanuit een opdrachtprompt met beheerdersrechten:
Certutil -setreg CA\CRLOverlapPeriodUnits 12Certutil -setreg CA\CRLOverlapPeriod "Hours"
-
Om de geldigheidsperiode voor alle door deze CA uitgegeven certificaten te definiëren, typt u de volgende opdracht en drukt u vervolgens op Enter. In dit lab moet de Enterprise Issuing CA een geldigheidsduur van 20 jaar voor zijn CA-certificaat krijgen. Om dit te configureren, voert u de volgende opdrachten uit vanuit een opdrachtprompt met beheerdersrechten:
Certutil -setreg CA\ValidityPeriodUnits 20Certutil -setreg CA\ValidityPeriod "Years"
Configuratie van CDP- en AIA-punten
Er zijn verschillende methoden om de locaties van de Authority Information Access (AIA) en de distributiepunten voor certificaatintrekkingslijsten (CDP) te configureren. De AIA verwijst naar de openbare sleutel voor de certificeringsinstantie (CA). U kunt de gebruikersinterface (in de eigenschappen van het CA-object), certutil of rechtstreeks het register bewerken gebruiken. De CDP is de locatie waar de certificaatintrekkingslijst wordt bijgehouden, waarmee clientcomputers kunnen bepalen of een certificaat is ingetrokken. Dit lab heeft drie locaties voor de AIA en vier locaties voor de CDP.
AIA-punten configureren
Een certutil-opdracht is een snelle en veelgebruikte methode voor het configureren van de AIA. De certutil-opdracht om de AIA in te stellen wijzigt het register, dus zorg ervoor dat u de opdracht uitvoert vanaf een opdrachtprompt en als administrator uitvoert. Wanneer u de volgende certutil-opdracht uitvoert, configureert u een statische bestandssysteemlocatie, een HTTP-locatie voor de AIA en een lichtgewicht directorytoegangspad (LDAP). Voer de volgende opdracht uit:
certutil -setreg CA\CACertPublicationURLs "1:C:\Windows\system32\CertSrv\CertEnroll\%1_%3%4.crt\n2:http://pkitest.encryptionconsulting.com/pkitest/%1_%3%4.crt\n2:ldap:///CN=%7,CN=AIA,CN=Public Key Services,CN=Services,%6%11"
Let op: u moet het http-adres op de AIA-locatie aanpassen. In dit scenario was ons http-containeradres http://pkitest.encryptionconsulting.com/pkitest/ , maar dit kan voor u afwijken.
De CDP-punten configureren
De certutil-opdracht om de CDP in te stellen wijzigt het register, dus zorg ervoor dat u de opdracht uitvoert vanuit een opdrachtprompt.
certutil -setreg CA\CRLPublicationURLs "1:C:\Windows\system32\CertSrv\CertEnroll\%3%8%9.crl\n2:http://pkitest.encryptionconsulting.com/pkitest/%3%8%9.crl \n10:ldap:///CN=%7%8,CN=%2,CN=CDP,CN=Public Key Services,CN=Services,%6%10"
Let op: u moet het http-adres op de CDP-locatie aanpassen. In dit scenario was ons http-containeradres http://pkitest.encryptionconsulting.com/pkitest/ , maar dit kan voor u afwijken.
Voer bij een administratieve opdrachtprompt de volgende opdrachten uit om Active Directory Certificate Services opnieuw te starten en de CRL te publiceren
net stop certsvc && net start certsvc
certutil -crl
Uitgevende CA aanmaken
Enterprise-CA's moeten aan het domein worden toegevoegd. Voordat u de Enterprise Issuing CA (CA02) installeert, moet u eerst de server aan het domein toevoegen. Vervolgens kunt u de rolservice 'Certificeringsinstantie' op de server installeren.
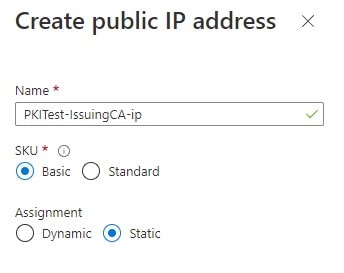
Eerst implementeren we een virtuele machine op Azure. Zorg ervoor dat beide IP's statisch zijn.
Zorg ervoor dat tijdens de implementatie:
- VM's worden op hetzelfde virtuele netwerk geïmplementeerd
- Als het wordt ingezet op de dezelfde regioZorg ervoor dat het subnet hetzelfde is
-
Openbaar IP-adres is statisch
-
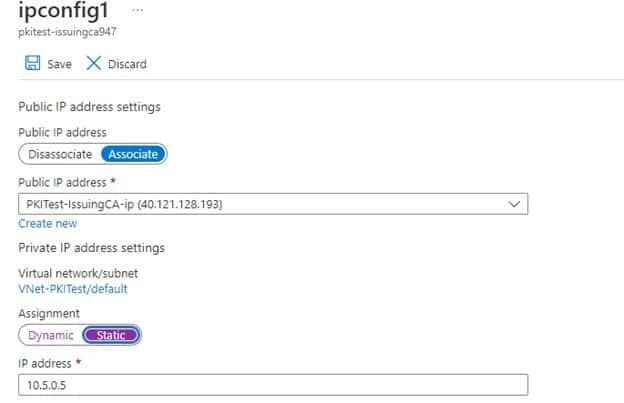
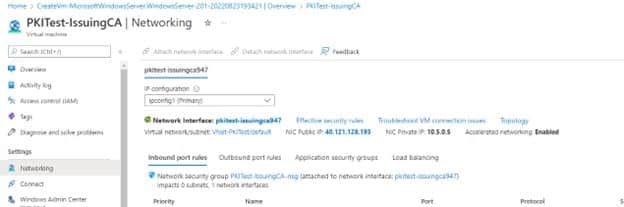
Nadat de virtuele machine is aangemaakt, ga je naar Netwerken onder Instellingen en klik je op de Netwerkinterface.
- Navigeer naar IP-configuratie onder instellingen
-
Klik op ipconfig1 in het menu en verander de IP-privé-instellingen van Dynamisch naar Statisch
- Klik op Opslaan en ga terug naar de VM
- Meld u aan bij CA02 als lokale gebruiker
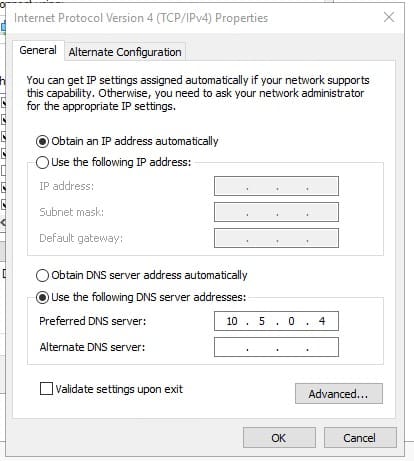
- Klik Starttype ncpa.cplen druk op ENTER
- Klik op EthernetEn klik op Aanbod onder Activiteit
- Dubbelklik op Internetprotocol versie 4 (IPv4)
-
Wijzig alleen het DNS-serveradres en geef het privé-IPv4-adres van DC01 op (als beide zich in dezelfde regio bevinden), of geef het openbare IP-adres van DC01 op (als ze zich in verschillende regio's bevinden).
- Klik op OK en start de VM opnieuw op vanuit de portal
- Meld u na het opnieuw opstarten aan bij CA02 als lokale gebruiker
- Klik Starttype sysdm.cplen druk op ENTER
-
Wijzig de pc-naam naar CA02 en geef de domeinnaam op in het domein. Geef de inloggegevens voor DC01 op en wacht tot u een succesbericht ontvangt.
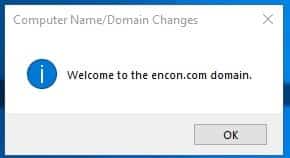
- Klik op herstart nu als daarom gevraagd wordt.
- Meld u aan bij CA01 als CA01\Administrator.
- Klik op Start, klik op Uitvoeren, typ kladblok C:\Windows\CAPolicy.inf en druk op ENTER.
- Wanneer u wordt gevraagd een nieuw bestand te maken, klikt u op Ja.
-
Typ het volgende als inhoud van het bestand.
[Versie] Handtekening="$Windows NT$" [PolicyStatementExtension] Beleid=InternBeleid [InternBeleid] OID= 1.2.3.4.1455.67.89.5 URL= http://pkitest.encryptionconsulting.com/pkitest/cps.txt [Certsrv_Server] RenewalKeyLength=2048 RenewalValidityPeriod=Jaren RenewalValidityPeriodUnits=10 LoadDefaultTemplates=0
- Klik op Bestand en Opslaan om het bestand CAPolicy.inf op te slaan in de map C:\Windows. Sluit Kladblok.
- Meld u aan bij CA01 als lokale beheerder
- Navigeer naar C:\Windows\System32\CertSrv\CertEnroll
-
Kopieer de aanwezige CRL's en certificaten
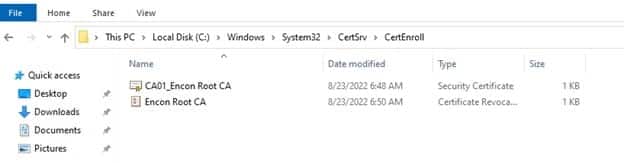
-
Plak de bestanden in de C-schijf in CA02
Opmerking: Als u RDP gebruikt, kunt u direct kopiëren en plakken.
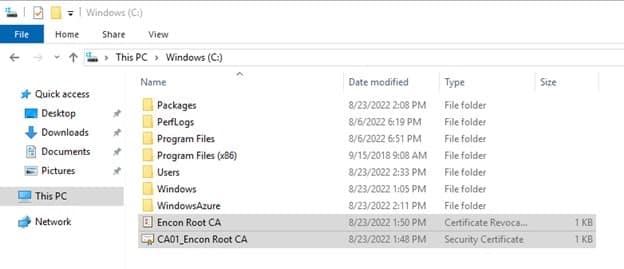
-
Om op CA02 het Encon Root CA-certificaat en CRL in Active Directory te publiceren, voert u de volgende opdrachten uit vanaf een administratieve opdrachtprompt.
certutil -f -dspublish "C:\CA01_Encon Root CA.crt" RootCA certutil -f -dspublish "C:\Encon Root CA.crl" CA01 -
Als u het Fabrikam Root CA-certificaat en CRL wilt toevoegen aan de lokale opslaglocatie CA02.Fabrikam.com, voert u de volgende opdracht uit vanaf een administratieve opdrachtprompt.
certutil -addstore -f root "C:\CA01_Encon Root CA.crt" certutil -addstore -f root "C:\Encon Root CA.crl" -
Zorg ervoor dat u bent ingelogd als Encon-gebruiker in CA02
-
Klik op Start en vervolgens op Serverbeheer.
-
Klik op Beheren en vervolgens op Rollen en functies toevoegen.
-
Klik op Volgende voordat je begint.
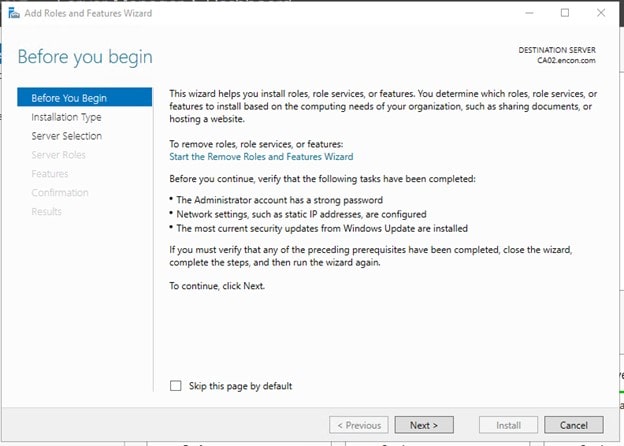
-
Klik bij 'Installatietype' op 'Volgende' .
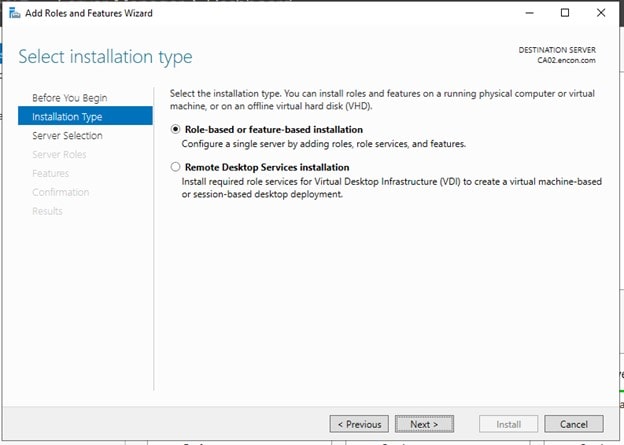
-
Klik bij Serverselectie op Volgende.
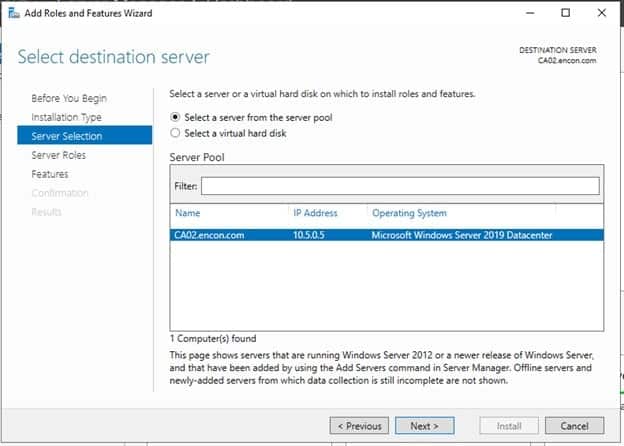
-
Selecteer bij Serverrollen de optie Active Directory-certificaatservices, klik op Functies toevoegen wanneer daarom wordt gevraagd en klik vervolgens op Volgende.
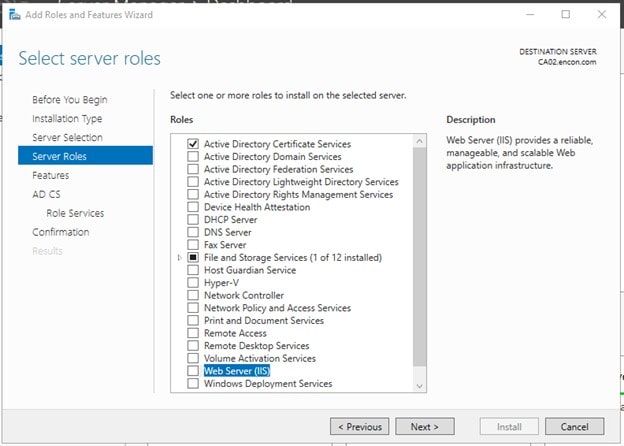
-
Klik bij Functies op Volgende.
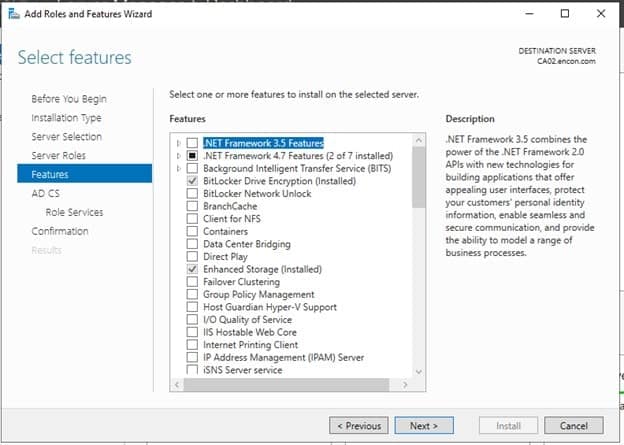
-
Klik in AD CS op Volgende.
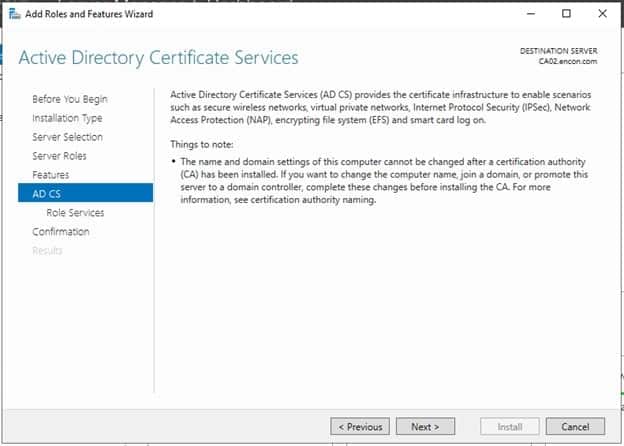
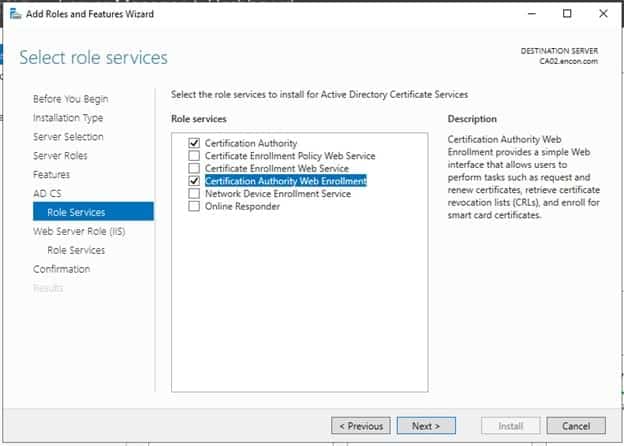
Selecteer in Rolservices de optie Webinschrijving voor certificeringsinstanties , klik op Functies toevoegen wanneer daarom wordt gevraagd en klik vervolgens op Volgende.
-
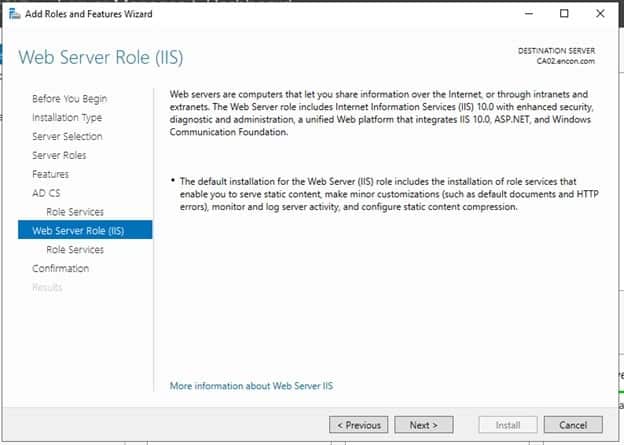
Klik op Volgende bij Webserverrol (IIS) en Rolservices
-
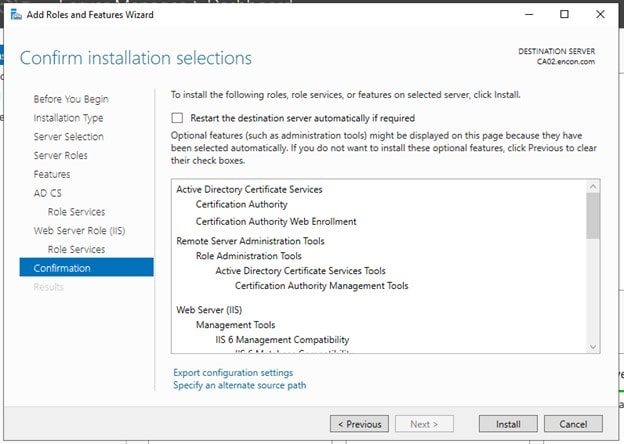
Klik na bevestiging op Installeren
- Na installatie, ofwel
-
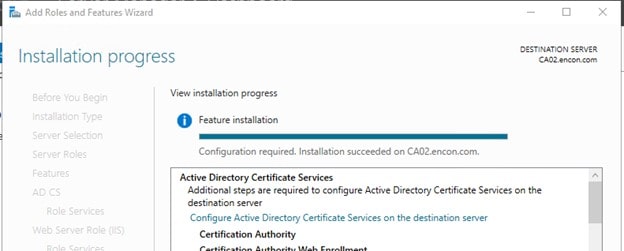
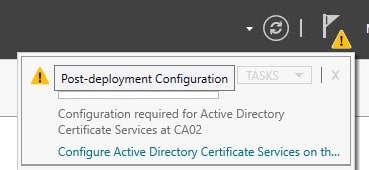
Klik in de wizard Rollen en functies toevoegen op Active Directory-certificaatservices configureren op de doelservver.
-
Of klik op ' Active Directory-certificaatservices configureren' in het meldingencentrum.
-
-
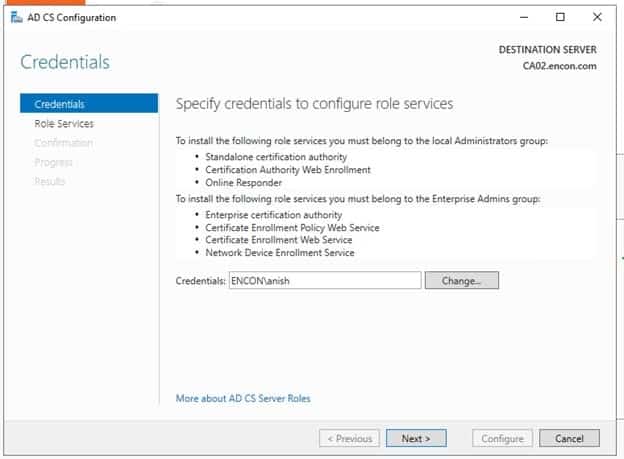
Klik bij Referenties op Volgende
-
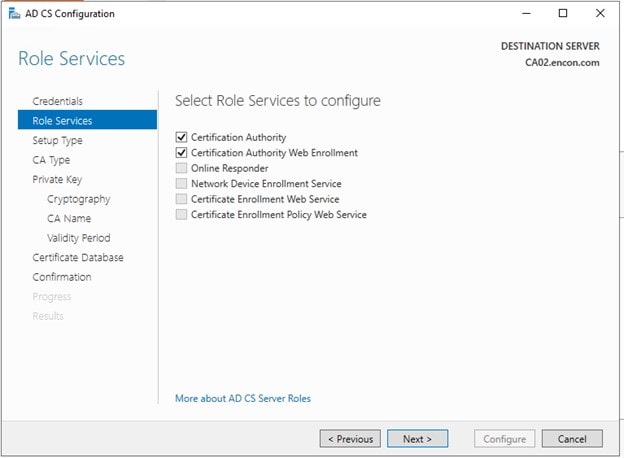
Selecteer onder Rolservices zowel Certificeringsinstantie als Webinschrijving bij de certificeringsinstantie.
-
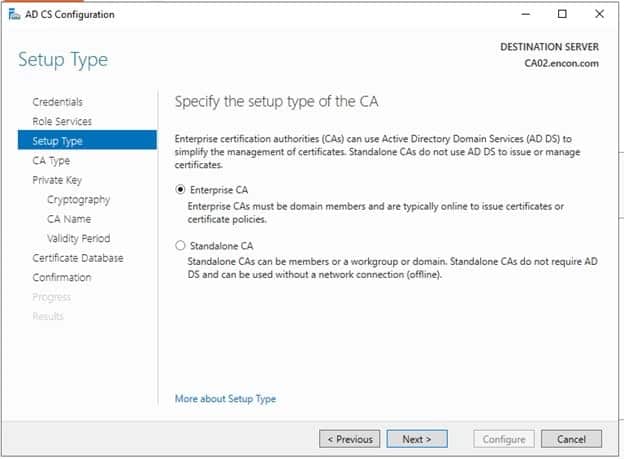
Zorg er bij 'Installatietype' voor dat 'Enterprise CA' is geselecteerd en klik op 'Volgende'.
-
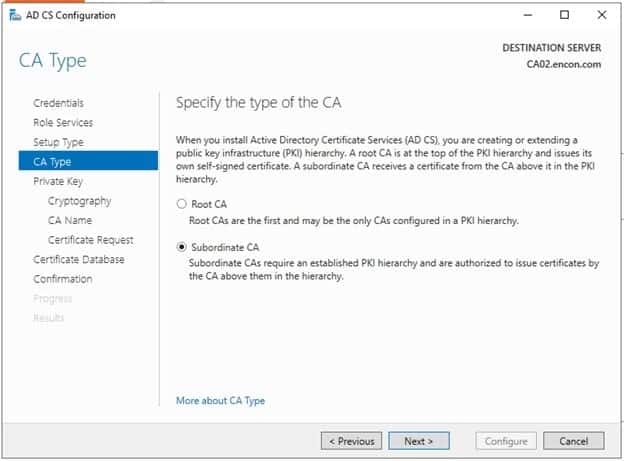
Kies bij CA-type voor Ondergeschikte CA en klik op Volgende
-
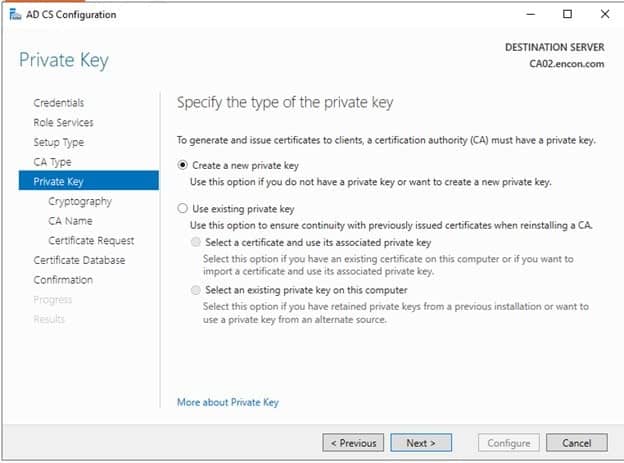
Kies bij 'Privésleutel' de optie ' Een nieuwe privésleutel aanmaken' .
-
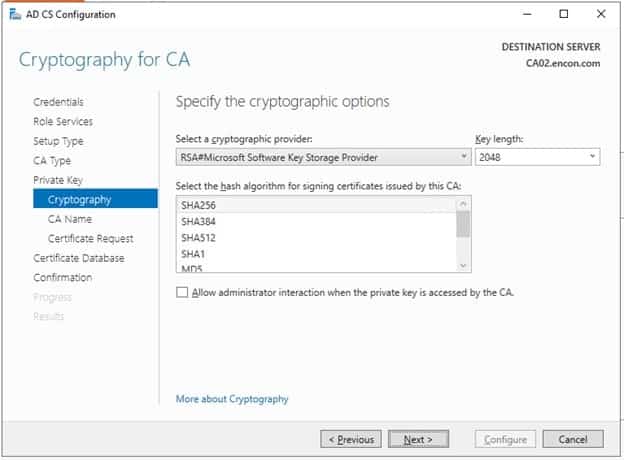
Laat bij Cryptografie de standaardinstellingen staan en klik op Volgende.
-
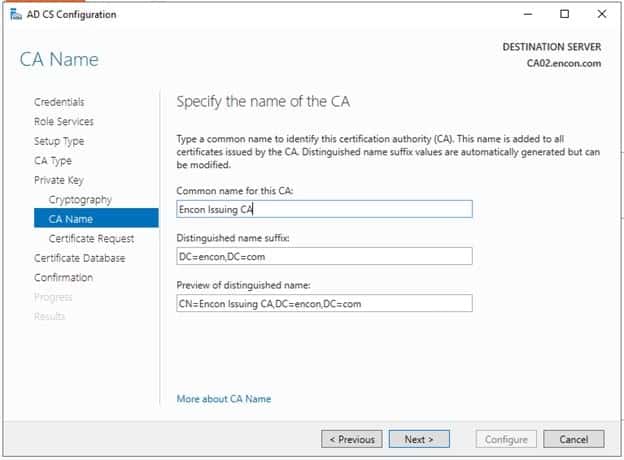
Bij CA-naam geeft u de algemene naam op als Encon Issuing CA en laat u alle andere waarden op de standaardwaarden staan.
-
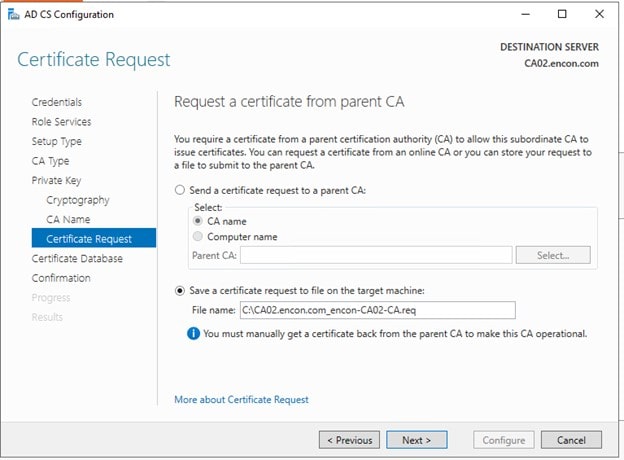
Zorg er bij 'Certificaatverzoek' voor dat 'Certificaatverzoek opslaan in bestand' is geselecteerd en klik vervolgens op 'Volgende'.
-
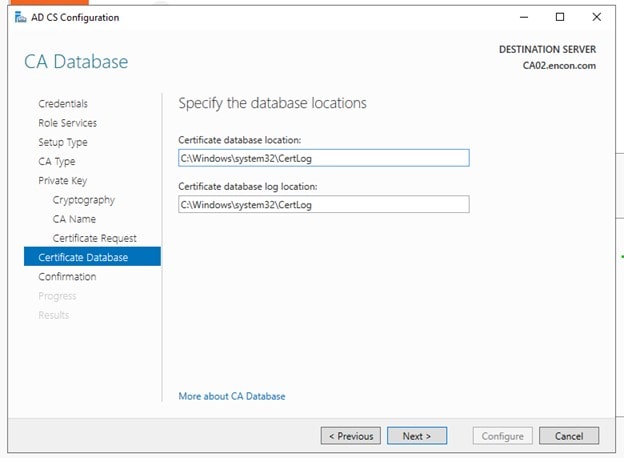
Klik op Volgende in de Certificaatdatabase
-
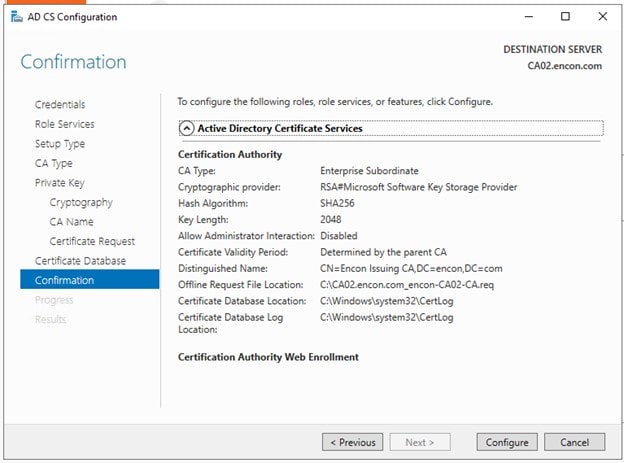
Klik na controle op 'Configureren' ter bevestiging.
-
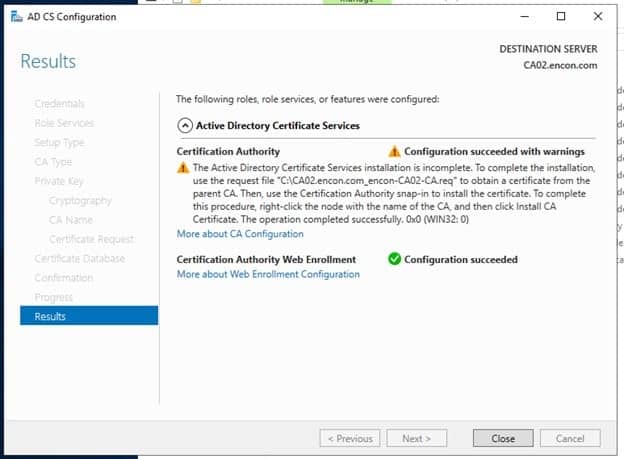
De uitgevende CA zou nu geconfigureerd moeten zijn. Klik op Sluiten.
-
Nadat de uitgevende CA is geconfigureerd, verschijnt er een bestand op schijf C. Kopieer dit bestand naar schijf C in de root-CA.
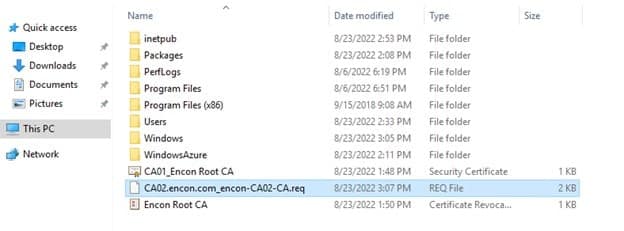
- Kopieer het uitgevende CA-aanvraagbestand naar de root-CA C-schijf
- Open de opdrachtprompt
-
Voer het commando uit
certreq -submit "C:\CA02.encon.com_encon-CA02-CA.req" -
Selecteer Root CA uit de lijst met certificeringsinstanties
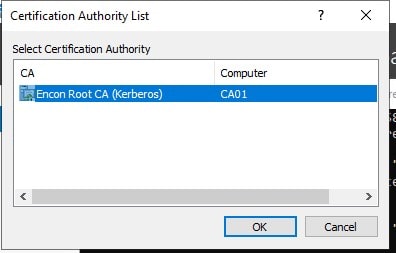
-
Zodra een verzoek is ingediend, ontvangt u een RequestID
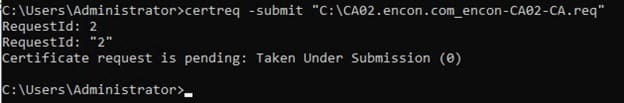
-
Open de certificeringsinstantie via Extra in Serverbeheer.
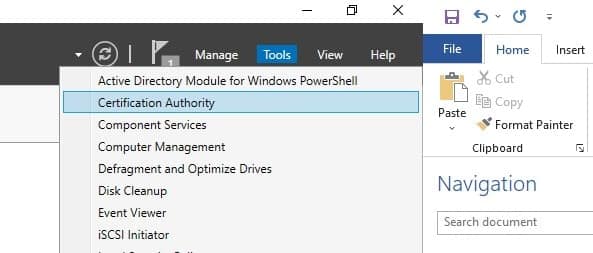
-
Navigeer naar 'In behandeling zijnde verzoeken'
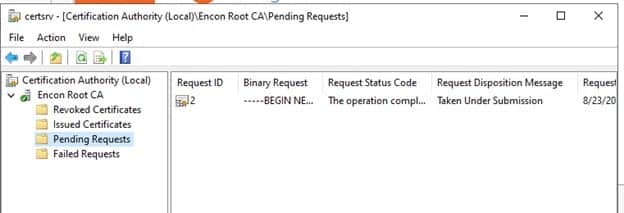
-
Klik met de rechtermuisknop op de RequestID die u hebt gekregen bij het indienen van de aanvraag, klik op Alle taken en klik op Probleem
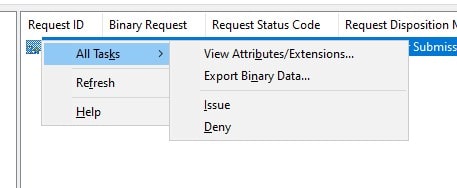
-
Zodra de opdracht is uitgegeven, navigeert u opnieuw naar de opdrachtprompt en voert u deze uit
certreq -retrieve 2 "C:\CA02.encon.com_Encon Issuing CA.crt" -
Selecteer Root CA uit de lijst met certificeringsinstanties
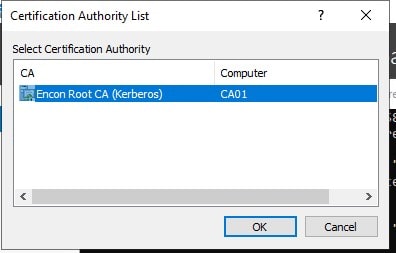
-
Zodra het is opgehaald, wordt het bericht 'succesvol' weergegeven
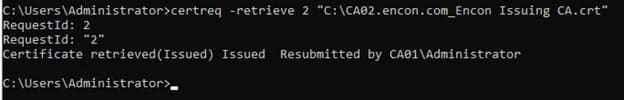
-
Kopieer het uitgegeven certificaat van Root CA naar CA02
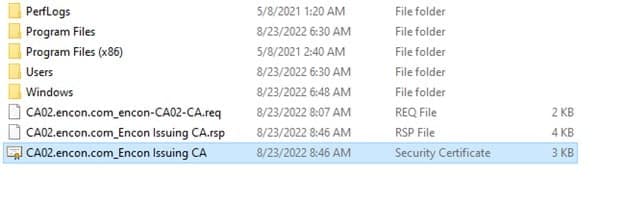
-
Meld u aan bij CA02 als Encon-gebruiker en kopieer het certificaat naar de C-schijf
-
Open de certificeringsinstantie via Extra in Serverbeheer.
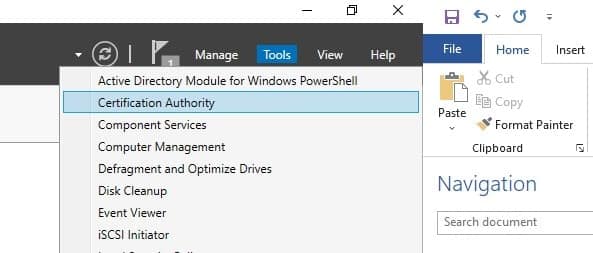
-
Klik met de rechtermuisknop op Encon Issuing CA, klik op Alle taken en klik op CA-certificaat installeren
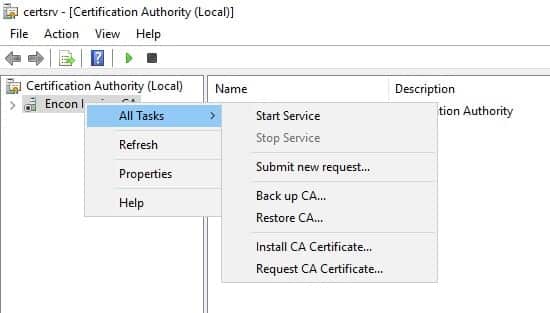
-
Navigeer naar schijf C en selecteer Alle bestanden naast Bestandsnaam totdat het gekopieerde certificaat zichtbaar is
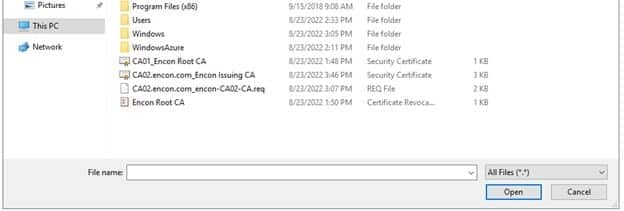
-
Selecteer het uitgegeven certificaat en klik op Openen.
Klik met de rechtermuisknop op Encon Issuing CA, klik op Alle taken en klik op Service starten
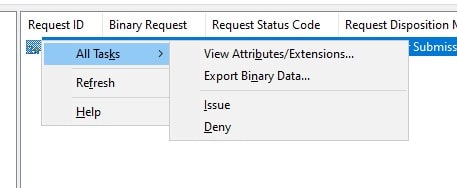
- Zorg ervoor dat u bent aangemeld bij CA02 as Encon-gebruiker
- Open een opdrachtprompt. Om dit te doen, kunt u klikken op Start, Klik lopentype cmd en klik vervolgens op OK.
Om de CRL-periode-eenheden en de CRL-periode te definiëren , voert u de volgende opdrachten uit vanuit een opdrachtprompt met beheerdersrechten:
- Certutil -setreg CA\CRLPeriodUnits 1
- Certutil -setreg CA\CRLPeriod “Weken”
- Certutil -setreg CA\CRLDeltaPeriodUnits 1
- Certutil -setreg CA\CRLDeltaPeriod “Dagen”
-
Om de CRL-overlapperiode-eenheden en de CRL-overlapperiode te definiëren , voert u de volgende opdrachten uit vanuit een opdrachtprompt met beheerdersrechten:
- Certutil -setreg CA\CRLOverlapPeriodUnits 12
- Certutil -setreg CA\CRLOverlapPeriod “Uren”
-
Om de geldigheidsperiode voor alle door deze CA uitgegeven certificaten te definiëren, typt u de volgende opdracht en drukt u vervolgens op Enter. In dit lab moet de Enterprise Issuing CA een geldigheidsduur van 20 jaar voor zijn CA-certificaat krijgen. Om dit te configureren, voert u de volgende opdrachten uit vanuit een opdrachtprompt met beheerdersrechten:
- Certutil -setreg CA\ValidityPeriodUnits 5
- Certutil -setreg CA\ValidityPeriod “Jaren”
- Root CA-certificaten
- Root CA CRL
- Uitgifte van CA-certificaten
-
Navigeer naar het opslagaccount en klik op de pkitest die u hebt gemaakt
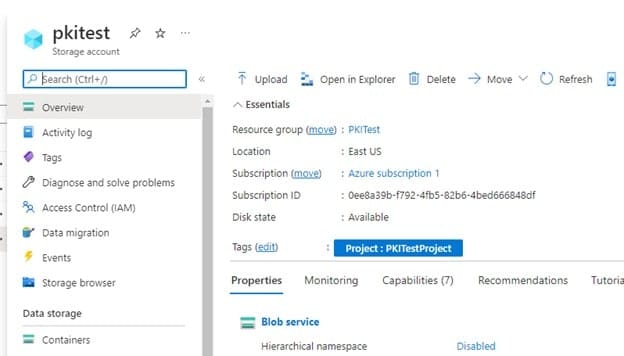
-
Klik op Containers onder Gegevensopslag
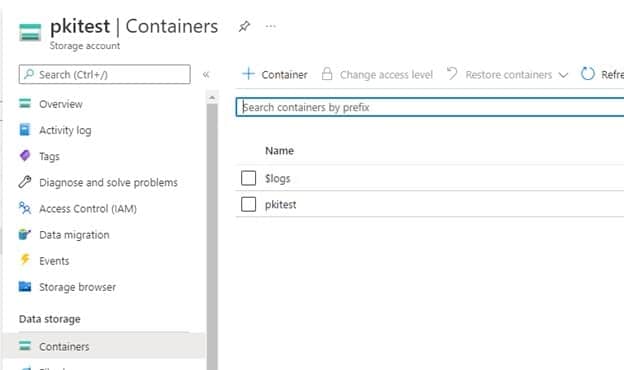
- Klik op de map pkitest
-
Klik linksboven op ' Uploaden' .
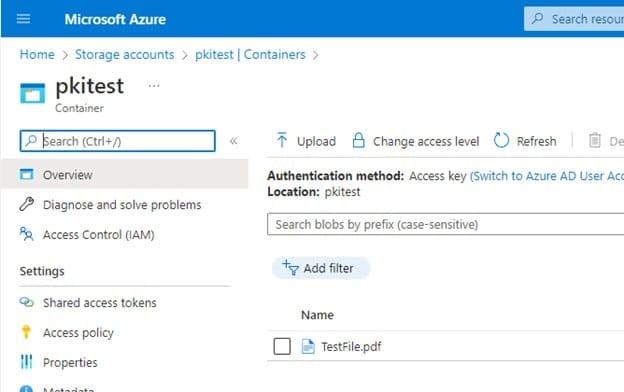
-
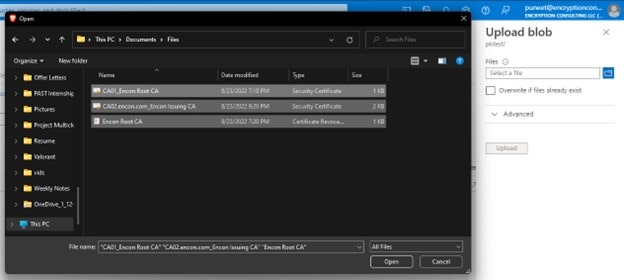
Klik op het bladerpictogram en selecteer alle bestanden die u wilt uploaden en klik op Openen
-
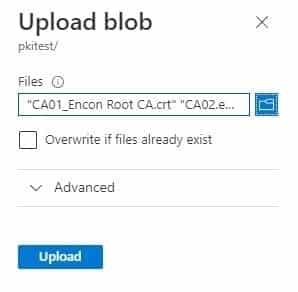
Selecteer Overschrijven als de bestanden al bestaan en klik vervolgens op Uploaden
-
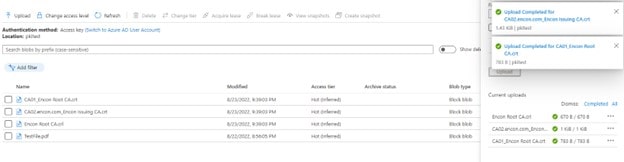
Na het uploaden zouden alle bestanden beschikbaar moeten zijn
-
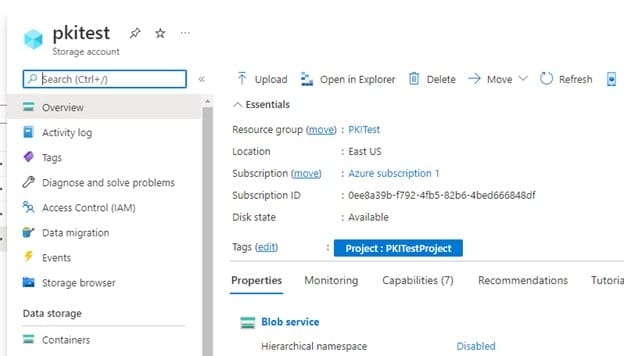
Navigeer naar het opslagaccount en klik op de pkitest die u hebt gemaakt
-
Klik op Containers onder Gegevensopslag
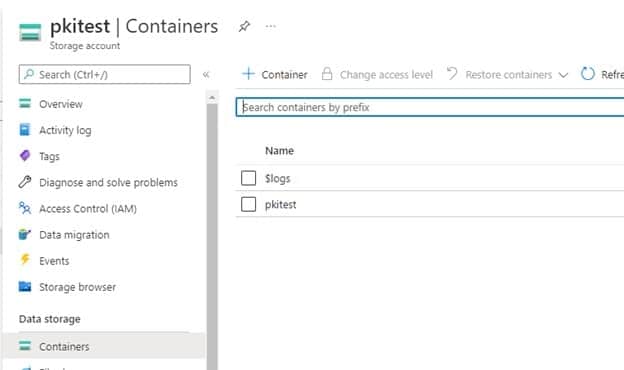
- Klik op de map pkitest
-
Klik op Shared Access Token onder Instellingen. Geef de juiste rechten op en kies een vervaldatum (bij voorkeur één jaar).
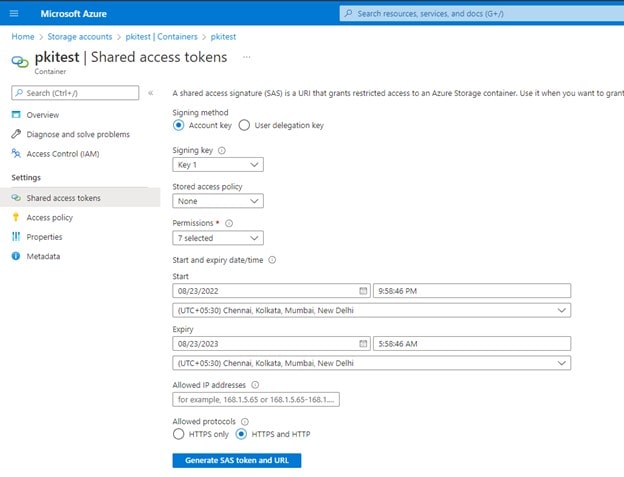
- Klik op SAS-token genereren en kopieer Blob SAS-token
- Open de code in Kladblok of uw favoriete code-editor
-
Plak het SAS-token voor de variabele
$azCopyDestinationSASKey
- Navigeer naar eigenschappen onder Instellingen, kopieer de URL en plak deze voor $azCopyDestination
- Wijzig indien van toepassing de log- en logarchieflocaties.
- Wijzig de locatie van AzCopy in $azCopyBinaryPath als u azCopy op een andere locatie hebt opgeslagen.
- Zodra er wijzigingen zijn aangebracht, slaat u deze op in C:\AZCopyCode\Invoke-UpdateAzureBlobPKIStorage.ps1
- Open PowerShell in CA02
- Navigeer naar C:\AZCopyCode
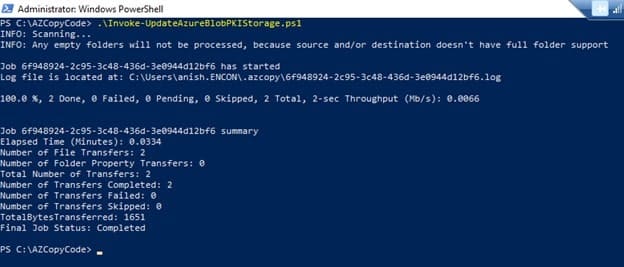
- Voer Invoke-UpdateAzureBlobPKIStorage.ps1 uit
-
Nadat het is gekopieerd, wordt weergegeven hoeveel bestanden er zijn gekopieerd, met 100% en alles voltooid met 0 Mislukt
-
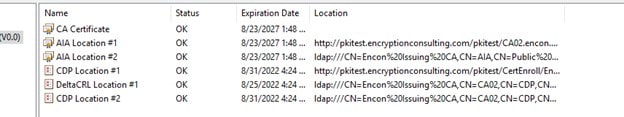
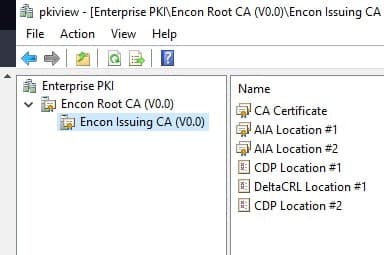
Open PKIView.msc en er zouden nu geen fouten meer zichtbaar moeten zijn
-
De algehele PKI moet gezond zijn.
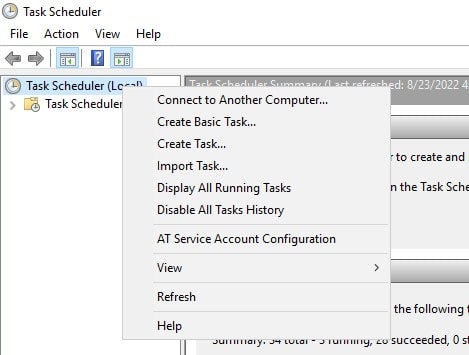
- Open Taakplanner
-
Klik met de linkermuisknop op Taakplanner (lokaal) en klik op Basistaak maken
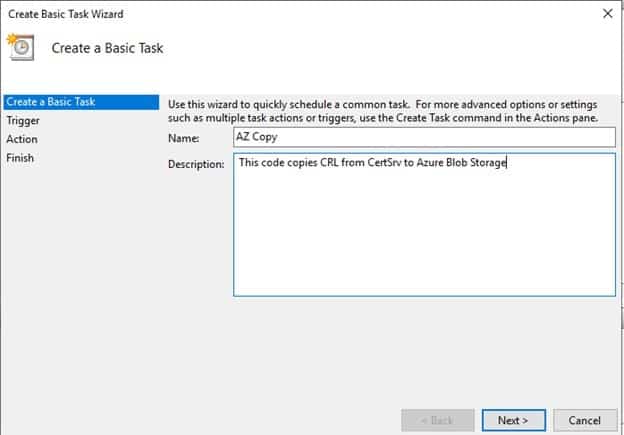
-
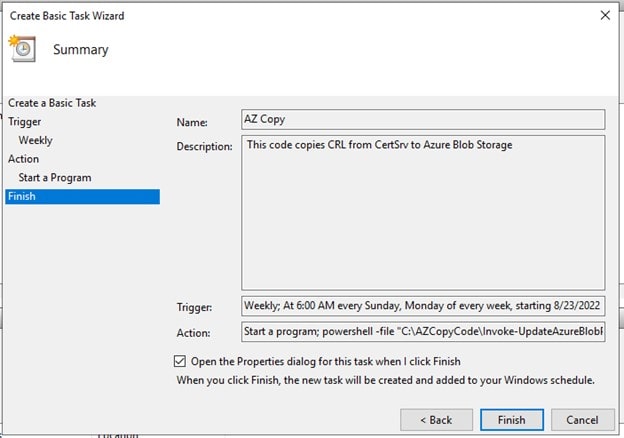
Geef een naam en beschrijving voor de taak
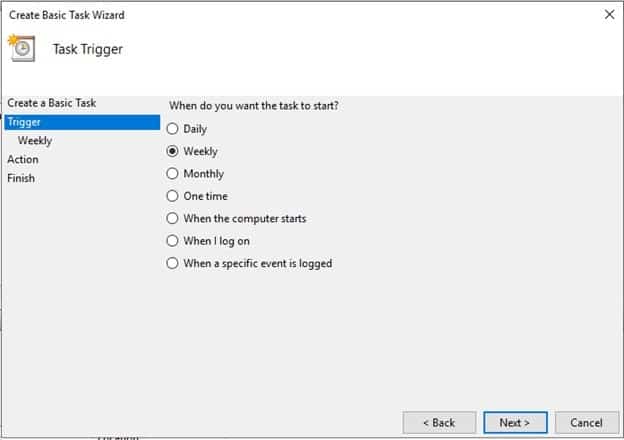
-
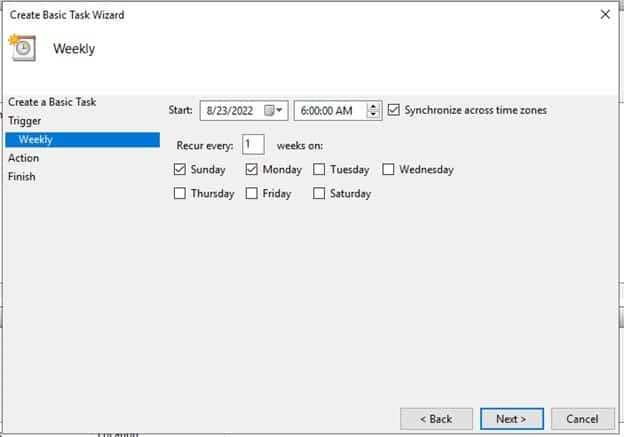
Taaktrigger is geconfigureerd voor wekelijks
-
Selecteer de datum en tijd waarop het script wordt uitgevoerd
-
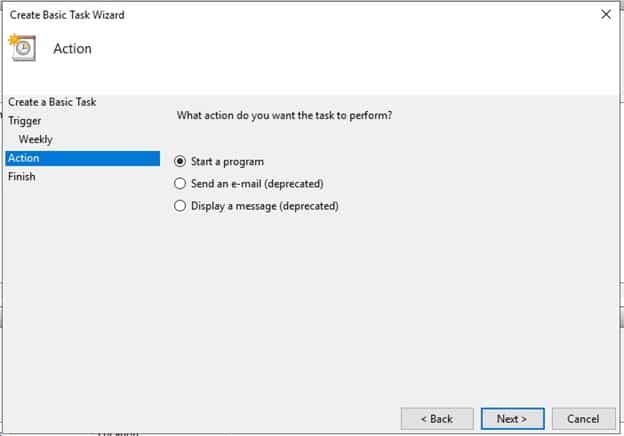
Selecteer bij Actie de optie Start een programma en klik op Volgende
-
Onder Start, een Programma, In Programma/Script schrijven
powershell -file "C:\AZCopyCode\Invoke-UpdateAzureBlobPKIStorage.ps1"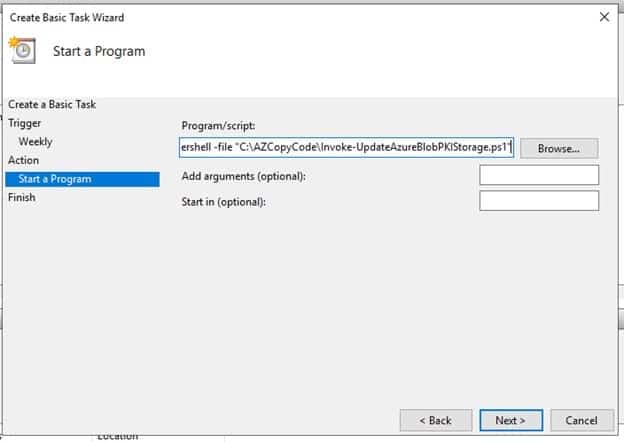
-
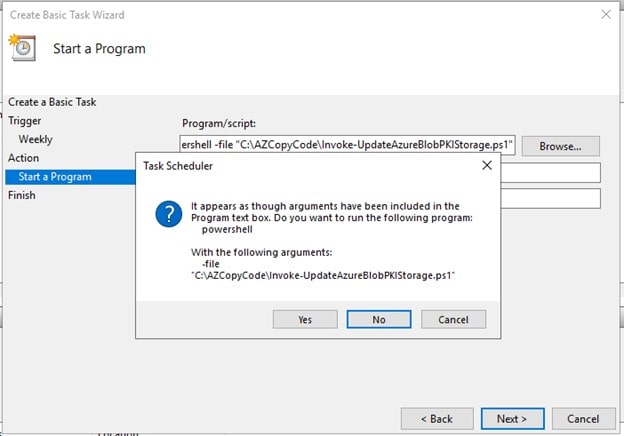
Klik op Ja op de prompt
-
Controleer het dialoogvenster Open Eigenschappen en klik op Voltooien
-
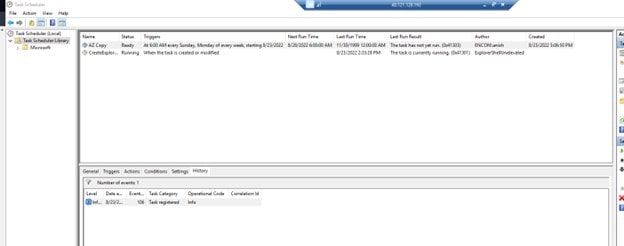
Zodra dit is voltooid, is AZ Copy beschikbaar in de Taakplannerbibliotheek.
-
Klik met de rechtermuisknop op AZ Copy en klik op Uitvoeren
-
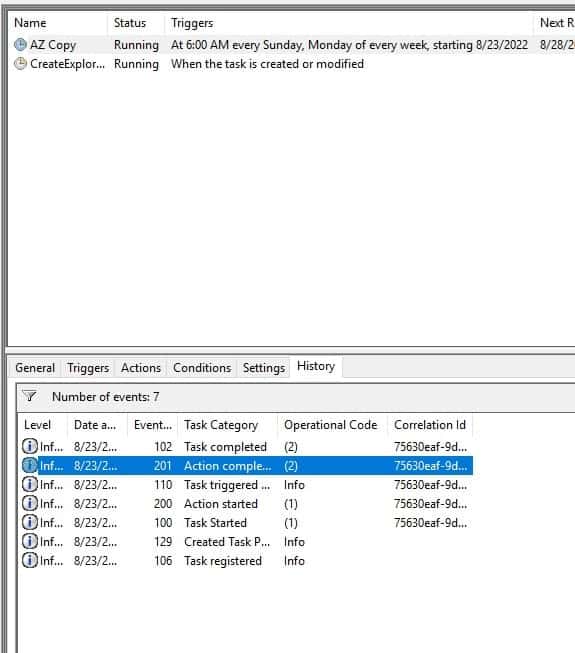
Vernieuw en controleer het tabblad Geschiedenis. De voltooide actie zou in de geschiedenis moeten verschijnen.
Geef andere parameters op volgens uw vereisten en maak de virtuele machine.
Netwerk configureren
CAPolicy aanmaken in uitgevende CA
Publiceren van root-CA-certificaten en CRL's in CA02
Uitgevende CA installeren
Configuratie van uitgevende CA
Uitgifte Encon Uitgifte CA-certificaat
Configuratie na installatie op uitgevende CA
Configuratie van CDP- en AIA-punten
Er zijn verschillende methoden om de locaties van de Authority Information Access (AIA) en de distributiepunten voor certificaatintrekkingslijsten (CDP) te configureren. De AIA verwijst naar de openbare sleutel voor de certificeringsinstantie (CA). U kunt de gebruikersinterface (in de eigenschappen van het CA-object), certutil of het register rechtstreeks bewerken gebruiken.
In de CDP wordt de certificaatintrekkingslijst bijgehouden, waarmee clientcomputers kunnen vaststellen of een certificaat is ingetrokken. Dit lab heeft drie locaties voor de AIA en drie voor de CDP.
AIA-punten configureren
Een certutil-opdracht is een snelle en veelgebruikte methode voor het configureren van de AIA. De certutil-opdracht om de AIA in te stellen wijzigt het register, dus zorg ervoor dat u de opdracht uitvoert vanaf een opdrachtprompt en als administrator uitvoert.
Wanneer u de volgende certutil-opdracht uitvoert, configureert u een statische bestandssysteemlocatie, een HTTP-locatie voor de AIA en een lichtgewicht directorytoegangspad (LDAP). Voer de volgende opdracht uit:
certutil -setreg CA\CACertPublicationURLs “1:C:\Windows\system32\CertSrv\CertEnroll\%1_%3%4.crt\n2:http://pkitest.encryptionconsulting.com/pkitest/%1_%3%4.crt\n2:ldap:///CN=%7,CN=AIA,CN=Public Key Services,CN=Services,%6%11”
Let op: u moet het http-adres op de AIA-locatie aanpassen. In dit scenario was ons http-containeradres http://pkitest.encryptionconsulting.com/pkitest/ , maar dit kan voor u afwijken.
De CDP-punten configureren
De certutil-opdracht om de CDP in te stellen wijzigt het register, dus zorg ervoor dat u de opdracht uitvoert vanuit een opdrachtprompt.
certutil -setreg CA\CRLPublicationURLs “65:C:\Windows\system32\CertSrv\CertEnroll\%3%8%9.crl\n2:http://pkitest.encryptionconsulting.com/pkitest/CertEnroll/%3%8%9.crl\n79:ldap:///CN=%7%8,CN=%2,CN=CDP,CN=Public Key Services,CN=Services,%6%10”
Let op: u moet het http-adres op de CDP-locatie aanpassen. In dit scenario was ons http-containeradres http://pkitest.encryptionconsulting.com/pkitest/ , maar dit kan voor u afwijken.
Volgens het CDP-punt bevindt de CertEnroll-map zich in de pkitest-container in Azure Blob. Dit komt doordat de map recursief wordt gekopieerd van de CertSrv-map naar de blob-opslag.
Voer bij een administratieve opdrachtprompt de volgende opdrachten uit om Active Directory Certificate Services opnieuw te starten en de CRL te publiceren
net stop certsvc & & net start certsvc
certutil -crl
Certificaten en CRL's uploaden naar de Blob-opslag
Volgens onze CDP- en AIA-punten zouden de certificaten beschikbaar zijn in de blob-opslag in Azure. Als we PKIView.msc uitvoeren bij de uitgevende certificeringsinstantie (CA), zullen we fouten tegenkomen waarbij de certificaten of CRL's niet worden gevonden.
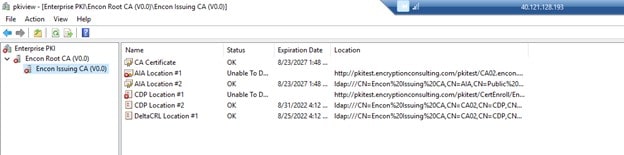
Om dit op te lossen, moeten we uploaden
Uitgevende CA-CRL's worden geüpload via een script dat we hierna uitvoeren.
Om de bestanden te uploaden, kopieert u ze van de betreffende machines en bewaart u ze op uw hostcomputer. U vindt deze bestanden in C:\Windows\System32\certsrv\CertEnroll op zowel de root-CA als de uitgevende CA.
Let op: kopieer niet de CRL's van de uitgevende CA.
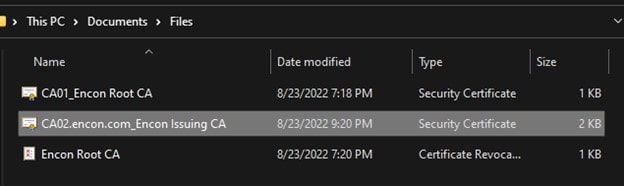
Nadat u het hebt gekopieerd, volgt u de onderstaande stappen
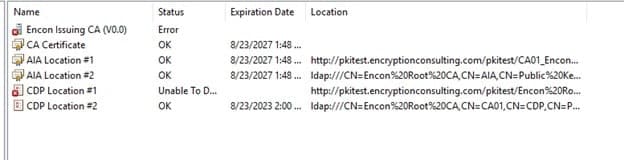
Zodra de bestanden zijn geüpload, navigeer je naar CA02 en open je PKIView.msc opnieuw. De CDP-punten van de root- en uitgevende CA zouden nu beschikbaar moeten zijn, maar het AIA-punt gaf nog steeds een foutmelding omdat we die bestanden niet naar de pkitest-map hadden gekopieerd.
Script om uitgevende CA CRL's te kopiëren
Voordat we beginnen, moeten we AzCopy downloaden . Nadat je het hebt gedownload, pak je de applicatie uit in de map C:\ zodat je er gemakkelijk bij kunt. We gebruiken deze locatie in ons script. Wijzig het pad van het script als je de applicatie op een andere locatie wilt opslaan.
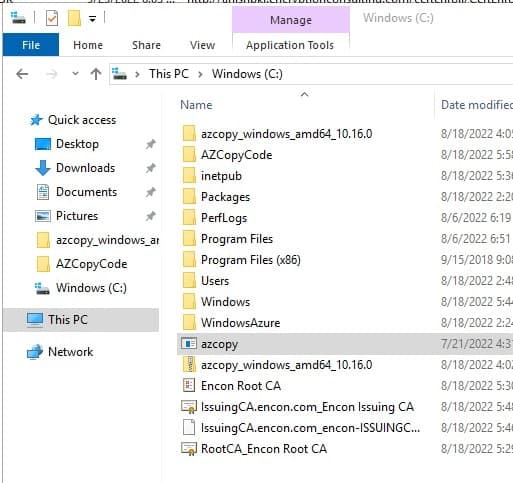
Je hebt nu ook een map nodig om de code in op te slaan. Ik raad aan om een map aan te maken op schijf C met de naam AZCopyCode. Download het script hieronder en sla het daar op. We moeten een paar aanpassingen doen om het werkend te krijgen.
Opmerking: Deze code is oorspronkelijk gemaakt door dstriefkerk . De code werkt nog steeds in Windows Server 2022. Ik heb enkele wijzigingen aangebracht en een paar bugs verholpen.
Github Gist moet worden ingesloten:
<script src=”https://gist.github.com/coffee-coded/4cbeb0de02628bc2da6b182dc11bad0b.js”></script>
Code wijzigingen
Problemen oplossen
Voor dit scenario veronderstellen we dat u een foutmelding krijgt
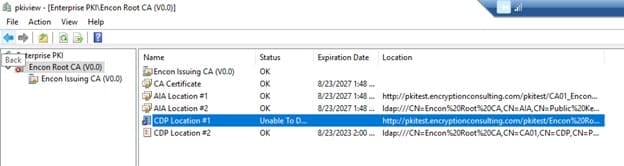
Kopieer de URL door met de rechtermuisknop op de locatie te klikken en deze naar een kladblok te kopiëren. Het zou er ongeveer zo uit moeten zien.
http://pkitest.encryptionconsulting.com/pkitest/Encon%20Root%20CA.crl%20
Als u dit probeert te openen in de browser, krijgt u nog steeds een foutmelding omdat er een %20 achter staat, wat wijst op een spatie. Om dit probleem op te lossen, moeten de CDP- en AIA-punten in de root-CA worden gewijzigd en moet de uitgevende CA opnieuw worden aangemaakt.
Het script automatiseren
We zouden dit script automatiseren met Taakplanner om het elke week uit te voeren. U kunt dit naar wens aanpassen.
Conclusie
Hiermee is onze AD CS-installatie met Azure Blob Storage afgerond. Het beheer is eenvoudiger, maar we bereiken ook een hoge beschikbaarheid met Azure Blob Storage. Dit helpt organisaties bij het creëren van een PKI die wereldwijd operationeel is met minimale latentie en hoge prestaties, ongeacht de locatie. Mocht u problemen ondervinden, neem dan gerust contact op met [email protected]
- Voorwaarden
- CDP- en AIA-punten voorbereiden
- Een aangepast domein toewijzen aan Azure Blog Storage
- Uitschakelen van beveiligde overdracht vereist
- Testen van de toegankelijkheid van het opslagaccount
- Domeincontroller aanmaken
- Netwerk configureren
- Active Directory Domain Services installeren en een nieuw forest toevoegen
- Offline root-CA maken
- Offline root-CA installeren
- Configuratie na installatie op root-CA
- Configuratie van CDP- en AIA-punten
- Uitgevende CA aanmaken
- Netwerk configureren
- CAPolicy aanmaken in uitgevende CA
- Publiceren van root-CA-certificaten en CRL's in CA02
- Uitgevende CA installeren
- Configuratie van uitgevende CA
- Uitgifte Encon Uitgifte CA-certificaat
- Configuratie na installatie op uitgevende CA
- Configuratie van CDP- en AIA-punten
- AIA-punten configureren
- De CDP-punten configureren
- Certificaten en CRL's uploaden naar de Blob-opslag
- Script om uitgevende CA CRL's te kopiëren
- Code wijzigingen
- Problemen oplossen
- Het script automatiseren
- Conclusie

