
- Samenvatting
- Key Takeaways
- Snelle checklist: voordat je begint
- Waarom handmatige certificaatregistratie op grote schaal mislukt
- Wat is CertSecure Manager?
- Waarom ServiceNow gebruiken? De betekenis van integratie ontrafeld
- Hoe de ServiceNow-integratie elk probleem oplost
- Gedetailleerde architectuur van de integratie
- Stapsgewijs: De CertSecure Manager- en ServiceNow-integratie instellen
- Voor en na: vergelijking van de operationele workflow
- Richtlijnen voor terugdraaien en veelvoorkomende fouten
- Succesindicatoren om na de implementatie te volgen
- Hoe dit verband houdt met de gereedheid van het TLS-certificaat binnen 47 dagen
- Dit aanpakken in multi-cloud- of hybride PKI-omgevingen
- Eigenaar- en actiematrix per team
- Wat te doen Volgende
- Conclusie
- Veelgestelde Vragen / FAQ
Kort antwoord: De ServiceNow-integratie van CertSecure Manager zet gebeurtenissen met betrekking tot het verlopen van certificaten automatisch om in RBAC-gerouteerde ServiceNow-incidenttickets op 90, 60, 30 en 7 dagen vóór de vervaldatum, plus op de vervaldatum zelf, met geautomatiseerde terugvalescalatie. Hierdoor worden certificaatverlengingen bijgehouden, beheerd en gecontroleerd in plaats van dat men afhankelijk is van een e-mailwaarschuwing.
Een enkel verlopen certificaat kan een klantgerichte applicatie binnen enkele seconden platleggen, en de meeste beveiligingsteams komen daar pas achter via een storingsmelding, niet via een dashboard. Naarmate het aantal certificaten per organisatie oploopt tot duizenden, schieten spreadsheets en handmatige herinneringen voor verlenging tekort, lang voordat de volgende compliance-audit plaatsvindt.
De ServiceNow-integratie van CertSecure Manager koppelt gebeurtenissen in de certificaatlevenscyclus rechtstreeks aan de incident- en ticketworkflows van ServiceNow. Wanneer een certificaat bijna verloopt (na 90, 60, 30 of 7 dagen) of al is verlopen, opent de integratie automatisch een incident, wijst dit toe aan de juiste eigenaarsgroep via op rollen gebaseerd toegangsbeheer en escaleert het incident via een terugvalprocedure als niemand reageert. Het resultaat: minder gemiste verlengingen, een gedocumenteerd oplossingstraject voor auditors en geen certificaatstoringen meer die terug te voeren zijn op "niemand heeft de e-mail gezien".
Deze handleiding beschrijft waarom handmatig bijhouden van certificaten op grote schaal niet werkt, hoe de ServiceNow-integratie is opgebouwd, de stapsgewijze installatieworkflow, de meetwaarden die na de uitrol moeten worden bijgehouden en hoe dit past in uw bredere 47-dagenplan voor de gereedheid van TLS-certificaten.
Ga naar: Samenvatting | Key Takeaways | Snelle checklist | Stapsgewijze installatie | Eigenaar- en actiematrix | Veelgestelde Vragen / FAQ
Samenvatting
Het handmatig bijhouden van certificaatvervaldata is niet schaalbaar zodra een bedrijf duizenden certificaten in bezit heeft, en het wordt nog moeilijker naarmate het CA/Browser Forum de maximale geldigheidsduur van openbare TLS- certificaten per maart 2029 verkort tot 47 dagen. De ServiceNow-integratie van CertSecure Manager overbrugt dit probleem door gebeurtenissen in de certificaatlevenscyclus om te zetten in RBAC-gerouteerde, beheerde ServiceNow-incidenttickets met geautomatiseerde terugvalescalatie. Hierdoor worden verlengingen bijgehouden en gecontroleerd in plaats van dat men afhankelijk is van een e-mailmelding. Deze handleiding beschrijft de installatieworkflow, de architectuur erachter, een verantwoordelijkheids- en actiematrix voor PKI-, beveiligings-, platform- en compliance-teams, en de statistieken die moeten worden bijgehouden zodra de integratie live is. Dit alles maakt deel uit van een bredere strategie voor certificaatdetectie en cryptografische flexibiliteit.
Key Takeaways
- De ServiceNow-integratie van CertSecure Manager zet gebeurtenissen met betrekking tot het verlopen van certificaten om in RBAC-gerouteerde incidenttickets op 90, 60, 30 en 7 dagen vóór de vervaldatum, plus op de vervaldatum zelf.
- Een ingebouwde escalatieketen wijst onopgeloste tickets opnieuw toe aan een benoemde groepseigenaar, waardoor de kloof tussen het verzenden van een melding en het daadwerkelijk vernieuwen van een certificaat wordt overbrugd.
- Volgens de Trust Pulse Survey van DigiCert uit juli 2025 meldde 45% van de organisaties dat er het afgelopen jaar sprake was van downtime als gevolg van certificaten, waarvan 37.5% specifiek te wijten was aan verlopen certificaten.
- De PKI-, beveiligings-, platform-/ITSM- en compliance-teams zijn elk verantwoordelijk voor een specifiek onderdeel van de workflow, van de RBAC-structuur tot het auditbewijs.
- Naarmate het CA/B Forum de maximale geldigheidsduur van TLS-certificaten verkort tot 200 dagen in 2026, 100 dagen in 2027 en 47 dagen in 2029, wordt ticketgestuurde automatisering noodzakelijk in plaats van optioneel.
Snelle checklist: voordat je begint
- CertSecure Manager-instantie geïmplementeerd met beheerdersrechten voor de connectorconfiguratie
- ServiceNow-instantie met API-toegang en een serviceaccount met machtigingen voor het aanmaken van incidenten.
- Gedefinieerde RBAC-groepen gekoppeld aan certificaateigenaren (applicatieteams, PKI-team, platformteam)
- Afgesproken waarschuwingsintervallen (meestal 90/60/30/7 dagen vóór de vervaldatum, plus een interval erna)
- Een gedocumenteerde verantwoordelijke voor terugval/escalatie bij onopgeloste tickets.
- Netwerkverbinding tussen CertSecure Manager en de ServiceNow-instantie (firewallregels, API-eindpunt op de whitelist)
Tabel met voorwaarden voor actie:
| Eerste vereiste | Eigenaar | Actie ondernemen vóór integratie |
|---|---|---|
| CertSecure Manager is geïmplementeerd en de connectors zijn geconfigureerd voor alle CA's. | PKI-team | Controleer of de HA-architectuur actief is en of de certificaatinventaris is gevuld. |
| ServiceNow API-toegang | Platform-/ITSM-team | Stel een serviceaccount en API-referenties in die specifiek zijn bedoeld voor het aanmaken van incidenten. |
| RBAC-groepmapping | Beveiligings-/PKI-team | Koppel certificaateigenaren aan ServiceNow-toewijzingsgroepen. |
| Waarschuwingsintervalbeleid | Complianceteam | Spreek de waarschuwingsschema's voor 90/60/30/7 dagen en na afloop van de geldigheidsperiode af en leg deze vast. |
| Escalatie-/terugvalverantwoordelijke | PKI-teamleider | Noem een groepseigenaar die onopgeloste tickets ontvangt na de terugvalperiode. |
Waarom handmatige certificaatregistratie op grote schaal mislukt
De wildgroei aan digitale certificaten binnen bedrijven is een direct gevolg van de complexiteit van moderne IT-omgevingen. Servers, computers, API's en gebruikersidentiteiten hebben allemaal certificaten nodig, en het aantal uitgegeven certificaten binnen een gemiddeld bedrijf loopt nu in de duizenden. Volgens de Trust Pulse Survey van DigiCert (2 juli 2025) ondervond 45% van de organisaties in het afgelopen jaar serviceuitval als gevolg van incidenten met certificaten, en 37.5% koppelde de storingen specifiek aan verlopen certificaten . Dit is een van de meest te voorkomen oorzaken van downtime in bedrijfs-IT, en het blijft gebeuren omdat de meeste teams certificaten nog steeds op dezelfde manier beheren als tien jaar geleden.
Als aanbieder van oplossingen voor certificaatbeheer zien we drie terugkerende faalpatronen wanneer organisaties dit handmatig proberen te beheren.
Uitdaging 1: Het steeds groeiende certificaatportfolio volgen
Digitale certificaten worden tegenwoordig uitgegeven voor alles, van ontwikkelaarstools tot klantgerichte eindpunten, en het uitgiftevolume is zo hoog dat geen enkel spreadsheet of handmatig register dit betrouwbaar kan bijhouden. Naast de uitgifte moet er ook nog iemand zijn die ervoor zorgt dat elk certificaat geldig en betrouwbaar blijft, bij elke certificeringsinstantie (CA), in elke omgeving en tijdens elke verlengingscyclus. Als dit niet goed wordt bijgehouden, leidt deze complexiteit tot verlopen certificaten en storingen.
Uitdaging 2: Vooruitzicht op het verlopen van certificaten
De meeste certificaatbeheersystemen bieden geen realtime, toekomstgericht overzicht van verlopen certificaten. Zonder een duidelijke, geautomatiseerde indicator voor naderende vervaldatums, grijpen teams terug op handmatige registratie en spreadsheets, wat menselijke fouten introduceert op precies het punt waar ze het minst getolereerd worden. Het gebrek aan vooruitziendheid, en niet het gebrek aan inspanning, is de oorzaak van storingen.
Uitdaging 3: Inefficiëntie van het waarschuwingssysteem en gebrek aan tracking van de levenscyclus van problemen
Zelfs waar er waarschuwingen voor verlopen certificaten bestaan, blijven deze vaak beperkt tot een melding zonder bijbehorend ticket, eigenaar of lifecycle-tracking. Een certificaat verloopt, er wordt een waarschuwing geactiveerd, en vervolgens is er geen mechanisme om bij te houden of iemand het probleem daadwerkelijk heeft opgelost. Erger nog, er is doorgaans geen alternatief als de eerste responder niet reageert. Precies die lacune is wat de ServiceNow-integratie van CertSecure Manager beoogt op te vullen.
Wat is CertSecure Manager?
CertSecure Manager is het platform voor certificaatlevenscyclusbeheer (CLM) van Encryption Consulting, speciaal ontwikkeld om de kernuitdaging van het beheren van PKI- omgevingen op grote schaal op te lossen. De architectuur met hoge beschikbaarheid (HA) stelt connectorclients in staat om elke openbare en private CA te integreren in één overzichtelijk dashboard, zodat geen enkele CA, ongeacht of deze zich in een multi-cloud-, hybride- of publiek-private omgeving bevindt, buiten de inventaris valt.
CertSecure Manager ondersteunt ook vernieuwingsagents die rechtstreeks integreren met servers zoals IIS en Tomcat en loadbalancers zoals F5, waardoor certificaten actief blijven en automatisch worden vernieuwd voordat ze verlopen. De certificaatdetectiefunctie vindt elk certificaat op een webserver, ongeacht in welke partitie of welk pad het is geïnstalleerd, en organisaties kunnen hun eigen tools integreren via ACME- of REST-API's om de certificaatuitgifte voor interne applicaties te vereenvoudigen.
Waarom ServiceNow gebruiken? De betekenis van integratie ontrafeld
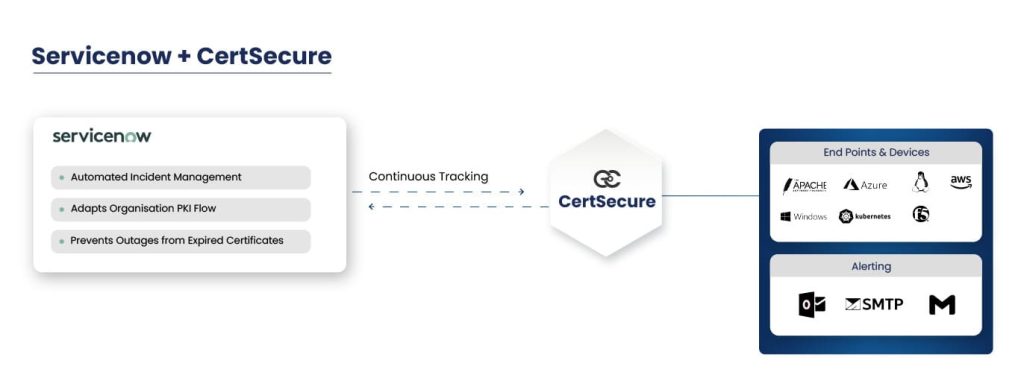
De ServiceNow-integratie helpt een verbonden organisatie bij het configureren van haar ServiceNow-instantie om rechtstreeks met CertSecure Manager samen te werken. De integratie is gebaseerd op op rollen gebaseerd toegangsbeheer (RBAC), waardoor de verantwoordelijkheid voor certificaatbeheer precies bij de juiste personen terechtkomt. RBAC vereenvoudigt de toewijzing van rollen en het groeperen van gebruikers, waardoor het systeem gebruikers kan indelen in lagen op basis van machtigingen en toegangsniveau. Dit zorgt voor een overzichtelijk en traceerbaar certificaatbeheer.
De integratie levert vier concrete voordelen op:
- Automatiseert het bijhouden van certificaten met realtime updates en minimale handmatige tussenkomst.
- Genereert geautomatiseerde waarschuwingen en tickets ruim van tevoren (7, 30, 60, 90 dagen) en direct bij het verstrijken van de termijn.
- Voert een alternatief escalatiealgoritme uit wanneer er niet tijdig een oplossing wordt ontvangen.
- Voorkomt menselijke fouten en serviceonderbrekingen als gevolg van verlopen certificaten.
ServiceNow lost ook het hardnekkige probleem op van het continu bijhouden van certificaten. Wanneer een certificaat verloopt, wordt er een ticket gegenereerd en toegewezen aan de relevante groep, waarna het wordt doorgestuurd naar de uitgever voor afhandeling. Hierdoor blijft de volledige workflow voor certificaatvernieuwing binnen één traceerbaar systeem.
Hoe de ServiceNow-integratie elk probleem oplost
Het volgen van de steeds groeiende portefeuille
ServiceNow automatiseert en stroomlijnt de certificaatlevenscyclus bovenop de gecentraliseerde certificaatdatabase van CertSecure Manager. Het fungeert als een dynamische orchestrator en automatiseert routinetaken zoals het bijhouden van de geldigheidsduur en het tijdig verlengen van certificaten. Deze nauwkeurige automatisering vermindert handmatige tussenkomst, waardoor het risico op fouten direct afneemt.
Het dichten van de kloof in de toekomstvisie op het verlopen van certificaten
De integratie dicht de kloof in toekomstverwachting met geautomatiseerde tracking-, waarschuwings- en terugvalmechanismen voor elk certificaat. RBAC zorgt ervoor dat verantwoordelijkheden en rollen precies aan de juiste gebruikersgroepen worden toegewezen, en de automatisering van ServiceNow stuurt waarschuwingen naar aangewezen groepen en vervolgens naar aangewezen gebruikers, ruim voordat een certificaat verloopt.
Het oplossen van inefficiënties in waarschuwingssystemen en het volgen van de levenscyclus van problemen.
ServiceNow verbetert de waarschuwingsfunctie door voor elk verlopen product een incident aan te maken. De integratie genereert automatisch tickets, ruim van tevoren met intervallen van 7, 30, 60 en 90 dagen, en direct bij het verlopen van het product, zodat elke gebeurtenis wordt geregistreerd en bijgehouden. Een ingebouwd terugvalalgoritme wijst het ticket opnieuw toe als er niet tijdig een reactie op de oplossing wordt ontvangen, waardoor het proces betrouwbaar blijft in plaats van afhankelijk te zijn van één persoon die een e-mail opmerkt.
Gedetailleerde architectuur van de integratie
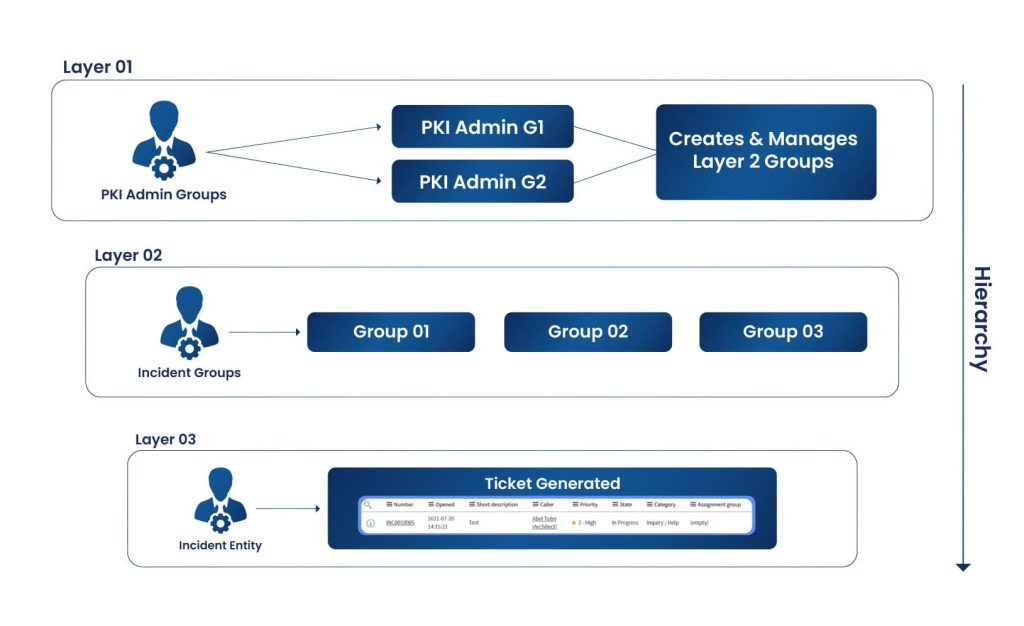
De architectuur van de integratie is opgebouwd uit drie lagen: de beheerderslaag , de incidentgroeplaag en de incidentticket-entiteit . De beheerderslaag bevindt zich bovenaan en overziet alle beheerdersgroepen, en beheert de laag daaronder. Toegangscontrole is breed opgezet op de beheerderslaag en specifiek op de incidentticket-entiteit.
De beheerderslaag verzorgt het algemene groepsbeheer. De incidentgroepslaag behandelt groepsspecifieke activiteiten, de teams die daadwerkelijk verantwoordelijk zijn voor het oplossen van certificaatgerelateerde incidenten. De incidentticket-entiteit bevat de precieze details die gekoppeld zijn aan een bepaalde certificaatvervaldatum , waardoor het hele proces een gestructureerd en georganiseerd pad naar oplossing heeft.
Deze structuur is ontworpen om aan te sluiten op de workflows die uw organisatie waarschijnlijk al hanteert. Bestaande administratieve beleidsregels kunnen naadloos worden geïntegreerd in de verschillende lagen, waardoor de integratie uw bestaande processen versterkt in plaats van vervangt.
Zo werkt de toewijzing van tickets voor een verlopend certificaat: wanneer een ticket wordt aangemaakt, wordt het toegewezen aan de uitgevende groep die verantwoordelijk is voor dat certificaat. Die incidentgroep is eigenaar van het ticket en de verlenging ervan. Tickets worden ruim van tevoren aangemaakt, 7, 30, 60 en 90 dagen voor de vervaldatum, en nogmaals direct na de vervaldatum als het probleem niet tijdig is opgelost.
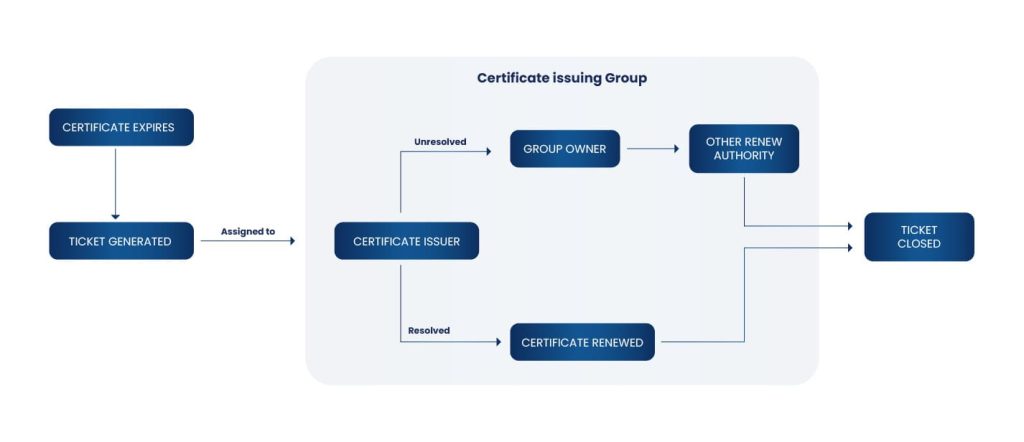
Het beleid voor de levenscyclus van tickets is eenvoudig: het wordt eerst toegewezen aan de certificaatuitgever of de aangewezen entiteit. Zodra het certificaat is vernieuwd en het probleem is opgelost, wordt het ticket gesloten. Als het na een bepaalde periode nog steeds niet is opgelost, wordt het automatisch opnieuw toegewezen aan de groepseigenaar, die het vervolgens toewijst aan degene die het daadwerkelijk kan sluiten. Deze gestructureerde, responsieve workflow zorgt ervoor dat incidenten met betrekking tot certificaatvernieuwing niet ongemerkt verlopen tegelijk met het certificaat zelf.
Stapsgewijs: De CertSecure Manager- en ServiceNow-integratie instellen
De onderstaande configuratie gaat ervan uit dat CertSecure Manager al is geïmplementeerd en dat uw certificaatinventaris is gevuld. De onderstaande schermafbeeldingen moeten uw huidige CertSecure Manager-beheerconsole en ServiceNow-instantieversies weergeven op het moment van configuratie.
- Het ServiceNow-serviceaccount configureren: Maak in ServiceNow een speciale integratiegebruiker aan met API-toegang die is beperkt tot het aanmaken van incidenten en lees-/schrijftoegang tot toewijzingsgroepen. Vermijd het hergebruiken van een persoonlijk beheerdersaccount; dit account is het account waarmee CertSecure Manager zich zal authenticeren. Screenshot: Het scherm voor het aanmaken van een ServiceNow-gebruiker met de rol "Alleen toegang tot webservices" toegewezen.
- Kaart met RBAC-groepen: Definieer in de beheerdersconsole van CertSecure Manager de beheerderslaag en maak vervolgens incidentgroepen aan die overeenkomen met uw bestaande certificaateigendomsstructuur (applicatieteams, PKI-team, platformteam). Schermafbeelding: CertSecure Manager RBAC-configuratiepaneel met groepshiërarchie.
- Configureer de ServiceNow-connector: Voer de URL van het ServiceNow-exemplaar, de inloggegevens van het serviceaccount en de doeltabel (meestal de incidenttabel) in bij de integratie-instellingen van CertSecure Manager. Schermafbeelding: Instellingenpagina voor de CertSecure Manager-integratie met ingevulde ServiceNow-velden.
- Stel waarschuwingsintervallen in: Definieer het schema voor waarschuwingen vóór het verlopen van een ticket, meestal 90, 60, 30 en 7 dagen, plus een waarschuwing ná het verlopen van het ticket. Elk interval moet overeenkomen met een prioriteitsniveau voor tickets in ServiceNow. Screenshot: scherm voor het configureren van het waarschuwingsinterval.
- Configureer de terugval-/escalatieketen: Stel het tijdsvenster in waarna een onopgelost ticket opnieuw wordt toegewezen aan de groepseigenaar, en benoem die eigenaar expliciet. Schermafbeelding: escalatieregelbouwer met het hertoewijzingsvenster en de doeleigenaar.
- Voer een testcertificaat uit via de pipeline: Gebruik een certificaat met een bijna verlopende datum in een niet-productieomgeving om te bevestigen dat een ticket correct wordt aangemaakt, toegewezen en geëscaleerd van begin tot eind.
- Controleer de ticketgegevens aan de hand van het certificaatrecord: Controleer of het ticket de CN/SAN van het certificaat, de uitgevende CA, de vervaldatum en de eigenaar van het certificaat bevat, zodat degenen die de melding afhandelen dit niet apart hoeven op te zoeken.
- Ga live en monitor de eerste volledige waarschuwingscyclus: Houd de eerste reeks waarschuwingen van 90 en 30 dagen nauwlettend in de gaten om te bevestigen dat de toewijzingsgroepen en de escalatietiming zich gedragen zoals geconfigureerd, voordat u er volledig op vertrouwt.
Voorbeeldconfiguratie (waarden kunnen per ServiceNow-instantie verschillen):
Integration endpoint: https://<instance>.service-now.com/api/now/table/incident
Auth type: OAuth 2.0 (service account)
Alert intervals (days before expiry): 90, 60, 30, 7
Post-expiry alert: immediate
Fallback escalation window: 48 hours
Escalation target: PKI team lead (group owner)
Voor en na: vergelijking van de operationele workflow
| Stap voor | Voor de integratie (handleiding) | Na integratie (geautomatiseerd) |
|---|---|---|
| Vervaldatum bijhouden | Spreadsheet- of agendaherinneringen, die periodiek worden gecontroleerd. | Continue, geautomatiseerde monitoring binnen CertSecure Manager |
| Alarmering | E-mail naar een distributielijst, geen eigendomsgarantie | Het ticket is automatisch aangemaakt en toegewezen aan de juiste eigenaarsgroep via RBAC. |
| Uitbreiding | Geen; het hangt ervan af of iemand de e-mail opmerkt. | Automatische terugvalhertoewijzing na een bepaald tijdsvenster. |
| Controlespoor | Verspreid over e-mailconversaties en spreadsheets. | Levenscyclusrecord van een enkel ticket in ServiceNow |
| Resolutie zichtbaarheid | Onbekend totdat er een storing optreedt | Volgen van ticketaanmaak tot afsluiting |
Richtlijnen voor terugdraaien en veelvoorkomende fouten
Als de integratie moet worden teruggedraaid, schakelt u eerst de ServiceNow-connector uit in de integratie-instellingen van CertSecure Manager. Dit voorkomt dat er nieuwe tickets worden gegenereerd zonder de bestaande tickets te verwijderen. Zorg ervoor dat de RBAC-groepstoewijzingen behouden blijven, zodat het later opnieuw inschakelen van de integratie geen herconfiguratie van het eigenaarschap vereist. Trek als laatste het API-token van het ServiceNow-serviceaccount in, nadat u hebt gecontroleerd of er geen lopende tickets van afhankelijk zijn voor updates.
Veelvoorkomende fouten tijdens de installatie:
- Aangemaakte maar nog niet toegewezen tickets: Dit betekent meestal dat de RBAC-groepstoewijzing niet was voltooid voordat de connector werd ingeschakeld.
- Er zijn helemaal geen tickets gegenereerd: Controleer of het API-token van het serviceaccount niet is verlopen en of de URL van het ServiceNow-exemplaar correct is.
- Dubbele tickets voor hetzelfde certificaat: Dit wordt doorgaans veroorzaakt door overlappende regels voor waarschuwingsintervallen; controleer of elk interval overeenkomt met een afzonderlijke ticketstatus.
- Escalatie wordt nooit geactiveerd: Controleer of zowel het terugvalvenster als het escalatiedoel zijn ingesteld; een ontbrekend doel schakelt escalatie in sommige ServiceNow-configuraties stilzwijgend uit.
Succesindicatoren om na de implementatie te volgen
Houd deze statistieken gedurende minimaal één volledig kwartaal na de implementatie bij om te bevestigen dat de integratie de beoogde vermindering van handmatige inspanningen en het risico op storingen oplevert:
- Aantal incidenttickets met betrekking tot certificaten dat binnen de SLA is aangemaakt versus opgelost.
- Percentage van tickets die zijn opgelost voordat het escalatie-/terugvalvenster wordt geactiveerd
- Vermindering van handmatig bijgehouden certificaten (spreadsheet-items verwijderd)
- Aantal certificaatgerelateerde storingen, kwartaal op kwartaal, vergeleken met de basislijn van vóór de integratie.
- Gemiddelde tijd tussen melding en afhandeling van ticket, per meldingsinterval (90/60/30/7 dagen)
Organisaties die de volledige automatiseringssuite van CertSecure Manager gebruiken, inclusief Renewal Agents en de ServiceNow-integratie, melden doorgaans een kortere verlengingstijd en een meetbare daling van het aantal handmatig geopende certificaattickets binnen de eerste twee kwartalen na de implementatie. Als u uw eigen cijfers bijhoudt, registreer deze dan per kwartaal, zodat u de trend kunt aantonen tijdens uw volgende compliance- of auditcontrole.
Hoe dit verband houdt met de gereedheid van het TLS-certificaat binnen 47 dagen
De noodzaak voor geautomatiseerd certificaatbeheer wordt elk jaar sterker naarmate het schema voor de verkorting van de geldigheidsduur van certificaten van het CA/B-forum vordert. Volgens de aankondiging van Sectigo op 11 april 2025 zal de door het CA/B-forum goedgekeurde stemming de maximale geldigheidsduur van openbare TLS-certificaten gefaseerd verlagen van 398 dagen naar 200 dagen vanaf 15 maart 2026, naar 100 dagen vanaf 15 maart 2027 en naar 47 dagen vanaf 15 maart 2029. Elke stap verkort de verlengingsperiode en verhoogt de frequentie waarmee elk certificaat in uw inventaris aandacht nodig heeft.
Een handmatig of semi-automatisch volgproces dat bij een geldigheidsduur van 398 dagen slechts onhandig was, wordt onhoudbaar bij 47 dagen, wanneer een middelgrote onderneming certificaten vrijwel continu moet vernieuwen. De ticketgebaseerde lifecycle-tracking, waarschuwingsintervallen en fallback-escalatie van de ServiceNow-integratie vormen precies de automatiseringslaag die nodig is voor een certificaat dat binnen 47 dagen vernieuwd moet worden: het zet de melding "iemand moet dit binnenkort vernieuwen" om in een bijgehouden, beheerd en controleerbaar ticket, elke keer weer.
Dit aanpakken in multi-cloud- of hybride PKI-omgevingen
In multi-cloud- of hybride PKI-omgevingen vermenigvuldigt dezelfde uitdaging met betrekking tot certificaatinventarisatie zich bij certificeringsinstanties (CA's) van cloudproviders, on-premises CA's en openbare CA's van derden. De HA-architectuur van CertSecure Manager is ontworpen om al deze CA's in één inventaris te integreren, ongeacht waar een bepaalde CA zich bevindt. Hierdoor hoeft de ServiceNow-integratie niet afzonderlijk geconfigureerd te worden per cloud of per CA-type. Definieer RBAC-groepen op basis van applicatie- of teameigenaarschap, niet op basis van de CA die het certificaat heeft uitgegeven. Zo wordt een ticket doorgestuurd naar de juiste eigenaar, ongeacht of het certificaat afkomstig is van een interne Microsoft CA, een openbare CA of een cloud-native CA.
Teams die hybride omgevingen beheren, zouden deze integratie ook moeten koppelen aan hun bredere CBOM Secure- ontdekkingsproces. Een cryptografische stuklijst geeft een volledig overzicht van alle certificaten en cryptografische assets in zowel cloud- als on-premise omgevingen; de ServiceNow-integratie zet de lifecycle-gebeurtenissen uit die inventaris vervolgens om in beheerde en traceerbare tickets. Samen lossen ze beide helften van het probleem op: weten wat er is en ervoor zorgen dat er actie wordt ondernomen voordat het verloopt.
Eigenaar- en actiematrix per team
| Team | Verantwoordelijkheid | Actie na de uitrol |
|---|---|---|
| PKI-team | Verantwoordelijk voor CA-integraties, RBAC-groepsstructuur en escalatiebeleid. | Evalueer de waarschuwingsintervallen en de terugvaltijd elk kwartaal. |
| Beveiligingsteam | Verantwoordelijk voor de algehele risicopositie met betrekking tot certificaten en het voorkomen van stroomuitval. | Volg de statistieken over uitval en incidentoplossing ten opzichte van de basislijn. |
| Platform-/ITSM-team | Verantwoordelijk voor de status van het ServiceNow-exemplaar en de API-integratie. | Bewaak de beschikbaarheid van de connector en de rotatie van de serviceaccountgegevens. |
| Complianceteam | Beschikt over auditbewijs voor het beheer van de levenscyclus van certificaten. | Gebruik de tickethistorie als bewijsmateriaal voor DORA-, PCI DSS- of interne audits. |
Wat te doen Volgende
Als u deze integratie evalueert, ziet de snelste weg voorwaarts er als volgt uit:
- PKI- en beveiligingsteams: Controleer of uw certificaatinventaris compleet is voordat u waarschuwingen configureert; een onvolledige inventaris zorgt voor een vals gevoel van veiligheid, niet voor minder storingen.
- Platformteams: Configureer eerst het ServiceNow-serviceaccount en controleer de API-connectiviteit in een niet-productieomgeving.
- Nalevingsteams: Bepaal welke waarschuwingsintervallen en escalatieverslagen als auditbewijs bewaard moeten worden vóór de ingebruikname.
- Alle teams: Stem de RBAC-groepsstructuur gezamenlijk af, aangezien een verkeerde afstemming van verantwoordelijkheden de meest voorkomende oorzaak is van niet-toegewezen tickets na de uitrol.
Conclusie
Door CertSecure Manager te integreren met ServiceNow verandert certificaatbewaking en -beheer van een reactief, handmatig proces in een gestructureerd en traceerbaar proces. De drielaagse architectuur, van beheerderscontrole tot het individuele incidentticket, zorgt ervoor dat de workflow aansluit op de manier waarop uw organisatie al verantwoordelijkheid toewijst. Geautomatiseerde waarschuwingen en terugvalescalatie dichten de hiaten die in eerste instantie certificaatgerelateerde storingen veroorzaken.
Naarmate de geldigheidsperioden van certificaten volgens het schema van het CA/B Forum korter worden, richting 47 dagen, is dit soort automatisering niet langer een optie, maar de enige realistische manier om een groeiende certificatenportefeuille onder controle te houden. In combinatie met de ontdekkings- en inventarisatiemogelijkheden van CBOM Secure en een bredere PQC- gereedheidsstrategie biedt de ServiceNow-integratie PKI-, beveiligings-, platform- en compliance-teams één gedeelde bron van waarheid voor elke gebeurtenis in de levenscyclus van een certificaat.
CertSecure Manager biedt een uitgebreide reeks functies voor lifecyclemanagement, waaronder detectie, inventarisatie, uitgifte, implementatie, verlenging, intrekking en rapportage, ondersteund door intelligente waarschuwingen, automatisering en automatische serverimplementatie. Ontdek in het PQC Center of Excellence hoe certificaatautomatisering past in uw bredere roadmap voor crypto-flexibiliteit.
Veelgestelde Vragen / FAQ
Wat is de belangrijkste conclusie uit het verbeteren van digitaal certificaatbeheer met de ServiceNow-integratie van CertSecure?
De ServiceNow-integratie van CertSecure Manager zet gebeurtenissen met betrekking tot het verlopen van certificaten automatisch om in geregistreerde, bijgehouden incidenttickets met behulp van RBAC-gebaseerde toewijzing en fallback-escalatie. Hierdoor wordt de kloof tussen het moment dat een waarschuwing wordt verzonden en het moment dat iemand het certificaat daadwerkelijk vernieuwt, overbrugd.
Waarom is dit belangrijk voor het beheer van de levenscyclus van bedrijfscertificaten?
Bedrijven beheren tegenwoordig duizenden certificaten verspreid over meerdere certificeringsinstanties en cloudomgevingen. Zonder geautomatiseerde, ticketgebaseerde tracking worden vervaldatums over het hoofd gezien totdat ze een storing veroorzaken, en er is geen auditspoor dat aantoont wie verantwoordelijk was of wanneer het probleem is opgelost.
Welke teams zijn verantwoordelijk voor de uitvoering van deze richtlijnen?
De PKI-teams zijn verantwoordelijk voor de RBAC-structuur en de CA-integraties, de beveiligingsteams voor de statistieken ter voorkoming van storingen, de platform-/ITSM-teams voor de ServiceNow-connector en de API-status, en de compliance-teams gebruiken de resulterende ticketgeschiedenis als auditbewijs.
Welke risico's nemen toe als dit onderwerp handmatig wordt behandeld?
Handmatig bijhouden vergroot het risico op gemiste verlengingen, ongedocumenteerde oplossingsroutes en storingen; volgens de Trust Pulse Survey van DigiCert uit juli 2025 meldde 45% van de organisaties uitval als gevolg van certificaten in het afgelopen jaar, waarvan 37.5% specifiek te wijten was aan verlopen certificaten.
Hoe vermindert automatisering het risico op certificaatuitval?
Automatisering vervangt handmatige registratie in spreadsheets door continue monitoring, genereert automatisch tickets met vooraf vastgestelde intervallen (7, 30, 60, 90 dagen en bij het verstrijken van de geldigheidsduur), wijst deze toe aan de juiste verantwoordelijke via RBAC en escaleert automatisch als niemand tijdig reageert.
Welke statistieken moeten teams bijhouden na de implementatie?
Volg het ticketvolume versus het SLA-oplossingspercentage, het percentage tickets dat is opgelost voordat escalatie plaatsvindt, de afname van handmatig bijgehouden certificaten, het aantal storingen per kwartaal en de gemiddelde tijd van melding tot oplossing per meldingsinterval.
Hoe hangt dit samen met de 47-daagse TLS-certificaatgereedheid?
Het door het CA/B Forum goedgekeurde schema verkort de maximale geldigheidsduur van openbare TLS-certificaten van 398 dagen naar 200 dagen in maart 2026, 100 dagen in maart 2027 en 47 dagen in maart 2029. Dankzij ticketgestuurde automatisering is het bijhouden van verlengingen met deze frequentie operationeel haalbaar.
Hoe moet dit worden aangepakt in multi-cloud- of hybride PKI-omgevingen?
Definieer RBAC-groepen op basis van applicatie- of teameigenaarschap in plaats van op basis van de uitgevende CA, aangezien de HA-architectuur van CertSecure Manager openbare, private, cloud- en on-premises CA's al in één inventaris verenigt. Door dit te combineren met de ontdekkingsfunctionaliteit van CBOM Secure wordt dezelfde tracking uitgebreid naar de volledige hybride omgeving.
Welke voorwaarden zijn nodig vóór de implementatie?
Je hebt een geïmplementeerde CertSecure Manager-instantie nodig met een gevulde certificaatinventaris, een ServiceNow-serviceaccount met API-toegang voor het aanmaken van incidenten, gedefinieerde RBAC-groepen die zijn gekoppeld aan certificaateigenaren, een overeengekomen beleid voor waarschuwingsintervallen en een benoemde escalatie-/terugvalverantwoordelijke.
Welke schermafbeeldingen of configuratievoorbeelden moeten worden bijgevoegd?
Leg de volgende onderdelen vast: het scherm voor het aanmaken van een ServiceNow-serviceaccount, het RBAC-configuratiepaneel van CertSecure Manager, de pagina met integratie-instellingen inclusief ingevulde ServiceNow-velden, het configuratiescherm voor waarschuwingsintervallen en de tool voor het bouwen van escalatieregels. Leg deze vast vanuit uw huidige CertSecure Manager- en ServiceNow-versies tijdens de installatie.
- Samenvatting
- Key Takeaways
- Snelle checklist: voordat je begint
- Waarom handmatige certificaatregistratie op grote schaal mislukt
- Wat is CertSecure Manager?
- Waarom ServiceNow gebruiken? De betekenis van integratie ontrafeld
- Hoe de ServiceNow-integratie elk probleem oplost
- Gedetailleerde architectuur van de integratie
- Stapsgewijs: De CertSecure Manager- en ServiceNow-integratie instellen
- Voor en na: vergelijking van de operationele workflow
- Richtlijnen voor terugdraaien en veelvoorkomende fouten
- Succesindicatoren om na de implementatie te volgen
- Hoe dit verband houdt met de gereedheid van het TLS-certificaat binnen 47 dagen
- Dit aanpakken in multi-cloud- of hybride PKI-omgevingen
- Eigenaar- en actiematrix per team
- Wat te doen Volgende
- Conclusie
- Veelgestelde Vragen / FAQ


