
Veilige communicatie is essentieel in de wereld van vandaag, en vertrouwensarchieven spelen een belangrijke rol bij het waarborgen hiervan. Een vertrouwensarchief is een digitale opslagplaats voor certificaten van geverifieerde bronnen.
Wanneer we een website bezoeken en een pictogram van een beveiligd slotje zien, betekent dit dat we verbonden zijn met een beveiligd netwerk. Dit komt doordat er achter de schermen een complex systeem werkt. Een truststore maakt dit systeem mogelijk. Maar wat is een truststore precies en hoe werkt het?
Zie onze vrienden op sociale media als een soort vertrouwensbank. We accepteren alleen een vriendschapsverzoek van iemand die we kennen of die wordt aanbevolen door een vertrouwde kennis. Zo is een vertrouwensbank ook een opslagplaats voor digitale certificaten , uitgegeven door de certificeringsinstantie (CA) die ons besturingssysteem of onze browser vertrouwt. Deze certificaten fungeren als digitale identificatie van de websites die we bezoeken en vertellen ons of een website betrouwbaar is of niet.
Laten we nu, om een beter begrip te krijgen, eens kijken hoe het verificatieproces werkt :
-
Websites sturen digitale certificaten
Wanneer we een website bezoeken, wordt er een digitaal certificaat naar de browser gestuurd.
-
Trust Store controleert het certificaat
Hierbij speelt de Trust Store een rol. Deze verifieert het digitale certificaat.
-
Is het certificaat betrouwbaar?
Als een CA het digitale certificaat op de trust store-lijst ondertekent, wordt het certificaat als betrouwbaar beschouwd en is de verbinding beveiligd.
-
Verbinding is niet beveiligd
Als het certificaat echter niet overeenkomt met een bekende CA, geeft de trust store een waarschuwingssignaal. In dat geval zien we de melding 'verbinding niet beveiligd'.
Besturingssystemen en webbrowsers houden tegenwoordig een lijst bij van deze certificaten, zogenaamde trust stores. Dit helpt bij het implementeren van strikte criteria om te bepalen welke CA-certificaten als betrouwbaar worden beschouwd. Trust stores maken veilige communicatie mogelijk door tijdens online interactie naar deze certificaten te verwijzen en helpen u te voorkomen dat u in contact komt met mogelijk kwaadwillende entiteiten.
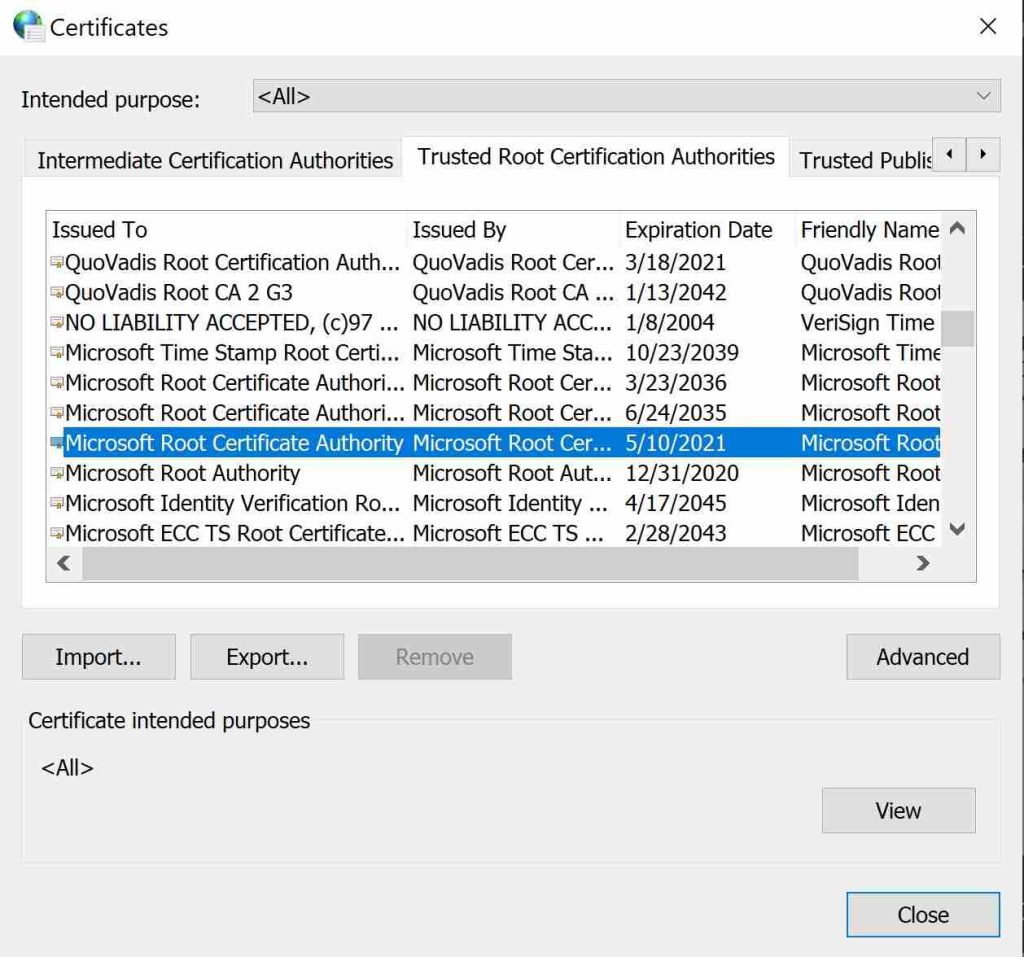
Volg deze stappen om vertrouwde rootcertificaten op uw Windows-machines te zien:
- Open het Configuratiescherm.
- Klik op ‘Netwerk en internet’.
- Selecteer ‘Internetopties’.
- Ga in het venster Interneteigenschappen naar het tabblad ‘Inhoud’.
- Klik op de knop ‘Certificaten’.
- Ga in het venster Certificaten naar het tabblad ‘Vertrouwde basiscertificeringsinstanties’.
De vraag rijst nu waar deze truststore vandaan komt. Er zijn vier grote organisaties die dergelijke truststores beheren.
- Microsoft-rootcertificaatprogramma dat door Windows wordt gebruikt.
- Het Apple root-certificaatprogramma wordt door alle Mac-apparaten gebruikt.
- Het Mozilla root-certificaatprogramma wordt door Mozilla zelf en de meeste Linux-distributies gebruikt.
- Google Root-certificaatprogramma dat wordt gebruikt door Google Chrome en andere applicaties.
Elk van deze entiteiten heeft zijn eigen normen en vereisten voor het opnemen van een rootcertificaat in de trust store. Ze vereisen echter allemaal dat een CA een of meer audits ondergaat voordat hun rootcertificaat kan worden opgenomen.
Er zijn nu honderden certificeringsinstanties (CA's) die worden vertrouwd door de CA/Browser Forum Baseline Requirements . Deze vereisten stellen de regels vast waaraan de vertrouwde certificeringsinstanties (CA's) zich moeten houden voordat ze certificaten uitgeven.
Bovendien worden CA's gecontroleerd op naleving van deze regels en protocollen als onderdeel van het WebTrust-auditprogramma, dat door sommige root-certificaatprogramma's zoals Mozilla vereist is voor opname in hun trust stores.
De onderstaande tabel geeft een overzicht van de belangrijkste aspecten van de trust store.
| Aspect | Beschrijving | Voorbeeld |
|---|---|---|
| Aantal vertrouwde root-CA's | Het aantal certificeringsinstanties (CA's) waarvan de certificaten vooraf zijn geïnstalleerd en worden vertrouwd door een specifieke trust store. |
|
| Frequentie van updates | Hoe vaak de trust store wordt bijgewerkt met nieuwe of ingetrokken certificaten? | Trust stores worden wekelijks of maandelijks bijgewerkt. |
| Soorten opgeslagen certificaten | De verschillende typen certificaten die een trust store kan bevatten, naast websitecertificaten. |
|
| Veelvoorkomende verificatiefouten | Voorbeelden van fouten die een gebruiker kan tegenkomen als het certificaat van een website niet wordt gevalideerd in de trust store. |
|
In dit scenario worden certificeringsinstanties beschouwd als betrouwbare derde partijen bij het uitgeven van digitale beveiligingscertificaten zoals SSL, codeondertekening, enz. Ze beheren openbare sleutels en andere encryptiegerelateerde gegevens. Ze authenticeren en koppelen ook websites, e-mailadressen, bedrijven en andere partijen aan cryptografische sleutels.
De CA is verantwoordelijk voor het verifiëren en uitgeven van de gegevens van de organisatie met onderscheidende certificaten. Deze CA's worden vertrouwd om de legitimiteit van een website/organisatie te verifiëren, en sommige onderzoekers hebben erop gewezen dat hun rol in dit systeem een single point of failure zou kunnen zijn. Bovendien betekent dit, als een CA gecompromitteerd is, in principe dat elke aanvaller valse certificaten kan uitgeven en misbruik kan maken van het verificatieproces van de trust store.
Het beheer van het complexe web van sleutels en certificaten kan complex zijn. Beveiligingsonderzoekers wijzen op deze complexiteit als een potentiële kwetsbaarheid. Fouten of kwetsbaarheden in dit proces kunnen kansen creëren voor aanvallers om er misbruik van te maken.
Om deze problemen op te lossen, worden doorgaans complexe oplossingen ingezet, zoals een oplossing voor certificaatlevenscyclusbeheer (CLM). Een CLM kan een organisatie helpen bij het beheren van haar certificaten.
De implementatie van een gecentraliseerde CLM zorgt voor beter en centraal toezicht en controle over de gehele certificaatlevenscyclus. Het geeft de organisatie beter inzicht in certificaten, handhaaft gestandaardiseerde processen, volgt het certificaatgebruik en identificeert en verhelpt eventuele problemen snel.
Conclusie
Kortom, vertrouwensarchieven spelen een cruciale rol bij het tot stand brengen van een veilige verbinding voor elke online interactie. Ze fungeren als een beveiligde kluis waarin certificaten van geverifieerde bronnen (certificeringsinstanties) worden bewaard. Deze kluis wordt gebruikt om de identiteit van een website te verifiëren. Het proces is als een digitale handdruk met bevestigde gegevens om een veilige en versleutelde verbinding te garanderen.
We moeten echter erkennen dat dit proces inherent complex is. De sterke afhankelijkheid van CA's creëert de mogelijkheid van een single point of failure. Bovendien kan het beheer van websleutels en certificaten complexiteit creëren en tot kwetsbaarheden leiden.
Bovendien kan onze CLM CertSecure , om deze uitdagingen te overwinnen, helpen bij het beheren van deze certificaten en mogelijk de problemen met overzicht en complexiteit oplossen.
Hoe kan Encryption Consulting helpen?
Encryption Consulting biedt gespecialiseerde diensten op maat om kwetsbaarheden te identificeren en risico's te beperken door middel van PKI-diensten . Onze strategische begeleiding stemt PKI-oplossingen af op de organisatiedoelstellingen, waardoor de efficiëntie wordt verhoogd en de kosten worden geminimaliseerd. Door samen te werken met Encryption Consulting kunnen organisaties het volledige potentieel van PKI-oplossingen benutten, tastbare financiële voordelen realiseren en tegelijkertijd robuuste beveiligingsmaatregelen handhaven.
PKIaaS van Encryption Consulting biedt een flexibele en veilige PKI-oplossing die is afgestemd op uw specifieke behoeften. Voordelen zoals aanpasbare opties, hoge kwaliteitsnormen en een risicoarme, beheerde aanpak zijn hierbij van belang. PKIaaS automatiseert taken voor sleutel- en certificaatbeheer, waardoor de operationele overhead wordt verlaagd en de kans op menselijke fouten wordt geminimaliseerd. Bovendien verbetert het de zichtbaarheid van het netwerk door certificaten te vereisen voor toegang. PKIaaS zorgt voor de opbouw van de PKI-infrastructuur en beheert de PKI-omgeving (cloud/hybride of on-premise) van uw organisatie.
CertSecure Manager beschikt over een uitgebreide reeks functies voor lifecyclemanagement. Van detectie en inventarisatie tot uitgifte, implementatie, verlenging, intrekking en rapportage. CertSecure biedt een allesomvattende oplossing. Intelligente rapportage, waarschuwingen, automatisering, automatische implementatie op servers en certificaatregistratie voegen extra functionaliteit toe, waardoor het een veelzijdig en intelligent hulpmiddel is.

