- Kort antwoord: Wat is HSMAaS en wanneer heb je het nodig?
- Wat is een HSM en hoe werkt het?
- EC's HSM als een service
- Implementatiemodellen: Dedicated versus Managed HSM
- FIPS-grens: Wat betekent dit voor uw sleutels?
- Hoge beschikbaarheid en sleutelceremonie
- Integratievereisten en applicatie-interfaces
- Voordelen van HSM als een service
- Richtlijnen voor storingsmodi
- Conclusie
- Veelgestelde Vragen / FAQ
HSM as a Service (HSMaaS) biedt een FIPS 140-2 of FIPS 140-3 gevalideerde infrastructuur voor hardwarebeveiligingsmodules zonder de investeringskosten en operationele complexiteit van het rechtstreeks beheren van HSM-apparaten. De provider beheert dedicated, fraudebestendige HSM-hardware; de klant behoudt de exclusieve controle over het sleutelmateriaal in een cryptografisch geïsoleerde partitie. Cryptografische bewerkingen, waaronder sleutelgeneratie, encryptie, decryptie en ondertekening, vinden plaats binnen de FIPS-gevalideerde hardware en sleutels verlaten deze grens nooit in onversleutelde vorm. De aanbevolen actie: identificeer welke workloads hardwarematige sleutelbeheer vereisen, bevestig het vereiste FIPS 140-niveau en evalueer of een dedicated of beheerde HSM-oplossing voldoet aan uw beleids- en operationele behoeften.
Kort antwoord: Wat is HSMAaS en wanneer heb je het nodig?
HSMaaS is een infrastructuur voor hardwarebeveiligingsmodules die als beheerde service wordt geleverd. De onderliggende hardware biedt dezelfde FIPS-gecertificeerde bescherming tegen manipulatie en sleutelbeheer als een on-premises HSM; het servicemodel elimineert de kosten voor hardware-aanschaf, datacenterbeheer, firmwarebeheer en personeelskosten. Gebruik HSMaaS wanneer workloads hardwarematige sleutelbescherming vereisen (privésleutels van CA's, HSM-functies voor betalingen, sleutels voor codeondertekening, privésleutels voor TLS) en wanneer de organisatie niet over de expertise of capaciteit beschikt om de HSM-hardware zelf te beheren. Raadpleeg onze Enterprise Guide to HSMaaS voor een breder besluitvormingskader.
Wat is een HSM en hoe werkt het?
Een hardwarebeveiligingsmodule (HSM) is een fraudebestendig fysiek apparaat dat cryptografische sleutels genereert, opslaat en beheert, en cryptografische bewerkingen uitvoert binnen een hardwarematige beveiliging waarbinnen de sleutels nooit in onversleutelde vorm verschijnen. HSM's worden gevalideerd volgens de FIPS 140-2- of de huidige FIPS 140-3-standaard. De validatieniveaus van FIPS 140 variëren van niveau 1 (werkend algoritme, apparatuur van productiekwaliteit) tot en met niveau 4 (actieve reactie op manipulatie, detectie van aanvallen vanuit de omgeving).
Voor de meeste bedrijfsapplicaties is FIPS 140-2 Level 3 de standaard: deze standaard voegt bescherming tegen manipulatie, identiteitsgebaseerde authenticatie en de eis dat kritieke beveiligingsparameters die de HSM verlaten, versleuteld zijn toe. Sleutels die in de HSM worden gegenereerd, maken gebruik van een hardwarematige willekeurige getallengenerator (TRNG) die voldoet aan NIST SP 800-90A. Autorisatie voor het gebruik van door de HSM beveiligde sleutels vereist fysieke smartcards, pincodes of gelijkwaardige multifactorauthenticatie, waardoor softwarematige aanvallen geen toegang krijgen tot sleutelmateriaal, zelfs niet met geprivilegieerde hosttoegang.
Om verdere bescherming te bieden tegen inbreuken, zijn HSM's geïsoleerd van het algemene computernetwerk en functioneren ze als een afzonderlijk fysiek of netwerkgekoppeld apparaat. Een aanvaller zonder fysieke toegang tot de HSM kan beschermd sleutelmateriaal niet bemachtigen, zelfs niet met volledige toegang tot het hostbesturingssysteem.
EC's HSM als een service
HSM as a Service van Encryption Consulting biedt het hoogste beveiligingsniveau voor certificaatbeheer, dataversleuteling, fraudebescherming en financiële en algemene versleutelingstaken. Belangrijkste kenmerken van EC's HSMaaS-aanbod:
- FIPS 140-2 niveau 3 en PCI HSM goedgekeurd: gevalideerd op het niveau van het hardwareapparaat, niet alleen op de softwarelaag.
- Wereldwijd compatibel en leverancieronafhankelijk: EC werkt samen met meerdere HSM-leveranciers en selecteert de hardware die het beste aansluit bij de eisen, het budget en de compliance-behoeften van de klant.
- Aanpasbare, zeer betrouwbare HSM-oplossingen: Implementatiemogelijkheden op locatie en in de cloud, afgestemd op organisatorische en wettelijke specificaties.
- Hoogste beschikbaarheid: Clustergebaseerde implementatie met replicatie over meerdere apparaten; geografische redundantie beschikbaar.
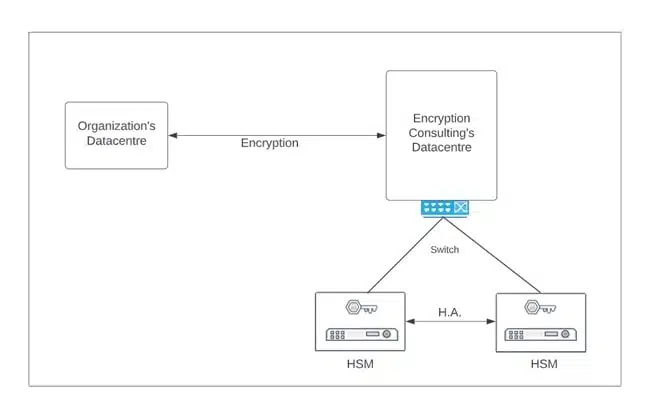
EC's HSMaaS is geschikt voor organisaties die al HSM's hebben geïmplementeerd en beheerondersteuning nodig hebben, en voor organisaties die een nieuwe HSM-infrastructuur vanaf nul opbouwen. EC is leverancieronafhankelijk en biedt opties voor de belangrijkste enterprise HSM-platformen, waaronder Entrust nShield.
Implementatiemodellen: Dedicated versus Managed HSM
Toegewijde HSM
De klant ontvangt een compleet HSM-apparaat voor één tenant met volledige beheermogelijkheden. Het meest geschikt voor:
- Organisaties die apparaten vereisen die zijn gevalideerd volgens FIPS 140-2 niveau 3 of hoger, met volledige en exclusieve controle over het HSM-apparaat.
- Werkbelastingen waarbij het delen van hardware volgens het beleid niet is toegestaan.
- Toepassingen met hoge prestaties die een dedicated cryptografische doorvoer vereisen.
- Migratiescenario's waarbij de organisatie overstapt van een ander HSM-platform en een schone, geïsoleerde omgeving nodig heeft.
Beheerde HSM
EC neemt de volledige operationele verantwoordelijkheid voor de HSM-omgeving (cloud, hybride of on-premises) op zich, inclusief provisioning, configuratie, patching en onderhoud. De klant behoudt de controle over belangrijke gegevens in zijn partities en stelt toegangsbeleid in, maar delegeert het hardwarebeheer. Het meest geschikt voor:
- Organisaties met een reeds bestaande HSM-infrastructuur die behoefte hebben aan doorlopend deskundig beheer in plaats van zelfbeheer.
- Organisaties die nieuwe HSM-implementaties opzetten, maar waar de interne HSM-expertise beperkt is.
- Werkbelastingen die FIPS-gevalideerde sleutelbewaring vereisen zonder dat er een interne HSM-beheercapaciteit wordt opgebouwd.
FIPS-grens: Wat betekent dit voor uw sleutels?
De FIPS 140-grens is de fysieke en logische perimeter waarbinnen alle cryptografische bewerkingen plaatsvinden. Sleutels die binnen deze grens worden gegenereerd, worden nooit in platte tekst daarbuiten weergegeven. Voor HSMaaS betekent dit:
- De sleutelgeneratie vindt plaats binnen de HSM-hardware met behulp van een hardwarematige willekeurige getallengenerator.
- Ondertekenings- en decryptieprocessen vinden plaats binnen de hardware; alleen het resultaat (de handtekening of de platte tekst) verlaat de hardware.
- Bij het maken van een back-up van de sleutel wordt het sleutelmateriaal alleen in versleutelde vorm geëxporteerd, ingekapseld in de back-upsleutel van de HSM, die zelf nooit in onversleutelde vorm de hardware verlaat.
- De provider heeft geen toegang tot klantgegevens in platte tekst; de partitie-architectuur dwingt dit af op hardwareniveau.
Hoge beschikbaarheid en sleutelceremonie
EC's HSMaaS implementeert HSM's in clusters met sleutelmateriaal dat gesynchroniseerd is over meerdere apparaten. Het uitvallen van één apparaat is transparant voor verbonden applicaties; het cluster blijft cryptografische bewerkingen uitvoeren vanaf de overgebleven apparaten. Voor geografische hoge beschikbaarheid wordt sleutelmateriaal gerepliceerd naar clusters op secundaire locaties met behulp van het versleutelde back-upmechanisme van de HSM.
Voor CA-rootsleutels, HSM-mastersleutels en andere zeer gevoelige sleutels is een sleutelceremonie vereist bij de initialisatie van de HSM. De ceremonie zorgt ervoor dat geen enkele persoon over het volledige sleutelmateriaal beschikt en levert een ondertekend auditrapport op. EC ondersteunt de planning en uitvoering van de sleutelceremonie als onderdeel van de HSMaaS-overeenkomst. De inloggegevens voor de sleutelceremonie worden verdeeld over meerdere beheerders met behulp van M-van-N-quorumautorisatie; het verlies van minder dan M beheerders brengt de toegang tot de sleutels niet in gevaar.
Integratievereisten en applicatie-interfaces
EC's HSMaaS ondersteunt standaard cryptografische interfaces voor applicatie-integratie:
- PKCS#11: De primaire interface voor de meeste bedrijfsapplicaties; compatibel met Java, C, Python en andere taalruntimes via standaard PKCS#11-bibliotheken.
- JCE (Java Cryptography Extension): voor Java-gebaseerde applicaties die sleutelbewerkingen vereisen die door een HSM worden ondersteund.
- Microsoft CNG / CAPI: voor native Windows-applicaties en Microsoft CA-integraties (Active Directory Certificate Services).
- REST-API: voor cloud-native applicaties die geen gebruik kunnen maken van een native HSM-bibliotheek.
Integratiestappen: installeer de HSM-clientsoftware op de applicatiehosts, configureer de applicatie om cryptografische bewerkingen via de geselecteerde interface naar de HSM-partitie te routeren, test de verbinding en controleer of sleutels worden gegenereerd en opgeslagen in de hardware (en niet via software). Het team van EC biedt integratieondersteuning voor alle belangrijke PKI-systemen, CodeSign Secure en CertSecure Manager.
Voordelen van HSM als een service
- Beveiliging tegen manipulatie op hardwareniveau: Hardware met fraudebestendige en fraudebestendige beveiligingsfuncties biedt fysieke en logische bescherming die softwarematige sleutelarchieven niet kunnen evenaren.
- Flexibiliteit op locatie en in de cloud: Implementeer op de locatie en in het model dat aansluit bij de operationele vereisten, zonder gebonden te zijn aan één specifieke topologie.
- Volledige controle over de belangrijkste materialen: De klant behoudt het eigendom en de controle over het belangrijkste materiaal, ongeacht waar de applicatieworkloads worden uitgevoerd.
- Sleutelbeheer in meerdere clouds: Breid hardware-ondersteunde cryptografie en sleutelbeheer uit over meerdere cloudomgevingen via één enkele service.
- Elastische schaling: Voeg partities of capaciteit toe zonder vertragingen door de aanschaf van hardware.
- Compliance-ondersteuning: FIPS-validatiedocumentatie, auditlogboeken en beleidscontroles ondersteunen de bewijsverzameling voor PCI DSS, HIPAA, NIST SP 800-57 en andere raamwerken.
Richtlijnen voor storingsmodi
- HSM-service niet beschikbaar: Als het HSM-cluster niet bereikbaar is, mislukken alle bewerkingen die HSM-privésleutels vereisen. Zorg voor een beproefd failoverplan; voor kritieke CA-sleutels is een hybride topologie met een back-up op locatie aan te raden.
- Quorumreferenties kwijtgeraakt: Als M van de N beheerders niet beschikbaar is, kan de toegang tot de partitie worden geblokkeerd. Wijs back-upbeheerders aan; test het herstel jaarlijks met behulp van back-upgegevens in een niet-productieomgeving.
- Verlopen certificaten op HSM-ondersteunde sleutels: De HSM-sleutel blijft geldig, maar het certificaat dat deze presenteert, verloopt, wat verbindingsproblemen veroorzaakt. Gebruik CertSecure Manager Om het beheer van de certificaatlevenscyclus voor alle HSM-ondersteunde TLS-certificaten te automatiseren.
- Beëindiging van het contract met de zorgaanbieder: Bevestig bij het ondertekenen van het contract de mogelijkheid om de belangrijkste gegevens in versleutelde vorm te exporteren; test de export en herimport voordat de samenwerking van start gaat.
Conclusie
HSM as a Service biedt dezelfde FIPS-gevalideerde bescherming tegen manipulatie en sleutelbeheer als een on-premises HSM, maar dan in een beheerd servicemodel. Dit elimineert de kosten voor hardware-aanschaf en -beheer, terwijl de klant volledige controle over het sleutelmateriaal behoudt. EC's HSMaaS biedt opties voor dedicated en managed implementatie, leverancieronafhankelijke hardwarekeuze, FIPS 140-2 Level 3 en PCI HSM-goedkeuring, en integratieondersteuning voor PKI , codeondertekening en certificaatlevenscyclusbeheer. Ga voor meer informatie naar hsm-as-a-service of neem contact met ons op.
Veelgestelde Vragen / FAQ
Wat is HSM as a Service?
Een leveringsmodel waarbij een provider namens de klant FIPS 140-2- of FIPS 140-3-gecertificeerde HSM-hardware beheert. De provider beheert de hardware, firmware en fysieke beveiliging; de klant behoudt de exclusieve controle over het sleutelmateriaal in een cryptografisch geïsoleerde partitie.
Wat is een hardwarebeveiligingsmodule en hoe werkt deze?
Een fraudebestendig fysiek apparaat dat cryptografische sleutels genereert, opslaat en beheert binnen een hardwarematige beveiliging waaruit de sleutels nooit in onversleutelde vorm tevoorschijn komen. HSM's worden gevalideerd volgens FIPS 140-2 of FIPS 140-3. Niveau 3 (de meest gangbare bedrijfsstandaard) voegt fraudebestendigheid, identiteitsgebaseerde authenticatie en versleutelde sleutelextractie toe. Sleutels worden gegenereerd met behulp van een hardwarematige willekeurige-getallengenerator die voldoet aan NIST SP 800-90A.
Wat is het verschil tussen een dedicated HSM en een managed HSM?
Dedicated HSM: een apparaat voor één gebruiker met volledige beheersrechten voor de klant; de klant is eigenaar van de hardwareconfiguratie. Managed HSM: EC beheert de provisioning, patches en operationele taken; de klant behoudt de controle over de belangrijkste gegevens in zijn eigen partitie. Dedicated is geschikt voor organisaties die exclusief eigenaarschap van de HSM vereisen; managed is geschikt voor organisaties die het operationeel beheer willen uitbesteden.
Welk FIPS 140-niveau ondersteunt EC's HSMaaS?
FIPS 140-2 Level 3 en PCI HSM-goedgekeurde configuraties. FIPS 140-3 gevalideerde hardware is beschikbaar via het leverancieronafhankelijke selectieproces van EC. Controleer altijd of de FIPS-validatie van toepassing is op het specifieke hardwareapparaat dat in gebruik is, en niet alleen op de softwarebeheerlaag.
Wat zijn de voordelen van HSMaaS ten opzichte van interne HSM-systemen?
Geen kapitaaluitgaven; de leverancier verzorgt de firmware, monitoring en fysieke beveiliging; schaalbaar zonder vertragingen bij de aanschaf van hardware; de leverancier onderhoudt de FIPS-conformiteitsdocumentatie; HSM-expertise is een kernfunctie in plaats van een secundaire IT-verantwoordelijkheid. Nadelen: netwerklatentie bij cryptografische bewerkingen in vergelijking met on-premises HSM's die via PCIe zijn aangesloten.
Hoe integreert EC's HSMaaS met PKI, codeondertekening en certificaatbeheer?
CA-ondertekeningsbewerkingen vinden plaats binnen de HSM; de privésleutel van de CA verlaat de HSM nooit in platte tekst. CodeSign Secure integreert met EC's HSMaaS om code-ondertekeningssleutels te beschermen terwijl de ondertekeningsworkflow in een CI/CD-pipeline wordt uitgevoerd. CertSecure Manager beheert de certificaatlevenscyclus voor TLS-certificaten die worden ondersteund door in de HSM opgeslagen sleutels, en voldoet aan zowel de vereisten voor certificaatvervaldatum als voor sleutelbeheer.
- Kort antwoord: Wat is HSMAaS en wanneer heb je het nodig?
- Wat is een HSM en hoe werkt het?
- EC's HSM als een service
- Implementatiemodellen: Dedicated versus Managed HSM
- FIPS-grens: Wat betekent dit voor uw sleutels?
- Hoge beschikbaarheid en sleutelceremonie
- Integratievereisten en applicatie-interfaces
- Voordelen van HSM als een service
- Richtlijnen voor storingsmodi
- Conclusie
- Veelgestelde Vragen / FAQ