
- Kort antwoord: Wat zijn CDP en AIA?
- Samenvatting: Belangrijkste conclusies
- Voor wie is de CDP/AIA-configuratie relevant?
- Waarom dit belangrijk is: data en deadlines
- Voorwaarden
- Configuratie van CDP/AIA-punten
- Configuratie van AIA
- Configuratie van CDP
- CRL-vervangende tokens
- Problemen met CDP/AIA-locatie oplossen
- Validatiecontroles na configuratie
- Veelvoorkomende fouten en foutcodes
- Stappen voor terugdraaien
- CDP/AIA-configuratiereferentietabel
- Certificaatlevenscyclusbeheer en PKI-modernisering
- Het meten van succes en doorlopende audits
- Conclusie
- Veelgestelde Vragen / FAQ
CDP- en AIA-punten kunnen soms verwarrend zijn, maar vormen de belangrijkste pijlers van een functionele PKI- omgeving. De juiste configuratie van CDP- en AIA-punten kan leiden tot een betere en gezondere PKI-omgeving, maar het oplossen van problemen hiermee kan eveneens lastig zijn. Dit artikel is bedoeld om u te helpen bij het voorkomen van CDP/AIA-problemen die u kunt tegenkomen tijdens de configuratie- en debugfase van de PKI-omgeving.
Kort antwoord: Wat zijn CDP en AIA?
CDP (CRL Distribution Point) en AIA (Authority Information Access) zijn certificaatuitbreidingen die clients laten weten waar ze de intrekkingslijsten en uitgevercertificaten van een CA kunnen vinden. Correcte configuratie vereist het instellen van de juiste decimale publicatievlaggen op de CA, het matchen van vervangende tokens zoals %1 en %3 met de daadwerkelijke bestandsnamen, en het controleren of elke URL correct wordt opgelost voordat certificaten in productie worden genomen.
Laatst bijgewerkt: augustus 2026 · Laatst geverifieerd: augustus 2026 · Aanbevolen vernieuwingsfrequentie: per kwartaal, aangezien het gedrag van CDP/AIA gekoppeld is aan wijzigingen in de geldigheidsperiode van CA/Browser Forum en updates van de leverancier (Windows CA).
Samenvatting: Belangrijkste conclusies
- Twee uitbreidingen, twee banen: AIA vertelt klanten waar ze het uitgevende of root-CA-certificaat kunnen vinden; CDP vertelt hen waar ze de CRL kunnen vinden voor het controleren op intrekking.
- Decimale vlaggen bepalen het gedrag: AIA gebruikt 1, 2 en 32; CDP gebruikt 1, 2, 4, 8 en 64, en ze combineren (65, 79, 6) om meerdere instellingen tegelijk weer te geven.
- Vervangende tokens vormen de bestandsnaam: De getallen %1 tot en met %11 corresponderen met de DNS-naam, de korte naam, de CA-naam en het CRL-achtervoegsel van de CA. Het hernoemen van een gepubliceerd bestand verstoort dus de opzoekfunctie.
- Het debuggen begint in PKIView.msc: Het geeft aan op welke specifieke locatie (AD/LDAP, HTTP of bestandsdeling) de fout optreedt, nog voordat u configuratie-instellingen wijzigt.
- Oplossingen bestaan meestal uit één commando of één kopie:
certutil -dspublishvoor AD-hiaten, of het certificaat kopiëren naar de webserver voor HTTP-hiaten.
Voor wie is de CDP/AIA-configuratie relevant?
De configuratie van CDP en AIA wordt vaak over het hoofd gezien totdat de intrekkingscontrole mislukt. Hieronder staat beschreven wat elke rol zou moeten beheren.
PKI-beheerders
Beheer de configuratie van de decimale vlag op de CA, zorg ervoor dat de bestandsnamen van de vervangingstokens overeenkomen met wat er daadwerkelijk gepubliceerd is, en voer PKIView.msc uit na elke wijziging aan de CA.
Beveiligingsarchitecten
Bepaal welke CDP/AIA-locaties intern (LDAP) en welke internetgericht (HTTP) zijn, en zorg ervoor dat load-balanced of geclusterde eindpunten worden uitgesloten van directe CA-publicatie.
Platformteams
Zorg ervoor dat de webservers die HTTP AIA/CDP-bestanden hosten, gesynchroniseerd blijven met de CertEnroll-map van de certificeringsinstantie en controleer de beschikbaarheid van certificaat- en CRL-bestanden zoals bij elk ander productie-eindpunt.
Compliance
Controleer of de publicatie-intervallen van CRL's en de beschikbaarheid van CDP's voldoen aan het certificeringsbeleid van de organisatie en aan eventuele wettelijke vereisten voor het controleren op intrekking van certificaten.
CISO's
Houd CDP/AIA-storingen in de gaten als een risico voor de intrekking van certificaten: een onbereikbare CRL kan er ongemerkt voor zorgen dat een applicatie een certificaat accepteert dat eigenlijk geweigerd had moeten worden.
Waarom dit belangrijk is: data en deadlines
Volgens het Trust Pulse-onderzoek van DigiCert (gepubliceerd op 2 juli 2025) heeft bijna de helft van de bedrijven het afgelopen jaar een certificaatgerelateerde storing ondervonden, en meer dan de helft (56.6%) noemde het bijhouden van certificaat- en vervaldatumgegevens als een van de grootste zorgen. Een defecte CDP- of AIA-locatie is precies het soort stille storing dat dit resultaat veroorzaakt, aangezien de controle op intrekking van certificaten stilletjes mislukt totdat een applicatie geldige certificaten begint te weigeren of certificaten accepteert die niet geaccepteerd zouden moeten worden.
Het voorstel SC-081v3 van het CA/Browser Forum (goedgekeurd op 11 april 2025) legt de verkorte geldigheidsduur van TLS-certificaten vast: 200 dagen vanaf 15 maart 2026, 100 dagen vanaf 15 maart 2027 en 47 dagen vanaf 15 maart 2029. Kortere geldigheidsduur betekent dat CRL's en AIA-eindpunten veel vaker worden aangesproken, waardoor een verkeerd geconfigureerde decimale vlag of een hernoemd bestand veel eerder zichtbare fouten veroorzaakt dan onder de oude maximale geldigheidsduur van 398 dagen.
Op het gebied van cryptografie heeft NIST op 13 augustus 2024 de eerste drie post-kwantumstandaarden afgerond : FIPS 203 (ML-KEM), FIPS 204 (ML-DSA) en FIPS 205 (SLH-DSA). Elk CDP/AIA-ontwerp dat vandaag de dag wordt gemaakt, moet ervan uitgaan dat de grootte van certificaten en CRL's zal toenemen zodra post-kwantumalgoritmen in gebruik worden genomen. Dit is nog een reden om de publicatievlaggen en vervangingstokens nu al te implementeren in plaats van ze later te moeten aanpassen.
Voorwaarden
Voordat u CDP/AIA configureert of problemen ermee oplost, dient u te controleren of het volgende aanwezig is:
- Administratieve toegang tot de CA-server en de bijbehorende commandoregel (
certutil). - Toegang tot Active Directory-tools (
ADSIEdit.msc) als er CDP/AIA-locaties zijn die LDAP gebruiken. - Een gedocumenteerde lijst van alle momenteel in gebruik zijnde CDP/AIA-URL's, met vermelding of het om HTTP, LDAP of een bestandsshare gaat.
- Een testclient buiten het eigen netwerk van de certificeringsinstantie, zodat u kunt controleren of URL's op dezelfde manier worden opgelost als echte clients dat zullen ervaren.
Configuratie van CDP/AIA-punten
Het correct configureren van CDP- en AIA-punten kan lastig zijn. Het vereist de juiste toestemming voor waar CRL's moeten worden gepubliceerd en waar ze toegankelijk zijn.
Een onjuiste configuratie van CDP kan leiden tot twee scenario's
- CRL kan niet worden gepubliceerd, of
- CRL's zijn niet toegankelijk
Als AIA niet goed is geconfigureerd, zijn de certificaten van root- en uitgevende CA's ook niet toegankelijk.
In beide scenario's functioneert PKI niet goed.
Configuratie van AIA
AIA is het eenvoudigst te configureren. Als OCSP wordt gebruikt, kan de AIA-decimaal 34 bevatten; anders is het altijd 2.
| Weergavenaam | Decimale waarde |
|---|---|
| Publiceren op deze locatie | 1 |
| Opnemen in de AIA-verlenging van uitgegeven certificaten | 2 |
| Opnemen in de Online Certificate Status Protocol (OCSP)-extensie | 32 |
Decimale waarde 1 wordt opgenomen bij publicatie naar de locatie %windir%\System32\certsrv\CertEnroll . Deze kan ook worden opgenomen bij publicatie direct naar de AIA-locatie, mits de juiste machtigingen zijn verleend.
[Opmerking: Als de locatie zich achter een load balancer bevindt, heeft de CA geen toegang tot beide servers, wat tot een storing kan leiden. Publiceer niet op deze locaties; in plaats daarvan wordt handmatige kopie aanbevolen]
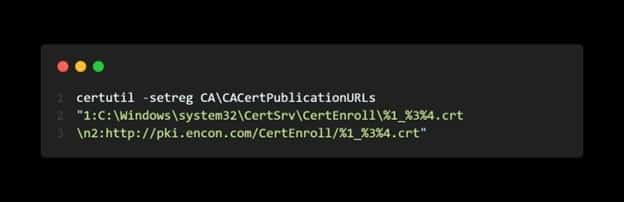
Decimale waarde 2 wordt toegevoegd wanneer de URL aan de uitgegeven certificaten moet worden toegevoegd. Deze URL's fungeren als AIA-punten van waaruit de certificaten kunnen worden opgehaald.
Voorbeeld:
Hier bieden we een lokale CertEnroll-map aan met decimale waarde 1, aangezien dit de locatie is waar de AIA wordt gepubliceerd. De HTTP-locatie heeft decimale waarde 2, waar we de certificaten niet publiceren, maar die wel fungeert als AIA-locatie van waaruit andere clients toegang hebben tot het certificaat.
Configuratie van CDP
De configuratie van CDP kan afhangen van hoe de CA is geconfigureerd, hoe de CRL's worden gepubliceerd en geraadpleegd, en of Delta CRL's worden gepubliceerd.
| Weergavenaam | Beschrijving | Decimale waarde |
|---|---|---|
| CRL's op deze locatie publiceren | Wordt door de CA gebruikt om te bepalen of basis-CRL's naar deze locatie moeten worden gepubliceerd | 1 |
| Opnemen in het CRL-distributiepunt (CDP) van uitgegeven certificaten | Wordt door klanten gebruikt tijdens het controleren op intrekkingen om de basislocatie van de CRL te vinden | 2 |
| Opnemen in [basis]CRL's | Wordt door cliënten gebruikt tijdens het controleren op intrekkingen om de locatie van de delta-CRL te vinden op basis van de basis-CRL's | 4 |
| Opnemen in alle CRL's | Een offline CA kan dit gebruiken om de LDAP-URL voor handmatige publicatie van CRL's te specificeren. U moet ook de expliciete configuratiecontainer in de URL of de DSConfigDN waarde in het register. certutil -setreg CA\DSConfigDN CN= |
8 |
| 16 | ||
| 32 | ||
| Delta CRL's publiceren op deze locatie | Wordt door de CA gebruikt om te bepalen of Delta CRL's naar deze locatie moeten worden gepubliceerd | 64 |
Decimale waarden worden gebruikt op basis van hoe het CDP moet worden geconfigureerd.
De decimale waarde 1 wordt meestal gebruikt om CRL's te publiceren naar de locatie %windir%\System32\certsrv\CertEnroll of naar locaties waar de CA de juiste machtigingen heeft. Als er ook Delta CRL's worden gepubliceerd, wordt 65 (1+64) gebruikt.
[Opmerking: Als de locatie zich achter een load balancer bevindt, heeft de CA geen toegang tot beide servers, wat tot een storing kan leiden. Publiceer niet op deze locaties; in plaats daarvan wordt handmatige kopie aanbevolen]
Decimale waarde 2 bevat de URL of locatie en zorgt ervoor dat deze fungeert als CDP-locatie van waaruit basis- of delta-CRL's worden geopend.
Voorbeeld
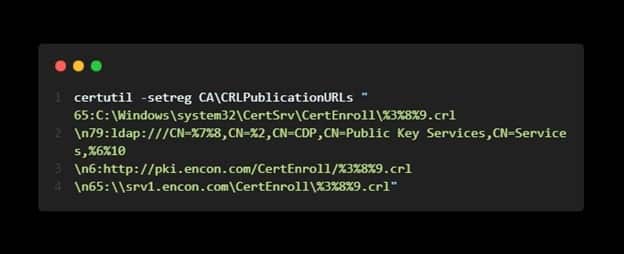
Decimale waarde 79 = CRL's worden op die locatie gepubliceerd (1) + Locatie wordt toegevoegd aan CDP (2) + Delta CRL-locatie (4) + Opnemen in alle CRL's (8) + Delta CRL op deze locatie publiceren (64)
Decimale waarde 65 = Publiceer CRL op deze locatie (1) + Publiceer Delta CRL op deze locatie (64)
Decimale waarde 6 = Locatie wordt toegevoegd aan CDP (2) + Delta CRL-locatie (4)
CRL-vervangende tokens
In de bovenstaande voorbeelden bent u mogelijk %1, %3, %4, %8 en %9 tegengekomen. Dit geeft aan hoe de CA is geconfigureerd en wat de bestandsnaam zou moeten zijn. Als de bestanden worden hernoemd, kunnen de AIA- en CDP-punten mislukken omdat de naamgevingsconventie niet overeenkomt.
| Token Name | Beschrijving | Kaartwaarde |
|---|---|---|
| ServerDNS-naam | De DNS-naam van de CA-server | %1 |
| ServerShortName | De NetBIOS-naam van de server | %2 |
| CAName | De naam van de CA | %3 |
| Cert_Suffix | De verlenging van de CA | %4 (volgens Windows 2000-toewijzing) |
| Certificaatnaam | %4 (volgens Windows 2003-toewijzing | |
| ConfiguratieContainer | De locatie van de configuratiecontainer in AD | %6 |
| CATruncatedName | De ‘gezuiverde’ naam van de CA | %7 |
| CRLNaamSuffix | De verlenging van de CRL | %8 |
| DeltaCRLAtoegestaan | Als Delta CRL is toegestaan, wordt er + aan het einde van het bestand toegevoegd om een delta crl aan te geven | %9 |
| CDPObjectClass | % 10 | |
| CAObjectClass | % 11 |
Op basis van de toewijzingswaarde krijgen de AIA- en CDP-punten een naamgevingsconventie om op die locaties het juiste bestand te vinden.
Problemen met CDP/AIA-locatie oplossen
Als de CDP/AIA-locaties correct zijn geconfigureerd, kunnen deze stappen de problemen tijdelijk verhelpen. We gebruiken bijvoorbeeld AIA-problemen, wat ook werkt voor CDP-problemen.
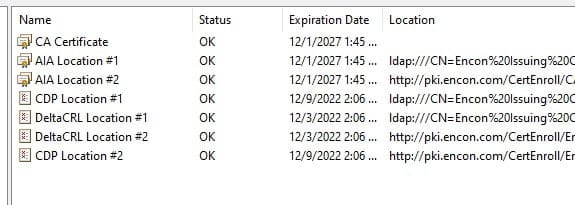
Nadat we PKIView.msc hebben geopend en gecontroleerd, kunnen we zien waar het probleem zit. We kunnen de URL naar een kladblok kopiëren voor verder onderzoek.
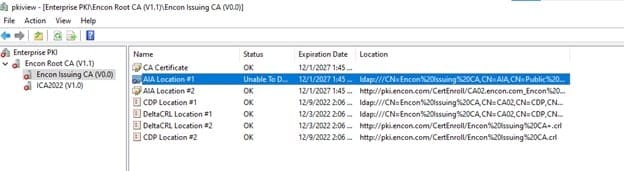
De AD heeft ons certificaat niet als het probleem zich op de LDAP-locatie bevindt. Dit is vrij eenvoudig op te lossen.
Certificaten die via LDAP worden opgehaald, worden verkregen van de domeincontroller. Als we de domeincontroller en ADSIEdit.msc openen, kunnen we navigeren naar Services > Public Key Services > AIA en de aanwezige certificaten controleren. Aangezien ons uitgevende CA- certificaat ontbreekt, kan de PKI-omgeving het certificaat niet van die locatie ophalen.
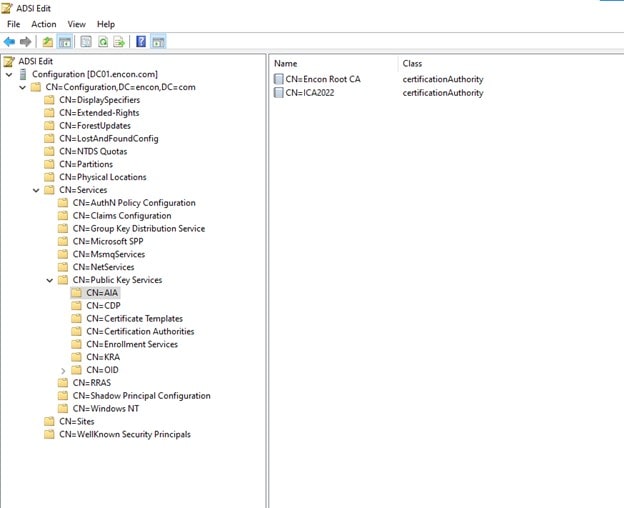
Om dit op te lossen, navigeren we naar onze uitgevende CA en voeren we de opdracht uit
certutil -dspublish -f SubCA
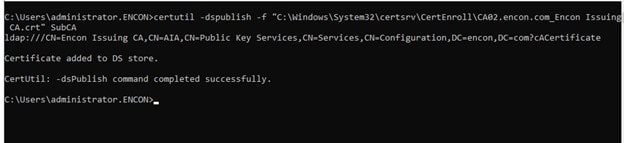
Zodra de opdracht succesvol is uitgevoerd, kunnen we onze PKIView.msc vernieuwen om te controleren of het probleem is opgelost. We zouden dan een schone lei moeten zien.
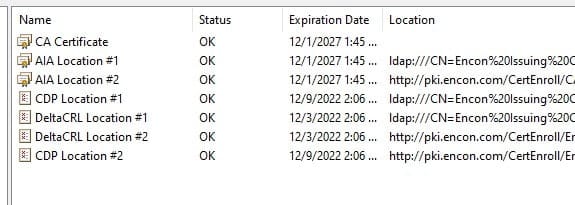
Als AIA-locatie #2 of de HTTP-locatie echter fouten veroorzaakt, komt deze fout doordat het certificaat niet aanwezig is op het servereindpunt.
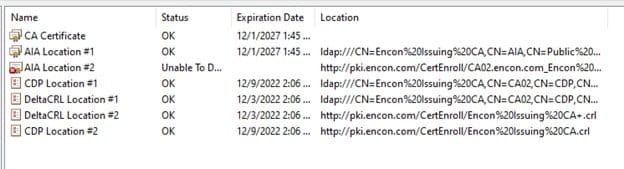
Om dit probleem op te lossen, kopiëren we het certificaat van de locatie %windir%\System32\certsrv\CertEnroll naar onze webserver, waar ons certificaat wordt gehost.
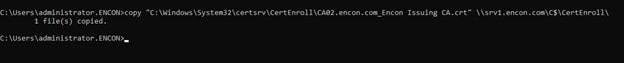
Daarmee is ons probleem opgelost en kunnen we het nogmaals controleren in PKIView.msc.
Validatiecontroles na configuratie
- Start PKIView.msc na elke CDP/AIA-wijziging en controleer of elke regel 'OK' weergeeft en niet 'Kan niet downloaden' of een foutmelding.
- Haal vanaf een externe client elke HTTP AIA/CDP-URL rechtstreeks op en controleer of deze het verwachte .crt- of .crl-bestand retourneert.
- Controleer of het veld NextUpdate in de CRL in de toekomst ligt door het CRL-bestand te openen of dit met certutil te controleren.
- Voor LDAP-gepubliceerde certificaten opent u ADSIEdit.msc en controleert u of het certificaat aanwezig is in de verwachte container voor openbare sleutelservices.
Veelvoorkomende fouten en foutcodes
- "Downloaden mislukt" in PKIView.msc: De locatie is onbereikbaar, heeft een verkeerde naam of het vervangende token komt niet overeen met het gepubliceerde bestand.
- CRL_E_REVOCATION_OFFLINE (0x80092013): Een client kan een HTTP CDP-locatie niet bereiken, meestal vanwege een firewall-, DNS- of loadbalancerprobleem.
- Ontbrekend certificaat in Active Directory (LDAP AIA-fout): Het CA-certificaat is nooit gepubliceerd naar Active Directory; opgelost met
certutil -dspublish -f <path> SubCA(ofRootCAvoor een root CA). - CertUtil: -dsPublish-opdracht MISLUKT (toegang geweigerd): Het account dat de opdracht uitvoert, heeft geen schrijfrechten voor de Public Key Services-container in Active Directory.
- Bestandsnaam komt niet overeen na handmatig kopiëren: Een certificaat of CRL is tijdens het kopiëren hernoemd en voldoet niet langer aan het %1-%11 vervangingstokenpatroon dat de CDP/AIA-URL verwacht.
Stappen voor terugdraaien
- Als een nieuwe decimale vlagwaarde het publiceren verstoort, zet dan de CDP/AIA-extensie terug naar de vorige waarde.
certutil -setreg CA\CACertPublicationURLsorCA\CRLPublicationURLsGebruik de eerder opgeslagen tekenreeks en start vervolgens de certificeringsservices opnieuw. - Als er bij het handmatig kopiëren van een bestand een naamgevingsfout is opgetreden, verwijder dan het bestand met de onjuiste naam en kopieer het opnieuw met exact hetzelfde %1-%11-patroon als beschreven in de documentatie voor die CA.
- If
certutil -dspublishAls er een ongewenste dubbele vermelding in Active Directory is geïntroduceerd, verwijder deze dan via ADSIEdit.msc vanuit dezelfde container voor openbare sleutelservices. - Als een load-balanced locatie per ongeluk is ingesteld voor directe CA-publicatie, verwijder dan de decimale waarde 1 van die locatie en schakel terug naar handmatig kopiëren.
CDP/AIA-configuratiereferentietabel
Gebruik deze tabel als een snel overzicht van elke CDP/AIA-configuratietaak.
| Eerste vereiste | Opdracht / Configuratie | Validatiecontrole | Veelvoorkomende fout | Rollback | Eigenaar |
|---|---|---|---|---|---|
| AIA decimale vlaggen ingesteld op de CA | certutil -setreg CA\CACertPublicationURLs met de waarden 1, 2 en 32 indien nodig. | PKIView.msc geeft de AIA-rij weer als OK. | 0x80070005 toegang geweigerd als het programma niet met beheerdersrechten wordt uitgevoerd | Herstel de vorige CACertPublicationURLs-reeks en herstart de certificeringsservices. | PKI-beheerder |
| CDP decimale vlaggen ingesteld op de CA | certutil -setreg CA\CRLPublicationURLs met gecombineerde waarden zoals 65, 79 of 6 | Nieuwe CRL publiceert met certutil -crl en PKIView.msc geeft de CDP-rij weer als OK. | 0x80092013 CRL_E_REVOCATION_OFFLINE als de locatie onbereikbaar is | Herstel de vorige CRLPublicationURLs-reeks | PKI-beheerder |
| Vervangende tokens die overeenkomen met bestandsnamen | Controleer of %1 (ServerDNSName), %3 (CAName), %8 (CRLNameSuffix), %9 (DeltaCRLAllowed) overeenkomen met de daadwerkelijke gepubliceerde bestandsnaam. | De bestandsnamen op de HTTP/LDAP-locatie komen exact overeen met het verwachte tokenpatroon. | Bestandsnaam komt niet overeen na handmatig kopiëren of hernoemen | Kopieer het bestand opnieuw met behulp van het gedocumenteerde tokenpatroon. | PKI-beheerder |
| LDAP AIA/CDP-publicatie naar Active Directory | certutil -dspublish -f <path to certificate> SubCA (of RootCA) | ADSIEdit.msc toont het certificaat onder Services > Public Key Services > AIA | Ontbrekend certificaat in Active Directory, of toegang geweigerd bij -dspublish | Verwijder de dubbele of onjuiste AD-vermelding via ADSIEdit.msc. | PKI-beheerder / Platformteam |
| HTTP AIA/CDP gehost op een webserver | Kopieer het certificaat/CRL van %windir%\System32\certsrv\CertEnroll naar de webserver | curl -I De HTTP-URL retourneert het verwachte bestand. | Certificaat niet aanwezig op server-eindpunt (404) | Kopieer het bestand opnieuw vanuit CertEnroll en controleer de machtigingen van de webserver. | Platformteam |
| Load-balanced of geclusterde CDP/AIA-eindpunten zijn uitgesloten van directe CA-publicatie. | Gebruik handmatige kopie in plaats van de decimale waarde 1 voor load-balanced locaties. | Beide knooppunten achter de load balancer serveren hetzelfde bestand. | CA-publicatie mislukt omdat beide knooppunten niet bereikbaar zijn. | Verwijder de decimale waarde 1 voor die locatie en hervat het handmatig kopiëren. | Beveiligingsarchitect / Platformteam |
Certificaatlevenscyclusbeheer en PKI-modernisering
CDP- en AIA-configuratie is een fundamenteel onderdeel van certificaatlevenscyclusbeheer: als de decimale vlaggen en vervangingstokens onjuist zijn, erft elke daaropvolgende verlenging, intrekkingcontrole en machine-identiteitsinventarisatie die op die CA is gebouwd, het probleem. CertSecure Manager automatiseert certificaatlevenscyclusbeheer, inclusief certificaatautomatisering voor uitgifte, verlenging en CDP/AIA-bewuste intrekkingcontrole, zodat teams de decimale vlaggen niet handmatig hoeven te controleren op elke CA. Organisaties die volledig afstappen van zelfbeheerde CDP/AIA-infrastructuur zouden PKI-as-a-Service moeten overwegen voor PKI-modernisering met gehoste, vooraf gevalideerde distributiepunten.
Omdat de kortere geldigheidsduur van certificaten ervoor zorgt dat CDP/AIA-fouten sneller aan het licht komen, is dit ook een goed moment om een breder plan voor cryptografische flexibiliteit op te stellen: het PQC Center of Excellence biedt praktische tests na de implementatie van kwantumtechnologie, en een PQC-gereedheidsbeoordeling kan aangeven waar de omvang van certificaten en CRL's zal toenemen zodra post-kwantumalgoritmen worden ingezet. Combineer beide met CBOM Secure om een actuele inventaris van certificaatdetectie en machine-identiteiten bij te houden, in plaats van elke CDP/AIA-locatie handmatig opnieuw te moeten ontdekken tijdens het volgende incident.
Voor meer informatie over de bijbehorende levenscyclus, zie Wat zijn de fasen in de levenscyclus van een certificaat? en Hoe voorkom je certificaatuitval?
Het meten van succes en doorlopende audits
Houd deze signalen gedurende minimaal 30 dagen na een CDP/AIA-wijziging in de gaten: geen "Kan niet downloaden"-regels in PKIView.msc, geen CRL_E_REVOCATION_OFFLINE-fouten in client- of firewalllogboeken en CRL NextUpdate-datums die actueel blijven zonder handmatige tussenkomst.
Dit betreft richtlijnen die verband houden met beleid en leveranciers. Controleer daarom de waarden van de decimale vlag en de toewijzing van vervangende tokens elk kwartaal opnieuw, vooral rondom wijzigingen in de geldigheidsperiode van CA's/Browser Forums, en controleer de volledige debug-handleiding opnieuw wanneer een nieuwe CA wordt opgezet.
Conclusie
Problemen met CDP- en AIA-locaties kunnen lastig zijn. Een verkeerde configuratie kan vaak problemen veroorzaken die moeilijker te traceren zijn. Met deze handleiding hopen we de configuratie van CDP/AIA-punten aanzienlijk te vereenvoudigen door middel van debugstappen ter ondersteuning bij eventuele technische problemen. Als uw organisatie de status van CDP/AIA-punten automatisch wil laten bewaken in plaats van handmatig te controleren in PKIView.msc, bekijk dan hoe CertSecure Manager het certificaatlevenscyclusbeheer afhandelt, inclusief het controleren op intrekking, voor elke CA in uw omgeving.
Veelgestelde Vragen / FAQ
Wat is de belangrijkste conclusie uit het document 'Configuratie en probleemoplossing van CRL-distributiepunten (CDP) en toegang tot autoriteitsinformatie (AIA)'?
De belangrijkste conclusie is dat CDP en AIA worden beheerd door decimale publicatievlaggen en vervangingstokens die exact moeten overeenkomen met de daadwerkelijk gepubliceerde bestandsnamen. Wanneer een vlag onjuist is of een bestand wordt hernoemd, lukt het clients niet om het certificaat of de CRL van de CA op te halen, wat in PKIView.msc wordt weergegeven als een "Kan niet downloaden"-fout, lang voordat iemand anders het merkt.
Waarom is dit belangrijk voor PKI-teams binnen bedrijven?
Enterprise PKI-teams beheren deze locaties vaak jarenlang zonder er iets aan te doen. Een enkele, over het hoofd geziene wijziging, een hernoemd bestand, een buiten gebruik gestelde load balancer of een verplaatste webserver kan ongemerkt de intrekkingscontrole of de opbouw van certificaatketens verstoren voor elke applicatie die op die CA vertrouwt.
Welke risico's nemen toe als dit onderwerp handmatig wordt behandeld?
Handmatige, ongedocumenteerde CDP/AIA-configuratie vergroot het risico dat decimale vlagwaarden afwijken van wat daadwerkelijk nodig is, dat er mismatches optreden bij vervangingstokens na een handmatige bestandskopie, en dat load-balanced locaties ten onrechte worden ingesteld voor directe CA-publicatie, waardoor de CA deze niet kan bereiken en de publicatie volledig mislukt.
Welke teams zouden verantwoordelijk moeten zijn voor deze verandering?
PKI-beheerders zijn verantwoordelijk voor de configuratie van de decimale vlag en de toewijzing van vervangende tokens, beveiligingsarchitecten bepalen welke locaties intern en welke internetgericht zijn, platformteams zorgen ervoor dat de webservers die HTTP-eindpunten hosten, gesynchroniseerd blijven met de CertEnroll-map van de CA, en compliance-teams bevestigen dat de beschikbaarheid van CRL's voldoet aan het certificeringsbeleid van de organisatie.
Hoe houdt dit verband met certificaatlevenscyclusbeheer?
CDP en AIA vormen het ophaalmechanisme dat ten grondslag ligt aan elke fase van het certificaatlevenscyclusbeheer: uitgifte is afhankelijk van AIA om een vertrouwensketen op te bouwen, en intrekkingscontrole is afhankelijk van CDP om een actuele CRL te vinden. Een defect distributiepunt ondermijnt dus de levenscyclus, zelfs als de uitgifte zelf goed functioneert.
Hoe moeten organisaties succes meten?
Succes betekent nul "Kan niet downloaden"-regels in PKIView.msc, nul CRL_E_REVOCATION_OFFLINE-fouten in client- of firewalllogboeken, actuele CRL NextUpdate-datums en elke gepubliceerde bestandsnaam die overeenkomt met het gedocumenteerde vervangingstokenpatroon.
Wat moet er regelmatig gecontroleerd of gemonitord worden?
Organisaties moeten PKIView.msc controleren na elke wijziging aan de CA of bestandsserver, de decimale vlagwaarden van CDP/AIA elk kwartaal vergelijken met de documentatie, bevestigen dat de publicatie-intervallen van CRL's niet zijn afgeweken en controleren of load-balanced of geclusterde locaties nog steeds zijn uitgesloten van directe CA-publicatie.
Welke invloed heeft dit onderwerp op cloud-, hybride- of multi-CA PKI-oplossingen?
Cloud- en hybride PKI's voegen extra HTTP-eindpunten en loadbalancers toe die dezelfde handmatige kopieerbehandeling vereisen als on-premises geclusterde servers. Bovendien vereisen hiërarchieën met meerdere CA's dat elke uitgevende en root-CA zijn eigen correct geconfigureerde CDP/AIA-locaties heeft, aangezien een enkele verkeerd geconfigureerde CA in de keten het vertrouwen in alles wat deze heeft uitgegeven, ondermijnt.
Welke voorwaarden zijn vereist vóór de implementatie?
Voordat teams CDP/AIA configureren of problemen ermee oplossen, hebben ze beheerdersrechten nodig voor de CA en de bijbehorende opdrachtregel, toegang tot ADSIEdit.msc als er locaties zijn die LDAP gebruiken, een gedocumenteerde lijst van alle huidige CDP/AIA-URL's en hun type, en een testclient buiten het netwerk van de CA om de daadwerkelijke resolutie te verifiëren.
Welke veelvoorkomende fouten moeten beheerders in de gaten houden?
Let op de volgende foutmeldingen: "Kan niet downloaden" in PKIView.msc, CRL_E_REVOCATION_OFFLINE (0x80092013) op HTTP-locaties, een ontbrekend certificaat in Active Directory voor LDAP AIA (opgelost met certutil -dspublish), toegang geweigerd-fouten bij het uitvoeren van certutil zonder verhoogde bevoegdheden, en bestandsnaamfouten na een handmatige kopie die niet langer overeenkomen met het tokenpatroon %1-%11.
- Kort antwoord: Wat zijn CDP en AIA?
- Samenvatting: Belangrijkste conclusies
- Voor wie is de CDP/AIA-configuratie relevant?
- Waarom dit belangrijk is: data en deadlines
- Voorwaarden
- Configuratie van CDP/AIA-punten
- Configuratie van AIA
- Configuratie van CDP
- CRL-vervangende tokens
- Problemen met CDP/AIA-locatie oplossen
- Validatiecontroles na configuratie
- Veelvoorkomende fouten en foutcodes
- Stappen voor terugdraaien
- CDP/AIA-configuratiereferentietabel
- Certificaatlevenscyclusbeheer en PKI-modernisering
- Het meten van succes en doorlopende audits
- Conclusie
- Veelgestelde Vragen / FAQ
- Wat is de belangrijkste conclusie uit het document 'Configuratie en probleemoplossing van CRL-distributiepunten (CDP) en toegang tot autoriteitsinformatie (AIA)'?
- Waarom is dit belangrijk voor PKI-teams binnen bedrijven?
- Welke risico's nemen toe als dit onderwerp handmatig wordt behandeld?
- Welke teams zouden verantwoordelijk moeten zijn voor deze verandering?
- Hoe houdt dit verband met certificaatlevenscyclusbeheer?
- Hoe moeten organisaties succes meten?
- Wat moet er regelmatig gecontroleerd of gemonitord worden?
- Welke invloed heeft dit onderwerp op cloud-, hybride- of multi-CA PKI-oplossingen?
- Welke voorwaarden zijn vereist vóór de implementatie?
- Welke veelvoorkomende fouten moeten beheerders in de gaten houden?


