
- Key Takeaways
- Voor wie is de beveiliging van AD CS-sjablonen van belang?
- De zakelijke kosten van een verkeerd certificaatbeheer
- Voorwaarden voor het beveiligen van AD CS-sjablonen
- Anatomie van een certificaatsjabloon: de acht eigenschappen die uw risicoprofiel bepalen
- Meest voorkomende gebruiksscenario's voor bedrijven
- ESC1 tot en met ESC16: De complete aanvalstaxonomie
- Wat Microsoft, CISA en NSA willen dat je repareert
- De checklist voor het beveiligen van sjablonen met 15 punten
- Levenscyclus van certificaten: Beheer van inschrijving tot intrekking
- Auditstrategie: De belangrijkste gebeurtenis-ID's
- Tools die je blinde vlekken in AD CS blootleggen
- De operationele realiteit: waarom on-premises AD CS terrein verliest.
- Beveilig uw PKI: Hoe encryptieconsulting u kan helpen
- Conclusie
- Veelgestelde Vragen / FAQ
Kort antwoord: AD CS-sjabloonbeveiliging is het proces waarbij certificaatsjablonen van Active Directory Certificate Services worden beveiligd tegen de ESC1-ESC16-escalatiepaden die zijn gedocumenteerd door SpecterOps en voorgeschreven door CISA-advies AA23-278A. Een enkele verkeerd geconfigureerde sjabloon kan een domeinaccount zonder beheerdersrechten binnen 60 seconden de status van Enterprise Admin geven, zonder dat traditionele endpointdetectie wordt geactiveerd. Deze handleiding beschrijft de volledige ESC1-ESC16-aanvalstaxonomie, een checklist met 15 beveiligingspunten inclusief exacte certutil-opdrachten, de CISA- en NIST-compliancemapping waaraan PKI-teams zich moeten houden, en een beslissingstabel voor de keuze tussen beveiligde on-premises AD CS, beheerde PKI of een combinatie van beide.
Microsoft Active Directory Certificate Services (AD CS) vormt al meer dan twintig jaar de ruggengraat van PKI-systemen voor bedrijven. Het stelt organisaties in staat digitale certificaten uit te geven voor gebruikersauthenticatie, computeridentificatie, codeondertekening , encryptie, aanmelden met smartcards en beveiligde communicatie, allemaal nauw geïntegreerd met Active Directory.
Maar die diepe integratie is een tweesnijdend zwaard. Certificaatsjablonen , de beleidsobjecten die bepalen welke certificaten worden uitgegeven, aan wie en met welke privileges, worden zelf als AD-objecten opgeslagen. Een enkel verkeerd geconfigureerd sjabloon kan een aanvaller binnen enkele minuten toegang verschaffen van een domeingebruiker zonder privileges tot Enterprise Admin, zonder dat traditionele endpointdetectie wordt geactiveerd.
De whitepaper 'SpecterOps Certified Pre-Owned' (2021) was een keerpunt. Deze documenteerde acht escalatiepaden (ESC1-ESC8) die verkeerde configuraties van certificaatsjablonen omzetten in kwetsbaarheden voor domeincompromissen. Sindsdien is de taxonomie uitgebreid naar ESC16 , terwijl Microsoft, CISA ( AA23-278A ), de NSA en de Five Eyes-partnerorganisaties ( gezamenlijk advies van september 2024 ) hebben gereageerd met handhavingstermijnen, patchverplichtingen en een formele Tier 0-classificatie van CA-infrastructuur. Deze handleiding biedt de technische diepgang die PKI-beheerders, beveiligingsarchitecten en governance-teams nodig hebben. Voor fundamentele concepten kunt u de handleidingen van Encryption Consulting raadplegen over ' Wat is PKI?' , ' Certificeringsinstanties' en 'X.509-certificaten'.
Key Takeaways
- AD CS-certificaatsjablonen worden opgeslagen als Active Directory-objecten. Een enkele verkeerd geconfigureerde sjabloon kan een aanvaller toegang geven tot Enterprise Admin-rechten vanuit een domeinaccount zonder beheerdersrechten. In het ESC1-geval hebben beveiligingsonderzoekers het volledige pad in minder dan 60 seconden in kaart gebracht.
- De meeste omgevingen publiceren 30 of meer certificaatsjablonen, maar gebruiken er in werkelijkheid slechts 5 tot 8. Door de overige sjablonen niet meer te publiceren, wordt de toegang tot ESC1 tot en met ESC3 en ESC15 afgesloten zonder dat dit gevolgen heeft voor legitieme inschrijvingen.
- De gefaseerde verkorting van de levensduur van TLS-certificaten door het CA/Browser Forum onder Ballot SC-081v3 (april 2025), 200 dagen vanaf maart 2026, 100 dagen in maart 2027 en 47 dagen in maart 2029, maakt handmatige AD CS-sjabloonbeheer en CA-hygiëne onhoudbaar zonder automatisering.
- Templatebeveiliging sluit de specifieke aanvalspaden van AD CS af. Het biedt op zichzelf geen inzicht in de rest van uw cryptografische infrastructuur, dus het moet onderdeel uitmaken van een bredere praktijk voor cryptografisch beveiligingsbeheer, ondersteund door CBOM Secure.
Voor wie is de beveiliging van AD CS-sjablonen van belang?
Het beveiligen van AD CS-templates is een verantwoordelijkheid die meerdere afdelingen aangaat. Iedere functie hieronder heeft er direct belang bij om het aanvalsoppervlak van ESC te dichten voordat het in een red-teamrapport of een incident verschijnt.
| Rol | Waarom het uitmaakt | Actie-item |
|---|---|---|
| PKI-beheerders | Eigen sjabloonconfiguratie, CA-registerinstellingen en implementatie van de checklist met 15 punten | Voer `certutil -catemplates` uit om gepubliceerde sjablonen te baseren; schakel volledige CA-auditregistratie in (auditfilter 127); plan driemaandelijkse Locksmith 2-scans in. |
| Beveiligingsarchitecten | Beheer de ESC-risicopositie, de Tier 0 CA-classificatie volgens CISA AA23-278A en de NIST SP 800-53 SC-17-nalevingsmapping. | Classificeer alle CA's als Tier 0-activa; koppel elk gepubliceerd sjabloon aan de ESC-taxonomie; vereis goedkeuring van de manager voor sjablonen met een hoge waarde. |
| Active Directory-teams | Eigen sjabloon- en CA AD-object-ACL's; Write/WriteDACL/GenericAll op een sjabloon-AD-object is de ESC4/ESC5-aanvalconditie. | Controleer alle PKI AD-object-ACL's; verwijder niet-Tier-0 schrijf-/WriteDACL-/WriteOwner-/GenericAll-rechten; controleer de overgenomen ACE's van bovenliggende containers. |
| Compliance | Er moet worden aangetoond dat aan de CISA AA23-278A-mandaten wordt voldaan en dat de NIST SP 800-53 SC-12/SC-17-controles worden toegepast; CA-auditlogboeken moeten worden doorgestuurd naar het SIEM-systeem. | Neem de AD CS-sjabloonaudit op in de kwartaalcontrole; eis de resultaten van de Locksmith-scan per kwartaal als bewijsmateriaal voor de audit. |
| CISO's | Beheer de risicoregistervermelding voor AD CS als een Tier 0-aanvalsoppervlak; een enkele ESC1-sjabloon is een domeincompromisvector die de endpointdetectie volledig omzeilt. | Vereis een AD CS-beoordeling bij elke red-team-opdracht; financier CLM-tools via CertSecure Manager; neem het AD CS-risico op in de rapportage op bestuursniveau. |
De zakelijke kosten van een verkeerd certificaatbeheer
Foutieve configuraties in AD CS-sjablonen kondigen zich zelden aan. Ze komen meestal aan het licht als een storing, een bevinding bij een audit of een incidentrapport. Recent brancheonderzoek kwantificeert dit risico in cijfers:
- Volgens onderzoek heeft meer dan 70% van de organisaties het afgelopen jaar minstens één storing ondervonden die verband hield met certificaten. CyberArk's rapport over de stand van zaken rond machine-identiteitsbeveiliging in 2025.
- Van de organisaties die te maken kregen met een beveiligingsincident gerelateerd aan machine-identiteit, gaf 43% aan dat aanvallers dit gebruikten om toegang te krijgen tot gevoelige gegevens of netwerken, aldus hetzelfde CyberArk-onderzoek uit 2025.
- Volgens onderzoek zegt 91% van de organisaties dat ze meer digitale certificaten inzetten dan ooit tevoren, een stijging ten opzichte van 74% in 2023. Keyfactor's PKI- en digitaal vertrouwensrapport van 2024 (Enquête van Vanson Bourne onder 1,200 IT- en beveiligingsleiders, gepubliceerd in september 2024).
- Volgens onderzoek ondervond 45% van de bedrijven het afgelopen jaar serviceonderbrekingen als gevolg van incidenten met certificaten, en behoorde het verlopen van certificaten tot de top drie van certificaatbeheerproblemen voor CISO's (56.6%). DigiCert's Trust Pulse-enquête (gepubliceerd op 2 juli 2025).
De wildgroei aan certificaten en het onbeheerde gebruik van templates versterken elkaar. Hoe meer templates en certificaten een omgeving verzamelt zonder een beheerproces, hoe groter de kans dat een van deze templates en certificaten stilletjes voldoet aan de voorwaarden voor ESC1 tot en met ESC16.
Voorwaarden voor het beveiligen van AD CS-sjablonen
Voltooi alle voorwaarden voordat u de checklistpunten implementeert. Het overslaan van een van deze punten is de meest voorkomende oorzaak van mislukte inschrijvingen in verband met beveiligingsmaatregelen en gemiste ESC-dekking.
| Eerste vereiste | Opdracht / Verificatie | Validatiecontrole | Veelvoorkomende fout als deze ontbreekt | Eigenaar |
|---|---|---|---|---|
| Alle CA's zijn gepatcht voor CVE-2024-49019 en CVE-2022-26923. | Controleer de updategeschiedenis van Windows Update of WSUS voor de KB-updates die worden vermeld in de beveiligingsadviezen van Microsoft voor elke CVE. | Controleer of de patch op elke CA in de hiërarchie is toegepast; verifieer dit met certutil -getconfig om de CA-versie te bevestigen | ESC15 blijft bruikbaar via Schema V1-sjablonen, zelfs nadat alle andere checklistpunten zijn geïmplementeerd. | PKI-beheerder / Windows-patchteam |
| Basisinventarisatie van alle gepubliceerde sjablonen | certutil -catemplates | De uitvoer toont alle sjablonen die momenteel op de CA zijn gepubliceerd; sla deze op als basislijn vóór de beveiligingsaanpassing voor terugdraaidoeleinden. | Het verwijderen van sjablonen zonder basislijn leidt tot onbekende problemen met inschrijvingen; er is geen terugdraaimogelijkheid als legitieme gebruikers hierdoor worden benadeeld. | PKI-beheerder |
| Volledige CA-auditregistratie ingeschakeld | certutil -setreg ca\auditfilter 127 harte net stop certsvc && net start certsvc | certutil -getreg ca\auditfilter zou na de herstart 127 moeten retourneren. | Zonder volledige auditregistratie zijn wijzigingen in ESC4/ESC5-sjablonen en ESC7-aanvallen waarbij verzoeken worden goedgekeurd of afgewezen, onzichtbaar in de CA-gebeurtenislogboeken. | PKI-beheerder |
| Pre-hardening ESC-kwetsbaarheidsscan | Run Locksmith 2: Invoke-Locksmith -Mode 5 of PSPKIAudit: Get-AuditCertificateTemplate | Controleer de output voor alle ESC1-ESC16 bevindingen; documenteer elke bevinding vóórdat er wijzigingen worden aangebracht, zodat een hercontrole na de beveiligingsmaatregelen bevestigt dat de problemen volledig zijn opgelost. | Beveiliging uitvoeren zonder voorafgaande scan betekent dat u niet kunt bevestigen wat er is hersteld en wat er nog over is. | PKI-beheerder / Beveiligingsarchitect |
| CA-configuratie en back-up van AD-objecten in sjablonen | certutil -backupDB <BackupDir> Voor de CA-database: exporteer sjabloon-AD-objecten via ADSI Edit of PowerShell LDAP-export. | Controleer of de back-up toegankelijk is vanaf een locatie die onafhankelijk is van de CA-server; test het herstel in een testomgeving voordat u wijzigingen in de productieomgeving doorvoert. | Sjabloon-ACL- of eigenschapswijzigingen die de inschrijving verstoren, kunnen niet ongedaan worden gemaakt zonder een back-up op AD-objectniveau. | PKI-beheerder |
| Windows Server 2016 of later op alle CA's. | winver or Get-ComputerInfo | Select-Object OsName,OsVersion | Controleer of alle CA's voldoen aan de minimale OS-versie; Server 2012 R2 ondersteunt geen SID-extensie (vereiste KB5014754). | KB5014754, een handhavingsmaatregel voor sterke certificaattoewijzing, is niet beschikbaar op Server 2012 R2; de oplossing voor ESC9/ESC10 is onvolledig zonder deze maatregel. | PKI-beheer-/infrastructuurteam |
Anatomie van een certificaatsjabloon: de acht eigenschappen die uw risicoprofiel bepalen
Elke AD CS-sjabloon is een pKICertificateTemplate-object dat is opgeslagen onder CN=Certificate Templates,CN=Public Key Services,CN=Services,CN=Configuration in Active Directory. Het X.509-certificaatprofiel wordt gedefinieerd door RFC 5280 , terwijl het raamwerk voor certificaatbeleid en certificeringspraktijken RFC 3647 volgt . Microsoft levert drie schemaversies:
- Versie 1: Verouderde sjablonen met beperkte bewerkbaarheid en zonder automatische inschrijving. Het gevaarlijkst omdat Schema V1-sjablonen kwetsbaar zijn voor ESC15 (CVE-2024-49019EKU-override via CSR).
- Versie 2: Volledige configuratie, automatische inschrijving en alle standaard beveiligingsfuncties.
- Versie 3: Voegt ondersteuning toe voor de cryptografische algoritmen Suite B / CNG (ECDSA P-256/P-384/P-521), afgestemd op NIST SP 800-57 Belangrijke managementaanbevelingen.
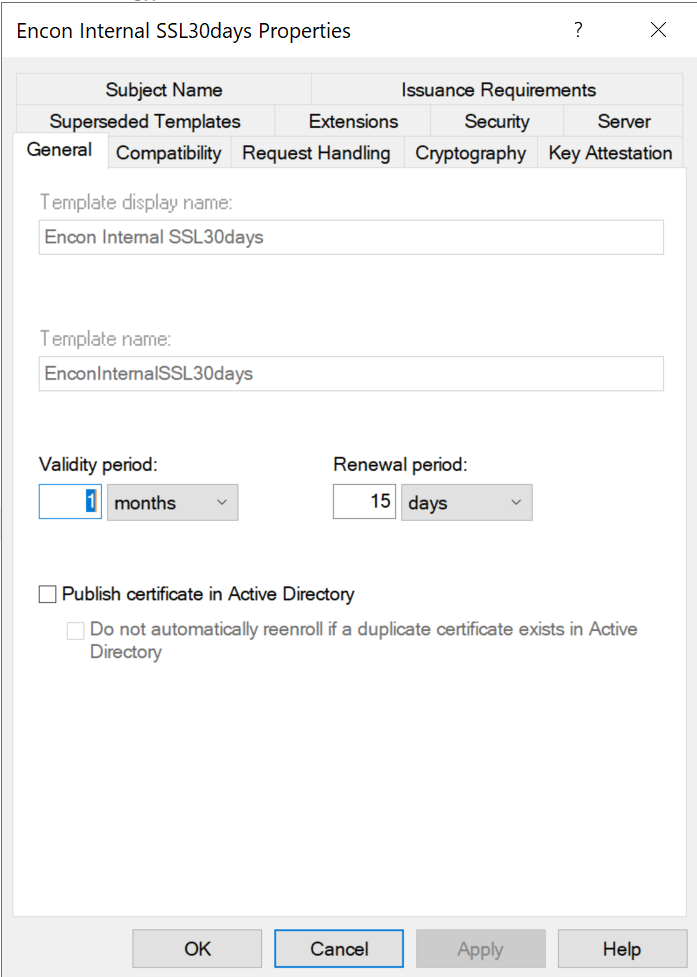
Tabbladen met sjablooneigenschappen en hun beveiligingsimplicaties
| Tabblad Eigenschappen | Wat het controleert | Meest voorkomende beveiligingsfout |
|---|---|---|
| Algemeen | Weergavenaam, sjabloonnaam (CN), geldigheidsperiode, verlengingsperiode, AD-publicatie | Te lange geldigheidsperioden (standaard 1-2 jaar); certificaten onnodig publiceren naar het userCertificate-attribuut. |
| Compatibiliteit | Minimale CA- en ontvanger-OS-versies, die de beschikbare cryptografische functies beperken. | De compatibiliteit met oudere besturingssystemen blijft ingeschakeld, waardoor het gebruik van sterkere algoritmen wordt voorkomen. |
| Verzoekafhandeling | Doel (handtekening / versleuteling / beide), exporteerbaarheid van de privésleutel, CSP/KSP, minimale sleutelgrootte | Exporteerbare privésleutels op waardevolle sjablonen; waardoor zwakke CSP's mogelijk zijn. |
| Onderwerp | Opbouw op basis van AD-attributen versus door de ingeschrevene verstrekte waarden (CT_FLAG_ENROLLEE_SUPPLIES_SUBJECT) | Het ingeschakeld laten van de door de deelnemer geleverde SAN is de hoofdoorzaak van ESC1. |
| uitbreidingen | Uitgebreid sleutelgebruik (EKU's) per RFC 5280 §4.2.1.12 | AnyPurpose EKU, ontbrekende EKU (die fungeert als SubCA) of te brede authenticatie-EKU's |
| Geheimschrift | Algoritme (RSA/ECDSA), sleutelgrootte, hash per NIST SP 800-57 | SHA-1 is nog steeds aanwezig; 1024-bits RSA-sleutels worden nog steeds geaccepteerd. |
| Uitgiftevereiste | Goedkeuring door de manager, handtekeningen van de bevoegde inschrijvingsagent | Geen goedkeuring voor gevoelige sjablonen (WebServer, CodeSigning, EnrollmentAgent) |
| Beveiliging / ACL's | Wie mag het sjabloonobject lezen, schrijven, inschrijven, automatisch inschrijven en volledig beheren? | Geverifieerde gebruikers of domeingebruikers hebben toestemming gekregen om zich in te schrijven voor gevoelige sjablonen. |
Inzicht in onderwerptypen en belangrijke gebruikscategorieën
Elke standaardsjabloon behoort tot een onderwerpstype en een sleutelgebruikscategorie. Zie Wat is een X.509-certificaat? en RFC 5280 voor meer context.
Onderwerptypen
- Gebruiker: Certificaten voor menselijke identiteiten, waaronder authenticatie, e-mailondertekening/versleuteling, EFS, codeondertekening en smartcardaanmelding. Omvat Administrator, User, SmartcardUser, EnrollmentAgent, CodeSigning, EFS Recovery Agent, Exchange User/Signature.
- computer: certificaten voor machine-identiteiten, inclusief server/client-authenticatie, IPsec en Kerberos (RFC 4556 PKINITDit omvat Computer, WebServer, DomainController, KerberosAuthentication, WorkstationAuthentication, RAS en IAS Server.
- Certificeringsinstantie (CA): certificaten die CA's binnen de identificeren PKI-hiërarchiewaaronder Root CA, Subordinate CA en Cross-Certification Authority.
- DirEmailRep: Directory Email Replication voor het beveiligen van AD-replicatieverkeer.
- Sleutelherstelagent: certificaten die het mogelijk maken om geautoriseerde herstel van gearchiveerde privésleutels mogelijk te maken, essentieel voor sleutelbeheer bestuur.
Belangrijkste gebruikscategorieën
- Alleen handtekening: Digitale handtekeningen voor integriteit en authenticiteit volgens RFC 5280 §4.2.1.3 (CodeSigning, TrustListSigning, EnrollmentAgent, OCSP Response Signing, CA-sjablonen).
- Alleen versleuteling: Sleutelversleuteling voor vertrouwelijkheid (BasicEFS, CEPEncryption, EFSRecovery, ExchangeUser, KeyRecoveryAgent).
- Handtekening + Versleuteling: beide bewerkingen (Administrator, Computer, User, DomainController, WebServer, SmartcardLogon, KerberosAuthentication, IPSec).
Aanbevolen werkwijze: Wijzig standaardsjablonen nooit rechtstreeks. Maak een kopie, schakel het origineel uit en beveilig de kopie. Raadpleeg de handleiding voor het beveiligen van AD CS van Microsoft.
Standaardsjablonen: Risicoprofielen die u moet kennen
| Sjabloon | Standaardinschrijving | Gevaarlijke eigenschappen | Aanvalsvectoren | Risico |
|---|---|---|---|---|
| Gebruiker (V1) | Domein gebruikers | Client Auth EKU, V1-schema | ESC3, ESC15 | HIGH |
| Computer (V1) | Domeincomputers | Client Auth EKU, V1-schema | ESC3, ESC8 | HIGH |
| Webserver (V1) | Domeinbeheerders (vaak een bredere definitie) | INGESCHREVEN_BENODIGDHEDEN_ONDERWERP | ESC1, ESC15 | KRITISCHE |
| SubCA (V1) | Domeinbeheerders | Geen EKU (SubCA-gedrag) | ESC7 | KRITISCHE |
| Inschrijvingsagent | Vaak verbreed | Certificaataanvraagagent EKU | ESC3-keten | HIGH |
Meest voorkomende gebruiksscenario's voor bedrijven
Voordat we ingaan op aanvalspaden, is het nuttig om de legitieme zakelijke gebruiksscenario's te begrijpen die ten grondslag liggen aan het ontwerp van sjablonen. Voor een breder overzicht, zie de PKI-services van Encryption Consulting :
- Webserver / TLS: De WebServer-sjabloon geeft certificaten uit voor interne HTTPS-eindpunten, beheerd door RFC 8446 (TLS 1.3) en RFC 6125Het vereist terecht dat de deelnemer SAN's aanlevert, waardoor het de belangrijkste ESC1/ESC15-doelgroep wordt wanneer de inschrijvingsrechten worden uitgebreid. Openbaar vertrouwde webcertificaten moeten ook voldoen aan Basisvereisten voor het CA/Browser Forum.
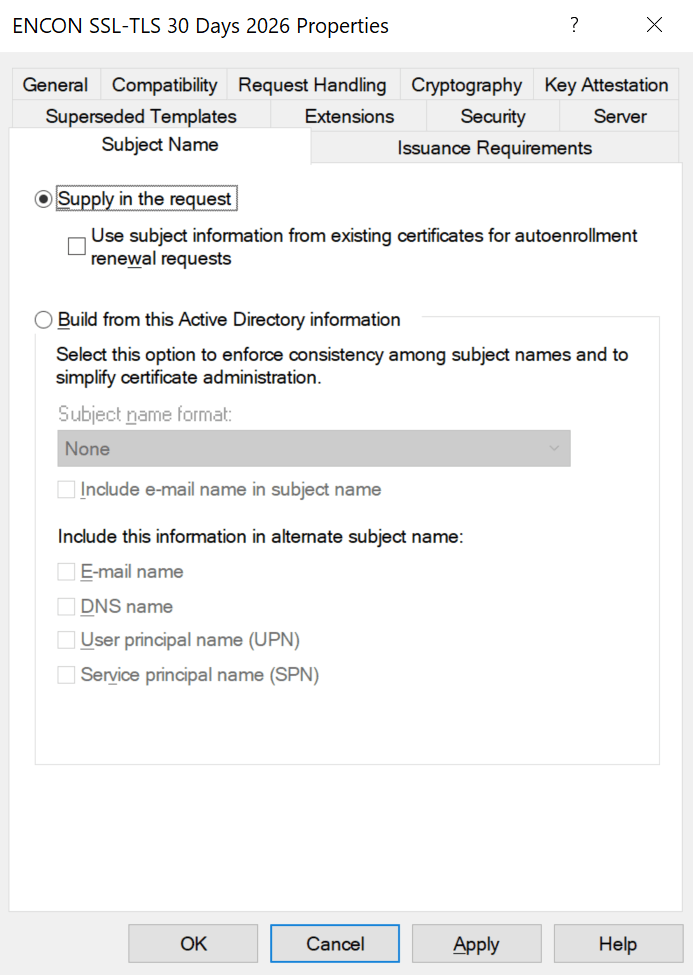
- Gebruikersauthenticatie (802.1X / VPN): De gebruikerstemplate biedt EAP-TLS-certificaten voor draadloze authenticatie en VPN. De brede toepasbaarheid voor domeingebruikers maakt het een ESC3/ESC15-vector.
- Kerberos-authenticatie: Domeincontrollers gebruiken deze sjabloon voor PKINIT-gebaseerde Kerberos-authenticatie (RFC 4556), LDAPS en DC-naar-DC-replicatie. Compromise maakt domeinpersistentie mogelijk.
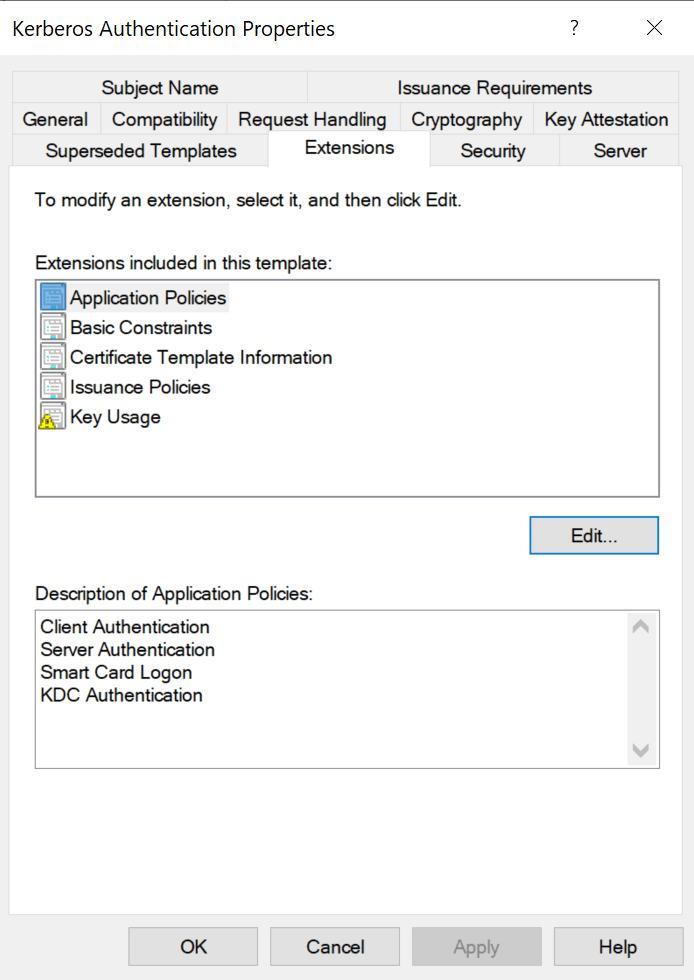
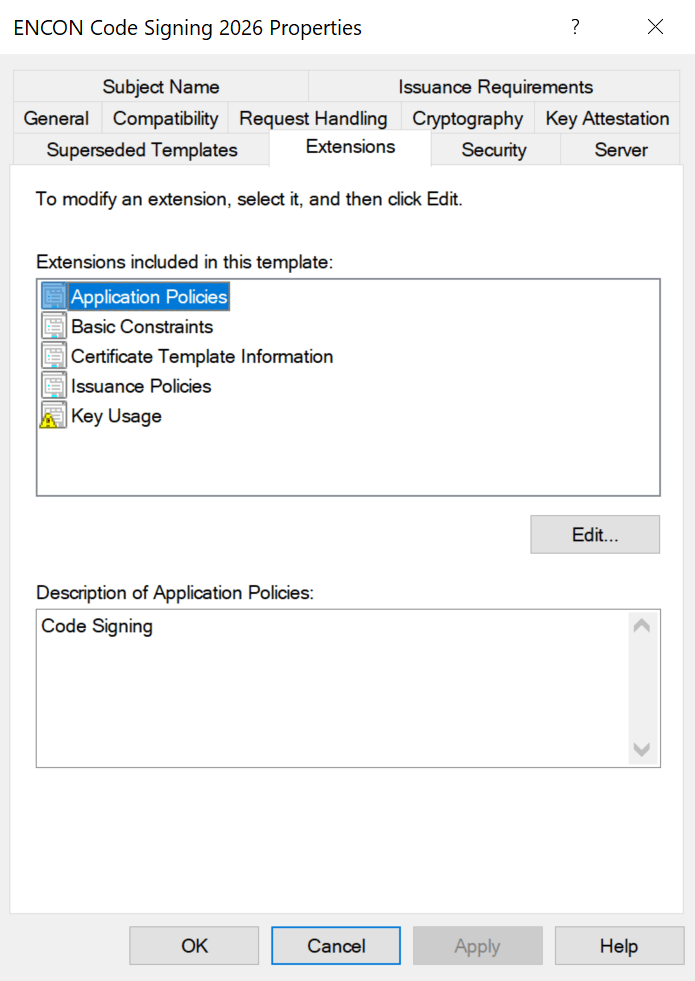
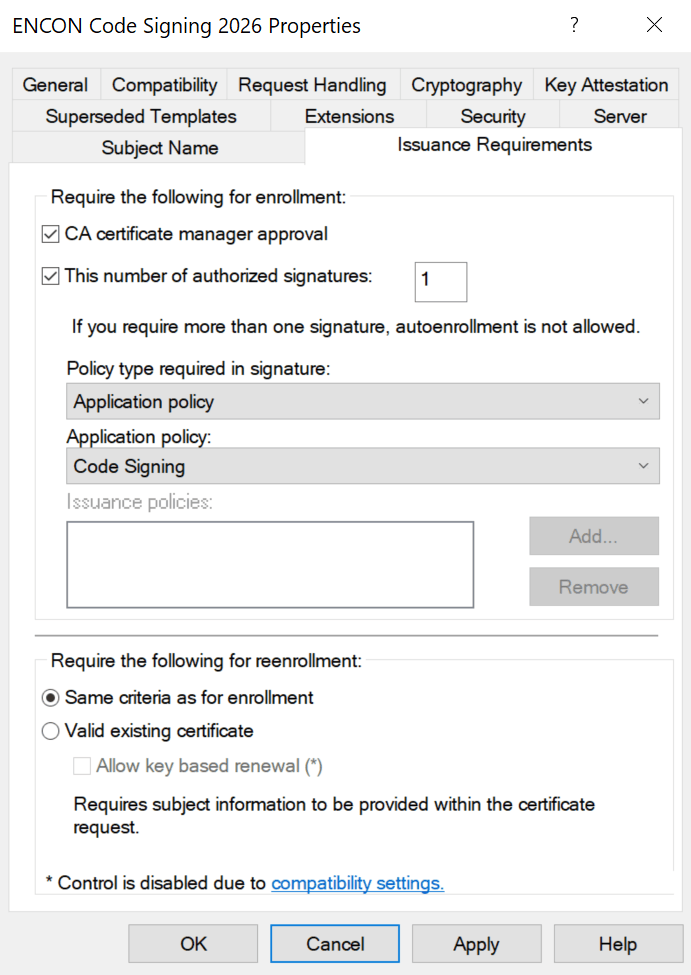
- Codeondertekening: Ontwikkelaars ondertekenen interne scripts en applicaties. Zie Wat is codeondertekening? Privésleutels mogen nooit geëxporteerd worden en de uitgifte ervan moet goedkeuring van de beheerder vereisen.
- Versleuteling (EFS / S/MIME): BasicEFS en Exchange-gebruikerssjablonen beschermen de versleuteling van bestanden en e-mails. Sleutelarchivering moet zijn ingeschakeld voor bedrijfscontinuïteit. NIST SP 800-57 sleutelbeheer de begeleiding.
ESC1 tot en met ESC16: De complete aanvalstaxonomie
Aanvalspaden vallen in vijf categorieën. Het volledige onderzoek is gedocumenteerd in de whitepaper Certified Pre-Owned (PDF) , met doorlopende updates via BloodHound AD CS-aanvalspaden en MITRE ATT&CK T1649.
Aanvallen door verkeerde sjabloonconfiguratie
ESC1 — Door de deelnemer aangeleverde SAN (De belangrijkste route)
ESC1 vereist: (1) CT_FLAG_ENROLLEE_SUPPLIES_SUBJECT ingeschakeld, (2) Client Authentication EKU, (3) inschrijving met lage privileges, (4) geen goedkeuring van de manager. De aanvaller specificeert [email protected] in de SAN en authenticeert via RFC 4556. Totale tijd tot Enterprise Admin: minder dan 60 seconden.
ESC2 — AnyPurpose of Missing EKU
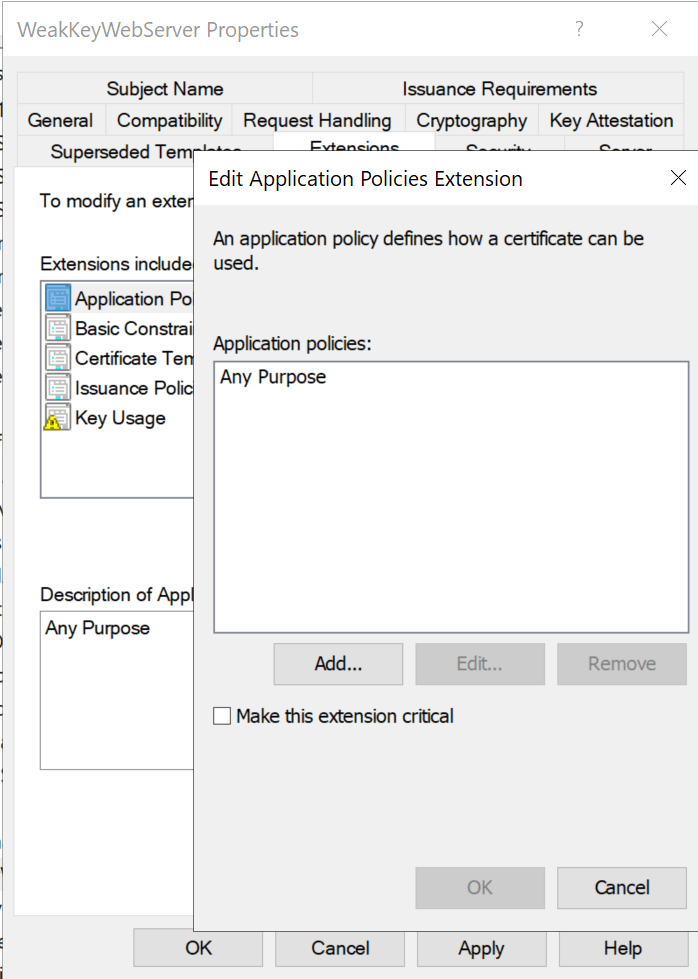
Sjablonen met AnyPurpose EKU (OID 2.5.29.37.0) kunnen elke functie vervullen. Sjablonen zonder EKU fungeren als ondergeschikte CA-certificaten volgens RFC 5280 §4.2.1.12 en kunnen willekeurige nieuwe certificaten ondertekenen.
ESC3 — Misbruik door inschrijvingsagent
ESC3 combineert twee sjablonen: eerst wordt een certificaat voor een Certificate Request Agent aangevraagd, en vervolgens wordt dit gebruikt om namens bevoegde gebruikers certificaten aan te vragen via Schema V1-doelsjablonen, waarbij de normale inschrijvingsbeperkingen worden omzeild.
ESC15 (CVE-2024-49019 — “EKUwu”)
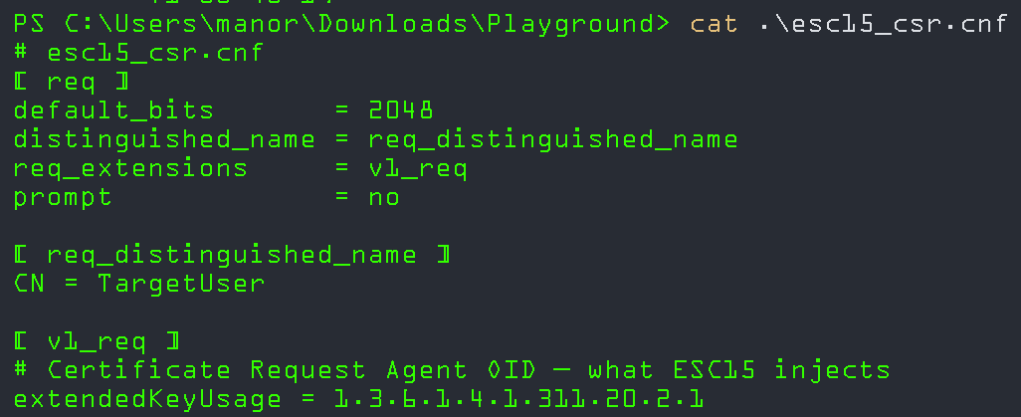
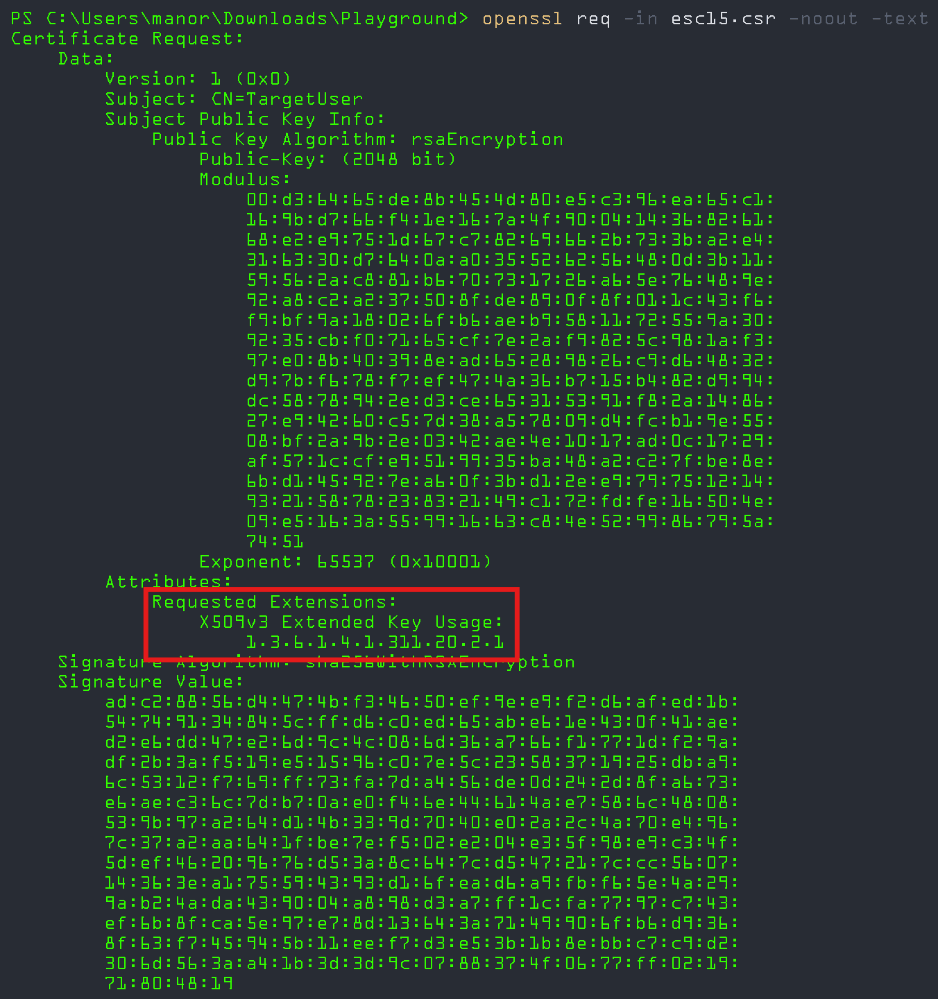
Ontdekt door TrustedSec (oktober 2024), exploiteert CVE-2024-49019 Schema V1-sjablonen waarbij msPKI-Certificate-Application-Policy in de CSR de pKIExtendedKeyUsage van het sjabloon overschrijft. Het WebServer-sjabloon is het primaire doelwit. Oplossing: Patch alle CA's en migreer V1-sjablonen naar V2+. Zie IX509ExtensionMSApplicationPolicies.
Toegangscontrolefouten
ESC4 — Misbruik van ACL voor sjabloonobjecten
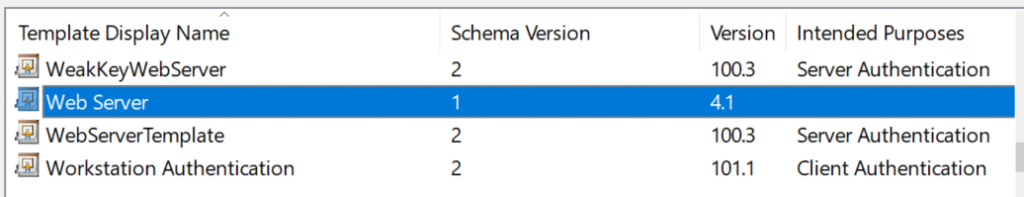
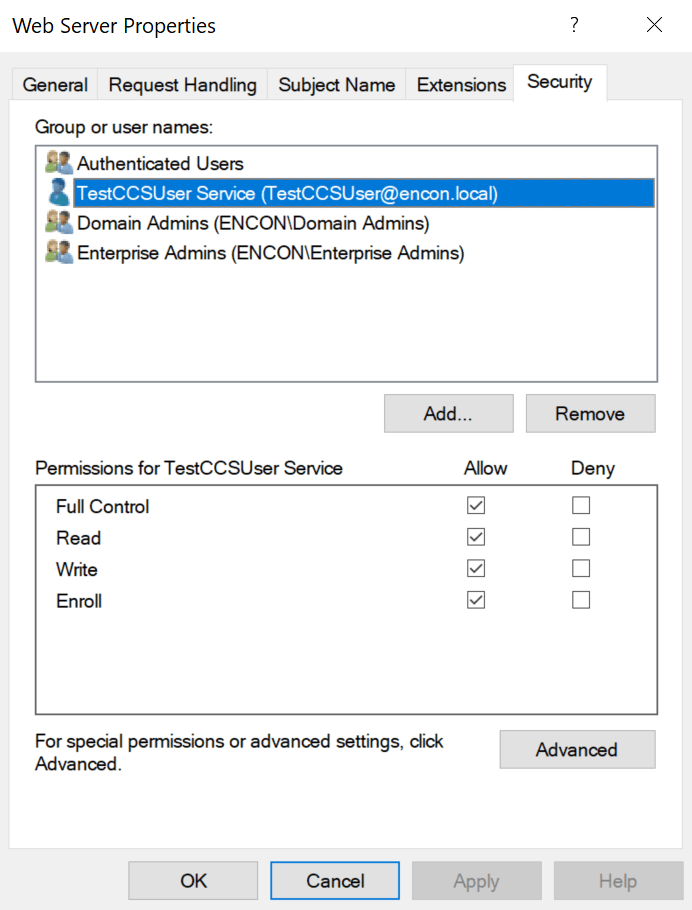
Gebruikers met beperkte privileges, zoals Write, WriteDACL, WriteOwner of GenericAll, op een AD-sjabloonobject kunnen dit object wijzigen in een ESC1-equivalent, een certificaat met privileges aanvragen en vervolgens de instellingen herstellen, waardoor er minimale forensische sporen achterblijven.
ESC5 — Misbruik van PKI-object-ACL
Breidt ESC4 uit naar alle PKI AD-objecten: NTAuthCertificates, Enrollment Services, CA-computerobjecten en bovenliggende containers met overerfbare ACE's. Zie de richtlijnen voor het beveiligen van AD CS van Microsoft.
ESC7 — Kwetsbare CA-toegangscontrole
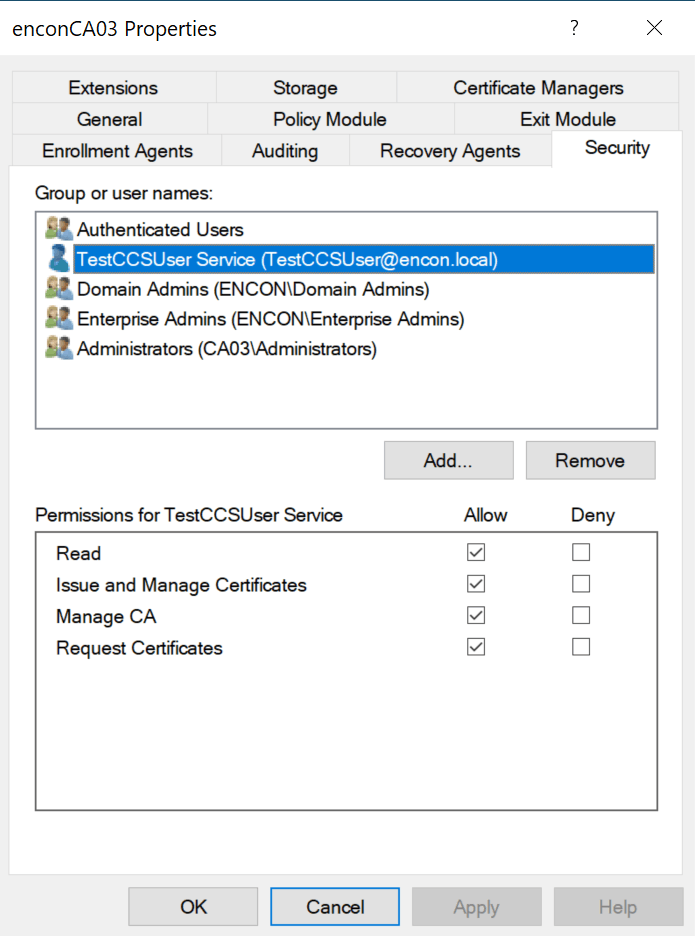
Gebruikers met beperkte rechten die ManageCA of ManageCertificates hebben, kunnen de SubCA-sjabloon inschakelen, een verzoek indienen met een willekeurige SAN (afgewezen) en vervolgens het mislukte verzoek goedkeuren om een SubCA-certificaat te verkrijgen waarmee alles ondertekend kan worden.
CA-configuratieproblemen
ESC6 — EDITF_ATTRIBUTESUBJECTALTNAME2
Als EDITF_ATTRIBUTESUBJECTALTNAME2 is ingeschakeld voor de CA, kan elke deelnemer een willekeurige SAN opgeven, ongeacht de sjablooninstellingen. Schakel dit uit voor elke CA:
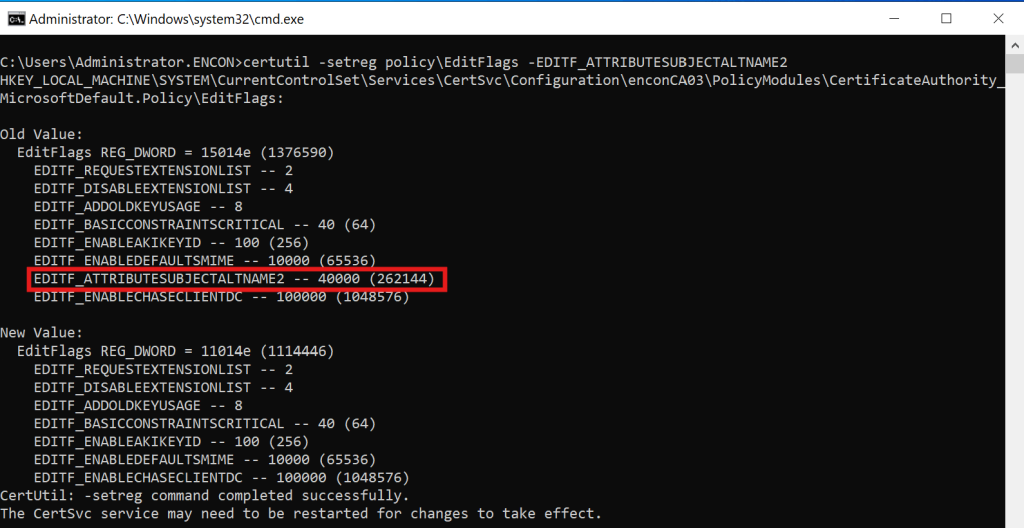
certutil -setreg policy\EditFlags -EDITF_ATTRIBUTESUBJECTALTNAME2 net stop certsvc && net start certsvc
ESC12 — CA-privésleutel op extern apparaat
Richt zich op certificeringsinstanties (CA's) met privésleutels op externe hardware-simulatoren (HSM's) waar referenties in platte tekst in het register worden opgeslagen. Benadrukt de noodzaak van FIPS 140-2/140-3 Level 3 gecertificeerde HSM-implementaties met een correct referentiebeheer.
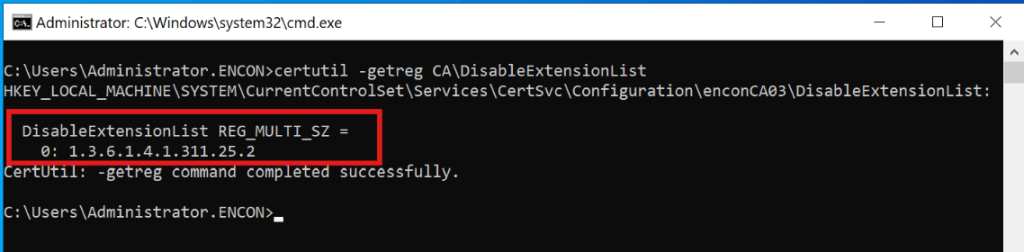
ESC16 — Globale SID-extensie uitgeschakeld
De SID-beveiligingsuitbreiding OID (1.3.6.1.4.1.311.25.2) is globaal uitgeschakeld in de DisableExtensionList van de CA. Zonder deze uitbreiding kan de KDC geen sterke certificaatmapping uitvoeren, zoals beschreven in KB5014754 . De SID-uitbreiding mag nooit in de DisableExtensionList van een productie-CA staan.
Zwakke punten van certificaatmapping
ESC9 — Geen beveiligingsuitbreiding (sjabloonniveau)
Sjablonen met CT_FLAG_NO_SECURITY_EXTENSION (0x80000) voorkomen het inbedden van SID's, waardoor een zwakke UPN-gebaseerde mapping wordt afgedwongen. Dit is te misbruiken in combinatie met de mogelijkheid om de eigen UPN te wijzigen.
ESC10 — Zwakke mapping op registerniveau
Wanneer StrongCertificateBindingEnforcement op 0 of 1 blijft staan. Vanaf september 2025 wordt deze sleutel permanent niet meer ondersteund volgens KB5014754 . Volledige handhaving is de enige optie.
ESC13 — Uitgiftebeleidsgroep Link
Misbruikt de msDS-OIDToGroupLink-attributen die de OID's van het uitgiftebeleid koppelen aan geprivilegieerde universele groepen. Zie de gedetailleerde ADCS ESC13-misbruiktechniek.
ESC14 — Zwakke expliciete certificaattoewijzingen
Dit richt zich op zwakke mappings in altSecurityIdentities (X509RFC822, X509IssuerSubject). Alleen sterke mappings blijven na KB5014754 overeind (X509IssuerSerialNumber, X509SKI, X509SHA1PublicKey).
Netwerkrelay-aanvallen
ESC8 — NTLM-relay naar HTTP-inschrijving
De beveiligingslek CVE-2021-36942 dwong tot NTLM-authenticatie naar AD CS-webinschrijvingseindpunten zonder HTTPS en EPA. De aanvaller verkreeg een DC-certificaat waarmee DCSync mogelijk werd. Zie de netwerkbeveiligingsvereisten van het CA/Browser Forum voor principes voor het beveiligen van webinschrijvingen.
ESC11 — NTLM-relais naar RPC-inschrijving
Dit betreft de ICertPassage RPC-interface. Oplossing:
certutil -setreg CA\InterfaceFlags +IF_ENFORCEENCRYPTICERTREQUEST net stop certsvc && net start certsvc
Wat Microsoft, CISA en NSA willen dat je repareert
KB5014754: Sterke certificaattoewijzing is permanent
Microsoft heeft in reactie op CVE-2022-26923 de SID-beveiligingsuitbreiding (OID 1.3.6.1.4.1.311.25.2) geïntroduceerd. Het volledige tijdschema voor de implementatie is te vinden in KB5014754.
- Mei 2022: Compatibiliteitsmodus — SID-extensie toegevoegd, zwakke mapping nog steeds geaccepteerd
- April 2023: Uitgeschakelde modus verwijderd
- Februari 2025: Volledige handhaving is standaard geactiveerd.
- September 2025: De StrongCertificateBindingEnforcement-sleutel wordt permanent niet ondersteund.
Impact: Alleen de toewijzingen X509IssuerSerialNumber, X509SKI en X509SHA1PublicKey blijven behouden. Zie voor meer informatie over het bijwerken van certificaattoewijzingen het blogartikel 'Microsoft's Strong Certificate Mapping Enforcement' van Encryption Consulting.
Opvallende verbeteringen in Windows Server 2025 AD CS:
- CRL-partitionering: Splitst monolithische CRL's op in partities op basis van serienummerbereik voor grote implementaties (zie Krachtige verbeteringen aan ADCS in 2025)
- Limiet voor extensies van 16KB of meer: Maakt PQC-compatibele metadata mogelijk (zie De gids voor post-kwantumcryptografie van Encryption Consulting)
- Verbeterde auditgebeurtenissen: 4886-4889 bevatten nu SAN-waarden, sjabloonnaam, clientbesturingssysteem, CSP en authenticatietype (Microsoft-auditdocumentatie)
- Standaard beveiligingsinstellingen: LDAP-versleuteling verplicht, Credential Guard ingeschakeld, NTLM afgeschaft, RC4 afgeschaft in Kerberos
Adviezen van de overheid en het bedrijfsleven
- CISA/NSA AA23-278A (oktober 2023)Benoemt AD CS-configuratiefouten als een van de tien belangrijkste cybersecurityproblemen. Verplicht een Tier 0 CA-classificatie.
- Gezamenlijk advies van de Five Eyes-alliantie (september 2024)Mede geschreven door ASD, CISA, NSA, CCCS, NCSC-NZ en NCSC-UK. ESC1 en ESC8 worden bij naam genoemd.
- MITRE ATT&CK T1649: Detectie-/mitigatiekader voor certificaatdiefstal en -vervalsing (M1047, M1042, M1041).
- CISA Bekende misbruikte kwetsbaarhedencatalogus: CVE-2022-26923 en CVE-2024-49019 vermeld met verplichte hersteltermijnen.
- NIST SP 800-57 (Sleutelbeheer) en SP 800-152 (Federaal CKMS-profiel)Cryptografisch governancekader.
- NIST SP 800-53 Rev. 5SC-12 (Cryptographic Key Establishment), SC-17 (PKI Certificates) en IA-5 (Authenticator Management) zijn rechtstreeks van toepassing op AD CS-governance.
- NIST SP 800-207 (Zero Trust Architecture)Certificaatgebaseerde identiteit vormt de basis van zero trust. Zie ook De Zero Trust-handleiding van Encryption Consulting.
De checklist voor het beveiligen van sjablonen met 15 punten
Implementeer deze controles onmiddellijk. Elke controle is gekoppeld aan specifieke ESC-vectoren en sluit aan bij CISA AA23-278A , NIST SP 800-53 SC-12/SC-17 en de richtlijnen van Microsoft voor het beveiligen van AD CS.
- Verwijder alle ongebruikte standaardsjablonen uit de publicatie: De meeste omgevingen gebruiken 5-8, maar laten 32+ gepubliceerd staan. [Vermindert: ESC1-ESC3, ESC15]
- Om te zien wat er momenteel gepubliceerd is:
certutil -catemplates
- Verwijder sjablonen uit de gepubliceerde lijst van de CA:
certutil -setcatemplates - ,
- Om te zien wat er momenteel gepubliceerd is:
- Schakel CT_FLAG_ENROLLEE_SUPPLIES_SUBJECT overal uit waar dit operationeel niet nodig is: Schakel goedkeuring van de manager in als compenserende controle. [Vermindert: ESC1]
- Dit is een sjabloonspecifieke vlag die in Active Directory is opgeslagen (msPKI-Certificate-Name-Flag). Om de huidige waarde te controleren:
certutil -dstemplate
- Als bit 1 is ingesteld, wis deze dan via ADSI Edit of:
certutil -dstemplate msPKI-Certificaat-Naam-Vlag -1
- Dit is een sjabloonspecifieke vlag die in Active Directory is opgeslagen (msPKI-Certificate-Name-Flag). Om de huidige waarde te controleren:
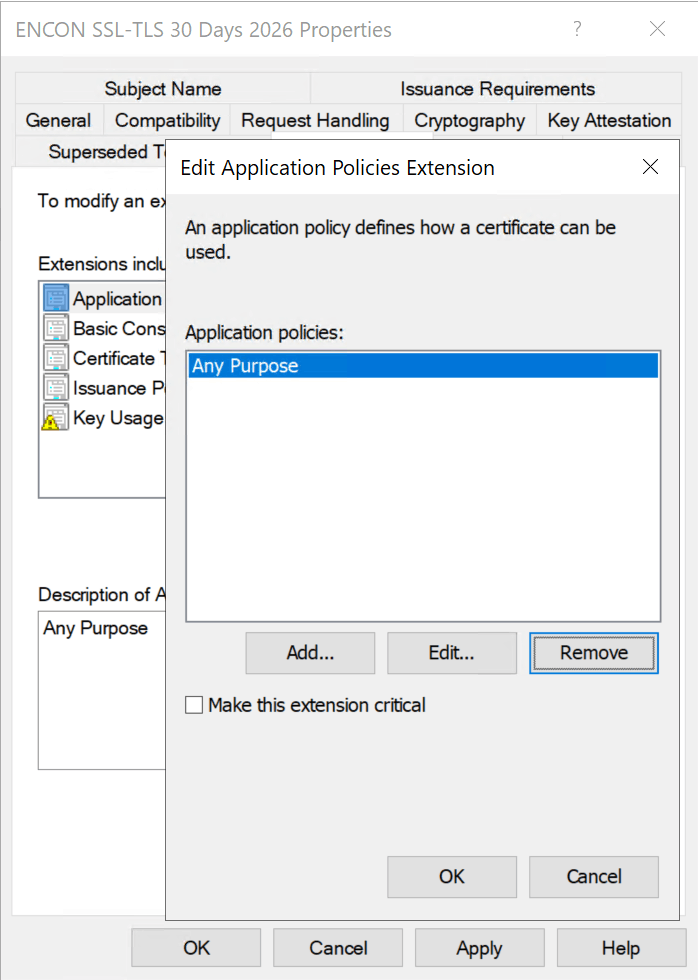
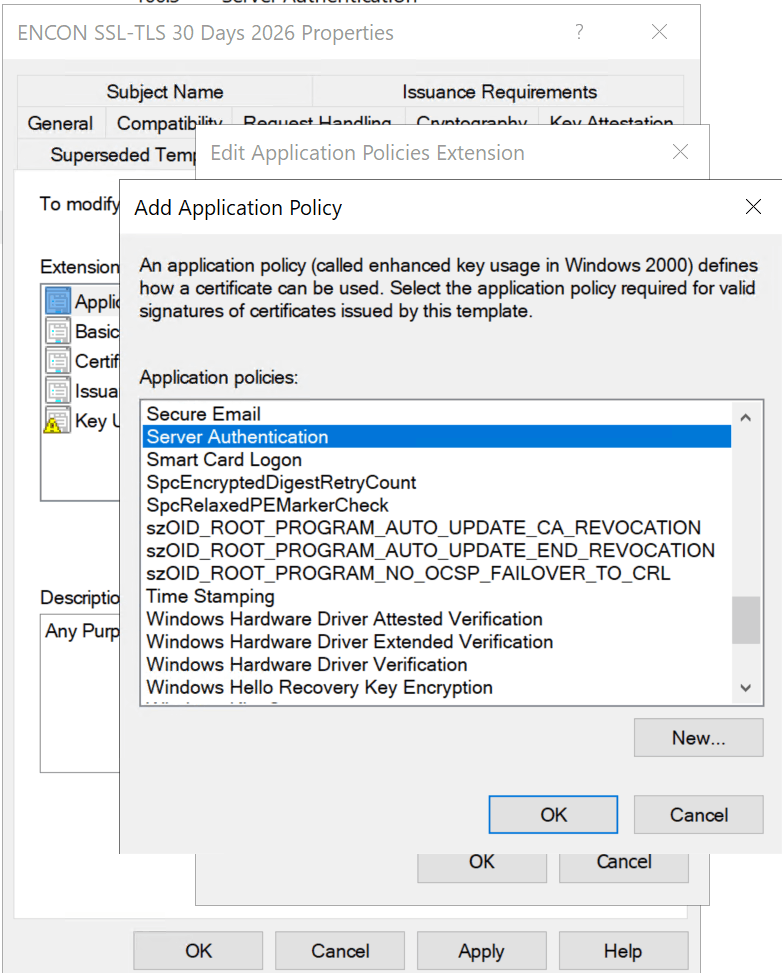
- Verwijder de AnyPurpose EKU en verwijder sjablonen zonder EKU: Tenzij ze als ondergeschikte CA's fungeren, gedraagt een ontbrekende EKU zich als een SubCA volgens RFC 5280 §4.2.1.12. [Reduceert: ESC2]
- EKU is msPKI-Certificate-Application-Policy en pKIExtendedKeyUsage op het AD-sjabloonobject. Inspecteer met:
certutil -dstemplate
- Verwijder OID 2.5.29.37.0 (anyExtendedKeyUsage) en stel specifieke EKU OID's in.
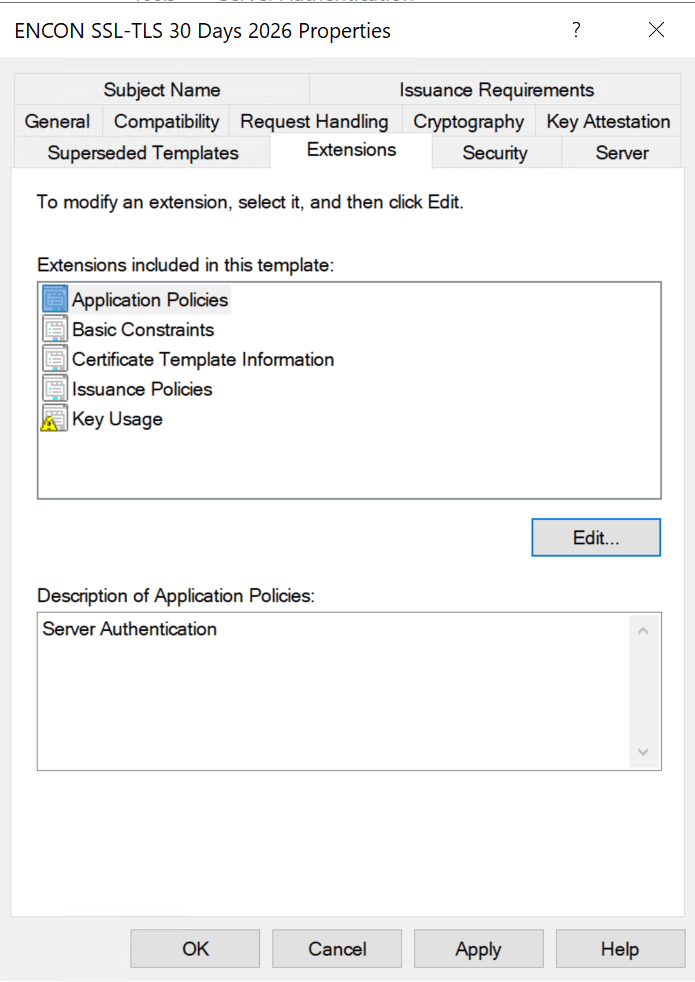
- EKU is msPKI-Certificate-Application-Policy en pKIExtendedKeyUsage op het AD-sjabloonobject. Inspecteer met:
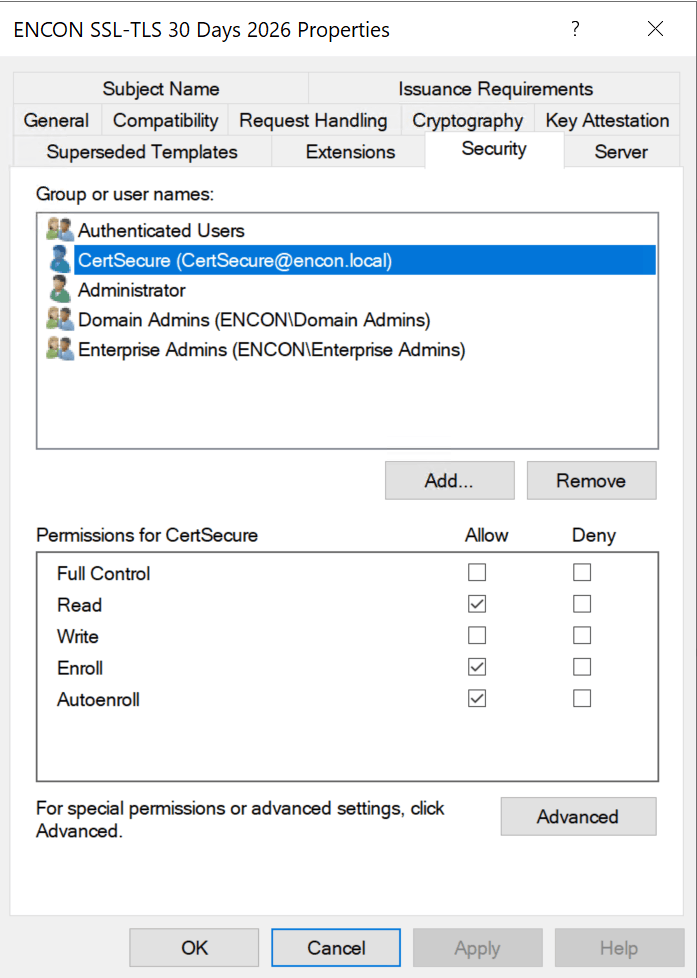
- Beperk inschrijving/automatische inschrijving tot specifieke benoemde beveiligingsgroepen: Geef deze toegang nooit aan geauthenticeerde gebruikers, domeingebruikers of domeincomputers op gevoelige sjablonen. [Verlaagt: ESC1-ESC3, ESC15]
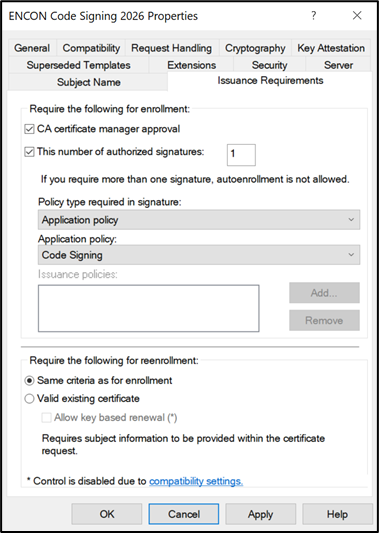
- Schakel goedkeuring door de manager en geautoriseerde handtekeningen in: Vereist voor de sjablonen WebServer, CodeSigning, SmartCardLogon en EnrollmentAgent. [Vermindert: ESC1, ESC3]
- Stel minimale sleutelgroottes in en schakel SHA-1 uit: Gebruik 2048-bits RSA (4096-bits voor CA-sleutels) of ECDSA P-384, conform het NIST SP 800-57 afschrijvingsschema. [Afstemming: NIST, CA/B Forum BR]
- De minimale sleutelgrootte is msPKI-Minimal-Key-Size op de sjabloon. Inspecteer met:
certutil -dstemplate
- Om de minimale SHA-256-verificatie op de CA zelf in te stellen:
certutil -setreg ca\csp\CNGHashAlgorithm SHA256 net stop certsvc && net start certsvc
- Verifiëren:
certutil -getreg ca\csp\CNGHashAlgorithm
- De minimale sleutelgrootte is msPKI-Minimal-Key-Size op de sjabloon. Inspecteer met:
- Schakel EDITF_ATTRIBUTESUBJECTALTNAME2 uit op elke CA: [Verlaagt: ESC6]
certutil -setreg policy\EditFlags -EDITF_ATTRIBUTESUBJECTALTNAME2 net stop certsvc && net start certsvc
- RPC-versleuteling afdwingen: [Verlaagt: ESC11]
certutil -setreg CA\InterfaceFlags +IF_ENFORCEENCRYPTICERTREQUEST net stop certsvc && net start certsvc
- Beveilig of verwijder HTTP-webregistratie: Dwing HTTPS en EPA af en schakel NTLM uit. [Vermindert: ESC8]
- Om externe RPC-gebaseerde verzoeken uit te schakelen:
certutil -setreg CA\InterfaceFlags +IF_NOREMOTEICERTREQUEST
- Voor HTTP/CES geldt het volgende: verwijder de webregistratierol of configureer IIS opnieuw.
- Om externe RPC-gebaseerde verzoeken uit te schakelen:
- Vergrendel sjablonen en CA DACL's alleen voor Tier 0-accounts: Controleer alle PKI AD-objecten regelmatig. [Vermindert: ESC4, ESC5, ESC7]
- Bekijk de beveiligingsbeschrijving van de CA:
certutil -getreg CA\Security
- Bekijk de beveiligingsbeschrijving van de CA:
- Verwijder CT_FLAG_NO_SECURITY_EXTENSION uit alle sjablonen: Zorg ervoor dat de SID-extensie is gestempeld volgens KB5014754. [Vermindert: ESC9]
- Dit is de msPKI-Enrollment-Flag bit 0x80000 op de template. Inspecteer:
certutil -dstemplate
- Om te bevestigen dat de SID-extensie is afgestempeld (KB5014754), raadpleegt u het register van de certificeringsinstantie:
certutil -getreg policy\EditFlags
- Dit is de msPKI-Enrollment-Flag bit 0x80000 op de template. Inspecteer:
- Patch voor ESC15 (CVE-2024-49019): Migreer Schema V1-sjablonen naar V2+ door ze te dupliceren. [Vermindert: ESC15]
- Om de schemaversie van een sjabloon te controleren (zoek naar msPKI-Template-Schema-Version):
certutil -dstemplate
- V1-sjablonen moeten via certtmpl.msc naar V2+ worden gedupliceerd. Verwijder de originele V1-sjabloon na de migratie.
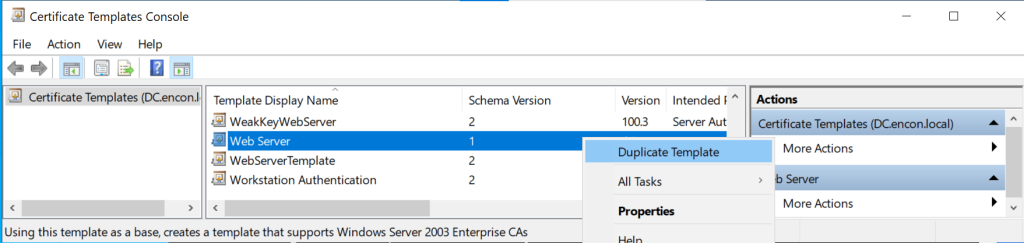
- Om de schemaversie van een sjabloon te controleren (zoek naar msPKI-Template-Schema-Version):
- Controleer elk msDS-OIDToGroupLink- en altSecurityIdentities-attribuut: Verwijder ongeautoriseerde links en zwakke koppelingen. [Vermindert: ESC13, ESC14]
- Schakel het exporteren van privésleutels uit voor alle sjablonen die niet overdraagbaar hoeven te zijn: [Vermindert: certificaatdiefstal]
- Dit is de msPKI-Private-Key-Flag op de template — wis bit 0x10 (CT_FLAG_EXPORTABLE_KEY). Via de GUI: open certtmpl.msc, klik met de rechtermuisknop op de template, ga naar Eigenschappen, tabblad Aanvraagverwerking en schakel de optie "Privésleutel exporteren toestaan" uit.
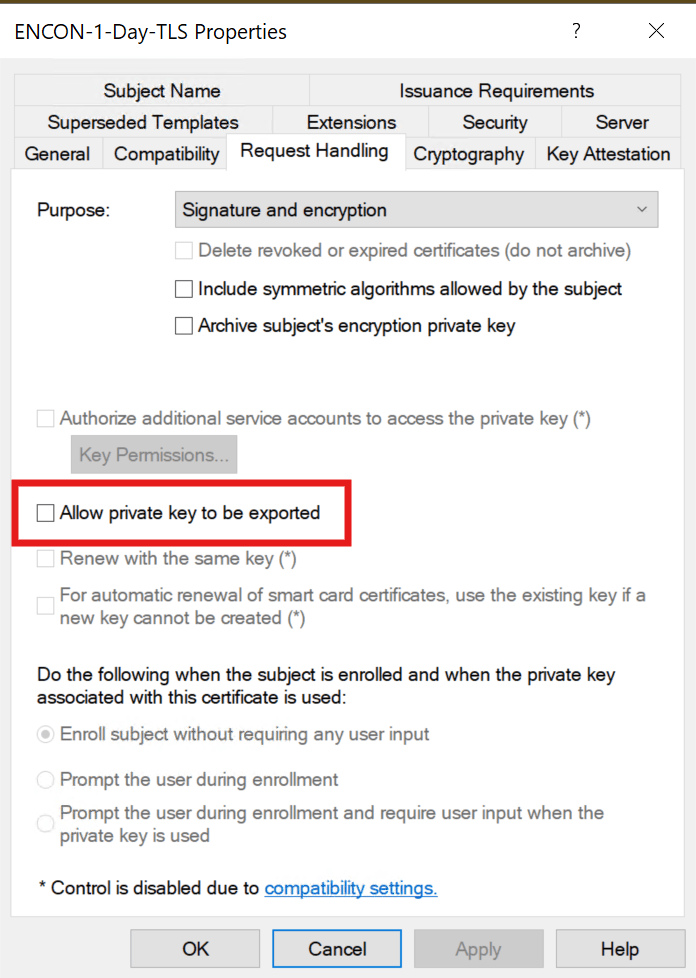
- Dit is de msPKI-Private-Key-Flag op de template — wis bit 0x10 (CT_FLAG_EXPORTABLE_KEY). Via de GUI: open certtmpl.msc, klik met de rechtermuisknop op de template, ga naar Eigenschappen, tabblad Aanvraagverwerking en schakel de optie "Privésleutel exporteren toestaan" uit.
- Schakel rolscheiding in en plaats AD CS nooit op dezelfde locatie als een domeincontroller: Bescherm CA-sleutels met FIPS 140-3 Level 3 HSM's.
certutil -setreg ca\RoleSeparationEnabled 1 net stop certsvc && net start certsvc
- Om de huidige CSP te controleren:
certutil -getreg ca\csp
- Om de huidige CSP te controleren:
Levenscyclus van certificaten: Beheer van inschrijving tot intrekking
Alleen het beveiligen van sjablonen is onvoldoende zonder governance voor certificaatlevenscyclusbeheer gedurende de gehele levensduur van het certificaat. Het levenscyclusraamwerk sluit aan bij NIST SP 800-57 §8 (Key Management Lifecycle) en RFC 3647 (Certificate Policy / CPS Framework) :
Inschrijvingscontroles
Definieer autorisatieworkflows volgens NIST SP 800-53 IA-5 (Authenticator Management) . Gebruik automatische inschrijving via Groepsbeleid voor standaardcertificaten; vereis handmatige aanvraag en goedkeuring voor waardevolle sjablonen. Overweeg voor moderne inschrijvingsprotocollen EST (RFC 7030) , CMP (RFC 4210) of ACME (RFC 8555).
Uitgiftevalidatie
De certificeringsinstantie (CA) moet aanvragers, subjectinformatie en SAN's valideren. Open-source beleidsmodules zoals TameMyCerts handhaven regels tijdens de uitgifte. Voor automatisering van de certificaatlevenscyclus op bedrijfsniveau kunt u CertSecure Manager raadplegen.
Intrekking en statuscontrole
Onderhoud CRL-distributiepunten en OCSP-responders (RFC 6960) voor realtime geldigheidscontrole. Monitor intrekkingsfouten (gebeurtenis-ID's 4870-4873). Zie de handleiding van Encryption Consulting voor OCSP Stapling en de levensduur van certificaten.
Geldigheidsperioden en verlenging
De geldigheidsduur van publiekelijk vertrouwde TLS-certificaten wordt gefaseerd verkort volgens CA/Browser Forum Ballot SC-081v3 : de limiet daalt van 398 dagen naar 200 dagen op 15 maart 2026, naar 100 dagen op 15 maart 2027 en bereikt 47 dagen op 15 maart 2029. Dit schema is van toepassing op publiekelijk vertrouwde certificaten; interne certificaten uitgegeven door AD CS vallen onder uw eigen CP/CPS, maar dezelfde automatiseringsdiscipline is van toepassing ruim voordat interne teams hiertoe gedwongen worden. Interne aanbevelingen voor door AD CS uitgegeven certificaten: 1 jaar voor de gebruiker, 2 jaar voor de computer, 5 jaar voor de uitgevende CA, 10-20 jaar voor de offline root. Conform de NIST SP 800-57 Deel 1 cryptoperiode-richtlijnen.
Sleutelarchivering en -herstel
Schakel sleutelarchivering in op encryptiesjablonen voor bedrijfscontinuïteit. Wijs sleutelherstelagenten aan met strikte controles volgens NIST SP 800-152 (Federal CKMS Profile).
Auditstrategie: De belangrijkste gebeurtenis-ID's
Auditing is het meest verwaarloosde aspect van AD CS-activiteiten. Schakel volledige CA-auditing in volgens de documentatie van Microsoft over Audit Certification Services :
- CA-auditfilter instellen:
certutil -setreg ca\auditfilter 127(alle zeven categorieën) - Subcategorie Groepsbeleid inschakelen: Geavanceerd auditbeleid, objecttoegang, auditcertificeringsdiensten, succes en mislukking
ID's van kritieke gebeurtenissen
| Gebeurtenis-id | Beschrijving | Waarop moet ik letten? |
|---|---|---|
| 4886 | Certificaatverzoek ontvangen | Ongebruikelijke combinaties van aanvrager en sjabloon; onverwachte bron-IP-adressen. |
| 4887 | Certificaat goedgekeurd en uitgegeven | SAN/aanvrager-mismatch; geprivilegieerde identiteiten in het SAN-veld |
| 4888 | Certificaatverzoek afgewezen | Herhaalde afwijzingen kunnen duiden op ESC7-aanvallen waarbij eerst geweigerd en vervolgens goedgekeurd wordt. |
| 4890 | CA-managerinstellingen gewijzigd | Ongeautoriseerde CA-configuratiewijzigingen (ESC6, ESC7) |
| 4899/4900 | Sjabloon aangepast / beveiliging bijgewerkt | Sjablooneigenschappen of ACL-wijzigingen (ESC4-, ESC5-detectie) |
| 4768 | Kerberos TGT-verzoek | PreAuthType=16 = authenticatie op basis van certificaten (RFC 4556 PKINIT); correleren met 4887 |
Stuur alle CA-gebeurtenissen door naar uw SIEM. Correlateer deze met de MITRE ATT&CK T1649-detectierichtlijnen en Microsoft Defender for Identity AD CS-waarschuwingen.
Tools die je blinde vlekken in AD CS blootleggen
Offensief (geautoriseerde tests)
- Certify 2.0 (SpecterOps): C#-standaard die ESC1-ESC16 ondersteunt.
find /vulnerableGeeft een overzicht van alle mogelijke misbruikbare configuratiefouten. - Certipy (Oliver Lyak): Gebaseerd op Python, Linux-vriendelijk. BloodHound-compatibele JSON-uitvoer, NTLM-relay voor ESC8.
defensief
- Slotenmaker 2 (Trimarc Security): De beste PowerShell-audittool voor ESC1-ESC16. Genereert herstelscripts per bevinding.
- PSPKIAudit (SpecterOps): PowerShell-toolkit voor ESC1-ESC8, met Get-CertRequest voor incidentafhandeling.
- BloodHound 5.4+: Volledige AD CS-knooppunt-/edge-integratie (ADCSESC1, ADCSESC3, ADCSESC6a/b, ADCSESC9a/b, ADCSESC10a/b, ADCSESC13, GoldenCert).
- Microsoft Defender voor identiteit: AD CS-sensor met realtime houdingsanalyse voor ESC1-ESC8, ESC11, ESC15.
- TameMyCertsOpen-source CA-beleidsmodule die onjuist geformuleerde verzoeken blokkeert tijdens de uitgifte. Valideert onderwerpnamen, beperkt SAN's en handhaaft sleutelgroottes.
- CertSecure Manager (Encryptieconsultancy): Onderneming Beheer van de levenscyclus van certificaten Platform dat geautomatiseerde detectie, inschrijving, verlenging en intrekking mogelijk maakt in omgevingen met meerdere certificeringsinstanties.
De operationele realiteit: waarom on-premises AD CS terrein verliest.
AD CS is ontwikkeld voor Windows-georiënteerde, on-premises omgevingen. Lees voor een gedetailleerde analyse van de beperkingen onze blog over het omgaan met risico's in Active Directory Certificate Services.
Niet-Windows-apparaten en BYOD
Automatische inschrijving werkt uitsluitend via Groepsbeleid. macOS, Linux, iOS, Android en ChromeOS bieden geen native ondersteuning. NDES/SCEP ( RFC 5272 / CMC ) is de gebruikelijke oplossing, maar brengt beveiligingsrisico's met zich mee. Moderne alternatieven zijn EST (RFC 7030) en ACME (RFC 8555) , die beide niet native worden ondersteund door AD CS.
Werken op afstand en hybride werken
Certificaatregistratie via RPC/DCOM vereist verbinding tussen de domeincontroller (DC) en de certificeringsinstantie (CA). Medewerkers op afstand ondervinden problemen met certificaatvernieuwing wanneer de VPN-verbinding zelf een geldig certificaat vereist. Zero trust-architecturen (NIST SP 800-207) vereisen certificaatgebaseerde identiteit, ongeacht de netwerklocatie.
Kosten en expertise
De totale eigendomskosten omvatten CA-hardware, HSM's ( FIPS 140-3- gecertificeerd), Windows Server-licenties, offline rootfaciliteiten, gespecialiseerd PKI-personeel, CRL/AIA-infrastructuur en patchtesten. In 2026 meldt 62% van de organisaties dat ze niet over voldoende PKI-expertise beschikken.
Beslissingstabel: Beveiligde on-premises AD CS versus beheerde PKI versus hybride
Gebruik deze tabel om de discussie over zelf bouwen, kopen of een combinatie van beide te structureren vóór uw volgende budgetcyclus:
| Criterium | Versterkte on-premises AD CS | Beheerde PKI (PKI-as-a-Service) | Hybride |
|---|---|---|---|
| Beste pasvorm | Windows-workloads die lid zijn van een domein | BYOD, meerdere besturingssystemen, cloud, IoT | Ondernemingen die beide uitvoeren |
| Inschrijvingsprotocollen | Kerberos/PKINIT, beperkte SCEP via NDES | Native ACME, EST, SCEP, CMP | Beiden worden doorgestuurd op basis van het type werkbelasting. |
| Klaar voor het 47-daagse certificeringsprogramma? | Vereist maatwerk voor de ontwikkeling van automatiseringsoplossingen. | Geautomatiseerde uitgifte en verlenging ingebouwd. | Geautomatiseerd voor de via PKIaaS gerouteerde workloads. |
| HSM/sleutelbeveiliging | Handmatige integratie; FIPS 140-3 optioneel | Standaard ondersteund door HSM | Dat hangt af van welke certificeringsinstantie het certificaat uitgeeft. |
| Niet-Windows/ondersteuning op afstand | Zwak, vereist oplossingen. | Native | Sterk via het PKIaaS-gedeelte |
| Typische TCO-driver | Hardware, HSM's, gespecialiseerd PKI-personeel | Abonnement; minder interne PKI-expertise nodig | Beide, maar met lagere meerkosten. |
| Bestuurlijke/auditlast | Hoog, volledig aan jullie team. | Gedeeld met de aanbieder | Gesplitst naar werkdruk |
Voor de meeste bedrijven die al in AD CS hebben geïnvesteerd, is de meest praktische aanpak een hybride model: een robuuste, gecontroleerde AD CS-implementatie behouden voor Windows-workloads die lid zijn van het domein, en een beheerde PKI-laag toevoegen voor alles waarvoor AD CS nooit echt goed ontworpen was.
De pragmatische hybride aanpak
De optimale strategie: een robuuste AD CS voor domeingeïntegreerde workloads, gecombineerd met een modern beheerd PKI-platform voor BYOD, meerdere besturingssystemen, cloudworkloads, IoT/OT en werken op afstand. Zie het PKI-ontwerp en de implementatie van Encryption Consulting voor hybride architecturen.
Beveilig uw PKI: Hoe encryptieconsulting u kan helpen
De beveiliging van AD CS-templates vereist continu beheer, monitoring en expertise. Encryption Consulting levert gespecialiseerde PKI-kennis op het gebied van beoordeling, implementatie en beheerde services.
PKI-beoordelingsdiensten
Onze uitgebreide PKI-gezondheidsbeoordeling onderzoekt elk aspect van uw AD CS-implementatie aan de hand van de ESC1-ESC16-taxonomie, CISA/NSA-mandaten , NIST SP 800-53-controles en best practices van Microsoft:
- Audit van certificaatsjablonen: Systematische beoordeling van ADCS-certificaatsjabloonconfiguraties en gebruikswijze op exploiteerbare configuratiefouten.
- Overzicht van de infrastructuur in Californië: Hiërarchisch ontwerp, HSM-configuratie (FIPS 140-3 naleving), rolscheiding, auditregistratie, CRL/AIA-status.
- Analyse van aanvalspad: Het in kaart brengen van elk exploiteerbaar pad per de Gecertificeerd tweedehands framework en MITRE ATT&CK T1649.
- Analyse van bestuurlijke lacunes: Beoordeling ten opzichte van NIST SP 800-57, SP800-152, RFC 3647 (CP/CPS)en Basisvereisten voor het CA/Browser Forum.
- Herstelplan: Prioritaire, concrete aanbevelingen met implementatierichtlijnen en terugdraaiplannen.
PKI als een service (PKIaaS)
Verminder de operationele complexiteit en versterk tegelijkertijd de beveiliging met onze Managed PKI :
- Cloud-beheerde CA: Volledig beheerd met HSM-ondersteund Sleutelbeveiliging, ingebouwde redundantie, beschikbaarheid gegarandeerd door SLA.
- Inschrijving via meerdere protocollen: Native SCEP (RFC 5272), EST (RFC 7030), ACME (RFC 8555), CMP (RFC 4210) Ondersteuning voor elk apparaat/besturingssysteem/architectuur.
- Geautomatiseerd levenscyclusbeheer: Via CertSecure ManagerOntdekking, inschrijving, verlenging en intrekking van abonnementen binnen uw gehele onderneming.
- Platformoverschrijdende ondersteuning: Windows, macOS, Linux, iOS, Android, ChromeOS, IoT, cloudworkloads, één centraal beheerplatform.
- Rapportage die voldoet aan de compliance-eisen: afgestemd met NIST SP 800-53, SP800-171, SOC 2, PCI DSS en HIPAA.
Voorbij sjablonen: cryptografische houding en paraatheid na het kwantumtijdperk
Het beveiligen van templates sluit de AD CS-specifieke aanvalspaden in dit draaiboek af, maar AD CS is slechts één bron van cryptografisch risico in de meeste bedrijven. De certificaten, sleutels en algoritmen die het uitgeeft, moeten zichtbaar zijn naast alle andere cryptografische infrastructuur, vooral nu de industrie zich ontwikkelt richting post-kwantumalgoritmen. NIST heeft FIPS 203 (ML-KEM), FIPS 204 (ML-DSA) en FIPS 205 (SLH-DSA) in augustus 2024 afgerond. Gerelateerde bronnen:
- Modernisering van ADCS: Waarom PKI uniform cryptografisch posturemanagement nodig heeft — het uitbreiden van AD CS-governance naar een continue praktijk voor houdingsbeheer in plaats van een eenmalige beveiligingsmaatregel.
- Wat is cryptografisch posturemanagement? — De inleiding van het Educatiecentrum over de praktijk waarop dit draaiboek is gebaseerd.
- CBOM Secure — ontdekt en inventariseert de cryptografie waarop AD CS en de rest van uw omgeving vertrouwen, zodat sjablooncorrecties niet in een blinde vlek plaatsvinden.
- PQC-gereedheidsbeoordeling en PQC Centrum van Uitmuntendheid — voor migratieplanning conform NIST FIPS 203/204/205, aangezien AD CS-uitgegeven RSA- en ECDSA-certificaten migratie naar post-kwantumalgoritmen vereisen.
- Handleiding voor de migratie van post-kwantumcryptografie (9 fasen) — waar de door AD CS uitgegeven RSA- en ECDSA-certificaten passen in een bredere migratie naar ML-KEM en ML-DSA.
- De cryptografische blinde vlek — waarom cryptografische activa die nooit in een CMDB verschijnen, waaronder door AD CS uitgegeven certificaten op onbeheerde eindpunten, juist de eerste zijn die aanvallers vinden.
- PQC-migratie in 2026 — een praktische blik op wat je als eerste moet doen naarmate de deadlines voor kwantumveilige algoritmen naderen, direct relevant voor AD CS-uitgegeven RSA- en ECDSA-certificaten.
De integriteit van uw domein is afhankelijk van de beveiliging van uw certificaatinfrastructuur. Neem vandaag nog contact op met Encryption Consulting om een PKI-gezondheidsbeoordeling in te plannen.
Conclusie
Foutieve configuraties van certificaatsjablonen blijven het meest onderschatte aanvalsoppervlak in Active Directory-omgevingen van bedrijven. De ESC-taxonomie blijft groeien, red-teamtools automatiseren exploitatie sneller dan de meeste blue-teams kunnen controleren, en de wettelijke handhaving door Microsoft, CISA en Five Eyes-partners heeft de respijtperiode afgeschaft.
De verdedigingsmechanismen die in dit draaiboek worden beschreven, zijn geen idealistische doelen; ze vormen de operationele basis. Organisaties die hun CA-infrastructuur met dezelfde zorgvuldigheid behandelen als hun domeincontrollers, zullen de kloof dichten. Organisaties die dit uitstellen, zullen merken dat aanvallers al in kaart hebben gebracht wat ze onbeschermd hebben gelaten.
Als uw team een startpunt nodig heeft, kan de PKI Health Check van Encryption Consulting vaststellen wat in dit draaiboek wordt beschreven, nog voordat een tegenstander dat doet. En voor de post-kwantumtransitie die voor ons ligt, begin met de PQC Readiness Assessment om ervoor te zorgen dat uw AD CS-hiërarchie is voorbereid op de algoritme-overgangen die NIST FIPS 203, 204 en 205 (definitief vastgesteld in augustus 2024) zullen vereisen.
Dit draaiboek wordt elk kwartaal herzien, gezien de actieve uitbreiding van de ESC-taxonomie, het updateschema van CISA-adviezen en de tijdlijn voor handhaving van Microsoft KB-richtlijnen, en onmiddellijk wanneer een nieuw ESC-pad publiekelijk wordt gedocumenteerd of een CISA KEV-item wordt toegevoegd voor een AD CS-gerelateerde CVE.
Veelgestelde Vragen / FAQ
Wat is de belangrijkste conclusie uit AD CS Template Hardening: ESC1-ESC16 Defense Playbook?
AD CS-certificaatsjablonen zijn Active Directory-objecten en een enkele verkeerde configuratie kan een aanvaller binnen 60 seconden toegang geven van een domeinaccount zonder beheerdersrechten tot Enterprise Admin, zonder dat traditionele endpointdetectie wordt geactiveerd. De checklist met 15 punten in dit draaiboek sluit elk ESC-pad af met specifieke certutil-opdrachten, ACL-controles en configuratiewijzigingen. Het beveiligen van sjablonen is geen eenmalige activiteit; het vereist continue controle, omdat sjablonen veranderen naarmate de omgeving verandert.
Waarom is het beveiligen van AD CS-sjablonen belangrijk voor PKI-teams binnen bedrijven?
CISA en NSA hebben AD CS-configuratiefouten aangewezen als een van de tien belangrijkste cybersecurity-bevindingen in advies AA23-278A (oktober 2023) en hebben de Tier 0-classificatie van CA-infrastructuur verplicht gesteld. Het gezamenlijke advies van de Five Eyes (september 2024) noemde ESC1 en ESC8 expliciet. Meer dan 70% van de organisaties heeft het afgelopen jaar minstens één certificaatgerelateerde storing ondervonden (CyberArk 2025 State of Machine Identity Security Report). PKI-teams die certificaatsjablonen niet actief beheren, opereren met een bekend en gedocumenteerd aanvalsoppervlak dat door red-teamingtools automatisch kan worden opgespoord en misbruikt.
Welke risico's nemen toe als de beveiliging van AD CS-sjablonen handmatig en zonder automatisering wordt uitgevoerd?
Handmatig sjabloonbeheer vergroot het risico op: afwijkingen in sjablonen, waarbij beveiligde configuraties worden teruggezet of nieuwe sjablonen worden gemaakt zonder beveiligingscontrole; gemiste ESC15-patches (CVE-2024-49019) voor Schema V1-sjablonen in omgevingen met meerdere CA's; het niet detecteren van misbruik van ESC4/ESC5 ACL's omdat de AD-objectmachtigingen van sjablonen niet continu worden gecontroleerd; en het niet kunnen handhaven van de vereiste auditfrequentie voor naleving van CISA AA23-278A en NIST SP 800-53 SC-17 naarmate omgevingen groeien.
Welke teams zouden verantwoordelijk moeten zijn voor het beveiligen van AD CS-templates?
PKI-beheerders zijn verantwoordelijk voor de sjabloonconfiguratie, de CA-registerinstellingen en de implementatie van de checklist met 15 punten. Beveiligingsarchitecten zijn verantwoordelijk voor de ESC-risicopositie en de Tier 0 CA-classificatie. Active Directory-teams zijn verantwoordelijk voor de sjabloon en de ACL's van CA AD-objecten. Platform- en endpointteams zijn verantwoordelijk voor het inschrijvingsbeleid en de reikwijdte van GPO's voor automatische inschrijving. Compliance-teams zijn verantwoordelijk voor de vereisten voor auditlogboeken en het bewijsmateriaal voor CISA AA23-278A en NIST SP 800-53 SC-17. CISO's zijn verantwoordelijk voor de risicoregistervermelding voor AD CS als een Tier 0-aanvalsoppervlak.
Hoe hangt de beveiliging van AD CS-sjablonen samen met het beheer van de levenscyclus van certificaten?
Template-hardening definieert de beveiligingsgrenzen bij uitgifte. Certificaatlevenscyclusbeheer (CLM) handhaaft deze grenzen continu na uitgifte. Zonder CLM kunnen zelfs perfect geharde templates leiden tot een wildgroei aan certificaten, verlopen certificaten die storingen veroorzaken en ongebruikte certificaten met zwakke algoritmen die nog steeds vertrouwd worden. CertSecure Manager biedt geautomatiseerde detectie, registratie, verlenging en intrekking in omgevingen met meerdere certificeringsinstanties (CA's), waardoor wordt gewaarborgd dat wat template-hardening bij uitgifte voorkomt, niet opnieuw wordt geïntroduceerd door operationele afwijkingen.
Hoe moeten organisaties het succes van AD CS-sjabloonbeveiliging meten?
Belangrijkste meetwaarden: aantal gepubliceerde certificaatsjablonen versus daadwerkelijk gebruikte sjablonen (doel: gepubliceerde lijst gelijk aan actieve gebruikslijst, geen ongebruikte sjablonen gepubliceerd); percentage sjablonen met CT_FLAG_ENROLLEE_SUPPLIES_SUBJECT ingeschakeld zonder goedkeuring van de manager (doel: nul); percentage CA- en sjabloon-AD-objecten met niet-Tier-0 schrijf-/WriteDACL-/GenericAll-machtigingen (doel: nul); tijd verstreken sinds de laatste geautoriseerde Locksmith- of PSPKIAudit-scan (doel: minder dan 90 dagen); en aantal ESC-patroonbevindingen in de meest recente audit (doel: nul).
Wat moet er regelmatig gecontroleerd of gemonitord worden om de beveiliging van AD CS-sjablonen te verbeteren?
Continue monitoring via SIEM: gebeurtenis-ID 4887 (certificaat uitgegeven) voor SAN/aanvrager-mismatches; gebeurtenis-ID 4899/4900 (sjabloon gewijzigd/beveiliging bijgewerkt) voor ESC4/ESC5-detectie; gebeurtenis-ID 4890 (CA-managerinstellingen gewijzigd) voor ESC6/ESC7; gebeurtenis-ID 4768 PreAuthType=16 voor certificaatgebaseerde Kerberos-authenticatie. Voer driemaandelijks een audit uit met Locksmith 2 of PSPKIAudit aan de hand van de volledige ESC1-ESC16-checklist; controleer de CA-registerinstellingen voor EDITF_ATTRIBUTESUBJECTALTNAME2 en IF_ENFORCEENCRYPTICERTREQUEST.
Welke invloed heeft de beveiliging van AD CS-sjablonen op cloud-, hybride- of multi-CA PKI-omgevingen?
In omgevingen met meerdere CA's moet elke uitgevende CA afzonderlijk worden gecontroleerd en beveiligd. Foutieve sjabloonconfiguraties op een secundaire of afdelings-CA zijn net zo kwetsbaar als op de primaire CA. In hybride omgevingen waar AD CS naast cloud-native CA's bestaat, biedt CBOM Secure cryptografische detectie voor alle CA-bronnen. ESC16 (globale SID-extensie uitgeschakeld) en ESC10 (zwakke registertoewijzing) moeten op elke CA in de hiërarchie worden gecontroleerd.
Welke voorwaarden zijn vereist voordat AD CS-sjabloonbeveiliging kan worden geïmplementeerd?
Vereisten: Windows Server 2016 of later op alle CA's; alle CA's gepatcht voor CVE-2024-49019 (ESC15) en CVE-2022-26923 (Certifried); een volledige basisinventarisatie via certutil -catemplates; volledige CA-auditregistratie ingeschakeld (certutil -setreg ca\auditfilter 127); Locksmith 2 of PSPKIAudit voor een kwetsbaarheidsanalyse voorafgaand aan de beveiligingsmaatregelen; en een back-up van alle CA-configuraties en AD-objecten van sjablonen voordat wijzigingen worden aangebracht. De bovenstaande tabel met vereisten koppelt elk aan een validatiecontrole en een veelvoorkomende fout.
Welke veelvoorkomende fouten moeten beheerders in de gaten houden bij het beveiligen van AD CS-sjablonen?
De meest voorkomende fouten zijn: het verwijderen van CT_FLAG_ENROLLEE_SUPPLIES_SUBJECT uit de WebServer-sjabloon zonder bestaande gebruikers te migreren, waardoor de certificaatvernieuwing van de webserver niet meer werkt; het uitschakelen van EDITF_ATTRIBUTESUBJECTALTNAME2 zonder de CA-service opnieuw te starten (wijzigingen in certutil vereisen net stop/start certsvc om van kracht te worden); het migreren van een V1-sjabloon naar V2 door duplicatie zonder de oorspronkelijke V1-sjabloon te deactiveren; en het aanscherpen van de ACL's van de sjabloon zonder te documenteren welke serviceaccounts inschrijvingsrechten hebben, wat leidt tot inschrijvingsfouten voor geautomatiseerde systemen.
- Key Takeaways
- Voor wie is de beveiliging van AD CS-sjablonen van belang?
- De zakelijke kosten van een verkeerd certificaatbeheer
- Voorwaarden voor het beveiligen van AD CS-sjablonen
- Anatomie van een certificaatsjabloon: de acht eigenschappen die uw risicoprofiel bepalen
- Meest voorkomende gebruiksscenario's voor bedrijven
- ESC1 tot en met ESC16: De complete aanvalstaxonomie
- Wat Microsoft, CISA en NSA willen dat je repareert
- De checklist voor het beveiligen van sjablonen met 15 punten
- Levenscyclus van certificaten: Beheer van inschrijving tot intrekking
- Auditstrategie: De belangrijkste gebeurtenis-ID's
- Tools die je blinde vlekken in AD CS blootleggen
- De operationele realiteit: waarom on-premises AD CS terrein verliest.
- Beveilig uw PKI: Hoe encryptieconsulting u kan helpen
- Conclusie
- Veelgestelde Vragen / FAQ


