
- Introductie en overzicht van het Testlab
- Belangrijke stappen
- Activiteit 1. Active Directory-forest
- Activiteit 2: De standalone offline root-CA installeren
- Activiteit 3: Post-installatieconfiguratie uitvoeren voor root-CA
- Activiteit 4: Enterprise Issuing CA installeren
- Activiteit 5: Ondergeschikte uitgevende CA installeren
- Activiteit 6: Voer post-installatieconfiguratietaken uit op de ondergeschikte uitgevende CA
- Activiteit 7: De Online Responder Role Service installeren en configureren
- Activiteit 8: De MSPKI-hiërarchiestatus verifiëren
Introductie en overzicht van het Testlab
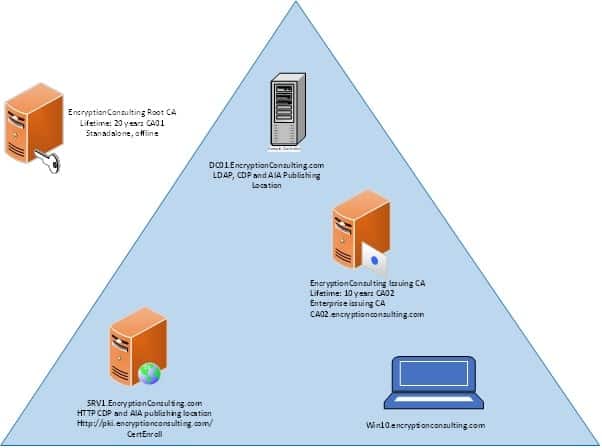
Er zijn vijf computers/machines betrokken bij dit tweelaagse PKI-hiërarchielab dat gebruikmaakt van Microsoft ADCS.
- Er is één domeincontroller (DC01) die ook Active Directory-geïntegreerde Domain Name Service (DNS) uitvoert. Deze computer levert ook de Lightweight Directory Access Protocol (LDAP)-locatie voor de CDP en het AIA-punt voor de MSPKI-configuratie.
- Eén zelfstandige offline root-CA (CA01).
- Eén ondernemings-CA (CA02).
- Eén webserver (SRV1) (HTTP CDP/AIA) en
- Eén Windows 10 (Win10)-clientcomputer.
| Virtuele machine | rollen | OS Type | IP-adres | subnet mask | Voorkeurs-DNS-server |
|---|---|---|---|---|---|
| DC01.encryptionconsulting.com | DC & DNS – LDAPCDP/AIA | Windows Server 2019 | 192.168.1.10 | 255.255.255.0 | 192.168.1.10 |
| CA01 | Zelfstandige offline root-CA | Windows Server 2019 | NA | NA | NA |
| CA02.encryptionconsulting.com | Ondernemings-uitgevende CA | Windows Server 2019 | 192.168.1.12 | 255.255.255.0 | 192.168.1.10 |
| SRV1.encryptionconsulting.com | Webserver – HTTP CDP/AIA | Windows Server 2019 | 192.168.1.13 | 255.255.255.0 | 192.168.1.10 |
| WIN10.encryptionconsulting.com | Windows-clientcomputer | Windows 10 | 192.168.1.14 | 255.255.255.0 | 192.168.1.10 |
Belangrijke stappen
Deze stapsgewijze handleiding bestaat uit acht hoofdstappen, die hieronder worden weergegeven. (Elke stap bevat verschillende subtaken.)
- Active Directory Forest installeren
- De webserver voorbereiden voor CDP- en AIA-publicatie
- Installeer de standalone offline root-CA
- Voer configuratiestappen na installatie uit op de standalone offline root-CA
- Installeer ondergeschikte uitgevende CA
- Voer de configuratie na installatie uit op de ondergeschikte uitgevende CA
- De online responder installeren en configureren
- Controleer de MSPKI-hiërarchiestatus
Activiteit 1. Active Directory-forest
Taak 1: Een nieuw forest installeren met behulp van Serverbeheer
Om het EncryptionConsulting.com-forest te installeren:
- Ga naar Portal.azure.com en log in op DC01 as DC01\Beheerder.
- Open server Manager. Kiezen Start, Klik Systeembeheer En klik vervolgens op server Manager.
- Klik met de rechtermuisknop in de consoleboom Beheren En klik vervolgens op Rollen toevoegen & Kenmerken
- Op de Voordat je begint pagina op Volgende.
- Op de Selecteer Installatietype, Klik Rolgebaseerd of functiegebaseerd
- On Serverselectie, Selecteer een server uit de serverpool en klik op Klik vervolgens op Volgende
- Op de Selecteer Serverrollen 4040 hand404040 details hand4040 hand 3 details hand40 hand40 hand details details details details hand 3 Active Directory-domeinservices. Klikken Volgende.
- Als u daartoe wordt aangezet door de Wizard Rollen toevoegen, Klik Voeg vereiste functies toe En klik vervolgens op Volgende.
- Op de Kenmerken pagina, klik op Volgende.
- Op de Active Directory-domeinservices pagina op Volgende.
- Op de Bevestig installatieselecties pagina op Install.
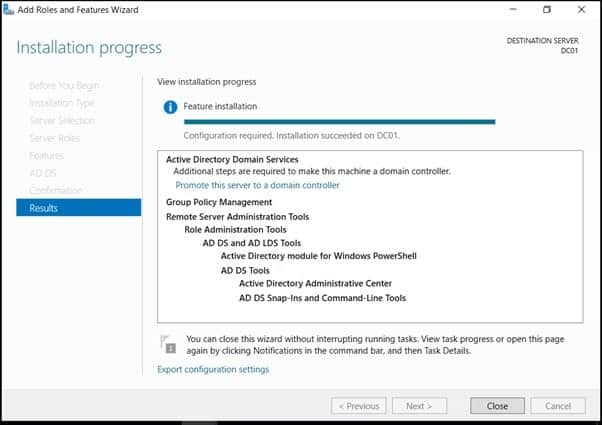
- Wanneer u klaar bent, klikt u op de hyperlink om deze server te promoten tot domeincontroller
- Op de Welkom bij de installatiewizard van Active Directory Domain Services pagina op Volgende.
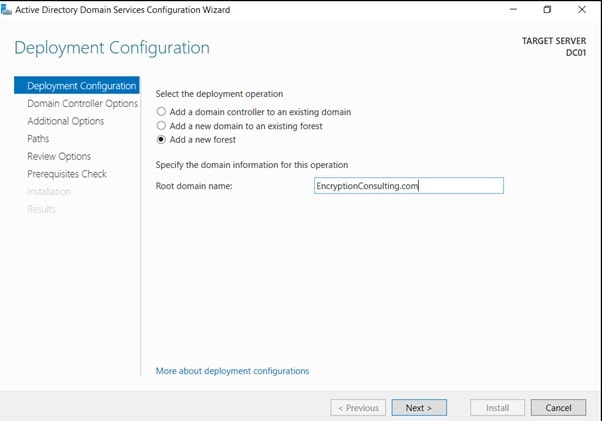
- Op de Implementatie configuratie 4040 hand404040 details hand4040 hand 3 details hand40 hand40 hand details details details details hand 3 Voeg een nieuw bos toe, Specificeren Forest Root-domein pagina, in FQDN van het forest root-domeintype EncryptionConsulting.comEn klik op Volgende.
- Op de Stel het functionele niveau van het bos in pagina, in de Functioneel niveau van het bos vervolgkeuzemenu, selecteren Windows Server 2016 En klik vervolgens op Volgende
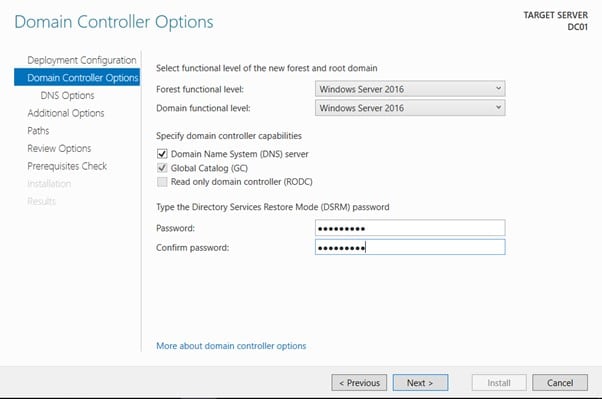
Typ en bevestig het beheerderswachtwoord voor de herstelmodus van Directory Services op de pagina 'Beheerderswachtwoord voor herstelmodus van Directory Services' en klik vervolgens op 'Volgende' . Dit wachtwoord is nodig om AD DS te starten in de herstelmodus van Directory Services voor taken die offline moeten worden uitgevoerd.
De DNS-server is standaard geselecteerd, zodat uw forest-DNS-infrastructuur tijdens de AD DS-installatie kan worden aangemaakt. In ons scenario gaan we Active Directory-geïntegreerde DNS gebruiken, dus hebben we ervoor gekozen om DNS te installeren.
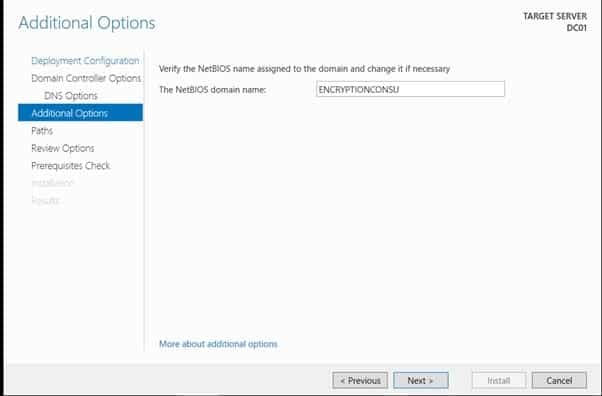
- Op de aanvullende opties pagina op Volgende.
Als er geen statisch IP-adres is toegewezen aan de netwerkadapter, verschijnt er een waarschuwingsbericht met het advies om statische adressen in te stellen.
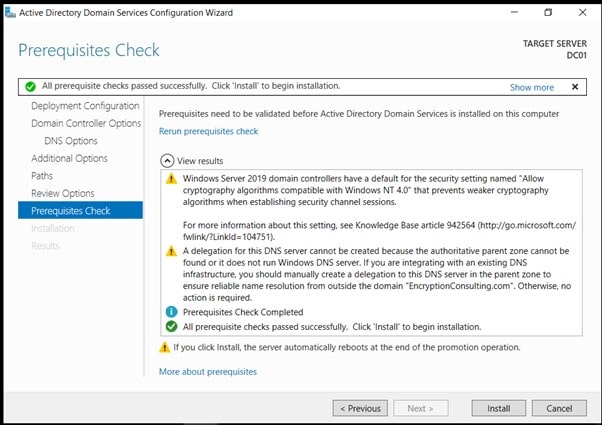
De wizard geeft een bericht weer dat er geen delegatie voor de DNS-server kan worden aangemaakt. Klik op Ja om verder te gaan.
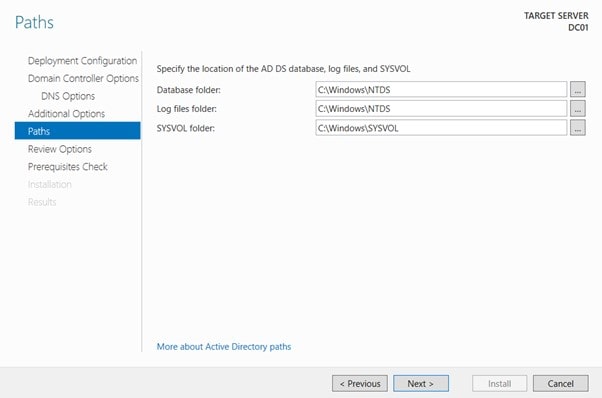
- Op de Locatie voor database, logbestanden en SYSVOL pagina op Volgende.
- Op de Vereistencontrole pagina, controleer uw selecties en klik installeren Active Directory-domeinservices.
- Wacht even totdat de installatie is voltooid en het systeem opnieuw is opgestart.
OPMERKING: Als u Active Directory-geïntegreerde DNS gebruikt, wordt het IP-adres van de voorkeurs-DNS-server voor de eerste domeincontroller in het forest automatisch ingesteld op het loopback-adres 127.0.0.1. Dit zorgt ervoor dat het IP-adres van de eerste domeincontroller in DNS wordt opgelost, zelfs als het statische IP-adres van de server wordt gewijzigd . Als u liever het daadwerkelijke IP-adres van de DNS-server configureert in plaats van het loopback-adres, vervang dit dan na de herstart door 192.168.1.10.
Taak 2: HTTP-webserver: CDP- en AIA-publicatie
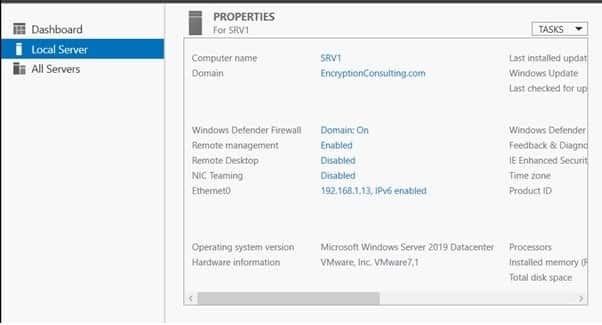
- Meld u aan bij SRV1 als lokale beheerder.
- Klik Starttype systeem.cpl, en druk op ENTER. Klik Veranderen.
- In Lid vanselecteer Domeinen typ vervolgens EncryptionConsulting.com Klik OK.
- In Windows Security, voer de gebruikersnaam en wachtwoord voor het domeinbeheerdersaccount. Klik OK.
- U bent van harte welkom bij de Encryptie Consulting domein Klik OK.
- Wanneer u de melding krijgt dat opnieuw opstarten vereist is, klikt u op OK. Klikken Sluiten. Klikken herstart nu.
Taak 3: Webserver (IIS)-rol installeren
- Meld u aan bij EncryptionConsulting.com as Encryptionconsu\Administrator(Zorg ervoor dat u de gebruiker inschakelt om in te loggen als Encryptieconsu\Beheerder)
- Open Serverbeheer.
- Klik met de rechtermuisknop op Rollen en Selecteer dan Rollen toevoegen.
- Op de Voordat u begint pagina kiezen Volgende.
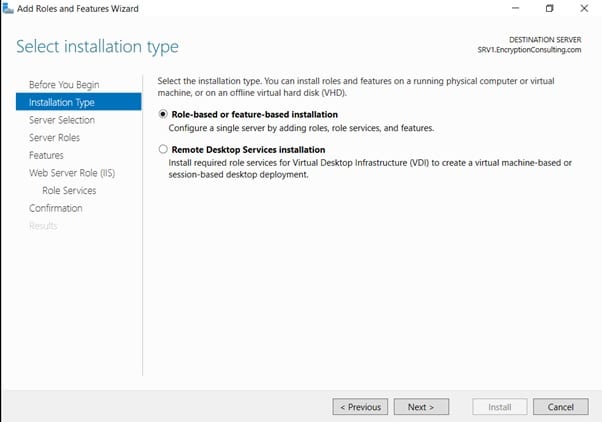
- Selecteer op de pagina Installatietype selecteren de optie Rolgebaseerde of functiegebaseerde installatie
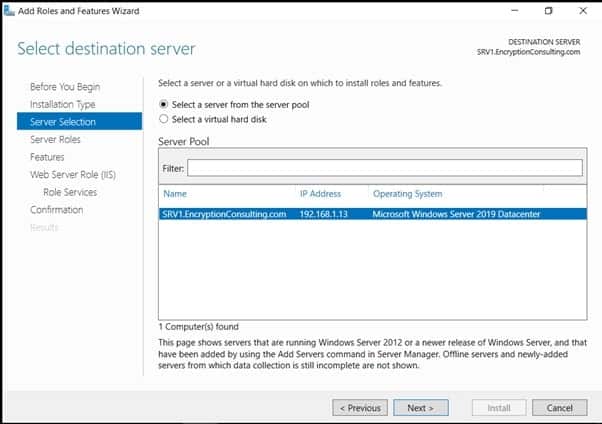
- On Selecteer bestemmingsserver, Selecteer een server uit de serverpool en klik op EncryptionConsulting.com, dan Klik Volgende
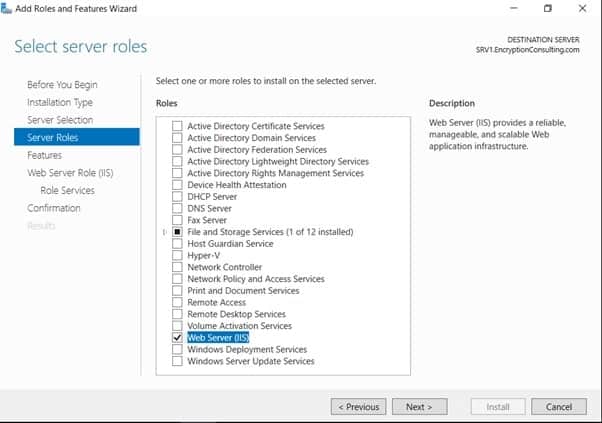
- Op de Selecteer Serverrollen pagina selecteren Webserver (IIS) En klik vervolgens op Volgende
- Op de Selecteer functies pagina op volgende
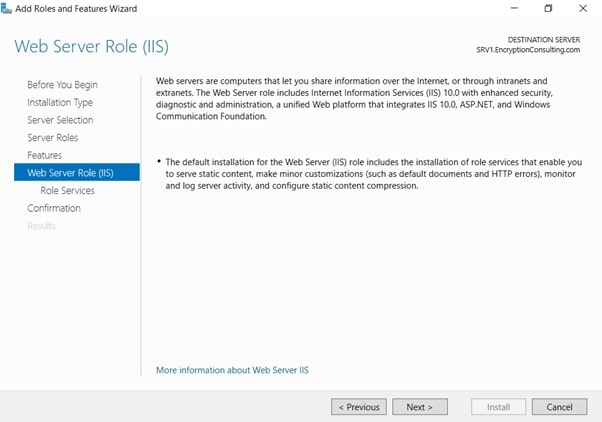
- Op de Webserver (IIS) pagina op Volgende
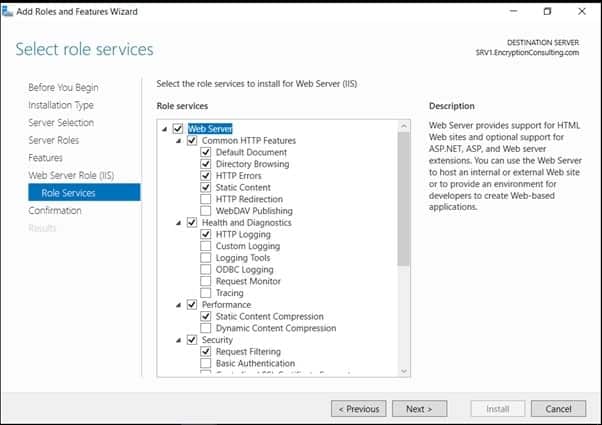
- Laat de standaardinstellingen staan op de Selecteer rolservices pagina en klik vervolgens op Volgende.
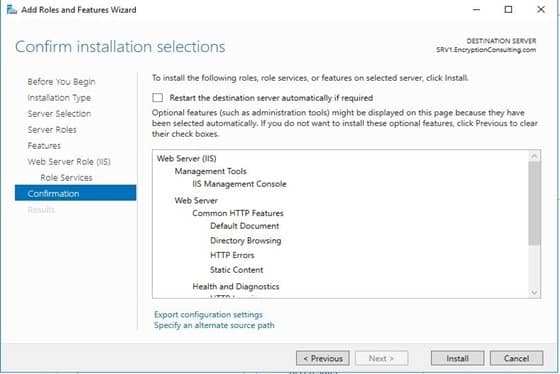
- On Bevestig installatieselecties pagina op Install.
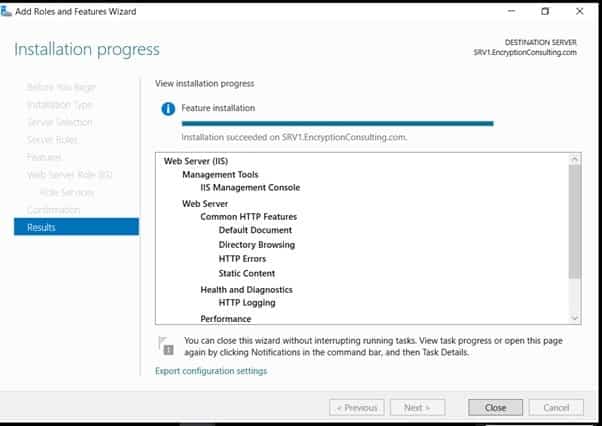
- Op de Installatieresultaten pagina op Sluiten
Taak 5: Maak de CertEnroll-map aan en verleen Share- en NTFS-machtigingen aan de groep Cert Publishers
Uw taak is om de Share- en NTFS-machtigingen voor de CertEnroll-map te delen en te configureren.
- Inloggen op EncryptionConsulting.com as Encryptionconsu\Administrator.
- Klik Start en selecteer Computer te openen Windows Verkenner en ga dan naar C: rit
- Maak een map met de naam CertEnroll aan de wortel van C: rit
- Klik met de rechtermuisknop op de CertEnroll map en selecteer Aanbod.
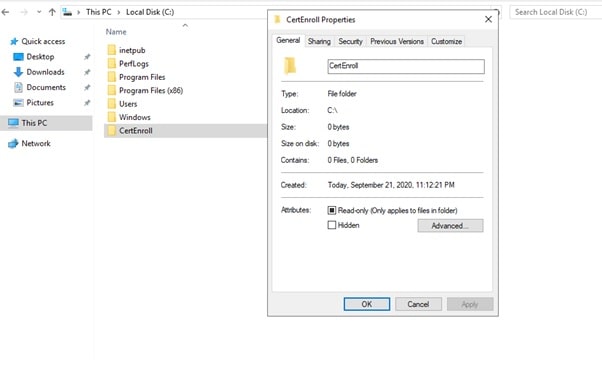
- Op de CertEnroll-eigenschappenpagina kiezen Delen tabblad om deelrechten te configureren.
- Klik op de Geavanceerde deeloptie en Selecteer dan Deel deze map.
- Klik op Machtigingen en dan klikken Toevoegen.
- On Selecteer Gebruikers of Groepen pagina, in de Voer de objectnamen in die u wilt selecterentype Encryptionconsu\Cert Publishers, En klik vervolgens op
- Op de Machtigingen voor CertEnroll dialoogvenster, selecteer Certificeringsuitgevers groep en dan in de Allow kolom selecteren Veranderen toestemming. Klik OK twee keer teruggaan naar de CertEnroll-eigenschappen pagina.
- Selecteer het Security tab en klik op Edit om NTFS-machtigingen te configureren.
- On Machtigingen voor CertEnroll pagina klik Toevoegen.Windows
- On Selecteer Gebruikers of Groepen pagina, Onder het Voer de objectnamen in die u wilt selecteren, ga naar binnen Encryptionconsu\Cert Publishers, En klik vervolgens op OK.
- Op de Machtigingen voor CertEnroll pagina markering, de Cert-uitgevers groep, en dan onder de Allow kolom selecteren wijzigen toestemming Klik OK.

- Op de CertEnroll-eigenschappen pagina op OK.
Taak 6: CertEnroll virtuele directory aanmaken in IIS
- Zorg ervoor dat u bent aangemeld bij EncryptionConsulting.com as Encryptionconsu\Administrator.
- Klik Start, Beheerdershulpmiddelen, en selecteer vervolgens Internet Information Services (IIS).
- Op de aansluitingen, uitbreiden SRV1 en dan uitbreiden Locaties.
- Klik met de rechtermuisknop op Standaard website en selecteer Virtuele map toevoegen.
- On Virtuele map toevoegen pagina, in Aliastype CertEnroll. In de Fysiek padtype C:\CertenrollEn klik op OK.
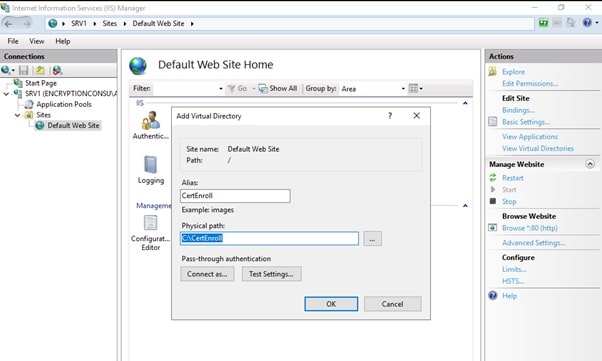
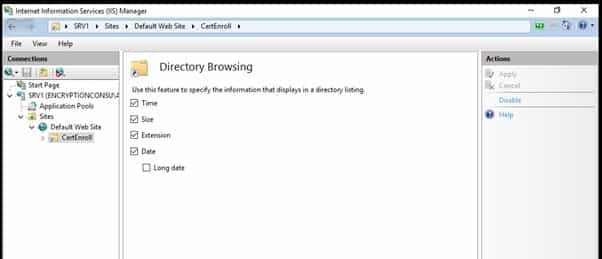
- In de aansluitingen deelvenster, onder het Standaard website, zorg ervoor dat de CertEnroll virtuele map is geselecteerd.
- In de CertEnroll Home paneel, dubbelklik op Bladeren door de directory.
- In de Acties paneelklik Enable .
Taak 7: Dubbele escape inschakelen op IIS-server
Door dubbele escapes toe te staan, kan de webserver Delta CRL's hosten.
- Zorg ervoor dat u bent aangemeld bij EncryptionConsulting.com as Encryptionconsu\Administrator.
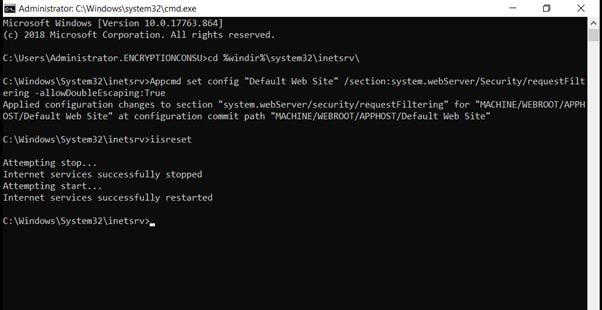
- Open een opdrachtprompt. Klik hiervoor op Start, Klik lopenen typ vervolgens cmd. Klikken OK.
- Typ dan cd %windir%\system32\inetsrv\ en druk op ENTER.
-
Typ de volgende opdracht in en druk op Enter.
Appcmd set config “Standaardwebsite” /section:system.webServer/Security/requestFiltering -allowDoubleEscaping:True
- Start de IIS-service opnieuw. Typ hiervoor iisreset en druk op ENTER.
Taak 8: CNAME (pki.EncryptionConsulting.com) aanmaken in DNS
- Zorg ervoor dat u bent aangemeld bij EncryptionConsulting.com as Encryptionconsu\Administrator.
- Open de DNS-console. U kunt dit doen door te klikken op Start, Klik lopenen typ vervolgens dnsmgmt.msc. Klikken OK.
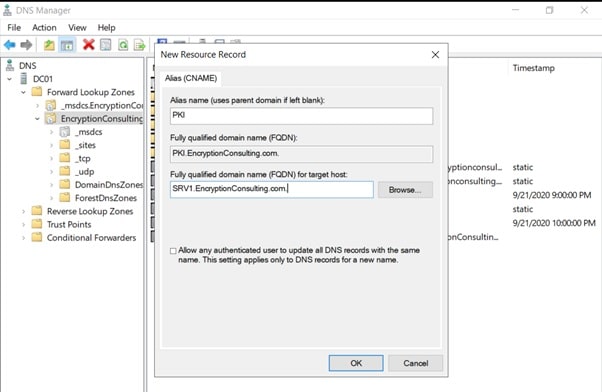
- Uitvouwen Zones voor vooruitzoeken, selecteer en klik vervolgens met de rechtermuisknop EncryptionConsulting.com zone. Klik Nieuwe alias (CNAME).
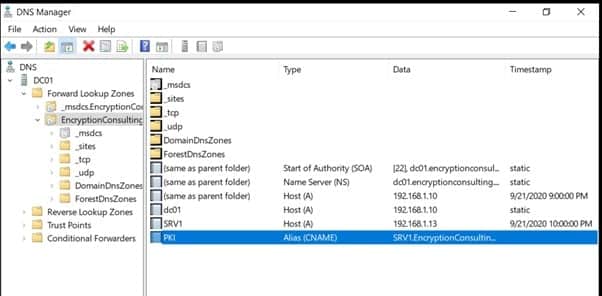
- In Aliasnaam (gebruikt het bovenliggende domein als dit leeg wordt gelaten)type PKI. In de Volledig gekwalificeerde domein naam (FQDN) voor de doelhost veld soort EncryptionConsulting.com. En klik vervolgens op OK.
Let op : voeg de afsluitende "." toe aan de FQDN in de vorige stap. In een productieomgeving kan deze alias verwijzen naar een load balancer die verzoeken verdeelt over een willekeurig aantal webservers die de CA-certificaten en CRL's bevatten.
Activiteit 2: De standalone offline root-CA installeren
De standalone offline root-CA mag niet in het domein worden geïnstalleerd. Sterker nog, deze mag zelfs helemaal niet met een netwerk worden verbonden.
Taak 1: Maak een CAPolicy.inf voor de standalone offline root-CA
Om een CAPolicy.inf te maken voor de zelfstandige offline root-CA:
- Meld u aan bij CA01 als CA01\Beheerder.
- Klik Start, Klik Run, en typ dan kladblok C:\Windows\CAPolicy.inf en druk op ENTER.
- Wanneer u wordt gevraagd een nieuw bestand te maken, klikt u op Ja.
-
Typ het volgende als inhoud van het bestand.
[Versie] Signature="$Windows NT$" [Certsrv_Server] RenewalKeyLength=2048; aanbevolen 4096 RenewalValidityPeriod=Jaren RenewalValidityPeriodUnits=20 AlternateSignatureAlgorithm=0
Klik op Bestand en vervolgens op Opslaan om het bestand CAPolicy.inf op te slaan in de map C:\Windows.
Waarschuwing: CAPolicy.inf heeft de extensie .inf. Voeg .inf toe aan het einde van de bestandsnaam en selecteer de opties zoals beschreven. Het bestand wordt opgeslagen als een tekstbestand en zal niet worden gebruikt tijdens de CA-installatie.
- Sluit Kladblok.
OPMERKING: Zorg ervoor dat u de computernaam wijzigt in "CA01". Windows > Uitvoeren > sysdm.cpl > Wijzig de computernaam en start de computer opnieuw op.
Taak 2: De zelfstandige offline root-CA installeren
Om de zelfstandige offline root-CA te installeren:
- Meld u aan bij CA01 als CA01\Administrator.
- Klik Start, Klik Systeembeheeren klik vervolgens op server Manager.
- Klik met de rechtermuisknop op rollen En klik vervolgens op Rollen toevoegen.
- Op de Voordat je begint pagina klik Volgende.
- Op de Montage Type pagina, kies Rolgebaseerde of op de voorgrond geplaatste installatie, En klik vervolgens op Next.
- Op de server selectie pagina, Klik volgende.
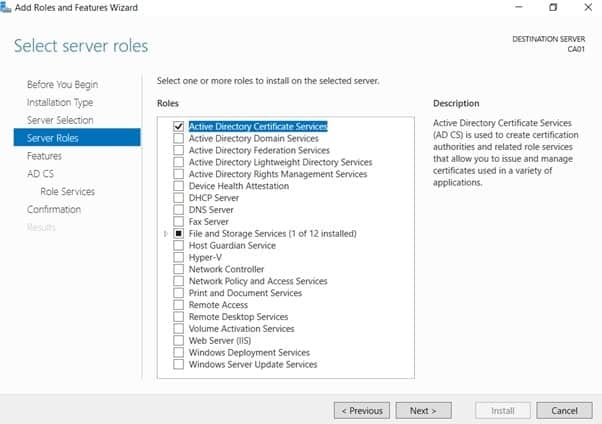
- Op de Selecteer Serverrollen pagina selecteren Active Directory-certificaatservicesEn klik op Volgende.
- Klik op de pagina 'Functies selecteren' op 'Volgende'.
- Op de Inleiding tot Active Directory-certificaatservices pagina op Volgende.
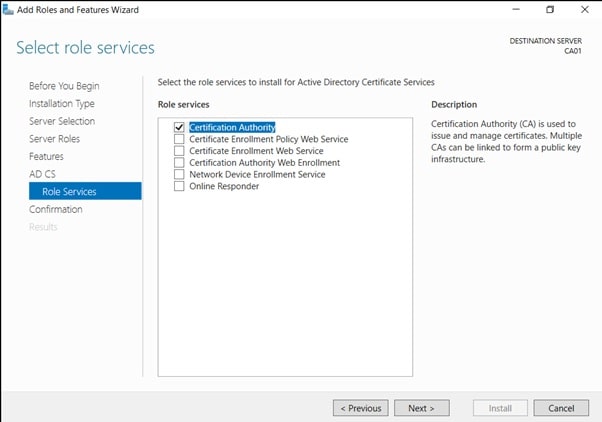
- Op de Selecteer rolservices pagina, zorg ervoor dat Certificeringsinstantie is geselecteerd en vervolgens Volgende.
- Klik op de bevestigingspagina op installeren
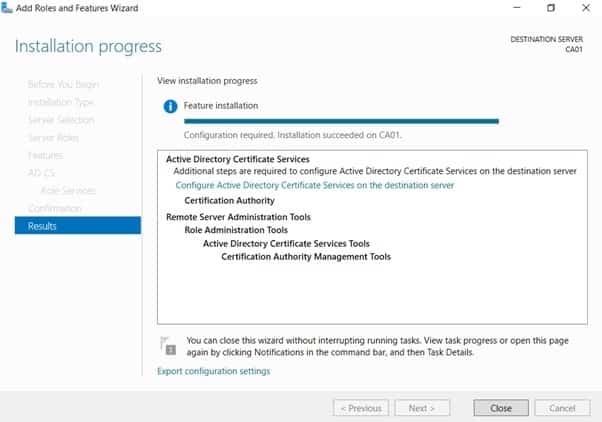
- Klik op ‘Active Directory Certificate Services op de doelserver configureren’.
- Op de Geef referenties op om rollen en services te configureren pagina, de referentie moet zijn CA01\Beheerder, dan klikken Volgende.
- Op de Selecteer Rol, services om te configureren pagina, kies Certificeringsinstantie, En klik vervolgens op Volgende.
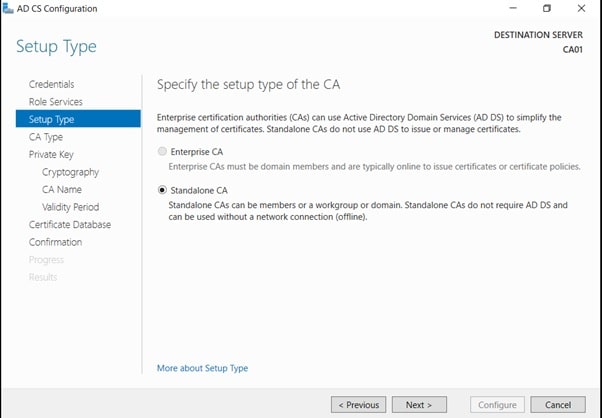
- Op de Specificeer het installatietype pagina, zorg ervoor dat Standalone is geselecteerd en klik vervolgens op Volgende.
- Let op: de optie Enterprise is grijs omdat de CA01-server niet is toegevoegd aan het Active Directory-domein.
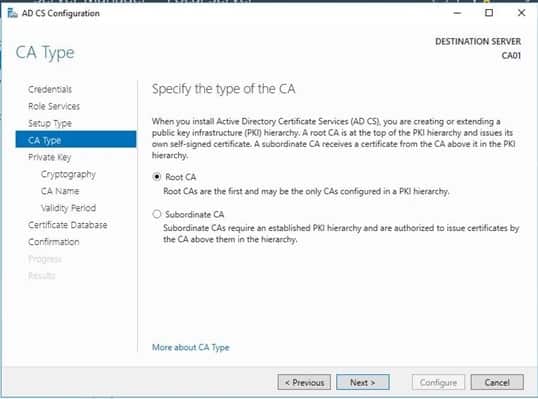
- Op de Specificeer CA-type pagina, zorg ervoor dat Root-CA is geselecteerd en klik vervolgens op Volgende.
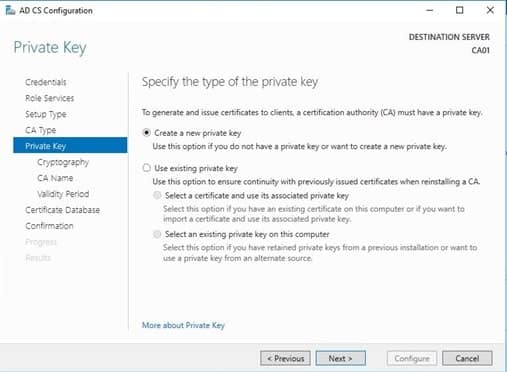
- Op de Privésleutel instellen pagina, zorg ervoor dat Maak een nieuwe privésleutel is geselecteerd en klik vervolgens op Volgende.
- Laat de standaardinstellingen staan op de Cryptografie configureren voor CA pagina en klik vervolgens op Volgende.
- Belangrijk:In een productieomgeving stelt u de CSP, het hash-algoritme en de sleutellengte in om te voldoen aan de compatibiliteitsvereisten van de toepassing.

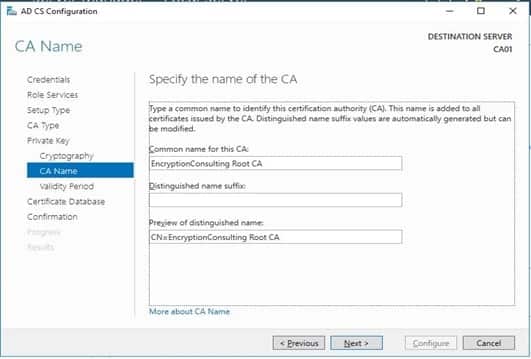
- On Pagina CA-naam configureren, onder de Algemene naam voor deze CA, de bestaande invoer wissen en typen EncryptieRaadpleeg Root CA. Klik Volgende.
- Opmerking: A Onderscheidende naamsuffix is optioneel voor een root-CA. Dit wordt in een latere stap geconfigureerd.
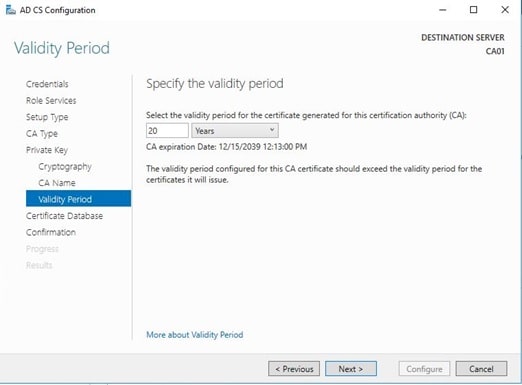
- Op de Geldigheidsperiode instellen pagina, onder Selecteer de geldigheidsperiode voor het certificaat dat voor deze CA is gegenereerd, wis de bestaande invoer en typ vervolgens 20Laat het selectievak op Jaar. Klik Volgende.
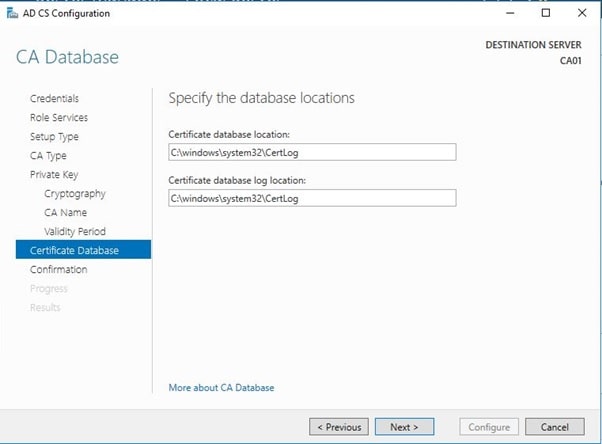
- Houd de standaardinstellingen op de Certificaatdatabase configureren pagina en klik vervolgens op Volgende.
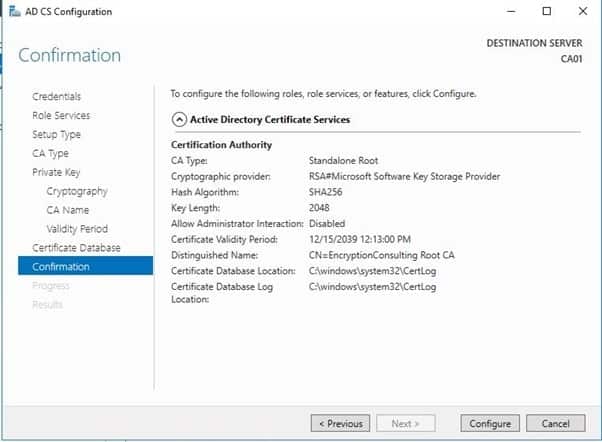
- Op de Bevestig installatieselecties pagina, controleer de instellingen en klik vervolgens op Configure .
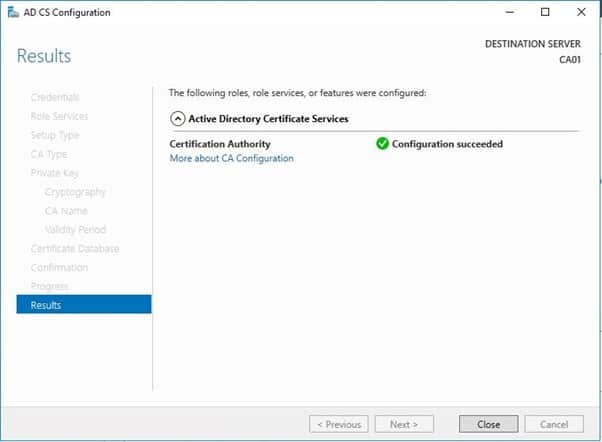
- Bekijk de informatie over de Installatieresultaten pagina om te controleren of de installatie succesvol is en klik vervolgens op Sluiten.
Activiteit 3: Post-installatieconfiguratie uitvoeren voor root-CA
- Zorg ervoor dat u bent aangemeld bij CA01 as CA01\Beheerder.
- Open een opdrachtprompt. Om dit te doen, kunt u klikken op Start, Klik lopentype cmd En klik vervolgens op OK.
- Om de Distinguished Name van de Active Directory-configuratiepartitie te definiëren, voert u de volgende opdracht uit vanaf een administratieve opdrachtprompt:
- Certutil -setreg CA\DSConfigDN “CN=Configuratie,DC=EncryptionConsulting,DC=com”
- Definiëren CRL-periode-eenheden en CRL-periodes, voer de volgende opdrachten uit vanaf een administratieve opdrachtprompt:
- Certutil -setreg CA\CRLPeriodUnits 52
- Certutil -setreg CA\CRLPeriod “Weken”
- Certutil -setreg CA\CRLDeltaPeriodUnits 0
- Definiëren CRL Overlap Periode Eenheden en CRL-overlapperiode, voer de volgende opdrachten uit vanaf een administratieve opdrachtprompt:
- Certutil -setreg CA\CRLOverlapPeriodUnits 12
- Certutil -setreg CA\CRLOverlapPeriod “Uren”
- Definiëren Geldigheidsperiode-eenheden Typ de volgende opdracht voor alle door deze CA uitgegeven certificaten en druk op Enter. In dit lab zou de uitgevende CA van de onderneming een geldigheidsduur van 10 jaar voor zijn CA-certificaat moeten krijgen. Om dit te configureren, voert u de volgende opdrachten uit vanaf een beheerdersopdrachtprompt:
- Certutil -setreg CA\ValidityPeriodUnits 10
- Certutil -setreg CA\ValidityPeriod “Jaren”
Taak 1: Auditing inschakelen op de root-CA
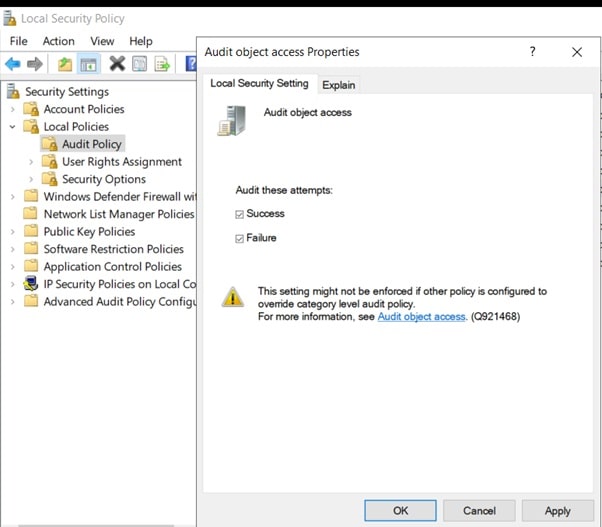
CA-auditing is afhankelijk van het inschakelen van objecttoegangscontrole op het systeem . De volgende instructies beschrijven hoe u het lokale beveiligingsbeleid kunt gebruiken om objecttoegangscontrole in te schakelen.
- Klik Start, Klik SysteembeheerEn selecteer Lokaal beveiligingsbeleid.
- Uitvouwen Lokaal beleid en selecteer vervolgens Auditbeleid.
- Dubbelklik Toegang tot auditobjecten en selecteer vervolgens Succes en Storing dan klikken OK.
- Sluit de lokale beveiligingsbeleid-editor.
-
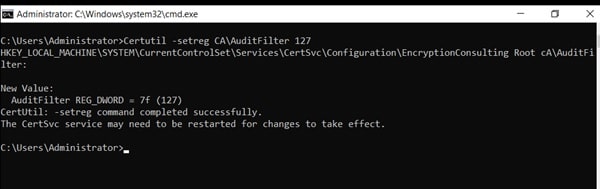
Schakel auditing voor de CA in door te selecteren welke groep gebeurtenissen u wilt auditen in de MMC-module van de certificeringsinstantie of door de registersleutelinstelling AuditFilter te configureren. Om auditing voor alle CA-gerelateerde gebeurtenissen te configureren, voert u de volgende opdracht uit vanaf een beheerdersopdrachtprompt:
Certutil -setreg CA\AuditFilter 127
Taak 2: De AIA en CDP configureren
Er zijn verschillende methoden om de locaties voor Authority Information Access (AIA) en Certificate Revocation List Distribution Point (CDP) te configureren . U kunt hiervoor de gebruikersinterface gebruiken (in de eigenschappen van het CA-object), certutil of rechtstreeks het register bewerken. De AIA wordt gebruikt om te verwijzen naar de openbare sleutel van de certificeringsinstantie (CA) van Windows Server. De CDP is de locatie waar de certificaatintrekkingslijst wordt beheerd, waardoor clientcomputers kunnen controleren of een certificaat is ingetrokken. In dit practicum zullen er drie locaties voor de AIA en vier locaties voor de CDP zijn.
Taak 3: De AIA configureren
Het gebruik van een certutil-opdracht is een snelle en veelgebruikte methode om de AIA te configureren. Wanneer u de volgende certutil-opdracht uitvoert, configureert u een statische bestandssysteemlocatie, een lichtgewicht directorytoegangspad (LDAP)-locatie en een HTTP-locatie voor de AIA. De certutil-opdracht om de AIA in te stellen, wijzigt het register, dus zorg ervoor dat u de opdracht uitvoert vanaf een opdrachtprompt en als administrator uitvoert. Voer de volgende opdracht uit:
certutil -setreg CA\CACertPublicationURLs “1:C:\Windows\system32\CertSrv\CertEnroll\%1_%3%4.crt\n2:ldap:///CN=%7,CN=AIA,CN=Public Key Services,CN=Services,%6%11\n2:http://pki.EncryptionConsulting.com/CertEnroll/%1_%3%4.crt”
Nadat u deze opdracht hebt uitgevoerd, voert u de volgende opdracht uit om uw instellingen te bevestigen:
certutil -getreg CA\CACertPublicatieURL's
Als u in het register kijkt, onder het volgende pad: HKEY_LOCAL_MACHINE\System\CurrentControlSet\Services\CertSvc\Configuration\EncryptionConsulting Root CA , kunt u de CACertPublicationURLs controleren door de waarde REG_MULTI_SZ te openen. U zou het volgende moeten zien:
- C:\Windows\system32\CertSrv\CertEnroll\%1_%3%4.crt
- ldap:///CN=%7,CN=AIA,CN=Openbare sleutelservices,CN=Services,%6%11
- http://pki.EncryptionConsulting.com/CertEnroll/%1_%3%4.crt
U kunt dit ook zien in de CA-console (certsrv). Om de console te openen, klikt u op Start , vervolgens op Administratieve hulpmiddelen en daarna op Certificeringsinstantie. Vouw in het navigatievenster de Certificeringsinstantie (Lokaal) uit. Klik met de rechtermuisknop op EncryptionConsulting Root CA en vervolgens op Eigenschappen. Klik op het tabblad Extensies , onder Extensie selecteren , op Toegang tot Autoriteitsinformatie (AIA) en u ziet de grafische weergave van de AIA-instellingen.
Taak 4: Configureer de CDP
De certutil-opdracht om de CDP in te stellen wijzigt het register, dus zorg ervoor dat u de opdracht uitvoert vanuit een opdrachtprompt.
certutil -setreg CA\CRLPublicationURLs “1:C:\Windows\system32\CertSrv\CertEnroll\%3%8%9.crl\n10:ldap:///CN=%7%8,CN=%2,CN=CDP,CN=Public Key Services,CN=Services,%6%10\n2:http://pki.EncryptionConsulting.com/CertEnroll/%3%8%9.crl”
Nadat u deze opdracht hebt uitgevoerd, voert u de volgende certutil-opdracht uit om uw instellingen te controleren:
certutil -getreg CA\CRLPublicatie-URL's
In het register op de volgende locatie: HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\CertSvc\Configuration\EncryptionConsulting Root CA kunt u de waarde REG_MULTI_SZ openen en de configuratie van deze waarden bekijken:
-
C:\Windows\system32\CertSrv\CertEnroll\%3%8%9.crl
10:ldap:///CN=%7%8,CN=%2,CN=CDP,CN=Public Key Services,CN=Services,%6%10
- http://pki.EncryptionConsulting.com/CertEnroll/%3%8%9.crl
U kunt dit ook zien in de CA-console (certsrv). Om de console te openen, klikt u op Start , vervolgens op Administratieve hulpmiddelen en daarna op Certificeringsinstantie . Zorg ervoor dat in het navigatievenster Certificeringsinstantie (Lokaal) is uitgevouwen. Klik met de rechtermuisknop op EncryptionConsulting Root CA en vervolgens op Eigenschappen . Klik op het tabblad Extensies , onder Extensie selecteren , op CRL-distributiepunt (CDP) en u ziet de grafische weergave van de CDP-instellingen.
Voer bij een administratieve opdrachtprompt de volgende opdrachten uit om Active Directory Certificate Services opnieuw te starten en de CRL te publiceren
net stop certsvc
net start certsvc
certutil -crl
Activiteit 4: Enterprise Issuing CA installeren
Taak 1: CA02 toevoegen aan het domein
Om CA02 aan het domein toe te voegen:
- Meld u aan bij CA02 als lokale beheerder.
- Klik Starttype systeem.cpl, en druk op ENTER. Klik Veranderen.
- In de computernaamtype CA02 En klik vervolgens op OK.
- Wanneer u de melding krijgt dat u de computer opnieuw moet opstarten, klikt u op OK. Klikken Sluiten. Klikken herstart nu.
- Nadat CA02 opnieuw is opgestart, meldt u zich aan als lokale beheerder.
- Klik Starttype systeem.cpl, en druk op ENTER. Klik Veranderen.
- In Lid vanselecteer Domeinen typ vervolgens EncryptieConsulting.com. Klikken OK.
- In Windows Security, voer de gebruikersnaam en wachtwoord voor het domeinbeheerdersaccount. Klik OK.
- U bent van harte welkom op het EncryptionConsulting-domein. Klik OK.
- Wanneer u de melding krijgt dat opnieuw opstarten vereist is, klikt u op OK. Klikken Sluiten. Klikken herstart nu.
Taak 2: CAPolicy.inf aanmaken voor Enterprise Issuing CA
- Inloggen op EncryptionConsulting.com as ENCRYPTIONCONSU\Administrator(Zorg ervoor dat u de gebruiker inschakelt om in te loggen als ENCRYPTIONCONSU\Administrator)
- Klik Startselecteer Run, en typ dan kladblok C:\Windows\CAPolicy.inf en druk op ENTER.
- Wanneer u wordt gevraagd een nieuw bestand te maken, klikt u op Ja.
-
Typ het volgende als inhoud van het bestand.
[Version]
Signature="$Windows NT$"
[PolicyStatementExtension]
Policies=InternalPolicy
[InternalPolicy]
OID= 1.2.3.4.1455.67.89.5
URL=http://pki.EncryptionConsulting.com/cps.txt
[Certsrv_Server]
RenewalKeyLength=2048
RenewalValidityPeriod=Years
RenewalValidityPeriodUnits=10
LoadDefaultTemplates=0
AlternateSignatureAlgorithm=0
-
Klik op Bestand en vervolgens op Opslaan om het bestand CAPolicy.inf op te slaan in de map C:\Windows.
Belangrijk : Zorg ervoor dat het CAPolicy.inf-bestand is opgeslagen als een .inf- bestand. Het bestand wordt niet gebruikt als het met een andere bestandsextensie is opgeslagen.
- Kladblok sluiten
Taak 3: Publiceer het root-CA-certificaat en de CRL
- Zorg ervoor dat u bent aangemeld bij CA02. EncryptionConsulting.com as EncryptionConsulting\Administrator.
- Kopieer de bestanden Root CA-certificaat (CA01_EncryptionConsulting Root CA.crt) en Root CA CRL (EncryptionConsulting Root CA.crl) uit de map C:\Windows\System32\CertSrv\CertEnroll op de interne CA01-server naar het verwijderbare medium (A:).
-
Om op CA02 het EncryptionConsulting Root CA-certificaat en CRL in Active Directory te publiceren, voert u de volgende opdrachten uit vanaf een beheerdersopdrachtprompt. Zorg ervoor dat u de juiste stationsletter van uw verwisselbare media (voor A:) in de volgende opdrachten vervangt:
certutil -f -dspublish “A:\CA01_EncryptionConsulting Root CA.crt” RootCA
certutil -f -dspublish “A:\EncryptionConsulting Root CA.crl” CA01
-
Om het EncryptionConsulting Root CA-certificaat en de CRL te publiceren naar http://pki.EncryptionConsulting.com/CertEnroll, kopieert u het EncryptionConsulting Root CA-certificaat en de CRL naar de map \\srv1.EncryptionConsulting.com\C$\CertEnroll. Voer de volgende opdrachten uit vanaf een beheerdersopdrachtprompt. Zorg ervoor dat u de juiste stationsletter van uw verwisselbare media gebruikt (voor A:).
kopieer “C:\CA01_EncryptionConsulting Root CA.crt” \\SRV1.EncryptionConsulting.com\C$\CertEnroll\
kopieer “C:\EncryptionConsulting Root CA.crl” \\SRV1.EncryptionConsulting.com\C$\CertEnroll\
-
Om het EncryptionConsulting Root CA-certificaat en CRL toe te voegen aan de lokale opslag van CA02.com, voert u de volgende opdracht uit vanaf een beheerdersopdrachtprompt. Zorg ervoor dat u de juiste stationsletter van uw verwisselbare media (voor A:) in de volgende opdrachten vervangt:
- certutil -addstore -f root “A:\CA01_ EncryptionConsulting Root CA.crt”
- certutil -addstore -f root “A:\EncryptionConsulting CA.crl”
Activiteit 5: Ondergeschikte uitgevende CA installeren
Ondergeschikte uitgevende CA op CA02. EncryptionConsulting.com
- Zorg ervoor dat u bent aangemeld bij CA02.EncryptionConsulting.com als EncryptionConsulting\ Administrator.
- Open server Manager.
- Klik met de rechtermuisknop rollen en selecteer vervolgens Rollen toevoegen.
- Op de Voordat je begint pagina selecteren Volgende.
- Op de Montage Type pagina, kies Rolgebaseerde of op de voorgrond geplaatste installatie, En klik vervolgens op Volgende
- Op de server selectie pagina, Klik
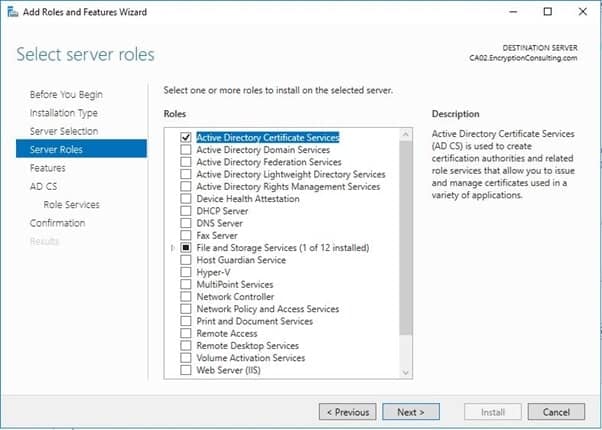
- Op de Selecteer Serverrollen pagina kiezen Active Directory-certificaatservicesEn klik op Volgende.
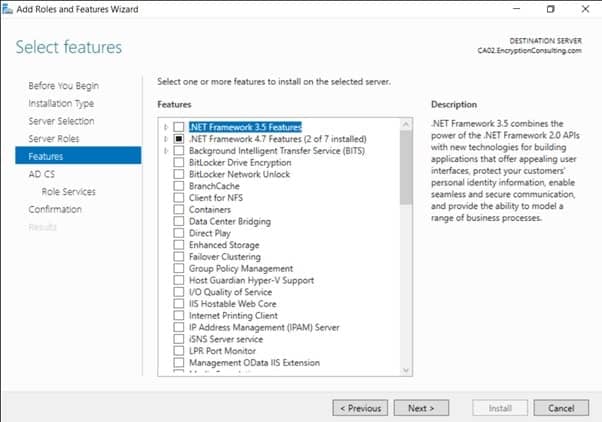
- Op de Selecteer functies pagina op Volgende.
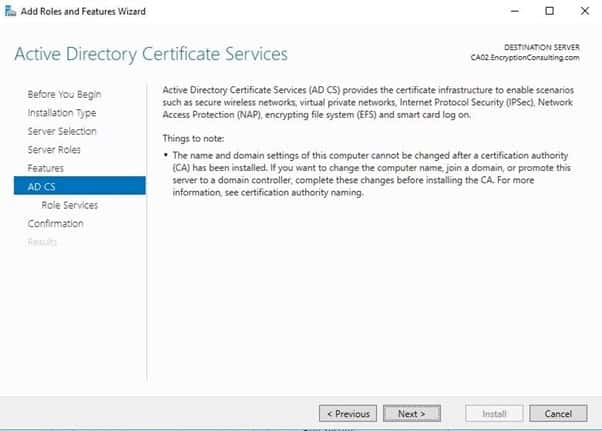
- Over de inleiding tot Active Directory-certificaatservices pagina op Volgende.
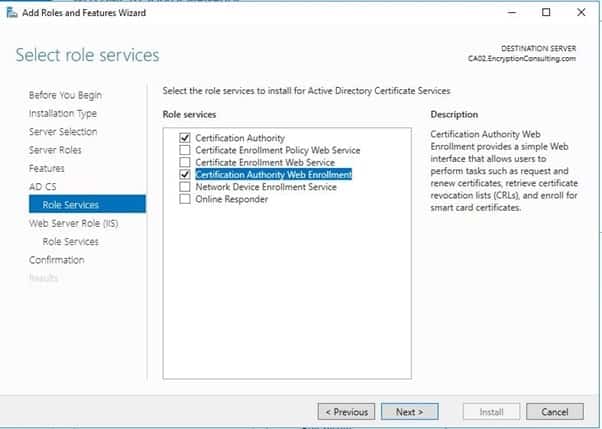
- Op de Selecteer Rol Services paginaselecteer Certificeringsinstantie en Certificeringsinstantie webinschrijving. Als je het Wizard Rollen toevoegen, Klik Vereiste rolservices toevoegen. Klik Volgende.
- Op de Webserverrol IIS pagina op Volgende.
- Laat de Rolservices op de standaardinstelling staan en klik op Volgende.
- Controleer de details op de bevestigingspagina en klik op Install.
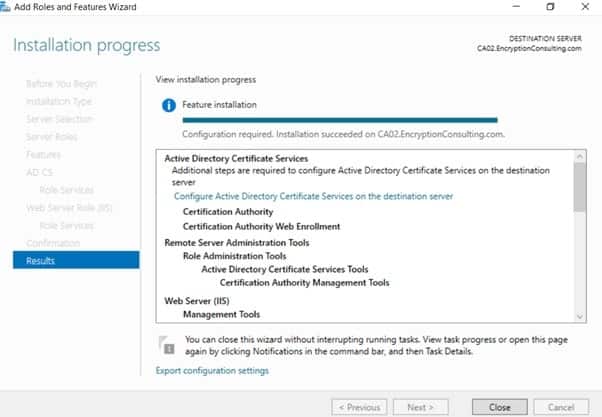
- Klik op "configureer Active Directory Certificate Services op de doelserver'.
- Op de pagina Geef referenties op om rollen en services te configureren, moet de referentie worden opgegeven Encryptionconsu\Administrator, dan klikken Volgende.
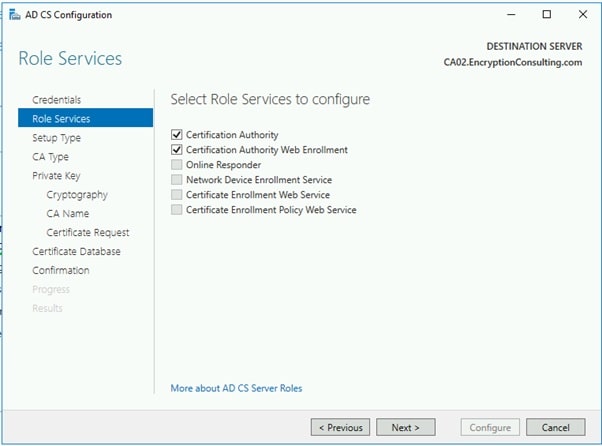
- Op de Selecteer Roldiensten om de pagina te configureren, Selecteer certificeringsinstantie en webinschrijving voor certificeringsinstantie Klik vervolgens op Volgende.
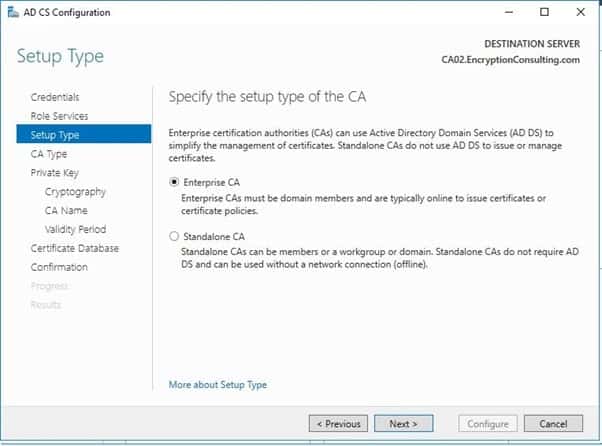
- Op de Specificeer het installatietype pagina, zorg ervoor dat Enterprise is geselecteerd en klik vervolgens op Volgende.
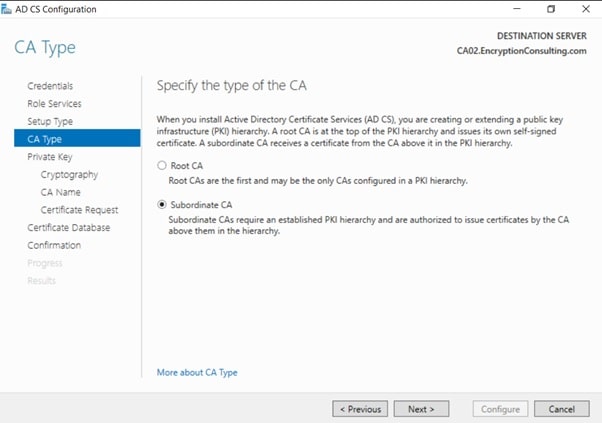
- Op de Specificeer CA-type 4040 hand404040 details hand4040 hand 3 details hand40 hand40 hand details details details details hand 3 Ondergeschikte CA En klik vervolgens op Volgende
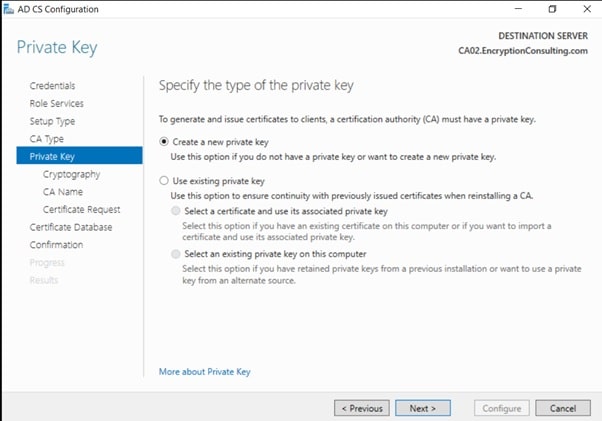
- Op de Privésleutel instellen pagina, zorg ervoor dat Maak een nieuwe privésleutel is geselecteerd en klik vervolgens op Volgende.
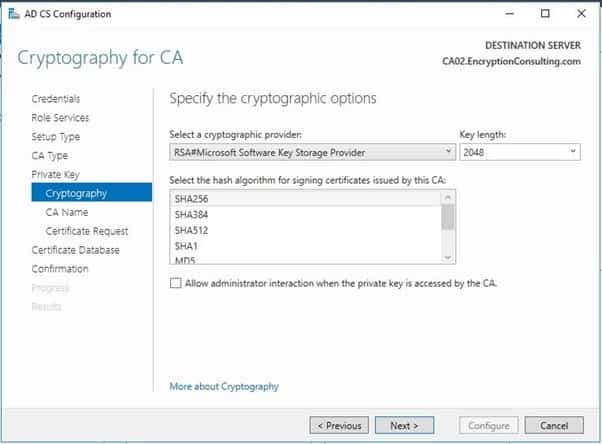
- Laat de standaardinstellingen staan op de Cryptografie configureren voor CA pagina, klik dan Volgende.
Belangrijk: Bij installatie in een productieomgeving moeten de geselecteerde CSP, het hash-algoritme en de sleutellengte voldoen aan de vereisten voor toepassingscompatibiliteit.
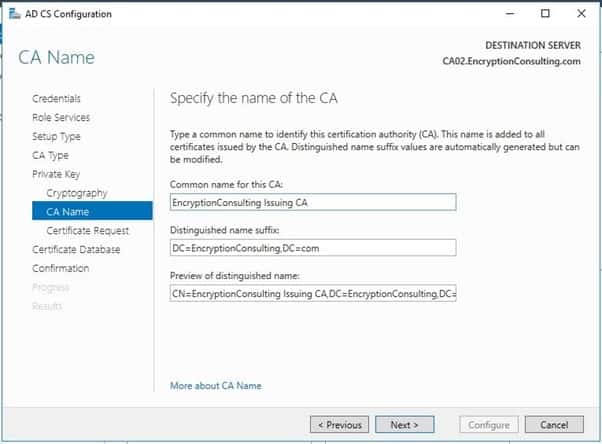
Op de pagina 'CA-naam configureren' wist u de bestaande invoer in het veld 'Algemene naam voor deze CA' en voert u 'EncryptionConsulting Issuing CA' in . Selecteer vervolgens 'Volgende'.
Let op: het DN-achtervoegsel wordt automatisch ingevuld en mag niet worden gewijzigd.
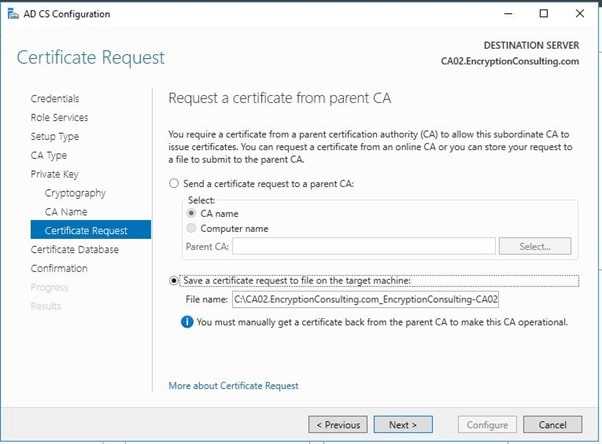
- Op de Certificaat aanvragen bij een bovenliggende CA 4040 hand404040 details hand4040 hand 3 details hand40 hand40 hand details details details details hand 3 Een certificaataanvraag opslaan in een bestand op de doelcomputer optie en klik vervolgens Volgende.
- Laat de standaardinstellingen staan op de Certificaatdatabase configureren pagina en klik vervolgens op Volgende.
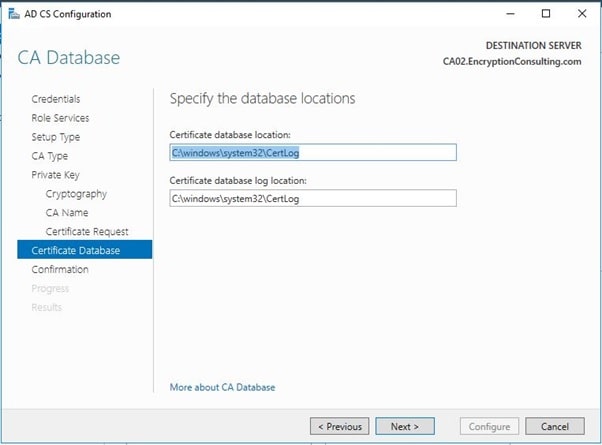
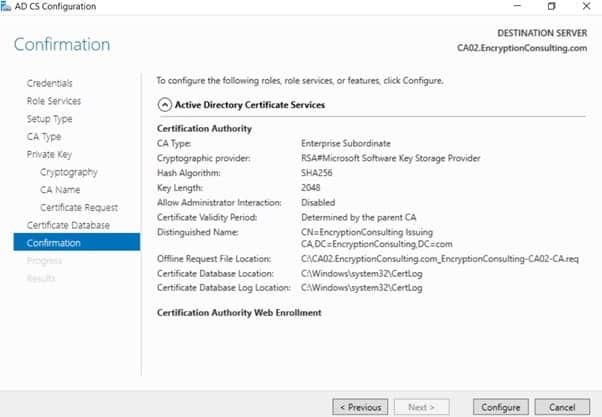
- Op de Bevestig installatieselecties pagina op configureer.
-
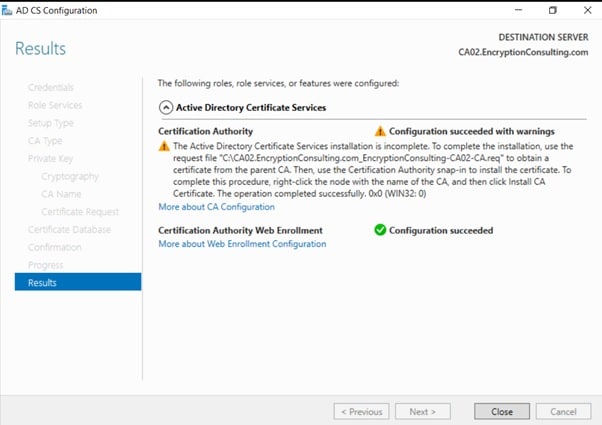
Controleer de informatie op de pagina 'Installatieresultaten' om te verifiëren dat de installatie is geslaagd en klik vervolgens op 'Sluiten'.
- Het volgende waarschuwingsbericht wordt verwacht: "De installatie van Active Directory Certificate Services is onvolledig. Om de installatie te voltooien, gebruikt u het gevraagde bestand "C:CA02.EncryptionConsulting.com_EncryptionConsulting-CA02-CA.req" om een certificaat van de bovenliggende certificeringsinstantie (CA) te verkrijgen. Gebruik vervolgens de module Certificeringsinstantie (Certificate Authority) van Windows Server om het certificaat te installeren. Om deze procedure te voltooien, klikt u met de rechtermuisknop op het knooppunt met de naam van de CA en klikt u vervolgens op CA-certificaat installeren. De bewerking is voltooid. 0x0 (WIN32: 0)."
-
Kopieer C:\CA02.EncryptionConsulting.com_EncryptionConsulting-CA02-CA.req naar uw verwisselbare media. Als u bijvoorbeeld naar een floppydiskstation met stationsletter A wilt kopiëren, voert u de volgende opdracht uit vanaf een opdrachtprompt:
- kopieer “C:\CA02.EncryptionConsulting.com_EncryptionConsulting-CA02-CA.req” A:\
Taak 1: Dien de aanvraag in en geef het certificaat voor de uitgevende CA-encryptie uit
Om de certificaataanvraag in te dienen en het gevraagde certificaat uit te geven:
- Zorg ervoor dat u bent aangemeld bij CA01 als CA01\Administrator. Plaats het verwisselbare medium met de certificaataanvraag in CA01.
- Open op CA01 een administratieve opdrachtprompt. Dien vervolgens de aanvraag in met de volgende opdracht (ervan uitgaande dat A: de stationsletter van uw verwisselbare media is):
- certreq -submit “A:CA02.EncryptionConsulting.com_EncryptionConsulting-CA02-CA.req”
- Let op: Let op de Aanvraag-ID Nummer dat wordt weergegeven nadat u de aanvraag hebt ingediend. U gebruikt dit nummer bij het ophalen van het certificaat.
- In de Lijst met certificeringsinstanties dialoogvenster, zorg ervoor dat EncryptieRaadpleeg Root CA is geselecteerd en klik vervolgens op OK
- Open de console van de certificeringsinstantie. Klik hiervoor op Start, Klik Systeembeheeren klik Certificeringsinstantie.
- In de certsrv [Certificeringsinstantie (lokaal)] dialoogvenster, in de consoleboom, uitvouwen EncryptieRaadpleeg Root CA.
- Klik openstaande verzoekenKlik in het detailvenster met de rechtermuisknop op de aanvraag die u zojuist hebt ingediend, klik Alle takenEn klik op Issue.
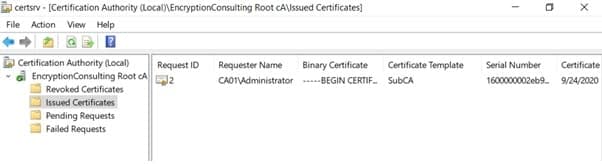
- Ga terug naar de beheerdersopdrachtprompt om het uitgegeven certificaat te accepteren door de volgende opdracht uit te voeren. Zorg ervoor dat u de juiste stationsletter van uw verwisselbare media vervangt door: A: evenals de juiste RequestID voor 2:
- certreq -retrieve 2 “A:\ CA02.EncryptionConsulting.com_EncryptionConsulting-CA02-CA.crt”
- In de Dialoogvenster Lijst met certificeringsinstanties doos, zorg ervoor dat EncryptieRaadpleeg Root CA is geselecteerd en klik vervolgens op OK.
Taak 2: Installeer het Encryption Consulting CA-certificaat op CA02
Ga als volgt te werk om het certificaat te installeren en de Windows Server-certificeringsinstantieservice op CA02 te starten:
- Zorg ervoor dat u bent aangemeld bij CA02.EncryptionConsulting.com als EncryptionConsu\Administrator. Plaats de verwisselbare media met het uitgegeven certificaat voor CA02.EncryptionConsulting.com in CA02.
- Open de console van de certificeringsinstantie.
- In de Certificeringsinstantie consoleboom, klik met de rechtermuisknop EncryptieConsulting Uitgevende CAEn klik op CA-certificaat installeren.
- In de Selecteer het bestand om de CA-installatie te voltooienNavigeer naar uw verwisselbare media. Zorg ervoor dat u Alle bestanden (*. *) en klik op de CA02.EncryptionConsulting.com_EncryptionConsulting-CA02-CA certificaat. Klik Open.
- Klik met de rechtermuisknop in de consoleboom EncryptieConsulting Uitgevende CA, Klik Alle takenEn klik op Service starten.
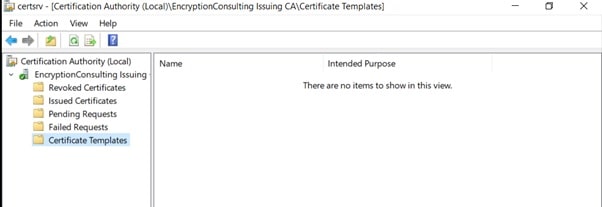
- Vouw in de consoleboom het volgende uit: EncryptieConsulting Uitgevende CA En klik vervolgens op CertificaatsjablonenMerk op dat er geen certificaten worden weergegeven in het detailvenster. Dit komt doordat CAPolicy.inf heeft aangegeven dat de standaardsjablonen niet moeten worden geïnstalleerd in de regel Standaardsjablonen laden=0.
Activiteit 6: Voer post-installatieconfiguratietaken uit op de ondergeschikte uitgevende CA
Er zijn meerdere instellingen die geconfigureerd moeten worden om de installatie van de uitgevende CA te voltooien. Deze lijken op de taken die nodig waren om de configuratie van de root-CA te voltooien.
Taak 1: Certificaatintrekking en geldigheidsperioden van CA-certificaten configureren
Ga als volgt te werk om certificaatintrekking en geldigheidsperioden van CA-certificaten te configureren:
- Zorg ervoor dat u bent aangemeld bij CA02.EncryptionConsulting.com als EncryptionConsu\Administrator.
-
Configureer de CRL- en Delta-CRL-instellingen door de volgende opdracht uit te voeren vanaf een administratieve opdrachtprompt:
- Certutil -setreg CA\CRLPeriodUnits 1
- Certutil -setreg CA\CRLPeriod “Weken”
- Certutil -setreg CA\CRLDeltaPeriodUnits 1
- Certutil -setreg CA\CRLDeltaPeriod “Dagen”
-
Definieer CRL-overlapinstellingen door de volgende opdracht uit te voeren vanaf een administratieve opdrachtprompt:
- Certutil -setreg CA\CRLOverlapPeriodUnits 12
- Certutil -setreg CA\CRLOverlapPeriod “Uren”
-
De standaardinstelling voor de geldigheidsperiode is 2 jaar in het register. Pas deze instelling aan uw behoeften aan ten aanzien van de levensduur van entiteitscertificaten die zijn uitgegeven door de uitgevende certificeringsinstantie (CA) van EncryptionConsulting. Het is raadzaam om geen geldigheidsperiodes te configureren die langer zijn dan de helft van de totale levensduur van het certificaat van de uitgevende certificeringsinstantie (CA) van EncryptionConsulting, dat is uitgegeven met een geldigheidsduur van 10 jaar. Om de geldigheidsduur van uitgegeven certificaten te beperken tot 5 jaar, voert u de volgende opdrachten uit vanaf een beheerdersopdrachtprompt:
- Certutil -setreg CA\ValidityPeriodUnits 5
- Certutil -setreg CA\ValidityPeriod “Jaren”
Taak 2: Auditing inschakelen op de uitgevende CA
CA-auditing is afhankelijk van het inschakelen van objecttoegangscontrole op het systeem . De volgende instructies beschrijven hoe u het lokale beveiligingsbeleid kunt gebruiken om objecttoegangscontrole in te schakelen.
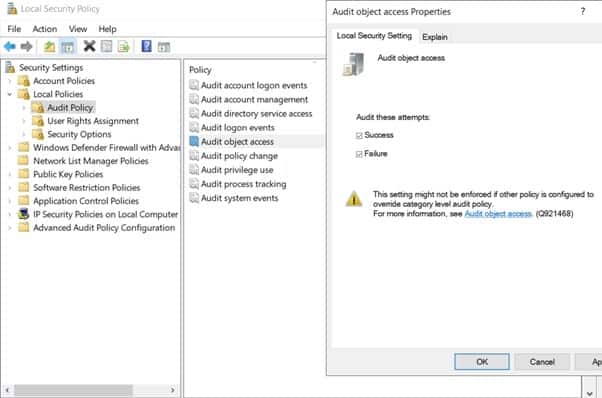
- Klik Start, Klik SysteembeheerEn selecteer Lokaal beveiligingsbeleid.
- Uitvouwen Lokaal beleid en selecteer vervolgens Auditbeleid.
- Dubbelklik Toegang tot auditobjecten en selecteer vervolgens Succes en Storing dan klikken OK.
- Sluit de lokale beveiligingsbeleid-editor.
-
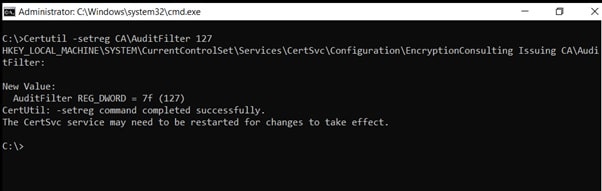
Schakel auditing voor de CA in door te selecteren welke groep gebeurtenissen u wilt auditen in de MMC-module van de certificeringsinstantie of door de registersleutelinstelling AuditFilter te configureren. Om auditing voor alle CA-gerelateerde gebeurtenissen te configureren, voert u de volgende opdracht uit vanaf een beheerdersopdrachtprompt:
Certutil -setreg CA\AuditFilter 127
Taak 3: De AIA configureren
Het gebruik van een certutil-opdracht is een snelle en veelgebruikte methode om de AIA te configureren. Wanneer u de volgende certutil-opdracht uitvoert, configureert u een statische bestandssysteemlocatie, een lichtgewicht directorytoegangspad (LDAP)-locatie en een HTTP-locatie voor de AIA. De certutil-opdracht om de AIA in te stellen, wijzigt het register, dus zorg ervoor dat u de opdracht uitvoert vanaf een opdrachtprompt en als administrator uitvoert. Voer de volgende opdracht uit:
certutil -setreg CA\CACertPublicationURLs “1:C:\Windows\system32\CertSrv\CertEnroll\%1_%3%4.crt\n2:ldap:///CN=%7,CN=AIA,CN=Public Key Services,CN=Services,%6%11\n2:http://pki.EncryptionConsulting.com/CertEnroll/%1_%3%4.crt”
Nadat u deze opdracht hebt uitgevoerd, voert u de volgende opdracht uit om uw instellingen te bevestigen:
certutil -getreg CA\CACertPublicatieURL's
Als u in het register kijkt, onder het volgende pad: HKEY_LOCAL_MACHINE\System\CurrentControlSet\Services\CertSvc\Configuration\ EncryptionConsulting Issuing CA , kunt u de CACertPublicationURLs controleren door de waarde REG_MULTI_SZ te openen. U zou het volgende moeten zien:
- C:\Windows\system32\CertSrv\CertEnroll\%1_%3%4.crt
- ldap:///CN=%7,CN=AIA,CN=Openbare sleutelservices,CN=Services,%6%11
- http://pki.EncryptionConsulting.com/CertEnroll/%1_%3%4.crt
U kunt dit ook zien in de CA-console (certsrv). Om de console te openen, klikt u op Start , vervolgens op Administratieve hulpmiddelen en daarna op Certificeringsinstantie. Vouw in het navigatievenster de Certificeringsinstantie (Lokaal) uit. Klik met de rechtermuisknop op EncryptionConsulting Root CA en vervolgens op Eigenschappen. Klik op het tabblad Extensies , onder Extensie selecteren , op Toegang tot Autoriteitsinformatie (AIA) en u ziet de grafische weergave van de AIA-instellingen.
Voer de volgende opdracht uit vanaf een administratieve opdrachtprompt om het EncryptionConsulting Issuing CA-certificaat te kopiëren naar de HTTP AIA-locatie:
kopieer “c:\Windows\System32\certsrv\certenroll\CA02.EncryptionConsulting.com_EncryptionConsulting Uitgevende CA.crt” \\srv1.EncryptionConsulting.com\c$\certenroll\
Taak 4: Configureer de CDP
De certutil-opdracht om de CDP in te stellen wijzigt het register. Zorg er daarom voor dat u de opdracht uitvoert vanaf een opdrachtprompt en als administrator uitvoert. Voer de volgende opdracht uit:
certutil -setreg CA\CRLPublicationURLs “65:C:\Windows\system32\CertSrv\CertEnroll\%3%8%9.crl\n79:ldap:///CN=%7%8,CN=%2,CN=CDP,CN=Public Key Services,CN=Services,%6%10\n6:http://pki.EncryptionConsulting.com/CertEnroll/%3%8%9.crl\n65:\\srv1.EncryptionConsulting.com\CertEnroll\%3%8%9.crl”
Nadat u deze opdracht hebt uitgevoerd, voert u de volgende certutil-opdracht uit om uw instellingen te controleren:
certutil -getreg CA\CRLPublicatie-URL's
In het register op de volgende locatie: HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\CertSvc\Configuration\ EncryptionConsulting Issuing CA kunt u de waarde REG_MULTI_SZ openen en de configuratie van deze waarden bekijken:
- C:\Windows\system32\CertSrv\CertEnroll\%3%8%9.crl
- ldap:///CN=%7%8,CN=%2,CN=CDP,CN=Public Key Services,CN=Services,%6%10
- http://pki.EncryptionConsulting.com/CertEnroll/%3%8%9.crl
- \\srv1.EncryptionConsulting.com\CertEnroll\%3%8%9.crl
U kunt dit ook zien in de CA-console (certsrv). Om de console te openen, klikt u op Start , vervolgens op Administratieve hulpmiddelen en daarna op Certificeringsinstantie . Zorg ervoor dat in het navigatievenster Certificeringsinstantie (Lokaal) is uitgevouwen. Klik met de rechtermuisknop op EncryptionConsulting Root CA en vervolgens op Eigenschappen . Klik op het tabblad Extensies , onder Extensie selecteren , op CRL-distributiepunt (CDP) en u ziet de grafische weergave van de CDP-instellingen.
Voer bij een administratieve opdrachtprompt de volgende opdrachten uit om Active Directory Certificate Services opnieuw te starten en de CRL te publiceren.
net stop certsvc && net start certsvc
certutil -crl
Activiteit 7: De Online Responder Role Service installeren en configureren
Taak 1: De Online Responder Role Service installeren op SRV1
-
- Zorg ervoor dat u bent aangemeld bij SRV1.EncryptionConsulting.com als EncryptionConsu\Administrator.
- Open Serverbeheer.
- Klik met de rechtermuisknop op rollenEn klik op Rollen toevoegen.
- Op de Voordat je begint pagina, selecteer dan Volgende.
- Op de Selecteer installatietype 4040 hand404040 details hand4040 hand 3 details hand40 hand40 hand details details details details hand 3 Op rollen gebaseerde of functiegebaseerde installatie En klik vervolgens op Volgende.
- Op de Serverselectie pagina op Volgende.
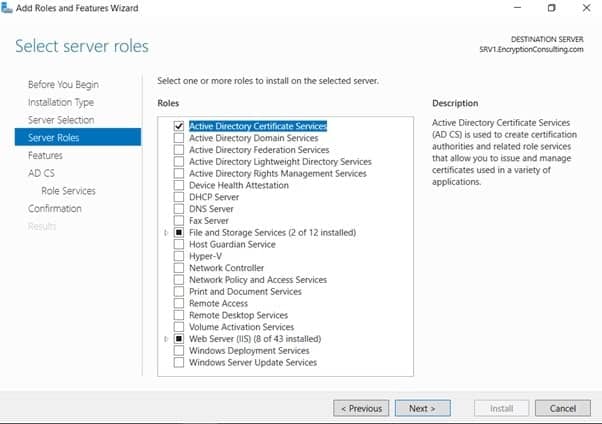
- Op de Selecteer Serverrollen 4040 hand404040 details hand4040 hand 3 details hand40 hand40 hand details details details details hand 3 Active Directory-certificaatservices En klik vervolgens op Volgende.
- Op de Kenmerken pagina op Volgende.
- On Inleiding tot de pagina Active Directory Certificate Services, Klik Volgende.
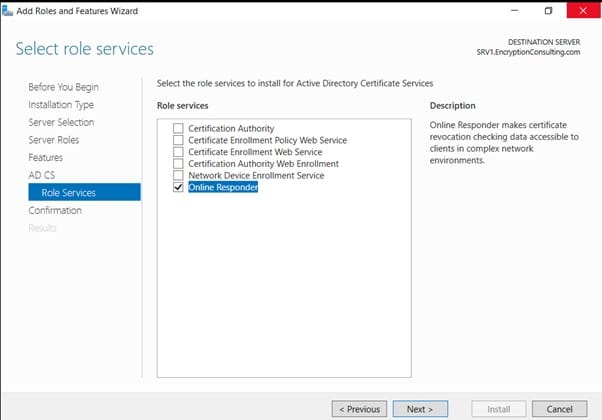
- Op de Selecteer rolservices pagina, duidelijk the Certificeringsinstantie, en selecteer vervolgens Online Responder. Klikken Volgende.
- Let op: U wilt geen certificeringsinstantie op SRV1.EncryptionConsulting.com installeren, daarom schakelt u dat selectievakje uit.
- Indien de Voeg rolservices en functies toe die vereist zijn voor Online Responder pagina verschijnt, klik Vereiste rolservices toevoegen En klik vervolgens op Volgende. Dan, op de Webserver (IIS), Klik Volgende.
- Op de Bevestig installatieselecties pagina op Install. Klikken Sluiten wanneer de installatie is voltooid.
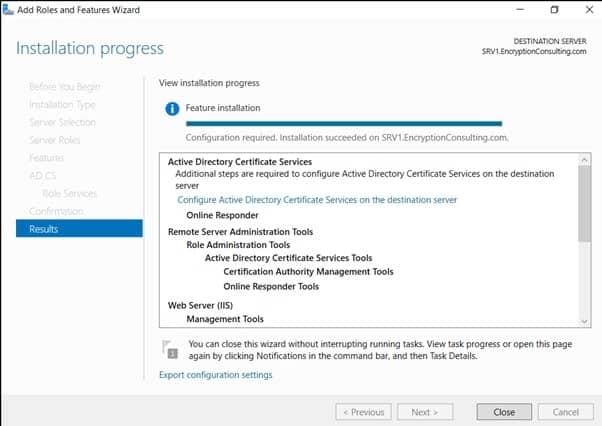
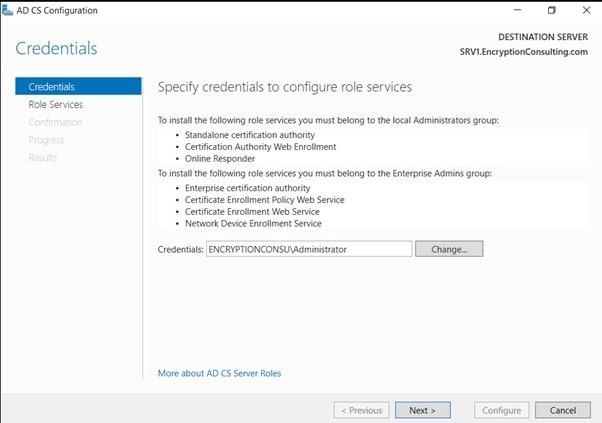
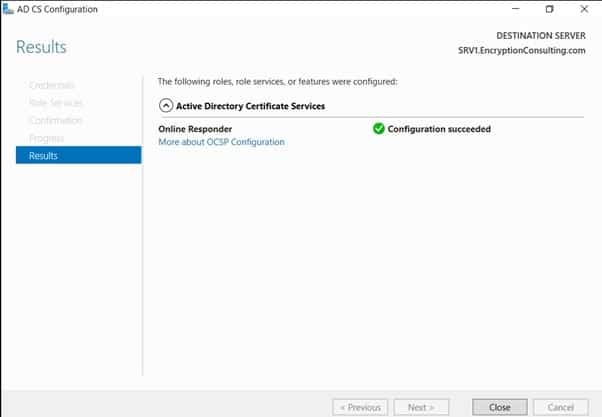
- Klik op "Active Directory Certificate Services configureren op de doelserverZorg ervoor dat op de pagina met inloggegevens Encryptionconsu\Administrator wordt genoemd, klik dan Volgende.
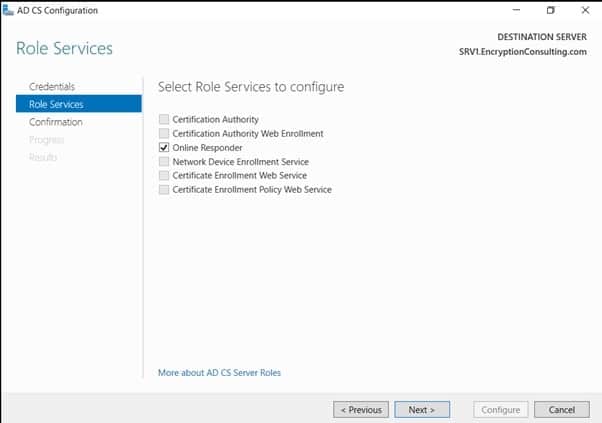
- Op de Selecteer Rol, Services om te configureren 4040 hand404040 details hand4040 hand 3 details hand40 hand40 hand details details details details hand 3 “online Responder” en klik op Volgende.
- Op de bevestiging pagina, controleer de details en klik Volgende.
Taak 2: Voeg de OCSP-URL toe aan de Encryption Consulting Issuing CA
Om de OCSP-URL toe te voegen aan de EncryptionConsulting Issuing CA:
-
- Zorg ervoor dat u bent aangemeld bij CA02. EncryptionConsulting.com als EncryptionConsu\Administrator
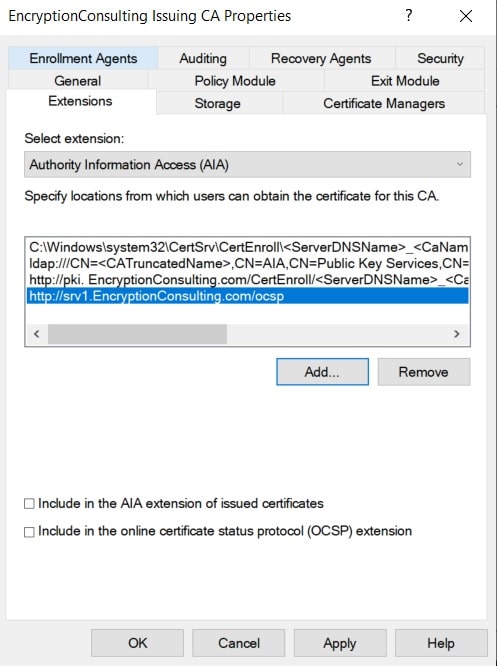
- In de CertificeringsinstantieconsoleKlik met de rechtermuisknop op EncryptionConsulting in de consoleboom Uitgevende CAEn klik op Aanbod.
- Op de uitbreidingen tab, onder Selecteer extensieselecteer Autoriteit Informatie Toegang (AIA)En klik op Toevoegen.
- In Lokatietype http://srv1.EncryptionConsulting.com/ocsp
- En klik vervolgens op OK.
- Selecteren Opnemen in de OCSP-extensie (Online Certificate Status Protocol).
- Let op: een veelvoorkomende fout in de configuratie is het aanvinken van beide selectievakjes op het tabblad Extensies, wat onjuist is. Zorg ervoor dat Opnemen in de OCSP-extensie (Online Certificate Status Protocol) Alleen het selectievakje is geselecteerd.
-
Klik op OK . Wanneer het dialoogvenster Certificeringsinstantie u vraagt om Active Directory-certificaatservices opnieuw te starten, klikt u op Ja.
Belangrijk: De EncryptionConsulting Issuing CA zal voortaan de URL http://srv1.EncryptionConsulting.com/ocsp opnemen als onderdeel van de Authority Information Access (AIA)-extensie in alle nieuw uitgegeven, verlengde of opnieuw geregistreerde certificaten. Certificaten die vóór deze wijziging zijn geregistreerd bij EncryptionConsulting Issuing CA zullen deze URL echter niet bevatten.
Taak 3: Het OCSP Response Signing-certificaat configureren en publiceren op de Encryption Consulting-uitgevende CA
Het OCSP-responsondertekeningscertificaat configureren:
- Zorg ervoor dat u op CA02.EncryptionConsulting.com bent aangemeld als EncryptionConsu\Administrator.
- In de Certificeringsinstantie console, zorg ervoor dat de EncryptionConsulting Issuing CA is uitgevouwen in de consoleboom.
- Klik met de rechtermuisknop op Certificaatsjablonen En klik vervolgens op Beheren. Certificaatsjablonen opent en toont de certificaatsjablonen die zijn opgeslagen in Active Directory.
- Klik met de rechtermuisknop in het detailvenster (middelste venster) OCSP-reactieondertekening En klik vervolgens op Aanbod.
- Op de Security tab klik Toevoegen. Klikken Objecttypen.
- In de Objecttypen dialoogvenster, selecteer Computers En klik vervolgens op OK.
- In Voer de objectnamen in die u wilt selecterentype SRV1 En klik vervolgens op Controleer namen. Klikken OK.
- Zorg ervoor dat SRV1 is geselecteerd en in de Allow kolom, zorg ervoor dat de Lees en Inschrijven machtigingen zijn geselecteerd. Klik OK.
- Sluit de MMC-console Certificaatsjablonen.
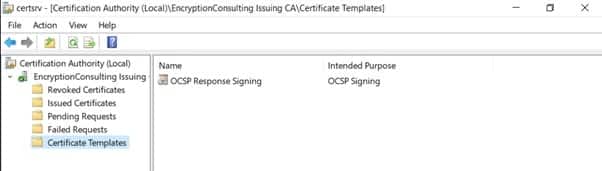
- In certificaten console, klik met de rechtermuisknop Certificaatsjablonen, Selecteer dan Nieuwe en selecteer vervolgens Certificaat sjabloon om uit te geven.
- In de Certificaatsjablonen inschakelen dialoogvenster, klik OCSP-reactieondertekening en de klik OK.
Taak 4: Configureer de intrekkingsconfiguratie op de onlineresponder
Om de intrekkingsconfiguratie te configureren:
- Zorg ervoor dat u op SRV1.EncryptionConsulting.com bent aangemeld als EncryptionConsu\Administrator.
- Open Serverbeheer, navigeer naar Tools en klik op "Online Responder Management'.
- Klik met de rechtermuisknop Intrekkingsconfiguratie En klik vervolgens op Intrekkingsconfiguratie toevoegen.
- Op de Aan de slag met het toevoegen van een intrekkingsconfiguratie pagina klik Volgende.
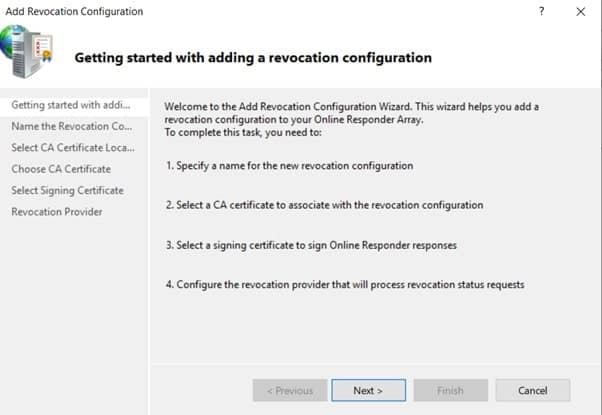
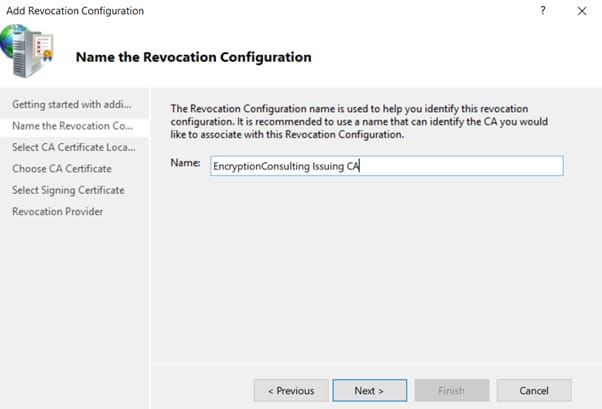
- In Naam, ga naar binnen EncryptieConsulting Uitgevende CAEn klik op Volgende.
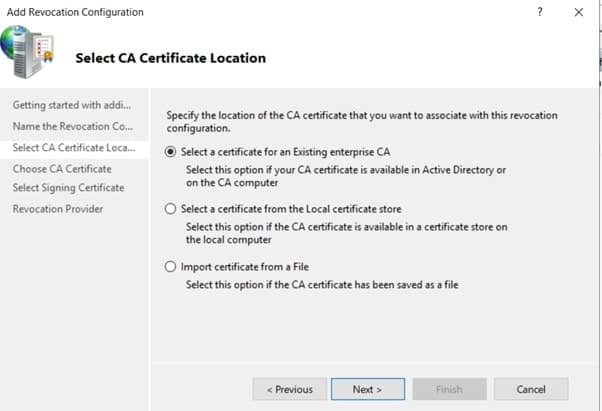
- Op de Selecteer CA-certificaatlocatie pagina ervoor zorgen dat Selecteer een certificaat voor een bestaande ondernemings-CA is geselecteerd, klik dan Volgende.
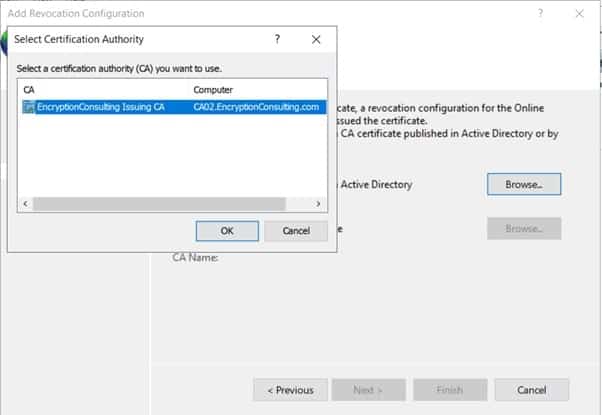
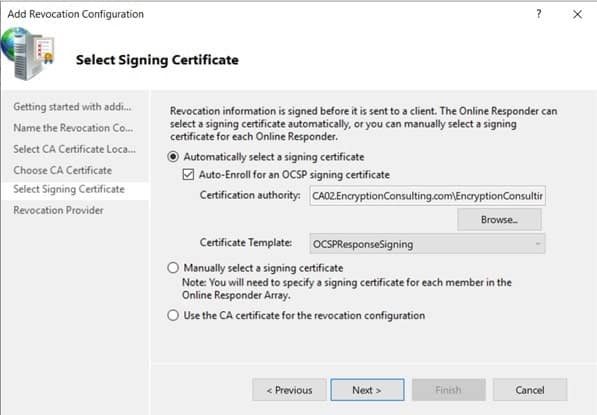
- Laat de standaardinstellingen staan op de Selecteer ondertekeningscertificaat pagina en klik vervolgens op Volgende.
- Op de Herroepingsprovider pagina op leverancier.
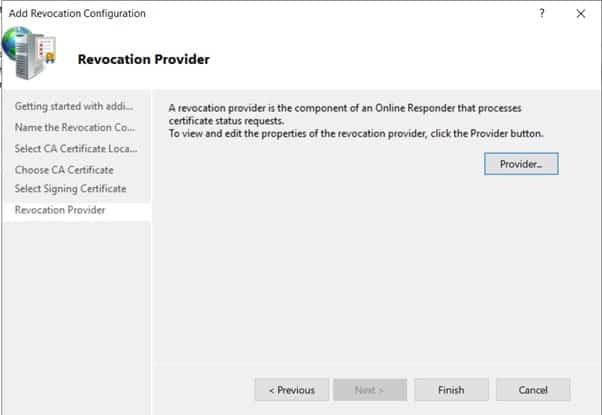
-
Bekijk de keuzes die voor OCSP Responder worden weergegeven om CRL's in de vorm van LDAP- en HTTP-locaties te downloaden.
- Opmerking: Afhankelijk van uw behoeften kunt u LDAP of HTTP selecteren als uw primaire locatie voor het downloaden van CRL's door OCSP Responder. U kunt de volgorde van LDAP- en HTTP-URL's wijzigen met omhoog or Naar beneden verplaatsen Laat de standaardinstellingen zoals ze worden weergegeven.
-
Wis de vernieuwings-CRL's op basis van hun geldigheidsperiode . Typ in het vak 'CRL's bijwerken met dit vernieuwingsinterval (min)' 15 en klik vervolgens op OK . Klik op Voltooien.
- Opmerking: Als u deze instelling wijzigt om CRL's sneller te downloaden dan de normale vervaldatum van de CRL, kan de OCSP-responder snel nieuwe CRL's downloaden in plaats van de normale vervaldatum van de laatst gedownloade CRL te gebruiken. De productievereisten kunnen afwijken van de hier gekozen waarde.
- Vouw in de console van de certificeringsinstantie het volgende uit: Matrixconfiguratie En klik vervolgens op SRV1.
- Beoordeling Status van de intrekkingsconfiguratie Controleer in het middelste deelvenster of er een ondertekeningscertificaat aanwezig is en of de status OK is. De provider gebruikt de huidige configuratie met succes.
Taak 5: Groepsbeleid configureren om de OCSP-URL voor de EncryptionConsulting-uitgevende CA te verstrekken
Deze configuratie is alleen nodig om bestaande certificaathouders te laten profiteren van een nieuwe OCSP-responder zonder dat ze nieuwe certificaten opnieuw hoeven te registreren waaraan de vereiste OCSP-URL is toegevoegd.
- Zorg ervoor dat u bent aangemeld bij DC01.EncryptionConsulting.com als EncryptionConsu\Administrator.
- Open een administratieve opdrachtprompt en voer de volgende opdrachten uit:
- cd \
- certutil -config “ca02.EncryptieConsulting.com\EncryptionConsulting Uitgevende CA” -ca.cert EncryptionConsultingissuingca.cer
- Klik Start, Klik lopenen typ vervolgens gpmc.msc. Druk op ENTER.
- Uitvouwen Forest, uitbreiden Klantgroepen, EncryptionConsulting.com uitbreidenen breid het vervolgens uit Groepsbeleidsobjecten.
- Klik met de rechtermuisknop Standaarddomeinbeleid, dan klikken Edit.
- Onder computer Configuration, uitbreiden Policies, uitbreiden Windows-instellingen, uitbreiden security Settingsen breid het vervolgens uit Public Key Policies.
- Klik met de rechtermuisknop Tussenliggende certificeringsinstantiesEn klik op import.
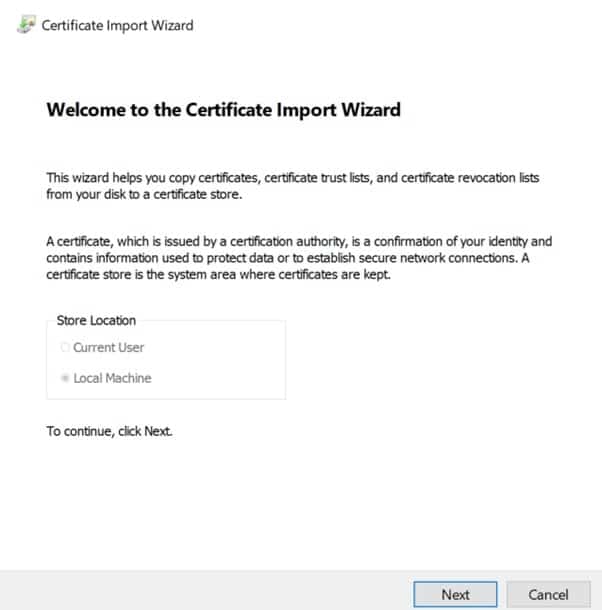
- Op de Welkom bij de wizard Certificaat importeren pagina op Volgende.
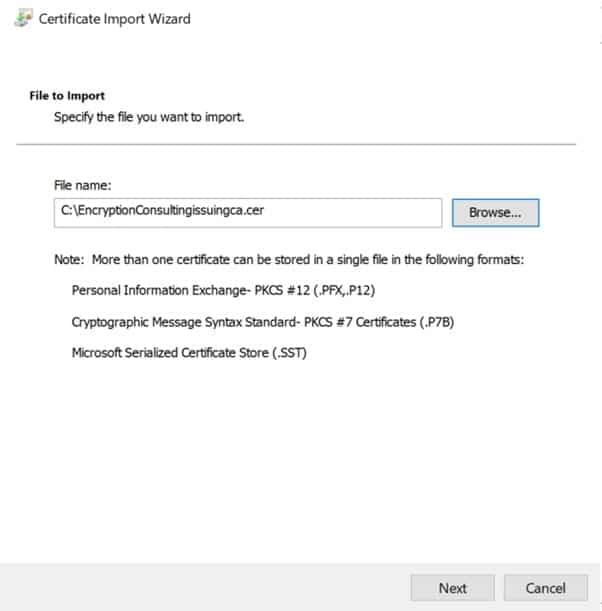
- In de Bestandsnaamtype C:\EncryptionConsultingissuingca.cerEn klik op Volgende.
- Op de Certificaat opslaan pagina op Volgende.
- Op de De wizard Certificaat importeren voltooien, Klik Finish En klik vervolgens op OK.
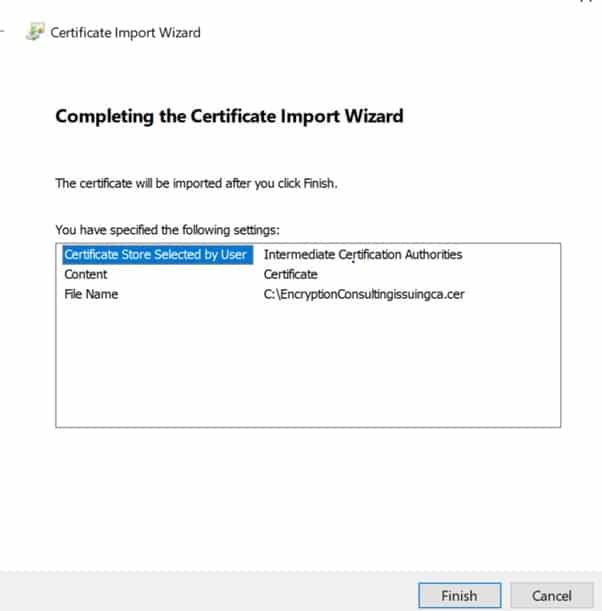
- Selecteer in de consoleboom Tussenliggende certificeringsinstanties
- Klik met de rechtermuisknop in het detailvenster EncryptionConsulting Uitgifte CA-certificaat, dan klikken Aanbod.
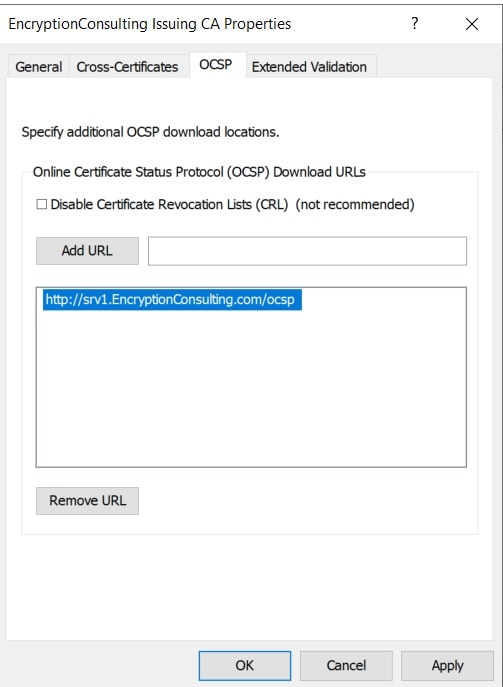
- Op de OCSP tabblad, in URL toevoegen invoeren http://srv1.EncryptionConsulting.com/ocspEn klik op URL toevoegen. Klikken OK.
- Sluit de Groepsbeleidsbeheer-editor en sluit vervolgens de Groepsbeleidsbeheerconsole.
Activiteit 8: De MSPKI-hiërarchiestatus verifiëren
Taak 1: Win10
- Meld u aan bij WIN10 als lokale beheerder.
- Klik Starttype sysdm.cpl, en druk op ENTER. Klikken Veranderen(Zorg ervoor dat de computernaam al is ingesteld op WIN10 – anders, verander het)
- In Lid vanselecteer Domeinen typ vervolgens EncryptionConsulting.com. Klikken OK.
- In Windows Security, voer de Gebruikersnaam en wachtwoord voor het domeinbeheerdersaccount. Klik OK.
- U bent van harte welkom op het EncryptionConsulting-domein. Klik OK.
- Wanneer u de melding krijgt dat opnieuw opstarten vereist is, klikt u op OK. Klikken Sluiten. Klikken herstart nu.
Taak 2: Controleer de PKI-gezondheid met Enterprise PKI
Ga als volgt te werk om de Enterprise PKI-console te gebruiken om de PKI-status te controleren:
- Zorg ervoor dat u op CA02.EncryptionConsulting.com bent aangemeld als EncryptionConsu\Administrator.
- Open Serverbeheer.
-
Klik in de consoleboom onder Rollen en Active Directory-certificaatservices op Enterprise PKI.
- Als alternatief kunt u Enterprise PKI uitvoeren door: PKIView.msc vanaf een administratieve opdrachtprompt.
- Klik met de rechtermuisknop Enterprise PKI En klik vervolgens op AD-containers beheren.
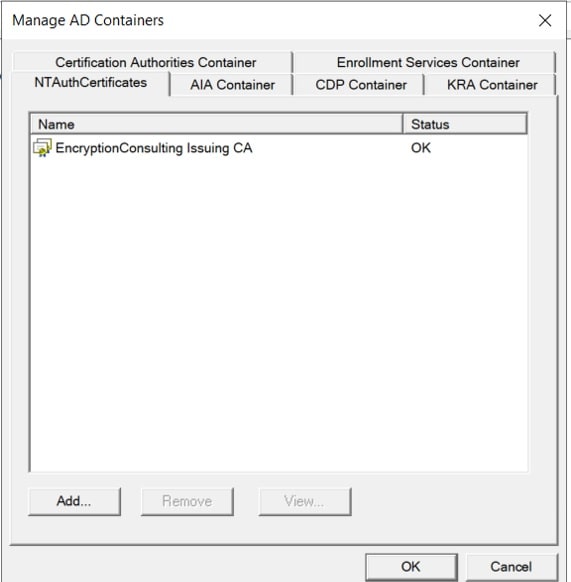
- Op de NTAuth-certificaten tabblad, controleer of het EncryptionConsulting Issuing CA-certificaat wordt weergegeven met een status van OK.
- Op de AIA-container tabblad, controleer beide EncryptieRaadpleeg Root CA en EncryptieConsulting Uitgevende CA certificaten zijn aanwezig met een status van OK.
- Op de CDP-container tabblad, verifiëren EncryptieConsulting Root CA basis CRL, EncryptieConsulting Uitgevende CA-basisen Delta CRLs zijn aanwezig met een status van OK.
- On Certificeringsinstanties Container, verifieer EncryptieRaadpleeg Root CA certificaat is aanwezig met een status van OK.
- On Container voor inschrijvingsdiensten, verifieer EncryptieConsulting Uitgevende CA certificaat is aanwezig met een status van OK.
Taak 3: Certificaatdistributie configureren op de Encryption Consulting uitgevende CA
Om een certificaat voor computers in het bedrijf te publiceren:
- Zorg ervoor dat u op CA02.com bent aangemeld als EncryptionConsu\Administrator.
- In de Certificeringsinstantie console, zorg ervoor dat EncryptieConsulting Uitgevende CA wordt uitgebreid.
- Klik met de rechtermuisknop Certificaatsjablonen kiezen Nieuwe en selecteer Certificaat sjabloon om uit te geven.
- Op de Certificaatsjablonen inschakelen dialoogvenster, klik Werkstationauthenticatie, pagina en klik vervolgens op OK.
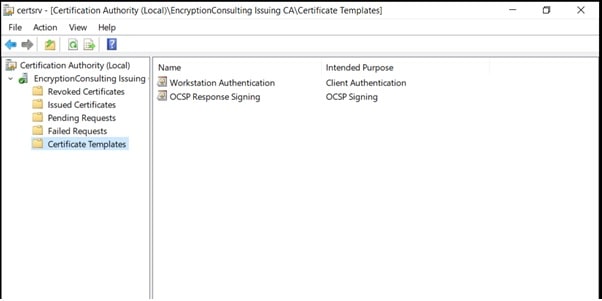
Taak 4: Een certificaat verkrijgen met WIN10 en de PKI-status verifiëren
Om een certificaat voor WIN10 te verkrijgen en de PKI-status te verifiëren:
- Meld u aan bij Win10.com als EncryptionConsu\Administrator. (Zorg ervoor dat u de gebruiker aanmeldt als EncryptionConsu\Administrator.)
- Klik Starttype mmc, en druk vervolgens op ENTER.
- Klik Dien inEn klik op Add / Remove Snap-in.
- Klik Certificaten, dan klikken Toevoegen. Kiezen ComputeraccountEn klik op Finish. Klikken OK.
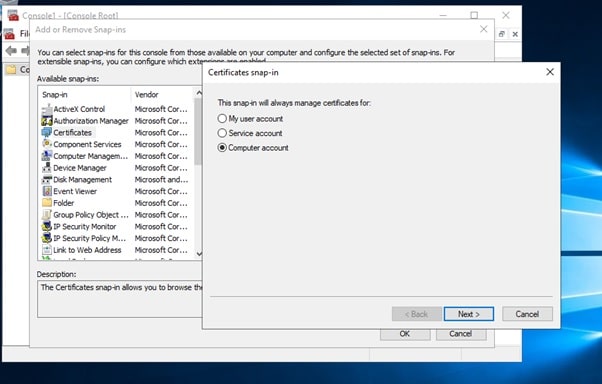
- Uitvouwen Certificaten, klik met de rechtermuisknop persoonlijke, Klik Alle takenEn klik op Vraag een nieuw certificaat aan.
- Op de Voordat u begint pagina op Volgende.
- Op de Selecteer certificaatinschrijvingsbeleid pagina op Volgende.
- Selecteren Werkstationauthenticatieen klik Inschrijven. Wanneer het certificaat is ingeschreven, klikt u op Inschrijven.
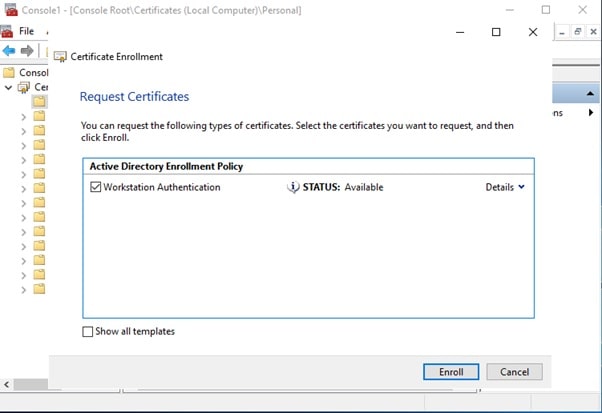
- Vouw in de consoleboom het volgende uit: persoonlijkeen klik CertificatenKlik met de rechtermuisknop in het detailvenster op EncryptionConsulting.com certificaat, klik Alle takenEn klik op Exporteren.
- Op de Welkom bij de wizard Certificaat exporteren pagina op Volgende.
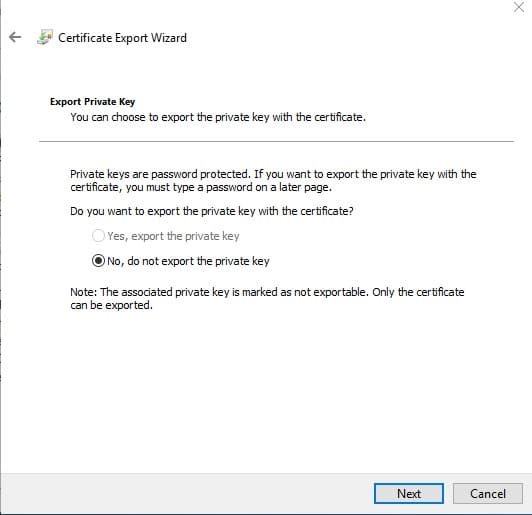
- Op de Exporteer privésleutel, Klik Volgende(Nee, exporteer niet de standaard geselecteerde privésleutel).
- Op de Exportbestandsformaat Klik op Volgende op de pagina. [DER gecodeerde binaire X.509 (.CER) is de standaardselectie].
- Op de Te exporteren bestand pagina, type C:\win10En klik op Volgende.
- Op de De wizard Certificaat exporteren voltooien pagina, klik dan FinishEn klik op OK.
-
Open een opdrachtprompt en voer de volgende opdrachten uit: (Om een opdrachtprompt te openen, klikt u op Start , typt u cmd en drukt u vervolgens op ENTER)
- cd\
- certutil -URL C:\win10.cer
-
Voer in de URL-ophaaltool de volgende stappen uit in het gedeelte 'Ophalen' :
- Selecteren OCSP (van AIA) optie en klik vervolgens op terugvindenBevestig dat de status wordt weergegeven als geverifieerd.
- Selecteren CRL's (van CDP) optie en klik vervolgens op terugvindenBevestig dat de status wordt weergegeven als geverifieerd.
- Selecteer het Certificaten (van AIA) optie en klik vervolgens op terugvindenBevestig dat de status wordt weergegeven als geverifieerd.
- Klik afrit om de URL Retrieval Tool te sluiten.
- Voer de volgende opdracht uit vanaf een opdrachtprompt om het ophalen van de certificaatketen en de intrekkingsstatus grondig te controleren.
- certutil -verify -urlfetch c:\win10.cer
- Controleer de uitvoer en zorg ervoor dat alle ketenophalingen en intrekkingsstatussen succesvol zijn geverifieerd.
- Introductie en overzicht van het Testlab
- Belangrijke stappen
- Activiteit 1. Active Directory-forest
- Taak 1: Een nieuw forest installeren met behulp van Serverbeheer
- Taak 2: HTTP-webserver: CDP- en AIA-publicatie
- Taak 3: Webserver (IIS)-rol installeren
- Taak 5: Maak de CertEnroll-map aan en verleen Share- en NTFS-machtigingen aan de groep Cert Publishers
- Taak 6: CertEnroll virtuele directory aanmaken in IIS
- Taak 7: Dubbele escape inschakelen op IIS-server
- Taak 8: CNAME (pki.EncryptionConsulting.com) aanmaken in DNS
- Activiteit 2: De standalone offline root-CA installeren
- Activiteit 3: Post-installatieconfiguratie uitvoeren voor root-CA
- Activiteit 4: Enterprise Issuing CA installeren
- Activiteit 5: Ondergeschikte uitgevende CA installeren
- Activiteit 6: Voer post-installatieconfiguratietaken uit op de ondergeschikte uitgevende CA
- Activiteit 7: De Online Responder Role Service installeren en configureren
- Taak 1: De Online Responder Role Service installeren op SRV1
- Taak 2: Voeg de OCSP-URL toe aan de Encryption Consulting Issuing CA
- Taak 3: Het OCSP Response Signing-certificaat configureren en publiceren op de Encryption Consulting-uitgevende CA
- Taak 4: Configureer de intrekkingsconfiguratie op de onlineresponder
- Taak 5: Groepsbeleid configureren om de OCSP-URL voor de EncryptionConsulting-uitgevende CA te verstrekken
- Activiteit 8: De MSPKI-hiërarchiestatus verifiëren


