
- Waarom Intune Connector Monitoring automatiseren?
- Hoe ondersteunt Intune Connector voor NDES-logboekbewaking beveiligingsprofessionals en -organisaties?
- Stapsgewijze handleiding voor het instellen van Intune Connector-logboekbewaking
- Geavanceerde monitoring en analyse
- Aanbevolen procedures en overwegingen voor NDES-logboekbewaking met Intune Connector
- Hoe kan Encryption Consulting helpen?
- Conclusie
Bent u een beheerder die moeite heeft om alle logboeken en gebeurtenissen binnen uw Intune-infrastructuur handmatig te monitoren? U bent niet de enige. Naarmate organisaties steeds meer gebruikmaken van oplossingen voor mobiel apparaatbeheer (MDM), kan de last om een gezonde en veilige omgeving te garanderen overweldigend aanvoelen. Deze blog biedt u de nodige ondersteuning.
Stel je voor: een gestroomlijnd systeem dat automatisch de logboeken van je Intune Connector controleert, je proactief waarschuwt voor mogelijke problemen en je kostbare tijd bespaart. Het klinkt te mooi om waar te zijn. Maar dat is het niet! In deze handleiding gaan we dieper in op het belang van geautomatiseerde monitoring voor Intune, met name voor de Intune Certificate Connector op je NDES- server in een Windows Server 2019-omgeving.
Waarom Intune Connector Monitoring automatiseren?
Denk aan een scenario waarin kritieke updates worden vertraagd, apparaten niet worden geregistreerd of nalevingsbeleid over het hoofd wordt gezien vanwege een klein Intune-probleem dat onopgemerkt blijft. In dergelijke situaties kunnen de gevolgen aanzienlijk zijn en zowel de beveiliging als de efficiëntie van uw apparaatbeheerinfrastructuur beïnvloeden.
-
Proactief problemen identificeren en aanpakken
Door logmonitoring te automatiseren, kunt u problemen proactief detecteren voordat ze escaleren. Vroegtijdige identificatie stelt beheerders in staat problemen snel aan te pakken en zo negatieve gevolgen voor gebruikers of productiviteit te voorkomen.
-
Verminder de tijd die nodig is om problemen op te lossen
Het handmatig doorzoeken van logs kan tijdrovend zijn en de oplossing van problemen vertragen. Geautomatiseerde monitoring stroomlijnt dit proces, waardoor er minder tijd wordt besteed aan probleemoplossing en er sneller kan worden gereageerd op potentiële problemen.
-
Verbeter de beveiliging en naleving
Geautomatiseerde monitoring zorgt ervoor dat kritieke updates snel worden geïmplementeerd, waardoor beveiligingsproblemen worden voorkomen. Apparaten die niet kunnen worden geregistreerd, kunnen snel worden aangepakt, waardoor de integriteit van uw apparaatbeheersysteem behouden blijft en naleving van het organisatiebeleid wordt gewaarborgd.
-
Optimaliseer het gebruik van hulpbronnen
Door inzicht te krijgen in gebruikspatronen via loganalyse, kunnen beheerders de configuratie van Intune optimaliseren. Dit leidt tot efficiënter resourcegebruik en betere algehele prestaties van de apparaatbeheerinfrastructuur.
-
Minimaliseer gebruikersonderbrekingen
Vertragingen in kritieke updates of problemen met de inschrijving kunnen de gebruikerservaring verstoren. Geautomatiseerde monitoring helpt dergelijke verstoringen te minimaliseren door problemen in een vroeg stadium aan te pakken, wat zorgt voor een soepelere en betrouwbaardere omgeving voor apparaatbeheer.
-
Zorg voor gegevensintegriteit
Het niet handhaven van compliancebeleid kan leiden tot problemen met de gegevensintegriteit. Geautomatiseerde monitoring fungeert als een beveiliging en zorgt ervoor dat compliancebeleid consistent wordt toegepast en gegevens veilig en intact blijven.
-
Faciliteer continue verbetering
Door continue analyse van loggegevens krijgen beheerders waardevolle inzichten in de werking van de Intune-infrastructuur. Deze informatie kan worden gebruikt om verbeteringen door te voeren, configuraties te verfijnen en strategieën aan te passen voor nog beter apparaatbeheer in de loop van de tijd.
Hoe ondersteunt Intune Connector voor NDES-logboekbewaking beveiligingsprofessionals en -organisaties?
Intune Connector voor NDES-logmonitoring gaat verder dan de algemene voordelen van beveiligingsloganalyse en biedt gerichte voordelen voor zowel beveiligingsprofessionals als organisaties. Zo werkt het:
Voor beveiligingsprofessionals
-
NDES-specifieke bedreigingsdetectie
Controleer op verdachte activiteiten met betrekking tot de uitgifte, inschrijving en intrekking van NDES-certificaten. Dit omvat het detecteren van ongeautoriseerde inschrijvingsverzoeken, mislukte pogingen met brute-force-patronen of ongebruikelijke certificaataanvragen die buiten het vastgestelde beleid vallen.
-
Snellere probleemoplossing bij NDES-problemen
Identificeer en diagnosticeer snel problemen zoals verkeerde configuraties, verbindingsproblemen of fouten in het certificaatuitgifteproces. Zo minimaliseert u de uitvaltijd en zorgt u voor een soepele apparaatinschrijving.
-
Naleving van certificaatbeleid
Bewaak de naleving van interne certificeringsrichtlijnen en industriestandaarden zoals PKCS#7 en SCEP , om een veilige certificaatlevenscyclus te garanderen en nalevingsrisico's te verminderen.
-
Detectie van insiderbedreigingen
Let op afwijkingen in het gebruikersgedrag met betrekking tot het beheer van NDES-certificaten , aangezien deze kunnen duiden op ongeautoriseerde toegang of kwaadwillige intentie.
Voor organisaties
-
Versterkte apparaatbeveiliging
Door proactief toezicht op NDES-activiteiten wordt het risico dat gecompromitteerde certificaten worden uitgegeven of dat ongeautoriseerde apparaten toegang krijgen, tot een minimum beperkt. Hierdoor wordt de algehele beveiliging van apparaten verbeterd.
-
Minder certificaatgerelateerde inbreuken
Door verdachte activiteiten of verkeerde configuraties vroegtijdig te detecteren, voorkomt u dat aanvallers misbruik maken van kwetsbaarheden in het certificaatuitgifteproces. Zo verkleint u het risico op datalekken.
-
Verbeterde efficiëntie van apparaatinschrijving
Door NDES-problemen snel te identificeren en aan te pakken, kunnen organisaties een soepele en naadloze apparaatinschrijving garanderen, waardoor verstoringen en vertragingen tot een minimum worden beperkt.
-
Geoptimaliseerde operationele kosten
Door tijdig problemen op te lossen en proactieve risicobeperking wordt de noodzaak voor reactieve incidentrespons tot een minimum beperkt. Hierdoor worden de operationele kosten die gepaard gaan met beveiligingsinbreuken en verstoringen verlaagd.
-
Datagestuurd NDES-beheer
Dankzij de inzichten die uit loganalyse worden verkregen, worden beslissingen over NDES-configuratie, beveiligingsbeleid en toewijzing van bronnen ondersteund. Dit leidt tot efficiënter en veiliger NDES-beheer.
Stapsgewijze handleiding voor het instellen van Intune Connector-logboekbewaking
Denk aan een scenario waarin kritieke updates worden vertraagd, apparaten niet worden geregistreerd of nalevingsbeleid over het hoofd wordt gezien – allemaal vanwege een klein Intune-probleem dat onopgemerkt blijft. In dergelijke situaties kunnen de gevolgen aanzienlijk zijn en zowel de beveiliging als de efficiëntie van uw apparaatbeheerinfrastructuur beïnvloeden.
Voorwaarden
-
Intune Connector: Geïnstalleerd en geconfigureerd op uw NDES- server.
-
Logverzamelingsscript: Voorbereid met de door u gewenste filter- en analysefunctionaliteiten.
-
Monitoringactie: Gedefinieerd, zoals het opslaan van logbestanden op een specifieke locatie of het activeren van waarschuwingen.
-
Beheerdersrechten: Toegang tot de NDES-server voor configuratie.
Taak 1: Een nieuwe taak maken in Taakplanner
- Open Run (of druk op CTRL + R), typ taskschd.msc en druk op OK.
- Navigeer naar Taakplannerbibliotheek > Gebeurtenismonitor (maak een nieuwe map als deze niet beschikbaar is)
- Klik met de rechtermuisknop op Gebeurtenismonitor en selecteer "Taak maken…"
Taak 2: Algemene taakinstellingen configureren
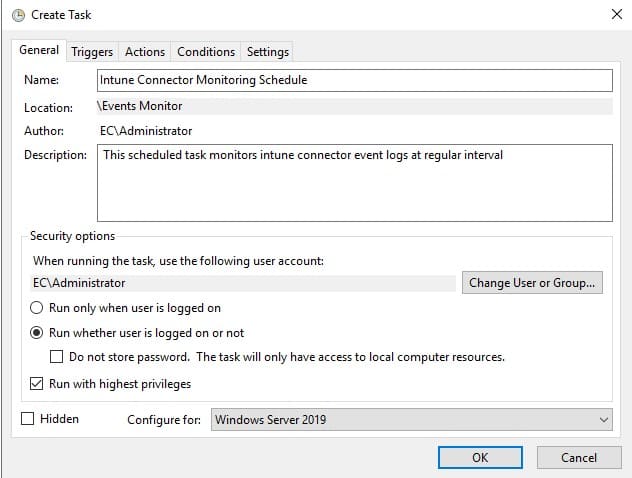
- Voer op het tabblad 'Algemeen' de naam en beschrijving voor de taak in.
- Selecteer het domeinbeheerdersaccount voor het gebruikersaccount.
- Selecteer 'Uitvoeren ongeacht of de gebruiker is aangemeld of niet'.
- Kies voor “Uitvoeren met de hoogste privileges.”
- Configureren voor “Windows Server 2019.”
- Sluit alle benodigde dozen en ga weg.
Taak 3: Triggerinstellingen configureren
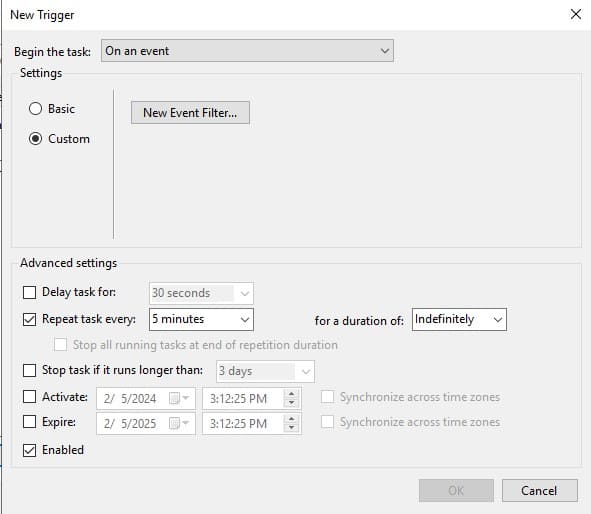
- Ga naar uw triggers tabblad en klik op “Nieuw…"Knop.
- Selecteren Op een evenement in het vervolgkeuzemenu om het taakveld te starten.
- Selecteren Herhaal de taak elke en wijs een waarde toe van 5 minuten voor een duur van Voor onbepaalde tijd.
- Schakel alle andere opties uit.
- Markeren als ingeschakeld
Taak 4: Gebeurtenisfiltering configureren
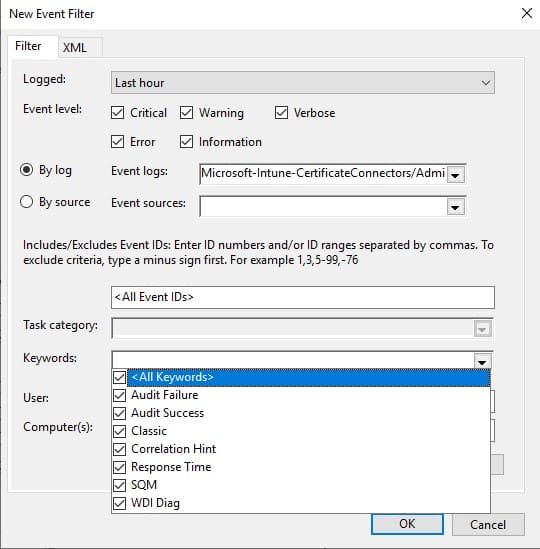
- Selecteer onder Nieuwe triggerinstellingen de optie Aangepaste gebeurtenisfilter.
- Klik op "Nieuw gebeurtenisfilter…"Knop.
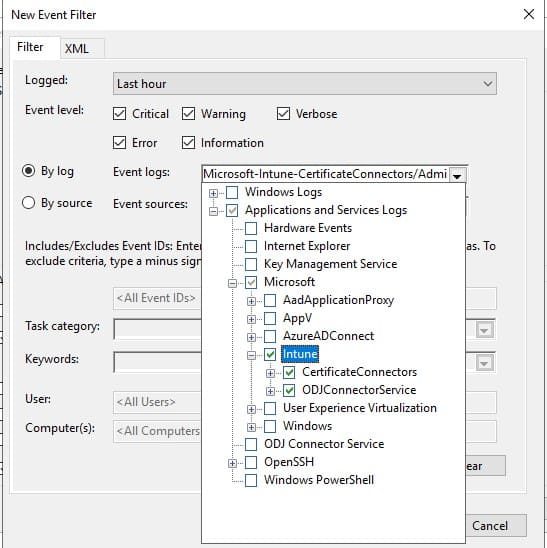
- Selecteer in het tabblad Filter Laatste Uur voor ingelogd.
- Selecteer de gebeurtenisniveaus die u wilt bewaken.
- Selecteren Door Logs optie, vouw het vervolgkeuzemenu uit en navigeer naar:
Logboeken van toepassingen en services > Microsoft > Intune. - Mark heeft gecontroleerd op Intune.
- Selecteer in het veld Trefwoorden de trefwoorden die u wilt registreren.
- Media OK knop.
- Media OK knop in het venster Nieuwe trigger.
Taak 5: Acties voor monitoring en diagnostiek definiëren
- Ga naar uw Acties tabblad en klik op "Nieuw…"Knop.
- Selecteer bij Actie het type actie dat moet worden geactiveerd. (In dit voorbeeld wordt een aangepast programma uitgevoerd met PowerShell.)
- Vul bij Instellingen de gewenste actiedetails in die moet worden uitgevoerd.
- Voor het programma/script met PowerShell vult u "powershell.exe" in. (Vervang dit door uw aangepaste programma.)
- Voor argumenten bladert u door het vereiste PowerShell-script dat moet worden uitgevoerd en selecteert u het. Schrijf "-Bestand .ps1". (Vervangen met het originele pad van het programmabestand als u een PowerShell-script gebruikt)
Opmerking: In dit voorbeeld gebruiken we een script dat de logbestanden opslaat in een ' .json' -bestand op het bureaublad van de server.
proberen {
# Geef de bureaubladmap van de gebruiker op
$desktopPath = [System.IO.Path]::Combine([System.Environment]::GetFolderPath('Bureaublad'))
# Definieer het lokale bestandspad om de logs op te slaan en bij te werken
$filePath = [System.IO.Path]::Combine($desktopPath, 'intune_monitor_logs.json')
# Controleer of het bestand al bestaat
als (Testpad $bestandspad) {
# Lees bestaande logs uit het bestand
$existingLogs = Get-Content -Pad $filePath | ConvertFrom-Json
} Else {
# Initialiseer met een lege array als het bestand niet bestaat
$bestaandeLogs = @()
} # Definieer de opdracht om nieuwe logboeken op te halen uit Event Viewer voor Microsoft Intune Certificate Connector Service
$command = 'Get-WinEvent -LogName “Microsoft-Intune-CertificateConnectors/Operational” | ConvertTo-Json'
# Voer de PowerShell-opdracht uit en leg de uitvoer vast
$output = Invoke-Expression -Command $command
# Parseer de JSON-uitvoer voor nieuwe logs
$newLogs = $output | ConvertFrom-Json
# Controleer op duplicaten en voeg nieuwe logs toe
foreach ($logEntry in $newLogs) {
als ($logEntry -notin $existingLogs) {
$bestaandeLogs += $logEntry
}
}
# Sla de bijgewerkte logs op in het lokale bestand
$existingLogs | ConvertTo-Json | Set-Content -Pad $filePath -Force
# Geef een bericht weer dat aangeeft dat de logs zijn bijgewerkt
Write-Host “Logboeken succesvol bijgewerkt met nieuwe records.”
Write-Host “Er is een fout opgetreden: $_”
}
Taak 6: Extra taakinstellingen instellen
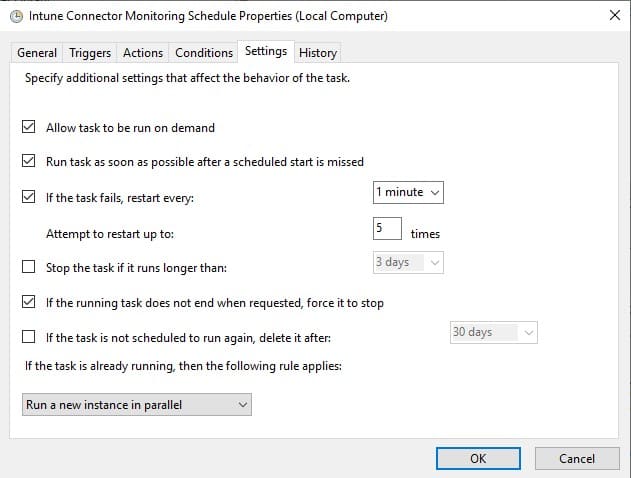
- Ga naar uw Voorwaarden Tab en deselecteer alle opties.
- In de settings Selecteer op het tabblad 'Taak mag op aanvraag worden uitgevoerd'.
- Selecteer 'Voer de taak zo snel mogelijk uit nadat een geplande start is gemist'.
- Als de taak mislukt, start u alles opnieuw op 1 minuten, probeer opnieuw op te starten tot 5 keer.
- Selecteer 'Als de actieve taak niet eindigt wanneer daarom wordt gevraagd, deze dan geforceerd stoppen'.
- Als de taak al wordt uitgevoerd, selecteert u Een nieuw exemplaar parallel uitvoeren.
- Media OK knop.
Taak 7: Inloggegevens en bevestiging
Bij het activeren van de taak verschijnt een dialoogvenster waarin om inloggegevens wordt gevraagd. Vul de inloggegevens voor de domeinbeheerder in.
Taak 8: De nieuwe taak uitvoeren
- Bij het opslaan van de taak wordt het volgende weergegeven:Kant en klaar" toestand.
- Klik in het deelvenster Acties aan de rechterkant op Uitvoeren.
- De geplande taak wordt nu uitgevoerd en controleert de logboeken van Intune Connector.
Taak 9: Verifiëren en bewaken
- Controleer de Geschiedenis tabblad van de taak om uitvoeringsgebeurtenissen te bekijken en een succesvolle logboekverzameling te garanderen.
- Ga naar de locatie waar uw script de logboeken opslaat (bijvoorbeeld het bureaublad van de server) om te controleren of er gegevens worden geschreven.
- Controleer en analyseer voortdurend de verzamelde logboeken om mogelijke beveiligingsrisico's, nalevingsproblemen of operationele inzichten te identificeren.
Met deze stappen kunt u een geautomatiseerd systeem instellen om de logboeken van uw Intune Connector voor uw organisatie in de gaten te houden. Dit systeem, aangestuurd door Taakplanner, fungeert als een waakzame bewaker die problemen vroegtijdig signaleert, u tijd bespaart bij het oplossen van problemen en u inzichten geeft om uw Intune-configuratie te verfijnen. Het is een eenvoudige manier om ervoor te zorgen dat uw apparaatbeheer soepel verloopt.
Geavanceerde monitoring en analyse
Hoewel de basisstappen voor het instellen van logboekbewaking met Intune Connector de basis vormen, ligt de echte waarde in geavanceerde analyse om beveiligingsrisico's, nalevingsproblemen en waardevolle inzichten te ontdekken. In dit gedeelte worden technieken besproken die uw NDES-bewakingspraktijken verbeteren.
Het filter onder de knie krijgen
Filteren is jouw superkracht om door de enorme hoeveelheid NDES-logs te navigeren. Zo gebruik je het effectief:
-
Voorgedefinieerde filters: Gebruik ingebouwde filters op basis van de ernst van de gebeurtenis, de logbron of trefwoordcategorieën om specifieke interessegebieden te verfijnen.
-
Aangepaste filters: Maak filters die gericht zijn op specifieke gebeurtenissen, zoals certificaatverzoeken van niet-geautoriseerde apparaten, mislukte pogingen die een drempelwaarde overschrijden of ingetrokken certificaten die niet in logboeken voorkomen.
-
Filters combineren: Profiteer van de kracht van het combineren van filters, bijvoorbeeld om mislukte verzoeken van een specifiek IP-bereik binnen een bepaald tijdsbestek te vinden.
Zoek als een professional
Filters zorgen voor focus, terwijl zoeken je bereik vergroot. Beheers deze zoektechnieken:
-
Zoeken op trefwoorden: Vind vermeldingen van specifieke apparaten, gebruikers, certificaten of foutcodes.
-
Reguliere expressies: Benut de kracht van reguliere expressies voor complexe patroonherkenning in gebeurtenisdetails.
-
Zoeken op basis van tijd: Isoleer gebeurtenissen binnen een specifiek tijdsbestek om incidenten te lokaliseren of wijzigingen te volgen.
Scripting voor efficiëntie
Voor repetitieve taken of complexe analyses kunt u de kracht van aangepaste scripts benutten:
-
PowerShell-scripts: Gebruik PowerShell om taken te automatiseren, zoals het exporteren van specifieke logboeken, het samenvatten van gebeurtenissen of het activeren van waarschuwingen op basis van aangepaste criteria.
-
Python-scripts: Maak gebruik van de geavanceerde mogelijkheden van Python voor data-analyse, diepgaande analyse van logbestanden en dreigingsdetectie.
-
Integratie met SIEM: Koppel uw loggegevens aan een Security Information and Event Management (SIEM)-platform voor een bredere correlatie van bedreigingen en incidentrespons.
Voorbeelden: Theorie in praktijk brengen:
Laten we eens kijken hoe deze technieken het volgende kunnen identificeren:
-
Mogelijke inbreuk: filter op mislukte certificaataanvragen die een drempelwaarde overschrijden en afkomstig zijn van ongebruikelijke IP-adressen, gevolgd door succesvolle aanvragen voor dezelfde gebruiker – een mogelijke brute-force-aanval.
-
Nalevingsprobleem: Zoek naar gebeurtenissen die wijzen op certificaten die buiten de goedgekeurde uren zijn afgegeven of waarvan de geldigheidsperiode is overschreden, en markeer daarbij schendingen van het beleid.
-
Bedreiging van binnenuit: combineer filters en analyseer logboeken van gebruikersactiviteiten samen met NDES-gebeurtenissen om afwijkende certificaatverzoeken of pogingen tot ongeautoriseerde toegang te identificeren.
Hulpmiddelen en integraties voor verbeterde analyse:
Verschillende tools en integraties kunnen uw NDES-loganalyse verder verbeteren:
-
Loganalysetools: Specifieke loganalyseplatforms zoals Splunk of Sumo Logic bieden geavanceerde mogelijkheden voor filtering, visualisatie en dreigingsdetectie.
-
Beveiligingsautomatiseringstools: Integreer met beveiligingsautomatiseringstools zoals Azure Sentinel of Palo Alto Networks Cortex XSOAR voor geautomatiseerde incidentrespons en het opsporen van bedreigingen.
-
Integratie van machine learning: Maak gebruik van machine learning-modellen die zijn getraind op historische gegevens om afwijkend gedrag en potentiële beveiligingsrisico's proactief te identificeren.
Aanbevolen procedures en overwegingen voor NDES-logboekbewaking met Intune Connector
Een robuust monitoringsysteem is slechts de eerste stap. Hier zijn enkele best practices en overwegingen om ervoor te zorgen dat uw NDES-logmonitoringtraject soepel en succesvol verloopt:
-
Logboekopslag en -retentie
-
Stel een bewaarbeleid op: bepaal hoe lang logbestanden worden bewaard op basis van wettelijke vereisten, nalevingseisen en risicobeoordelingen op het gebied van beveiliging. Vermijd onbeperkte opslag vanwege de gevolgen voor de opslagruimte en de prestaties.
-
Archiveer oudere logbestanden: Implementeer mechanismen om inactieve logbestanden te archiveren op een aparte locatie voor naleving van regelgeving of forensische analyses op de lange termijn.
-
Optimaliseer de opslag: gebruik compressietechnieken of cloudopslagoplossingen om de opslagefficiëntie van actieve logbestanden te optimaliseren.
-
-
Toegangscontrole en beveiliging
-
Verleen toegang met minimale privileges: Beperk de toegang tot NDES-logboeken op basis van functies en verantwoordelijkheden. Implementeer multifactorauthenticatie en een strikt wachtwoordbeleid.
-
Toegangspogingen monitoren: Gebruikerstoegang tot logbestanden volgen en analyseren op mogelijke afwijkende activiteiten of ongeautoriseerde toegangspogingen.
-
Beveilig het script: Bewaar uw logverzamelingsscript veilig en beperk de toegang om ongeautoriseerde wijzigingen of misbruik te voorkomen.
-
-
Procedures voor respons op incidenten
-
Ontwikkel een duidelijk plan: Definieer de stappen voor het identificeren, onderzoeken en reageren op beveiligingsincidenten die zijn gedetecteerd door middel van loganalyse.
-
Train je team: Zorg ervoor dat je IT-beveiligingsteam het NDES-logmonitoringsysteem begrijpt en weet wat hun rol is in de procedures voor incidentafhandeling.
-
Testen en verfijnen: Test uw incidentresponsplan regelmatig om eventuele hiaten of inefficiënties te identificeren en aan te pakken.
-
-
Potentiële uitdagingen en oplossingen
-
Overbelasting van het logvolume: Bewaak het logvolume en implementeer strategieën zoals filteren, aggregeren en archiveren om grote datasets effectief te beheren.
-
Valse positieven: Verfijn uw filters en analysetechnieken om valse positieven te minimaliseren die onnodige waarschuwingen veroorzaken en resources verbruiken.
-
Alertmoeheid: Geef prioriteit aan meldingen en categoriseer ze op basis van ernst en potentiële impact om te voorkomen dat uw beveiligingsteam overbelast raakt.
-
Blijf op de hoogte van updates: Blijf op de hoogte van updates voor NDES, Intune Connector en uw loganalysetools om compatibiliteit te garanderen en potentiële kwetsbaarheden aan te pakken.
-
-
CONTINUE VERBETERING
-
Evalueer en verfijn: Evalueer regelmatig uw monitoringconfiguratie, filters en analysemethoden op basis van nieuwe bedreigingen, kwetsbaarheden en veranderende beveiligingsbehoeften.
-
Maak gebruik van automatisering: Ontdek automatiseringstools voor repetitieve taken zoals loganalyse, rapportage en het genereren van waarschuwingen om de efficiëntie te verbeteren.
-
Deel inzichten: Stimuleer communicatie en samenwerking tussen IT-beveiligings- en apparaatbeheerteams om loggegevens te benutten voor bredere verbeteringen van de beveiligingspositie.
-
Hoe kan Encryption Consulting helpen?
Maak gebruik van de deskundige begeleiding van Encryption Consulting bij het automatiseren van Intune Connector Monitoring. Wij bieden expertise op het gebied van het automatiseren van Intune Connector Monitoring op verschillende manieren:
-
Scriptontwikkeling en -aanpassing
Wij kunnen scripts ontwerpen of aanpassen voor taken zoals het verzamelen van logboeken, analyseren en genereren van waarschuwingen, zodat de beste beveiligingspraktijken worden gewaarborgd.
-
SIEM-integratie
Wij kunnen u helpen bij het integreren van Intune Connector-logboeken met een SIEM- platform voor gecentraliseerd beheer en geavanceerde dreigingsdetectie.
-
Automatisering van incidentrespons
Wij kunnen u helpen bij het automatiseren van acties op basis van waarschuwingen, zoals meldingen, escalaties of herstelmaatregelen.
-
Beveiligingsbeoordelingen en -optimalisatie
Wij kunnen uw huidige configuratie evalueren en verbeteringen aanbevelen voor de effectiviteit van de automatisering en naleving van de beveiliging.
-
Doorlopende ondersteuning en training
Wij bieden voortdurende ondersteuning en training aan uw team voor het onderhouden en optimaliseren van uw geautomatiseerde monitoring.
Conclusie
Simpel gezegd is geautomatiseerde logboekbewaking van Intune Connector cruciaal voor het versterken van uw apparaatbeheersysteem. Deze bewuste stap geeft beheerders proactieve mogelijkheden om potentiële problemen te anticiperen en snel aan te pakken, waardoor strikte naleving van beveiligingsprotocollen wordt gewaarborgd en de algehele efficiëntie van het apparaatbeheer binnen de organisatie wordt geoptimaliseerd.
Door geautomatiseerde monitoring te omarmen, stroomlijnen beheerders probleemdetectie, versnellen ze oplossingen en minimaliseren ze de impact op eindgebruikers, waardoor de algehele productiviteit wordt verbeterd. De voortdurende controle van loggegevens fungeert als leidraad voor toekomstige verbeteringen en bevordert een dynamische en responsieve aanpak van apparaatbeheer.
Deze strategische investering in automatisering gaat verder dan een technologische upgrade; het wordt een praktische facilitator die zorgt voor een naadloos beheerd en toekomstbestendig apparaatenecosysteem voor de organisatie. Hierbij wordt de nadruk gelegd op de toewijding aan operationele uitmuntendheid en een proactieve houding om te zorgen voor een veilig, efficiënt en voortdurend evoluerend apparaatbeheerlandschap.
- Waarom Intune Connector Monitoring automatiseren?
- Hoe ondersteunt Intune Connector voor NDES-logboekbewaking beveiligingsprofessionals en -organisaties?
- Stapsgewijze handleiding voor het instellen van Intune Connector-logboekbewaking
- Voorwaarden
- Taak 1: Een nieuwe taak maken in Taakplanner
- Taak 2: Algemene taakinstellingen configureren
- Taak 3: Triggerinstellingen configureren
- Taak 4: Gebeurtenisfiltering configureren
- Taak 5: Acties voor monitoring en diagnostiek definiëren
- Taak 6: Extra taakinstellingen instellen
- Taak 7: Inloggegevens en bevestiging
- Taak 8: De nieuwe taak uitvoeren
- Taak 9: Verifiëren en bewaken
- Geavanceerde monitoring en analyse
- Aanbevolen procedures en overwegingen voor NDES-logboekbewaking met Intune Connector
- Hoe kan Encryption Consulting helpen?
- Conclusie


